Mən həmişə Dusk-un bazar infrastrukturunun sənədlərinin bir hissəsinə qayıdırdım, çünki məxfilik haqqında adətən necə düşündüyümə uyğun gəlmirdi.
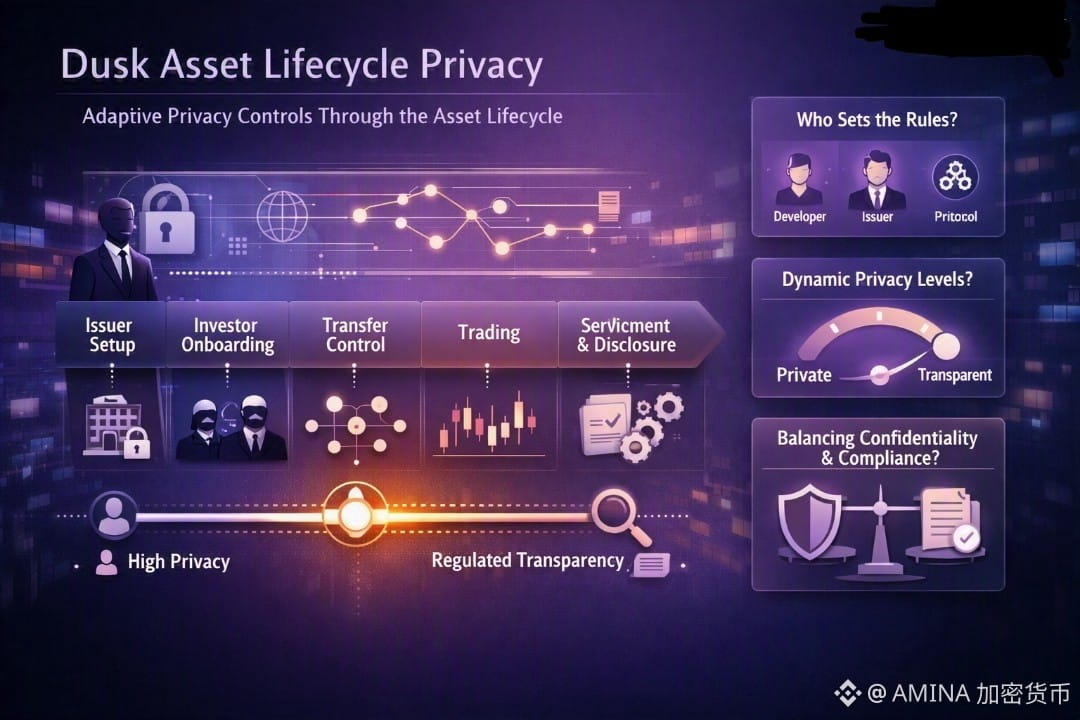
Onlar tənzimlənən aktivin həyat dövrünü bir neçə mərhələyə bölür: emissoru qurmaq, investorları cəlb etmək, köçürmələrə nəzarət etmək, ticarət, hesablaşma, sonra isə davam edən xidmət göstərilməsi və açıqlama.
İlk baxışdan bu sadəcə normal bir iş axını kimi görünürdü.
Sonra onun altında oturan məxfilik fərziyyəsini gördüm.
Dusk məxfiliyi həqiqətən də bütün tətbiq üçün “sadəcə açıb-söndürülən” bir şey kimi qəbul etmir.
Görünürlük aktivin nə etdiyindən və kiminsə nəyi görməli olduğundan asılı olaraq dəyişə bilər.
Bu kiçik bir fərq kimi səslənə bilər, amma düşünürəm ki, memarlığı xeyli dəyişir.
İnvestorun ilkin mərhələyə cəlb edilməsi prosesində məxfilik tələb oluna bilər, çünki hər kəsin kimliyini açmaq lazımsız ola bilər.
Hesablaşma isə fərqlidir.
Həmin mərhələdə bəzi səlahiyyətli tərəfin əməliyyatın həqiqətən baş verdiyini təsdiqləmək üçün kifayət qədər məlumata ehtiyacı ola bilər, amma bunun üçün bütün reyestri hamıya açıq “kitab”a çevirmək lazım olmamalıdır.
Ona görə də mən Dusk-un məxfilik modelini daha çox “on/off” düyməsi kimi yox, həyat dövrü boyunca hərəkət edən bir nəzarət kimi düşünməyə başlayıram.
Hələ başa düşməyə çalışdığım məsələ odur ki, bu qərar əslində harada yaşayır.
Emissor hər mərhələ üçün görünürlük qaydalarınımı müəyyən edir?
Yoxsa tətbiq qurucusu onları idarə edir?
Yaxud protokol artıq tərtibatçıları müəyyən bəzi standartlara doğru yönəldirmi?
Texnologiya maraqlıdır.
Amma həmin son sual, yəqin ki, bunun real tənzimlənən aktivlər üçün nə qədər istifadəli olacağını mənə daha çox izah edir. #dusk @Dusk $DUSK