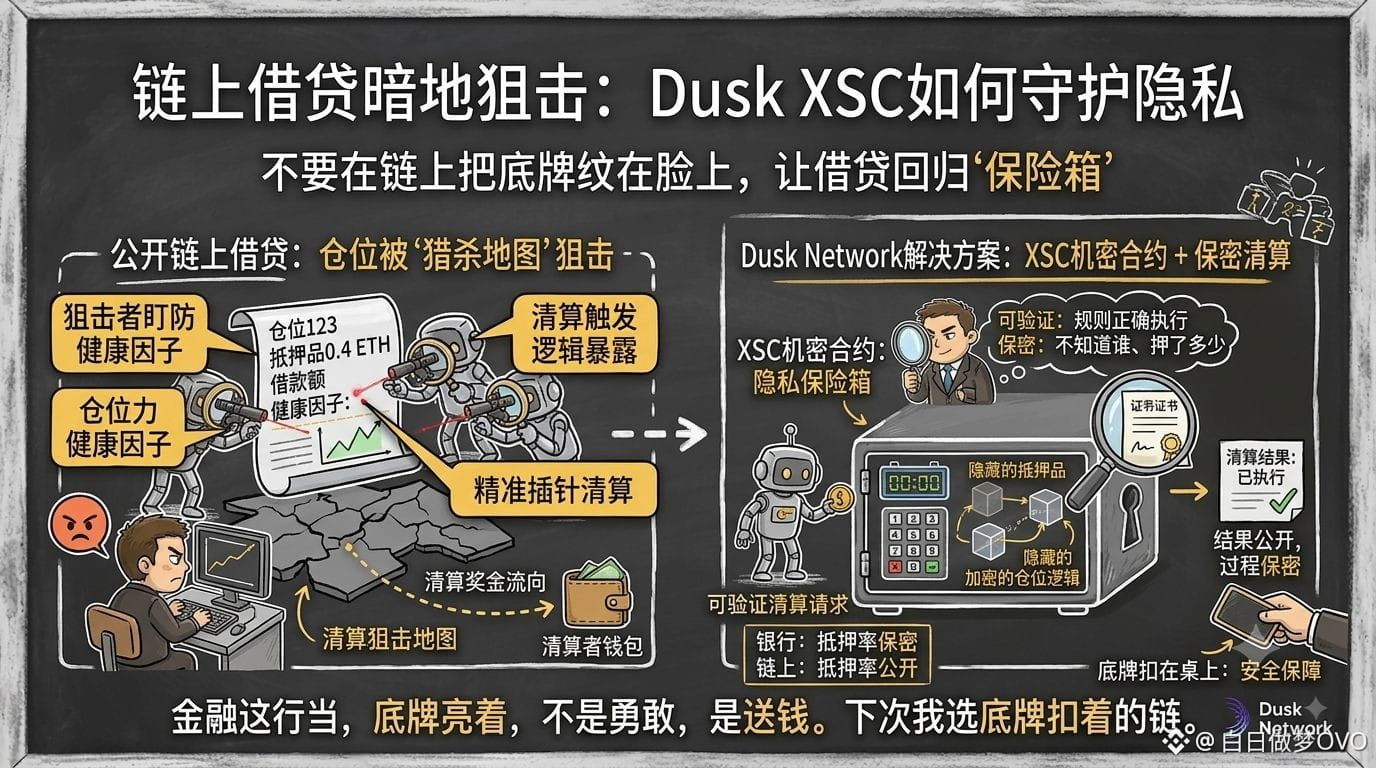
Bu gün günortadan sonra həqiqətən dözmədim: bir borcvermə (kredit) müqaviləsində girov pulu əlavə etdim, köçürmə təzəcə zəncirlənən kimi qiymət iynə kimi çaxıb mövqeyimi dərhal təmizlədi. Geri blokçeynə baxdım: likvidasiya (ləkvidləşdirmə) mənim həmin ünvanımı düzəltmək üçün sağlamlıq əmsalımı daim izləyirmiş—mənim qız yoldaşımdan da yaxşı sərhədimi bilirdi. Mən əlavə girovu etməmişdən bir saniyə əvvəl əl uzadıb—likvidasiya bonusunu özü yedi, mən isə 0.4 ETH zərər etdim. 😤
Bu hadisə mənə bir dərsi aydın elədi: zəncirdə borcvermə (on-chain lending) görünüşcə mərkəzləşməmiş kimidir, amma əslində girovun, borcun məbləğinin və likvidasiya xəttinin hamısı açıq şəkildə ortadadır—bank kartının şifrəsini üzünə yazmaq kimidir. Ənənəvi maliyyədə bank kredit üzrə girovun borc-yükləmə (LTV) faizini fondlara kütləvi şəkildə göndərər? Yox. Amma on-chain elə bunu edir.
Dusk Network mənə elə təsir bağışladı ki, borcvermə protokoluna bir növ “şifrəli sığorta sandığı” quraşdırıb. Onların XSC məxfi smart kontrakt standartı girovun statusunu, borc şərtlərini və likvidasiya tetikləmə məntiqini hamısını kontraktın içində gizlədir; bayırda sandığın içində nə olduğunu görmək olmur. Likvidasiya həqiqətən baş verəndə sandıq açılır—nəticə açıq olur, proses isə məxfi qalır. Bu cür yoxlana bilən hesablamalarla desək, qaydaların düzgün icra olunduğunu təsdiqləyə bilərsən, amma konkret olaraq kimin nə qədər qoyduğunu, nə vaxt partladığını bilmirsən. Eynilə avtomat satıcısı kimidir: məhsul çıxır, amma sənin neçə sikkə atdığını və hansı düyməni seçdiyini sənə demir.
Kimsə deyə bilər ki, hamısı gizlədilirsə, bəs nəzarət necə? Əslində bu qaçmaq deyil, nəzarət üçün daha dəqiq audit aləti təqdim etməkdir: onlar uyğunluq (compliance) sübutu əldə edə bilərlər, amma adi adam sənin mövqeyini ov xəritəsinə çevirməz. İnstitusiyalar on-chain borcvermə etmək istəyirsə, məxfilik problemi həll olunmadan sadəcə belə oyuna girməyə cəsarət etmirlər.
Bu günkü 0.4 ETH-i dərs kimi qəbul etdim. Növbəti dəfə on-chain borcvermə ilə qarşılaşanda mütləq əvvəl baxacağam: hansı zəncir mənə “sərmayəmi/qayda-kartımı” masaya açmadan saxlamağa imkan verir. Maliyyə sənayesində “alt kart” açıqdırsa, bu cəsarət deyil—sadəcə pul paylamaqdır. #dusk $DUSK @Dusk
Bu hadisə mənə bir dərsi aydın elədi: zəncirdə borcvermə (on-chain lending) görünüşcə mərkəzləşməmiş kimidir, amma əslində girovun, borcun məbləğinin və likvidasiya xəttinin hamısı açıq şəkildə ortadadır—bank kartının şifrəsini üzünə yazmaq kimidir. Ənənəvi maliyyədə bank kredit üzrə girovun borc-yükləmə (LTV) faizini fondlara kütləvi şəkildə göndərər? Yox. Amma on-chain elə bunu edir.
Dusk Network mənə elə təsir bağışladı ki, borcvermə protokoluna bir növ “şifrəli sığorta sandığı” quraşdırıb. Onların XSC məxfi smart kontrakt standartı girovun statusunu, borc şərtlərini və likvidasiya tetikləmə məntiqini hamısını kontraktın içində gizlədir; bayırda sandığın içində nə olduğunu görmək olmur. Likvidasiya həqiqətən baş verəndə sandıq açılır—nəticə açıq olur, proses isə məxfi qalır. Bu cür yoxlana bilən hesablamalarla desək, qaydaların düzgün icra olunduğunu təsdiqləyə bilərsən, amma konkret olaraq kimin nə qədər qoyduğunu, nə vaxt partladığını bilmirsən. Eynilə avtomat satıcısı kimidir: məhsul çıxır, amma sənin neçə sikkə atdığını və hansı düyməni seçdiyini sənə demir.
Kimsə deyə bilər ki, hamısı gizlədilirsə, bəs nəzarət necə? Əslində bu qaçmaq deyil, nəzarət üçün daha dəqiq audit aləti təqdim etməkdir: onlar uyğunluq (compliance) sübutu əldə edə bilərlər, amma adi adam sənin mövqeyini ov xəritəsinə çevirməz. İnstitusiyalar on-chain borcvermə etmək istəyirsə, məxfilik problemi həll olunmadan sadəcə belə oyuna girməyə cəsarət etmirlər.
Bu günkü 0.4 ETH-i dərs kimi qəbul etdim. Növbəti dəfə on-chain borcvermə ilə qarşılaşanda mütləq əvvəl baxacağam: hansı zəncir mənə “sərmayəmi/qayda-kartımı” masaya açmadan saxlamağa imkan verir. Maliyyə sənayesində “alt kart” açıqdırsa, bu cəsarət deyil—sadəcə pul paylamaqdır. #dusk $DUSK @Dusk