Chainlink ilə işləyən Dusk sadə görünür, dopru məlumatın hansı istiqamətdə hərəkət etdiyini soruşana qədər. Onda maraqlı olur, çünki iki istiqamətin tamamilə fərqli məxfilik xüsusiyyətləri var.
Gələn məlumatlar asan tərəfdir. Tokenləşdirilmiş istiqraz saxlayan Dusk kontraktı arayış dərəcələrinə, FX-ə və fondun NAV-ına ehtiyac duyur. Bunların hamısı mahiyyətcə açıq məlumatdır. Bir oracle avro dərəcəsini Dusk-ə yazanda, kiminsə nəyi saxlaması barədə heç nə sızmır, çünki həmin rəqəm ümumiyyətlə əvvəlcədən özəl deyildi. Məxfilik toxunulmaz qalır.
Çıxan məlumatlar isə sadə olmağı dayandırır.
Rezervin sübutunu götürək. Bu nümunənin bütün dəyəri rezervlərin mövcud olduğunu və buraxılmış tədavül həcminə uyğun gəldiyini təsdiqləyən attestasiya dərc etməkdən ibarətdir. Dusk-da məxfi holdings dizayn baxımından qorunur. Ya attestasiya verdiyi balansları açıqlayır ki, bu gizlətmənin məqsədini məhv edir, ya da onu sadəcə dərc yox, gizli vəziyyət haqqında sübut kimi vermək lazımdır. Bunlar çox fərqli mühəndislik problemləridir və sanki eyni problem kimi danışılır.
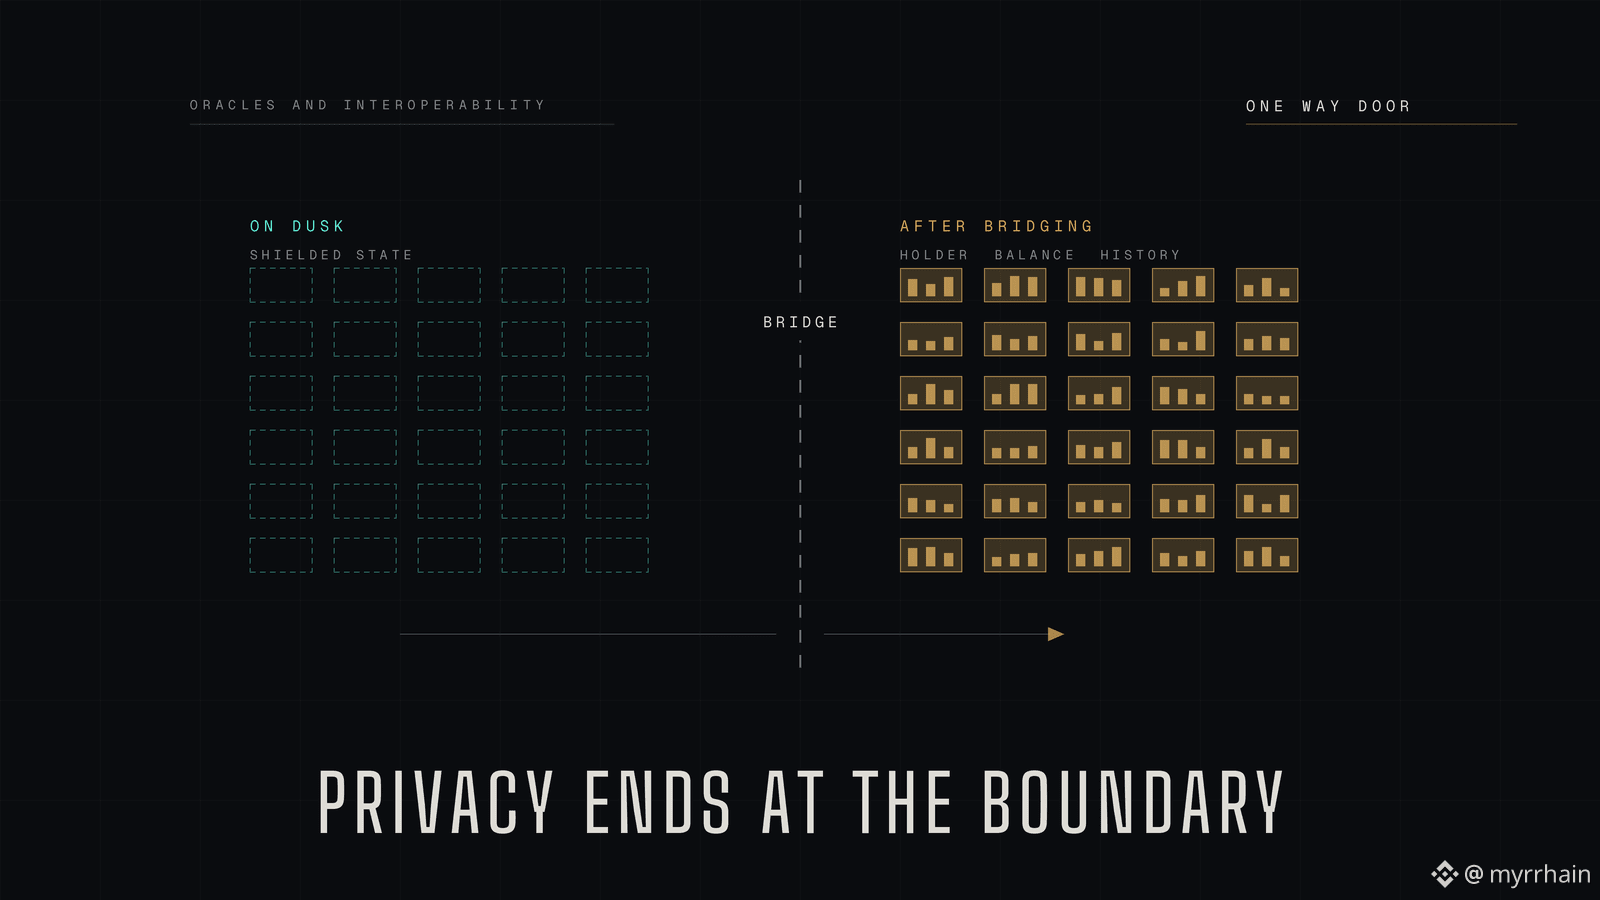
Çarpaz zəncir isə daha kəskin versiyadır. Şifrəli (shielded) Dusk aktivini şəffaf zəncirə köçürsən və məxfilik onunla birlikdə getmir. Düşdüyü an balans ictimai olur, sahib də ictimai olur, tarix də ictimai olur. Dusk-ın qurduğu hər bir məxfilik təminatı tam olaraq bu sərhəddə bitir.
Bu isə texniki yox, siyasət (policy) sualı yaradır. Yox, bu aktivin hərəkət edə bilməsi deyil, məsələn, bu konkret alətin, sahib reyestrinin ictimai verilənlər bazası olduğu mühitə uyğun olmayan məxfi (compliant private) mühitdən çıxmasına icazə verilməlidirmi.
@Dusk bu kənar vəziyyəti siz necə düşünürsünüz? Şifrələnmiş vəziyyətdən körpüləşmə protokol səviyyəsində məhdudlaşdırılır, yoxsa instrumentu buraxan kimdirsə, qərarı ona buraxılır?
Burada kimsə düşünürmü ki, məxfilik zəncirləri bəzi körpüləri ümumiyyətlə rədd etməlidir?
@Dusk $DUSK #dusk #RWA
Gələn məlumatlar asan tərəfdir. Tokenləşdirilmiş istiqraz saxlayan Dusk kontraktı arayış dərəcələrinə, FX-ə və fondun NAV-ına ehtiyac duyur. Bunların hamısı mahiyyətcə açıq məlumatdır. Bir oracle avro dərəcəsini Dusk-ə yazanda, kiminsə nəyi saxlaması barədə heç nə sızmır, çünki həmin rəqəm ümumiyyətlə əvvəlcədən özəl deyildi. Məxfilik toxunulmaz qalır.
Çıxan məlumatlar isə sadə olmağı dayandırır.
Rezervin sübutunu götürək. Bu nümunənin bütün dəyəri rezervlərin mövcud olduğunu və buraxılmış tədavül həcminə uyğun gəldiyini təsdiqləyən attestasiya dərc etməkdən ibarətdir. Dusk-da məxfi holdings dizayn baxımından qorunur. Ya attestasiya verdiyi balansları açıqlayır ki, bu gizlətmənin məqsədini məhv edir, ya da onu sadəcə dərc yox, gizli vəziyyət haqqında sübut kimi vermək lazımdır. Bunlar çox fərqli mühəndislik problemləridir və sanki eyni problem kimi danışılır.
Çarpaz zəncir isə daha kəskin versiyadır. Şifrəli (shielded) Dusk aktivini şəffaf zəncirə köçürsən və məxfilik onunla birlikdə getmir. Düşdüyü an balans ictimai olur, sahib də ictimai olur, tarix də ictimai olur. Dusk-ın qurduğu hər bir məxfilik təminatı tam olaraq bu sərhəddə bitir.
Bu isə texniki yox, siyasət (policy) sualı yaradır. Yox, bu aktivin hərəkət edə bilməsi deyil, məsələn, bu konkret alətin, sahib reyestrinin ictimai verilənlər bazası olduğu mühitə uyğun olmayan məxfi (compliant private) mühitdən çıxmasına icazə verilməlidirmi.
@Dusk bu kənar vəziyyəti siz necə düşünürsünüz? Şifrələnmiş vəziyyətdən körpüləşmə protokol səviyyəsində məhdudlaşdırılır, yoxsa instrumentu buraxan kimdirsə, qərarı ona buraxılır?
Burada kimsə düşünürmü ki, məxfilik zəncirləri bəzi körpüləri ümumiyyətlə rədd etməlidir?
@Dusk $DUSK #dusk #RWA