Yeni DeFi protokolu, kiçik komanda, böyük iddialar: bu birləşmə özünəməxsus və əsasən də haqlı stereotipə səbəb olub: istifadəyə verilməzdən əvvəl tələsik keçirilən bir audit, əsasən görüntü xatirinə mövcud olan bug bounty səhifəsi və ilk il ərzində heç kimin gözləmədiyi, çünki heç kimin həqiqətən diqqət yetirmədiyi böyük bir istismar. Bu, kifayət qədər tez-tez təkrarlanan bir nümunədir və istənilən yeni kredit protokoluna şübhə ilə yanaşmağı məntiqli ilkin mövqeyə çevirir.
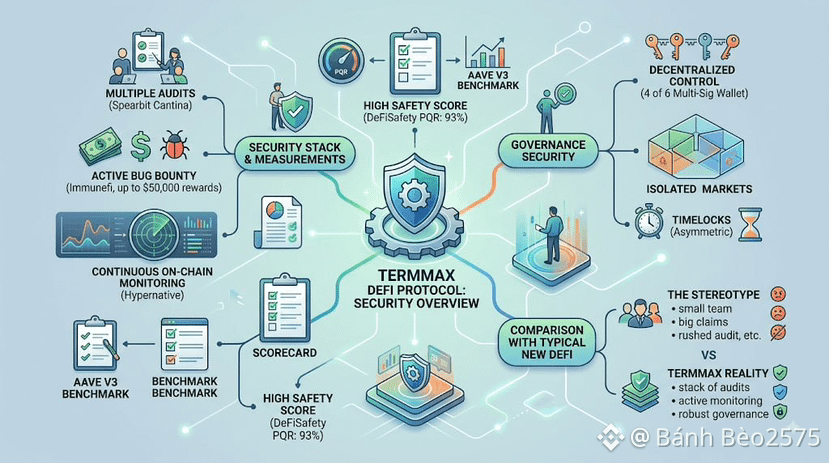
TermMax bu stereotipə tam uyğun gəlmir; əsasən də vacib olan konkret məqamlar üzrə nümunəyə uyğun olmadığı üçün. Protokol istifadəyə verilməzdən əvvəl tək bir yoxlama keçirməkdənsə, Spearbit-in Cantina müsabiqələri vasitəsilə bir neçə audit mərhələsindən keçir, kritik boşluqlara görə mükafatların 50 000 dollara çatdığı aktiv Immunefi bug bounty proqramını saxlayır və bunların hər ikisinə Hypernative-in fasiləsiz zəncirüstü monitorinqini əlavə edir. Bu monitorinq yalnız müəyyən vaxtlarda keçirilən yoxlamalara arxalanmaq əvəzinə şübhəli fəaliyyəti real vaxt rejimində izləyir. TermMax DeFiSafety PQR balının 93% olduğunu bildirir və komanda bu göstəricini açıq şəkildə sənayenin əksər hissəsinin təhlükəsizlik meyarı hesab etdiyi Aave V3 ilə müqayisə edir.
İdarəetmənin təhlükəsizliyinə də oxşar yanaşılır: kritik inzibati funksiyalar üçün 6 imzadan 4-ü tələb edən çoximzalı pul kisəsi, bir girov cütlüyündəki problemin protokolun bütün digər bazarlarına yayılmasının qarşısını alan təcrid olunmuş bazarlar və riskli parametr dəyişiklikləri üçün asimmetrik vaxt kilidləri. Bunların heç biri DeFi kreditləşməsinin ən köklü adları üçün qeyri-adi deyil. Lakin 2025-ci ilin aprelində istifadəyə verilmiş protokol üçün bunlara rast gəlmək həqiqətən nadirdir.
Çoxsaylı auditlər və yüksək təhlükəsizlik balı müəyyən bir nasazlıq növünün başvermə ehtimalını azaldır, amma riski tam aradan qaldırmır; TermMax-in öz risk açıqlamaları da bunu bildirir. Bunlar TermMax-i stereotipin avtomatik olaraq aid etdiyi «yeni və yetərincə yoxlanılmamış» kateqoriyasından kənara çıxarır. Gənc protokolu yalnız yaşına görə rədd etməzdən əvvəl bu fərqi nəzərə almağa dəyər.
@TermMax #TermMax
$BTW $STBL $STAR
TermMax bu stereotipə tam uyğun gəlmir; əsasən də vacib olan konkret məqamlar üzrə nümunəyə uyğun olmadığı üçün. Protokol istifadəyə verilməzdən əvvəl tək bir yoxlama keçirməkdənsə, Spearbit-in Cantina müsabiqələri vasitəsilə bir neçə audit mərhələsindən keçir, kritik boşluqlara görə mükafatların 50 000 dollara çatdığı aktiv Immunefi bug bounty proqramını saxlayır və bunların hər ikisinə Hypernative-in fasiləsiz zəncirüstü monitorinqini əlavə edir. Bu monitorinq yalnız müəyyən vaxtlarda keçirilən yoxlamalara arxalanmaq əvəzinə şübhəli fəaliyyəti real vaxt rejimində izləyir. TermMax DeFiSafety PQR balının 93% olduğunu bildirir və komanda bu göstəricini açıq şəkildə sənayenin əksər hissəsinin təhlükəsizlik meyarı hesab etdiyi Aave V3 ilə müqayisə edir.
İdarəetmənin təhlükəsizliyinə də oxşar yanaşılır: kritik inzibati funksiyalar üçün 6 imzadan 4-ü tələb edən çoximzalı pul kisəsi, bir girov cütlüyündəki problemin protokolun bütün digər bazarlarına yayılmasının qarşısını alan təcrid olunmuş bazarlar və riskli parametr dəyişiklikləri üçün asimmetrik vaxt kilidləri. Bunların heç biri DeFi kreditləşməsinin ən köklü adları üçün qeyri-adi deyil. Lakin 2025-ci ilin aprelində istifadəyə verilmiş protokol üçün bunlara rast gəlmək həqiqətən nadirdir.
Çoxsaylı auditlər və yüksək təhlükəsizlik balı müəyyən bir nasazlıq növünün başvermə ehtimalını azaldır, amma riski tam aradan qaldırmır; TermMax-in öz risk açıqlamaları da bunu bildirir. Bunlar TermMax-i stereotipin avtomatik olaraq aid etdiyi «yeni və yetərincə yoxlanılmamış» kateqoriyasından kənara çıxarır. Gənc protokolu yalnız yaşına görə rədd etməzdən əvvəl bu fərqi nəzərə almağa dəyər.
@TermMax #TermMax
$BTW $STBL $STAR