#dusk @Dusk
Bir zamanlar “sıfır biliklə KYC” sadəcə olaraq uyğunluq yoxlamalarını ictimaiyyətdən gizli saxlamaq deməkdir, deyə düşünürdüm. Amma Citadel-in necə işlədiyinə daha yaxından baxandan sonra görürəm ki, proses daha məqsədyönlüdür.
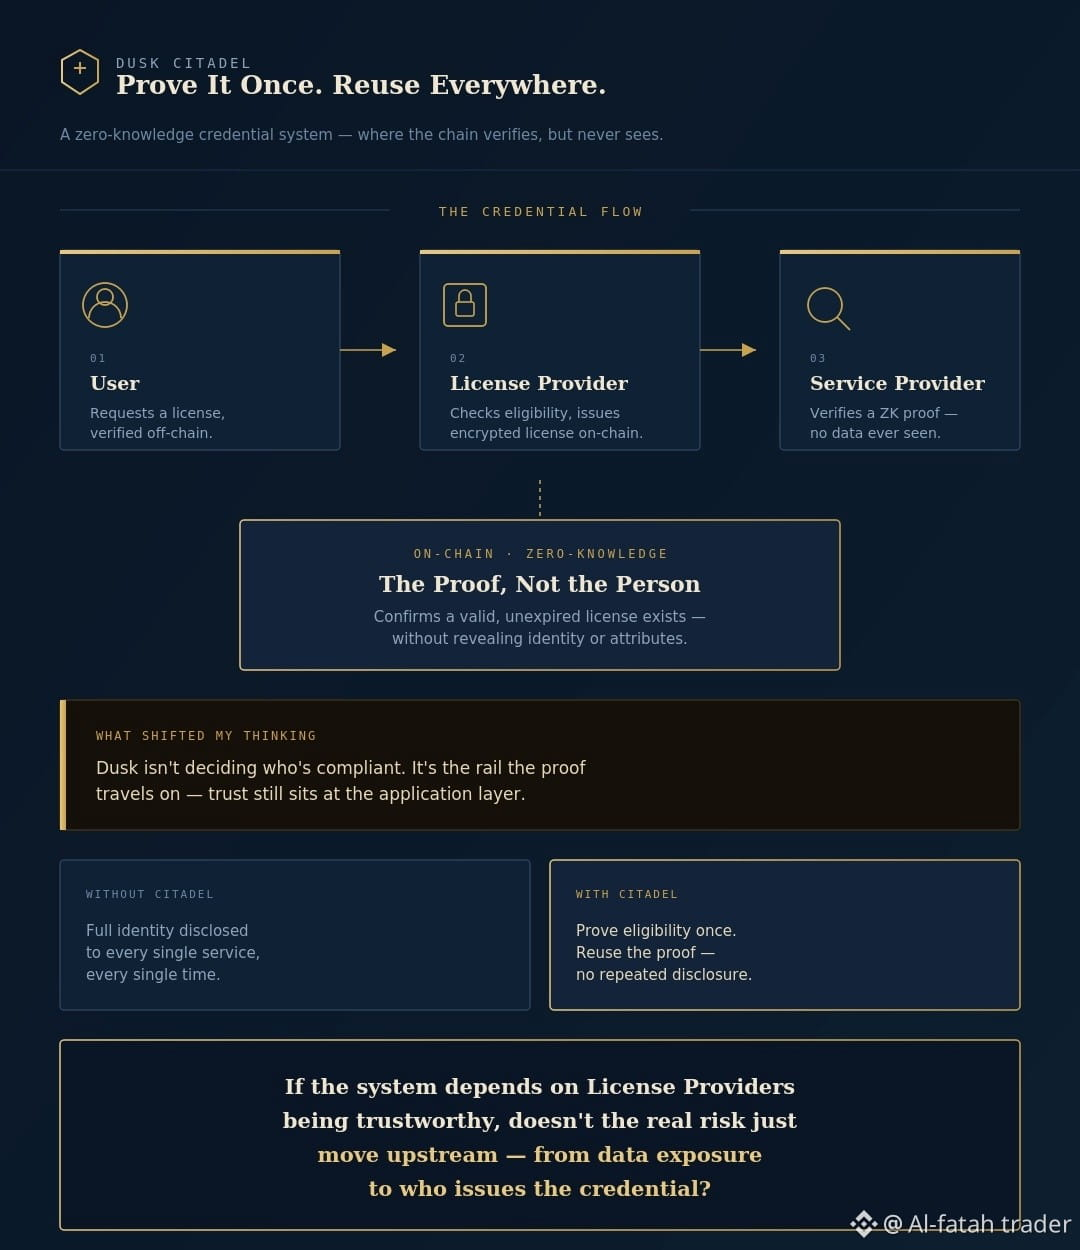
Bu prosesdə üç tərəf iştirak edir. Lisenziya Provayderi off-chain verifikasiyanı aparır, sənədləri yoxlayır, uyğunluğu təsdiqləyir və sonra on-chain üzərində şifrələnmiş lisenziya verir. Şəxsi qeydlər heç vaxt birbaşa ictimai registrə (public ledger) daxil olmur. Xidmət Provayderi uyğunluqla bağlı sübut tələb etdikdə isə, istifadəçi etibarlı və müddəti bitməyən lisenziyasının olduğunu təsdiqləyən sıfır bilik sübutu yaradır; bunda onun arxasındakı detalları açıqlamır.
Məni ən çox düşündürən odur ki, #Dusk uyğunluğa kimin qərar verəcəyini edən deyil. Sadəcə sübutun üzərində fəaliyyət göstərdiyi sistemdir. Etibarın faktiki qərarı—hansı Lisenziya Provayderlərinin etibarlı sayılacağını və hansı səlahiyyətlərin (credentials) konkret qaydalara uyğun gəldiyini müəyyənləşdirmək—yenə də tətbiq səviyyəsindədir; xidməti inkişaf etdirən tərəflə bağlıdır.
Yəni məsələ əslində “blokçeynin KYC-ni həll etməsi” deyil; daha çox “onu bir dəfə sübut et və sübutu hər yerdə yenidən istifadə et”, hər dəfə məlumatı açıqlamağa ehtiyac olmadan.
Hələ də müəyyənləşdirə bilmədiyim budur: sistem Lisenziya Provayderlərinin etibarlı olmasına söykənirsə, real risk yuxarı tərəfə—“on-chain-də məlumatımı kim görür”dən “hansı birinci növbədə həmin etimadnaməni (credential) verməyə kimə güvənirəm”ə—keçmir? #dusk $DUSK @Dusk