Kriptoda kifayət qədər vaxt keçirdim ki, sərbəst (permissionless) yanaşmanın tez-tez bütün sistemi əhatə etdiyi kimi rəftar edildiyini görüm. Əslində isə bu, yalnız sistemin bir hissəsini təsvir edə bilər. Regulyasiya olunmuş aktivlər meydana çıxdıqda isə bu fərq daha da önəmli olur.
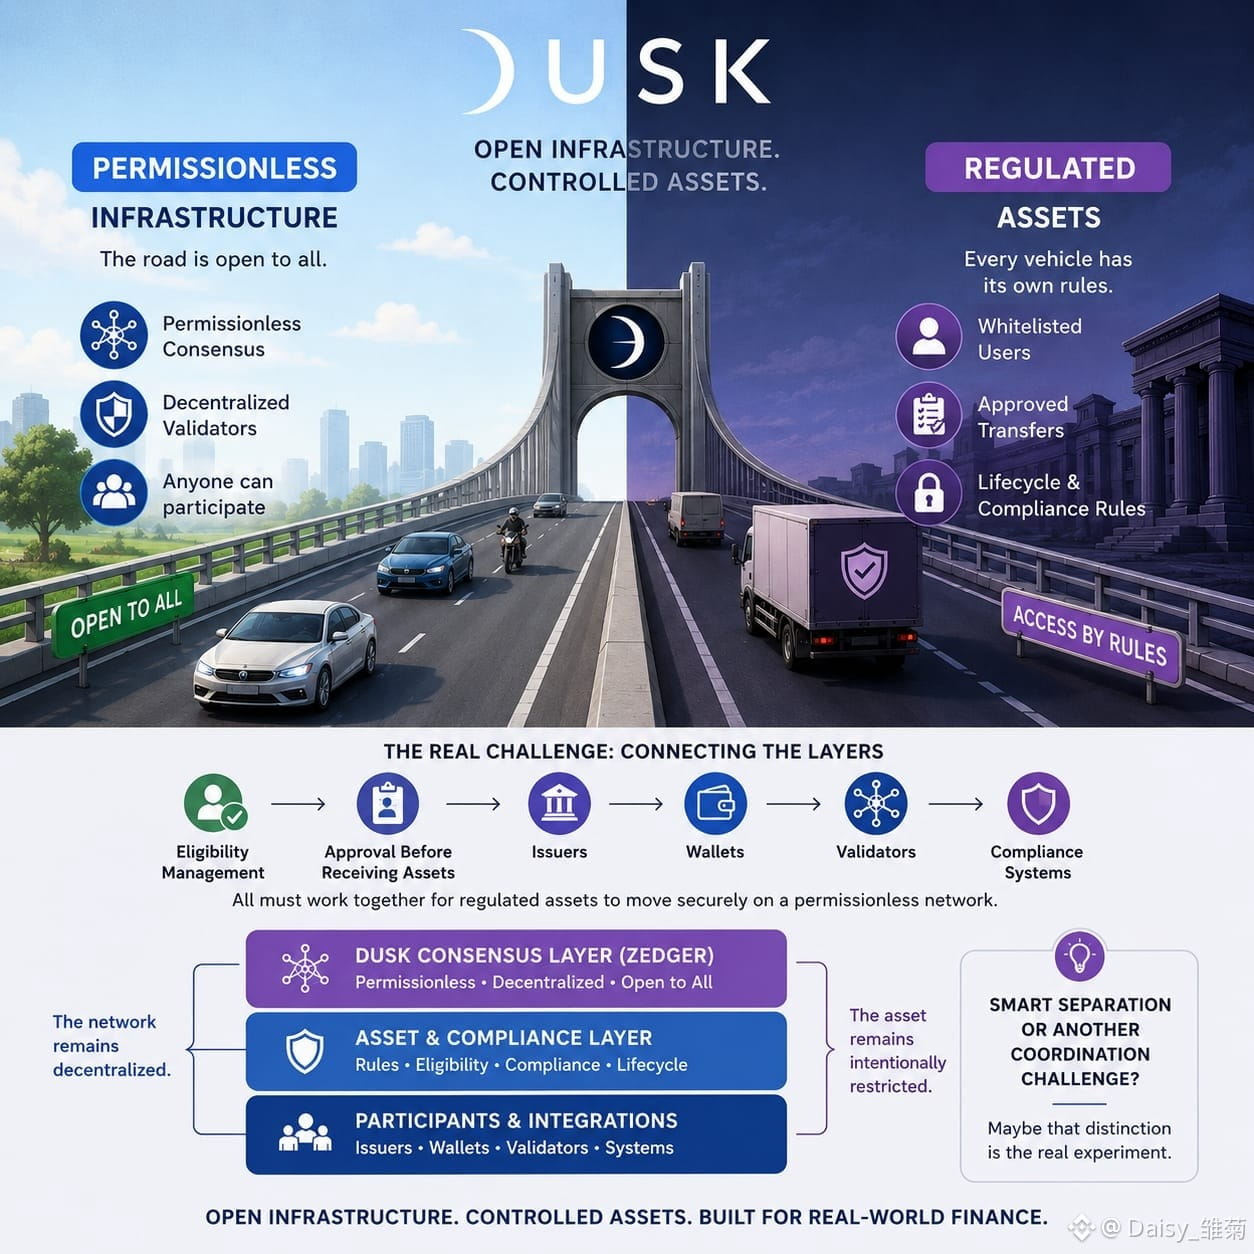
@Dusk seçilir, çünki konsensusu permissionless olaraq qala bilər, üstündə qurulan aktivlər isə hələ də sərt qaydalara əməl edə bilər. Validatorlar şəbəkəni qorumağa kömək edə bilər, halbuki regulyasiya olunmuş təhlükəsizlik (security) təsdiqlənmiş istifadəçilər, icazəli köçürmələr və ya aydın həyat dövrü qaydaları tələb edə bilər.
İlk baxışda bu, ziddiyyət kimi səslənir. Amma bəlkə də elə deyil.
Bunu ictimai yola bənzədin: yolun özündən hər kəs istifadə edə bilər, amma müxtəlif nəqliyyat vasitələrinin yenə də fərqli giriş qaydaları ola bilər.
Bu təbəqələr bir-biri ilə bağlananda əsl çətinlik başlayır. Əhatə (eligibility) idarə olunmalıdır. İstifadəçilər aktivi qəbul etməzdən əvvəl təsdiqə ehtiyac duya bilərlər. Emitentlər (issuers), “wallet”lər, validatorlar və uyğunluq (compliance) sistemləri hamısı birlikdə işləməlidir.
Şəbəkə mərkəzsiz (decentralized) qala bilər, amma aktivin özü isə bilərəkdən məhdudlaşdırılmış şəkildə qala bilər.
Dusk-un Zedger modeli icazəli (whitelisted) istifadəçilər və regulyasiya olunan təhlükəsizlik həyat dövrü tələbləri əsasında qurulmuşdu və bu balansı çox aydın göstərir.
Beləliklə, böyük sual budur:
Bu, açıq infrastruktur ilə idarə olunan aktivlər arasında ağıllı bir ayrımdır, yoxsa sadəcə başqa bir koordinasiya çətinliyidir?
Bəlkə də bu fərq elə əsas eksperimentdir.
@Dusk #dusk $DUSK