

#web3safety
web3safety
309,203 baxış
Müzakirə edir: 391
Populyar
Sonuncu
·
--
Tərcüməyə bax
Crypto Security Is Back In Focus After a Major Exchange Breach 🎯
A major crypto-platform security incident has put exchange and wallet risk back at the center of the market conversation.
Public reports indicate hundreds of millions of dollars in customer withdrawals were affected, while investigations focused on compromised internal access and infrastructure vulnerabilities. The incident is a reminder of a basic rule in crypto:
Market risk is not the only risk. Operational security matters too.
For users, that means treating account protection as seriously as price volatility:
Use strong, unique passwords
Enable two-factor authentication
Review withdrawal and device settings
Be cautious with phishing links and impersonation messages
Understand where and how assets are held
This does not change the underlying blockchain technology—but it reinforces why custody, platform controls, and user security habits remain critical.
#CryptoSecurity #Web3Safety #Write2Earn
Follow For more Update News...
@5ur1d
@Square-Creator-4f1968b4bd55
@Square-Creator-e36956b8e5e4f
@crypto_inquiad
Crypto Security Is Back In Focus After a Major Exchange Breach 🎯
A major crypto-platform security incident has put exchange and wallet risk back at the center of the market conversation.
Public reports indicate hundreds of millions of dollars in customer withdrawals were affected, while investigations focused on compromised internal access and infrastructure vulnerabilities. The incident is a reminder of a basic rule in crypto:
Market risk is not the only risk. Operational security matters too.
For users, that means treating account protection as seriously as price volatility:
Use strong, unique passwords
Enable two-factor authentication
Review withdrawal and device settings
Be cautious with phishing links and impersonation messages
Understand where and how assets are held
This does not change the underlying blockchain technology—but it reinforces why custody, platform controls, and user security habits remain critical.
#CryptoSecurity #Web3Safety #Write2Earn
Follow For more Update News...
@TAJBI
@Marco cryptos
@NIRJHOR CRYPTO
@CRYPTO INQUIAD
1
62

Tərcüməyə bax
Most traders still treat Web3 messaging apps as harmless chat rooms, yet over 70% of recent private key leaks originated from unverified bot permissions inside these very channels.
It is easy to get caught off guard when you think you are just casually chatting with alpha groups, only to watch your entire wallet balance get drained in seconds. The pain of losing hard-earned capital to a compromised Telegram or Discord webhook is something no trader ever wants to experience.
We need to talk about how our mental model around messaging apps has completely broken down. In the traditional Web2 world, a messaging app is just an isolated communication tool where the worst-case scenario is spam. But once you bridge on-chain assets like $TON or interact with ecosystem dApps via $SOL mini-programs, a chat interface effectively turns into an active hot wallet execution layer.
When you grant permissions to automated scripts or tap on signed message prompts inside a chat room, you are exposing transaction signing capabilities directly to third-party endpoints. Attackers do not even need to crack complex smart contracts on $ETH anymore when they can simply exploit an over-privileged bot token to mimic legitimate signature requests. Treating your chat client with the same casual attitude as personal text messaging is currently one of the fastest ways to get completely wiped out.
How are you currently isolating your communication tools from your main on-chain capital?
#CryptoSecurity #Web3Safety #OnChainAnalysis
12
Niyə hər kəs hələ də smart kontrakt auditlərinə aludə olur, halbuki real hücum vektoru düz kompüterinizin üstündə oturub?
Əksər treyderlər hesab edir ki, onlar şübhəli əməliyyatı heç vaxt təsdiqləməsələr, vəsaitləri təhlükəsizdir; amma birdən oyanıb görürlər ki, bütün portfelləri saniyələr içində boşaldılıb.
On-çeyn məlumatları ilə izlənən 0x7028…35887 ünvanına nəzər salın. Hazırda 204,648 $USDC saxlayır, həmçinin oğurlanmış $ETH və çox zəncirlər üzrə səpələnmiş digər aktivlər var. Bu, protokol zəifliyi və ya körpü (bridge) istismarı deyildi. Uzaqdan idarəetmə trojanı qurbanların kompüterlərindəki aktiv, kilidsiz brauzer cüzdan sessiyalarını ələ keçirib və balansları tam təmizləyib.
Yüzlərlə aktiv treyder heç vaxt pis bir əməliyyatı imzalamadan, açıq cüzdanlarındakı hər tokenin itirildiyini bildirdi. Zərərvericinin ilkin çatdırılma üsulu hələ də təsdiqlənməsə də, reallıq aydındır: hücumçu əməliyyat sisteminizi kompromet edəndə standart brauzer cüzdanı təhlükəsizlik tədbirləri heç bir qoruma vermir.
Aktiv portfel idarəçiliyi üçün hot brauzer cüzdanlar aparat səviyyəsində təsdiq olmadan çox riskli hala çevrilib?
#CryptoSecurity #Web3Safety #OnChainAnalysis
46
Tek bir zərərli icazə imzası 48 saata qədər tək bir şifrəni belə sındırmadan mərkəzləşdirilməmiş cüzdanlardan $235,747 məbləğini boşaltdı.
Əksər treyderlər növbəti bazar dövrünü tutmağa həvəs göstərir, amma portfeliniz üçün ən böyük təhlükə adətən məşğul ticarət seansı zamanı imzalanmış yoxlanılmamış icazə olur. Sadəcə orta səviyyəli gəlirlər üçün illərlə çalışırıq, sonra isə bir nəzərdən qaçmış icazəyə görə balanslarımızın yoxa çıxdığını görürük.
2017-ci ildən bəri hər bir istismar nümunəsini araşdırdıqdan sonra, mənzərə artıq tanışdır: hücumçular artıq nadirən zəncirləri qırır, daha çox yorğunluğumuzu istismar edirlər. Bu son insidentdə drainer sistematik şəkildə $235,747-lik likvidliyi süpürərək aktivləri qurbanlar açarlarının kompromatlandığını anlamazdan əvvəl $ETH and $BNB hovuzları arasında yönləndirdi.
2021-ci ilin bull run (yüksəliş) dövründə də eyni drainer kontraktlarının calldata-ni yoxlamadan tələsən aktiv DeFi istifadəçilərini silib apardığını görmüşdük. Bazar həmişə yeni fürsətlər təqdim edəcək, amma soyuq saxlamanın ayrılması və müntəzəm icazə gigiyenası veteran hesabların kifayət qədər uzun yaşayıb mənfəət götürməsinə imkan verən yeganə səbəblərdir.
Gündəlik cüzdanlarınızda aktiv smart-kontrakt icazələrini nə qədər tez-tez audit edir və ləğv edirsiniz?
#CryptoSecurity #Web3Safety #DeFi
83

·
--
Əgər yeni dApp-larda qəribə doğrulama tapmacalarını həll etmək üçün hələ də brauzer xəbərdarlıqlarını keçməklə məşğulsunuzsa, dərhal dayandırın.
İncə sosial mühəndisliyə aldanmaq, sadəcə adi bir əməliyyatı təsdiqlədiyinizi düşündüyünüz halda pul kisənizin boşaldılmasını izləməyin ən sürətli yoludur.
Bu taktika əvvəlki dövrlərdə $ETH və $BTC istifadəçisinə milyonlarla zərər vuran köhnə klipbord oğurluğu dalğasına bənzəyir. İndi fişinq saytları istifadəçiləri qarşılıqlı tapmaca adı ilə tərcümə alətlərini və təhlükəsizlik genişləndirmələrini söndürməyə aldadır, sonra isə zərərli imza sorğuları təqdim edir.
$SOL üzərində treyderləri yaxalayan saxta körpü istismarları kimi, bu skriptlər də rutin təhlükəsizlik yoxlamasını gözlədiyiniz anda idrak yorğunluğundan sui-istifadə edir. Genişləndirmə qoruyucu “hasarları” söndürüldükdən sonra, icazələrin verilməsi yalnız bir səhv təsdiqləmə ilə başa gəlir.
Yaxınlarda yeni protokollarda bu cür aldadıcı doğrulama sorğuları ilə qarşılaşmısınız?
#CryptoSecurity #Web3Safety #TradingRisks
23
Keçən ay pul kisəsinin boşaldılması insidentlərinin 60%-dən çoxu ilk baxışdan adi bot yoxlaması pop-upla başladı.
Əksər treyderlər təhlükəsizlik sorğularından xəbərsizcə davam edirlər və anlamırlar ki, saniyələr içində balanslarını boşaldan zərərli transaksiyanı imzalaya bilərlər.
Bu naxışı blokçeyn üzərində daim görürük: standart təhlükəsizlik ekranları fişinq frondendləri tərəfindən saxtalaşdırılır. Doğru yoxlama yoxlamaları şəbəkənin bütövlüyünü qoruyur və $BNB və $ETH ticarət hovuzlarını spam botlardan təmiz saxlayır. Amma zərərli klonlar sizə token allowance (icazələr) verməyə razı salmaq üçün saxta yoxlama çağırışlarından istifadə edir.
Avtomatlaşdırılmış “sweep” (tarama) proqramları, sadəcə dApp-ə (mərkəzləşdirilməmiş tətbiqə) keçməzdən əvvəl insan olduqlarını sübut etdiklərini zənn edən treyderləri hədəf alır. Əgər təhlükəsizlik yoxlaması standart brauzer captcha-sı əvəzinə cüzdan imzası və ya bağlantı tələb edirsə, bu dərhal ciddi xəbərdarlıqdır.
Etibarlı protokollar qabaqcadan yoxlama üçün müdaxilə edən icazə sorğularından yox, backend rate limiting və proof-of-work yoxlamalarından istifadə edir. $BTC -in böyük hissəsini soyuq (cold) yaddaşda saxlamaq və yeni qarşılıqlı əlaqələr üçün ayrıca “burner” (birdəfəlik) cüzdanlardan istifadə etmək ən təhlükəsiz hazırlıqdır.
Sizdən neçəniz yoxlamanın cavablandırılmasına imza atmazdan əvvəl müqavilə (kontrakt) məlumatını həqiqətən yoxlayır?
#CryptoSecurity #Web3Safety #OnChainAnalysis
22
·
--
Ən çox cüzdan boşaldanlar və phishing hücumları smart kontraktları pozmur; sadəcə aktiv brauzer sessiya tokenlərini ələ keçirir. Bir gecədə zərərli brauzer vəziyyəti səbəbilə zəhmətlə qazandığınız portfelinizi itirmək kriptoda ən pis hisslərdən biridir.
Login sessiyalarınızı saxlayan bu vacib kukilər əsas sayt funksiyalarını — məsələn, forma göndərişləri və məxfilik üstünlükləri — pozmadan söndürülə bilməz. Bu sistem tokenləri birbaşa şəxsi identikliyinizi saxlamır, amma hücumçu onları çıxararaq aktiv sessiyanı təqlid edə bilər: bununla o, ticarət sorğularını ələ keçirib əsas şifrənizi bilmədən $BNB or $ETH balanslarını boşalda bilər.
Bəhlükəsiz qalmaq üçün bu məcburi kukiləri brauzer səviyyəsində bloklasanız, əsas ticarət interfeysləri və sifarişlərin icrası sadəcə işləməz. $BTC holdinqlərinizi qorumaq üçün gündəlik veb-browsinqinizi ticarət mühitinizdən ayırmaq lazımdır — tələb olunan sessiya alətlərini sıradan çıxarmaq deyil.
Aktiv brauzer sessiyalarınızı və ticarət keşinizi nə qədər tez-tez təmizləyirsiniz?
#CryptoSecurity #Web3Safety #Binance

21

·
--
Məqalə
Chrome-un Gizli Qüsuru: Hakerlər Artıq Sizin Brauzerinizin İçində Necə İdilərGoogle, Chrome-un V8 JavaScript mühərricisindəki yüksək ciddi (high-severity) bir qüsur üçün yeniləmə yayıb, amma şirkət bu vacib sualı gizli saxlayıb: onu kim istismar edirdi və qurbanlar kimlər idi? Bu, sadəcə texnologiya xəbərinin hekayəsi deyil—kripto ticarəti, pul kisəsinə giriş və gündəlik əməliyyatlar üçün vebdən asılı olan hər kəs üçün oyanış çağırışıdır.
Konsept
V8 mühərriki Chrome-da JavaScript-in icrasının ürəyidir. Onu, yanacağı (kod) hərəkətə çevirən (ekranda gördüklərinizə) avtomobil mühərriki kimi düşünün. Bu mühərrikdəki qüsur zərərli aktorun brauzerin özü ilə eyni səlahiyyətlərlə işləyən kod yeritməsinə imkan verə bilər. Daha sadə desək: əgər haker V8-i ələ keçirə bilsə, siz fərqinə varmadan brauzerinizin içində istənilən skripti işə sala bilər. Bu, klassik “uzaqdan kod icrası” (remote code execution) problemidir—mühərrik zədələnəndən sonra hücumçu demək olar ki, hər şeyi edə bilər: giriş məlumatlarını oğurlamaqdan tutmuş sizi fişinq saytlarına yönləndirməyə qədər.
Chrome-un Gizli Qüsuru: Hakerlər Artıq Sizin Brauzerinizin İçində Necə İdilər
Google, Chrome-un V8 JavaScript mühərricisindəki yüksək ciddi (high-severity) bir qüsur üçün yeniləmə yayıb, amma şirkət bu vacib sualı gizli saxlayıb: onu kim istismar edirdi və qurbanlar kimlər idi? Bu, sadəcə texnologiya xəbərinin hekayəsi deyil—kripto ticarəti, pul kisəsinə giriş və gündəlik əməliyyatlar üçün vebdən asılı olan hər kəs üçün oyanış çağırışıdır.
Konsept
V8 mühərriki Chrome-da JavaScript-in icrasının ürəyidir. Onu, yanacağı (kod) hərəkətə çevirən (ekranda gördüklərinizə) avtomobil mühərriki kimi düşünün. Bu mühərrikdəki qüsur zərərli aktorun brauzerin özü ilə eyni səlahiyyətlərlə işləyən kod yeritməsinə imkan verə bilər. Daha sadə desək: əgər haker V8-i ələ keçirə bilsə, siz fərqinə varmadan brauzerinizin içində istənilən skripti işə sala bilər. Bu, klassik “uzaqdan kod icrası” (remote code execution) problemidir—mühərrik zədələnəndən sonra hücumçu demək olar ki, hər şeyi edə bilər: giriş məlumatlarını oğurlamaqdan tutmuş sizi fişinq saytlarına yönləndirməyə qədər.
11
🔥 Açıq müzakirə:
Kryptodünyasında həqiqətən “etik hakerləri” qoruyan qanunlara ehtiyac varmı?
Hamımız bilirik ki, blokçeynin təhlükəsizliyi və istifadəçi vəsaitlərinin qorunması Web 3 sənayesinin inkişafı üçün ilk müdafiə xəttidir.
Lakin qanunlar bəzən onların fəaliyyətinin təbiətinə dair “yanlış anlaşılma” səbəbilə onları təqib etsə də, **etik hakerlər (White Hat Hackers)** hər gün böyük siber hücumlara qarşı həqiqi qalxan olduqlarını sübut edirlər.
#CLARITYActToRewardWhiteHatHackers ətrafında müzakirələrin artması ilə birlikdə
Binance icmasının üzvləri arasında müzakirə üçün aşağıdakı sualları təqdim edirik:
🛡️ Sizcə, mövcud qanunvericilik təhlükəsizlik tədqiqatçılarını təşviq etmək üçün kifayətdirmi, yoxsa onları məhdudlaşdırır?
💰 Layihələr və platformalar etik hakerlər üçün maliyyə mükafatlarını necə balanslaşdırıb həm ədalətli, həm də cəlbedici edə bilər?
⚖️ Tezliklə hər hansı bir zəiflik barədə “yaxşı niyyətlə” məlumat verənlərin hamısını qoruyan qlobal hüquqi tanınma görəcəyikmi?
Bu həssas mövzu ilə bağlı fikrinizi və səsinizi bilmək istərdik!
👇
#CLARITYActToRewardWhiteHatHackers #BinanceSquareFamily #Web3Safety #BlockchainSecurity
$NVDAB $MSFTB $TSMB
164
Məqalə
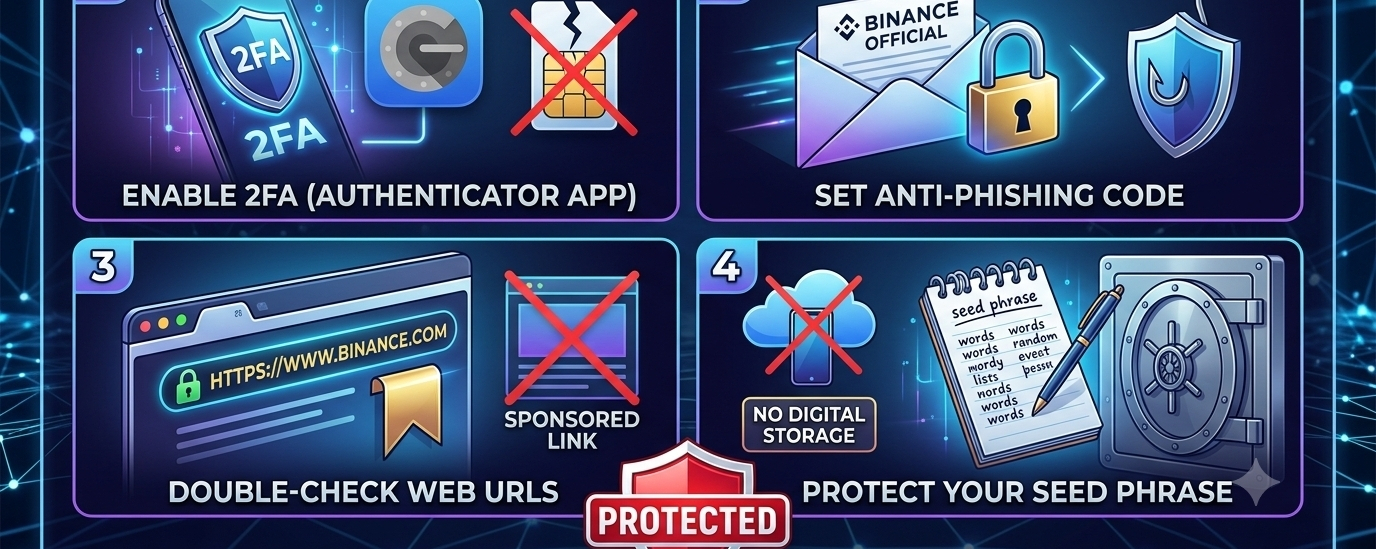
Kriptinizi qoruyun: Nəzərə ala bilməyəcəyiniz 4 təhlükəsizlik praktikası🔒 Web3-də siz öz bankınızdır—yəni təhlükəsizlik tamamilə sizin məsuliyyətinizdir! Fırıldaqçılar hər gün daha da ağıllanır, amma aktivlərinizin təhlükəsizliyini qorumaq mürəkkəb olmamalıdır.
Bu 4 vacib təhlükəsizlik vərdişini edin:
🔐 1. 2FA-nı aktivləşdirin (Authenticator tətbiqi): Təkcə SMS 2FA-ya güvənməyin, çünki SIM-swapping (SIM-in dəyişdirilməsi) üçün həssasdır. Bunun əvəzinə autentifikator tətbiqi və ya aparat açarı istifadə edin.
📩 2. Anti-fishing (fişinqə qarşı) kodunu aktivləşdirin: Binance hesabınızın ayarlarında bu funksiyanı aktivləşdirin ki, e-poçtların rəsmi olaraq Binance-dən gəldiyini təsdiqləyə biləsiniz.
Kriptinizi qoruyun: Nəzərə ala bilməyəcəyiniz 4 təhlükəsizlik praktikası
🔒 Web3-də siz öz bankınızdır—yəni təhlükəsizlik tamamilə sizin məsuliyyətinizdir! Fırıldaqçılar hər gün daha da ağıllanır, amma aktivlərinizin təhlükəsizliyini qorumaq mürəkkəb olmamalıdır.
Bu 4 vacib təhlükəsizlik vərdişini edin:
🔐 1. 2FA-nı aktivləşdirin (Authenticator tətbiqi): Təkcə SMS 2FA-ya güvənməyin, çünki SIM-swapping (SIM-in dəyişdirilməsi) üçün həssasdır. Bunun əvəzinə autentifikator tətbiqi və ya aparat açarı istifadə edin.
📩 2. Anti-fishing (fişinqə qarşı) kodunu aktivləşdirin: Binance hesabınızın ayarlarında bu funksiyanı aktivləşdirin ki, e-poçtların rəsmi olaraq Binance-dən gəldiyini təsdiqləyə biləsiniz.
34


·
--
Məqalə
Smart kontrakt tam təhlükəsiz olduğu halda, vebsaytın UI-i pozulduqda2021-ci ilin dekabr ayında BadgerDAO adlı mərkəzləşdirilməmiş maliyyə (DeFi) protokolu $120 milyon məbləğində böyük təhlükəsizlik istismarına məruz qaldı.
Təhlükəsizlik tədqiqatçıları dərhal smart kontrakt kodunu yoxlamağa tələsdilər; alqoritmik qüsurları və ya çatışmayan yoxlama (validasiya) yoxlamalarını axtardılar.
Onlar blokçeyndəki kodda heç bir səhv tapmadılar. Hücumçular heç vaxt smart kontraktlara toxunmadılar. Bunun əvəzinə saytın front-end infrastrukturunu hədəf aldılar.
Saytın interfeysinə yeridilmiş ssenari üçün API açarı əldə etməklə hakerlər istifadəçi qarşılıqlı əlaqələrini səssizcə dəyişdirdilər. Hər dəfə istifadəçi standart token əməliyyatını təsdiqləməyə cəhd edəndə dəyişdirilmiş front-end gizlicə hücumçunun ünvanının onların tokenlərini xərcləməsinə icazə istədi.
Smart kontrakt tam təhlükəsiz olduğu halda, vebsaytın UI-i pozulduqda
2021-ci ilin dekabr ayında BadgerDAO adlı mərkəzləşdirilməmiş maliyyə (DeFi) protokolu $120 milyon məbləğində böyük təhlükəsizlik istismarına məruz qaldı.
Təhlükəsizlik tədqiqatçıları dərhal smart kontrakt kodunu yoxlamağa tələsdilər; alqoritmik qüsurları və ya çatışmayan yoxlama (validasiya) yoxlamalarını axtardılar.
Onlar blokçeyndəki kodda heç bir səhv tapmadılar. Hücumçular heç vaxt smart kontraktlara toxunmadılar. Bunun əvəzinə saytın front-end infrastrukturunu hədəf aldılar.
Saytın interfeysinə yeridilmiş ssenari üçün API açarı əldə etməklə hakerlər istifadəçi qarşılıqlı əlaqələrini səssizcə dəyişdirdilər. Hər dəfə istifadəçi standart token əməliyyatını təsdiqləməyə cəhd edəndə dəyişdirilmiş front-end gizlicə hücumçunun ünvanının onların tokenlərini xərcləməsinə icazə istədi.
241
·
--
Məqalə
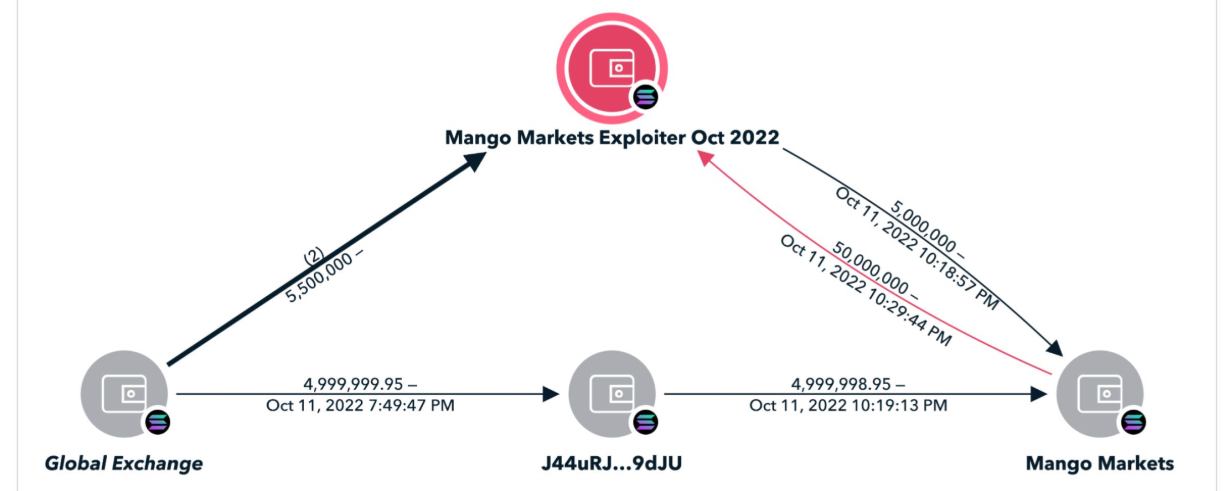
Protokolun öz riyaziyyatından istifadə edərək 114 milyon dolları mənimsəyən haker2022-ci ilin oktyabrında bir treyder Mango Markets adlı Solana əsaslı kreditləşdirmə platformasına hədəf aldı .
Köhnə tipli sındırmalardan fərqli olaraq kiçik səhv kodlardan və ya oğurlanmış açarlardan istifadə edir, bu hücumçu smart kontraktdakı heç bir qaydanı pozmadı .
Haker iki ayrı hesab yaratdı, onları stablecoinlərlə maliyyələşdirdi və platformanın yerli tokeni olan MNGO-da əks istiqamətli böyük mövqelər tutdu .
Xarici birjalarda böyük məbləğlərdən istifadə edərək hücumçu bir neçə dəqiqə ərzində MNGO tokeninin qiymətini 1000 faizdən çox süni şəkildə şişirtdi .
Protokolun öz riyaziyyatından istifadə edərək 114 milyon dolları mənimsəyən haker
2022-ci ilin oktyabrında bir treyder Mango Markets adlı Solana əsaslı kreditləşdirmə platformasına hədəf aldı .
Köhnə tipli sındırmalardan fərqli olaraq kiçik səhv kodlardan və ya oğurlanmış açarlardan istifadə edir, bu hücumçu smart kontraktdakı heç bir qaydanı pozmadı .
Haker iki ayrı hesab yaratdı, onları stablecoinlərlə maliyyələşdirdi və platformanın yerli tokeni olan MNGO-da əks istiqamətli böyük mövqelər tutdu .
Xarici birjalarda böyük məbləğlərdən istifadə edərək hücumçu bir neçə dəqiqə ərzində MNGO tokeninin qiymətini 1000 faizdən çox süni şəkildə şişirtdi .
1
252
·
--
$AAPLB
{spot}(AAPLBUSDT)
$NVDAB
{spot}(NVDABUSDT)
⚠️ Təhlükəsizlik Xəbərdarlığı: Adform Təchizat Zənciri Skriptinin Kompromatı
Web3 təhlükəsizliyi təkcə aparat kripto pul kisənizdən ibarət deyil—browserdaxili gigiyena da önəmlidir.
Son insident hesabatları, Adform reklam skriptinə qarşı olan bir təchizat zənciri istismarını üzə çıxardı: bu skript müvəqqəti olaraq müştəri saytlarını dəyişdirərək copy-paste (kopyala-yapışdır) zamanı təyinat kripto pul kisəsi ünvanlarını əvəz edib.
Risk: Hücumçular, zərərli skriptin işlədiyi saytlarda əsas şəbəkə formatları üçün (o cümlədən Ethereum və Tron ünvanları) clipboard (mübadilə panosu) kopyalama funksiyalarını hədəf alıb.
İcra Ediləcək Tədbir: Tranzaksiyanı təsdiqləməzdən əvvəl təyinat ünvanlarını hər simvol üzrə yenidən yoxlayın və xarici dApp interfeysləri ilə tez-tez qarşılıqlı əlaqə qurursunuzsa, brauzer keşinizi təmizləyin.
Hər zaman təhlükəsiz olun!
#CryptoSecurityResponse #Web3Safety #AssetProtection #ScamAlert
$AAPLB
$NVDAB
⚠️ Təhlükəsizlik Xəbərdarlığı: Adform Təchizat Zənciri Skriptinin Kompromatı
Web3 təhlükəsizliyi təkcə aparat kripto pul kisənizdən ibarət deyil—browserdaxili gigiyena da önəmlidir.
Son insident hesabatları, Adform reklam skriptinə qarşı olan bir təchizat zənciri istismarını üzə çıxardı: bu skript müvəqqəti olaraq müştəri saytlarını dəyişdirərək copy-paste (kopyala-yapışdır) zamanı təyinat kripto pul kisəsi ünvanlarını əvəz edib.
Risk: Hücumçular, zərərli skriptin işlədiyi saytlarda əsas şəbəkə formatları üçün (o cümlədən Ethereum və Tron ünvanları) clipboard (mübadilə panosu) kopyalama funksiyalarını hədəf alıb.
İcra Ediləcək Tədbir: Tranzaksiyanı təsdiqləməzdən əvvəl təyinat ünvanlarını hər simvol üzrə yenidən yoxlayın və xarici dApp interfeysləri ilə tez-tez qarşılıqlı əlaqə qurursunuzsa, brauzer keşinizi təmizləyin.
Hər zaman təhlükəsiz olun!
#CryptoSecurityResponse #Web3Safety #AssetProtection #ScamAlert
61
·
--
Sizin Google axtarışınız sizi fırıldaqçı saytlarına yönləndirir
Artıq Google-dan mərkəzləşdirilməmiş tətbiqləri axtarmağı dayandırın. Son zamanlar Uniswap reklamlarını saxtalaşdıran bir phishing hücumu, iki həftədə 1.27 milyon dolları oğurladı💸
Hücumun üsulu çox sadədir: reklam yeri al → rəsmi səhifəni köçür → pul kisənizi imzalamağı gözləyin → vəsait yoxa çıxır🪄
Yardım kodunu oğurlamağa, zərərli proqram quraşdırmağa ehtiyac yoxdur, pulu özünüz başqasına köçürmüş olursunuz.
Bir neçə həyat xilasetmə tövsiyəsi:
✅ Rəsmi veb saytı qeyd edin, axtarışa güvənməyin
✅ Pul kisəsini bağlamadan əvvəl URL-yə bir göz atın
✅ İcazə tələblərinə bir daha baxın
✅ Lazım olmayan Token icazələrini mütəmadi olaraq ləğv edin
Köhnə pul kisəsi özəl açarınızı qoruyur, amma qərar vermə qabiliyyətinizi qoruya bilmir⚠️
#CryptoSecurity #Phishing #Uniswap #Web3Safety
#CryptoSecurity
43
·
--
Məqalə
Binance-də P2P fırıldaqçılıqlarından necə qaçmaq olar: Hər trader üçün mütləq oxunmalı bir yazıKriptovalyutaların qəbulunun artması ilə, P2P (peer-to-peer) ticarəti birbaşa digər istifadəçilərlə kriptovalyutaları alıb-satmanın güclü bir yolu halına gəldi—aracılar olmadan, aşağı komissiyalarla və tam elastikliklə. Amma imkanlar olduğu yerdə, fırıldaqçılar da sızmağa çalışır.
Əgər Binance P2P-də ticarət edirsinizsə, sizi təhlükəsiz, qorunan və fırıldaqçılardan bir addım irəlidə saxlamağın yollarını burada təqdim edirik:
🚨 Diqqətli olmalı olduğunuz ümumi P2P fırıldaqçılıqları:
Binance-də P2P fırıldaqçılıqlarından necə qaçmaq olar: Hər trader üçün mütləq oxunmalı bir yazı
Kriptovalyutaların qəbulunun artması ilə, P2P (peer-to-peer) ticarəti birbaşa digər istifadəçilərlə kriptovalyutaları alıb-satmanın güclü bir yolu halına gəldi—aracılar olmadan, aşağı komissiyalarla və tam elastikliklə. Amma imkanlar olduğu yerdə, fırıldaqçılar da sızmağa çalışır.
Əgər Binance P2P-də ticarət edirsinizsə, sizi təhlükəsiz, qorunan və fırıldaqçılardan bir addım irəlidə saxlamağın yollarını burada təqdim edirik:
🚨 Diqqətli olmalı olduğunuz ümumi P2P fırıldaqçılıqları:
Əgər Binance P2P-də ticarət edirsinizsə, sizi təhlükəsiz, qorunan və fırıldaqçılardan bir addım irəlidə saxlamağın yollarını burada təqdim edirik:
🚨 Diqqətli olmalı olduğunuz ümumi P2P fırıldaqçılıqları:
80
·
--
Artım
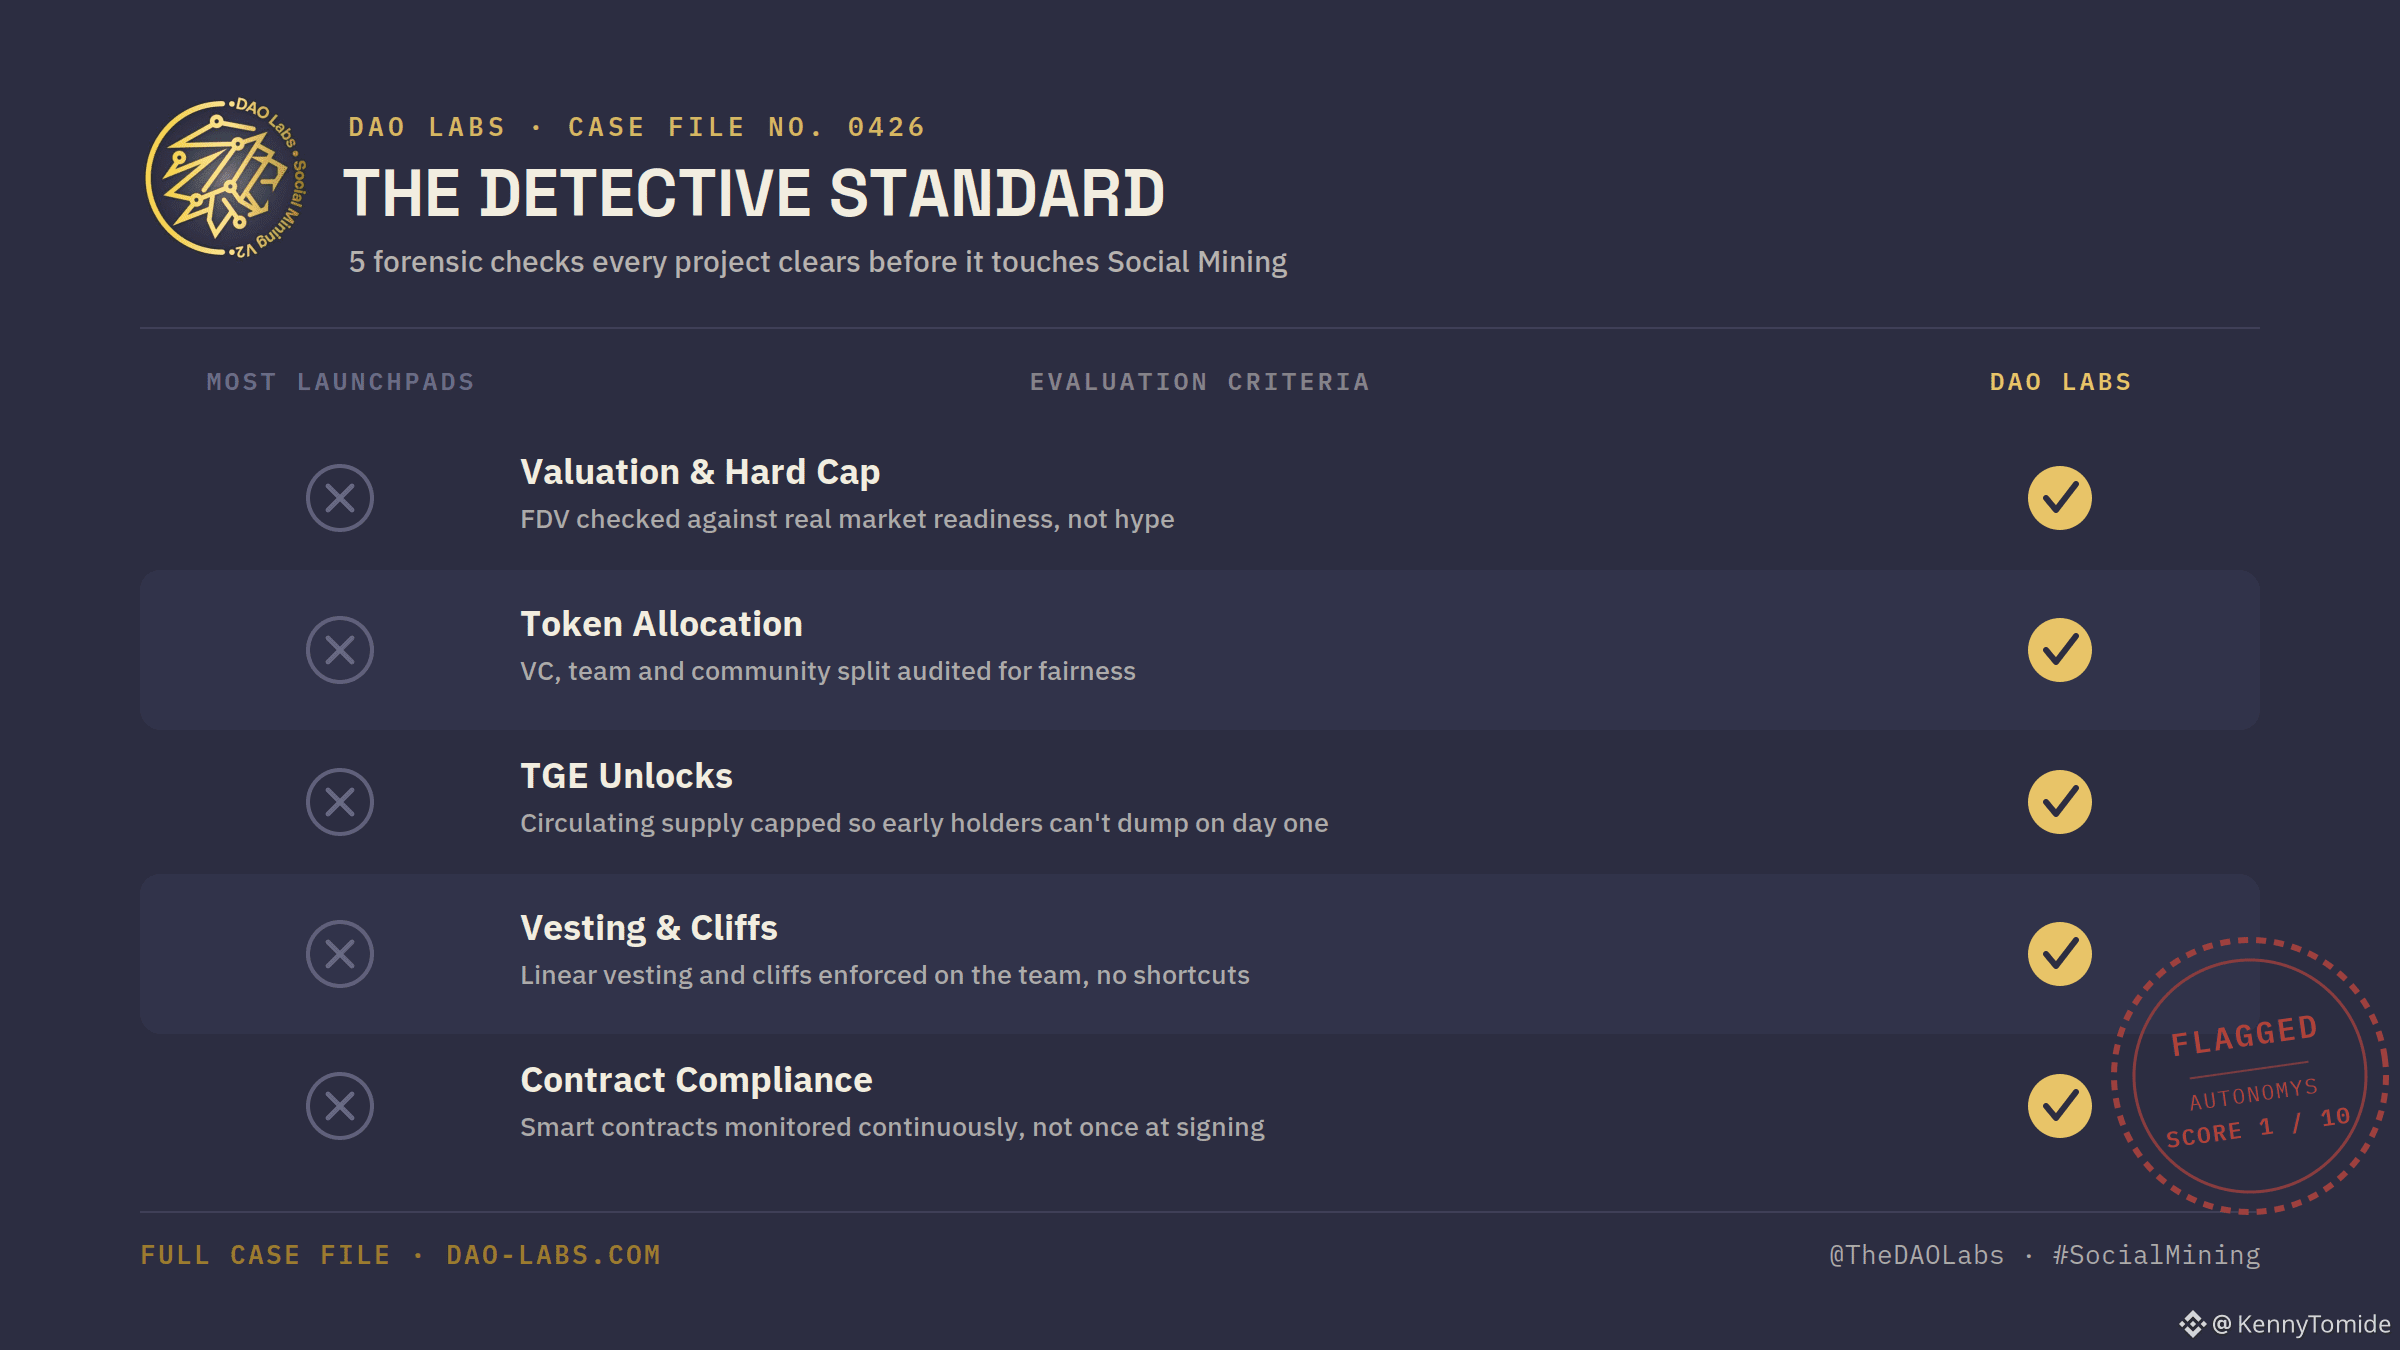
Sadəcə “yoxlanılmış” kimi görünən bir çox startap launchpad-lər o deməkdir ki, kimsə prezentasiyanı oxuyub loqonu bəyənib
@DAOLabs nə kimi “əsl” yoxlamanın göründüyünü dərc etdi—əgər siz heç vaxt launchpad-in “verified” (“yoxlanılıb”) nişanına güvənib pul itirmisinizsə, bunu dərindən parçalamağa dəyər
Hər hansı layihə onların Social Mining ekosisteminə toxunmazdan əvvəl 5 yoxlamadan keçir
→ Real bazar hazırlığına görə qiymətləndirmə, şişirdilmiş FDV-yə görə yox
→ VC-lər, komanda və icma arasında token paylanması, ədalətlilik üçün audit olunmuş
→ TGE açılışları limitli şəkildədir ki, ilk sahiblər sabahisi gün sizə dump edə bilməsin
→ Komandaya tətbiq olunan vesting və cliff-lər — gizli qısayollar yoxdur
→ Kontraktlar təkcə imzalananda yox, fasiləsiz olaraq monitorinq edilir
Sonuncu bənd ən çox launchpad-lərin atladığı hissədir. TGE zamanı yoxlama heç nə demək deyil, altı ay sonra heç kim izləmirsə
Bu çərçivəni tətbiq edəndə nəticələr
NEM/Symbol: genesisdə 350m-dən 6.7b mcap-a
MultiversX: “unicorn” statusu, 100x və artan
Avalanche Genesis testnet: real validator-lardan 500x ATH ROI, botlardan yox
RWA ILO: 100% unlock ilə təmiz 13x ATH
Amma bu hissə sizin təhlükəsizliyiniz üçün həqiqətən önəmlidir
Autonomys öz unlock razılaşmasını pozaraq 1/10 bal aldı—TGE-dən iki həftə gec tokenləri saxladı
DAO Labs bunu gördü və pozuntunu basdırmaq əvəzinə dərc etdi
Yalnız qələbələri göstərən çərçivə marketinqdir
Özünün pis seçimini dərc edən, hətta kontrakt pozuntusu daxil—bu əsl due diligence-dir
Növbəti dəfə bir launchpad sizə parlaq “tam uyğun” nəticə təqdim edəndə soruşun: nəyi demirlər?
Tam case study: https://dao-labs.com/posts/4-successes-1-failure-lessons-from-evaluating-web3-projects
#SocialMining #DAOLabs #Web3Safety
Sadəcə “yoxlanılmış” kimi görünən bir çox startap launchpad-lər o deməkdir ki, kimsə prezentasiyanı oxuyub loqonu bəyənib
@DAO Labs nə kimi “əsl” yoxlamanın göründüyünü dərc etdi—əgər siz heç vaxt launchpad-in “verified” (“yoxlanılıb”) nişanına güvənib pul itirmisinizsə, bunu dərindən parçalamağa dəyər
Hər hansı layihə onların Social Mining ekosisteminə toxunmazdan əvvəl 5 yoxlamadan keçir
→ Real bazar hazırlığına görə qiymətləndirmə, şişirdilmiş FDV-yə görə yox
→ VC-lər, komanda və icma arasında token paylanması, ədalətlilik üçün audit olunmuş
→ TGE açılışları limitli şəkildədir ki, ilk sahiblər sabahisi gün sizə dump edə bilməsin
→ Komandaya tətbiq olunan vesting və cliff-lər — gizli qısayollar yoxdur
→ Kontraktlar təkcə imzalananda yox, fasiləsiz olaraq monitorinq edilir
Sonuncu bənd ən çox launchpad-lərin atladığı hissədir. TGE zamanı yoxlama heç nə demək deyil, altı ay sonra heç kim izləmirsə
Bu çərçivəni tətbiq edəndə nəticələr
NEM/Symbol: genesisdə 350m-dən 6.7b mcap-a
MultiversX: “unicorn” statusu, 100x və artan
Avalanche Genesis testnet: real validator-lardan 500x ATH ROI, botlardan yox
RWA ILO: 100% unlock ilə təmiz 13x ATH
Amma bu hissə sizin təhlükəsizliyiniz üçün həqiqətən önəmlidir
Autonomys öz unlock razılaşmasını pozaraq 1/10 bal aldı—TGE-dən iki həftə gec tokenləri saxladı
DAO Labs bunu gördü və pozuntunu basdırmaq əvəzinə dərc etdi
Yalnız qələbələri göstərən çərçivə marketinqdir
Özünün pis seçimini dərc edən, hətta kontrakt pozuntusu daxil—bu əsl due diligence-dir
Növbəti dəfə bir launchpad sizə parlaq “tam uyğun” nəticə təqdim edəndə soruşun: nəyi demirlər?
Tam case study: https://dao-labs.com/posts/4-successes-1-failure-lessons-from-evaluating-web3-projects
#SocialMining #DAOLabs #Web3Safety
1
2
109
·
--
Haker birdən çox flash-loanı bir-birinə bağlayaraq $130 milyonluq riyaziyyat istismarını həyata keçirdikdə.
2021-ci ilin oktyabrında “Cream Finance” adlı mərkəzləşdirilməmiş kreditləşdirmə protokolu həmin il üçüncü dəfə hücuma məruz qaldı və boşaldıldı.
Hücum edən şəxs DeFi tarixindəki ən riyazi cəhətdən mürəkkəb hücumlardan birini müxtəlif platformlar üzrə bir neçə flash-loan istifadə edərək həyata keçirdi.
Fonları birbaşa oğurlamaq əvəzinə haker faiz gəliri yaradan tokenlərə çevrilmiş aktivləri böyük həcmdə borc götürdü və sonra həmin tokenlərin protokoldaxili qiymətləndirməsini manipulyasiya etdi.
Yapay şəkildə girovun dəyərini şişirdərək hücumçu sistemin borc götürmə imkanını astronomik səviyyələrə yenidən hesablamasına nail oldu.
Sonra bu uydurma borc limiti ilə Cream Finance-də mövcud likvidliyin demək olar ki, hamısını boşaldaraq protokolu $130 milyon məbləğində “pis borc”la tək buraxdı.
Əməliyyatın hamısı yalnız bir neçə saniyə davam edən tək bir Ethereum transaksiyası blokunda tamamlandı.
Bu, bir-biri ilə əlaqələndirilmiş çoxsaylı mürəkkəb protokolların gözlənilməz qarşılıqlı təsirlər yaratdıqda ağır səviyyəli sistemli zəifliklərə səbəb ola biləcəyini göstərdi.
Akıllı müqavilələr tək-tək riyazi baxımdan düzgün olarsa, onların birləşmiş məntiqi yenə də dayandırıla bilməyən təhlükəsizlik qüsurları yarada bilərmi.
#CreamFinance #FlashLoanExploit #Web3Safety .
118
·
--
Hacker Bengaluru-lı Adamın ₹2 Crore Nağd Pul və Kripto Qazanmasına Kömək Etdi: ED Araşdırması 🚨
İcra İdarəsi (ED) Bengaluru, Hindistandan gələn yüksək profilli kiber şantaj işi ilə bağlı böyük bir yenilik yayımlayıb.
Əsas Məlumatlar
ED, iş adamı Sunish Hegde-in girov qoyma ərizəsinə qarşı sərt çıxış edib, onun məşhur hacker Srikrishna (lakin Sriki) ilə əlaqələrinə dair şok edici məlumatları ortaya qoyub.
Federal araşdırmaçılara görə:
💰 Ödəniş: Hegde, Sriki-nin inkişaf etmiş hacking bacarıqlarından istifadə edərək onlayn oyun platformalarına hücum etməyə məcbur etdiyini iddia edir, nəticədə ₹2 crore ($240K+ USD) dəyərində nağd pul və kriptovalyuta əldə edilib.
🃏 Hədəf: İkili, kiber şantaj taktikaları ilə onlayn poker saytlarına hücum etmişdir.
🚨 Dönüş: Araşdırma, Hegde-in yalnız passiv şəkildə vəsait almadığını; o, Sriki-nin həmin dövrdəki hüquqi zəifliklərindən istifadə edərək onu hack-ləri icra etməyə məcbur etdiyini irəli sürür.
Kripto İstifadəçiləri Üçün Niyə Önəmlidir
Bu iş, qlobal tənzimləyicilərin və qanun tətbiq edən orqanların (məsələn, ED) qeyri-qanuni kripto axınlarını izləməklə bağlı sərtləşən nəzarətini vurğulayır. Bu, kiber cinayət, onlayn oyun manipulyasiyası və rəqəmsal aktivlərin kəsişməsinin 2026-cı ildə ciddi nəzarət altında olduğunu xatırladır.
Tənzimləyici orqanların kripto ilə bağlı kiber cinayətləri necə ələ aldığı barədə fikirləriniz nələrdir? Aşağıda müzakirə edək! 👇
#KriptoXəbərlər #KiberTəhlükəsizlik #KriptoHindistan #Web3Safety
$BTC
{future}(BTCUSDT)
$ETH
{future}(ETHUSDT)
$SOL
{future}(SOLUSDT)
Hacker Bengaluru-lı Adamın ₹2 Crore Nağd Pul və Kripto Qazanmasına Kömək Etdi: ED Araşdırması 🚨
İcra İdarəsi (ED) Bengaluru, Hindistandan gələn yüksək profilli kiber şantaj işi ilə bağlı böyük bir yenilik yayımlayıb.
Əsas Məlumatlar
ED, iş adamı Sunish Hegde-in girov qoyma ərizəsinə qarşı sərt çıxış edib, onun məşhur hacker Srikrishna (lakin Sriki) ilə əlaqələrinə dair şok edici məlumatları ortaya qoyub.
Federal araşdırmaçılara görə:
💰 Ödəniş: Hegde, Sriki-nin inkişaf etmiş hacking bacarıqlarından istifadə edərək onlayn oyun platformalarına hücum etməyə məcbur etdiyini iddia edir, nəticədə ₹2 crore ($240K+ USD) dəyərində nağd pul və kriptovalyuta əldə edilib.
🃏 Hədəf: İkili, kiber şantaj taktikaları ilə onlayn poker saytlarına hücum etmişdir.
🚨 Dönüş: Araşdırma, Hegde-in yalnız passiv şəkildə vəsait almadığını; o, Sriki-nin həmin dövrdəki hüquqi zəifliklərindən istifadə edərək onu hack-ləri icra etməyə məcbur etdiyini irəli sürür.
Kripto İstifadəçiləri Üçün Niyə Önəmlidir
Bu iş, qlobal tənzimləyicilərin və qanun tətbiq edən orqanların (məsələn, ED) qeyri-qanuni kripto axınlarını izləməklə bağlı sərtləşən nəzarətini vurğulayır. Bu, kiber cinayət, onlayn oyun manipulyasiyası və rəqəmsal aktivlərin kəsişməsinin 2026-cı ildə ciddi nəzarət altında olduğunu xatırladır.
Tənzimləyici orqanların kripto ilə bağlı kiber cinayətləri necə ələ aldığı barədə fikirləriniz nələrdir? Aşağıda müzakirə edək! 👇
#KriptoXəbərlər #KiberTəhlükəsizlik #KriptoHindistan #Web3Safety
$BTC
$ETH
$SOL
1
94
Məqalə
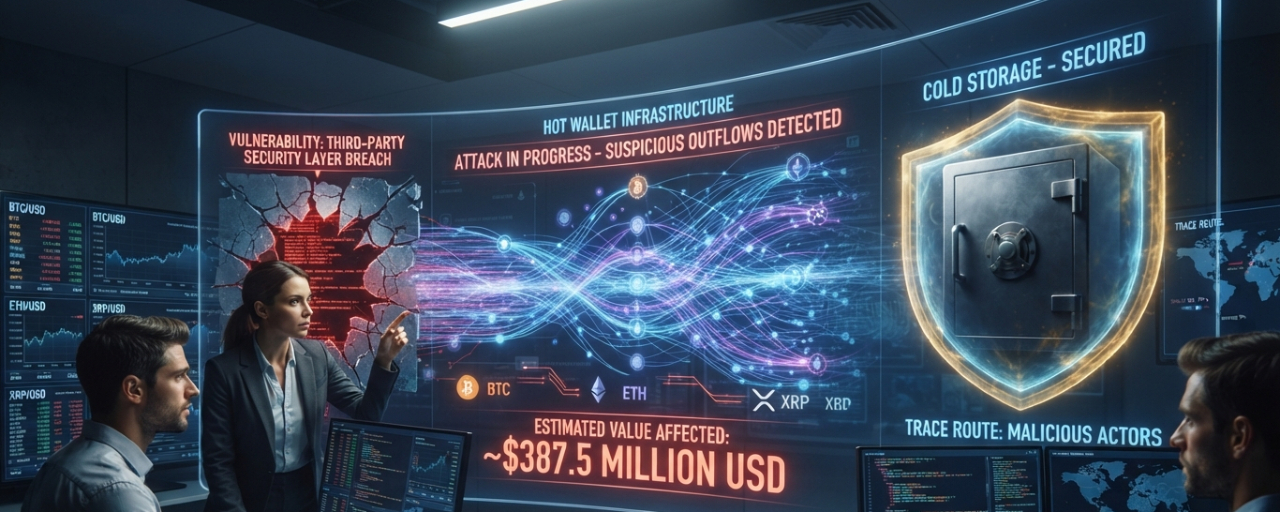
Bitget-in 387 Milyon dollarlıq Pozuntusu Gizli Kripto Təhlükəsizlik Riskini Aşkarladı🚨 Bitget-in təhlükəsizlik pozuntusu daha böyük kripto riskini ortaya çıxardı. 👀🔐
24 sentyabr tarixində Bitget-in hot və warm cüzdan infrastrukturunun bir hissəsindən təxminən 387,5 milyon ABŞ dolları dəyərində aktiv köçürülüb.
Amma burada vacib olan hissə budur:
🔐 Cold (soyuq) cüzdanlar təsirlənmədi
🗝️ Şəxsi açarlar (private key) zərər görmədi
🛡️ İstifadəçi hesablarında olan balanslar təsirlənmədi
Bitget bildirir ki, hücumçu üçüncü tərəf təhlükəsizlik məhsulunda olan zəiflikdən istifadə edib, yüksək səviyyəli daxili etimadnamələr əldə edib və onlardan istifadə edərək saxta geriödəniş (withdrawal) əmrləri göndərib.
Bitget-in 387 Milyon dollarlıq Pozuntusu Gizli Kripto Təhlükəsizlik Riskini Aşkarladı
🚨 Bitget-in təhlükəsizlik pozuntusu daha böyük kripto riskini ortaya çıxardı. 👀🔐
24 sentyabr tarixində Bitget-in hot və warm cüzdan infrastrukturunun bir hissəsindən təxminən 387,5 milyon ABŞ dolları dəyərində aktiv köçürülüb.
Amma burada vacib olan hissə budur:
🔐 Cold (soyuq) cüzdanlar təsirlənmədi
🗝️ Şəxsi açarlar (private key) zərər görmədi
🛡️ İstifadəçi hesablarında olan balanslar təsirlənmədi
Bitget bildirir ki, hücumçu üçüncü tərəf təhlükəsizlik məhsulunda olan zəiflikdən istifadə edib, yüksək səviyyəli daxili etimadnamələr əldə edib və onlardan istifadə edərək saxta geriödəniş (withdrawal) əmrləri göndərib.
4
Məqalə
🚨 On-çeyndə xəbər🚨 On-çeyndə xəbər: Bitget-in $387M istismarı və Binance ilə bağlı süjet dönüşü
Kripto küçələri Bitget-də baş verən nəhəng $387.5M-lik təhlükəsizlik pozuntusundan sonra canlanıb və yeni zəncirüstü (on-chain) məlumatlar vəziyyəti daha da alovlandırır. Nə baş verir, bunun nə deməkdir və niyə Binance yenidən diqqət mərkəzinə düşüb—qısa icmal.
🔍 Əsas hekayə: Bitget-ə nə oldu?
Miqyas: Təxmini olaraq $387.5 milyon Bitget-in hot (isti) və warm (yarıisti) pul kisələrindən çıxarılıb. Cold storage (soyuq saxlama) isə tamamilə təhlükəsiz qalır.
🚨 On-çeyndə xəbər
🚨 On-çeyndə xəbər: Bitget-in $387M istismarı və Binance ilə bağlı süjet dönüşü
Kripto küçələri Bitget-də baş verən nəhəng $387.5M-lik təhlükəsizlik pozuntusundan sonra canlanıb və yeni zəncirüstü (on-chain) məlumatlar vəziyyəti daha da alovlandırır. Nə baş verir, bunun nə deməkdir və niyə Binance yenidən diqqət mərkəzinə düşüb—qısa icmal.
🔍 Əsas hekayə: Bitget-ə nə oldu?
Miqyas: Təxmini olaraq $387.5 milyon Bitget-in hot (isti) və warm (yarıisti) pul kisələrindən çıxarılıb. Cold storage (soyuq saxlama) isə tamamilə təhlükəsiz qalır.
1
1
89
Daha çox kontent araşdırmaq üçün daxil olun
Binance Square-də qlobal kriptovalyuta istifadəçilərinə qoşulun
⚡️ Kriptovalyuta haqqında ən son və faydalı məlumatları əldə edin.
💬 Dünyanın ən böyük kriptovalyuta birjası tərəfindən etibar edilir.
👍 Doğrulanmış yaradıcılardan gələn real məlumatları kəşf edin.
E-poçt/Telefon nömrəsi
Trenddə olan mövzular
1
#USRussiaUkraineTalksReportedlyIncludeLukoilOilDeal
22 baxış
Müzakirə edir: 32
2
#BitcoinParesGainsAfterRallyTo$86.5K
28,288 baxış
Müzakirə edir: 105
3
#CerebrasSinksNearly20%OnReportNvidiaToPowerOpenAI
52,615 baxış
Müzakirə edir: 611
4
#SECProposesCryptoCustodyRules
79,879 baxış
Müzakirə edir: 795
5
#SECApproves3xLongCryptoCommodityETPs
56,992 baxış
Müzakirə edir: 592
6
#MASKHitsRecordMarketCapAbove$35M
3,700 baxış
Müzakirə edir: 29
7
#G7PlansToReleaseUpTo100MBarrelsOilDiesel
43,814 baxış
Müzakirə edir: 528
8
#ICBASuesOCCOverCryptoBankCharters
35,744 baxış
Müzakirə edir: 392
9
#USStocksCloseHigherOnWeakJobsData
35,602 baxış
Müzakirə edir: 315
10
#AnchorageReportedlyCuts17%Workforce
10,980 baxış
Müzakirə edir: 126