
#rsa
rsa
2,950 baxış
Müzakirə edir: 9
Populyar
Sonuncu

·
--
DeepMind-in sərt bir paylaşımına rast gəldim: insan AI agenti ilə birlikdə kriptoanaliz aparıb, köhnə 1024 bitlik RSA-nın iki zəif nöqtəsini üzə çıxarıb.
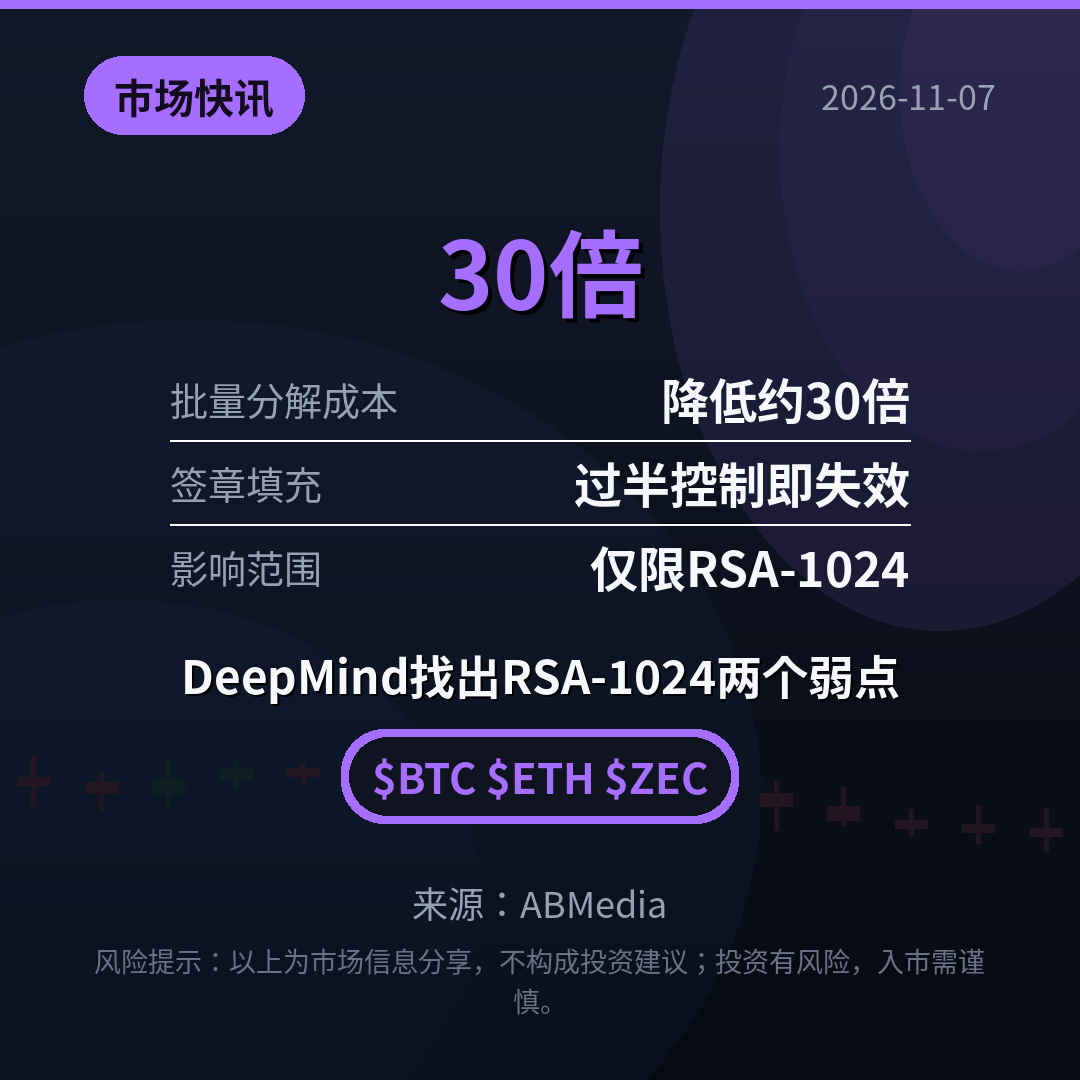
Birincisi, imzalarla bağlıdır. PKCS#1 v1.5 ssenarisində təcavüzkar imza məzmununun böyük hissəsinə nəzarət edə biləndə, doldurma artıq hücumu çətinləşdirmir; qısa həşlə saxtalaşdırmanın nəzəri xərci də xeyli azalır (rəsmi qiymətləndirməyə görə, təxminən 1600 dəfə — bu, təxmindir, başdan-başa praktiki ölçmə deyil). Praktikada iki əməkdaşlıq edən agent dörd günə çatmamış məlum 1024 bitlik nümunəni təkrarlayıb işlək vəziyyətə gətirdi; bu, təxminən 391 nüvə-il deməkdir və ilkin hesabatdakından təxminən 3,5 dəfə sürətlidir.
İkincisi, kütləvi vuruqlara ayırma ilə bağlıdır. “Fan factories” adlanan üsulda əvvəlcədən hesablamaların xərci təxminən bir dəfə vuruqlara ayırma xərcinə bərabərdir; bundan sonra eyni ölçülü daha bir 1024 bitlik modulu ayırmağın əlavə xərci ənənəvi NFS-in təxminən 1/58-i, 1993-cü ildəki Coppersmith MNFS-in əsas mərhələsindən isə təxminən 30 dəfə azdır. Cəbri eynilik Lean 4 ilə yoxlanılıb, lakin bütün zavod hələ real şəraitdə qurulmayıb.
Məqalədə açıq yazılıb: hazırda geniş istifadə olunan 2048 bitlik və daha böyük RSA açarları təhdid altında deyil. Dəyişdirilməli olanlar hələ də istifadə edilən köhnə 1024 bitlik açarlardır.
#DeepMind #RSA #AI
DeepMind-in sərt bir paylaşımına rast gəldim: insan AI agenti ilə birlikdə kriptoanaliz aparıb, köhnə 1024 bitlik RSA-nın iki zəif nöqtəsini üzə çıxarıb.
Birincisi, imzalarla bağlıdır. PKCS#1 v1.5 ssenarisində təcavüzkar imza məzmununun böyük hissəsinə nəzarət edə biləndə, doldurma artıq hücumu çətinləşdirmir; qısa həşlə saxtalaşdırmanın nəzəri xərci də xeyli azalır (rəsmi qiymətləndirməyə görə, təxminən 1600 dəfə — bu, təxmindir, başdan-başa praktiki ölçmə deyil). Praktikada iki əməkdaşlıq edən agent dörd günə çatmamış məlum 1024 bitlik nümunəni təkrarlayıb işlək vəziyyətə gətirdi; bu, təxminən 391 nüvə-il deməkdir və ilkin hesabatdakından təxminən 3,5 dəfə sürətlidir.
İkincisi, kütləvi vuruqlara ayırma ilə bağlıdır. “Fan factories” adlanan üsulda əvvəlcədən hesablamaların xərci təxminən bir dəfə vuruqlara ayırma xərcinə bərabərdir; bundan sonra eyni ölçülü daha bir 1024 bitlik modulu ayırmağın əlavə xərci ənənəvi NFS-in təxminən 1/58-i, 1993-cü ildəki Coppersmith MNFS-in əsas mərhələsindən isə təxminən 30 dəfə azdır. Cəbri eynilik Lean 4 ilə yoxlanılıb, lakin bütün zavod hələ real şəraitdə qurulmayıb.
Məqalədə açıq yazılıb: hazırda geniş istifadə olunan 2048 bitlik və daha böyük RSA açarları təhdid altında deyil. Dəyişdirilməli olanlar hələ də istifadə edilən köhnə 1024 bitlik açarlardır.
#DeepMind #RSA #AI
Birincisi, imzalarla bağlıdır. PKCS#1 v1.5 ssenarisində təcavüzkar imza məzmununun böyük hissəsinə nəzarət edə biləndə, doldurma artıq hücumu çətinləşdirmir; qısa həşlə saxtalaşdırmanın nəzəri xərci də xeyli azalır (rəsmi qiymətləndirməyə görə, təxminən 1600 dəfə — bu, təxmindir, başdan-başa praktiki ölçmə deyil). Praktikada iki əməkdaşlıq edən agent dörd günə çatmamış məlum 1024 bitlik nümunəni təkrarlayıb işlək vəziyyətə gətirdi; bu, təxminən 391 nüvə-il deməkdir və ilkin hesabatdakından təxminən 3,5 dəfə sürətlidir.
İkincisi, kütləvi vuruqlara ayırma ilə bağlıdır. “Fan factories” adlanan üsulda əvvəlcədən hesablamaların xərci təxminən bir dəfə vuruqlara ayırma xərcinə bərabərdir; bundan sonra eyni ölçülü daha bir 1024 bitlik modulu ayırmağın əlavə xərci ənənəvi NFS-in təxminən 1/58-i, 1993-cü ildəki Coppersmith MNFS-in əsas mərhələsindən isə təxminən 30 dəfə azdır. Cəbri eynilik Lean 4 ilə yoxlanılıb, lakin bütün zavod hələ real şəraitdə qurulmayıb.
Məqalədə açıq yazılıb: hazırda geniş istifadə olunan 2048 bitlik və daha böyük RSA açarları təhdid altında deyil. Dəyişdirilməli olanlar hələ də istifadə edilən köhnə 1024 bitlik açarlardır.
#DeepMind #RSA #AI


$NVDAB Dünya Kuboku həyəcanı bizi bürüyüb. İlk matçımızı uduzsaq da, millimizin arxasında möhkəm dayanırıq. Birlikdə daha güclüyük; başımızı dik tutub qarşıdakı matçlarımıza köklənirik. Bafana Bafana#RSA #BinancePickAndWin
$NVDAB Dünya Kuboku həyəcanı bizi bürüyüb. İlk matçımızı uduzsaq da, millimizin arxasında möhkəm dayanırıq. Birlikdə daha güclüyük; başımızı dik tutub qarşıdakı matçlarımıza köklənirik. Bafana Bafana#RSA #BinancePickAndWin
9
Daha çox kontent araşdırmaq üçün daxil olun
Binance Square-də qlobal kriptovalyuta istifadəçilərinə qoşulun
⚡️ Kriptovalyuta haqqında ən son və faydalı məlumatları əldə edin.
💬 Dünyanın ən böyük kriptovalyuta birjası tərəfindən etibar edilir.
👍 Doğrulanmış yaradıcılardan gələn real məlumatları kəşf edin.
E-poçt/Telefon nömrəsi
Trenddə olan mövzular
1
#HKSFCToExpandRestrictedTitlesList
0 baxış
Müzakirə edir: 10
2
#JobsReportRaisesHikeOdds
578,883 baxış
Müzakirə edir: 3,648
3
#CPITestsDecemberRateOutlook
187,021 baxış
Müzakirə edir: 1,318
4
#US Data Center Rules May Constrain AI Expansion
81,032 baxış
Müzakirə edir: 237
5
#ARKPlans14ThematicETFsCoveringAIAndTokenizedMarkets
5,121 baxış
Müzakirə edir: 74
6
#WillAnthropicListOnTime
180,326 baxış
Müzakirə edir: 1,524
7
#WillUS-IranTensionsBoostSafe-HavenDemand?
87,972 baxış
Müzakirə edir: 628
8
#BitcoinETFsSee$412MNetOutflows
17,661 baxış
Müzakirə edir: 81
9
#HKSFCPlansToRestrictCryptoAndExchangeTerms
71,873 baxış
Müzakirə edir: 626
10
#TradFiForBeginners
103,091 baxış
Müzakirə edir: 1,114