
#php
php
17,043 baxış
Müzakirə edir: 76
Populyar
Sonuncu

·
--
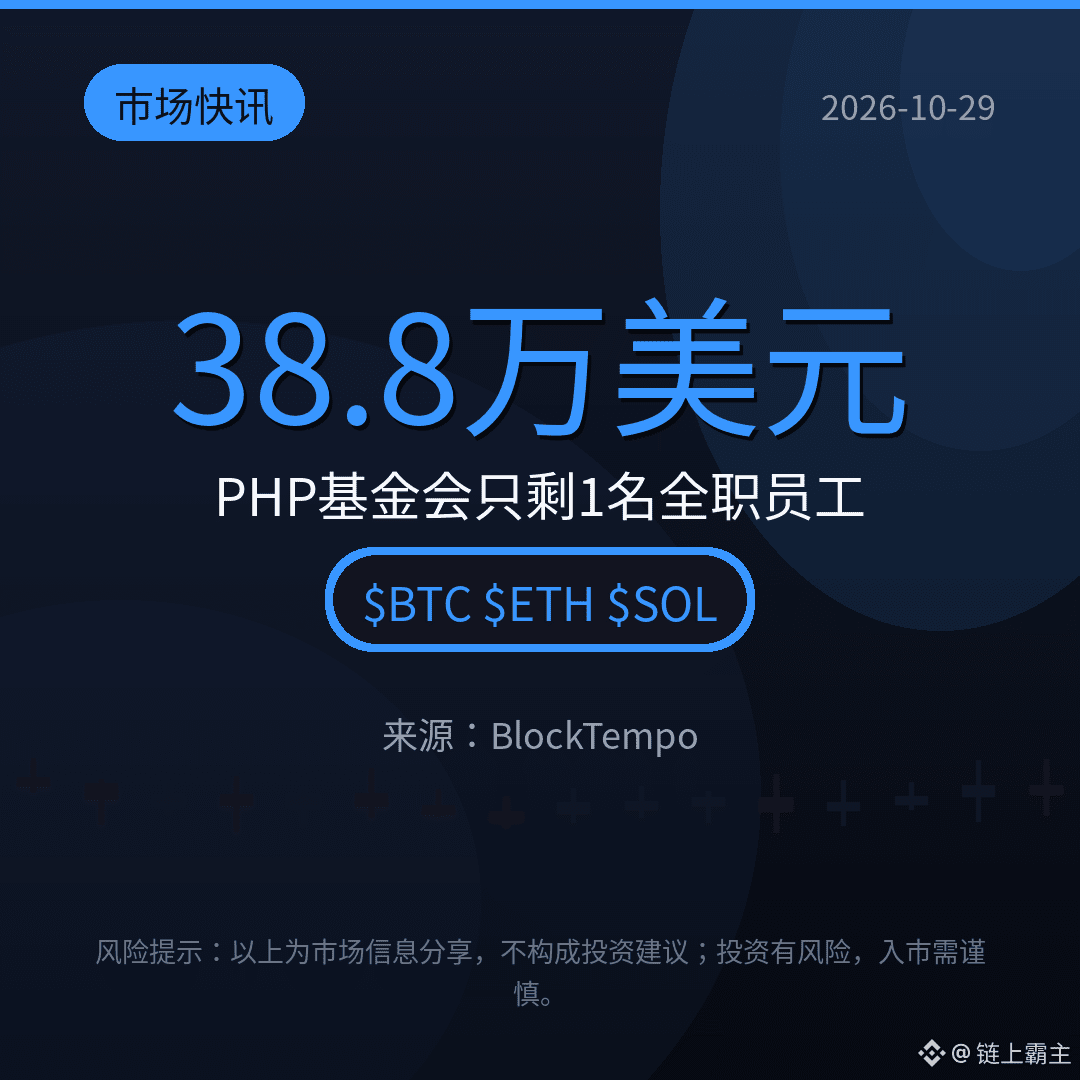
【Bazar xəbərləri】PHP Fondunun hesabında cəmi təxminən 388 min dollar qalıb. Tam ştatlı işçisi cəmi 1 nəfərdir, digər 14 nəfərin çoxu yarımştat işləyir, amma onlar internet saytlarının təxminən 70%-nin fəaliyyətini dəstəkləyirlər.
Aylıq xərclər təxminən 100 min dollar olduğuna görə, dollar ehtiyatı cəmi 4 aya bəs edər. Yeniləmənin yayımlanmasından sonrakı 9 gündə təxminən 133 min dollar ianə toplanıb — əvvəlki 20 gündə toplanan məbləğdən 10 dəfə çoxdur. Lakin ianələrin çoxu birdəfəlikdir, sentyabrda gəlir isə cəmi təxminən 11 min dollar olub. Fond davamlı maliyyələşdirməyə çağırır. Bu, Web3 layihələri üçün müsbət, yoxsa mənfi xəbərdir? Şərhlərdə müzakirə edək.
$BTC $ETH $SOL
#PHP #网络安全 #开源
(Mənbə: BlockTempo)
⚠️Risk xəbərdarlığı: Yuxarıdakı məlumatlar bazar xəbərlərinin paylaşılması məqsədi daşıyır və investisiya məsləhəti deyil. İnvestisiya risklidir, bazara daxil olarkən ehtiyatlı olun.
【Bazar xəbərləri】PHP Fondunun hesabında cəmi təxminən 388 min dollar qalıb. Tam ştatlı işçisi cəmi 1 nəfərdir, digər 14 nəfərin çoxu yarımştat işləyir, amma onlar internet saytlarının təxminən 70%-nin fəaliyyətini dəstəkləyirlər.
Aylıq xərclər təxminən 100 min dollar olduğuna görə, dollar ehtiyatı cəmi 4 aya bəs edər. Yeniləmənin yayımlanmasından sonrakı 9 gündə təxminən 133 min dollar ianə toplanıb — əvvəlki 20 gündə toplanan məbləğdən 10 dəfə çoxdur. Lakin ianələrin çoxu birdəfəlikdir, sentyabrda gəlir isə cəmi təxminən 11 min dollar olub. Fond davamlı maliyyələşdirməyə çağırır. Bu, Web3 layihələri üçün müsbət, yoxsa mənfi xəbərdir? Şərhlərdə müzakirə edək.
$BTC $ETH $SOL
#PHP #网络安全 #开源
(Mənbə: BlockTempo)
⚠️Risk xəbərdarlığı: Yuxarıdakı məlumatlar bazar xəbərlərinin paylaşılması məqsədi daşıyır və investisiya məsləhəti deyil. İnvestisiya risklidir, bazara daxil olarkən ehtiyatlı olun.
Aylıq xərclər təxminən 100 min dollar olduğuna görə, dollar ehtiyatı cəmi 4 aya bəs edər. Yeniləmənin yayımlanmasından sonrakı 9 gündə təxminən 133 min dollar ianə toplanıb — əvvəlki 20 gündə toplanan məbləğdən 10 dəfə çoxdur. Lakin ianələrin çoxu birdəfəlikdir, sentyabrda gəlir isə cəmi təxminən 11 min dollar olub. Fond davamlı maliyyələşdirməyə çağırır. Bu, Web3 layihələri üçün müsbət, yoxsa mənfi xəbərdir? Şərhlərdə müzakirə edək.
$BTC $ETH $SOL
#PHP #网络安全 #开源
(Mənbə: BlockTempo)
⚠️Risk xəbərdarlığı: Yuxarıdakı məlumatlar bazar xəbərlərinin paylaşılması məqsədi daşıyır və investisiya məsləhəti deyil. İnvestisiya risklidir, bazara daxil olarkən ehtiyatlı olun.
7

Əvvəlcə özümə şillə vurum. Bu gün səhər tezdən hələ yazırdım ki, stealmybitcoin adlı PHP sınaq mühiti onlarla saatdır işləyir, amma heç kim pulu götürməyib; deməli, “vulnerable” olmaq “exploitable” olmaq demək deyil. Amma dan yeri sökülməmiş @killa sistemi yarıb keçdi.
X-dəki xülasəyə görə, sınaq mühiti 21 oktyabr yeniləməsi quraşdırılmamış PHP 8.4.26 ilə işləyirmiş. Hücum zəncirinə yaddaşın zədələnməsi və ASLR-dən yan keçmə daxil olub, bütün proses təxminən 19 saat çəkib. Ən inanılmazını isə LiveOverflow açıqladı: killa əslində bir neçə saat əvvəl sistemə girmişdi, amma çaş-baş qalmışdı, çünki serverdə konfiqurasiya olunmuş pulqabı ünvanı yanlış idi. Qapı artıq sındırılıb açılmışdı, amma pul qapının arxasında deyildi.
Bu hadisədən zəifliyin özündən də dəyərli bir neçə məqam var:
“Bu qədər vaxtdır işləyir, amma heç kim oğurlamayıb = o qədər də təhlükəli deyil” məntiqini atmaq lazımdır. Sınaq mühitinin ilk vaxtlarında 502 xətaları və sorğu vaxtı bitmələri baş alıb gedirdi; kimsə PHP tərəfinin vaxtın çoxunda işləmədiyini müəyyənləşdirdi. s1r1us bu tapşırığın bərbad hazırlandığını açıqca dedi, sonra da AI-nin boşluq tapmaq qabiliyyətinə onsuz da inanmayanlar fürsətdən istifadə edib zəifliyin şişirdildiyini söylədilər. Tapşırığın pis hazırlanması boşluğun saxta olması demək deyil.
İstismarı çətin olması heç kimin istifadə etməyəcəyi demək deyil. 0,025 BTC üçün kimsə bütün günü əziyyət çəkməyə hazırdır. Bəs sənin layihənin yenilənməmiş serveri nə qədər dəyərlidir?
Bir də, kriptodünyada ən sürətlə qaçanlar heç vaxt ağ papaqlı hakerlər olmur, token buraxanlar olur. Hadisə hələ təzə-təzə gündəmdədir, amma şərhlərdə artıq sonu pump ilə bitən kontrakt ünvanlarını paylaşırlar, üstəlik onları “düzgün versiya” və “səhv versiya” deyə ayırırlar. Təhlükəsizlik sınağını axırda necə də bir shitcoindən düzəltdilər. Görəsən, bu adamlar, yoxsa boşluğu istismar edənlər daha çox hakerə oxşayır? Özünüz düşünün.
Layihə sahibləri, daha “biz PHP-dən istifadə etmirik” tipli bəyanatlar yaymayın. Frontendi, arxa sistemi, müştəri dəstəyi sistemini — hamısını yoxlayın. Kiçik investorlar üçün bircə məsləhət: o tokenə yaxın durmayın.
#PHP #网络安全
Əvvəlcə özümə şillə vurum. Bu gün səhər tezdən hələ yazırdım ki, stealmybitcoin adlı PHP sınaq mühiti onlarla saatdır işləyir, amma heç kim pulu götürməyib; deməli, “vulnerable” olmaq “exploitable” olmaq demək deyil. Amma dan yeri sökülməmiş @killa sistemi yarıb keçdi.
X-dəki xülasəyə görə, sınaq mühiti 21 oktyabr yeniləməsi quraşdırılmamış PHP 8.4.26 ilə işləyirmiş. Hücum zəncirinə yaddaşın zədələnməsi və ASLR-dən yan keçmə daxil olub, bütün proses təxminən 19 saat çəkib. Ən inanılmazını isə LiveOverflow açıqladı: killa əslində bir neçə saat əvvəl sistemə girmişdi, amma çaş-baş qalmışdı, çünki serverdə konfiqurasiya olunmuş pulqabı ünvanı yanlış idi. Qapı artıq sındırılıb açılmışdı, amma pul qapının arxasında deyildi.
Bu hadisədən zəifliyin özündən də dəyərli bir neçə məqam var:
“Bu qədər vaxtdır işləyir, amma heç kim oğurlamayıb = o qədər də təhlükəli deyil” məntiqini atmaq lazımdır. Sınaq mühitinin ilk vaxtlarında 502 xətaları və sorğu vaxtı bitmələri baş alıb gedirdi; kimsə PHP tərəfinin vaxtın çoxunda işləmədiyini müəyyənləşdirdi. s1r1us bu tapşırığın bərbad hazırlandığını açıqca dedi, sonra da AI-nin boşluq tapmaq qabiliyyətinə onsuz da inanmayanlar fürsətdən istifadə edib zəifliyin şişirdildiyini söylədilər. Tapşırığın pis hazırlanması boşluğun saxta olması demək deyil.
İstismarı çətin olması heç kimin istifadə etməyəcəyi demək deyil. 0,025 BTC üçün kimsə bütün günü əziyyət çəkməyə hazırdır. Bəs sənin layihənin yenilənməmiş serveri nə qədər dəyərlidir?
Bir də, kriptodünyada ən sürətlə qaçanlar heç vaxt ağ papaqlı hakerlər olmur, token buraxanlar olur. Hadisə hələ təzə-təzə gündəmdədir, amma şərhlərdə artıq sonu pump ilə bitən kontrakt ünvanlarını paylaşırlar, üstəlik onları “düzgün versiya” və “səhv versiya” deyə ayırırlar. Təhlükəsizlik sınağını axırda necə də bir shitcoindən düzəltdilər. Görəsən, bu adamlar, yoxsa boşluğu istismar edənlər daha çox hakerə oxşayır? Özünüz düşünün.
Layihə sahibləri, daha “biz PHP-dən istifadə etmirik” tipli bəyanatlar yaymayın. Frontendi, arxa sistemi, müştəri dəstəyi sistemini — hamısını yoxlayın. Kiçik investorlar üçün bircə məsləhət: o tokenə yaxın durmayın.
#PHP #网络安全
X-dəki xülasəyə görə, sınaq mühiti 21 oktyabr yeniləməsi quraşdırılmamış PHP 8.4.26 ilə işləyirmiş. Hücum zəncirinə yaddaşın zədələnməsi və ASLR-dən yan keçmə daxil olub, bütün proses təxminən 19 saat çəkib. Ən inanılmazını isə LiveOverflow açıqladı: killa əslində bir neçə saat əvvəl sistemə girmişdi, amma çaş-baş qalmışdı, çünki serverdə konfiqurasiya olunmuş pulqabı ünvanı yanlış idi. Qapı artıq sındırılıb açılmışdı, amma pul qapının arxasında deyildi.
Bu hadisədən zəifliyin özündən də dəyərli bir neçə məqam var:
“Bu qədər vaxtdır işləyir, amma heç kim oğurlamayıb = o qədər də təhlükəli deyil” məntiqini atmaq lazımdır. Sınaq mühitinin ilk vaxtlarında 502 xətaları və sorğu vaxtı bitmələri baş alıb gedirdi; kimsə PHP tərəfinin vaxtın çoxunda işləmədiyini müəyyənləşdirdi. s1r1us bu tapşırığın bərbad hazırlandığını açıqca dedi, sonra da AI-nin boşluq tapmaq qabiliyyətinə onsuz da inanmayanlar fürsətdən istifadə edib zəifliyin şişirdildiyini söylədilər. Tapşırığın pis hazırlanması boşluğun saxta olması demək deyil.
İstismarı çətin olması heç kimin istifadə etməyəcəyi demək deyil. 0,025 BTC üçün kimsə bütün günü əziyyət çəkməyə hazırdır. Bəs sənin layihənin yenilənməmiş serveri nə qədər dəyərlidir?
Bir də, kriptodünyada ən sürətlə qaçanlar heç vaxt ağ papaqlı hakerlər olmur, token buraxanlar olur. Hadisə hələ təzə-təzə gündəmdədir, amma şərhlərdə artıq sonu pump ilə bitən kontrakt ünvanlarını paylaşırlar, üstəlik onları “düzgün versiya” və “səhv versiya” deyə ayırırlar. Təhlükəsizlik sınağını axırda necə də bir shitcoindən düzəltdilər. Görəsən, bu adamlar, yoxsa boşluğu istismar edənlər daha çox hakerə oxşayır? Özünüz düşünün.
Layihə sahibləri, daha “biz PHP-dən istifadə etmirik” tipli bəyanatlar yaymayın. Frontendi, arxa sistemi, müştəri dəstəyi sistemini — hamısını yoxlayın. Kiçik investorlar üçün bircə məsləhət: o tokenə yaxın durmayın.
#PHP #网络安全
73
·
--
【Bazar xəbərləri】PHP-də oktyabrın 24-də CVE-2026-115560 nömrəli yeni boşluq aşkarlanıb. Rəsmi açıqlamaya görə, risk aşağıdır: standart konfiqurasiyalar təsirlənmir və boşluqdan istifadə edilməsi barədə hələlik məlumat yoxdur.
Yalnız üç şərtin hamısı eyni vaxtda mövcud olduqda sistem təsirlənə bilər. Hələlik nə yamaq, nə də qiymətləndirmə balı var. Ən təhlükəsiz yol yükləmə prosesinin izlənməsini söndürməkdir: php.ini faylında session.upload_progress.enabled=0 yazın və serveri yenidən başladın. İndi söndürmək, yoxsa yamağı gözləmək?
$BTC $ETH $SOL
#PHP #安全 #Zəiflik
(Mənbə: BlockTempo)
⚠️Risk xəbərdarlığı: Yuxarıdakı məlumat bazar məlumatlarının paylaşılmasıdır və investisiya məsləhəti deyil. İnvestisiya risklidir; bazara daxil olarkən ehtiyatlı olun.
【Bazar xəbərləri】PHP-də oktyabrın 24-də CVE-2026-115560 nömrəli yeni boşluq aşkarlanıb. Rəsmi açıqlamaya görə, risk aşağıdır: standart konfiqurasiyalar təsirlənmir və boşluqdan istifadə edilməsi barədə hələlik məlumat yoxdur.
Yalnız üç şərtin hamısı eyni vaxtda mövcud olduqda sistem təsirlənə bilər. Hələlik nə yamaq, nə də qiymətləndirmə balı var. Ən təhlükəsiz yol yükləmə prosesinin izlənməsini söndürməkdir: php.ini faylında session.upload_progress.enabled=0 yazın və serveri yenidən başladın. İndi söndürmək, yoxsa yamağı gözləmək?
$BTC $ETH $SOL
#PHP #安全 #Zəiflik
(Mənbə: BlockTempo)
⚠️Risk xəbərdarlığı: Yuxarıdakı məlumat bazar məlumatlarının paylaşılmasıdır və investisiya məsləhəti deyil. İnvestisiya risklidir; bazara daxil olarkən ehtiyatlı olun.
Yalnız üç şərtin hamısı eyni vaxtda mövcud olduqda sistem təsirlənə bilər. Hələlik nə yamaq, nə də qiymətləndirmə balı var. Ən təhlükəsiz yol yükləmə prosesinin izlənməsini söndürməkdir: php.ini faylında session.upload_progress.enabled=0 yazın və serveri yenidən başladın. İndi söndürmək, yoxsa yamağı gözləmək?
$BTC $ETH $SOL
#PHP #安全 #Zəiflik
(Mənbə: BlockTempo)
⚠️Risk xəbərdarlığı: Yuxarıdakı məlumat bazar məlumatlarının paylaşılmasıdır və investisiya məsləhəti deyil. İnvestisiya risklidir; bazara daxil olarkən ehtiyatlı olun.
233
·
--
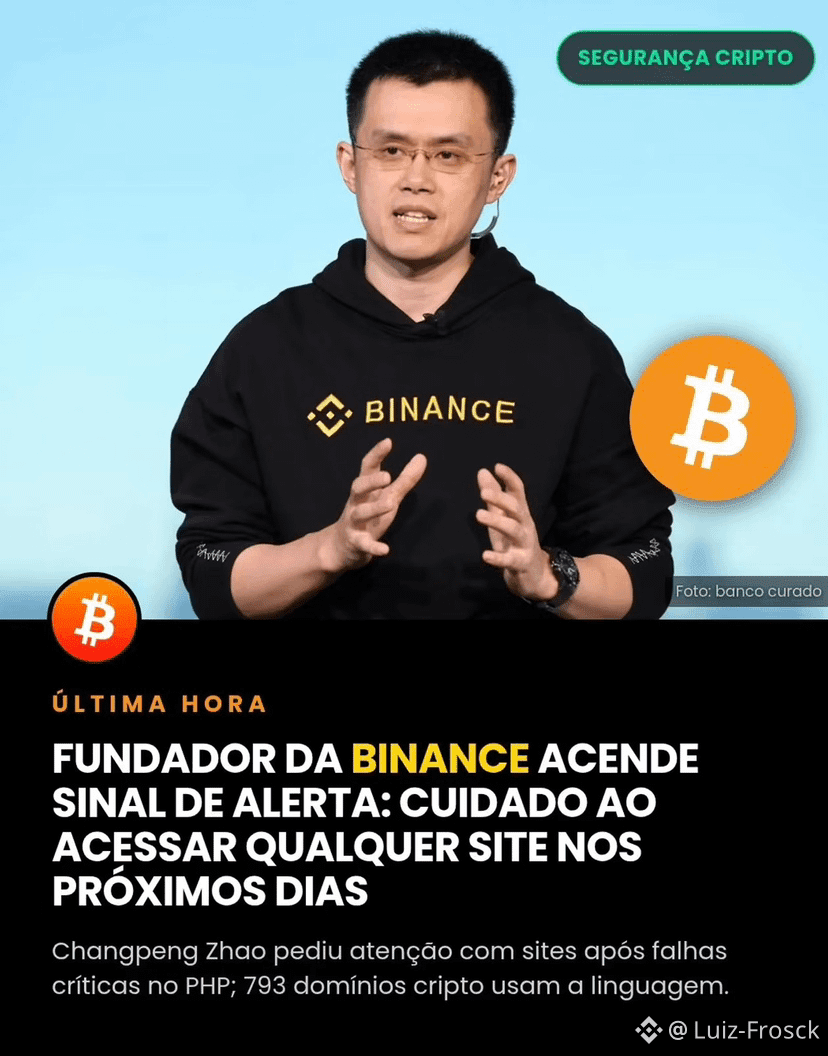
Binance-in qurucusu Changpeng Zhao PHP dilində iki kritik boşluğun açıqlanmasından sonra izləyicilərini yaxın günlərdə saytlara daxil olarkən ehtiyatlı olmağa çağırıb. PHP WordPress və Magento kimi platformalarda istifadə olunur.
Bu xəbərdarlıq kripto sektorunun əhəmiyyətli bir hissəsinin bu texnologiyadan asılı olması səbəbindən daha da ciddi qəbul edildi.
SlowMist şirkətinin məlumatına görə, kripto bazarı ilə əlaqəli 793 domen öz infrastrukturunun hansısa hissəsində PHP-dən istifadə edir. Bunlara pulqabı xidmətləri və DeFi protokolları da daxildir. Bu isə hələ təhlükəsizlik yeniləməsini almamış saytlara mümkün hücumlarla bağlı narahatlığı artırıb.
Zhao X-də belə yazıb: «Məni paranoik adlandırın, amma yaxın günlərdə İSTƏNİLƏN sayta daxil olarkən ikiqat ehtiyatlı olun». O vurğulayıb ki, administratorlar təhlükəsizlik yeniləmələrini həmişə vaxtında quraşdırmırlar və ələ keçirilmiş saytlardan giriş məlumatlarını oğurlamaq və ya cihazlara hücum etmək üçün istifadə oluna bilər.
Satoshi Nakamoto tərəfindən yaradılmış Bitcointalk forumu təhlükəsizlik yoxlamalarından keçərkən günün böyük hissəsində əlçatmaz olub. Forumun administratoru theymos açıqlamasında hücum cəhdlərinin olduğunu, lakin onların qarşısının alındığını bildirib və istifadəçilərə şifrələrini dəyişməyi tövsiyə edib.
PancakeSwap kimi layihələr də birbaşa təsirlə bağlı şübhələri aradan qaldırmaq üçün açıqlama veriblər. Platforma bildirib: «PancakeSwap texnoloji infrastrukturunun heç bir hissəsində PHP-dən istifadə etmir və platformamız təsirlənməyib.
Vəsaitləriniz təhlükəsizdir». Zhao həmçinin istifadəçilərə istiqamət vermək üçün daha çox komandanı buna bənzər açıqlamalar verməyə çağırıb.
#BinancePick #PHP #TeslaAndNvidiaToInvest$2.8BInSamsungElectroMechanics
Binance-in qurucusu Changpeng Zhao PHP dilində iki kritik boşluğun açıqlanmasından sonra izləyicilərini yaxın günlərdə saytlara daxil olarkən ehtiyatlı olmağa çağırıb. PHP WordPress və Magento kimi platformalarda istifadə olunur.
Bu xəbərdarlıq kripto sektorunun əhəmiyyətli bir hissəsinin bu texnologiyadan asılı olması səbəbindən daha da ciddi qəbul edildi.
SlowMist şirkətinin məlumatına görə, kripto bazarı ilə əlaqəli 793 domen öz infrastrukturunun hansısa hissəsində PHP-dən istifadə edir. Bunlara pulqabı xidmətləri və DeFi protokolları da daxildir. Bu isə hələ təhlükəsizlik yeniləməsini almamış saytlara mümkün hücumlarla bağlı narahatlığı artırıb.
Zhao X-də belə yazıb: «Məni paranoik adlandırın, amma yaxın günlərdə İSTƏNİLƏN sayta daxil olarkən ikiqat ehtiyatlı olun». O vurğulayıb ki, administratorlar təhlükəsizlik yeniləmələrini həmişə vaxtında quraşdırmırlar və ələ keçirilmiş saytlardan giriş məlumatlarını oğurlamaq və ya cihazlara hücum etmək üçün istifadə oluna bilər.
Satoshi Nakamoto tərəfindən yaradılmış Bitcointalk forumu təhlükəsizlik yoxlamalarından keçərkən günün böyük hissəsində əlçatmaz olub. Forumun administratoru theymos açıqlamasında hücum cəhdlərinin olduğunu, lakin onların qarşısının alındığını bildirib və istifadəçilərə şifrələrini dəyişməyi tövsiyə edib.
PancakeSwap kimi layihələr də birbaşa təsirlə bağlı şübhələri aradan qaldırmaq üçün açıqlama veriblər. Platforma bildirib: «PancakeSwap texnoloji infrastrukturunun heç bir hissəsində PHP-dən istifadə etmir və platformamız təsirlənməyib.
Vəsaitləriniz təhlükəsizdir». Zhao həmçinin istifadəçilərə istiqamət vermək üçün daha çox komandanı buna bənzər açıqlamalar verməyə çağırıb.
#BinancePick #PHP #TeslaAndNvidiaToInvest$2.8BInSamsungElectroMechanics
Bu xəbərdarlıq kripto sektorunun əhəmiyyətli bir hissəsinin bu texnologiyadan asılı olması səbəbindən daha da ciddi qəbul edildi.
SlowMist şirkətinin məlumatına görə, kripto bazarı ilə əlaqəli 793 domen öz infrastrukturunun hansısa hissəsində PHP-dən istifadə edir. Bunlara pulqabı xidmətləri və DeFi protokolları da daxildir. Bu isə hələ təhlükəsizlik yeniləməsini almamış saytlara mümkün hücumlarla bağlı narahatlığı artırıb.
Zhao X-də belə yazıb: «Məni paranoik adlandırın, amma yaxın günlərdə İSTƏNİLƏN sayta daxil olarkən ikiqat ehtiyatlı olun». O vurğulayıb ki, administratorlar təhlükəsizlik yeniləmələrini həmişə vaxtında quraşdırmırlar və ələ keçirilmiş saytlardan giriş məlumatlarını oğurlamaq və ya cihazlara hücum etmək üçün istifadə oluna bilər.
Satoshi Nakamoto tərəfindən yaradılmış Bitcointalk forumu təhlükəsizlik yoxlamalarından keçərkən günün böyük hissəsində əlçatmaz olub. Forumun administratoru theymos açıqlamasında hücum cəhdlərinin olduğunu, lakin onların qarşısının alındığını bildirib və istifadəçilərə şifrələrini dəyişməyi tövsiyə edib.
PancakeSwap kimi layihələr də birbaşa təsirlə bağlı şübhələri aradan qaldırmaq üçün açıqlama veriblər. Platforma bildirib: «PancakeSwap texnoloji infrastrukturunun heç bir hissəsində PHP-dən istifadə etmir və platformamız təsirlənməyib.
Vəsaitləriniz təhlükəsizdir». Zhao həmçinin istifadəçilərə istiqamət vermək üçün daha çox komandanı buna bənzər açıqlamalar verməyə çağırıb.
#BinancePick #PHP #TeslaAndNvidiaToInvest$2.8BInSamsungElectroMechanics
1
521
·
--
🚨 PHP boşluqları kibertəhlükəsizlik həyəcanı yaradır, CZ isə aydınlıq tələb edir
Cloudflare-in baş direktoru Metyu Prins açıqlayıb ki, PHP-dəki iki ciddi boşluqdan istifadə cəhdləri onlar barədə məlumat yayılandan sonra minlərlə haldan milyonlara yüksəlib. Bu boşluqlar zərərli kodun uzaqdan icrasına imkan verə və bununla da veb-saytları və həssas məlumatları təhlükə altına sala bilər.
Bu narahatlıqlar fonunda Trust Wallet öz infrastrukturunun PHP-dən asılı olmadığını və buna görə də bu boşluqlardan təsirlənmədiyini təsdiqləyib. BNB Chain və PancakeSwap da oxşar təminatlar verib.
CZ isə layihələrin susmaq əvəzinə öz mövqelərini açıqlamasının vacibliyini vurğulayıb, çünki məlumat çatışmazlığı şayiələrə və təşvişə yol açır.
⚠️ Digər təhlükə isə dələduzların bu xəbəri saxta linklər və təhlükəsizlik yeniləmələri yaymaq üçün fürsətə çevirməsidir. Tanımadığınız linklərə klikləməyin və bərpa ifadənizi heç kimlə paylaşmayın.
İndi əsas məsələ qorxuya qapılmaq yox, rəsmi mənbələrdən yeniləmə almaqdır.
$BNB $BTC
#CZ
#PHP
#CryptoNews
🚨 PHP boşluqları kibertəhlükəsizlik həyəcanı yaradır, CZ isə aydınlıq tələb edir
Cloudflare-in baş direktoru Metyu Prins açıqlayıb ki, PHP-dəki iki ciddi boşluqdan istifadə cəhdləri onlar barədə məlumat yayılandan sonra minlərlə haldan milyonlara yüksəlib. Bu boşluqlar zərərli kodun uzaqdan icrasına imkan verə və bununla da veb-saytları və həssas məlumatları təhlükə altına sala bilər.
Bu narahatlıqlar fonunda Trust Wallet öz infrastrukturunun PHP-dən asılı olmadığını və buna görə də bu boşluqlardan təsirlənmədiyini təsdiqləyib. BNB Chain və PancakeSwap da oxşar təminatlar verib.
CZ isə layihələrin susmaq əvəzinə öz mövqelərini açıqlamasının vacibliyini vurğulayıb, çünki məlumat çatışmazlığı şayiələrə və təşvişə yol açır.
⚠️ Digər təhlükə isə dələduzların bu xəbəri saxta linklər və təhlükəsizlik yeniləmələri yaymaq üçün fürsətə çevirməsidir. Tanımadığınız linklərə klikləməyin və bərpa ifadənizi heç kimlə paylaşmayın.
İndi əsas məsələ qorxuya qapılmaq yox, rəsmi mənbələrdən yeniləmə almaqdır.
$BNB $BTC
#CZ
#PHP
#CryptoNews
Cloudflare-in baş direktoru Metyu Prins açıqlayıb ki, PHP-dəki iki ciddi boşluqdan istifadə cəhdləri onlar barədə məlumat yayılandan sonra minlərlə haldan milyonlara yüksəlib. Bu boşluqlar zərərli kodun uzaqdan icrasına imkan verə və bununla da veb-saytları və həssas məlumatları təhlükə altına sala bilər.
Bu narahatlıqlar fonunda Trust Wallet öz infrastrukturunun PHP-dən asılı olmadığını və buna görə də bu boşluqlardan təsirlənmədiyini təsdiqləyib. BNB Chain və PancakeSwap da oxşar təminatlar verib.
CZ isə layihələrin susmaq əvəzinə öz mövqelərini açıqlamasının vacibliyini vurğulayıb, çünki məlumat çatışmazlığı şayiələrə və təşvişə yol açır.
⚠️ Digər təhlükə isə dələduzların bu xəbəri saxta linklər və təhlükəsizlik yeniləmələri yaymaq üçün fürsətə çevirməsidir. Tanımadığınız linklərə klikləməyin və bərpa ifadənizi heç kimlə paylaşmayın.
İndi əsas məsələ qorxuya qapılmaq yox, rəsmi mənbələrdən yeniləmə almaqdır.
$BNB $BTC
#CZ
#PHP
#CryptoNews
2
3
961

·
--
SlowMist MistEye paylaşımına rast gəldim: kriptovalyuta ilə əlaqəli təxminən 1488 domeni yoxlayıblar, onlardan 793-də PHP izi aşkarlanıb. PHP indicə təcili olaraq iki kritik yamaq yayımlayıb (CVE-2026-109618 / 109619, CVSS təxminən 9.2); müəyyən mühitlərdə autentifikasiya olmadan uzaqdan kod icra etmək mümkündür.
CZ də layihələri təcili özünü yoxlamağa və ictimai açıqlama verməyə çağırıb. PancakeSwap və BNB Chain PHP-dən istifadə etmədiklərini bildirib; Coinbase və BitGo isə öz yoxlamalarında riskə açıq sistemlər aşkar etmədiklərini deyib. PHP Fondu özü bu problemin uzun müddətdir aradan qaldırıldığını etiraf edib və bunu «struktur uğursuzluğu» adlandırıb — ilk siqnallar hələ 2024-cü ildə ortaya çıxmışdı.
PHP işlədən saytlar 8.5.12 / 8.4.27 / 8.3.36 / 8.2.35 versiyalarına yüksəlməlidir; bu günlərdə tanımadığınız saytlara daxil olarkən ehtiyatlı olun, mümkün olduqca əlfəcinlərdən istifadə edin.
#安全 #PHP #慢雾
SlowMist MistEye paylaşımına rast gəldim: kriptovalyuta ilə əlaqəli təxminən 1488 domeni yoxlayıblar, onlardan 793-də PHP izi aşkarlanıb. PHP indicə təcili olaraq iki kritik yamaq yayımlayıb (CVE-2026-109618 / 109619, CVSS təxminən 9.2); müəyyən mühitlərdə autentifikasiya olmadan uzaqdan kod icra etmək mümkündür.
CZ də layihələri təcili özünü yoxlamağa və ictimai açıqlama verməyə çağırıb. PancakeSwap və BNB Chain PHP-dən istifadə etmədiklərini bildirib; Coinbase və BitGo isə öz yoxlamalarında riskə açıq sistemlər aşkar etmədiklərini deyib. PHP Fondu özü bu problemin uzun müddətdir aradan qaldırıldığını etiraf edib və bunu «struktur uğursuzluğu» adlandırıb — ilk siqnallar hələ 2024-cü ildə ortaya çıxmışdı.
PHP işlədən saytlar 8.5.12 / 8.4.27 / 8.3.36 / 8.2.35 versiyalarına yüksəlməlidir; bu günlərdə tanımadığınız saytlara daxil olarkən ehtiyatlı olun, mümkün olduqca əlfəcinlərdən istifadə edin.
#安全 #PHP #慢雾
CZ də layihələri təcili özünü yoxlamağa və ictimai açıqlama verməyə çağırıb. PancakeSwap və BNB Chain PHP-dən istifadə etmədiklərini bildirib; Coinbase və BitGo isə öz yoxlamalarında riskə açıq sistemlər aşkar etmədiklərini deyib. PHP Fondu özü bu problemin uzun müddətdir aradan qaldırıldığını etiraf edib və bunu «struktur uğursuzluğu» adlandırıb — ilk siqnallar hələ 2024-cü ildə ortaya çıxmışdı.
PHP işlədən saytlar 8.5.12 / 8.4.27 / 8.3.36 / 8.2.35 versiyalarına yüksəlməlidir; bu günlərdə tanımadığınız saytlara daxil olarkən ehtiyatlı olun, mümkün olduqca əlfəcinlərdən istifadə edin.
#安全 #PHP #慢雾
5
·
--
🚨 PHP-DƏ KRİTİK BOŞLUQ: SAYTLARINIZA DİQQƏT EDİN
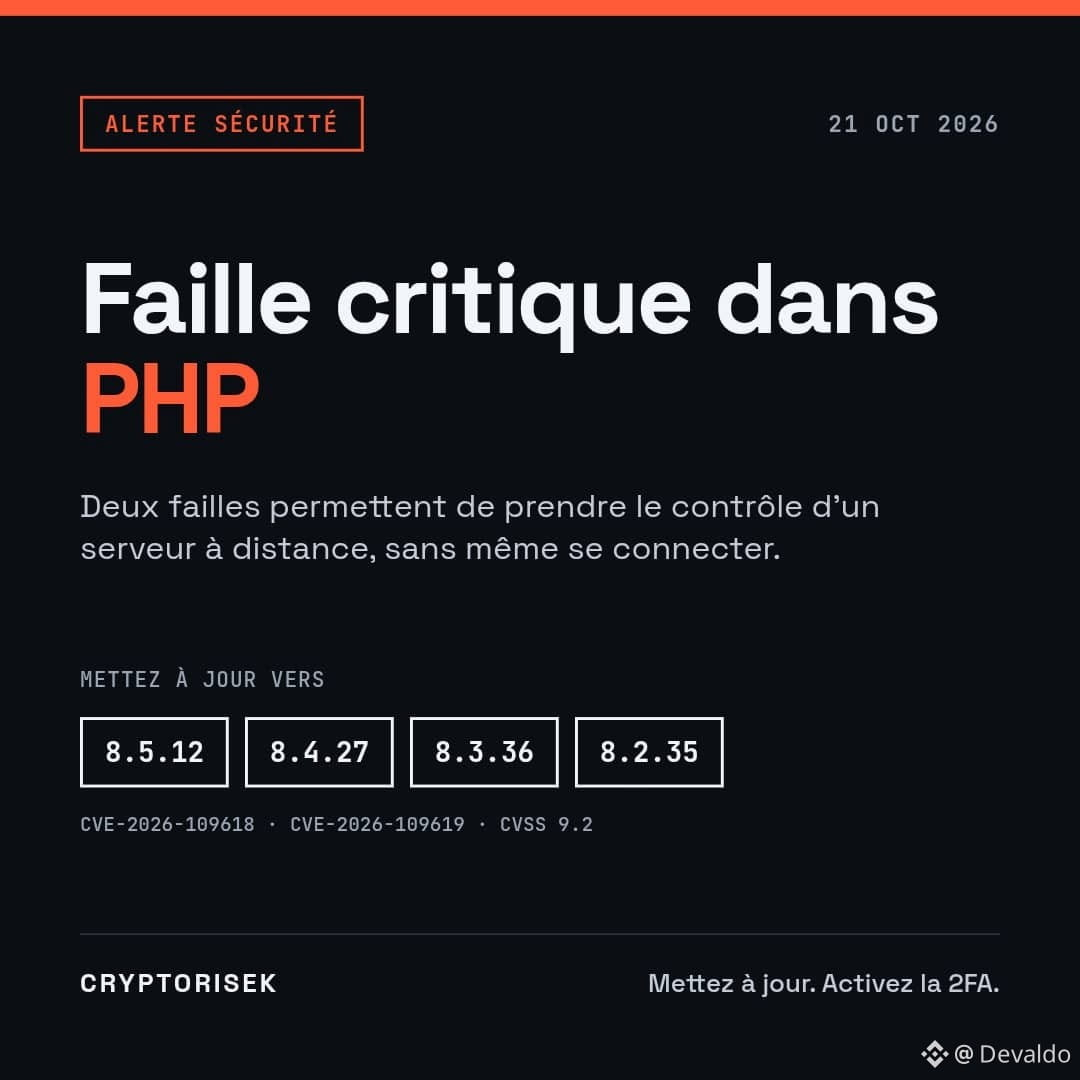
21 oktyabrda PHP layihəsi “php2shell” adlandırılan iki çox ciddi boşluq üçün təcili yeniləmələr yayımladı. Haker heç bir serverə daxil olmadan uzaqdan serverdə kod işlədə bilər.
Son on ildə buraxılmış PHP versiyalarının demək olar ki, hamısı, o cümlədən WordPress, Drupal və Joomla saytları risk altındadır. Texniki təfərrüatlar artıq açıq şəkildə yayılır və Amazon rəsmi elandan əvvəl boşluqlardan istifadə cəhdləri barədə məlumat verib.
Həll yolu: dərhal PHP 8.5.12, 8.4.27, 8.3.36 və ya 8.2.35 versiyasına yeniləyin. 8.1 və daha köhnə versiyalar üçün düzəlişlər yayımlanmaya bilər. Saytınız hostinq şirkətində yerləşirsə, yeniləmənin edilib-edilmədiyini onlardan soruşun.
Bu, niyə bizə aiddir? Kripto saytlarının, bloqların və təlim səhifələrinin çoxu PHP-də işləyir. Haker hücumuna məruz qalmış sayt məlumatları oğurlamaq və ya saxta giriş linkləri yaymaq üçün istifadə oluna bilər.
Faydalı məsləhətlər:
👉 Saytınızı, plaginlərinizi və PHP-ni yeniləyin
👉 Hər yerdə iki faktorlu autentifikasiyanı aktivləşdirin
👉 Mesajla göndərilən linklərə klikləməyin, ünvanı özünüz yazın
👉 Şəxsi açarlarınızı və ya bərpa ifadənizi heç kimə verməyin
Bir məqama da diqqət yetirin: bu boşluğun kripto bazarındakı enişlə heç bir əlaqəsi yoxdur. Enişə əsasən ABŞ-da inflyasiya və FED-in faiz dərəcələri səbəb olub. Lakin bazar gərgin olanda dələduzluq halları artır. Ehtiyatlı olun.
Bu, maliyyə məsləhəti deyil.
#PHP #Cybersécurité #Crypto #Trading
🚨 PHP-DƏ KRİTİK BOŞLUQ: SAYTLARINIZA DİQQƏT EDİN
21 oktyabrda PHP layihəsi “php2shell” adlandırılan iki çox ciddi boşluq üçün təcili yeniləmələr yayımladı. Haker heç bir serverə daxil olmadan uzaqdan serverdə kod işlədə bilər.
Son on ildə buraxılmış PHP versiyalarının demək olar ki, hamısı, o cümlədən WordPress, Drupal və Joomla saytları risk altındadır. Texniki təfərrüatlar artıq açıq şəkildə yayılır və Amazon rəsmi elandan əvvəl boşluqlardan istifadə cəhdləri barədə məlumat verib.
Həll yolu: dərhal PHP 8.5.12, 8.4.27, 8.3.36 və ya 8.2.35 versiyasına yeniləyin. 8.1 və daha köhnə versiyalar üçün düzəlişlər yayımlanmaya bilər. Saytınız hostinq şirkətində yerləşirsə, yeniləmənin edilib-edilmədiyini onlardan soruşun.
Bu, niyə bizə aiddir? Kripto saytlarının, bloqların və təlim səhifələrinin çoxu PHP-də işləyir. Haker hücumuna məruz qalmış sayt məlumatları oğurlamaq və ya saxta giriş linkləri yaymaq üçün istifadə oluna bilər.
Faydalı məsləhətlər:
👉 Saytınızı, plaginlərinizi və PHP-ni yeniləyin
👉 Hər yerdə iki faktorlu autentifikasiyanı aktivləşdirin
👉 Mesajla göndərilən linklərə klikləməyin, ünvanı özünüz yazın
👉 Şəxsi açarlarınızı və ya bərpa ifadənizi heç kimə verməyin
Bir məqama da diqqət yetirin: bu boşluğun kripto bazarındakı enişlə heç bir əlaqəsi yoxdur. Enişə əsasən ABŞ-da inflyasiya və FED-in faiz dərəcələri səbəb olub. Lakin bazar gərgin olanda dələduzluq halları artır. Ehtiyatlı olun.
Bu, maliyyə məsləhəti deyil.
#PHP #Cybersécurité #Crypto #Trading
21 oktyabrda PHP layihəsi “php2shell” adlandırılan iki çox ciddi boşluq üçün təcili yeniləmələr yayımladı. Haker heç bir serverə daxil olmadan uzaqdan serverdə kod işlədə bilər.
Son on ildə buraxılmış PHP versiyalarının demək olar ki, hamısı, o cümlədən WordPress, Drupal və Joomla saytları risk altındadır. Texniki təfərrüatlar artıq açıq şəkildə yayılır və Amazon rəsmi elandan əvvəl boşluqlardan istifadə cəhdləri barədə məlumat verib.
Həll yolu: dərhal PHP 8.5.12, 8.4.27, 8.3.36 və ya 8.2.35 versiyasına yeniləyin. 8.1 və daha köhnə versiyalar üçün düzəlişlər yayımlanmaya bilər. Saytınız hostinq şirkətində yerləşirsə, yeniləmənin edilib-edilmədiyini onlardan soruşun.
Bu, niyə bizə aiddir? Kripto saytlarının, bloqların və təlim səhifələrinin çoxu PHP-də işləyir. Haker hücumuna məruz qalmış sayt məlumatları oğurlamaq və ya saxta giriş linkləri yaymaq üçün istifadə oluna bilər.
Faydalı məsləhətlər:
👉 Saytınızı, plaginlərinizi və PHP-ni yeniləyin
👉 Hər yerdə iki faktorlu autentifikasiyanı aktivləşdirin
👉 Mesajla göndərilən linklərə klikləməyin, ünvanı özünüz yazın
👉 Şəxsi açarlarınızı və ya bərpa ifadənizi heç kimə verməyin
Bir məqama da diqqət yetirin: bu boşluğun kripto bazarındakı enişlə heç bir əlaqəsi yoxdur. Enişə əsasən ABŞ-da inflyasiya və FED-in faiz dərəcələri səbəb olub. Lakin bazar gərgin olanda dələduzluq halları artır. Ehtiyatlı olun.
Bu, maliyyə məsləhəti deyil.
#PHP #Cybersécurité #Crypto #Trading
164

·
--
Pancake əvvəlcə rahatlıq verdi: bu PHP boşluqlarından blokçeyn təsirlənməyibCZ bu gün xəbərdarlıq etdi: son bir neçə gündə istənilən sayta daxil olarkən ehtiyatlı olun. Səbəb hansısa blokçeynin sındırılması deyil, PHP-dəki iki uzaqdan kod icrası boşluğu barədə (CVE-2026-109618 / CVE-2026-109619) təfərrüatların vaxtından əvvəl sızmasıdır. Yamaq yalnız oktyabrın 21-də yayımlandı, daha sonra isə boşluqlardan real hücumlarda istifadə olunduğu təsdiqləndi.
Bunun smart-kontraktlar və ya soyuq pul kisələri ilə əlaqəsi yoxdur. Risk PHP ilə işləyən veb-saytların ön hissəsində, giriş səhifələrində, KYC bölmələrində və bu kimi yerlərdədir — yamaq quraşdırılmamış sayta daxil olsanız, bu, giriş məlumatlarınızı oğurlamaq üçün tələyə çevrilə bilər.
$CAKE tərəfdən PancakeSwap birbaşa açıqlama verdi: texnoloji stekdə heç bir mərhələdə PHP istifadə olunmur, platformaya təsir yoxdur və vəsaitlər təhlükəsizdir. BNB Chain də açıqlama yaydı: şəbəkə və əsas infrastruktur PHP-dən istifadə etmir və PHP2Shell-dən təsirlənməyib. CZ həmçinin Pancake-in açıqlamasını paylaşaraq, əksər layihələrin ən azı vəziyyətin qaydasında olduğunu təsdiqləyən bir bəyanat verməli olduğunu bildirdi.
Pancake əvvəlcə rahatlıq verdi: bu PHP boşluqlarından blokçeyn təsirlənməyib
CZ bu gün xəbərdarlıq etdi: son bir neçə gündə istənilən sayta daxil olarkən ehtiyatlı olun. Səbəb hansısa blokçeynin sındırılması deyil, PHP-dəki iki uzaqdan kod icrası boşluğu barədə (CVE-2026-109618 / CVE-2026-109619) təfərrüatların vaxtından əvvəl sızmasıdır. Yamaq yalnız oktyabrın 21-də yayımlandı, daha sonra isə boşluqlardan real hücumlarda istifadə olunduğu təsdiqləndi.
Bunun smart-kontraktlar və ya soyuq pul kisələri ilə əlaqəsi yoxdur. Risk PHP ilə işləyən veb-saytların ön hissəsində, giriş səhifələrində, KYC bölmələrində və bu kimi yerlərdədir — yamaq quraşdırılmamış sayta daxil olsanız, bu, giriş məlumatlarınızı oğurlamaq üçün tələyə çevrilə bilər.
$CAKE tərəfdən PancakeSwap birbaşa açıqlama verdi: texnoloji stekdə heç bir mərhələdə PHP istifadə olunmur, platformaya təsir yoxdur və vəsaitlər təhlükəsizdir. BNB Chain də açıqlama yaydı: şəbəkə və əsas infrastruktur PHP-dən istifadə etmir və PHP2Shell-dən təsirlənməyib. CZ həmçinin Pancake-in açıqlamasını paylaşaraq, əksər layihələrin ən azı vəziyyətin qaydasında olduğunu təsdiqləyən bir bəyanat verməli olduğunu bildirdi.
Bunun smart-kontraktlar və ya soyuq pul kisələri ilə əlaqəsi yoxdur. Risk PHP ilə işləyən veb-saytların ön hissəsində, giriş səhifələrində, KYC bölmələrində və bu kimi yerlərdədir — yamaq quraşdırılmamış sayta daxil olsanız, bu, giriş məlumatlarınızı oğurlamaq üçün tələyə çevrilə bilər.
$CAKE tərəfdən PancakeSwap birbaşa açıqlama verdi: texnoloji stekdə heç bir mərhələdə PHP istifadə olunmur, platformaya təsir yoxdur və vəsaitlər təhlükəsizdir. BNB Chain də açıqlama yaydı: şəbəkə və əsas infrastruktur PHP-dən istifadə etmir və PHP2Shell-dən təsirlənməyib. CZ həmçinin Pancake-in açıqlamasını paylaşaraq, əksər layihələrin ən azı vəziyyətin qaydasında olduğunu təsdiqləyən bir bəyanat verməli olduğunu bildirdi.
1
838
·
--
TƏCİLİ. Vebsaytınız PHP-dən istifadə edirsə, onu bu gün dərhal yeniləyin.
Bu, sıfır-gün boşluğudur. Hücum üsulu yamaq buraxılmamışdan əvvəl sızdırılıb. Hətta NSA da bildirir ki, hələ yeniləyə bilmirsinizsə, sisteminizi elə indi söndürün.
Dünyadakı vebsaytların 69%-i PHP-də işləyir. Dövlət saytları, banklar, universitetlər, onlayn mağazalar, ofisinizin vebsaytı.
Bu niyə baş verir?
- PHP-də 10 üzərindən 9,2 bal almış 2 kritik boşluq var
- Təfərrüatlar artıq ictimaiyyətə sızdırılıb
- Hücumçulara sadəcə yenilənməmiş vebsaytları tapmaq lazımdır
Səbəb nədir?
- Hücumçulara sadəcə 1 forma göndərmək və ya dəyişdirilmiş fayl yükləmək lazımdır
- PHP bu sorğunu emal edərkən yaddaşı səhv idarə edir
- Bundan sonra hücumçular serverinizdə istədikləri istənilən əmrləri icra edə bilərlər
- Daxil olmaq tələb olunmur, parol lazım deyil
Yeniləməsəniz, hansı risklər var?
- Hücumçular sistemə daxil olub serverinizə nəzarəti ələ keçirə bilərlər
- Fayllara və verilənlər bazalarına birbaşa giriş
- İstifadəçi məlumatları, parollar və əməliyyat məlumatları oğurlana bilər
- Vebsayt korlana, arxa qapılar yerləşdirilə və qumarxanaya çevrilə bilər
Kimlər risk altındadır?
- 8.5.12, 8.4.27, 8.3.36, 8.2.35 versiyalarından köhnə bütün PHP versiyaları
- PHP 8.1 və daha köhnə versiyalar üçün ümumiyyətlə heç bir yamaq buraxılmayacaq
İndi nə etməlisiniz?
- Serverinizdə PHP-ni bu gün yeniləyin; təkcə WordPress-i yeniləmək kifayət deyil
- Hələ yeniləyə bilmirsiniz? Təhlükəsiz olana qədər əvvəlcə sistemi söndürün
- Versiyanızı php -v əmri ilə və ya hostinq panelinizdə yoxlayın
- Paylaşılan hostinqdən istifadə edirsiniz? Hostinq provayderinizdən bu gün yeniləməyi tələb edin
- Hələ də PHP 8.1 və ya daha köhnə versiyadasınız? İndi yüksəldin
Sabaha qədər gözləməyin. Sıfır-gün boşluqlarını yüngülə almayın.
#PHP
TƏCİLİ. Vebsaytınız PHP-dən istifadə edirsə, onu bu gün dərhal yeniləyin.
Bu, sıfır-gün boşluğudur. Hücum üsulu yamaq buraxılmamışdan əvvəl sızdırılıb. Hətta NSA da bildirir ki, hələ yeniləyə bilmirsinizsə, sisteminizi elə indi söndürün.
Dünyadakı vebsaytların 69%-i PHP-də işləyir. Dövlət saytları, banklar, universitetlər, onlayn mağazalar, ofisinizin vebsaytı.
Bu niyə baş verir?
- PHP-də 10 üzərindən 9,2 bal almış 2 kritik boşluq var
- Təfərrüatlar artıq ictimaiyyətə sızdırılıb
- Hücumçulara sadəcə yenilənməmiş vebsaytları tapmaq lazımdır
Səbəb nədir?
- Hücumçulara sadəcə 1 forma göndərmək və ya dəyişdirilmiş fayl yükləmək lazımdır
- PHP bu sorğunu emal edərkən yaddaşı səhv idarə edir
- Bundan sonra hücumçular serverinizdə istədikləri istənilən əmrləri icra edə bilərlər
- Daxil olmaq tələb olunmur, parol lazım deyil
Yeniləməsəniz, hansı risklər var?
- Hücumçular sistemə daxil olub serverinizə nəzarəti ələ keçirə bilərlər
- Fayllara və verilənlər bazalarına birbaşa giriş
- İstifadəçi məlumatları, parollar və əməliyyat məlumatları oğurlana bilər
- Vebsayt korlana, arxa qapılar yerləşdirilə və qumarxanaya çevrilə bilər
Kimlər risk altındadır?
- 8.5.12, 8.4.27, 8.3.36, 8.2.35 versiyalarından köhnə bütün PHP versiyaları
- PHP 8.1 və daha köhnə versiyalar üçün ümumiyyətlə heç bir yamaq buraxılmayacaq
İndi nə etməlisiniz?
- Serverinizdə PHP-ni bu gün yeniləyin; təkcə WordPress-i yeniləmək kifayət deyil
- Hələ yeniləyə bilmirsiniz? Təhlükəsiz olana qədər əvvəlcə sistemi söndürün
- Versiyanızı php -v əmri ilə və ya hostinq panelinizdə yoxlayın
- Paylaşılan hostinqdən istifadə edirsiniz? Hostinq provayderinizdən bu gün yeniləməyi tələb edin
- Hələ də PHP 8.1 və ya daha köhnə versiyadasınız? İndi yüksəldin
Sabaha qədər gözləməyin. Sıfır-gün boşluqlarını yüngülə almayın.
#PHP
Bu, sıfır-gün boşluğudur. Hücum üsulu yamaq buraxılmamışdan əvvəl sızdırılıb. Hətta NSA da bildirir ki, hələ yeniləyə bilmirsinizsə, sisteminizi elə indi söndürün.
Dünyadakı vebsaytların 69%-i PHP-də işləyir. Dövlət saytları, banklar, universitetlər, onlayn mağazalar, ofisinizin vebsaytı.
Bu niyə baş verir?
- PHP-də 10 üzərindən 9,2 bal almış 2 kritik boşluq var
- Təfərrüatlar artıq ictimaiyyətə sızdırılıb
- Hücumçulara sadəcə yenilənməmiş vebsaytları tapmaq lazımdır
Səbəb nədir?
- Hücumçulara sadəcə 1 forma göndərmək və ya dəyişdirilmiş fayl yükləmək lazımdır
- PHP bu sorğunu emal edərkən yaddaşı səhv idarə edir
- Bundan sonra hücumçular serverinizdə istədikləri istənilən əmrləri icra edə bilərlər
- Daxil olmaq tələb olunmur, parol lazım deyil
Yeniləməsəniz, hansı risklər var?
- Hücumçular sistemə daxil olub serverinizə nəzarəti ələ keçirə bilərlər
- Fayllara və verilənlər bazalarına birbaşa giriş
- İstifadəçi məlumatları, parollar və əməliyyat məlumatları oğurlana bilər
- Vebsayt korlana, arxa qapılar yerləşdirilə və qumarxanaya çevrilə bilər
Kimlər risk altındadır?
- 8.5.12, 8.4.27, 8.3.36, 8.2.35 versiyalarından köhnə bütün PHP versiyaları
- PHP 8.1 və daha köhnə versiyalar üçün ümumiyyətlə heç bir yamaq buraxılmayacaq
İndi nə etməlisiniz?
- Serverinizdə PHP-ni bu gün yeniləyin; təkcə WordPress-i yeniləmək kifayət deyil
- Hələ yeniləyə bilmirsiniz? Təhlükəsiz olana qədər əvvəlcə sistemi söndürün
- Versiyanızı php -v əmri ilə və ya hostinq panelinizdə yoxlayın
- Paylaşılan hostinqdən istifadə edirsiniz? Hostinq provayderinizdən bu gün yeniləməyi tələb edin
- Hələ də PHP 8.1 və ya daha köhnə versiyadasınız? İndi yüksəldin
Sabaha qədər gözləməyin. Sıfır-gün boşluqlarını yüngülə almayın.
#PHP
97

Kripto şirkətləri PHP2Shell boşluğundan sonra PHP-dən imtina edir (CVSS 9.2)
- PHP2Shell: 2 boşluq — CVE-2026-109618, CVE-2026-109619.
- CVSS 9.2. Kritik.
- PHP serverlərində autentifikasiya tələb etməyən RCE.
- İstismar yamaqlardan əvvəl, 21/10/2026 tarixindən başlayıb.
- CZ Binance ilə əlaqəlidir. RSS-də təfərrüatlar çatışmır.
#BinanceSquare #CryptoNews #PHP #Təhlükəsizlik
$btc $eth
#vlikevn Titanbot
Mənbə: CoinGape
Kripto şirkətləri PHP2Shell boşluğundan sonra PHP-dən imtina edir (CVSS 9.2)
- PHP2Shell: 2 boşluq — CVE-2026-109618, CVE-2026-109619.
- CVSS 9.2. Kritik.
- PHP serverlərində autentifikasiya tələb etməyən RCE.
- İstismar yamaqlardan əvvəl, 21/10/2026 tarixindən başlayıb.
- CZ Binance ilə əlaqəlidir. RSS-də təfərrüatlar çatışmır.
#BinanceSquare #CryptoNews #PHP #Təhlükəsizlik
$btc $eth
#vlikevn Titanbot
Mənbə: CoinGape
- PHP2Shell: 2 boşluq — CVE-2026-109618, CVE-2026-109619.
- CVSS 9.2. Kritik.
- PHP serverlərində autentifikasiya tələb etməyən RCE.
- İstismar yamaqlardan əvvəl, 21/10/2026 tarixindən başlayıb.
- CZ Binance ilə əlaqəlidir. RSS-də təfərrüatlar çatışmır.
#BinanceSquare #CryptoNews #PHP #Təhlükəsizlik
$btc $eth
#vlikevn Titanbot
Mənbə: CoinGape
186

·
--
Azalma
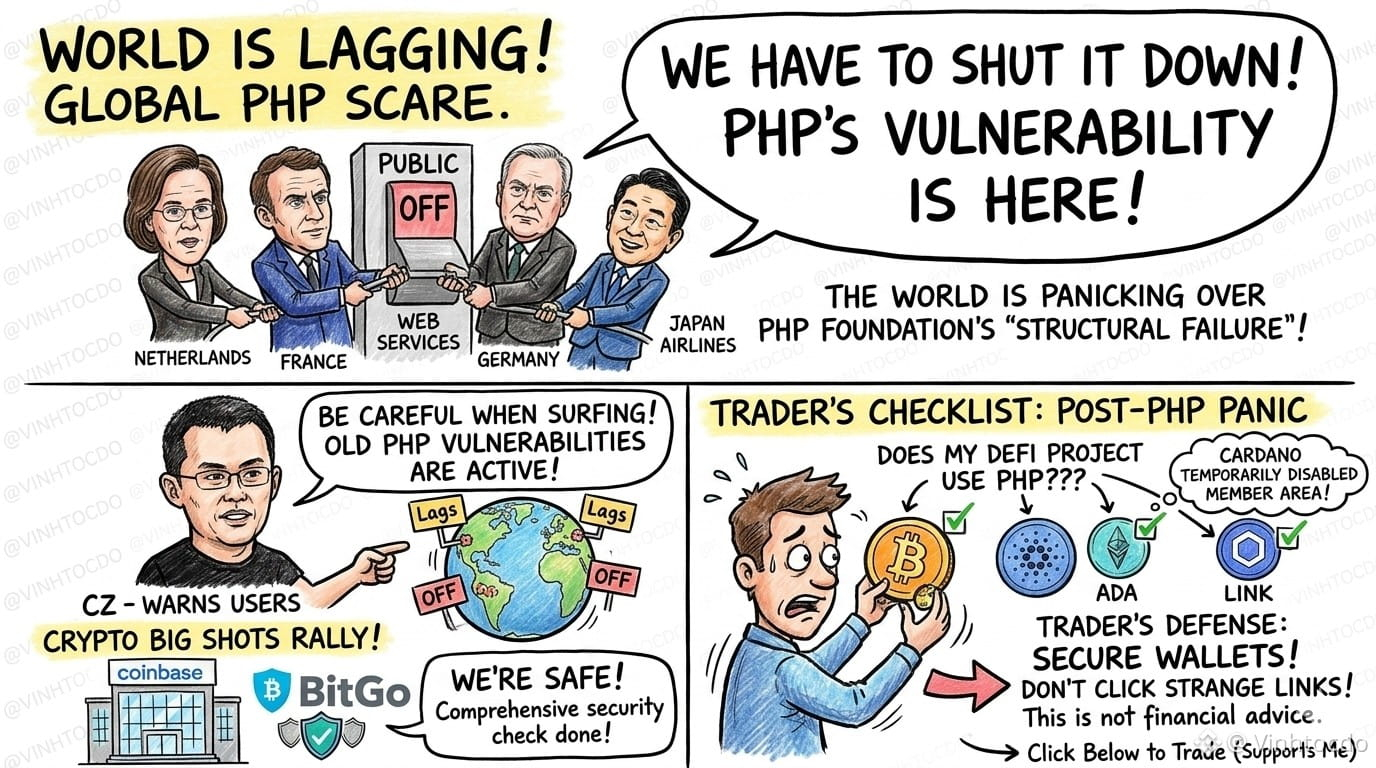
#PHPFoundation : Bu dəfə dünya lap “donub” qalıb, dostlar!
💻 Hamının tanıdığı PHP proqramlaşdırma dili 2024-cü ildən bəri ciddi təhlükəsizlik boşluğunun aşkar edilməsinə yol verərək “sistemli uğursuzluğa” düçar olduğunu etiraf edib. Nəticədə Niderland, Fransa və Almaniya hökumətlərindən tutmuş Yaponiya aviaşirkətlərinə qədər hamı hakerlərin hücumundan qorxaraq veb-xidmətlərin bir qismini tələsik söndürməli olub!
Hətta CZ-nin özü də internetdə gəzərkən diqqətli olmağımız və bu hücuma tuş gəlməməyimiz üçün xəbərdarlıq edib. Xoşbəxtlikdən, Coinbase və BitGo kimi nəhənglər sürətlə yoxlama aparıb təhlükəsiz olduqlarını təsdiqləyiblər, yoxsa bazarda yenə ürəkağrıdan “şam rəqsi” başlayardı.
Treydərlər nə etməlidir?
Dərhal sahib olduğunuz DeFi layihələrini yoxlayın, PHP boşluğundan təsirlənib-təsirlənmədiklərini öyrənin, cüzdanlarınızı yaxşı qoruyun və bu günlərdə tanımadığınız linklərə klikləməkdən çəkinin. Bu, maliyyə məsləhəti deyil!
VINHTOCDO referal kodu və ya https://www.binance.com/register?ref=VINHTOCDO linki ilə indi yeni hesab açıb bonuslardan yararlanın!
👇 Mənə dəstək olmaq üçün aşağıdakı linklərdən ticarət edin:
$BTC
{future}(BTCUSDT)
$ADA
{future}(ADAUSDT)
$LINK
{future}(LINKUSDT)
#PHP #CyberSecurity #CryptoSafety #MarketNews #DeFiAlert #VINHTOCDO
#PHPFoundation : Bu dəfə dünya lap “donub” qalıb, dostlar!
💻 Hamının tanıdığı PHP proqramlaşdırma dili 2024-cü ildən bəri ciddi təhlükəsizlik boşluğunun aşkar edilməsinə yol verərək “sistemli uğursuzluğa” düçar olduğunu etiraf edib. Nəticədə Niderland, Fransa və Almaniya hökumətlərindən tutmuş Yaponiya aviaşirkətlərinə qədər hamı hakerlərin hücumundan qorxaraq veb-xidmətlərin bir qismini tələsik söndürməli olub!
Hətta CZ-nin özü də internetdə gəzərkən diqqətli olmağımız və bu hücuma tuş gəlməməyimiz üçün xəbərdarlıq edib. Xoşbəxtlikdən, Coinbase və BitGo kimi nəhənglər sürətlə yoxlama aparıb təhlükəsiz olduqlarını təsdiqləyiblər, yoxsa bazarda yenə ürəkağrıdan “şam rəqsi” başlayardı.
Treydərlər nə etməlidir?
Dərhal sahib olduğunuz DeFi layihələrini yoxlayın, PHP boşluğundan təsirlənib-təsirlənmədiklərini öyrənin, cüzdanlarınızı yaxşı qoruyun və bu günlərdə tanımadığınız linklərə klikləməkdən çəkinin. Bu, maliyyə məsləhəti deyil!
VINHTOCDO referal kodu və ya https://www.binance.com/register?ref=VINHTOCDO linki ilə indi yeni hesab açıb bonuslardan yararlanın!
👇 Mənə dəstək olmaq üçün aşağıdakı linklərdən ticarət edin:
$BTC
$ADA
$LINK
#PHP #CyberSecurity #CryptoSafety #MarketNews #DeFiAlert #VINHTOCDO
💻 Hamının tanıdığı PHP proqramlaşdırma dili 2024-cü ildən bəri ciddi təhlükəsizlik boşluğunun aşkar edilməsinə yol verərək “sistemli uğursuzluğa” düçar olduğunu etiraf edib. Nəticədə Niderland, Fransa və Almaniya hökumətlərindən tutmuş Yaponiya aviaşirkətlərinə qədər hamı hakerlərin hücumundan qorxaraq veb-xidmətlərin bir qismini tələsik söndürməli olub!
Hətta CZ-nin özü də internetdə gəzərkən diqqətli olmağımız və bu hücuma tuş gəlməməyimiz üçün xəbərdarlıq edib. Xoşbəxtlikdən, Coinbase və BitGo kimi nəhənglər sürətlə yoxlama aparıb təhlükəsiz olduqlarını təsdiqləyiblər, yoxsa bazarda yenə ürəkağrıdan “şam rəqsi” başlayardı.
Treydərlər nə etməlidir?
Dərhal sahib olduğunuz DeFi layihələrini yoxlayın, PHP boşluğundan təsirlənib-təsirlənmədiklərini öyrənin, cüzdanlarınızı yaxşı qoruyun və bu günlərdə tanımadığınız linklərə klikləməkdən çəkinin. Bu, maliyyə məsləhəti deyil!
VINHTOCDO referal kodu və ya https://www.binance.com/register?ref=VINHTOCDO linki ilə indi yeni hesab açıb bonuslardan yararlanın!
👇 Mənə dəstək olmaq üçün aşağıdakı linklərdən ticarət edin:
$BTC
$ADA
$LINK
#PHP #CyberSecurity #CryptoSafety #MarketNews #DeFiAlert #VINHTOCDO
2
445
·
--
🚨 XƏBƏRDARLIQ: Çinin MIIT qurumu PHP-də kritik uzaqdan kod icrası boşluğu barədə xəbərdarlıq edir
ChainCatcher-in məlumatına görə, Sənaye və İnformasiya Texnologiyaları Nazirliyinin (MIIT) tabeliyində fəaliyyət göstərən Çinin Milli Boşluqlar Məlumat Bazası (NVDB) PHP-yə təsir edən kritik uzaqdan kod icrası (RCE) boşluğu ilə bağlı risk xəbərdarlığı yayıb.
RCE boşluqları təcavüzkarlara həssas sistemlərdə zərərli kod icra etməyə imkan verə bilər. Bu boşluqlar aradan qaldırılmadıqda ciddi təhlükəsizlik riskləri yaradır.
Tərtibatçılar və sistem administratorları rəsmi xəbərdarlığı nəzərdən keçirməli, sistemlərinin bu boşluqdan təsirlənib-təsirlənmədiyini yoxlamalı və tövsiyə olunan təhlükəsizlik yeniləmələrini quraşdırmalıdırlar.
🔐 Vacib xatırlatma: Sistemlərinizə yeniləmələri vaxtında quraşdırın və təhlükəsizlik müdafiəsini aktual saxlayın.
#Cybersecurity #PHP #InfoSec $BTC #
{future}(BTCUSDT)
🚨 XƏBƏRDARLIQ: Çinin MIIT qurumu PHP-də kritik uzaqdan kod icrası boşluğu barədə xəbərdarlıq edir
ChainCatcher-in məlumatına görə, Sənaye və İnformasiya Texnologiyaları Nazirliyinin (MIIT) tabeliyində fəaliyyət göstərən Çinin Milli Boşluqlar Məlumat Bazası (NVDB) PHP-yə təsir edən kritik uzaqdan kod icrası (RCE) boşluğu ilə bağlı risk xəbərdarlığı yayıb.
RCE boşluqları təcavüzkarlara həssas sistemlərdə zərərli kod icra etməyə imkan verə bilər. Bu boşluqlar aradan qaldırılmadıqda ciddi təhlükəsizlik riskləri yaradır.
Tərtibatçılar və sistem administratorları rəsmi xəbərdarlığı nəzərdən keçirməli, sistemlərinin bu boşluqdan təsirlənib-təsirlənmədiyini yoxlamalı və tövsiyə olunan təhlükəsizlik yeniləmələrini quraşdırmalıdırlar.
🔐 Vacib xatırlatma: Sistemlərinizə yeniləmələri vaxtında quraşdırın və təhlükəsizlik müdafiəsini aktual saxlayın.
#Cybersecurity #PHP #InfoSec $BTC #
ChainCatcher-in məlumatına görə, Sənaye və İnformasiya Texnologiyaları Nazirliyinin (MIIT) tabeliyində fəaliyyət göstərən Çinin Milli Boşluqlar Məlumat Bazası (NVDB) PHP-yə təsir edən kritik uzaqdan kod icrası (RCE) boşluğu ilə bağlı risk xəbərdarlığı yayıb.
RCE boşluqları təcavüzkarlara həssas sistemlərdə zərərli kod icra etməyə imkan verə bilər. Bu boşluqlar aradan qaldırılmadıqda ciddi təhlükəsizlik riskləri yaradır.
Tərtibatçılar və sistem administratorları rəsmi xəbərdarlığı nəzərdən keçirməli, sistemlərinin bu boşluqdan təsirlənib-təsirlənmədiyini yoxlamalı və tövsiyə olunan təhlükəsizlik yeniləmələrini quraşdırmalıdırlar.
🔐 Vacib xatırlatma: Sistemlərinizə yeniləmələri vaxtında quraşdırın və təhlükəsizlik müdafiəsini aktual saxlayın.
#Cybersecurity #PHP #InfoSec $BTC #
56

·
--
Bu gün iki xəbər üst-üstə düşdü
CZ bir xəbərdarlıq etdi:
qarşıdakı bir neçə gündə təsadüfi saytlara daxil olmaq daha təhlükəli olacaq
PHP-də iki boşluq: CVE-2026-109618 / 109619
Yamaq yalnız 10/21-də yayımlanacaq
detallar əvvəlcədən sızıb, istismar halları da təsdiqlənib
SlowMist də bu məsələyə xüsusi diqqət çəkib
Birjalar, DeFi layihələri və pul kisəsi xidməti təminatçıları əvvəlcə texnoloji steklərini yoxlasınlar
Digər tərəfdən
OCC GENIUS Act-in ilk yekun qaydasını qüvvəyə mindirdi
təxminən 2027-01-18 tarixində qüvvəyə minəcək
emissiya, kastodiya və üçüncü tərəfləri əhatə edir
mövcud stablecoin yield / rewards üçün təhlükəsiz limanın olmadığı açıq şəkildə müəyyənləşdirilib
Çin dilli auditoriyanın böyüməsi ilə bağlı bu iki xəbəri adi dedi-qodu saymayın
Birincisi: hələ də yamalanmamış PHP işlədirsinizmi?
İkincisi: xal qazanıb kripto əldə etmək və yield barədə köhnə ifadələri işlətməyə davam etmək olarmı?
CVE barədə bu paylaşım qorxu yaymaq üçün deyil
Tənzimləyicinin yekun qaydasını da yeni zərbə kimi təqdim etmirik
Uyğunlaşmaq üçün vaxt daralır
Məhsul qaydaları dəyişəcək
Əvvəlcə özünüz yoxlayın, sonra paylaşın
$USDT
$USDC
#PHP #安全 #GENIUS #OCC #稳定币
Bu gün iki xəbər üst-üstə düşdü
CZ bir xəbərdarlıq etdi:
qarşıdakı bir neçə gündə təsadüfi saytlara daxil olmaq daha təhlükəli olacaq
PHP-də iki boşluq: CVE-2026-109618 / 109619
Yamaq yalnız 10/21-də yayımlanacaq
detallar əvvəlcədən sızıb, istismar halları da təsdiqlənib
SlowMist də bu məsələyə xüsusi diqqət çəkib
Birjalar, DeFi layihələri və pul kisəsi xidməti təminatçıları əvvəlcə texnoloji steklərini yoxlasınlar
Digər tərəfdən
OCC GENIUS Act-in ilk yekun qaydasını qüvvəyə mindirdi
təxminən 2027-01-18 tarixində qüvvəyə minəcək
emissiya, kastodiya və üçüncü tərəfləri əhatə edir
mövcud stablecoin yield / rewards üçün təhlükəsiz limanın olmadığı açıq şəkildə müəyyənləşdirilib
Çin dilli auditoriyanın böyüməsi ilə bağlı bu iki xəbəri adi dedi-qodu saymayın
Birincisi: hələ də yamalanmamış PHP işlədirsinizmi?
İkincisi: xal qazanıb kripto əldə etmək və yield barədə köhnə ifadələri işlətməyə davam etmək olarmı?
CVE barədə bu paylaşım qorxu yaymaq üçün deyil
Tənzimləyicinin yekun qaydasını da yeni zərbə kimi təqdim etmirik
Uyğunlaşmaq üçün vaxt daralır
Məhsul qaydaları dəyişəcək
Əvvəlcə özünüz yoxlayın, sonra paylaşın
$USDT
$USDC
#PHP #安全 #GENIUS #OCC #稳定币
CZ bir xəbərdarlıq etdi:
qarşıdakı bir neçə gündə təsadüfi saytlara daxil olmaq daha təhlükəli olacaq
PHP-də iki boşluq: CVE-2026-109618 / 109619
Yamaq yalnız 10/21-də yayımlanacaq
detallar əvvəlcədən sızıb, istismar halları da təsdiqlənib
SlowMist də bu məsələyə xüsusi diqqət çəkib
Birjalar, DeFi layihələri və pul kisəsi xidməti təminatçıları əvvəlcə texnoloji steklərini yoxlasınlar
Digər tərəfdən
OCC GENIUS Act-in ilk yekun qaydasını qüvvəyə mindirdi
təxminən 2027-01-18 tarixində qüvvəyə minəcək
emissiya, kastodiya və üçüncü tərəfləri əhatə edir
mövcud stablecoin yield / rewards üçün təhlükəsiz limanın olmadığı açıq şəkildə müəyyənləşdirilib
Çin dilli auditoriyanın böyüməsi ilə bağlı bu iki xəbəri adi dedi-qodu saymayın
Birincisi: hələ də yamalanmamış PHP işlədirsinizmi?
İkincisi: xal qazanıb kripto əldə etmək və yield barədə köhnə ifadələri işlətməyə davam etmək olarmı?
CVE barədə bu paylaşım qorxu yaymaq üçün deyil
Tənzimləyicinin yekun qaydasını da yeni zərbə kimi təqdim etmirik
Uyğunlaşmaq üçün vaxt daralır
Məhsul qaydaları dəyişəcək
Əvvəlcə özünüz yoxlayın, sonra paylaşın
$USDT
$USDC
#PHP #安全 #GENIUS #OCC #稳定币
1
550
CZ veb-saytlara ehtiyatla daxil olmağı xatırladır: kriptovalyuta istifadəçiləri nədən qorunmalıdır?
Məni daha çox narahat edən budur: yaxşı tanıdığınız saytda problem yaranır, siz isə həmişəki kimi hər şeyi təsdiqləyərək davam edirsiniz.
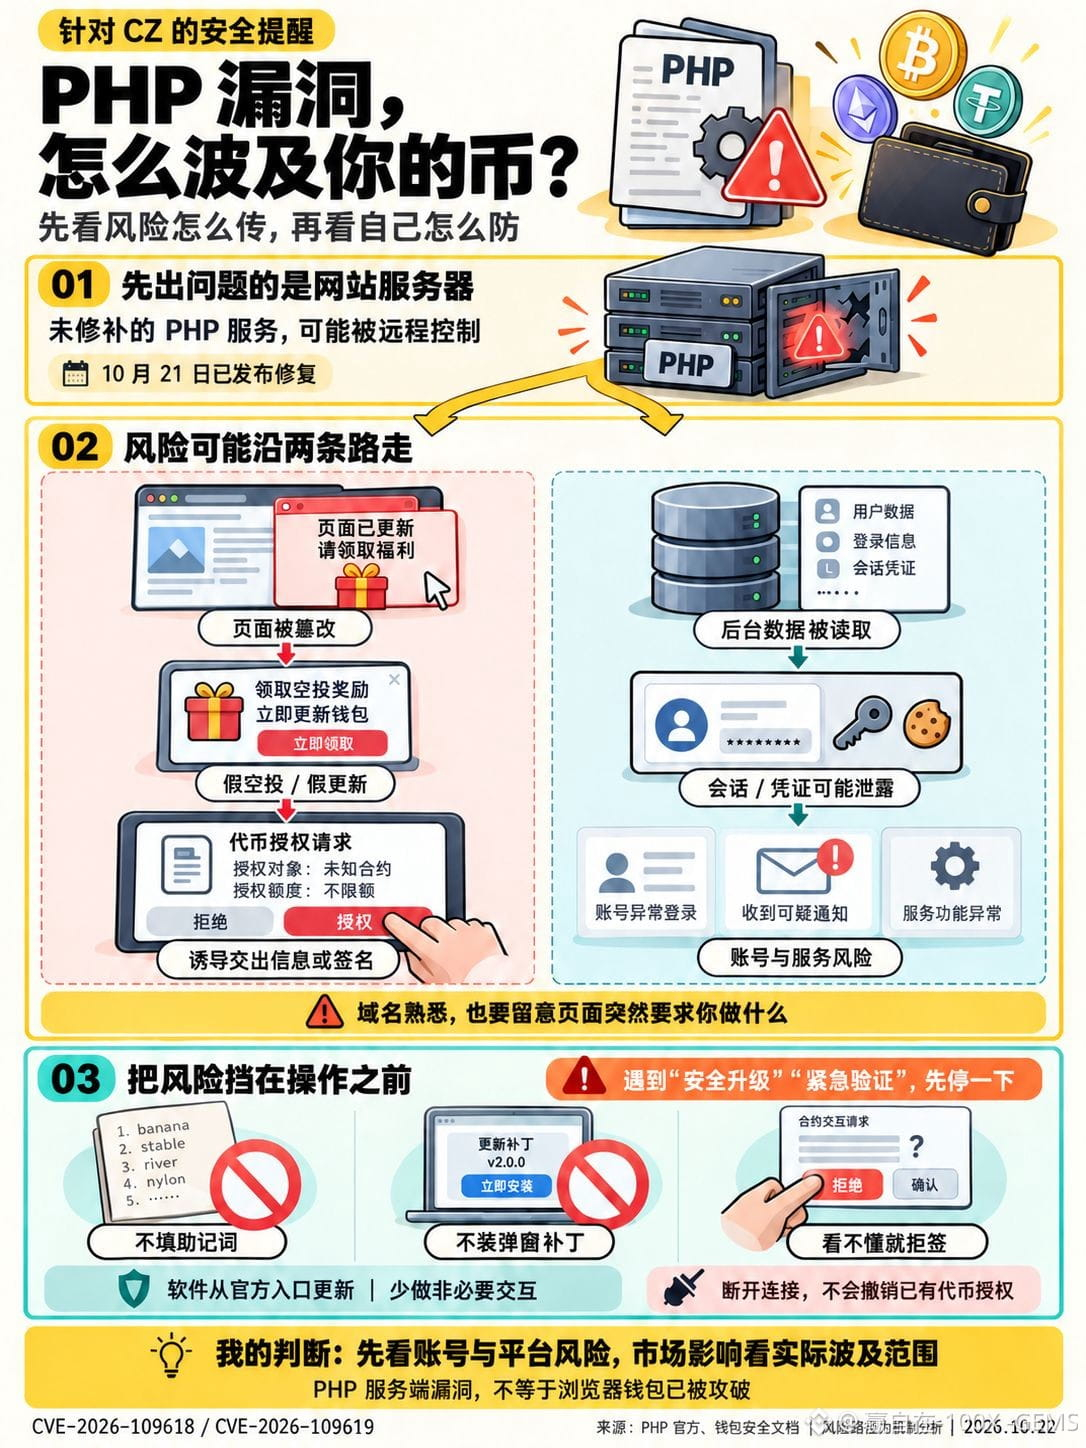
Oktyabrın 21-də PHP komandası CVE-2026-109618 və CVE-2026-109619 adlı iki ciddi boşluğu aradan qaldıran yeniləmə yayımladı. Hücum edənlər giriş etmədən belə, yenilənməmiş veb-sayt serverində kod icra edə bilərlər.
Kriptovalyuta dünyasında diqqət yetirilməli ssenarilərdən biri belədir: sayt sındırılır, səhifə dəyişdirilir, sonra saxta airdrop, pul kisəsinin yenilənməsi və ya təsdiqləmə bildirişləri çıxır və sizi hesab məlumatlarını, bərpa ifadəsini verməyə, yaxud təhlükəli icazəni imzalamağa sövq edir. Digər risk isə server tərəfindədir: serverin əldə edə bildiyi sessiya məlumatları, giriş məlumatları və digər informasiyalar ifşa oluna, hesablara və platforma xidmətlərinə təsir göstərə bilər.
Bu, risklərin necə ötürülə biləcəyinə dair təhlildir; hər hansı bir birjanın artıq hücuma məruz qaldığı anlamına gəlmir, eləcə də veb-səhifəni açan kimi vəsaitinizi mütləq itirəcəyiniz demək deyil. Məncə, bazara təsiri qiymətləndirmək üçün konkret platformanın zərər gördüyü, xidmətini dayandırdığı və ya vəsait itkisi yaşandığı barədə sonradan açıqlama verilib-verilmədiyinə baxmaq lazımdır. Təkcə boşluq barədə xəbərdən kriptovalyuta qiymətlərinin necə dəyişəcəyini çıxarmaq olmaz.
Bu günlərdə özünüz üçün bir neçə qayda müəyyənləşdirin:
① Zəruri olmayan qarşılıqlı əlaqələri azaldın. Airdrop almaq üçün şəxsi mesajlardakı, reklamlardakı və ya tanımadığınız linklərdəki keçidlərə daxil olmayın.
② Veb-səhifə qəfil “təhlükəsizlik yeniləməsi” və ya “pul kisəsinin təsdiqlənməsi” tələb edirsə, dayanın. Bərpa ifadəsini veb-səhifəyə daxil etməyin, yeniləmələri açılan pəncərələrdən endirməyin; brauzeri və pul kisəsini yalnız rəsmi mənbələrdən yeniləyin.
③ İmzalamazdan əvvəl əməliyyatı, icazə verilən tərəfi və limiti diqqətlə yoxlayın. Başa düşmürsünüzsə, ləğv edin. Aparat pul kisəsindən istifadə etsəniz belə, cihazın ekranındakı məlumatları yoxlayın.
④ Şübhəli icazə vermisinizsə, pul kisəsinin rəsmi interfeysi vasitəsilə bunu yoxlayın. Saytla əlaqəni kəsmək əvvəl verilmiş token icazələrini avtomatik ləğv etmir.
Veb-saytları idarə edənlər PHP-ni təhlükəsiz versiyaya yeniləməli və sistemdə müdaxilə izlərini də araşdırmalıdır. WordPress üçün bir neçə plaqini yeniləməklə kifayətlənmək olmaz.
Domen adının tanış görünməsi yalnız əvvəllər həmin sayta daxil olduğunuzu göstərir. Bu dəfə daha çox diqqət etməli olduğunuz şey isə saytın bu gün sizdən nəyi doldurmağı, endirməyi və imzalamağı istəməsidir.
#Web3安全 #PHP #StaySAFU
CZ veb-saytlara ehtiyatla daxil olmağı xatırladır: kriptovalyuta istifadəçiləri nədən qorunmalıdır?
Məni daha çox narahat edən budur: yaxşı tanıdığınız saytda problem yaranır, siz isə həmişəki kimi hər şeyi təsdiqləyərək davam edirsiniz.
Oktyabrın 21-də PHP komandası CVE-2026-109618 və CVE-2026-109619 adlı iki ciddi boşluğu aradan qaldıran yeniləmə yayımladı. Hücum edənlər giriş etmədən belə, yenilənməmiş veb-sayt serverində kod icra edə bilərlər.
Kriptovalyuta dünyasında diqqət yetirilməli ssenarilərdən biri belədir: sayt sındırılır, səhifə dəyişdirilir, sonra saxta airdrop, pul kisəsinin yenilənməsi və ya təsdiqləmə bildirişləri çıxır və sizi hesab məlumatlarını, bərpa ifadəsini verməyə, yaxud təhlükəli icazəni imzalamağa sövq edir. Digər risk isə server tərəfindədir: serverin əldə edə bildiyi sessiya məlumatları, giriş məlumatları və digər informasiyalar ifşa oluna, hesablara və platforma xidmətlərinə təsir göstərə bilər.
Bu, risklərin necə ötürülə biləcəyinə dair təhlildir; hər hansı bir birjanın artıq hücuma məruz qaldığı anlamına gəlmir, eləcə də veb-səhifəni açan kimi vəsaitinizi mütləq itirəcəyiniz demək deyil. Məncə, bazara təsiri qiymətləndirmək üçün konkret platformanın zərər gördüyü, xidmətini dayandırdığı və ya vəsait itkisi yaşandığı barədə sonradan açıqlama verilib-verilmədiyinə baxmaq lazımdır. Təkcə boşluq barədə xəbərdən kriptovalyuta qiymətlərinin necə dəyişəcəyini çıxarmaq olmaz.
Bu günlərdə özünüz üçün bir neçə qayda müəyyənləşdirin:
① Zəruri olmayan qarşılıqlı əlaqələri azaldın. Airdrop almaq üçün şəxsi mesajlardakı, reklamlardakı və ya tanımadığınız linklərdəki keçidlərə daxil olmayın.
② Veb-səhifə qəfil “təhlükəsizlik yeniləməsi” və ya “pul kisəsinin təsdiqlənməsi” tələb edirsə, dayanın. Bərpa ifadəsini veb-səhifəyə daxil etməyin, yeniləmələri açılan pəncərələrdən endirməyin; brauzeri və pul kisəsini yalnız rəsmi mənbələrdən yeniləyin.
③ İmzalamazdan əvvəl əməliyyatı, icazə verilən tərəfi və limiti diqqətlə yoxlayın. Başa düşmürsünüzsə, ləğv edin. Aparat pul kisəsindən istifadə etsəniz belə, cihazın ekranındakı məlumatları yoxlayın.
④ Şübhəli icazə vermisinizsə, pul kisəsinin rəsmi interfeysi vasitəsilə bunu yoxlayın. Saytla əlaqəni kəsmək əvvəl verilmiş token icazələrini avtomatik ləğv etmir.
Veb-saytları idarə edənlər PHP-ni təhlükəsiz versiyaya yeniləməli və sistemdə müdaxilə izlərini də araşdırmalıdır. WordPress üçün bir neçə plaqini yeniləməklə kifayətlənmək olmaz.
Domen adının tanış görünməsi yalnız əvvəllər həmin sayta daxil olduğunuzu göstərir. Bu dəfə daha çox diqqət etməli olduğunuz şey isə saytın bu gün sizdən nəyi doldurmağı, endirməyi və imzalamağı istəməsidir.
#Web3安全 #PHP #StaySAFU
Məni daha çox narahat edən budur: yaxşı tanıdığınız saytda problem yaranır, siz isə həmişəki kimi hər şeyi təsdiqləyərək davam edirsiniz.
Oktyabrın 21-də PHP komandası CVE-2026-109618 və CVE-2026-109619 adlı iki ciddi boşluğu aradan qaldıran yeniləmə yayımladı. Hücum edənlər giriş etmədən belə, yenilənməmiş veb-sayt serverində kod icra edə bilərlər.
Kriptovalyuta dünyasında diqqət yetirilməli ssenarilərdən biri belədir: sayt sındırılır, səhifə dəyişdirilir, sonra saxta airdrop, pul kisəsinin yenilənməsi və ya təsdiqləmə bildirişləri çıxır və sizi hesab məlumatlarını, bərpa ifadəsini verməyə, yaxud təhlükəli icazəni imzalamağa sövq edir. Digər risk isə server tərəfindədir: serverin əldə edə bildiyi sessiya məlumatları, giriş məlumatları və digər informasiyalar ifşa oluna, hesablara və platforma xidmətlərinə təsir göstərə bilər.
Bu, risklərin necə ötürülə biləcəyinə dair təhlildir; hər hansı bir birjanın artıq hücuma məruz qaldığı anlamına gəlmir, eləcə də veb-səhifəni açan kimi vəsaitinizi mütləq itirəcəyiniz demək deyil. Məncə, bazara təsiri qiymətləndirmək üçün konkret platformanın zərər gördüyü, xidmətini dayandırdığı və ya vəsait itkisi yaşandığı barədə sonradan açıqlama verilib-verilmədiyinə baxmaq lazımdır. Təkcə boşluq barədə xəbərdən kriptovalyuta qiymətlərinin necə dəyişəcəyini çıxarmaq olmaz.
Bu günlərdə özünüz üçün bir neçə qayda müəyyənləşdirin:
① Zəruri olmayan qarşılıqlı əlaqələri azaldın. Airdrop almaq üçün şəxsi mesajlardakı, reklamlardakı və ya tanımadığınız linklərdəki keçidlərə daxil olmayın.
② Veb-səhifə qəfil “təhlükəsizlik yeniləməsi” və ya “pul kisəsinin təsdiqlənməsi” tələb edirsə, dayanın. Bərpa ifadəsini veb-səhifəyə daxil etməyin, yeniləmələri açılan pəncərələrdən endirməyin; brauzeri və pul kisəsini yalnız rəsmi mənbələrdən yeniləyin.
③ İmzalamazdan əvvəl əməliyyatı, icazə verilən tərəfi və limiti diqqətlə yoxlayın. Başa düşmürsünüzsə, ləğv edin. Aparat pul kisəsindən istifadə etsəniz belə, cihazın ekranındakı məlumatları yoxlayın.
④ Şübhəli icazə vermisinizsə, pul kisəsinin rəsmi interfeysi vasitəsilə bunu yoxlayın. Saytla əlaqəni kəsmək əvvəl verilmiş token icazələrini avtomatik ləğv etmir.
Veb-saytları idarə edənlər PHP-ni təhlükəsiz versiyaya yeniləməli və sistemdə müdaxilə izlərini də araşdırmalıdır. WordPress üçün bir neçə plaqini yeniləməklə kifayətlənmək olmaz.
Domen adının tanış görünməsi yalnız əvvəllər həmin sayta daxil olduğunuzu göstərir. Bu dəfə daha çox diqqət etməli olduğunuz şey isə saytın bu gün sizdən nəyi doldurmağı, endirməyi və imzalamağı istəməsidir.
#Web3安全 #PHP #StaySAFU
89

🚨 $PHP YAMASI BARƏDƏ XƏBƏRDARLIQ: KRİTİK ZƏİFLİKLƏR SERVERİN SABİTLİYİNİ TƏHLÜKƏYƏ ATIR 🛑
📊 PHP Fondu struktur çatışmazlığını etiraf edir — qərarsızlıq və məhdud resurslar problemin aradan qaldırılmasını sonsuz dövrəyə salıb. 🦈 Bu gecikmə hücumçular üçün böyük bir likvidlik boşluğu yaradır və autentifikasiyadan keçmədən kodun icrasına imkan verir. ⚡
💡 Bir-biri ilə əlaqəli iki istismar üsuluna qarşı təcili yamalar yayımlandı. Bu, Avropa və Avstraliyadakı dövlət saytlarını həll yollarını tələsik tapmaq üçün oflayn vəziyyətə saldı. Tərtibatçılar indi tədbir görməlidirlər, yoxsa xidmətlərinin növbəti hücum dalğasında sıradan çıxmasını izləyəcəklər. 💬 Növbəti məlumat sızması üzə çıxmazdan əvvəl sistemlərinizi nə qədər tez gücləndirəcəksiniz? 👇
⚠️ Bu, maliyyə məsləhəti deyil. Riskinizi həmişə idarə edin. 🛡️
🏷️ #PHP #Security #Patch #Crypto
🔥 💎
🚨 $PHP YAMASI BARƏDƏ XƏBƏRDARLIQ: KRİTİK ZƏİFLİKLƏR SERVERİN SABİTLİYİNİ TƏHLÜKƏYƏ ATIR 🛑
📊 PHP Fondu struktur çatışmazlığını etiraf edir — qərarsızlıq və məhdud resurslar problemin aradan qaldırılmasını sonsuz dövrəyə salıb. 🦈 Bu gecikmə hücumçular üçün böyük bir likvidlik boşluğu yaradır və autentifikasiyadan keçmədən kodun icrasına imkan verir. ⚡
💡 Bir-biri ilə əlaqəli iki istismar üsuluna qarşı təcili yamalar yayımlandı. Bu, Avropa və Avstraliyadakı dövlət saytlarını həll yollarını tələsik tapmaq üçün oflayn vəziyyətə saldı. Tərtibatçılar indi tədbir görməlidirlər, yoxsa xidmətlərinin növbəti hücum dalğasında sıradan çıxmasını izləyəcəklər. 💬 Növbəti məlumat sızması üzə çıxmazdan əvvəl sistemlərinizi nə qədər tez gücləndirəcəksiniz? 👇
⚠️ Bu, maliyyə məsləhəti deyil. Riskinizi həmişə idarə edin. 🛡️
🏷️ #PHP #Security #Patch #Crypto
🔥 💎
📊 PHP Fondu struktur çatışmazlığını etiraf edir — qərarsızlıq və məhdud resurslar problemin aradan qaldırılmasını sonsuz dövrəyə salıb. 🦈 Bu gecikmə hücumçular üçün böyük bir likvidlik boşluğu yaradır və autentifikasiyadan keçmədən kodun icrasına imkan verir. ⚡
💡 Bir-biri ilə əlaqəli iki istismar üsuluna qarşı təcili yamalar yayımlandı. Bu, Avropa və Avstraliyadakı dövlət saytlarını həll yollarını tələsik tapmaq üçün oflayn vəziyyətə saldı. Tərtibatçılar indi tədbir görməlidirlər, yoxsa xidmətlərinin növbəti hücum dalğasında sıradan çıxmasını izləyəcəklər. 💬 Növbəti məlumat sızması üzə çıxmazdan əvvəl sistemlərinizi nə qədər tez gücləndirəcəksiniz? 👇
⚠️ Bu, maliyyə məsləhəti deyil. Riskinizi həmişə idarə edin. 🛡️
🏷️ #PHP #Security #Patch #Crypto
🔥 💎
5

🚨 $PHP TƏHLÜKƏSİZLİK POZUNTUSU VEB-DƏ XAOS YARADIR – LİKVİDLİYİN SÜPÜRÜLMƏSİNƏ BAXIN! 🦈
📊 Yeni açıqlanan PHP boşluqları Avropa hökumət saytlarını oflayn vəziyyətə salıb və internetin 75%-nə güc verən texnoloji infrastrukturu sarsıdıb. Ağıllı kapital bu dalğanın təsirini izləyir – WordPress üzərində işləyən hər bir token portalı indi məcburi yeniləmə yarışına qoşulmalı olacaq və bu, qısamüddətli likvidlik boşluğu yaradır. ⚡ Treyderlər yeniləmələr aparıcı birjada yayımlanmamışdan əvvəl risklərini hedcinq etməyə çalışdıqca, $PHP müqavilələrinin həcmi kəskin artır.
💬 Bu tələskənlik qısamüddətli satış dalğasına səbəb olacaq, yoxsa yeniləmələr tətbiq edildikdən sonra bərpa üçün zəmin yaradacaq? 👇
⚠️ Bu, maliyyə məsləhəti deyil. Risklərinizi həmişə idarə edin. 🛡️
🏷️ #PHP #SecurityAlert #WebRisk #Crypto #Liquidity
🔥 💎
🚨 $PHP TƏHLÜKƏSİZLİK POZUNTUSU VEB-DƏ XAOS YARADIR – LİKVİDLİYİN SÜPÜRÜLMƏSİNƏ BAXIN! 🦈
📊 Yeni açıqlanan PHP boşluqları Avropa hökumət saytlarını oflayn vəziyyətə salıb və internetin 75%-nə güc verən texnoloji infrastrukturu sarsıdıb. Ağıllı kapital bu dalğanın təsirini izləyir – WordPress üzərində işləyən hər bir token portalı indi məcburi yeniləmə yarışına qoşulmalı olacaq və bu, qısamüddətli likvidlik boşluğu yaradır. ⚡ Treyderlər yeniləmələr aparıcı birjada yayımlanmamışdan əvvəl risklərini hedcinq etməyə çalışdıqca, $PHP müqavilələrinin həcmi kəskin artır.
💬 Bu tələskənlik qısamüddətli satış dalğasına səbəb olacaq, yoxsa yeniləmələr tətbiq edildikdən sonra bərpa üçün zəmin yaradacaq? 👇
⚠️ Bu, maliyyə məsləhəti deyil. Risklərinizi həmişə idarə edin. 🛡️
🏷️ #PHP #SecurityAlert #WebRisk #Crypto #Liquidity
🔥 💎
📊 Yeni açıqlanan PHP boşluqları Avropa hökumət saytlarını oflayn vəziyyətə salıb və internetin 75%-nə güc verən texnoloji infrastrukturu sarsıdıb. Ağıllı kapital bu dalğanın təsirini izləyir – WordPress üzərində işləyən hər bir token portalı indi məcburi yeniləmə yarışına qoşulmalı olacaq və bu, qısamüddətli likvidlik boşluğu yaradır. ⚡ Treyderlər yeniləmələr aparıcı birjada yayımlanmamışdan əvvəl risklərini hedcinq etməyə çalışdıqca, $PHP müqavilələrinin həcmi kəskin artır.
💬 Bu tələskənlik qısamüddətli satış dalğasına səbəb olacaq, yoxsa yeniləmələr tətbiq edildikdən sonra bərpa üçün zəmin yaradacaq? 👇
⚠️ Bu, maliyyə məsləhəti deyil. Risklərinizi həmişə idarə edin. 🛡️
🏷️ #PHP #SecurityAlert #WebRisk #Crypto #Liquidity
🔥 💎
18
·
--
⚠️ SON DƏQİQƏ PHP TƏCİLİ VƏZİYYƏTİ
PHP-də milyonlarla veb-saytı riskə ata biləcək iki kritik boşluq aşkar edilib.
→ 🌐 Tanınmış server tərəfli proqramlaşdırma dilindən istifadə edən veb-saytların demək olar ki, 70%-i PHP ilə işləyir.
→ 🔒 Hər iki boşluğun təhlükəlilik səviyyəsi 9.2/10-dur.
→ 💻 Hücumçular autentifikasiyadan keçmədən zəif serverlər üzərində uzaqdan nəzarəti ələ keçirə bilərlər.
→ İlkin hesabatlar göstərir ki, 2004-cü ildən qalan PHP versiyaları təsirlənmiş ola bilər, lakin təsirin miqyası hələ təsdiqlənməyib.
→ 🛡️ Təhlükəsizlik yamaqlarının sabah saat 10:00 ET-də yayımlanması gözlənilir.
→ CERT-EU yeniləmələri mümkün qədər tez quraşdırmağı və ya qoruna bilməyən, internetə açıq tətbiqləri müvəqqəti olaraq şəbəkədən ayırmağı tövsiyə edir.
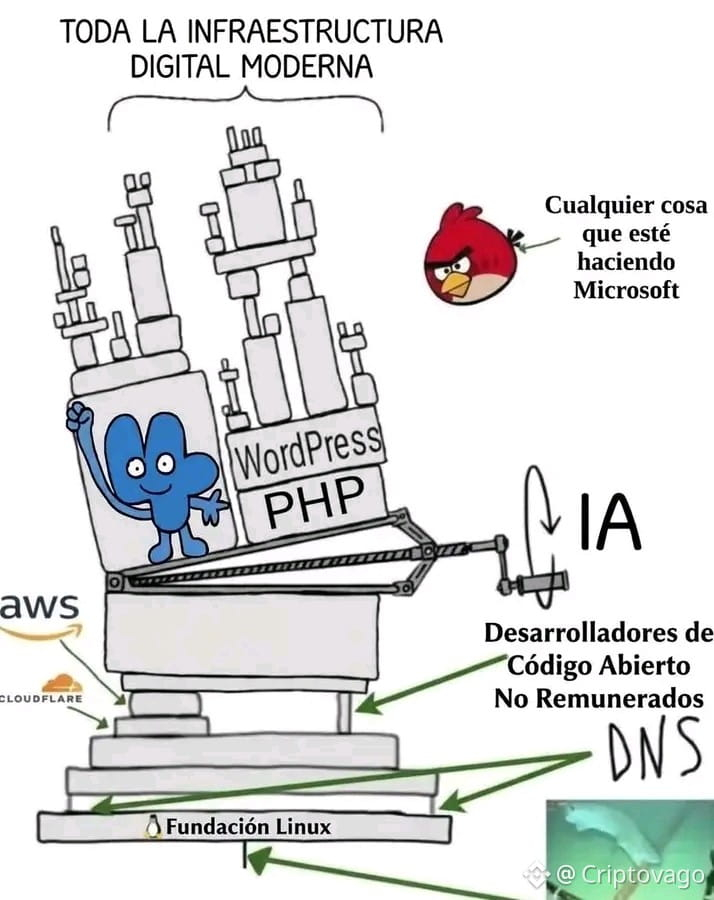
Avropada bəzi hökumətlər ehtiyat tədbiri olaraq öz veb-səhifələrini deaktiv ediblər ⛔️
💀 Web3-ə keçirəm, məni sındırırlar
😭 Web2-yə keçirəm, onu sındırırlar
#php #vulnerability
⚠️ SON DƏQİQƏ PHP TƏCİLİ VƏZİYYƏTİ
PHP-də milyonlarla veb-saytı riskə ata biləcək iki kritik boşluq aşkar edilib.
→ 🌐 Tanınmış server tərəfli proqramlaşdırma dilindən istifadə edən veb-saytların demək olar ki, 70%-i PHP ilə işləyir.
→ 🔒 Hər iki boşluğun təhlükəlilik səviyyəsi 9.2/10-dur.
→ 💻 Hücumçular autentifikasiyadan keçmədən zəif serverlər üzərində uzaqdan nəzarəti ələ keçirə bilərlər.
→ İlkin hesabatlar göstərir ki, 2004-cü ildən qalan PHP versiyaları təsirlənmiş ola bilər, lakin təsirin miqyası hələ təsdiqlənməyib.
→ 🛡️ Təhlükəsizlik yamaqlarının sabah saat 10:00 ET-də yayımlanması gözlənilir.
→ CERT-EU yeniləmələri mümkün qədər tez quraşdırmağı və ya qoruna bilməyən, internetə açıq tətbiqləri müvəqqəti olaraq şəbəkədən ayırmağı tövsiyə edir.
Avropada bəzi hökumətlər ehtiyat tədbiri olaraq öz veb-səhifələrini deaktiv ediblər ⛔️
💀 Web3-ə keçirəm, məni sındırırlar
😭 Web2-yə keçirəm, onu sındırırlar
#php #vulnerability
PHP-də milyonlarla veb-saytı riskə ata biləcək iki kritik boşluq aşkar edilib.
→ 🌐 Tanınmış server tərəfli proqramlaşdırma dilindən istifadə edən veb-saytların demək olar ki, 70%-i PHP ilə işləyir.
→ 🔒 Hər iki boşluğun təhlükəlilik səviyyəsi 9.2/10-dur.
→ 💻 Hücumçular autentifikasiyadan keçmədən zəif serverlər üzərində uzaqdan nəzarəti ələ keçirə bilərlər.
→ İlkin hesabatlar göstərir ki, 2004-cü ildən qalan PHP versiyaları təsirlənmiş ola bilər, lakin təsirin miqyası hələ təsdiqlənməyib.
→ 🛡️ Təhlükəsizlik yamaqlarının sabah saat 10:00 ET-də yayımlanması gözlənilir.
→ CERT-EU yeniləmələri mümkün qədər tez quraşdırmağı və ya qoruna bilməyən, internetə açıq tətbiqləri müvəqqəti olaraq şəbəkədən ayırmağı tövsiyə edir.
Avropada bəzi hökumətlər ehtiyat tədbiri olaraq öz veb-səhifələrini deaktiv ediblər ⛔️
💀 Web3-ə keçirəm, məni sındırırlar
😭 Web2-yə keçirəm, onu sındırırlar
#php #vulnerability
425
🚨 $PHP ZƏİFLİYİ XƏBƏRDARLIĞI: YAMAQ QURAŞDIRIN, YOXSA LİKVİDLİYİNİZ SÜPÜRÜLƏCƏK! ⚡
📊 Yeni açıqlanan “php2shell” boşluğu bütün operatorları PHP 8.5.12, 8.4.27, 8.3.36 və ya 8.2.35 versiyasına keçməyə, yaxud təchizatçının təqdim etdiyi düzəliş paketlərini quraşdırmağa məcbur edir. Yeniləməni ötürmək icra mühitini hücumlara açıq qoyur və heç bir front-end gücləndirməsi bu boşluğu aradan qaldıra bilməz. 🦈
💡 Cloudflare-in yeni WAF qaydaları indi HTTP əməliyyatlarının hamısını skan edir, amma bu, müvəqqəti tədbirdir, həll yolu deyil. Müəssisələr bütün PHP instansiyalarının siyahısını tərtib etməli, yamaqlanmamış ictimai qovşaqları təcrid etməli və qabıq başladan və ya alətlər endirən icazəsiz PHP proseslərini axtarmalıdır. 📌
💬 Növbəti hücum dalğası gəlməzdən əvvəl server tərəfi müdafiənizi necə gücləndirirsiniz? 👇
⚠️ Bu, maliyyə məsləhəti deyil. Riskinizi həmişə idarə edin. 🛡️
🏷️ #PHP #Security #Crypto #RiskManagement #WebSafety
🔥 🦈
🚨 $PHP ZƏİFLİYİ XƏBƏRDARLIĞI: YAMAQ QURAŞDIRIN, YOXSA LİKVİDLİYİNİZ SÜPÜRÜLƏCƏK! ⚡
📊 Yeni açıqlanan “php2shell” boşluğu bütün operatorları PHP 8.5.12, 8.4.27, 8.3.36 və ya 8.2.35 versiyasına keçməyə, yaxud təchizatçının təqdim etdiyi düzəliş paketlərini quraşdırmağa məcbur edir. Yeniləməni ötürmək icra mühitini hücumlara açıq qoyur və heç bir front-end gücləndirməsi bu boşluğu aradan qaldıra bilməz. 🦈
💡 Cloudflare-in yeni WAF qaydaları indi HTTP əməliyyatlarının hamısını skan edir, amma bu, müvəqqəti tədbirdir, həll yolu deyil. Müəssisələr bütün PHP instansiyalarının siyahısını tərtib etməli, yamaqlanmamış ictimai qovşaqları təcrid etməli və qabıq başladan və ya alətlər endirən icazəsiz PHP proseslərini axtarmalıdır. 📌
💬 Növbəti hücum dalğası gəlməzdən əvvəl server tərəfi müdafiənizi necə gücləndirirsiniz? 👇
⚠️ Bu, maliyyə məsləhəti deyil. Riskinizi həmişə idarə edin. 🛡️
🏷️ #PHP #Security #Crypto #RiskManagement #WebSafety
🔥 🦈
📊 Yeni açıqlanan “php2shell” boşluğu bütün operatorları PHP 8.5.12, 8.4.27, 8.3.36 və ya 8.2.35 versiyasına keçməyə, yaxud təchizatçının təqdim etdiyi düzəliş paketlərini quraşdırmağa məcbur edir. Yeniləməni ötürmək icra mühitini hücumlara açıq qoyur və heç bir front-end gücləndirməsi bu boşluğu aradan qaldıra bilməz. 🦈
💡 Cloudflare-in yeni WAF qaydaları indi HTTP əməliyyatlarının hamısını skan edir, amma bu, müvəqqəti tədbirdir, həll yolu deyil. Müəssisələr bütün PHP instansiyalarının siyahısını tərtib etməli, yamaqlanmamış ictimai qovşaqları təcrid etməli və qabıq başladan və ya alətlər endirən icazəsiz PHP proseslərini axtarmalıdır. 📌
💬 Növbəti hücum dalğası gəlməzdən əvvəl server tərəfi müdafiənizi necə gücləndirirsiniz? 👇
⚠️ Bu, maliyyə məsləhəti deyil. Riskinizi həmişə idarə edin. 🛡️
🏷️ #PHP #Security #Crypto #RiskManagement #WebSafety
🔥 🦈
6
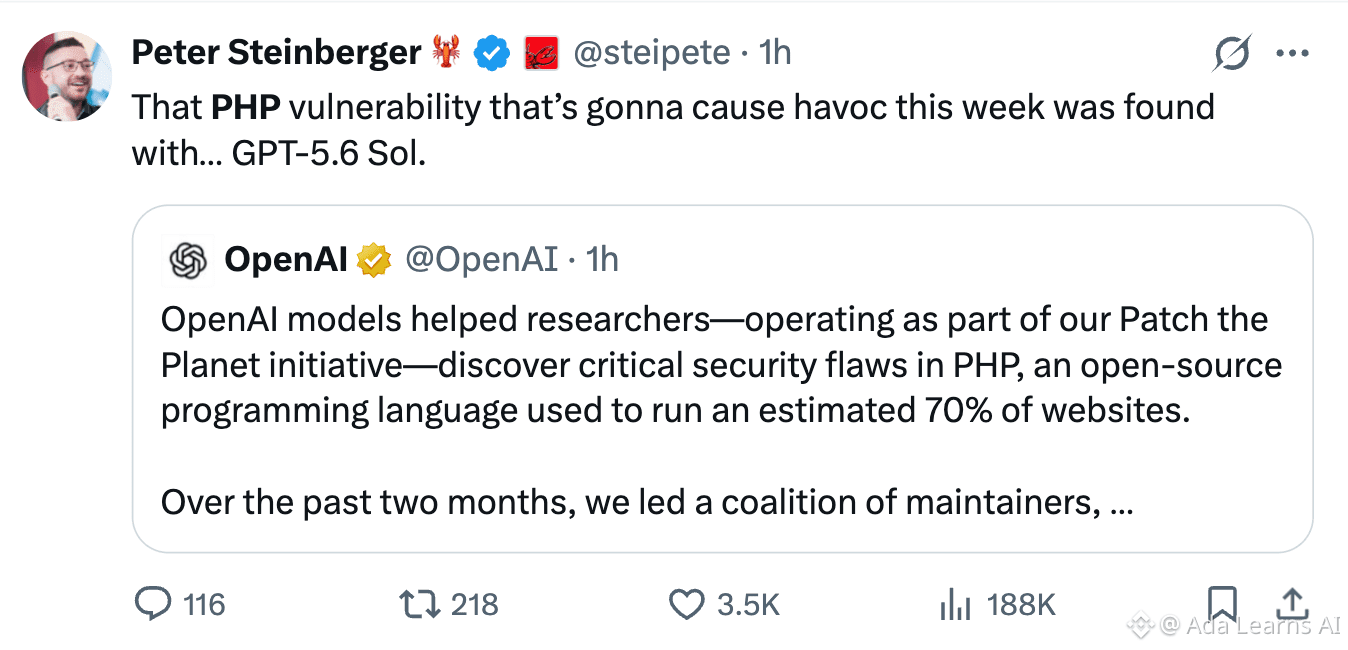
PHP-dəki bir boşluq internetdə xaosa səbəb olmaq üzrədir və onu GPT 5.6 Sol tapıb😱 💀
PHP WordPress, Drupal və çoxsaylı korporativ sistemlər də daxil olmaqla, dünyadakı saytların təxminən 70%-nin işini təmin edir. Buna görə də bu boşluq çox ciddi məsələdir.
Boşluq PHP2Shell (CVE-2026-109618 / CVE-2026-109619) adlanır. Bu, PHP mühərrikində yaddaş idarəetməsi ilə bağlı xətadır. Müəyyən şərtlər daxilində hücum edənlər serverdə uzaqdan kod işlədə bilərlər (RCE). Boşluq kritik səviyyəli hesab olunur.
Hazırda internet təhlükəsizliyi ilə bağlı böyük fövqəladə vəziyyət yaşanır!! Ən qorxulusu isə budur ki, süni intellekt artıq bütün internetə təsir edə biləcək qədər ciddi boşluqları tapa bilir #PHP #OpenAI
PHP-dəki bir boşluq internetdə xaosa səbəb olmaq üzrədir və onu GPT 5.6 Sol tapıb😱 💀
PHP WordPress, Drupal və çoxsaylı korporativ sistemlər də daxil olmaqla, dünyadakı saytların təxminən 70%-nin işini təmin edir. Buna görə də bu boşluq çox ciddi məsələdir.
Boşluq PHP2Shell (CVE-2026-109618 / CVE-2026-109619) adlanır. Bu, PHP mühərrikində yaddaş idarəetməsi ilə bağlı xətadır. Müəyyən şərtlər daxilində hücum edənlər serverdə uzaqdan kod işlədə bilərlər (RCE). Boşluq kritik səviyyəli hesab olunur.
Hazırda internet təhlükəsizliyi ilə bağlı böyük fövqəladə vəziyyət yaşanır!! Ən qorxulusu isə budur ki, süni intellekt artıq bütün internetə təsir edə biləcək qədər ciddi boşluqları tapa bilir #PHP #OpenAI
PHP WordPress, Drupal və çoxsaylı korporativ sistemlər də daxil olmaqla, dünyadakı saytların təxminən 70%-nin işini təmin edir. Buna görə də bu boşluq çox ciddi məsələdir.
Boşluq PHP2Shell (CVE-2026-109618 / CVE-2026-109619) adlanır. Bu, PHP mühərrikində yaddaş idarəetməsi ilə bağlı xətadır. Müəyyən şərtlər daxilində hücum edənlər serverdə uzaqdan kod işlədə bilərlər (RCE). Boşluq kritik səviyyəli hesab olunur.
Hazırda internet təhlükəsizliyi ilə bağlı böyük fövqəladə vəziyyət yaşanır!! Ən qorxulusu isə budur ki, süni intellekt artıq bütün internetə təsir edə biləcək qədər ciddi boşluqları tapa bilir #PHP #OpenAI
369
·
--
Qismən doğrudur
#PHP 34 × 10 min bazar kapitallaşması, nikbin olmaq üçün səbəblər
1. Maraqlı hekayəsi və təhlükəsizlik mövzusu var. Kriptovalyutalar üçün veb-saytlar yaranmamışdan əvvəl internetdə PHP var idi. Böyüdüyümüz forumlar, oxuduğumuz bloqlar. PHP interneti proqramlaşdırıla bilən etdi və bütöv bir nəslə onun üzərində quruculuq aparmaq üçün alətləri pulsuz təqdim etdi.
Onilliklər keçsə də, onun tərtibatçıları hələ də həmin təməli qoruyub saxlayırlar. Oktyabrın 20-də PHP-nin öz təhlükəsizlik komandası iki kritik boşluq barədə rəsmi xəbərdarlıq yayımladı və təhlükəsizlik yeniləmələrinin tezliklə təqdim olunacağını elan etdi.
2. Trend aydındır. Yeni token bazara çıxandan sonra qiyməti durmadan artıraraq 34万-ı bir qədər keçib. Tokenlərin bölgüsü məntiqlidir: ilk 100 sahibin payı 54.2%-dir, bir neçə lider hesab da var.
3. İcma həmrəydir: token sahibləri 2000-dən, icma üzvləri isə 1500-dən çoxdur. Hamısı əcnəbidir. Əsasən şəkillər və mətn vasitəsilə tanıtım aparırlar. PHP-ni yaradan MEME müəllifi yaradıcı haqqını orijinal PHP yaradıcılarına verdi və bu addım təqdir edildi.
#跟着锦鲤学打百倍金狗 $币安人生
Web3 Koi Gündəliyini izləyin, aldığınız tokenlər onqat artsın.
Cbkg5w7V7W2J2sUmecnyN825CbvwvXwasfhduVtNpump
{web3_wallet_create}(CT_501Cbkg5w7V7W2J2sUmecnyN825CbvwvXwasfhduVtNpump)
#PHP 34 × 10 min bazar kapitallaşması, nikbin olmaq üçün səbəblər
1. Maraqlı hekayəsi və təhlükəsizlik mövzusu var. Kriptovalyutalar üçün veb-saytlar yaranmamışdan əvvəl internetdə PHP var idi. Böyüdüyümüz forumlar, oxuduğumuz bloqlar. PHP interneti proqramlaşdırıla bilən etdi və bütöv bir nəslə onun üzərində quruculuq aparmaq üçün alətləri pulsuz təqdim etdi.
Onilliklər keçsə də, onun tərtibatçıları hələ də həmin təməli qoruyub saxlayırlar. Oktyabrın 20-də PHP-nin öz təhlükəsizlik komandası iki kritik boşluq barədə rəsmi xəbərdarlıq yayımladı və təhlükəsizlik yeniləmələrinin tezliklə təqdim olunacağını elan etdi.
2. Trend aydındır. Yeni token bazara çıxandan sonra qiyməti durmadan artıraraq 34万-ı bir qədər keçib. Tokenlərin bölgüsü məntiqlidir: ilk 100 sahibin payı 54.2%-dir, bir neçə lider hesab da var.
3. İcma həmrəydir: token sahibləri 2000-dən, icma üzvləri isə 1500-dən çoxdur. Hamısı əcnəbidir. Əsasən şəkillər və mətn vasitəsilə tanıtım aparırlar. PHP-ni yaradan MEME müəllifi yaradıcı haqqını orijinal PHP yaradıcılarına verdi və bu addım təqdir edildi.
#跟着锦鲤学打百倍金狗 $币安人生
Web3 Koi Gündəliyini izləyin, aldığınız tokenlər onqat artsın.
Cbkg5w7V7W2J2sUmecnyN825CbvwvXwasfhduVtNpump
1. Maraqlı hekayəsi və təhlükəsizlik mövzusu var. Kriptovalyutalar üçün veb-saytlar yaranmamışdan əvvəl internetdə PHP var idi. Böyüdüyümüz forumlar, oxuduğumuz bloqlar. PHP interneti proqramlaşdırıla bilən etdi və bütöv bir nəslə onun üzərində quruculuq aparmaq üçün alətləri pulsuz təqdim etdi.
Onilliklər keçsə də, onun tərtibatçıları hələ də həmin təməli qoruyub saxlayırlar. Oktyabrın 20-də PHP-nin öz təhlükəsizlik komandası iki kritik boşluq barədə rəsmi xəbərdarlıq yayımladı və təhlükəsizlik yeniləmələrinin tezliklə təqdim olunacağını elan etdi.
2. Trend aydındır. Yeni token bazara çıxandan sonra qiyməti durmadan artıraraq 34万-ı bir qədər keçib. Tokenlərin bölgüsü məntiqlidir: ilk 100 sahibin payı 54.2%-dir, bir neçə lider hesab da var.
3. İcma həmrəydir: token sahibləri 2000-dən, icma üzvləri isə 1500-dən çoxdur. Hamısı əcnəbidir. Əsasən şəkillər və mətn vasitəsilə tanıtım aparırlar. PHP-ni yaradan MEME müəllifi yaradıcı haqqını orijinal PHP yaradıcılarına verdi və bu addım təqdir edildi.
#跟着锦鲤学打百倍金狗 $币安人生
Web3 Koi Gündəliyini izləyin, aldığınız tokenlər onqat artsın.
Cbkg5w7V7W2J2sUmecnyN825CbvwvXwasfhduVtNpump
1
1.4k
Daha çox kontent araşdırmaq üçün daxil olun
Binance Square-də qlobal kriptovalyuta istifadəçilərinə qoşulun
⚡️ Kriptovalyuta haqqında ən son və faydalı məlumatları əldə edin.
💬 Dünyanın ən böyük kriptovalyuta birjası tərəfindən etibar edilir.
👍 Doğrulanmış yaradıcılardan gələn real məlumatları kəşf edin.
E-poçt/Telefon nömrəsi
Trenddə olan mövzular
1
#XRPDropsToTwoYearLowNear87Cents
1,129 baxış
Müzakirə edir: 60
2
#BitcoinFallsBelow$57KToTwoYearLow
567 baxış
Müzakirə edir: 14
3
#NvidiaLoses$2.7TrillionInMonthAndAHalf
531 baxış
Müzakirə edir: 27
4
#CanBTCReboundAfterFallingBelow60K?
507,124 baxış
Müzakirə edir: 2,209
5
#GlobalStocksFaceLongestLosingStreakSince2023
175,494 baxış
Müzakirə edir: 1,538
6
#BlackRockIBITPostsRecord$541MSingleDayOutflow
9,610 baxış
Müzakirə edir: 50
7
#AnthropicPlungesTowardIPOPriceonDay2
85,238 baxış
Müzakirə edir: 883
8
#TwentyOneCapitalAdds172.25BTC
35,201 baxış
Müzakirə edir: 405
9
#HKBillWouldExcludeTokenizedDepositsFromVirtualAssets
3,128 baxış
Müzakirə edir: 41
10
#BNBDropsBelow540USDTWith8.46%DailyDecline
49,602 baxış
Müzakirə edir: 448