

#opencode
opencode
1,195 baxış
Müzakirə edir: 7
Populyar
Sonuncu
·
--
🐙 OpenLedger Vibecoding: Hər kəs Builder ola bilər
$OPEN cari qiymət $0.224, 24s artım +13.3%, 7 gün artım +21.1%, bazar emosiyaları yüksəlməkdədir.
🔥 Vibecoding platformasının önəmləri:
@Openledger tərəfindən təqdim olunan açıq mənbə Vibecoding platforması (vibecoding-platform), sıfır kod bilikləri olan istifadəçilərin də sürətlə AI Agent tətbiqləri qurmasına imkan tanıyır. Bu, hər kəs üçün açıq inkişaf platformasıdır, "hər kəs Builder'dır" prinsipi ilə gerçəkləşir.
📊 Ekosistem məlumatları:
• Dövri bazar dəyəri: $48.16M
• 24s əməliyyat həcmi: $17.63M
• Dövriyyə: 2.155 milyon / ümumi 10 milyon
• Zəncir üstü yerləşdirmə: Ethereum + BSC ikili zənciri
• X izləyicilər: 41.7 min+
💡 Əsas dəyər:
OpenLedger AI blokçeyn kimi mövqeyini müəyyən edir, Datanets və Proof of Attribution mexanizmləri vasitəsilə məlumat dəstləri, modellər və Agentlərin zəncir üzərində izlənilə bilən, realizə oluna bilən və birləşdirilə bilən olmasını təmin edir. Vibecoding platforması inkişaf səviyyəsini daha da aşağı salır, #OpenCode kampaniyası ilə birlikdə açıq AI+Web3 inkişafçı ekosistemini qurur.
🏗️ Polychain Capital, HashKey Capital, Borderless Capital və digər top təşkilatlardan 8 milyon dollar toxum mərhələsi maliyyəsi alaraq, ekosistem inkişafı üçün sərt maliyyə bazası əldə edir.
#OpenLedger $OPEN @Openledger
⚠️ Yuxarıdakı məzmun yalnız məlumat üçün nəzərdə tutulub, sərmayə tövsiyəsi deyil.
53

·
--
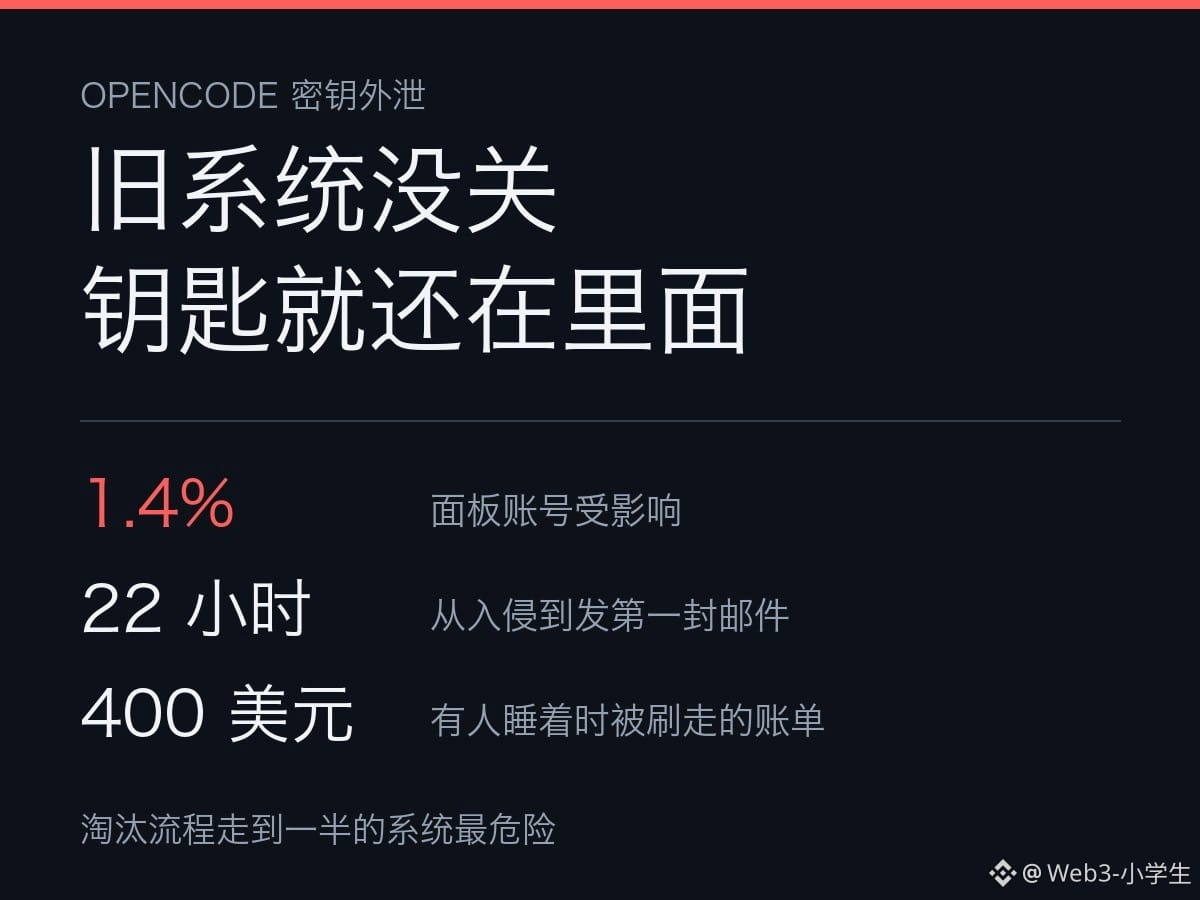
O yatdı, səhər gözlərini açanda hesabına 400 dollar əlavə yazılmışdı.
Bir sətir kod da yazmamışdı. Kompüteri açmamışdı. O 400 dollar o yatarkən başqalarının onun hesabından istifadə etməsi ilə xərclənmişdi.
Oktyabrın 17-si gecə yarısı açıq mənbəli proqramlaşdırma alətləri hazırlayan şirkət bu alətdən istifadə etmiş insanlara e-poçt göndərməyə başladı. Başlıq qısa idi. Təcili tədbir görülməsi tələb olunurdu. Üçüncü tərəf xidmət təminatçısının açarlarının sızmış ola biləcəyi deyilirdi.
İkinci məktub səhərə yaxın gəldi və hansı şirkətlərin olduğu açıq yazılmışdı: OpenAI, Anthropic, Google.
Təsirlənənlər onun onlayn panelindəki hesabların 1,4 faizini təşkil edirdi. Rəqəm böyük deyil. Amma zərərçəkənlərin hər biri üçün bu, hər şey deməkdir.
Problem bir yerdə idi. Hücumçular istifadədən çıxarılmaqda olan köhnə sistemə daxil olmuşdular. İzləri ən tez oktyabrın 16-sı gecə yarısına qədər izləmək mümkün idi, amma bu insanlar ilk məktubu yalnız 22 saat sonra aldılar. 22 saat ərzində neçə sorğu göndərmək, limiti dibinə qədər xərcləmək, sən gözlərini açmamış bütün işi başa çatdırmaq olar.
Problem harada idi? Hamının artıq söndürüldüyünü düşündüyü bir küncdə. Niyə? Çünki heç kimin siyahısında yox idi və nəsə baş verəndə heç kimin ağlına ilk gəlmirdi.
Çoxları açarların təxmin edilərək, sınaqdan keçirilib tapıldığını düşünür. Xeyr. Sızmaların böyük əksəriyyətində heç nəyi sındırmağa ehtiyac yoxdur. Məlumat sadəcə artıq heç kimin baxmadığı yerdə qalır, amma qapı hələ də açıqdır. Onu əsas sistemdən köçürür, istismardan çıxarılacaq kimi işarələyir, sonra isə hələ də işlədiyini unudursan.
Bu köhnə sistemin bu qədər uzun müddət diqqətdən kənarda qalmasına kimin səbəb olduğu barədə şirkət dəqiq açıqlama verməyib.
Bir proqramçı əvvəlcə Anthropic-dən limitlə bağlı xəbərdarlıq, sonra isə aləti hazırlayan şirkətdən bildiriş aldığını deyib. Ardıcıllıq tərsinə idi. Pul alan tərəf pul xərcləyən tərəfdən əvvəl xəbər tutmuşdu. Birinin Google Cloud hesabından 200 avro xərclənmiş, layihəsi sui-istifadəyə görə dayandırılmışdı. Başqaları isə aylıq 20 dollarlıq limitlərinin tükəndiyini deyirdi.
Pulu geri qaytaracaqlarmı? Şirkət yalnız üç şirkətlə danışıqlar apardığını deyib. Hər halda, bu, vəddən çox uzaq səslənir. Məlumatların başqa modelləri öyrətmək üçün istifadə edilib-edilmedi də bəlli deyil. Şirkət bunu genişmiqyaslı distillə hücumu adlandırır, amma bu iddianın əsaslı olub-olmadığını araşdırmanın nəticələrini gözləmədən bilmək mümkün deyil.
Bu hadisənin mahiyyəti kripto aləmində tanışdır.
Cüzdanında bir dəstə icazə var. 2021-ci ildə hansısa saytda limitsiz icazə vermişdin — ağ siyahıya düşmək üçün tələsirdin, klikləyəndə də özünü cəld saymışdın. Ertəsi gün saytın adını unutdun, amma həmin müqavilə ünvanı cüzdanında qaldı, kimsə qapını döysün deyə gözlədi. O vaxt icazəni ləğv etmək heç ağlına da gəlməmişdi.
Layihə çoxdan yoxa çıxıb. İcazə isə hələ də qüvvədədir. Sən xatırlamırsan. Blokçeyn xatırlayır.
Bu, açarı artıq istifadədən çıxarılmış bir sistemdə saxlamaqla eyni şeydir.
Keçən il çox istifadə olunan veb bağlantı komponentinin bir versiyası dəyişdirildi. Cəmi bir neçə saat ərzində xeyli adamın cüzdanı boşaldıldı, həyəcan siqnalı verməyə belə macal tapmadılar. Heç kim nəyisə sındırmadı. Sadəcə komponentin versiyasını dəyişdilər. Sən bunu heç hiss etməzdin. İmza atanda interfeysdə sənə deyilən sözlər əvvəlki kimi idi.
Bu barədə xeyli düşündüm. Təhlükəsizliyin hesabını yeniliklə ölçmək olmaz. Yeni şeyləri hər gün izləyirlər, köhnələrə isə heç kim baxmır — məsələ bundan ibarətdir. İstismardan çıxarılma prosesi yarımçıq qalmış sistemlər ən təhlükəliləridir: onlar nə texniki xidmət siyahısındadır, nə də tamamilə ölüblər. Hamı onların öz-özünə yox olacağını düşünür.
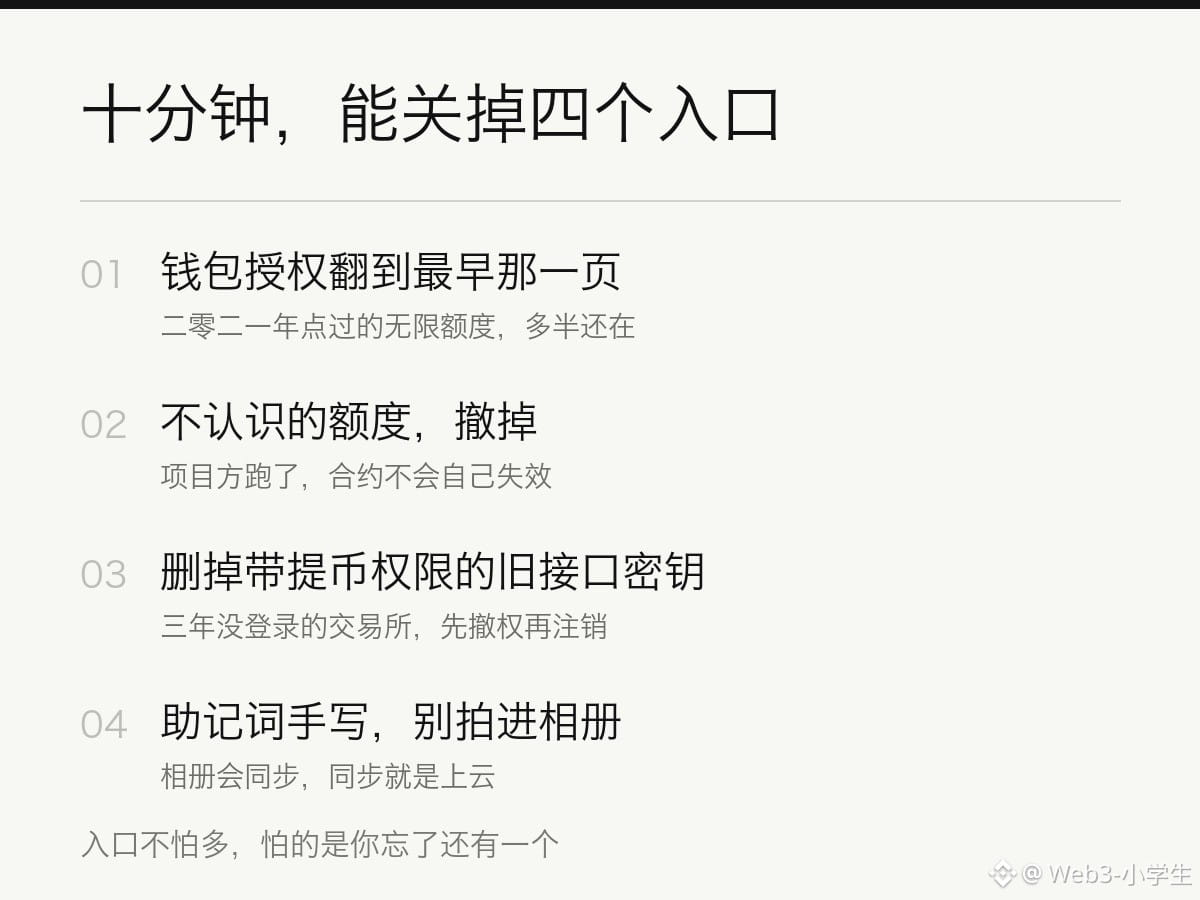
Bəs nə etməli? Konkret deyim. Cüzdanını aç, icazələr siyahısında ən əvvələ qədər get, tanımadığın bir şey görsən, icazəni ləğv et. Üç il əvvəl qeydiyyatdan keçdiyin, indi şifrəsini belə xatırlamadığın kriptobirjanın hesabına girib API açarlarını tamamilə sil — xüsusən də pul çıxarma icazəsi olanları. Bərpa sözlərini əl ilə yaz, telefonunun foto albomuna çəkmə.
On dəqiqədən çox çəkməz.
On dəqiqə — çoxdan unutmuş ola biləcəyin bir giriş yolunu bağlamaq üçün.
Doğrudan da, buna dəyər.
$BTC $ETH $BNB
#OpenCode #API密钥 #账户安全 #kripto
1.1k
·
--
🐙OpenLedger Gözləməyi Dayandırdı. Maraqlı Şeylər Yaratmağa Başladı.
Çox adam "mükəmməl vaxtı" gözləməyi sevər, amma tikməyə başlamaq üçün.
Daha yaxşı bacarıqlar.
Daha yaxşı fikirlər.
Daha yaxşı quruluş.
Və necə oldusa, bu gözləmə mərhələsi aylarla uzanır 😭
Eyni zamanda, onlayn əslində maraqlı şeylər yaradan insanlar adətən sadəcə eksperiment aparır, təsadüfi fikirləri göndərir, şeyləri pozur və hərəkət edərkən öyrənir ⚡
Buna görə də bu @Openledger drop fərqli hiss olunur 👀
Onlar vibe-coded platformanı açıq mənbəyə çevirdilər və əsasən tikicilərə istədiklərini yaratmaq üçün açıq bir oyun sahəsi təqdim etdilər 🚀🐙
Və həqiqətən də ən yaxşı fikirlər nadir hallarda nəhəng startap planları kimi başlayır.
Adətən:
✨ qəribə bir AI aləti
✨ spesifik bir iş axını
✨ gecə yarısı təsadüfi bir fikir
✨ kiçik bir icma üçün faydalı olan bir şey
✨ təsadüfən böyük olan bir eksperiment
"Fikir" ilə "işləyən məhsul" arasındakı maneə indi AI-dan dəstəkli tikmə səbəbindən inanılmaz dərəcədə kiçikləşir 🤖
Bir insan həqiqətən də bir həftəsonu ərzində maraqlı bir şey yarada bilər.
Bu dəyişiklik böyükdür.
İnternet yenidən yaradıcı olmağa başlayır, bütün gün yalnız sürüşdürmək əvəzinə 📱💀
Ona görə də düşünməyi dayandırın.
İndiki notes tətbiqinizdəki qəribə şeyi yaradın 🛠️
Onu xaotik edin.
Onu spesifik edin.
Onu özünüz edin 🐙
Açıq Mənbəli/Vibe-Kodlanmış platforma haqqında daha çox məlumat əlavə edilmiş şəkillərdə var
$OPEN #OpenLedger #OpenCode
🐙OpenLedger Gözləməyi Dayandırdı. Maraqlı Şeylər Yaratmağa Başladı.
Çox adam "mükəmməl vaxtı" gözləməyi sevər, amma tikməyə başlamaq üçün.
Daha yaxşı bacarıqlar.
Daha yaxşı fikirlər.
Daha yaxşı quruluş.
Və necə oldusa, bu gözləmə mərhələsi aylarla uzanır 😭
Eyni zamanda, onlayn əslində maraqlı şeylər yaradan insanlar adətən sadəcə eksperiment aparır, təsadüfi fikirləri göndərir, şeyləri pozur və hərəkət edərkən öyrənir ⚡
Buna görə də bu @OpenLedger drop fərqli hiss olunur 👀
Onlar vibe-coded platformanı açıq mənbəyə çevirdilər və əsasən tikicilərə istədiklərini yaratmaq üçün açıq bir oyun sahəsi təqdim etdilər 🚀🐙
Və həqiqətən də ən yaxşı fikirlər nadir hallarda nəhəng startap planları kimi başlayır.
Adətən:
✨ qəribə bir AI aləti
✨ spesifik bir iş axını
✨ gecə yarısı təsadüfi bir fikir
✨ kiçik bir icma üçün faydalı olan bir şey
✨ təsadüfən böyük olan bir eksperiment
"Fikir" ilə "işləyən məhsul" arasındakı maneə indi AI-dan dəstəkli tikmə səbəbindən inanılmaz dərəcədə kiçikləşir 🤖
Bir insan həqiqətən də bir həftəsonu ərzində maraqlı bir şey yarada bilər.
Bu dəyişiklik böyükdür.
İnternet yenidən yaradıcı olmağa başlayır, bütün gün yalnız sürüşdürmək əvəzinə 📱💀
Ona görə də düşünməyi dayandırın.
İndiki notes tətbiqinizdəki qəribə şeyi yaradın 🛠️
Onu xaotik edin.
Onu spesifik edin.
Onu özünüz edin 🐙
Açıq Mənbəli/Vibe-Kodlanmış platforma haqqında daha çox məlumat əlavə edilmiş şəkillərdə var
$OPEN #OpenLedger #OpenCode
66

·
--
#openledger $OPEN
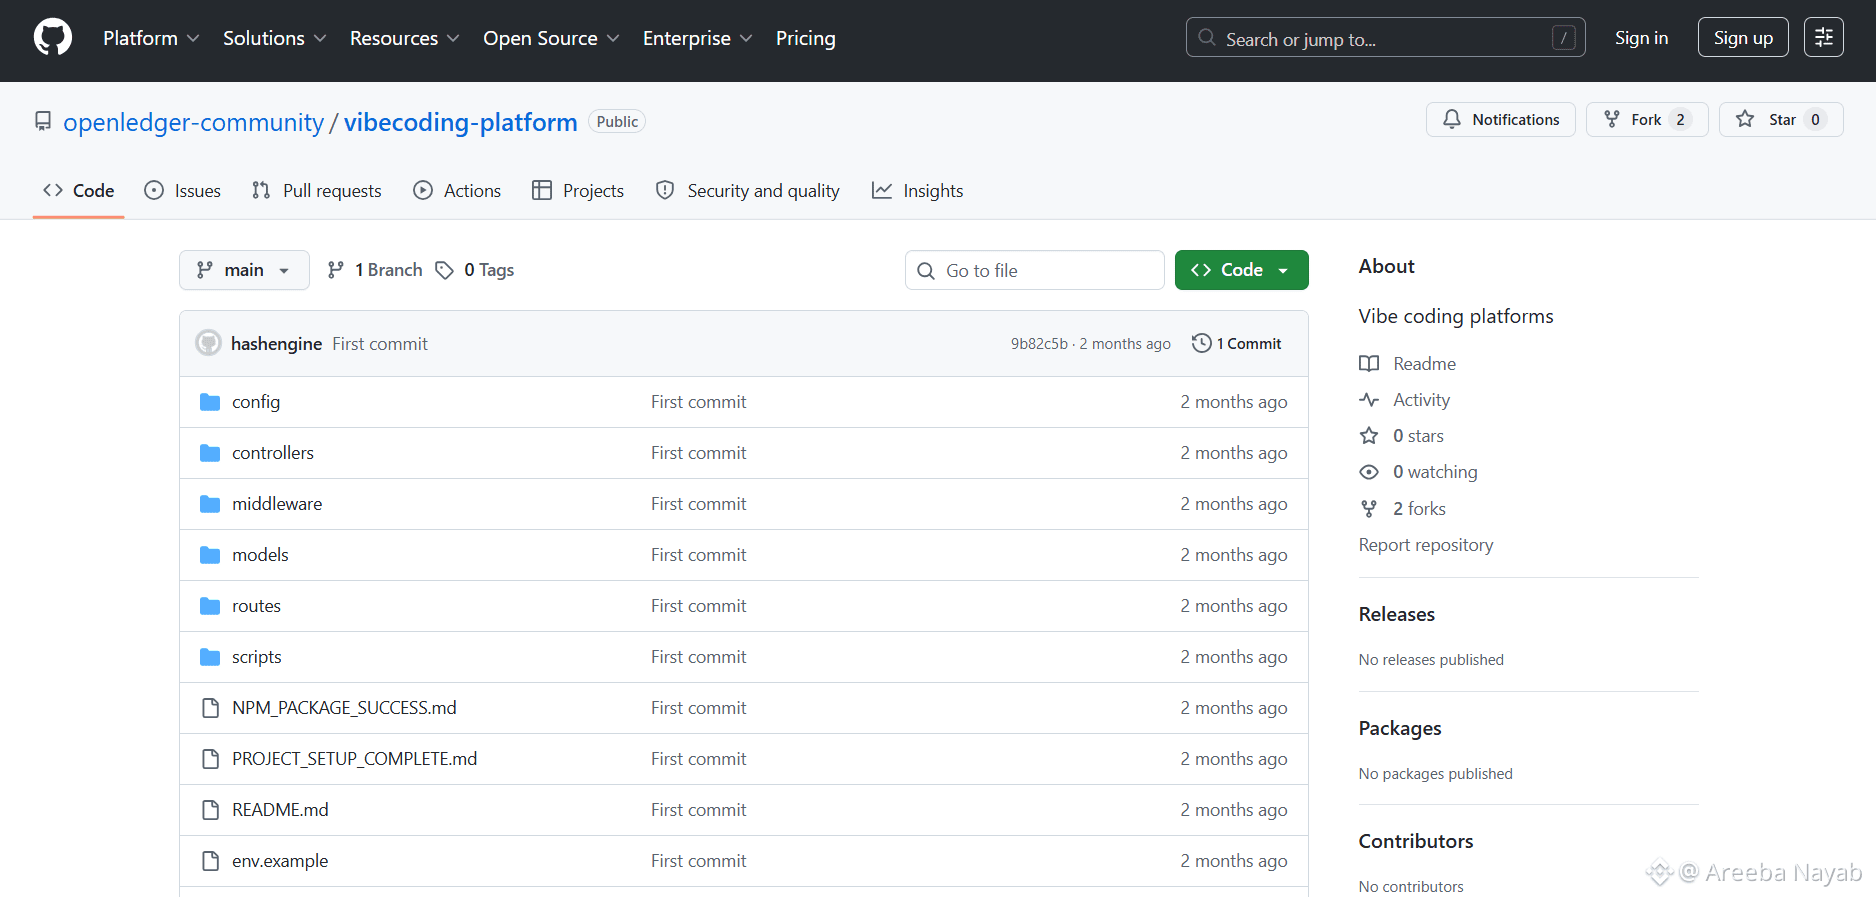
Bu səhər OpenLedger-in yeni açıq mənbə backend-nı klonladım və inkişaf serverini on dəqiqədən az bir müddətdə işə saldım, bu da mənim üçün həqiqətən sürpriz oldu, çünki əksər kripto infrastruktur layihələrinin konfiqurasiyası üçün çox vaxt tələb olunur.
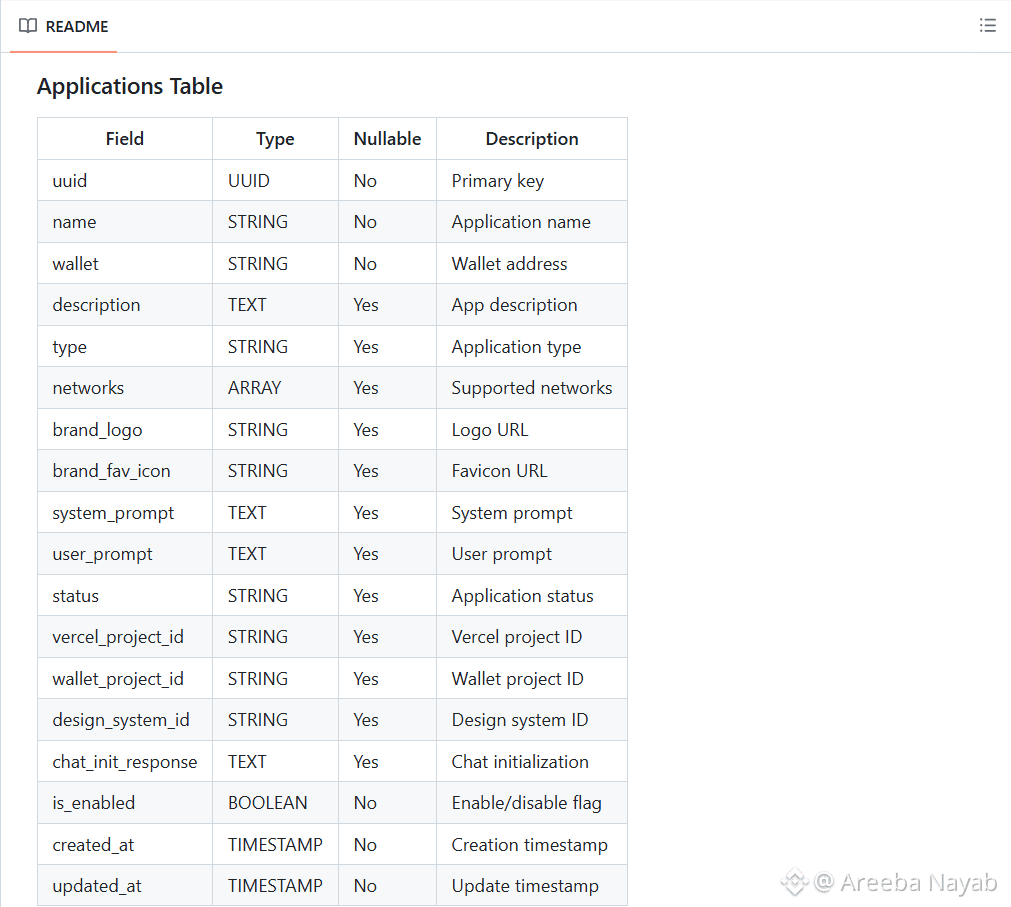
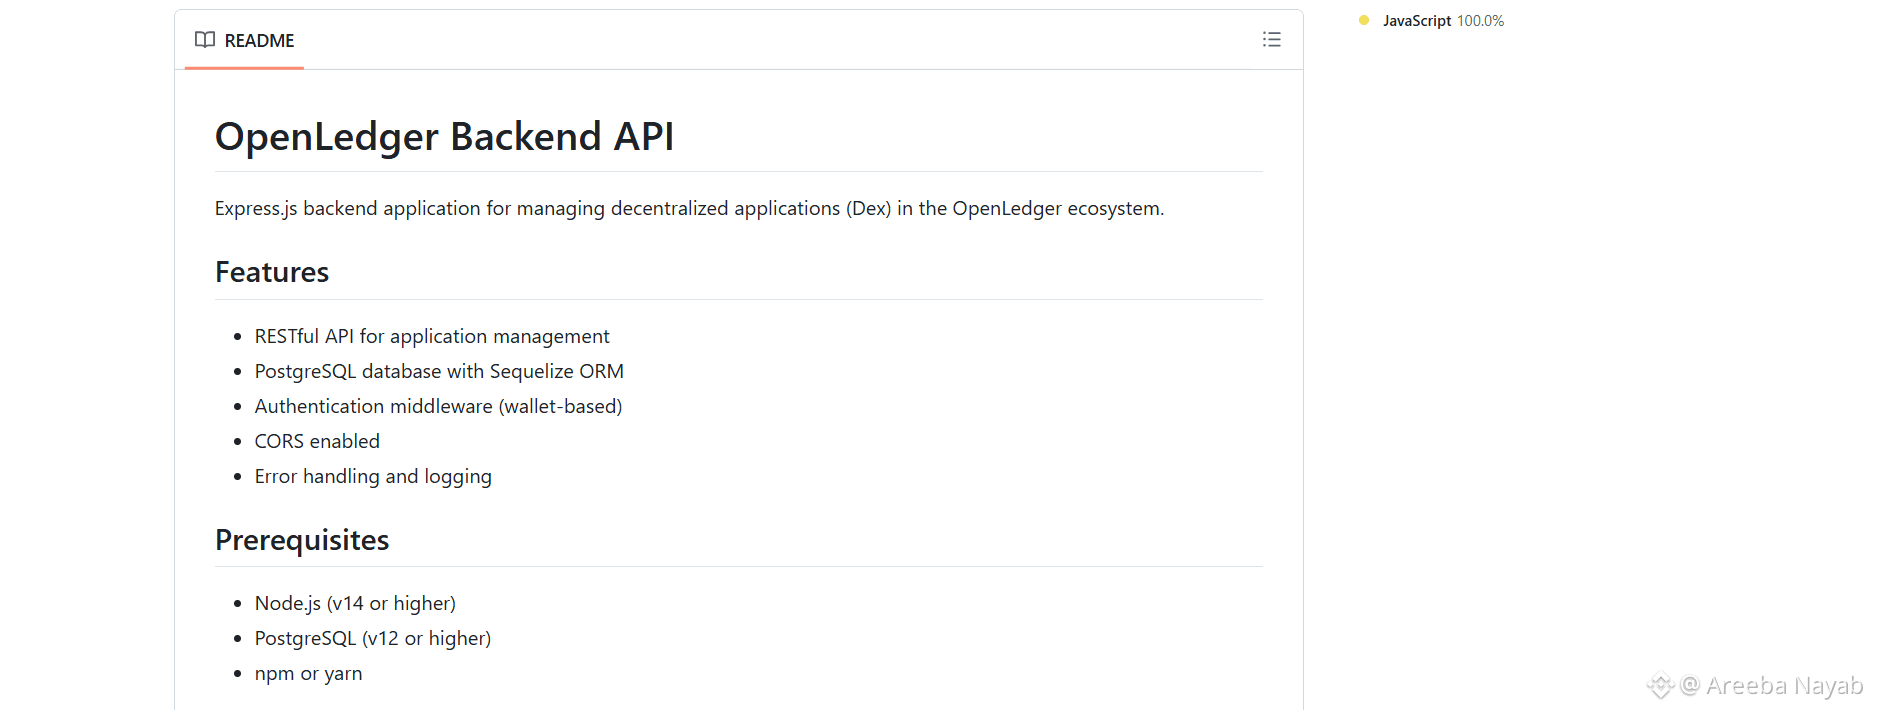
Depozitə baxarkən, çərçivə artıq Express.js, Sequelize vasitəsilə PostgreSQL inteqrasiyası, cüzdan əsaslı autentifikasiya, altı xüsusi #API endpoint, tətbiq idarəçiliyi, söhbət tarixi və marşrutlar, kontrollerlər, middleware və modellər arasında təmiz bir struktur daxildir. Əksər inkişafçılar üçün bu baza, hər hansı bir real məhsul inşasına başlamazdan əvvəl günlərin boilerplate işini qənaət edir.
Başımda qalan bir detal, tətbiq axınının nə qədər tam olmasıdır. Cüzdanla bağlı mülkiyyət, marka aktivləri, dərhal idarəetmə, çoxlu şəbəkə konfiqurasiyası və söhbət başlatma bütün bunlar artıq idarə olunur. Bu, bir demo buraxılışı kimi hiss olunmur. Bu, istifadə oluna bilən infrastruktur kimi hiss olunur. $MEME
Mən davamlı olaraq layihələrin gələcək AI agentləri və mərkəzləşdirilməmiş alətlər elan etdiyini görürəm. Bunu fərqli edən, müzakirəni elanlardan icraya keçirməsidir. Bir inkişafçı bunu bu gün götürə bilər və tədqiqat aləti, ticarət assistenti və ya tamamilə gözlənilməz bir şey yaratmağa başlaya bilər, backend ilə sıfırdan toxunmadan.
#OpenCode sınaq, bu bucaqdan baxıldığında daha məntiqlidir. Bu, bir məzmun kampaniyası deyil. Bu, kiçik maneələrin həqiqətən yaradıcıları cəlb edib-etmədiyinin canlı testidir.
Ekosistemlər, komandaların elan etdikləri ilə müəyyən edilmir. Onlar, icmanın sonradan yaratdığı niş məhsullarla müəyyən edilir. Bu, bu məhsulları insanlar tərəfindən istifadə edilə bilən məhsullara çevirmək üçün yaradıcıları cəlb etmək, OpenLedger-in mövcud hekayəsindən daha irəliləməsini müəyyən edir.
@Openledger $OPEN #OpenLedger
#openledger $OPEN
Bu səhər OpenLedger-in yeni açıq mənbə backend-nı klonladım və inkişaf serverini on dəqiqədən az bir müddətdə işə saldım, bu da mənim üçün həqiqətən sürpriz oldu, çünki əksər kripto infrastruktur layihələrinin konfiqurasiyası üçün çox vaxt tələb olunur.
Depozitə baxarkən, çərçivə artıq Express.js, Sequelize vasitəsilə PostgreSQL inteqrasiyası, cüzdan əsaslı autentifikasiya, altı xüsusi #API endpoint, tətbiq idarəçiliyi, söhbət tarixi və marşrutlar, kontrollerlər, middleware və modellər arasında təmiz bir struktur daxildir. Əksər inkişafçılar üçün bu baza, hər hansı bir real məhsul inşasına başlamazdan əvvəl günlərin boilerplate işini qənaət edir.
Başımda qalan bir detal, tətbiq axınının nə qədər tam olmasıdır. Cüzdanla bağlı mülkiyyət, marka aktivləri, dərhal idarəetmə, çoxlu şəbəkə konfiqurasiyası və söhbət başlatma bütün bunlar artıq idarə olunur. Bu, bir demo buraxılışı kimi hiss olunmur. Bu, istifadə oluna bilən infrastruktur kimi hiss olunur. $MEME
Mən davamlı olaraq layihələrin gələcək AI agentləri və mərkəzləşdirilməmiş alətlər elan etdiyini görürəm. Bunu fərqli edən, müzakirəni elanlardan icraya keçirməsidir. Bir inkişafçı bunu bu gün götürə bilər və tədqiqat aləti, ticarət assistenti və ya tamamilə gözlənilməz bir şey yaratmağa başlaya bilər, backend ilə sıfırdan toxunmadan.
#OpenCode sınaq, bu bucaqdan baxıldığında daha məntiqlidir. Bu, bir məzmun kampaniyası deyil. Bu, kiçik maneələrin həqiqətən yaradıcıları cəlb edib-etmədiyinin canlı testidir.
Ekosistemlər, komandaların elan etdikləri ilə müəyyən edilmir. Onlar, icmanın sonradan yaratdığı niş məhsullarla müəyyən edilir. Bu, bu məhsulları insanlar tərəfindən istifadə edilə bilən məhsullara çevirmək üçün yaradıcıları cəlb etmək, OpenLedger-in mövcud hekayəsindən daha irəliləməsini müəyyən edir.
@OpenLedger $OPEN #OpenLedger
33
19
979
·
--
Məqalə
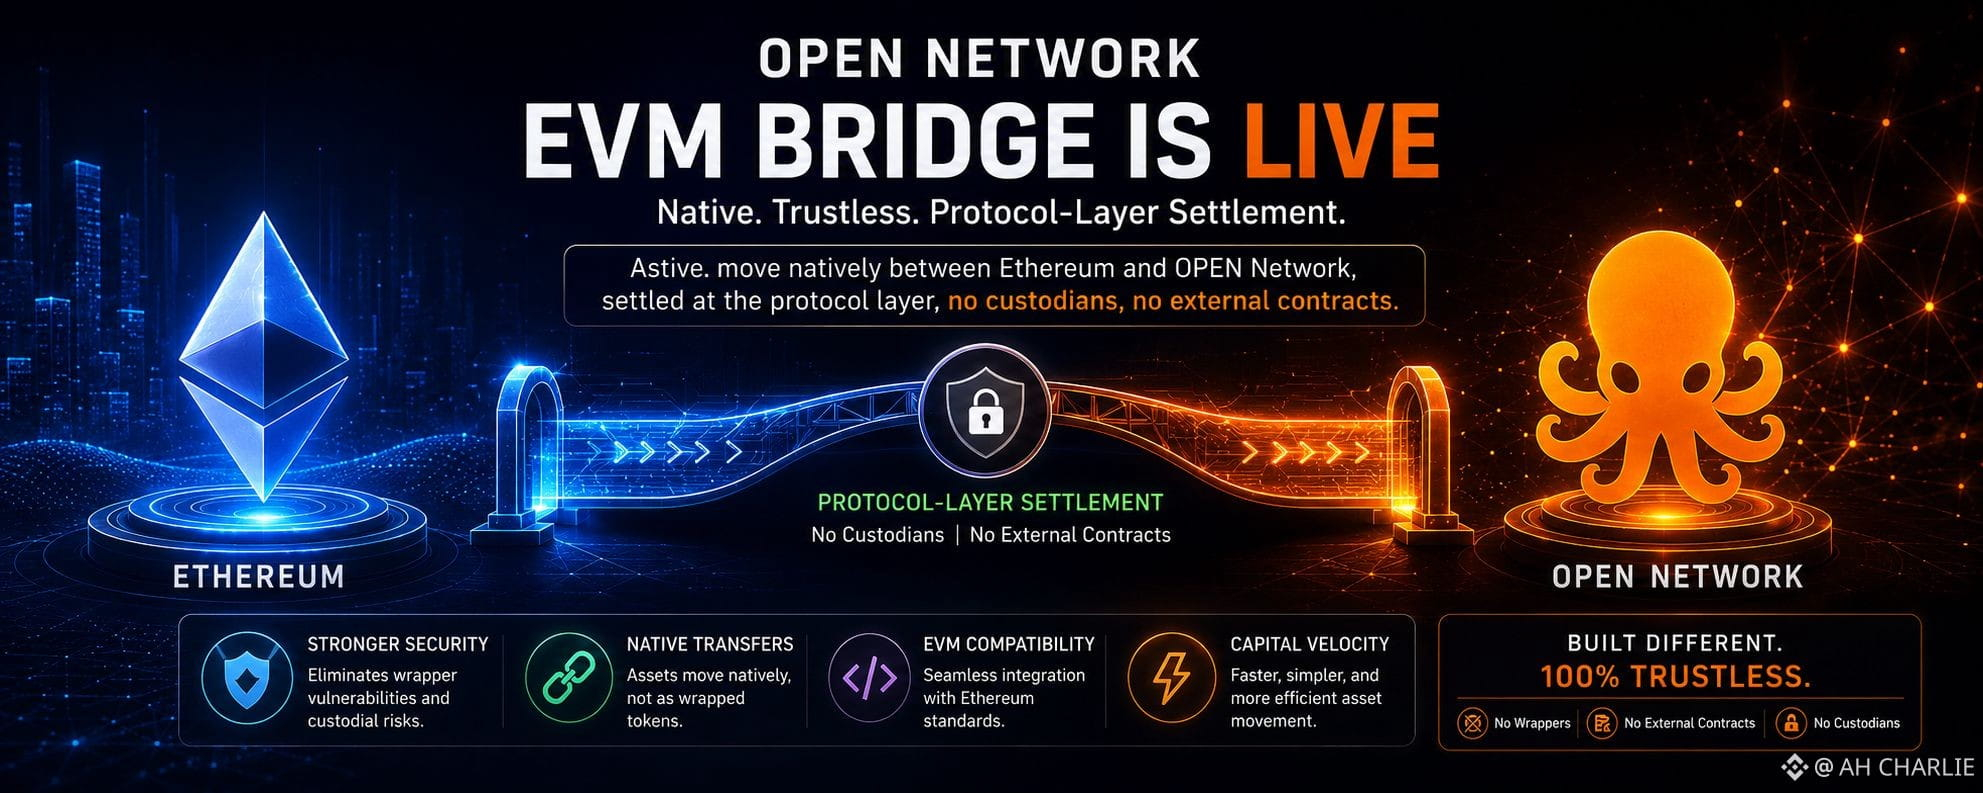
OPEN Körpüsü Wrapper Riskini Öldürə bilər — Amma Bir Nöqtə Varİlk dəfə <a>...</a>EVM Bridge dizaynını oxuyanda nəsə qəribə hiss edirəm. Pis deyil. Sakitdir. Elə bir mühəndislik hərəkəti var ki, sizi skrol etməyə dayandırır. Çünki kriptoda əksər körpülər hələ də bankanın qapılarına sarılmış yapışqan zolaq kimi işləyir. Bir zəncir aktivləri kilidləyir. Başqa bir zəncir qabları istehsal edir. Ortada bir multi-sig cüzdan, bir relay şəbəkəsi, ya da hər kəsin təhlükəsiz olduğuna inandığı bir ağıllı müqavilə yığını oturur, ta ki partlayana qədər. Və sonunda… adətən biri partlayır.
Son bir neçə ildə körpü hakerlikləri vasitəsilə milyardların yoxa çıxdığını izlədik. Bu, çarpaz zəncir köçürmələrinin fikrinin pozulmasından deyil, hücum səthinin təhlükəsizlik modelindən daha sürətlə böyüməsindən irəlidir. OPEN bütün bu struktura bıçaq vurdu. OPEN Network EVM Bridge indi Ethereum-da fəaliyyət göstərir, və mühüm hissə “multi-zəncirə giriş” deyil.
OPEN Körpüsü Wrapper Riskini Öldürə bilər — Amma Bir Nöqtə Var
İlk dəfə <a>...</a>EVM Bridge dizaynını oxuyanda nəsə qəribə hiss edirəm. Pis deyil. Sakitdir. Elə bir mühəndislik hərəkəti var ki, sizi skrol etməyə dayandırır. Çünki kriptoda əksər körpülər hələ də bankanın qapılarına sarılmış yapışqan zolaq kimi işləyir. Bir zəncir aktivləri kilidləyir. Başqa bir zəncir qabları istehsal edir. Ortada bir multi-sig cüzdan, bir relay şəbəkəsi, ya da hər kəsin təhlükəsiz olduğuna inandığı bir ağıllı müqavilə yığını oturur, ta ki partlayana qədər. Və sonunda… adətən biri partlayır.
Son bir neçə ildə körpü hakerlikləri vasitəsilə milyardların yoxa çıxdığını izlədik. Bu, çarpaz zəncir köçürmələrinin fikrinin pozulmasından deyil, hücum səthinin təhlükəsizlik modelindən daha sürətlə böyüməsindən irəlidir. OPEN bütün bu struktura bıçaq vurdu. OPEN Network EVM Bridge indi Ethereum-da fəaliyyət göstərir, və mühüm hissə “multi-zəncirə giriş” deyil.
Son bir neçə ildə körpü hakerlikləri vasitəsilə milyardların yoxa çıxdığını izlədik. Bu, çarpaz zəncir köçürmələrinin fikrinin pozulmasından deyil, hücum səthinin təhlükəsizlik modelindən daha sürətlə böyüməsindən irəlidir. OPEN bütün bu struktura bıçaq vurdu. OPEN Network EVM Bridge indi Ethereum-da fəaliyyət göstərir, və mühüm hissə “multi-zəncirə giriş” deyil.
1
1
273
Daha çox kontent araşdırmaq üçün daxil olun
Binance Square-də qlobal kriptovalyuta istifadəçilərinə qoşulun
⚡️ Kriptovalyuta haqqında ən son və faydalı məlumatları əldə edin.
💬 Dünyanın ən böyük kriptovalyuta birjası tərəfindən etibar edilir.
👍 Doğrulanmış yaradıcılardan gələn real məlumatları kəşf edin.
E-poçt/Telefon nömrəsi
Trenddə olan mövzular
1
#WithdrawalsBack: 15 networks live
413 baxış
Müzakirə edir: 24
2
#BinanceUpdatesProofofReservesAddresses
35,146 baxış
Müzakirə edir: 781
3
#BinanceToResumePhaseOneOfWithdrawals
67,688 baxış
Müzakirə edir: 1,033
4
#BinanceHadAlreadyCovered$6BofHackLoss
5,367 baxış
Müzakirə edir: 99
5
#FBIConfirmsNorthKoreaIsResponsibleForBinanceCryptoHack
31,044 baxış
Müzakirə edir: 114
6
#BinanceSAFUFundTransferCompleted7499BTC
139,261 baxış
Müzakirə edir: 1,869
7
#CZDismissesClaimsBinanceHackWasPredicted
28,826 baxış
Müzakirə edir: 436
8
#BinanceRecovery90% of stolen assets
270,121 baxış
Müzakirə edir: 259
9
#B14gReportsUnauthorizedTransferOfAbout97MCORE
9,053 baxış
Müzakirə edir: 169
10
#USSpotETHETFsPost23StraightDaysOfNetOutflows
9,220 baxış
Müzakirə edir: 145