
#mpc
mpc
18,448 baxış
Müzakirə edir: 160
Populyar
Sonuncu

·
--
Google Cloud-un saxlanma həlli: şəxsi açarın “heç vaxt bütöv şəkildə ortaya çıxmadığını” necə iddia etmək olar?
Bu həftə hücuma məruz qalan birjanın isti pulqabısı idi. Elə həmin həftə Google Cloud-un bir məhsul sənədinə baxdım: rəqəmsal aktivlərin imza şəxsi açarlarını idarə etmək üçün nəzərdə tutulan Multi-party Compute (çox tərəfli hesablama ilə saxlanma). Bir cümlə ilə desək, açarı bir neçə hissəyə bölür, ayrı-ayrı yerlərdə saxlayır, imza zamanı da hissələri birləşdirmir.
Rəsmi sənəddəki məlumatları maddələrlə belə ümumiləşdirmək olar:
1. Köhnə üsulun problemi: bütöv şəxsi açarı bir aparat şifrələmə modulunda saxlamaq tək nasazlıq nöqtəsi yaradır; onu bir neçə modulda, müxtəlif regionlarda saxlamaq əlçatanlığı artırır, amma hər nüsxə bütöv şəxsi açardır — yəni sındırıla biləcək qapıların sayını artırır.
2. Bu həllin iş prinsipi: hədd imzası (sənəddə DKLS23 protokolunun gücləndirilmiş genişləndirilməsi qeyd olunur). Bir neçə müstəqil iştirakçı hərəsi öz “açar payını” yaradır və saxlayır; imza zamanı tərəflər birlikdə etibarlı imza hesablayır, amma heç bir yerdə bütöv şəxsi açar yaranmır.
3. Təhlükəsizlik sərhədi: ələ keçirilən iştirakçıların sayı həddən azdırsa, imzanı saxtalaşdırmaq və ya şəxsi açarı bərpa etmək mümkün deyil; bir neçə iştirakçı əlaqədən kəsilsə və ya həmişəlik sıradan çıxsa belə, qalanların sayı həddə çatırsa, imza atmaq mümkündür.
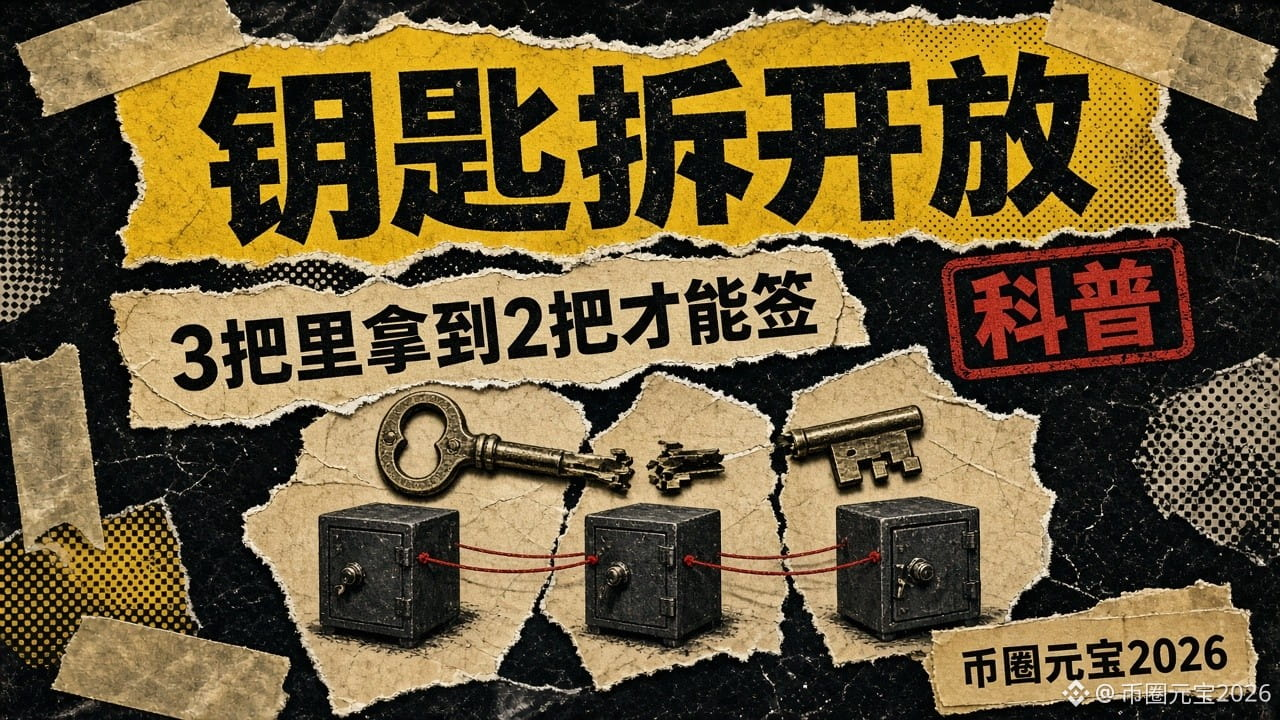
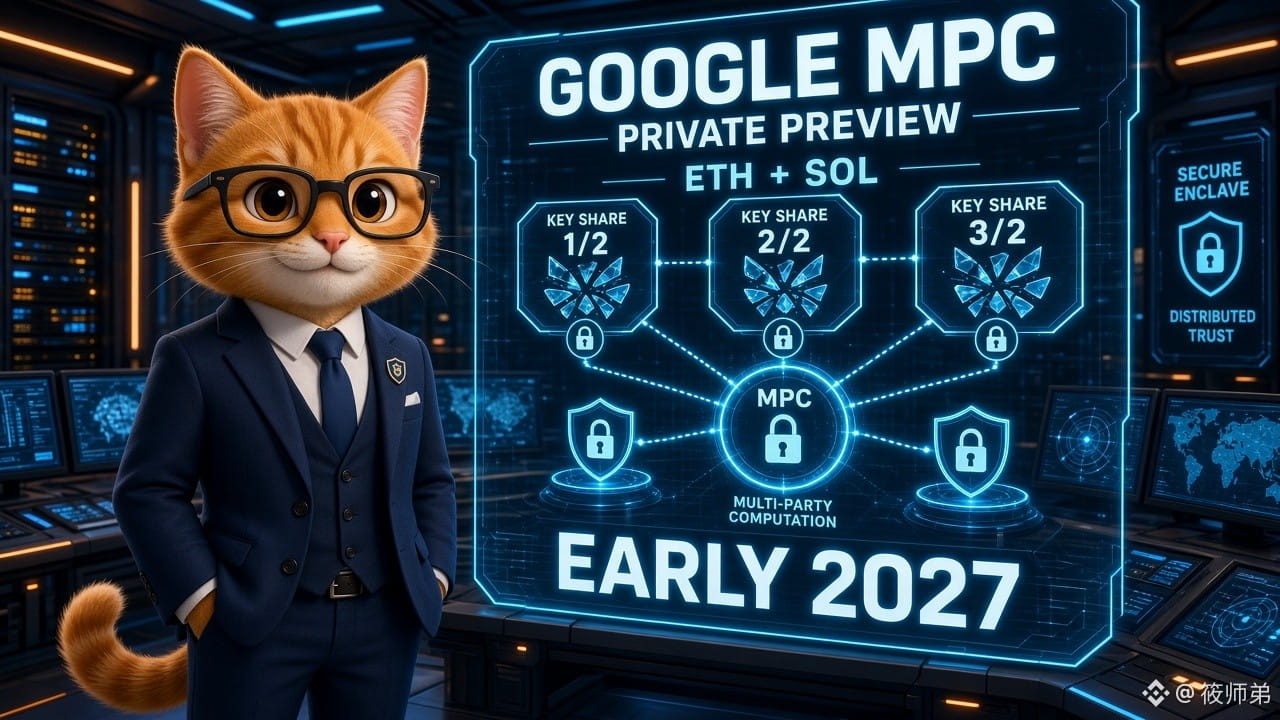
4. Nümunə (sənəddəki fikrə əsasən): maliyyə komandasından 3 nəfərin hərəsi bir pay saxlayır; imza üçün istənilən 2 nəfərin razılığı lazımdır.
5. Dəstəklənənlər: Bitcoin, Ethereum və EVM zəncirlərində istifadə olunan secp256k1 əyrisi; Ed25519 (Solana) üçün “tezliklə dəstəklənəcək” qeyd olunub. Məhsul hazırda ilkin baxış mərhələsindədir (Pre-GA).
Bir neçə açıq söz:
· Sənəddə çox dürüst bir qeyd var: əməliyyat strategiyası (məsələn, limitlər, ağ siyahı) yalnız “icazə ver/redd et” tövsiyəsi verir. Yetərincə imza sahibi razılıq versə, strategiyanın rədd etdiyi əməliyyat yenə də icra oluna bilər. Hədd mexanizmi “bir yerin ələ keçirilməsinin” qarşısını alır, amma “kifayət qədər insanın birlikdə aldadılmasının” yox.
· Açarı hissələrə bölmək pulun avtomatik təhlükəsiz olması demək deyil. İmza sahibləri fişinqə məruz qalsa və ya təsdiq prosesi formal xarakter daşısa, yenə də problem yarana bilər.
· Bu həftəki oğurluq hadisəsində problemin hansı mərhələdə yarandığına dair rəsmi, tam texniki hesabat hələ dərc olunmayıb. MPC-ni bu hadisəyə aid etmirəm və “bundan istifadə etsəydilər, oğurluq baş verməzdi” də demirəm.
· Adi istifadəçilərin institusional saxlanma xidmətinə ehtiyacı yoxdur, amma ümumi prinsip hamıya aiddir: bərpa sözlərini yalnız bir yerdə saxlamayın, hamısının şəklini çəkib buluda da yükləməyin.
Bərpa sözləriniz indi “bir nüsxə, bir yer”dədir, yoxsa “bir nüsxənin bir neçə kopyası” var?
#MPC #钱包安全 #Maarifləndirmə
Google Cloud-un saxlanma həlli: şəxsi açarın “heç vaxt bütöv şəkildə ortaya çıxmadığını” necə iddia etmək olar?
Bu həftə hücuma məruz qalan birjanın isti pulqabısı idi. Elə həmin həftə Google Cloud-un bir məhsul sənədinə baxdım: rəqəmsal aktivlərin imza şəxsi açarlarını idarə etmək üçün nəzərdə tutulan Multi-party Compute (çox tərəfli hesablama ilə saxlanma). Bir cümlə ilə desək, açarı bir neçə hissəyə bölür, ayrı-ayrı yerlərdə saxlayır, imza zamanı da hissələri birləşdirmir.
Rəsmi sənəddəki məlumatları maddələrlə belə ümumiləşdirmək olar:
1. Köhnə üsulun problemi: bütöv şəxsi açarı bir aparat şifrələmə modulunda saxlamaq tək nasazlıq nöqtəsi yaradır; onu bir neçə modulda, müxtəlif regionlarda saxlamaq əlçatanlığı artırır, amma hər nüsxə bütöv şəxsi açardır — yəni sındırıla biləcək qapıların sayını artırır.
2. Bu həllin iş prinsipi: hədd imzası (sənəddə DKLS23 protokolunun gücləndirilmiş genişləndirilməsi qeyd olunur). Bir neçə müstəqil iştirakçı hərəsi öz “açar payını” yaradır və saxlayır; imza zamanı tərəflər birlikdə etibarlı imza hesablayır, amma heç bir yerdə bütöv şəxsi açar yaranmır.
3. Təhlükəsizlik sərhədi: ələ keçirilən iştirakçıların sayı həddən azdırsa, imzanı saxtalaşdırmaq və ya şəxsi açarı bərpa etmək mümkün deyil; bir neçə iştirakçı əlaqədən kəsilsə və ya həmişəlik sıradan çıxsa belə, qalanların sayı həddə çatırsa, imza atmaq mümkündür.
4. Nümunə (sənəddəki fikrə əsasən): maliyyə komandasından 3 nəfərin hərəsi bir pay saxlayır; imza üçün istənilən 2 nəfərin razılığı lazımdır.
5. Dəstəklənənlər: Bitcoin, Ethereum və EVM zəncirlərində istifadə olunan secp256k1 əyrisi; Ed25519 (Solana) üçün “tezliklə dəstəklənəcək” qeyd olunub. Məhsul hazırda ilkin baxış mərhələsindədir (Pre-GA).
Bir neçə açıq söz:
· Sənəddə çox dürüst bir qeyd var: əməliyyat strategiyası (məsələn, limitlər, ağ siyahı) yalnız “icazə ver/redd et” tövsiyəsi verir. Yetərincə imza sahibi razılıq versə, strategiyanın rədd etdiyi əməliyyat yenə də icra oluna bilər. Hədd mexanizmi “bir yerin ələ keçirilməsinin” qarşısını alır, amma “kifayət qədər insanın birlikdə aldadılmasının” yox.
· Açarı hissələrə bölmək pulun avtomatik təhlükəsiz olması demək deyil. İmza sahibləri fişinqə məruz qalsa və ya təsdiq prosesi formal xarakter daşısa, yenə də problem yarana bilər.
· Bu həftəki oğurluq hadisəsində problemin hansı mərhələdə yarandığına dair rəsmi, tam texniki hesabat hələ dərc olunmayıb. MPC-ni bu hadisəyə aid etmirəm və “bundan istifadə etsəydilər, oğurluq baş verməzdi” də demirəm.
· Adi istifadəçilərin institusional saxlanma xidmətinə ehtiyacı yoxdur, amma ümumi prinsip hamıya aiddir: bərpa sözlərini yalnız bir yerdə saxlamayın, hamısının şəklini çəkib buluda da yükləməyin.
Bərpa sözləriniz indi “bir nüsxə, bir yer”dədir, yoxsa “bir nüsxənin bir neçə kopyası” var?
#MPC #钱包安全 #Maarifləndirmə
Bu həftə hücuma məruz qalan birjanın isti pulqabısı idi. Elə həmin həftə Google Cloud-un bir məhsul sənədinə baxdım: rəqəmsal aktivlərin imza şəxsi açarlarını idarə etmək üçün nəzərdə tutulan Multi-party Compute (çox tərəfli hesablama ilə saxlanma). Bir cümlə ilə desək, açarı bir neçə hissəyə bölür, ayrı-ayrı yerlərdə saxlayır, imza zamanı da hissələri birləşdirmir.
Rəsmi sənəddəki məlumatları maddələrlə belə ümumiləşdirmək olar:
1. Köhnə üsulun problemi: bütöv şəxsi açarı bir aparat şifrələmə modulunda saxlamaq tək nasazlıq nöqtəsi yaradır; onu bir neçə modulda, müxtəlif regionlarda saxlamaq əlçatanlığı artırır, amma hər nüsxə bütöv şəxsi açardır — yəni sındırıla biləcək qapıların sayını artırır.
2. Bu həllin iş prinsipi: hədd imzası (sənəddə DKLS23 protokolunun gücləndirilmiş genişləndirilməsi qeyd olunur). Bir neçə müstəqil iştirakçı hərəsi öz “açar payını” yaradır və saxlayır; imza zamanı tərəflər birlikdə etibarlı imza hesablayır, amma heç bir yerdə bütöv şəxsi açar yaranmır.
3. Təhlükəsizlik sərhədi: ələ keçirilən iştirakçıların sayı həddən azdırsa, imzanı saxtalaşdırmaq və ya şəxsi açarı bərpa etmək mümkün deyil; bir neçə iştirakçı əlaqədən kəsilsə və ya həmişəlik sıradan çıxsa belə, qalanların sayı həddə çatırsa, imza atmaq mümkündür.
4. Nümunə (sənəddəki fikrə əsasən): maliyyə komandasından 3 nəfərin hərəsi bir pay saxlayır; imza üçün istənilən 2 nəfərin razılığı lazımdır.
5. Dəstəklənənlər: Bitcoin, Ethereum və EVM zəncirlərində istifadə olunan secp256k1 əyrisi; Ed25519 (Solana) üçün “tezliklə dəstəklənəcək” qeyd olunub. Məhsul hazırda ilkin baxış mərhələsindədir (Pre-GA).
Bir neçə açıq söz:
· Sənəddə çox dürüst bir qeyd var: əməliyyat strategiyası (məsələn, limitlər, ağ siyahı) yalnız “icazə ver/redd et” tövsiyəsi verir. Yetərincə imza sahibi razılıq versə, strategiyanın rədd etdiyi əməliyyat yenə də icra oluna bilər. Hədd mexanizmi “bir yerin ələ keçirilməsinin” qarşısını alır, amma “kifayət qədər insanın birlikdə aldadılmasının” yox.
· Açarı hissələrə bölmək pulun avtomatik təhlükəsiz olması demək deyil. İmza sahibləri fişinqə məruz qalsa və ya təsdiq prosesi formal xarakter daşısa, yenə də problem yarana bilər.
· Bu həftəki oğurluq hadisəsində problemin hansı mərhələdə yarandığına dair rəsmi, tam texniki hesabat hələ dərc olunmayıb. MPC-ni bu hadisəyə aid etmirəm və “bundan istifadə etsəydilər, oğurluq baş verməzdi” də demirəm.
· Adi istifadəçilərin institusional saxlanma xidmətinə ehtiyacı yoxdur, amma ümumi prinsip hamıya aiddir: bərpa sözlərini yalnız bir yerdə saxlamayın, hamısının şəklini çəkib buluda da yükləməyin.
Bərpa sözləriniz indi “bir nüsxə, bir yer”dədir, yoxsa “bir nüsxənin bir neçə kopyası” var?
#MPC #钱包安全 #Maarifləndirmə
GOOGUS+0,97%
10

·
--
Google Cloud-a rast gəldim: Nyu-Yorkda rəqəmsal aktivlər üzrə seminarda Multi-Party Compute (MPC) əsaslı açar saxlama və imzalama xidmətini təqdim edib — xüsusi olaraq banklar və qurumlar üçün. Kriptoqrafik şəxsi açarı bir neçə hissəyə bölüb, fərqli mühitlərdə saxlayır.
Əsas məqam: banklar bir hissəni öz yerli aparatlarında, birini Google Cloud-da, digərini isə başqa bulud provayderində saxlaya bilərlər; heç bir tərəf tam şəxsi açara təkbaşına sahib olmur. İmzalanmadan əvvəl siyasət mühərriki də yoxlama aparır (limitlər, ağ siyahıdakı ünvanlar, bir neçə nəfərin təsdiqi və s.). Hazırda özəl önizləmə mərhələsindədir, kommersiya istifadəsinə 2027-ci ilin əvvəlində çıxması nəzərdə tutulur; artıq bir neçə böyük maliyyə qurumu sınaqdan keçirir. Alphabet özü də Ethereum və Solana-dakı rəqəmsal aktivlərini qorumaq üçün bu sistemdən istifadə edir. ECDSA (BTC/ETH) əlçatandır; Ed25519/Solana sənədlərində “tezliklə” yazılıb və kommersiya istifadəsi başlayanda dəstəklənməsi planlaşdırılır.
Nəhəng texnologiya şirkətləri institusional açar saxlama xidmətlərini artıq ciddi infrastruktur kimi satırlar — «bütün şəxsi açarın tək bir yerdə saxlanması» ilə müqayisədə təhlükəsizlik baxımından yanaşma xeyli fərqlidir.
#托管 #MPC #GoogleCloud #Qurum
Google Cloud-a rast gəldim: Nyu-Yorkda rəqəmsal aktivlər üzrə seminarda Multi-Party Compute (MPC) əsaslı açar saxlama və imzalama xidmətini təqdim edib — xüsusi olaraq banklar və qurumlar üçün. Kriptoqrafik şəxsi açarı bir neçə hissəyə bölüb, fərqli mühitlərdə saxlayır.
Əsas məqam: banklar bir hissəni öz yerli aparatlarında, birini Google Cloud-da, digərini isə başqa bulud provayderində saxlaya bilərlər; heç bir tərəf tam şəxsi açara təkbaşına sahib olmur. İmzalanmadan əvvəl siyasət mühərriki də yoxlama aparır (limitlər, ağ siyahıdakı ünvanlar, bir neçə nəfərin təsdiqi və s.). Hazırda özəl önizləmə mərhələsindədir, kommersiya istifadəsinə 2027-ci ilin əvvəlində çıxması nəzərdə tutulur; artıq bir neçə böyük maliyyə qurumu sınaqdan keçirir. Alphabet özü də Ethereum və Solana-dakı rəqəmsal aktivlərini qorumaq üçün bu sistemdən istifadə edir. ECDSA (BTC/ETH) əlçatandır; Ed25519/Solana sənədlərində “tezliklə” yazılıb və kommersiya istifadəsi başlayanda dəstəklənməsi planlaşdırılır.
Nəhəng texnologiya şirkətləri institusional açar saxlama xidmətlərini artıq ciddi infrastruktur kimi satırlar — «bütün şəxsi açarın tək bir yerdə saxlanması» ilə müqayisədə təhlükəsizlik baxımından yanaşma xeyli fərqlidir.
#托管 #MPC #GoogleCloud #Qurum
Əsas məqam: banklar bir hissəni öz yerli aparatlarında, birini Google Cloud-da, digərini isə başqa bulud provayderində saxlaya bilərlər; heç bir tərəf tam şəxsi açara təkbaşına sahib olmur. İmzalanmadan əvvəl siyasət mühərriki də yoxlama aparır (limitlər, ağ siyahıdakı ünvanlar, bir neçə nəfərin təsdiqi və s.). Hazırda özəl önizləmə mərhələsindədir, kommersiya istifadəsinə 2027-ci ilin əvvəlində çıxması nəzərdə tutulur; artıq bir neçə böyük maliyyə qurumu sınaqdan keçirir. Alphabet özü də Ethereum və Solana-dakı rəqəmsal aktivlərini qorumaq üçün bu sistemdən istifadə edir. ECDSA (BTC/ETH) əlçatandır; Ed25519/Solana sənədlərində “tezliklə” yazılıb və kommersiya istifadəsi başlayanda dəstəklənməsi planlaşdırılır.
Nəhəng texnologiya şirkətləri institusional açar saxlama xidmətlərini artıq ciddi infrastruktur kimi satırlar — «bütün şəxsi açarın tək bir yerdə saxlanması» ilə müqayisədə təhlükəsizlik baxımından yanaşma xeyli fərqlidir.
#托管 #MPC #GoogleCloud #Qurum
GOOGUS+0,97%
4
·
--
🔐 Google institusional kriptovalyutaların saxlanması üçün təhlükəsizlik xidmətini təqdim edir
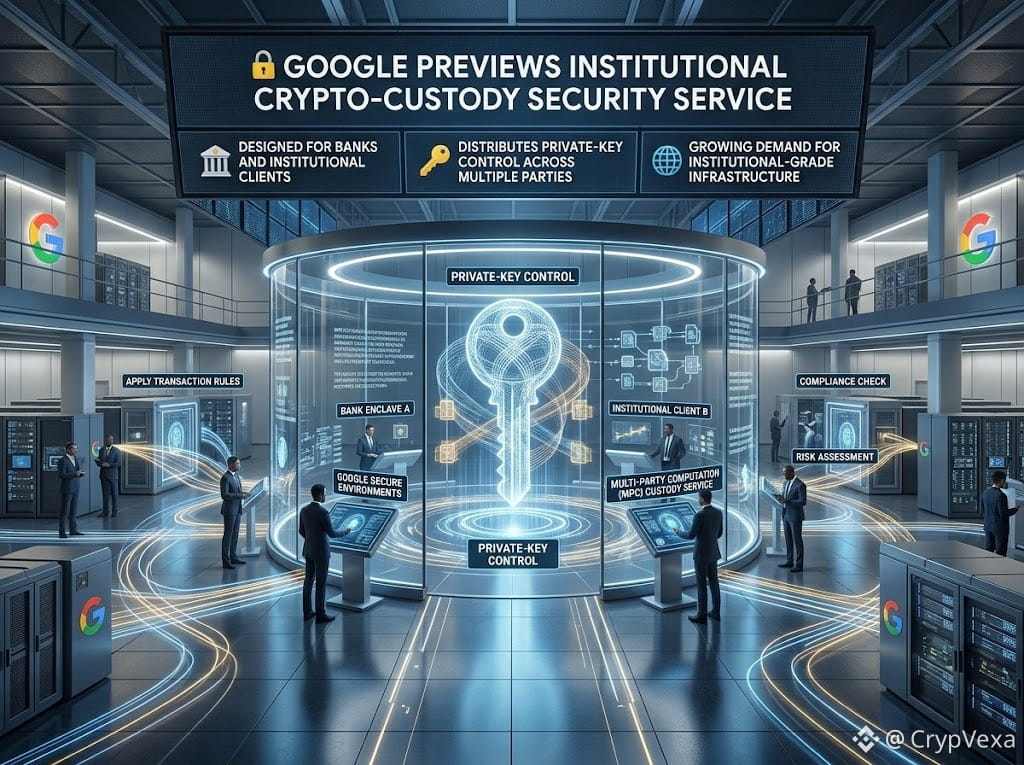
🏦 Google banklar və institusional müştərilər üçün nəzərdə tutulmuş çox tərəfli hesablama (MPC) əsaslı saxlama xidmətini nümayiş etdirməyə hazırlaşır.
🔑 Bu model özəl açara nəzarəti bir neçə tərəf arasında bölüşdürür və müxtəlif mühitlərdə əməliyyat qaydalarını tətbiq edir.
🌐 Bu addım institusional səviyyəli kriptovalyuta saxlama və təhlükəsizlik infrastrukturuna artan tələbatı vurğulayır.
👀 Google-ın bu sahəyə daxil olması institusional müştərilərin kriptovalyutaların saxlanmasına inamını artıra bilərmi?
#Google #CryptoCustody #MPC #CryptoNews
🔐 Google institusional kriptovalyutaların saxlanması üçün təhlükəsizlik xidmətini təqdim edir
🏦 Google banklar və institusional müştərilər üçün nəzərdə tutulmuş çox tərəfli hesablama (MPC) əsaslı saxlama xidmətini nümayiş etdirməyə hazırlaşır.
🔑 Bu model özəl açara nəzarəti bir neçə tərəf arasında bölüşdürür və müxtəlif mühitlərdə əməliyyat qaydalarını tətbiq edir.
🌐 Bu addım institusional səviyyəli kriptovalyuta saxlama və təhlükəsizlik infrastrukturuna artan tələbatı vurğulayır.
👀 Google-ın bu sahəyə daxil olması institusional müştərilərin kriptovalyutaların saxlanmasına inamını artıra bilərmi?
#Google #CryptoCustody #MPC #CryptoNews
🏦 Google banklar və institusional müştərilər üçün nəzərdə tutulmuş çox tərəfli hesablama (MPC) əsaslı saxlama xidmətini nümayiş etdirməyə hazırlaşır.
🔑 Bu model özəl açara nəzarəti bir neçə tərəf arasında bölüşdürür və müxtəlif mühitlərdə əməliyyat qaydalarını tətbiq edir.
🌐 Bu addım institusional səviyyəli kriptovalyuta saxlama və təhlükəsizlik infrastrukturuna artan tələbatı vurğulayır.
👀 Google-ın bu sahəyə daxil olması institusional müştərilərin kriptovalyutaların saxlanmasına inamını artıra bilərmi?
#Google #CryptoCustody #MPC #CryptoNews
GOOGUS+0,97%
GOOGLB+4,36%
2
285

🔐 Google qurumlara şəxsi açarları idarə etməyi həvalə edir — kriptosaxlama nəhəng şirkətlər tərəfindən yenidən formalaşdırılacaqmı?
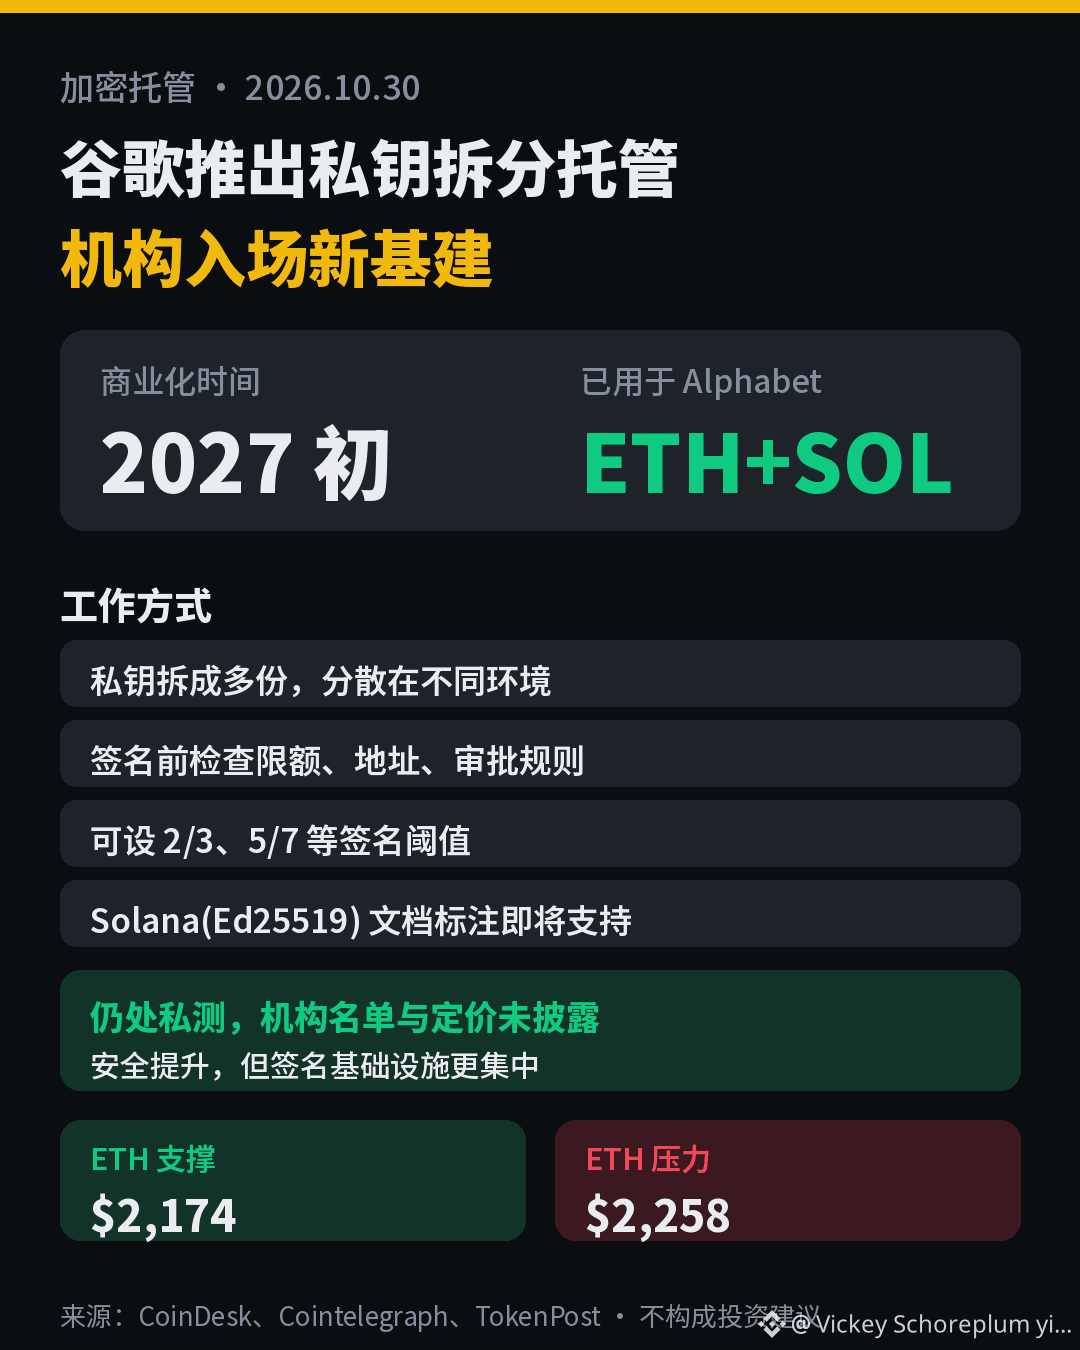
CoinDesk və digər media orqanlarının 28 oktyabr tarixli məlumatına görə, Google Cloud-un Multi-Party Compute (MPC) saxlama təhlükəsizliyi xidməti qapalı sınaq mərhələsinə keçib. Bir neçə iri maliyyə qurumu və layihə tərəfdaşı xidməti sınaqdan keçirir, kommersiya istifadəsinə isə 2027-ci ilin əvvəlində başlanması planlaşdırılır. Ana şirkət Alphabet də Ethereum və Solana şəbəkələrindəki rəqəmsal aktivlərini qorumaq üçün bu xidmətdən istifadə edir.
📊 Əsas məqamlar
• Prinsip: İmzalama açarı bir neçə hissəyə bölünərək Google Cloud, qurumun öz avadanlıqları və digər bulud mühitləri arasında paylanır; heç kim tam şəxsi açara sahib olmur
• Risklərə nəzarət: İmzalamadan əvvəl köçürmə limitləri, təyinat ünvanlarının ağ siyahısı və müxtəlif şöbələrin təsdiqi yoxlanılır; 2/3, 5/7 kimi hədlər təyin edilə bilər
• Blokçeyn dəstəyi: Əvvəlcə ECDSA (Bitcoin, Ethereum və EVM şəbəkələri) dəstəklənəcək; Solana üçün lazım olan Ed25519 sənədlərdə “tezliklə dəstəklənəcək” kimi qeyd olunub
• Açıqlanmayan məlumatlar: Sınaqda iştirak edən qurumların siyahısı, Alphabet-in sahib olduğu aktivlər və onların məbləği, qiymətlər və dəqiq işə düşmə tarixi
📈 Bazara təsiri
Bu, institusional səviyyəli saxlama üçün müsbət xəbərdir, lakin qısa müddətdə alıcı axını demək deyil. Hazırda ETH təxminən 2191 USDT-dir, 24 saat ərzində təxminən 5,4% ucuzlaşıb. Günün minimumu təxminən 2174, dünənki minimum isə təxminən 2233 olub. Bərpa cəhdi zamanı ilk müqavimət 2258 ətrafındadır; 2174-dən aşağı düşərsə, enişin davam etməsi riski var.
💬 Mübahisəli məqam: Təhlükəsizlik artır, amma ən vacib imzalama infrastrukturunu iri bulud şirkətlərinə həvalə etdikdə mərkəzsizləşmədən nə qədər qalır? Siz necə düşünürsünüz?
👉 ETH alqı-satqısı: https://www.binance.com/zh-CN/trade/ETH_USDT
#谷歌将预览加密托管安全系统 #MPC #ETH #Kriptosaxlama
⚠️ Yuxarıdakılar investisiya məsləhəti deyil. Riskləri nəzərə alın.
🔐 Google qurumlara şəxsi açarları idarə etməyi həvalə edir — kriptosaxlama nəhəng şirkətlər tərəfindən yenidən formalaşdırılacaqmı?
CoinDesk və digər media orqanlarının 28 oktyabr tarixli məlumatına görə, Google Cloud-un Multi-Party Compute (MPC) saxlama təhlükəsizliyi xidməti qapalı sınaq mərhələsinə keçib. Bir neçə iri maliyyə qurumu və layihə tərəfdaşı xidməti sınaqdan keçirir, kommersiya istifadəsinə isə 2027-ci ilin əvvəlində başlanması planlaşdırılır. Ana şirkət Alphabet də Ethereum və Solana şəbəkələrindəki rəqəmsal aktivlərini qorumaq üçün bu xidmətdən istifadə edir.
📊 Əsas məqamlar
• Prinsip: İmzalama açarı bir neçə hissəyə bölünərək Google Cloud, qurumun öz avadanlıqları və digər bulud mühitləri arasında paylanır; heç kim tam şəxsi açara sahib olmur
• Risklərə nəzarət: İmzalamadan əvvəl köçürmə limitləri, təyinat ünvanlarının ağ siyahısı və müxtəlif şöbələrin təsdiqi yoxlanılır; 2/3, 5/7 kimi hədlər təyin edilə bilər
• Blokçeyn dəstəyi: Əvvəlcə ECDSA (Bitcoin, Ethereum və EVM şəbəkələri) dəstəklənəcək; Solana üçün lazım olan Ed25519 sənədlərdə “tezliklə dəstəklənəcək” kimi qeyd olunub
• Açıqlanmayan məlumatlar: Sınaqda iştirak edən qurumların siyahısı, Alphabet-in sahib olduğu aktivlər və onların məbləği, qiymətlər və dəqiq işə düşmə tarixi
📈 Bazara təsiri
Bu, institusional səviyyəli saxlama üçün müsbət xəbərdir, lakin qısa müddətdə alıcı axını demək deyil. Hazırda ETH təxminən 2191 USDT-dir, 24 saat ərzində təxminən 5,4% ucuzlaşıb. Günün minimumu təxminən 2174, dünənki minimum isə təxminən 2233 olub. Bərpa cəhdi zamanı ilk müqavimət 2258 ətrafındadır; 2174-dən aşağı düşərsə, enişin davam etməsi riski var.
💬 Mübahisəli məqam: Təhlükəsizlik artır, amma ən vacib imzalama infrastrukturunu iri bulud şirkətlərinə həvalə etdikdə mərkəzsizləşmədən nə qədər qalır? Siz necə düşünürsünüz?
👉 ETH alqı-satqısı: https://www.binance.com/zh-CN/trade/ETH_USDT
#谷歌将预览加密托管安全系统 #MPC #ETH #Kriptosaxlama
⚠️ Yuxarıdakılar investisiya məsləhəti deyil. Riskləri nəzərə alın.
CoinDesk və digər media orqanlarının 28 oktyabr tarixli məlumatına görə, Google Cloud-un Multi-Party Compute (MPC) saxlama təhlükəsizliyi xidməti qapalı sınaq mərhələsinə keçib. Bir neçə iri maliyyə qurumu və layihə tərəfdaşı xidməti sınaqdan keçirir, kommersiya istifadəsinə isə 2027-ci ilin əvvəlində başlanması planlaşdırılır. Ana şirkət Alphabet də Ethereum və Solana şəbəkələrindəki rəqəmsal aktivlərini qorumaq üçün bu xidmətdən istifadə edir.
📊 Əsas məqamlar
• Prinsip: İmzalama açarı bir neçə hissəyə bölünərək Google Cloud, qurumun öz avadanlıqları və digər bulud mühitləri arasında paylanır; heç kim tam şəxsi açara sahib olmur
• Risklərə nəzarət: İmzalamadan əvvəl köçürmə limitləri, təyinat ünvanlarının ağ siyahısı və müxtəlif şöbələrin təsdiqi yoxlanılır; 2/3, 5/7 kimi hədlər təyin edilə bilər
• Blokçeyn dəstəyi: Əvvəlcə ECDSA (Bitcoin, Ethereum və EVM şəbəkələri) dəstəklənəcək; Solana üçün lazım olan Ed25519 sənədlərdə “tezliklə dəstəklənəcək” kimi qeyd olunub
• Açıqlanmayan məlumatlar: Sınaqda iştirak edən qurumların siyahısı, Alphabet-in sahib olduğu aktivlər və onların məbləği, qiymətlər və dəqiq işə düşmə tarixi
📈 Bazara təsiri
Bu, institusional səviyyəli saxlama üçün müsbət xəbərdir, lakin qısa müddətdə alıcı axını demək deyil. Hazırda ETH təxminən 2191 USDT-dir, 24 saat ərzində təxminən 5,4% ucuzlaşıb. Günün minimumu təxminən 2174, dünənki minimum isə təxminən 2233 olub. Bərpa cəhdi zamanı ilk müqavimət 2258 ətrafındadır; 2174-dən aşağı düşərsə, enişin davam etməsi riski var.
💬 Mübahisəli məqam: Təhlükəsizlik artır, amma ən vacib imzalama infrastrukturunu iri bulud şirkətlərinə həvalə etdikdə mərkəzsizləşmədən nə qədər qalır? Siz necə düşünürsünüz?
👉 ETH alqı-satqısı: https://www.binance.com/zh-CN/trade/ETH_USDT
#谷歌将预览加密托管安全系统 #MPC #ETH #Kriptosaxlama
⚠️ Yuxarıdakılar investisiya məsləhəti deyil. Riskləri nəzərə alın.
533
·
--
Dünyanın ən böyük bulud infrastrukturu şirkətlərindən biri kriptovalyutaların saxlanması sahəsinə ciddi şəkildə qədəm qoyub. Alphabet-in öz rəqəmsal aktivləri artıq Ethereum və Solana üzərində işləyir. Bunun üçün şəxsi açarı bir neçə hissəyə bölən və heç bir ayrı hissənin tam açarı əldə etməyə imkan vermədiyi sistemdən istifadə olunur. Bir neçə böyük maliyyə qurumu sistemi daxili sınaqdan keçirir, kommersiya istifadəsinə isə 2027-ci ilin əvvəlində başlanması gözlənilir. İnstitutlar aktivlərini blokçeynə köçürdükcə bu yol daha da möhkəmlənir.$SOL $ETH #机构托管 #MPC
Dünyanın ən böyük bulud infrastrukturu şirkətlərindən biri kriptovalyutaların saxlanması sahəsinə ciddi şəkildə qədəm qoyub. Alphabet-in öz rəqəmsal aktivləri artıq Ethereum və Solana üzərində işləyir. Bunun üçün şəxsi açarı bir neçə hissəyə bölən və heç bir ayrı hissənin tam açarı əldə etməyə imkan vermədiyi sistemdən istifadə olunur. Bir neçə böyük maliyyə qurumu sistemi daxili sınaqdan keçirir, kommersiya istifadəsinə isə 2027-ci ilin əvvəlində başlanması gözlənilir. İnstitutlar aktivlərini blokçeynə köçürdükcə bu yol daha da möhkəmlənir.$SOL $ETH #机构托管 #MPC
531

Google banklar üçün MPC əsaslı bir kastodiya xidməti hazırlayıb, bir dəstə hesab artıq “MÖHTƏŞƏM”, “Google bazara girdi” deyə qışqırır.
Sakit olun. Əvvəlcə bunun nə olduğunu dəqiqləşdirək: Google Multi-Party Compute — özəl açarları bir neçə təcrid olunmuş mühitə bölür, imzalamadan əvvəl isə bankın öz qaydalarını yoxlayır. Hələlik private preview mərhələsindədir; sınaqda iştirak edən bankların adları açıqlanmayıb, qiymət müəyyən edilməyib, kommersiya istifadəsi isə 2027-ci ilin əvvəlinə qədər gözlənilmir. Alphabet özü bu xidmətdən ETH və SOL aktivlərini idarə etmək üçün istifadə edir — hazırda real istifadəyə keçmiş yeganə müştəri budur.
MPC-nin özü yeni deyil; institusional kastodiya sahəsində şirkətlər artıq illərdir fəaliyyət göstərirlər. Google-un satdığı şey texnoloji sıçrayış yox, bankların uyğunluq şöbələrinə “Google” adının verdiyi etibardır. Sadə dillə desək, bulud xidmətinə daha bir SKU əlavə olunur, gəlir isə bankların abunə haqlarından gəlir — sizin əlinizdəki kriptovalyutanın qiyməti ilə əlaqəsi elə də yoxdur.
Daha gülməlisi isə paylaşım ekosistemidir. Bir hesab 25 saniyə ərzində “Google banklar üçün kriptovalyuta kastodiyası hazırlayır” cümləsini eyni formada 6 dəfə paylaşıb, hər paylaşımın baxış sayı isə təkrəqəmlidir. Bu cür kopyala-yapışdır “müsbət xəbərləri” doğrudan da alışı əsaslandırmaq üçün istifadə edəcəksiniz?
Özəl açarların oğurlanması, həqiqətən, əsas problemlərdəndir (Xəbərdə istinad edilən məlumatlara görə, 2024-cü ildəki oğurluq hallarının 43,8%-i özəl açarların sızması ilə bağlı olub). İnstitutların daha yaxşı kastodiya xidmətlərindən istifadə etməsi yaxşı şeydir. Amma “yaxşı şey” ilə “qiymət dərhal qalxacaq” eyni məna vermir — onların arasında bir ildən çox vaxt və açıqlanmamış xeyli detal var.
#谷歌 #MPC
Google banklar üçün MPC əsaslı bir kastodiya xidməti hazırlayıb, bir dəstə hesab artıq “MÖHTƏŞƏM”, “Google bazara girdi” deyə qışqırır.
Sakit olun. Əvvəlcə bunun nə olduğunu dəqiqləşdirək: Google Multi-Party Compute — özəl açarları bir neçə təcrid olunmuş mühitə bölür, imzalamadan əvvəl isə bankın öz qaydalarını yoxlayır. Hələlik private preview mərhələsindədir; sınaqda iştirak edən bankların adları açıqlanmayıb, qiymət müəyyən edilməyib, kommersiya istifadəsi isə 2027-ci ilin əvvəlinə qədər gözlənilmir. Alphabet özü bu xidmətdən ETH və SOL aktivlərini idarə etmək üçün istifadə edir — hazırda real istifadəyə keçmiş yeganə müştəri budur.
MPC-nin özü yeni deyil; institusional kastodiya sahəsində şirkətlər artıq illərdir fəaliyyət göstərirlər. Google-un satdığı şey texnoloji sıçrayış yox, bankların uyğunluq şöbələrinə “Google” adının verdiyi etibardır. Sadə dillə desək, bulud xidmətinə daha bir SKU əlavə olunur, gəlir isə bankların abunə haqlarından gəlir — sizin əlinizdəki kriptovalyutanın qiyməti ilə əlaqəsi elə də yoxdur.
Daha gülməlisi isə paylaşım ekosistemidir. Bir hesab 25 saniyə ərzində “Google banklar üçün kriptovalyuta kastodiyası hazırlayır” cümləsini eyni formada 6 dəfə paylaşıb, hər paylaşımın baxış sayı isə təkrəqəmlidir. Bu cür kopyala-yapışdır “müsbət xəbərləri” doğrudan da alışı əsaslandırmaq üçün istifadə edəcəksiniz?
Özəl açarların oğurlanması, həqiqətən, əsas problemlərdəndir (Xəbərdə istinad edilən məlumatlara görə, 2024-cü ildəki oğurluq hallarının 43,8%-i özəl açarların sızması ilə bağlı olub). İnstitutların daha yaxşı kastodiya xidmətlərindən istifadə etməsi yaxşı şeydir. Amma “yaxşı şey” ilə “qiymət dərhal qalxacaq” eyni məna vermir — onların arasında bir ildən çox vaxt və açıqlanmamış xeyli detal var.
#谷歌 #MPC
Sakit olun. Əvvəlcə bunun nə olduğunu dəqiqləşdirək: Google Multi-Party Compute — özəl açarları bir neçə təcrid olunmuş mühitə bölür, imzalamadan əvvəl isə bankın öz qaydalarını yoxlayır. Hələlik private preview mərhələsindədir; sınaqda iştirak edən bankların adları açıqlanmayıb, qiymət müəyyən edilməyib, kommersiya istifadəsi isə 2027-ci ilin əvvəlinə qədər gözlənilmir. Alphabet özü bu xidmətdən ETH və SOL aktivlərini idarə etmək üçün istifadə edir — hazırda real istifadəyə keçmiş yeganə müştəri budur.
MPC-nin özü yeni deyil; institusional kastodiya sahəsində şirkətlər artıq illərdir fəaliyyət göstərirlər. Google-un satdığı şey texnoloji sıçrayış yox, bankların uyğunluq şöbələrinə “Google” adının verdiyi etibardır. Sadə dillə desək, bulud xidmətinə daha bir SKU əlavə olunur, gəlir isə bankların abunə haqlarından gəlir — sizin əlinizdəki kriptovalyutanın qiyməti ilə əlaqəsi elə də yoxdur.
Daha gülməlisi isə paylaşım ekosistemidir. Bir hesab 25 saniyə ərzində “Google banklar üçün kriptovalyuta kastodiyası hazırlayır” cümləsini eyni formada 6 dəfə paylaşıb, hər paylaşımın baxış sayı isə təkrəqəmlidir. Bu cür kopyala-yapışdır “müsbət xəbərləri” doğrudan da alışı əsaslandırmaq üçün istifadə edəcəksiniz?
Özəl açarların oğurlanması, həqiqətən, əsas problemlərdəndir (Xəbərdə istinad edilən məlumatlara görə, 2024-cü ildəki oğurluq hallarının 43,8%-i özəl açarların sızması ilə bağlı olub). İnstitutların daha yaxşı kastodiya xidmətlərindən istifadə etməsi yaxşı şeydir. Amma “yaxşı şey” ilə “qiymət dərhal qalxacaq” eyni məna vermir — onların arasında bir ildən çox vaxt və açıqlanmamış xeyli detal var.
#谷歌 #MPC
GOOGUS+0,97%
6
·
--
Azalma
Google Multi-Party Compute hazırda qurumlarla qapalı sınaqdan keçirilir. Şəxsi açarı bir neçə hissəyə bölüb onları müxtəlif mühitlərdə yerləşdirməklə vahid şəxsi açarın oğurlanması riskini azaldır. Alphabet də Ethereum və Solana şəbəkələrindəki rəqəmsal aktivləri qorumaq üçün bu texnologiyadan daxili istifadə edir. Kommersiya istifadəsinə 2027-ci ilin əvvəlində başlanacağı gözlənilir.
Texniki baxımdan Google tam şəxsi açarı birbaşa əldə edə bilmir. Ancaq daha böyük mübahisə budur: kriptovalyuta sənayesi əvvəlcə mərkəzləşdirilmiş qurumlardan qurtulmaq istəyirdi, indi isə bu qurumlar sahəyə daxil olduqdan sonra ən vacib imzalama infrastrukturunu dünyanın ən böyük bulud xidmətləri təminatçılarından birinə həvalə edir. Təhlükəsizlik artıb, bəs mərkəzsizləşmədən nə qədər qalıb?
$BTC $ETH $SOL #谷歌将预览加密托管安全系统 #MPC #GoogleCloud #加密托管
{future}(SOLUSDT)
{future}(ETHUSDT)
{future}(BTCUSDT)
Google Multi-Party Compute hazırda qurumlarla qapalı sınaqdan keçirilir. Şəxsi açarı bir neçə hissəyə bölüb onları müxtəlif mühitlərdə yerləşdirməklə vahid şəxsi açarın oğurlanması riskini azaldır. Alphabet də Ethereum və Solana şəbəkələrindəki rəqəmsal aktivləri qorumaq üçün bu texnologiyadan daxili istifadə edir. Kommersiya istifadəsinə 2027-ci ilin əvvəlində başlanacağı gözlənilir.
Texniki baxımdan Google tam şəxsi açarı birbaşa əldə edə bilmir. Ancaq daha böyük mübahisə budur: kriptovalyuta sənayesi əvvəlcə mərkəzləşdirilmiş qurumlardan qurtulmaq istəyirdi, indi isə bu qurumlar sahəyə daxil olduqdan sonra ən vacib imzalama infrastrukturunu dünyanın ən böyük bulud xidmətləri təminatçılarından birinə həvalə edir. Təhlükəsizlik artıb, bəs mərkəzsizləşmədən nə qədər qalıb?
$BTC $ETH $SOL #谷歌将预览加密托管安全系统 #MPC #GoogleCloud #加密托管
Texniki baxımdan Google tam şəxsi açarı birbaşa əldə edə bilmir. Ancaq daha böyük mübahisə budur: kriptovalyuta sənayesi əvvəlcə mərkəzləşdirilmiş qurumlardan qurtulmaq istəyirdi, indi isə bu qurumlar sahəyə daxil olduqdan sonra ən vacib imzalama infrastrukturunu dünyanın ən böyük bulud xidmətləri təminatçılarından birinə həvalə edir. Təhlükəsizlik artıb, bəs mərkəzsizləşmədən nə qədər qalıb?
$BTC $ETH $SOL #谷歌将预览加密托管安全系统 #MPC #GoogleCloud #加密托管
1
3.7k
·
--
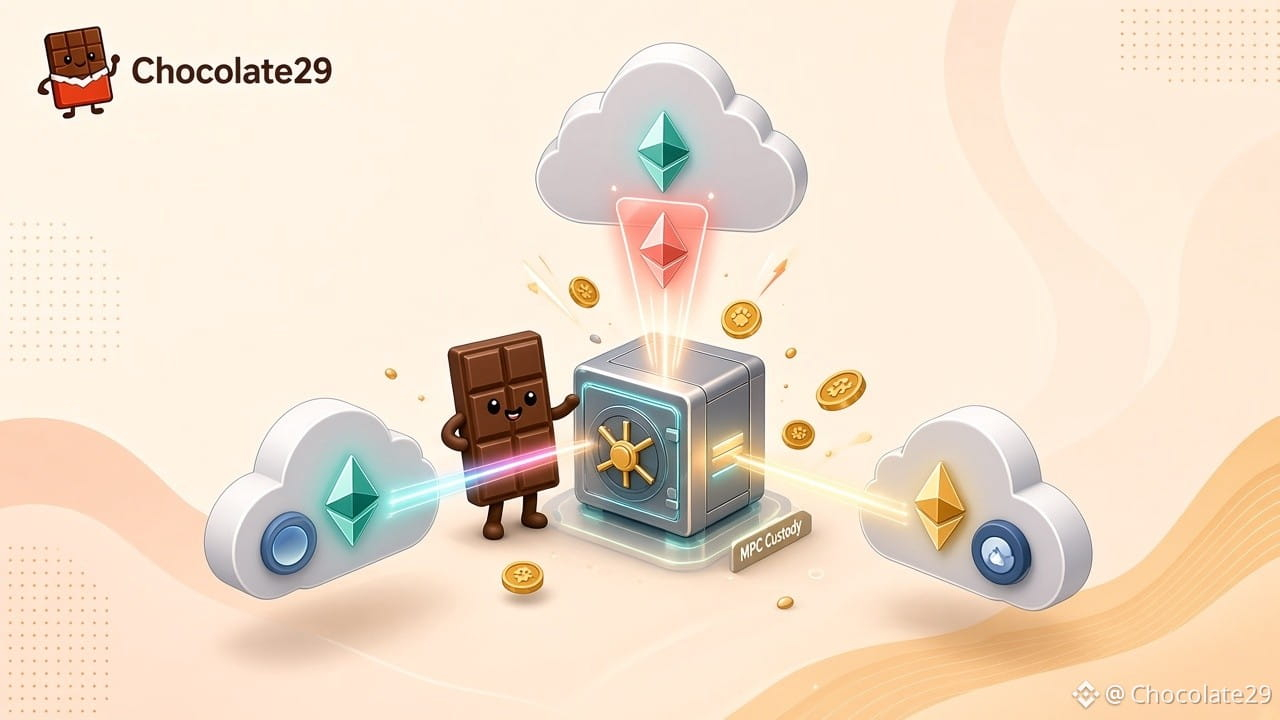
Google institusional kriptovalyuta aktivlərinin saxlanması xidmətini məhdud önizləməyə təqdim etdi — banklar üçün MPC açarlarının bölünməsi, kommersiya istifadəsinin isə 2027-ci ilin əvvəlində başlaması planlaşdırılır.
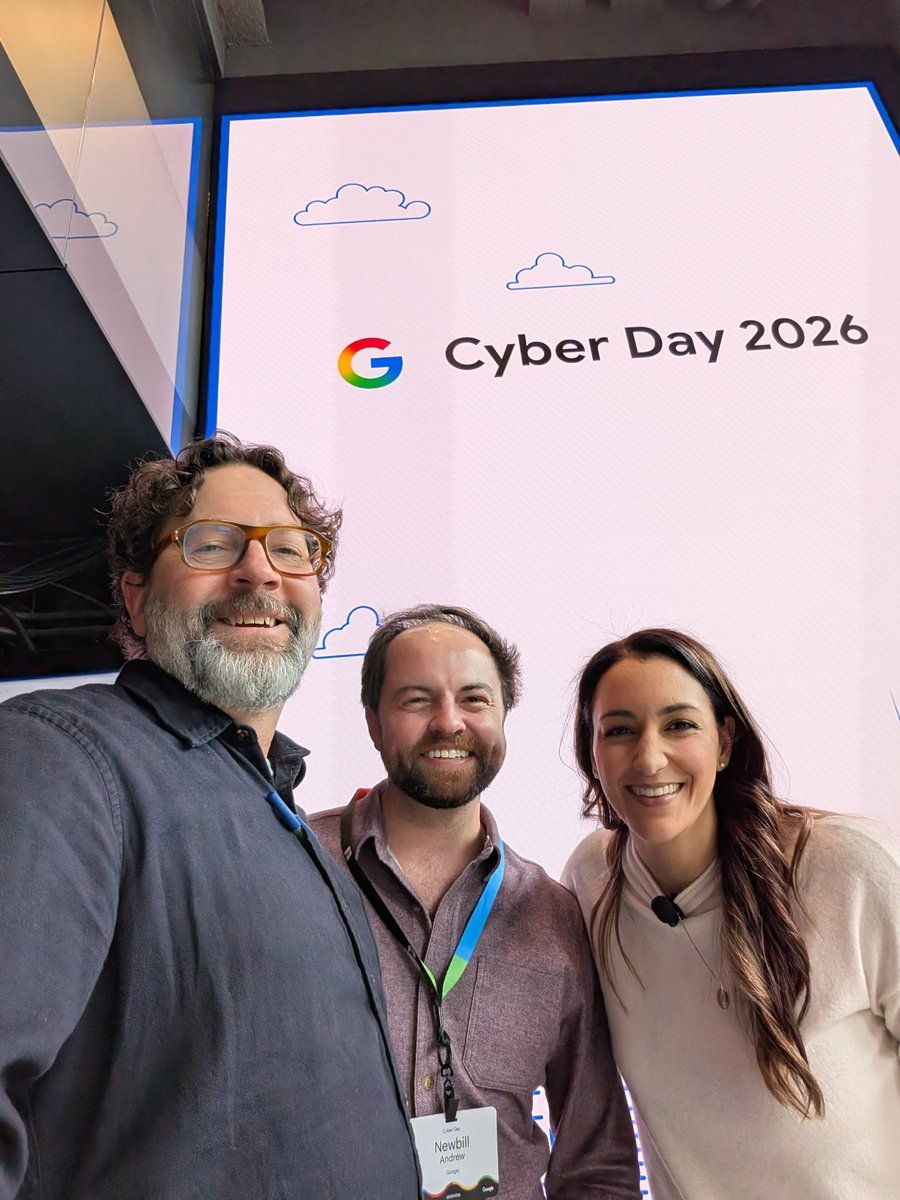
28 oktyabr 2026-cı ildə Google Cloud Nyu-Yorkda keçirilən rəqəmsal aktivlər simpoziumunda Google Multi-Party Compute xidmətini təqdim etdi. Xidmət məxfi açarın hissələrini ayrı-ayrı mühitlərdə saxlayır, Confidential Space daxilində tranzaksiya siyasəti yoxlamalarını həyata keçirir və heç vaxt açarın tam versiyasını bir yerdə saxlamır. Alphabet artıq Ethereum və Solana şəbəkələrində rəqəmsal aktivləri qorumaq üçün bu xidmətdən istifadə edir. Dizayn tərəfdaşları və iri maliyyə qurumları isə onu kriptovalyuta və tokenləşdirilmiş aktivlər üçün sınaqdan keçirirlər.
Google önizləmə proqramında iştirak edən bankların adlarını açıqlamayıb və qiymət məlumatı verməyib. Xidmətin kommersiya istifadəsinə 2027-ci ilin əvvəlində başlanması planlaşdırılır. Blokçeyn şəbəkələrinə keçən qurumlar üçün bu məhsul MPC imzalanmasını, siyasət yoxlamalarını və açarların bərpasını özbaşına qurulmuş sistem əvəzinə vahid həll kimi birləşdirir — hələ önizləmə mərhələsindədir, geniş miqyasda sınaqdan keçirilməyib, amma iri texnologiya şirkətlərinin tənzimlənən rəqəmsal aktivlərin saxlanması sahəsində yer tutmaq istədiyinə dair aydın işarədir.
#GoogleCloud #MPC #CryptoCustody $ETH $SOL
Öz araşdırmanızı aparın. Bu, maliyyə məsləhəti deyil.
{spot}(GOOGLBUSDT)
{spot}(SOLUSDT)
{spot}(ETHUSDT)
Google institusional kriptovalyuta aktivlərinin saxlanması xidmətini məhdud önizləməyə təqdim etdi — banklar üçün MPC açarlarının bölünməsi, kommersiya istifadəsinin isə 2027-ci ilin əvvəlində başlaması planlaşdırılır.
28 oktyabr 2026-cı ildə Google Cloud Nyu-Yorkda keçirilən rəqəmsal aktivlər simpoziumunda Google Multi-Party Compute xidmətini təqdim etdi. Xidmət məxfi açarın hissələrini ayrı-ayrı mühitlərdə saxlayır, Confidential Space daxilində tranzaksiya siyasəti yoxlamalarını həyata keçirir və heç vaxt açarın tam versiyasını bir yerdə saxlamır. Alphabet artıq Ethereum və Solana şəbəkələrində rəqəmsal aktivləri qorumaq üçün bu xidmətdən istifadə edir. Dizayn tərəfdaşları və iri maliyyə qurumları isə onu kriptovalyuta və tokenləşdirilmiş aktivlər üçün sınaqdan keçirirlər.
Google önizləmə proqramında iştirak edən bankların adlarını açıqlamayıb və qiymət məlumatı verməyib. Xidmətin kommersiya istifadəsinə 2027-ci ilin əvvəlində başlanması planlaşdırılır. Blokçeyn şəbəkələrinə keçən qurumlar üçün bu məhsul MPC imzalanmasını, siyasət yoxlamalarını və açarların bərpasını özbaşına qurulmuş sistem əvəzinə vahid həll kimi birləşdirir — hələ önizləmə mərhələsindədir, geniş miqyasda sınaqdan keçirilməyib, amma iri texnologiya şirkətlərinin tənzimlənən rəqəmsal aktivlərin saxlanması sahəsində yer tutmaq istədiyinə dair aydın işarədir.
#GoogleCloud #MPC #CryptoCustody $ETH $SOL
Öz araşdırmanızı aparın. Bu, maliyyə məsləhəti deyil.
28 oktyabr 2026-cı ildə Google Cloud Nyu-Yorkda keçirilən rəqəmsal aktivlər simpoziumunda Google Multi-Party Compute xidmətini təqdim etdi. Xidmət məxfi açarın hissələrini ayrı-ayrı mühitlərdə saxlayır, Confidential Space daxilində tranzaksiya siyasəti yoxlamalarını həyata keçirir və heç vaxt açarın tam versiyasını bir yerdə saxlamır. Alphabet artıq Ethereum və Solana şəbəkələrində rəqəmsal aktivləri qorumaq üçün bu xidmətdən istifadə edir. Dizayn tərəfdaşları və iri maliyyə qurumları isə onu kriptovalyuta və tokenləşdirilmiş aktivlər üçün sınaqdan keçirirlər.
Google önizləmə proqramında iştirak edən bankların adlarını açıqlamayıb və qiymət məlumatı verməyib. Xidmətin kommersiya istifadəsinə 2027-ci ilin əvvəlində başlanması planlaşdırılır. Blokçeyn şəbəkələrinə keçən qurumlar üçün bu məhsul MPC imzalanmasını, siyasət yoxlamalarını və açarların bərpasını özbaşına qurulmuş sistem əvəzinə vahid həll kimi birləşdirir — hələ önizləmə mərhələsindədir, geniş miqyasda sınaqdan keçirilməyib, amma iri texnologiya şirkətlərinin tənzimlənən rəqəmsal aktivlərin saxlanması sahəsində yer tutmaq istədiyinə dair aydın işarədir.
#GoogleCloud #MPC #CryptoCustody $ETH $SOL
Öz araşdırmanızı aparın. Bu, maliyyə məsləhəti deyil.
83
·
--
Məqalə
Google niyə məhz indi banklar üçün kriptotəhlükəsizlik sistemi hazırlayır?2026-cı ilin ilk yarısında $BTC itkilərinin 76%-i infrastruktur və əməliyyat boşluqlarından — şəxsi açarların və bərpa ifadələrinin oğurlanmasından qaynaqlanıb. Bu, bazar problemi deyil, saxlanma problemidir. Google-un həlli MPC-dən istifadə edərək pul kisəsinin açarını bir neçə müstəqil mühitə bölməkdir: bir hissə Google Cloud-da, biri bankın öz aparatında, digəri isə başqa buluddadır. İmzalamadan əvvəl əməliyyat limitləri, təyinat pul kisələrinin ağ siyahısı və bir neçə tərəfin təsdiqi də təyin edilə bilər. Tam şəxsi açar heç vaxt bir yerdə saxlanmır; bir kompüterin ələ keçirilməsi aktivləri köçürmək üçün kifayət etmir. Alpha artıq ETH və Solana aktivlərini qorumaq üçün istifadə olunur. Kommersiya istifadəsinə 2027-ci ilin əvvəlində başlanması planlaşdırılır; gələcəkdə postkvant kriptoqrafiyasının da əlavə edilməsi mümkündür.
Google niyə məhz indi banklar üçün kriptotəhlükəsizlik sistemi hazırlayır?
2026-cı ilin ilk yarısında $BTC itkilərinin 76%-i infrastruktur və əməliyyat boşluqlarından — şəxsi açarların və bərpa ifadələrinin oğurlanmasından qaynaqlanıb. Bu, bazar problemi deyil, saxlanma problemidir. Google-un həlli MPC-dən istifadə edərək pul kisəsinin açarını bir neçə müstəqil mühitə bölməkdir: bir hissə Google Cloud-da, biri bankın öz aparatında, digəri isə başqa buluddadır. İmzalamadan əvvəl əməliyyat limitləri, təyinat pul kisələrinin ağ siyahısı və bir neçə tərəfin təsdiqi də təyin edilə bilər. Tam şəxsi açar heç vaxt bir yerdə saxlanmır; bir kompüterin ələ keçirilməsi aktivləri köçürmək üçün kifayət etmir. Alpha artıq ETH və Solana aktivlərini qorumaq üçün istifadə olunur. Kommersiya istifadəsinə 2027-ci ilin əvvəlində başlanması planlaşdırılır; gələcəkdə postkvant kriptoqrafiyasının da əlavə edilməsi mümkündür.
1
442

·
--
Məqalə
Google banklar üçün kriptoaktivləri qoruyub saxlayacaq: şəxsi açar artıq bir kompüterdə saxlanmayacaqBankların ən çox qorxduğu bir şeyi Google onların əvəzinə öz üzərinə götürməyə hazırlaşır: şəxsi açar artıq bütöv halda bir kompüterdə saxlanmayacaq.
Google iri maliyyə qurumları ilə çox tərəfli hesablama əsasında işləyən Google Multi-Party Compute adlı saxlama sistemini sınaqdan keçirir. Sistem oktyabrın 28-də Nyu-Yorkda keçirilən rəqəmsal aktivlərin təhlükəsizliyi üzrə seminarda təqdim olunub və 2027-ci ilin əvvəlində kommersiya məqsədilə istifadəyə verilməsi planlaşdırılır. İştirakçı qurumların adları, qiymətlər və gələcək müştərilərin siyahısı hələ açıqlanmayıb.
Bu sistemin əsas prinsipi bir cümlə ilə belə ifadə oluna bilər: şəxsi açarı hissələrə bölüb ayrı-ayrılıqda idarə etmək. Şəxsi açar bir neçə hissəyə bölünür və bu hissələr bankın öz cihazlarında, Google Cloud-da və başqa bir xidmət təminatçısında saxlanılır. Köçürmənin baş tutması üçün bir neçə tərəfin razılığı lazımdır. Daha vacibi, müştəri açar payının özündə olan hissəsinə özü nəzarət edir; hətta Google buludunda saxlanılan hissəyə də. Hər köçürmə əvvəlcə qurumun özünün müəyyən etdiyi qaydalara uyğunluq yoxlamasından keçir; qaydalara uyğun deyilsə, əməliyyata icazə verilmir.
Google banklar üçün kriptoaktivləri qoruyub saxlayacaq: şəxsi açar artıq bir kompüterdə saxlanmayacaq
Bankların ən çox qorxduğu bir şeyi Google onların əvəzinə öz üzərinə götürməyə hazırlaşır: şəxsi açar artıq bütöv halda bir kompüterdə saxlanmayacaq.
Google iri maliyyə qurumları ilə çox tərəfli hesablama əsasında işləyən Google Multi-Party Compute adlı saxlama sistemini sınaqdan keçirir. Sistem oktyabrın 28-də Nyu-Yorkda keçirilən rəqəmsal aktivlərin təhlükəsizliyi üzrə seminarda təqdim olunub və 2027-ci ilin əvvəlində kommersiya məqsədilə istifadəyə verilməsi planlaşdırılır. İştirakçı qurumların adları, qiymətlər və gələcək müştərilərin siyahısı hələ açıqlanmayıb.
Bu sistemin əsas prinsipi bir cümlə ilə belə ifadə oluna bilər: şəxsi açarı hissələrə bölüb ayrı-ayrılıqda idarə etmək. Şəxsi açar bir neçə hissəyə bölünür və bu hissələr bankın öz cihazlarında, Google Cloud-da və başqa bir xidmət təminatçısında saxlanılır. Köçürmənin baş tutması üçün bir neçə tərəfin razılığı lazımdır. Daha vacibi, müştəri açar payının özündə olan hissəsinə özü nəzarət edir; hətta Google buludunda saxlanılan hissəyə də. Hər köçürmə əvvəlcə qurumun özünün müəyyən etdiyi qaydalara uyğunluq yoxlamasından keçir; qaydalara uyğun deyilsə, əməliyyata icazə verilmir.
Google iri maliyyə qurumları ilə çox tərəfli hesablama əsasında işləyən Google Multi-Party Compute adlı saxlama sistemini sınaqdan keçirir. Sistem oktyabrın 28-də Nyu-Yorkda keçirilən rəqəmsal aktivlərin təhlükəsizliyi üzrə seminarda təqdim olunub və 2027-ci ilin əvvəlində kommersiya məqsədilə istifadəyə verilməsi planlaşdırılır. İştirakçı qurumların adları, qiymətlər və gələcək müştərilərin siyahısı hələ açıqlanmayıb.
Bu sistemin əsas prinsipi bir cümlə ilə belə ifadə oluna bilər: şəxsi açarı hissələrə bölüb ayrı-ayrılıqda idarə etmək. Şəxsi açar bir neçə hissəyə bölünür və bu hissələr bankın öz cihazlarında, Google Cloud-da və başqa bir xidmət təminatçısında saxlanılır. Köçürmənin baş tutması üçün bir neçə tərəfin razılığı lazımdır. Daha vacibi, müştəri açar payının özündə olan hissəsinə özü nəzarət edir; hətta Google buludunda saxlanılan hissəyə də. Hər köçürmə əvvəlcə qurumun özünün müəyyən etdiyi qaydalara uyğunluq yoxlamasından keçir; qaydalara uyğun deyilsə, əməliyyata icazə verilmir.
10

Google kriptovalyutaların və tokenləşdirilmiş aktivlərin qorunması üçün MPC xidmətini təqdim edir
#Google Google Nyu-Yorkda keçiriləcək ilk rəqəmsal aktivlər simpoziumunda banklara və digər maliyyə qurumlarına kriptovalyutaları və tokenləşdirilmiş aktivləri qorumağa və köçürməyə kömək etmək üçün nəzərdə tutulmuş yeni təhlükəsizlik sistemini nümayiş etdirəcək. Google Multi-Party Compute #MPC kriptoqrafik üsullardan istifadə edərək şəxsi açara nəzarəti bir neçə müstəqil iştirakçı arasında bölüşdürür. Səlahiyyətli tərəflər tam açarı bir yerdə bərpa etmədən blokçeyn əməliyyatlarını birgə imzalaya bilər. Bu da hər hansı bir cihazdan və ya administratordan asılılığı azaldır.
Google Multi-Party Compute hazırda qapalı ilkin sınaq mərhələsindədir və hələ hamı üçün əlçatan edilməyib. Google xidməti sınaqdan keçirən qurumların adlarını açıqlamayıb və Alphabet-in hansı rəqəmsal aktivləri qoruduğunu dəqiqləşdirməyib. Şirkət Google Multi-Party Compute xidmətini 2027-ci ilin əvvəlində kommersiya məqsədilə istifadəyə verməyi planlaşdırır, lakin qiymətlə bağlı məlumatlar hələ açıqlanmayıb.
👉 coindesk.com/tech/2026/10/28/google-to-preview-crypto-custody-security-system-as-ai-threats-grow
Google kriptovalyutaların və tokenləşdirilmiş aktivlərin qorunması üçün MPC xidmətini təqdim edir
#Google Google Nyu-Yorkda keçiriləcək ilk rəqəmsal aktivlər simpoziumunda banklara və digər maliyyə qurumlarına kriptovalyutaları və tokenləşdirilmiş aktivləri qorumağa və köçürməyə kömək etmək üçün nəzərdə tutulmuş yeni təhlükəsizlik sistemini nümayiş etdirəcək. Google Multi-Party Compute #MPC kriptoqrafik üsullardan istifadə edərək şəxsi açara nəzarəti bir neçə müstəqil iştirakçı arasında bölüşdürür. Səlahiyyətli tərəflər tam açarı bir yerdə bərpa etmədən blokçeyn əməliyyatlarını birgə imzalaya bilər. Bu da hər hansı bir cihazdan və ya administratordan asılılığı azaldır.
Google Multi-Party Compute hazırda qapalı ilkin sınaq mərhələsindədir və hələ hamı üçün əlçatan edilməyib. Google xidməti sınaqdan keçirən qurumların adlarını açıqlamayıb və Alphabet-in hansı rəqəmsal aktivləri qoruduğunu dəqiqləşdirməyib. Şirkət Google Multi-Party Compute xidmətini 2027-ci ilin əvvəlində kommersiya məqsədilə istifadəyə verməyi planlaşdırır, lakin qiymətlə bağlı məlumatlar hələ açıqlanmayıb.
👉 coindesk.com/tech/2026/10/28/google-to-preview-crypto-custody-security-system-as-ai-threats-grow
#Google Google Nyu-Yorkda keçiriləcək ilk rəqəmsal aktivlər simpoziumunda banklara və digər maliyyə qurumlarına kriptovalyutaları və tokenləşdirilmiş aktivləri qorumağa və köçürməyə kömək etmək üçün nəzərdə tutulmuş yeni təhlükəsizlik sistemini nümayiş etdirəcək. Google Multi-Party Compute #MPC kriptoqrafik üsullardan istifadə edərək şəxsi açara nəzarəti bir neçə müstəqil iştirakçı arasında bölüşdürür. Səlahiyyətli tərəflər tam açarı bir yerdə bərpa etmədən blokçeyn əməliyyatlarını birgə imzalaya bilər. Bu da hər hansı bir cihazdan və ya administratordan asılılığı azaldır.
Google Multi-Party Compute hazırda qapalı ilkin sınaq mərhələsindədir və hələ hamı üçün əlçatan edilməyib. Google xidməti sınaqdan keçirən qurumların adlarını açıqlamayıb və Alphabet-in hansı rəqəmsal aktivləri qoruduğunu dəqiqləşdirməyib. Şirkət Google Multi-Party Compute xidmətini 2027-ci ilin əvvəlində kommersiya məqsədilə istifadəyə verməyi planlaşdırır, lakin qiymətlə bağlı məlumatlar hələ açıqlanmayıb.
👉 coindesk.com/tech/2026/10/28/google-to-preview-crypto-custody-security-system-as-ai-threats-grow
120
·
--
Google kriptovalyuta aktivlərinin saxlanması üçün yeni aləti təqdim etməyə hazırlaşır: MPC — çox tərəfli hesablamalar. Alphabet onu ETH/SOL-da artıq özü istifadə edir
CoinDesk-in 10/28 tarixli xəbərinə görə, Google Nyu-Yorkda keçiriləcək rəqəmsal aktivlər üzrə seminarda Google Multi-Party Compute (MPC) şəxsi açarların saxlanması həllini təqdim edəcək. Həll hazırda məhdud ilkin sınaq mərhələsindədir və bir neçə maliyyə institutu tərəfindən test olunur. Ana şirkət Alphabet isə Ethereum və Solana şəbəkələrindəki öz aktivlərini qorumaq üçün ondan artıq istifadə edir. Həllin 2027-ci ilin əvvəlində kommersiya istifadəsinə verilməsi planlaşdırılır.
Əsas mexanizm: şəxsi açar ayrı-ayrı hissələrə bölünərək bir neçə təcrid olunmuş mühitdə saxlanılır, əməliyyat imzalanmazdan əvvəl isə qurumun qayda mühərriki tərəfindən yoxlanılır. Tam şəxsi açar heç bir fərdi cihazda saxlanmır; Google bildirir ki, müştərilərin açar materiallarına açıq mətn şəklində çıxış əldə edə bilmir. Chainalysis-in məlumatına görə, 2024-cü ildə oğurlanan kriptoaktivlərin təxminən 43.8%-i şəxsi açarların sızması ilə bağlı olub. DeFiLlama-nın bu ilin iyun ayına olan məlumatlarına görə, haker hücumları nəticəsində ümumi zərər təxminən 166.9 milyard dollar təşkil edib və bunun təxminən 40%-i şəxsi açarlarla əlaqələndirilir.
【Baxış】Bulud nəhənginin institusional saxlama bazarına rəsmi daxil olması Fireblocks, BitGo və digər ixtisaslaşmış şirkətlərlə birbaşa rəqabət deməkdir. Banklar müştərilərlə rəqabət aparan saxlama provayderlərindən daha çox «neytral infrastruktura» üstünlük verirlər — Google məhz buna güvənir. Bu gecə FOMC iclası, eləcə də Microsoft və Alphabet-in maliyyə hesabatları açıqlanacaq. Bulud və təhlükəsizlik mövzularının üst-üstə düşməsi riskli aktivlərə dair əhval-ruhiyyəni gücləndirə bilər.
【İmkanlar/risklər】Bu, institusional vəsait axını və tokenləşdirilmiş hesablaşma infrastrukturu ilə bağlı narrativlər üçün müsbətdir; $ETH/$BTC ilə əlaqəli saxlama xidmətlərinə tələbat yenidən qiymətləndirilə bilər. Lakin məhsul yalnız 2027-ci ildə kommersiya istifadəsinə veriləcək, buna görə də qısa müddətdə maliyyə axınlarına təsiri məhdud olacaq. Şəxsi açarların hissələrə bölünməsi yenə də qurumların təsdiq qaydalarını necə qurmasından asılıdır və fişinq yolu ilə icazə almaq riski aradan qalxmır. İzlənməli məqamlar: sınaqlarda iştirak edən qurumların siyahısı, qiymət, mövcud KMS/HSM sistemləri ilə rəqabət və əməkdaşlıq.
Sizcə, iri banklar Google Cloud-un MPC həllinə daha çox etibar edəcəklər, yoxsa Fireblocks kimi ixtisaslaşmış həllərə üstünlük verməyə davam edəcəklər?
#加密安全 #机构托管 #MPC #谷歌云 $BTC $ETH
Yalnız məlumat məqsədi daşıyır və investisiya məsləhəti deyil.
Google kriptovalyuta aktivlərinin saxlanması üçün yeni aləti təqdim etməyə hazırlaşır: MPC — çox tərəfli hesablamalar. Alphabet onu ETH/SOL-da artıq özü istifadə edir
CoinDesk-in 10/28 tarixli xəbərinə görə, Google Nyu-Yorkda keçiriləcək rəqəmsal aktivlər üzrə seminarda Google Multi-Party Compute (MPC) şəxsi açarların saxlanması həllini təqdim edəcək. Həll hazırda məhdud ilkin sınaq mərhələsindədir və bir neçə maliyyə institutu tərəfindən test olunur. Ana şirkət Alphabet isə Ethereum və Solana şəbəkələrindəki öz aktivlərini qorumaq üçün ondan artıq istifadə edir. Həllin 2027-ci ilin əvvəlində kommersiya istifadəsinə verilməsi planlaşdırılır.
Əsas mexanizm: şəxsi açar ayrı-ayrı hissələrə bölünərək bir neçə təcrid olunmuş mühitdə saxlanılır, əməliyyat imzalanmazdan əvvəl isə qurumun qayda mühərriki tərəfindən yoxlanılır. Tam şəxsi açar heç bir fərdi cihazda saxlanmır; Google bildirir ki, müştərilərin açar materiallarına açıq mətn şəklində çıxış əldə edə bilmir. Chainalysis-in məlumatına görə, 2024-cü ildə oğurlanan kriptoaktivlərin təxminən 43.8%-i şəxsi açarların sızması ilə bağlı olub. DeFiLlama-nın bu ilin iyun ayına olan məlumatlarına görə, haker hücumları nəticəsində ümumi zərər təxminən 166.9 milyard dollar təşkil edib və bunun təxminən 40%-i şəxsi açarlarla əlaqələndirilir.
【Baxış】Bulud nəhənginin institusional saxlama bazarına rəsmi daxil olması Fireblocks, BitGo və digər ixtisaslaşmış şirkətlərlə birbaşa rəqabət deməkdir. Banklar müştərilərlə rəqabət aparan saxlama provayderlərindən daha çox «neytral infrastruktura» üstünlük verirlər — Google məhz buna güvənir. Bu gecə FOMC iclası, eləcə də Microsoft və Alphabet-in maliyyə hesabatları açıqlanacaq. Bulud və təhlükəsizlik mövzularının üst-üstə düşməsi riskli aktivlərə dair əhval-ruhiyyəni gücləndirə bilər.
【İmkanlar/risklər】Bu, institusional vəsait axını və tokenləşdirilmiş hesablaşma infrastrukturu ilə bağlı narrativlər üçün müsbətdir; $ETH /$BTC ilə əlaqəli saxlama xidmətlərinə tələbat yenidən qiymətləndirilə bilər. Lakin məhsul yalnız 2027-ci ildə kommersiya istifadəsinə veriləcək, buna görə də qısa müddətdə maliyyə axınlarına təsiri məhdud olacaq. Şəxsi açarların hissələrə bölünməsi yenə də qurumların təsdiq qaydalarını necə qurmasından asılıdır və fişinq yolu ilə icazə almaq riski aradan qalxmır. İzlənməli məqamlar: sınaqlarda iştirak edən qurumların siyahısı, qiymət, mövcud KMS/HSM sistemləri ilə rəqabət və əməkdaşlıq.
Sizcə, iri banklar Google Cloud-un MPC həllinə daha çox etibar edəcəklər, yoxsa Fireblocks kimi ixtisaslaşmış həllərə üstünlük verməyə davam edəcəklər?
#加密安全 #机构托管 #MPC #谷歌云 $BTC $ETH
Yalnız məlumat məqsədi daşıyır və investisiya məsləhəti deyil.
CoinDesk-in 10/28 tarixli xəbərinə görə, Google Nyu-Yorkda keçiriləcək rəqəmsal aktivlər üzrə seminarda Google Multi-Party Compute (MPC) şəxsi açarların saxlanması həllini təqdim edəcək. Həll hazırda məhdud ilkin sınaq mərhələsindədir və bir neçə maliyyə institutu tərəfindən test olunur. Ana şirkət Alphabet isə Ethereum və Solana şəbəkələrindəki öz aktivlərini qorumaq üçün ondan artıq istifadə edir. Həllin 2027-ci ilin əvvəlində kommersiya istifadəsinə verilməsi planlaşdırılır.
Əsas mexanizm: şəxsi açar ayrı-ayrı hissələrə bölünərək bir neçə təcrid olunmuş mühitdə saxlanılır, əməliyyat imzalanmazdan əvvəl isə qurumun qayda mühərriki tərəfindən yoxlanılır. Tam şəxsi açar heç bir fərdi cihazda saxlanmır; Google bildirir ki, müştərilərin açar materiallarına açıq mətn şəklində çıxış əldə edə bilmir. Chainalysis-in məlumatına görə, 2024-cü ildə oğurlanan kriptoaktivlərin təxminən 43.8%-i şəxsi açarların sızması ilə bağlı olub. DeFiLlama-nın bu ilin iyun ayına olan məlumatlarına görə, haker hücumları nəticəsində ümumi zərər təxminən 166.9 milyard dollar təşkil edib və bunun təxminən 40%-i şəxsi açarlarla əlaqələndirilir.
【Baxış】Bulud nəhənginin institusional saxlama bazarına rəsmi daxil olması Fireblocks, BitGo və digər ixtisaslaşmış şirkətlərlə birbaşa rəqabət deməkdir. Banklar müştərilərlə rəqabət aparan saxlama provayderlərindən daha çox «neytral infrastruktura» üstünlük verirlər — Google məhz buna güvənir. Bu gecə FOMC iclası, eləcə də Microsoft və Alphabet-in maliyyə hesabatları açıqlanacaq. Bulud və təhlükəsizlik mövzularının üst-üstə düşməsi riskli aktivlərə dair əhval-ruhiyyəni gücləndirə bilər.
【İmkanlar/risklər】Bu, institusional vəsait axını və tokenləşdirilmiş hesablaşma infrastrukturu ilə bağlı narrativlər üçün müsbətdir; $ETH /$BTC ilə əlaqəli saxlama xidmətlərinə tələbat yenidən qiymətləndirilə bilər. Lakin məhsul yalnız 2027-ci ildə kommersiya istifadəsinə veriləcək, buna görə də qısa müddətdə maliyyə axınlarına təsiri məhdud olacaq. Şəxsi açarların hissələrə bölünməsi yenə də qurumların təsdiq qaydalarını necə qurmasından asılıdır və fişinq yolu ilə icazə almaq riski aradan qalxmır. İzlənməli məqamlar: sınaqlarda iştirak edən qurumların siyahısı, qiymət, mövcud KMS/HSM sistemləri ilə rəqabət və əməkdaşlıq.
Sizcə, iri banklar Google Cloud-un MPC həllinə daha çox etibar edəcəklər, yoxsa Fireblocks kimi ixtisaslaşmış həllərə üstünlük verməyə davam edəcəklər?
#加密安全 #机构托管 #MPC #谷歌云 $BTC $ETH
Yalnız məlumat məqsədi daşıyır və investisiya məsləhəti deyil.
204

·
--
Heç düşünmüsünüzmü ki, böyük Web3 təşkilatları və institusional xəzinələr bir nəfərin şəxsi açarına güvənmədən milyonlarla dolları necə qoruyur? Multi-Sig və MPC ilə tanış olun 🔐🛡️
#BinanceAcademy-dəki əsas dərslərə əsaslanaraq, OPSEC haqqında qısa xülasə:
1️⃣ Uğursuzluğun yeganə nöqtəsi:
• Ənənəvi pul kisələri (EOA-lar) bir şəxsi açara güvənir. Həmin açar ələ keçirilsə, bütün vəsaitlər həmişəlik itirilə bilər.
2️⃣ Çoximzalı (Multi-Sig) smart müqavilələr:
• Əməliyyatı təsdiqləmək üçün bir neçə müstəqil imza tələb edir (məsələn, 5 maraqlı tərəfdən 3-nün imzası). Beləliklə, etibar komanda üzvləri və ya bir neçə cihaz arasında bölüşdürülür.
3️⃣ Çoxtərəfli hesablama (MPC):
• Tək bir şəxsi açarı müxtəlif serverlər və ya cihazlar arasında paylanan riyazi “parçalara” bölür. Bu hissələr tam açar heç vaxt bir yerdə toplanmadan imzanı birgə hesablayır.
📖 Binance Academy-də daha çox öyrənin: https://www.binance.com/en/academy/glossary/multisignature
Texniki biliklərinizi artırın, əməliyyat təhlükəsizliyinizi gücləndirin 🛡️
Kriptovalyuta risklidir. Bu, maliyyə məsləhəti deyil. Həmişə öz araşdırmanızı aparın 💡
#MultiSig #MPC #CryptoEducation
Daha çoxu üçün məni izləyin 💛
Heç düşünmüsünüzmü ki, böyük Web3 təşkilatları və institusional xəzinələr bir nəfərin şəxsi açarına güvənmədən milyonlarla dolları necə qoruyur? Multi-Sig və MPC ilə tanış olun 🔐🛡️
#BinanceAcademy-dəki əsas dərslərə əsaslanaraq, OPSEC haqqında qısa xülasə:
1️⃣ Uğursuzluğun yeganə nöqtəsi:
• Ənənəvi pul kisələri (EOA-lar) bir şəxsi açara güvənir. Həmin açar ələ keçirilsə, bütün vəsaitlər həmişəlik itirilə bilər.
2️⃣ Çoximzalı (Multi-Sig) smart müqavilələr:
• Əməliyyatı təsdiqləmək üçün bir neçə müstəqil imza tələb edir (məsələn, 5 maraqlı tərəfdən 3-nün imzası). Beləliklə, etibar komanda üzvləri və ya bir neçə cihaz arasında bölüşdürülür.
3️⃣ Çoxtərəfli hesablama (MPC):
• Tək bir şəxsi açarı müxtəlif serverlər və ya cihazlar arasında paylanan riyazi “parçalara” bölür. Bu hissələr tam açar heç vaxt bir yerdə toplanmadan imzanı birgə hesablayır.
📖 Binance Academy-də daha çox öyrənin: https://www.binance.com/en/academy/glossary/multisignature
Texniki biliklərinizi artırın, əməliyyat təhlükəsizliyinizi gücləndirin 🛡️
Kriptovalyuta risklidir. Bu, maliyyə məsləhəti deyil. Həmişə öz araşdırmanızı aparın 💡
#MultiSig #MPC #CryptoEducation
Daha çoxu üçün məni izləyin 💛
#BinanceAcademy-dəki əsas dərslərə əsaslanaraq, OPSEC haqqında qısa xülasə:
1️⃣ Uğursuzluğun yeganə nöqtəsi:
• Ənənəvi pul kisələri (EOA-lar) bir şəxsi açara güvənir. Həmin açar ələ keçirilsə, bütün vəsaitlər həmişəlik itirilə bilər.
2️⃣ Çoximzalı (Multi-Sig) smart müqavilələr:
• Əməliyyatı təsdiqləmək üçün bir neçə müstəqil imza tələb edir (məsələn, 5 maraqlı tərəfdən 3-nün imzası). Beləliklə, etibar komanda üzvləri və ya bir neçə cihaz arasında bölüşdürülür.
3️⃣ Çoxtərəfli hesablama (MPC):
• Tək bir şəxsi açarı müxtəlif serverlər və ya cihazlar arasında paylanan riyazi “parçalara” bölür. Bu hissələr tam açar heç vaxt bir yerdə toplanmadan imzanı birgə hesablayır.
📖 Binance Academy-də daha çox öyrənin: https://www.binance.com/en/academy/glossary/multisignature
Texniki biliklərinizi artırın, əməliyyat təhlükəsizliyinizi gücləndirin 🛡️
Kriptovalyuta risklidir. Bu, maliyyə məsləhəti deyil. Həmişə öz araşdırmanızı aparın 💡
#MultiSig #MPC #CryptoEducation
Daha çoxu üçün məni izləyin 💛
1
4
110

Sui ekosisteminin məxfilik qatına daha bir yeniləmə: Seal MPC rəsmi olaraq ana şəbəkəyə qoşuldu.
Seal məlumat, AI və rəqəmsal aktivlər üçün proqramlaşdırıla bilən erişim qatı kimi fəaliyyət göstərir. Bu yeniləmədə ən diqqətçəkən məqam yerləşdirmə (deploy) yanaşmasının çevikliyidir — tərtibatçılar müstəqil açar serverlərini, MPC komitəsini və ya hər ikisini birgə istifadə edərək daha güclü etibar fərziyyələri qura bilərlər.
İlk ana şəbəkə MPC komitəsi 5-of-8 həddləndirmə (threshold) sxemindən istifadə edir. Komitə 8 node operatorundan ibarətdir: Mysten Labs, Unconfirmed Labs, H2O Nodes, Ruby Nodes, Natsai, Triton One, Nodeinfra və OverclockSol. İmza təhlükəsizliyi və sui-qəsdlərə (collusion) qarşı müqavimət imkanları nəzərəçarpacaq dərəcədə artıb.
Mənim fikrim: AI Agent və zəncirüstü məlumat səlahiyyətləndirilməsi (authorization) ssenariləri sürətləndikcə, "incə dənəli erişim nəzarəti + etibardan yayınma" problemini kim həll edirsə, növbəti mərhələnin narrativinin açarını da o əldə edəcək. Seal MPC-ni tək, sabit bir həll kimi yox, dəyişdirilə bilən (plug-and-play) modul kimi təqdim edir; bu mühəndislik yanaşması real biznes tərəfləri üçün daha uyğundur.
Diqqət verməyə dəyər: Sui ekosistemində sonradan daha çox AI və RWA layihəsinin Seal-a qoşularaq açarların idarə olunması (key custody) və məlumat səlahiyyətləndirilməsini həyata keçirəcəyi gözlənilir.
#Sui #Seal #MPC $SUI
Sui ekosisteminin məxfilik qatına daha bir yeniləmə: Seal MPC rəsmi olaraq ana şəbəkəyə qoşuldu.
Seal məlumat, AI və rəqəmsal aktivlər üçün proqramlaşdırıla bilən erişim qatı kimi fəaliyyət göstərir. Bu yeniləmədə ən diqqətçəkən məqam yerləşdirmə (deploy) yanaşmasının çevikliyidir — tərtibatçılar müstəqil açar serverlərini, MPC komitəsini və ya hər ikisini birgə istifadə edərək daha güclü etibar fərziyyələri qura bilərlər.
İlk ana şəbəkə MPC komitəsi 5-of-8 həddləndirmə (threshold) sxemindən istifadə edir. Komitə 8 node operatorundan ibarətdir: Mysten Labs, Unconfirmed Labs, H2O Nodes, Ruby Nodes, Natsai, Triton One, Nodeinfra və OverclockSol. İmza təhlükəsizliyi və sui-qəsdlərə (collusion) qarşı müqavimət imkanları nəzərəçarpacaq dərəcədə artıb.
Mənim fikrim: AI Agent və zəncirüstü məlumat səlahiyyətləndirilməsi (authorization) ssenariləri sürətləndikcə, "incə dənəli erişim nəzarəti + etibardan yayınma" problemini kim həll edirsə, növbəti mərhələnin narrativinin açarını da o əldə edəcək. Seal MPC-ni tək, sabit bir həll kimi yox, dəyişdirilə bilən (plug-and-play) modul kimi təqdim edir; bu mühəndislik yanaşması real biznes tərəfləri üçün daha uyğundur.
Diqqət verməyə dəyər: Sui ekosistemində sonradan daha çox AI və RWA layihəsinin Seal-a qoşularaq açarların idarə olunması (key custody) və məlumat səlahiyyətləndirilməsini həyata keçirəcəyi gözlənilir.
#Sui #Seal #MPC $SUI
Seal məlumat, AI və rəqəmsal aktivlər üçün proqramlaşdırıla bilən erişim qatı kimi fəaliyyət göstərir. Bu yeniləmədə ən diqqətçəkən məqam yerləşdirmə (deploy) yanaşmasının çevikliyidir — tərtibatçılar müstəqil açar serverlərini, MPC komitəsini və ya hər ikisini birgə istifadə edərək daha güclü etibar fərziyyələri qura bilərlər.
İlk ana şəbəkə MPC komitəsi 5-of-8 həddləndirmə (threshold) sxemindən istifadə edir. Komitə 8 node operatorundan ibarətdir: Mysten Labs, Unconfirmed Labs, H2O Nodes, Ruby Nodes, Natsai, Triton One, Nodeinfra və OverclockSol. İmza təhlükəsizliyi və sui-qəsdlərə (collusion) qarşı müqavimət imkanları nəzərəçarpacaq dərəcədə artıb.
Mənim fikrim: AI Agent və zəncirüstü məlumat səlahiyyətləndirilməsi (authorization) ssenariləri sürətləndikcə, "incə dənəli erişim nəzarəti + etibardan yayınma" problemini kim həll edirsə, növbəti mərhələnin narrativinin açarını da o əldə edəcək. Seal MPC-ni tək, sabit bir həll kimi yox, dəyişdirilə bilən (plug-and-play) modul kimi təqdim edir; bu mühəndislik yanaşması real biznes tərəfləri üçün daha uyğundur.
Diqqət verməyə dəyər: Sui ekosistemində sonradan daha çox AI və RWA layihəsinin Seal-a qoşularaq açarların idarə olunması (key custody) və məlumat səlahiyyətləndirilməsini həyata keçirəcəyi gözlənilir.
#Sui #Seal #MPC $SUI
226
·
--
Bugün ən güclü 24 saatlıq artımlardan biri kimi diqqəti cəlb edərək $MPC.US treyderlərin gözlərini üzərinə çəkdi. Belə kiçik bir token bu cür sıçrayanda hərəkətə keçməzdən əvvəl həcmi, likvidliyi və layihənin son yeniliklərini yoxlayın.
Sürətli hərəkət edənə sərmayə etməzdən əvvəl ilk yoxlamanız nədir?
Maliyyə məsləhəti deyil. Kriptovalyuta dəyişkəndir, ona görə də həmişə öz araşdırmanızı aparın və yalnız itirməyə imkanınız olan məbləği investisiya edin.
#MPC #Binance #altcoins #DYOR #CryptoTrending
{stock_us}(MPC.US)
Bugün ən güclü 24 saatlıq artımlardan biri kimi diqqəti cəlb edərək $MPC.US treyderlərin gözlərini üzərinə çəkdi. Belə kiçik bir token bu cür sıçrayanda hərəkətə keçməzdən əvvəl həcmi, likvidliyi və layihənin son yeniliklərini yoxlayın.
Sürətli hərəkət edənə sərmayə etməzdən əvvəl ilk yoxlamanız nədir?
Maliyyə məsləhəti deyil. Kriptovalyuta dəyişkəndir, ona görə də həmişə öz araşdırmanızı aparın və yalnız itirməyə imkanınız olan məbləği investisiya edin.
#MPC #Binance #altcoins #DYOR #CryptoTrending
Sürətli hərəkət edənə sərmayə etməzdən əvvəl ilk yoxlamanız nədir?
Maliyyə məsləhəti deyil. Kriptovalyuta dəyişkəndir, ona görə də həmişə öz araşdırmanızı aparın və yalnız itirməyə imkanınız olan məbləği investisiya edin.
#MPC #Binance #altcoins #DYOR #CryptoTrending
MPCUS-0,49%
56

·
--
Hədlənmiş (threshold) idarəetmə on-chain aktivlərdən onlayn ödəniş infrastrukturuna doğru gedir2026-08-23
Keçən həftənin dərsi belədir: açar təhlükəsizliyinə tək bir dəfə yaradılışda və ya tək bir dəfə yenilənmədə baxmaq kifayət deyil; bu gün siqnal başqa bir səviyyəyə keçib: hədlənmiş imzalar daha mürəkkəb və davamlı onlayn olan ödəniş protokollarına daxil edilir və protokolun təhlükəsizlik sərhədləri də eyni zamanda yenidən hazırlanmalıdır.
IACR ePrint-in məlumatına görə, Lightning-in real məhdudiyyətlərindən çıxış edən yeni bir məqalə var: kanal son nöqtələri tək bir onlayn açara etibar edir və mövcud on-chain Bitcoin hədlənmiş (threshold) imza təcrübəsi Lightning-in mesajlaşma prosesinin problemlərini birbaşa həll edə bilmir. Məqalə iç-içə hədlənmiş (nested threshold) çoximza (multisignature) təklif edir və Iceberg konstruktsiyası nümunəsində göstərir: Lightning tərəfində hədlənmiş qrup kimi işlədilir, amma qarşı tərəf üçün yenə də adi MuSig2 iştirakçısı kimi görünür.
Hədlənmiş (threshold) idarəetmə on-chain aktivlərdən onlayn ödəniş infrastrukturuna doğru gedir
2026-08-23
Keçən həftənin dərsi belədir: açar təhlükəsizliyinə tək bir dəfə yaradılışda və ya tək bir dəfə yenilənmədə baxmaq kifayət deyil; bu gün siqnal başqa bir səviyyəyə keçib: hədlənmiş imzalar daha mürəkkəb və davamlı onlayn olan ödəniş protokollarına daxil edilir və protokolun təhlükəsizlik sərhədləri də eyni zamanda yenidən hazırlanmalıdır.
IACR ePrint-in məlumatına görə, Lightning-in real məhdudiyyətlərindən çıxış edən yeni bir məqalə var: kanal son nöqtələri tək bir onlayn açara etibar edir və mövcud on-chain Bitcoin hədlənmiş (threshold) imza təcrübəsi Lightning-in mesajlaşma prosesinin problemlərini birbaşa həll edə bilmir. Məqalə iç-içə hədlənmiş (nested threshold) çoximza (multisignature) təklif edir və Iceberg konstruktsiyası nümunəsində göstərir: Lightning tərəfində hədlənmiş qrup kimi işlədilir, amma qarşı tərəf üçün yenə də adi MuSig2 iştirakçısı kimi görünür.
Keçən həftənin dərsi belədir: açar təhlükəsizliyinə tək bir dəfə yaradılışda və ya tək bir dəfə yenilənmədə baxmaq kifayət deyil; bu gün siqnal başqa bir səviyyəyə keçib: hədlənmiş imzalar daha mürəkkəb və davamlı onlayn olan ödəniş protokollarına daxil edilir və protokolun təhlükəsizlik sərhədləri də eyni zamanda yenidən hazırlanmalıdır.
IACR ePrint-in məlumatına görə, Lightning-in real məhdudiyyətlərindən çıxış edən yeni bir məqalə var: kanal son nöqtələri tək bir onlayn açara etibar edir və mövcud on-chain Bitcoin hədlənmiş (threshold) imza təcrübəsi Lightning-in mesajlaşma prosesinin problemlərini birbaşa həll edə bilmir. Məqalə iç-içə hədlənmiş (nested threshold) çoximza (multisignature) təklif edir və Iceberg konstruktsiyası nümunəsində göstərir: Lightning tərəfində hədlənmiş qrup kimi işlədilir, amma qarşı tərəf üçün yenə də adi MuSig2 iştirakçısı kimi görünür.
148

🔐 Çoxtərəfli hesablama cüzdanları (MPC): Kriptovalyuta təhlükəsizliyində irəliləyiş
Çoxtərəfli hesablama cüzdanları (MPC) kriptovalyutanın saxlanmasında ənənəvi ilkin şifrələyiş (seed phrase) metodlarına potensial alternativ kimi getdikcə daha çox diqqət cəlb edir. Bu texnologiya şəxsi açarı bir neçə hissəyə bölüb onların paylanması yolu ilə təhlükəsizliyi artırmağa yönəlib; bununla da tək bir uğursuzluq nöqtəsi və haker hücumu riskləri azalır.
━━━━━━━━━━━━━━
📊 Təsir: 📈 Yüksək
🏷️ OTHER
#MPC #CryptoSecurity #WalletTech #Blockchain
📰 Mənbə: bitcoinfoundation.org
🔐 Çoxtərəfli hesablama cüzdanları (MPC): Kriptovalyuta təhlükəsizliyində irəliləyiş
Çoxtərəfli hesablama cüzdanları (MPC) kriptovalyutanın saxlanmasında ənənəvi ilkin şifrələyiş (seed phrase) metodlarına potensial alternativ kimi getdikcə daha çox diqqət cəlb edir. Bu texnologiya şəxsi açarı bir neçə hissəyə bölüb onların paylanması yolu ilə təhlükəsizliyi artırmağa yönəlib; bununla da tək bir uğursuzluq nöqtəsi və haker hücumu riskləri azalır.
━━━━━━━━━━━━━━
📊 Təsir: 📈 Yüksək
🏷️ OTHER
#MPC #CryptoSecurity #WalletTech #Blockchain
📰 Mənbə: bitcoinfoundation.org
Çoxtərəfli hesablama cüzdanları (MPC) kriptovalyutanın saxlanmasında ənənəvi ilkin şifrələyiş (seed phrase) metodlarına potensial alternativ kimi getdikcə daha çox diqqət cəlb edir. Bu texnologiya şəxsi açarı bir neçə hissəyə bölüb onların paylanması yolu ilə təhlükəsizliyi artırmağa yönəlib; bununla da tək bir uğursuzluq nöqtəsi və haker hücumu riskləri azalır.
━━━━━━━━━━━━━━
📊 Təsir: 📈 Yüksək
🏷️ OTHER
#MPC #CryptoSecurity #WalletTech #Blockchain
📰 Mənbə: bitcoinfoundation.org
39
·
--
Sui əsas şəbəkəsi mühüm infrastruktur yenilənməsi ilə qarşı-qarşıyadır — Seal MPC rəsmi olaraq işə düşdü.
Məlumat, AI və rəqəmsal aktivlər üçün proqramlaşdırıla bilən giriş (access) qatıdır olaraq Seal bu dəfə tərtibatçılara üç seçim təqdim edir: müstəqil açar serveri, MPC komitəsi və ya ikisinin hibrid yerləşdirilməsi. Bu çevikliyin arxasında daha güclü etibar fərziyyəsi dayanır — tətbiq ssenarinizə əsasən təhlükəsizlik sərhədini siz müəyyən edə bilərsiniz.
İlk əsas şəbəkə MPC komitəsi 5-of-8 hədd (threshold) sxemini tətbiq edəcək, həmçinin node operatorları siyahısı da diqqət çəkir: Mysten Labs, Unconfirmed Labs, H2O Nodes, Ruby Nodes, Natsai, Triton One, Nodeinfra və OverclockSol. Səlahiyyətlər səkkizə bölünür: istənilən üç tərəfin əlbirliyi açarı aça bilməz.
Niyə bu məsələ diqqətə layiqdir?
Zəncirüstü AI, məxfi hesablamalar (privacy computing) və gizli aktivlərin saxlanması (custody) kimi ssenarilər sürətlənir; tək nöqtəli açar idarəçiliyi artıq kifayət etmir. MPC komitəsi modeli etibarı bir neçə müstəqil operatora paylayır, hibrid yerləşdirmə isə layihə sahiblərinə mərkəzsizləşdirmə ilə performans arasında balans tapmağa imkan verir.
$SUI ekosistemi üçün bu, “proqramlaşdırıla bilən aktiv” anlayışından “proqramlaşdırıla bilən giriş nəzarəti”nə doğru bir addımdır. Giriş qatı qalınlaşdıqca, yuxarıda böyüyə biləcək tətbiq sərhədləri də təbii olaraq daha geniş olur.
Növbəti olaraq izlənməli olanlar: neçə yeni layihənin Seal üzərində qurulacağı və komitə node-larının daha da genişlənib-genişlənməyəcəyi.
#Sui #Seal #MPC
Sui əsas şəbəkəsi mühüm infrastruktur yenilənməsi ilə qarşı-qarşıyadır — Seal MPC rəsmi olaraq işə düşdü.
Məlumat, AI və rəqəmsal aktivlər üçün proqramlaşdırıla bilən giriş (access) qatıdır olaraq Seal bu dəfə tərtibatçılara üç seçim təqdim edir: müstəqil açar serveri, MPC komitəsi və ya ikisinin hibrid yerləşdirilməsi. Bu çevikliyin arxasında daha güclü etibar fərziyyəsi dayanır — tətbiq ssenarinizə əsasən təhlükəsizlik sərhədini siz müəyyən edə bilərsiniz.
İlk əsas şəbəkə MPC komitəsi 5-of-8 hədd (threshold) sxemini tətbiq edəcək, həmçinin node operatorları siyahısı da diqqət çəkir: Mysten Labs, Unconfirmed Labs, H2O Nodes, Ruby Nodes, Natsai, Triton One, Nodeinfra və OverclockSol. Səlahiyyətlər səkkizə bölünür: istənilən üç tərəfin əlbirliyi açarı aça bilməz.
Niyə bu məsələ diqqətə layiqdir?
Zəncirüstü AI, məxfi hesablamalar (privacy computing) və gizli aktivlərin saxlanması (custody) kimi ssenarilər sürətlənir; tək nöqtəli açar idarəçiliyi artıq kifayət etmir. MPC komitəsi modeli etibarı bir neçə müstəqil operatora paylayır, hibrid yerləşdirmə isə layihə sahiblərinə mərkəzsizləşdirmə ilə performans arasında balans tapmağa imkan verir.
$SUI ekosistemi üçün bu, “proqramlaşdırıla bilən aktiv” anlayışından “proqramlaşdırıla bilən giriş nəzarəti”nə doğru bir addımdır. Giriş qatı qalınlaşdıqca, yuxarıda böyüyə biləcək tətbiq sərhədləri də təbii olaraq daha geniş olur.
Növbəti olaraq izlənməli olanlar: neçə yeni layihənin Seal üzərində qurulacağı və komitə node-larının daha da genişlənib-genişlənməyəcəyi.
#Sui #Seal #MPC
Məlumat, AI və rəqəmsal aktivlər üçün proqramlaşdırıla bilən giriş (access) qatıdır olaraq Seal bu dəfə tərtibatçılara üç seçim təqdim edir: müstəqil açar serveri, MPC komitəsi və ya ikisinin hibrid yerləşdirilməsi. Bu çevikliyin arxasında daha güclü etibar fərziyyəsi dayanır — tətbiq ssenarinizə əsasən təhlükəsizlik sərhədini siz müəyyən edə bilərsiniz.
İlk əsas şəbəkə MPC komitəsi 5-of-8 hədd (threshold) sxemini tətbiq edəcək, həmçinin node operatorları siyahısı da diqqət çəkir: Mysten Labs, Unconfirmed Labs, H2O Nodes, Ruby Nodes, Natsai, Triton One, Nodeinfra və OverclockSol. Səlahiyyətlər səkkizə bölünür: istənilən üç tərəfin əlbirliyi açarı aça bilməz.
Niyə bu məsələ diqqətə layiqdir?
Zəncirüstü AI, məxfi hesablamalar (privacy computing) və gizli aktivlərin saxlanması (custody) kimi ssenarilər sürətlənir; tək nöqtəli açar idarəçiliyi artıq kifayət etmir. MPC komitəsi modeli etibarı bir neçə müstəqil operatora paylayır, hibrid yerləşdirmə isə layihə sahiblərinə mərkəzsizləşdirmə ilə performans arasında balans tapmağa imkan verir.
$SUI ekosistemi üçün bu, “proqramlaşdırıla bilən aktiv” anlayışından “proqramlaşdırıla bilən giriş nəzarəti”nə doğru bir addımdır. Giriş qatı qalınlaşdıqca, yuxarıda böyüyə biləcək tətbiq sərhədləri də təbii olaraq daha geniş olur.
Növbəti olaraq izlənməli olanlar: neçə yeni layihənin Seal üzərində qurulacağı və komitə node-larının daha da genişlənib-genişlənməyəcəyi.
#Sui #Seal #MPC
229
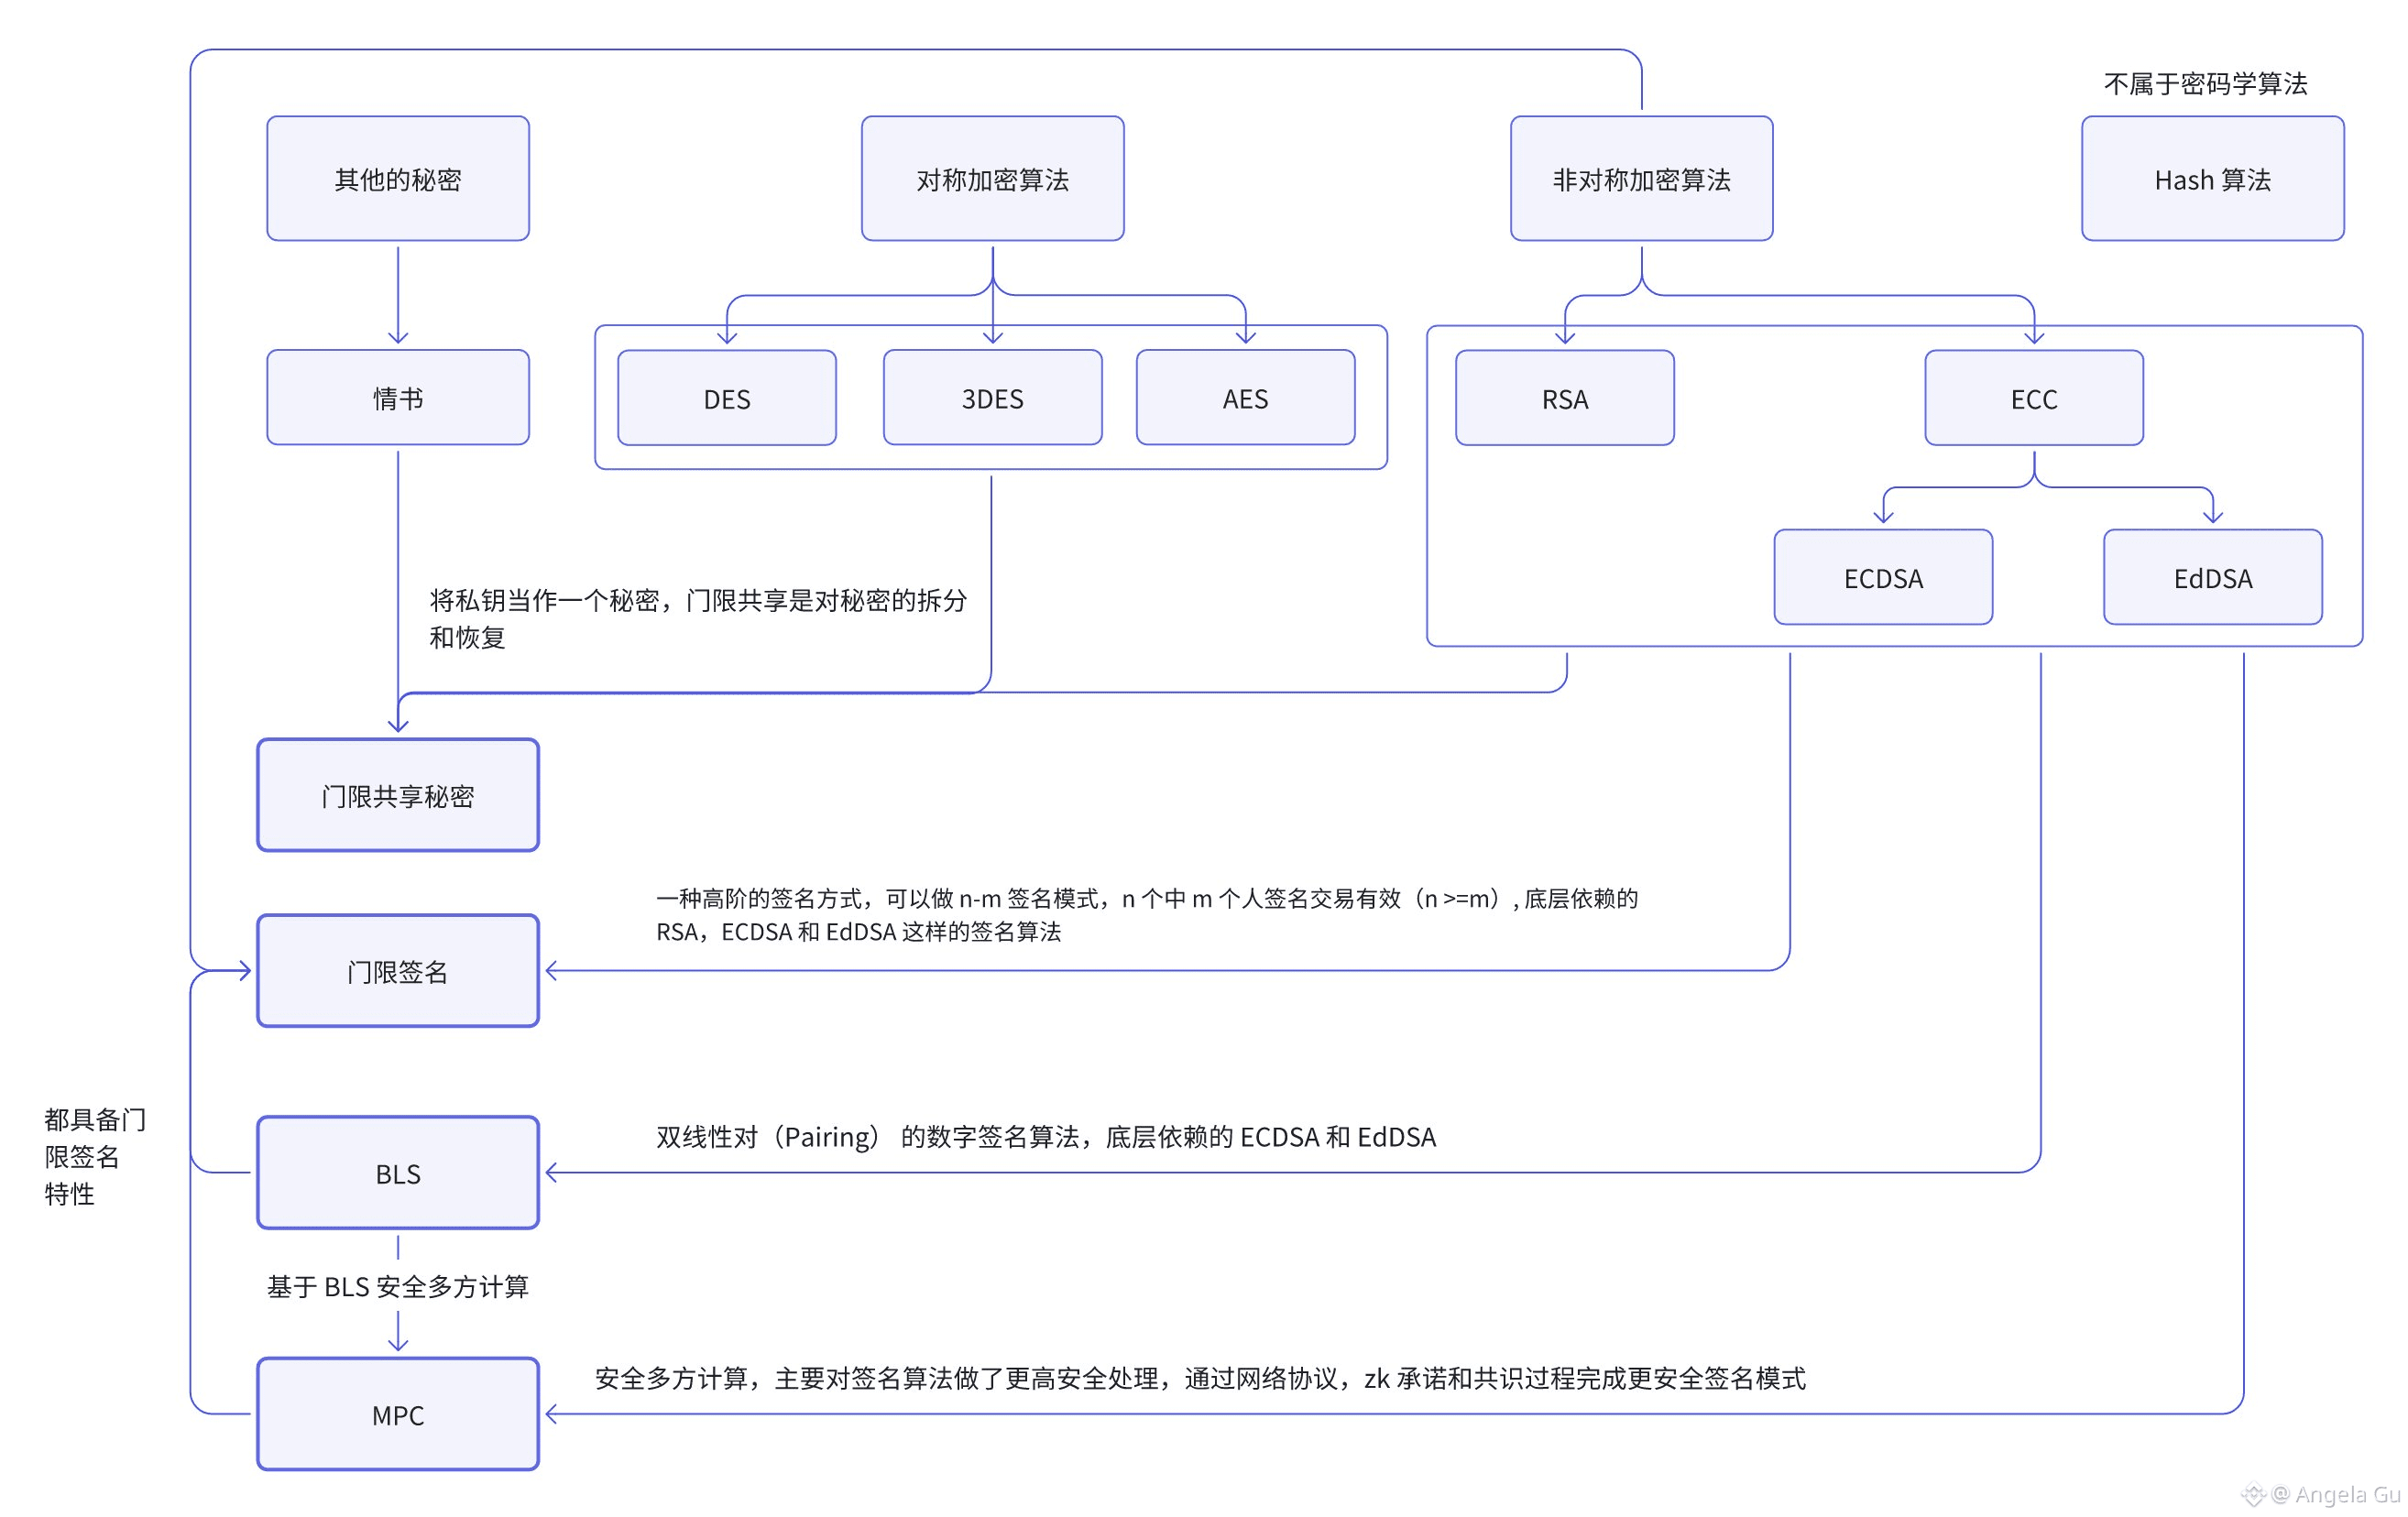
Çox adam kriptoqrafiya alqoritmlərini "bilgi nöqtəsi" kimi görür, amma Web3-də, bunlar əslində bir bacarıq sistemidir:
Simmetrik şifrələmə (AES)
👉 "sürət" üçün məsuldir
Asimmetrik şifrələmə (RSA / ECC)
👉 "kimlik" üçün məsuldir
Hash
👉 "dəyişməzlik" üçün məsuldir
Amma blokçeyn təhlükəsizliyinin həddini dəstəkləyən əsl evrim zənciri budur:
Özəl açar → Eşitlikdə gizli paylaşma → Eşitlikdə imza → BLS → MPC
Bu, "tək insan nəzarəti"ndən "qruplaşmış konsensus təhlükəsizliyinə" keçidin bir yoludur.
Eşitlikdə gizli paylaşma, bir özəl açarı n hissəyə bölür, istənilən k hissə bərpa edə bilər.
👉 Həll olunan: Özəl açar artıq bir şəxsin əlində deyil
Eşitlikdə imza (Threshold Signature) n insan arasında, k insan bir imza tamamlayır, zəncirdə hələ də "bir imza" kimi görünür.
👉 Təhlükəsizlik "tək nöqtədən" "təşkilat səviyyəsinə" dəyişir
BLS imzası: İki xətli uyğunlaşma (Pairing) əsasında, imza toplama və eşitlik xüsusiyyətlərini doğuştan dəstəkləyir, PoS, açıq zəncir konsensusu, DA, Rollup doğrulayıcı sistemi üçün əsas infrastrukturudur.
MPC (Çox tərəfli təhlükəsiz hesablamalar): yeni imza alqoritmi deyil, amma: tam özəl açarı bərpa etmədən imza hesablamasını tamamlayır. Şəbəkə protokolu, ZK, konsensus mexanizmi ilə birləşdirərək, "imza hüququnu" "əməkdaşlıq prosesinə" çevirir.
Nəticə bir cümlə ilə:
ECDSA / EdDSA "mən imza ata bilərəm" problemini həll edir
Eşitlikdə imza "birlikdə imza atırıq" problemini həll edir
BLS "bir çox insan birlikdə imza atır, amma çox effektivdir" problemini həll edir
MPC "hamı imza atır, amma heç kim tam özəl açarı əslində almır" problemini həll edir.
Buna görə indi birjalarda, mühafizə, L2, doğrulayıcı, Rollup Sekvencer, "özəl açar" dövründən, Eşitlik + BLS + MPC təhlükəsizlik arxitekturasına keçid edirlər.
Kriptoqrafiya yalnız alqoritm deyil, eyni zamanda təşkilatın təhlükəsizlik strukturu dizaynıdır. #密码学 #安全 #MPC
Çox adam kriptoqrafiya alqoritmlərini "bilgi nöqtəsi" kimi görür, amma Web3-də, bunlar əslində bir bacarıq sistemidir:
Simmetrik şifrələmə (AES)
👉 "sürət" üçün məsuldir
Asimmetrik şifrələmə (RSA / ECC)
👉 "kimlik" üçün məsuldir
Hash
👉 "dəyişməzlik" üçün məsuldir
Amma blokçeyn təhlükəsizliyinin həddini dəstəkləyən əsl evrim zənciri budur:
Özəl açar → Eşitlikdə gizli paylaşma → Eşitlikdə imza → BLS → MPC
Bu, "tək insan nəzarəti"ndən "qruplaşmış konsensus təhlükəsizliyinə" keçidin bir yoludur.
Eşitlikdə gizli paylaşma, bir özəl açarı n hissəyə bölür, istənilən k hissə bərpa edə bilər.
👉 Həll olunan: Özəl açar artıq bir şəxsin əlində deyil
Eşitlikdə imza (Threshold Signature) n insan arasında, k insan bir imza tamamlayır, zəncirdə hələ də "bir imza" kimi görünür.
👉 Təhlükəsizlik "tək nöqtədən" "təşkilat səviyyəsinə" dəyişir
BLS imzası: İki xətli uyğunlaşma (Pairing) əsasında, imza toplama və eşitlik xüsusiyyətlərini doğuştan dəstəkləyir, PoS, açıq zəncir konsensusu, DA, Rollup doğrulayıcı sistemi üçün əsas infrastrukturudur.
MPC (Çox tərəfli təhlükəsiz hesablamalar): yeni imza alqoritmi deyil, amma: tam özəl açarı bərpa etmədən imza hesablamasını tamamlayır. Şəbəkə protokolu, ZK, konsensus mexanizmi ilə birləşdirərək, "imza hüququnu" "əməkdaşlıq prosesinə" çevirir.
Nəticə bir cümlə ilə:
ECDSA / EdDSA "mən imza ata bilərəm" problemini həll edir
Eşitlikdə imza "birlikdə imza atırıq" problemini həll edir
BLS "bir çox insan birlikdə imza atır, amma çox effektivdir" problemini həll edir
MPC "hamı imza atır, amma heç kim tam özəl açarı əslində almır" problemini həll edir.
Buna görə indi birjalarda, mühafizə, L2, doğrulayıcı, Rollup Sekvencer, "özəl açar" dövründən, Eşitlik + BLS + MPC təhlükəsizlik arxitekturasına keçid edirlər.
Kriptoqrafiya yalnız alqoritm deyil, eyni zamanda təşkilatın təhlükəsizlik strukturu dizaynıdır. #密码学 #安全 #MPC
Simmetrik şifrələmə (AES)
👉 "sürət" üçün məsuldir
Asimmetrik şifrələmə (RSA / ECC)
👉 "kimlik" üçün məsuldir
Hash
👉 "dəyişməzlik" üçün məsuldir
Amma blokçeyn təhlükəsizliyinin həddini dəstəkləyən əsl evrim zənciri budur:
Özəl açar → Eşitlikdə gizli paylaşma → Eşitlikdə imza → BLS → MPC
Bu, "tək insan nəzarəti"ndən "qruplaşmış konsensus təhlükəsizliyinə" keçidin bir yoludur.
Eşitlikdə gizli paylaşma, bir özəl açarı n hissəyə bölür, istənilən k hissə bərpa edə bilər.
👉 Həll olunan: Özəl açar artıq bir şəxsin əlində deyil
Eşitlikdə imza (Threshold Signature) n insan arasında, k insan bir imza tamamlayır, zəncirdə hələ də "bir imza" kimi görünür.
👉 Təhlükəsizlik "tək nöqtədən" "təşkilat səviyyəsinə" dəyişir
BLS imzası: İki xətli uyğunlaşma (Pairing) əsasında, imza toplama və eşitlik xüsusiyyətlərini doğuştan dəstəkləyir, PoS, açıq zəncir konsensusu, DA, Rollup doğrulayıcı sistemi üçün əsas infrastrukturudur.
MPC (Çox tərəfli təhlükəsiz hesablamalar): yeni imza alqoritmi deyil, amma: tam özəl açarı bərpa etmədən imza hesablamasını tamamlayır. Şəbəkə protokolu, ZK, konsensus mexanizmi ilə birləşdirərək, "imza hüququnu" "əməkdaşlıq prosesinə" çevirir.
Nəticə bir cümlə ilə:
ECDSA / EdDSA "mən imza ata bilərəm" problemini həll edir
Eşitlikdə imza "birlikdə imza atırıq" problemini həll edir
BLS "bir çox insan birlikdə imza atır, amma çox effektivdir" problemini həll edir
MPC "hamı imza atır, amma heç kim tam özəl açarı əslində almır" problemini həll edir.
Buna görə indi birjalarda, mühafizə, L2, doğrulayıcı, Rollup Sekvencer, "özəl açar" dövründən, Eşitlik + BLS + MPC təhlükəsizlik arxitekturasına keçid edirlər.
Kriptoqrafiya yalnız alqoritm deyil, eyni zamanda təşkilatın təhlükəsizlik strukturu dizaynıdır. #密码学 #安全 #MPC
182
·
--
Əmlakınız daha güclü bir qoruyucuya ehtiyac duyur.🛡️
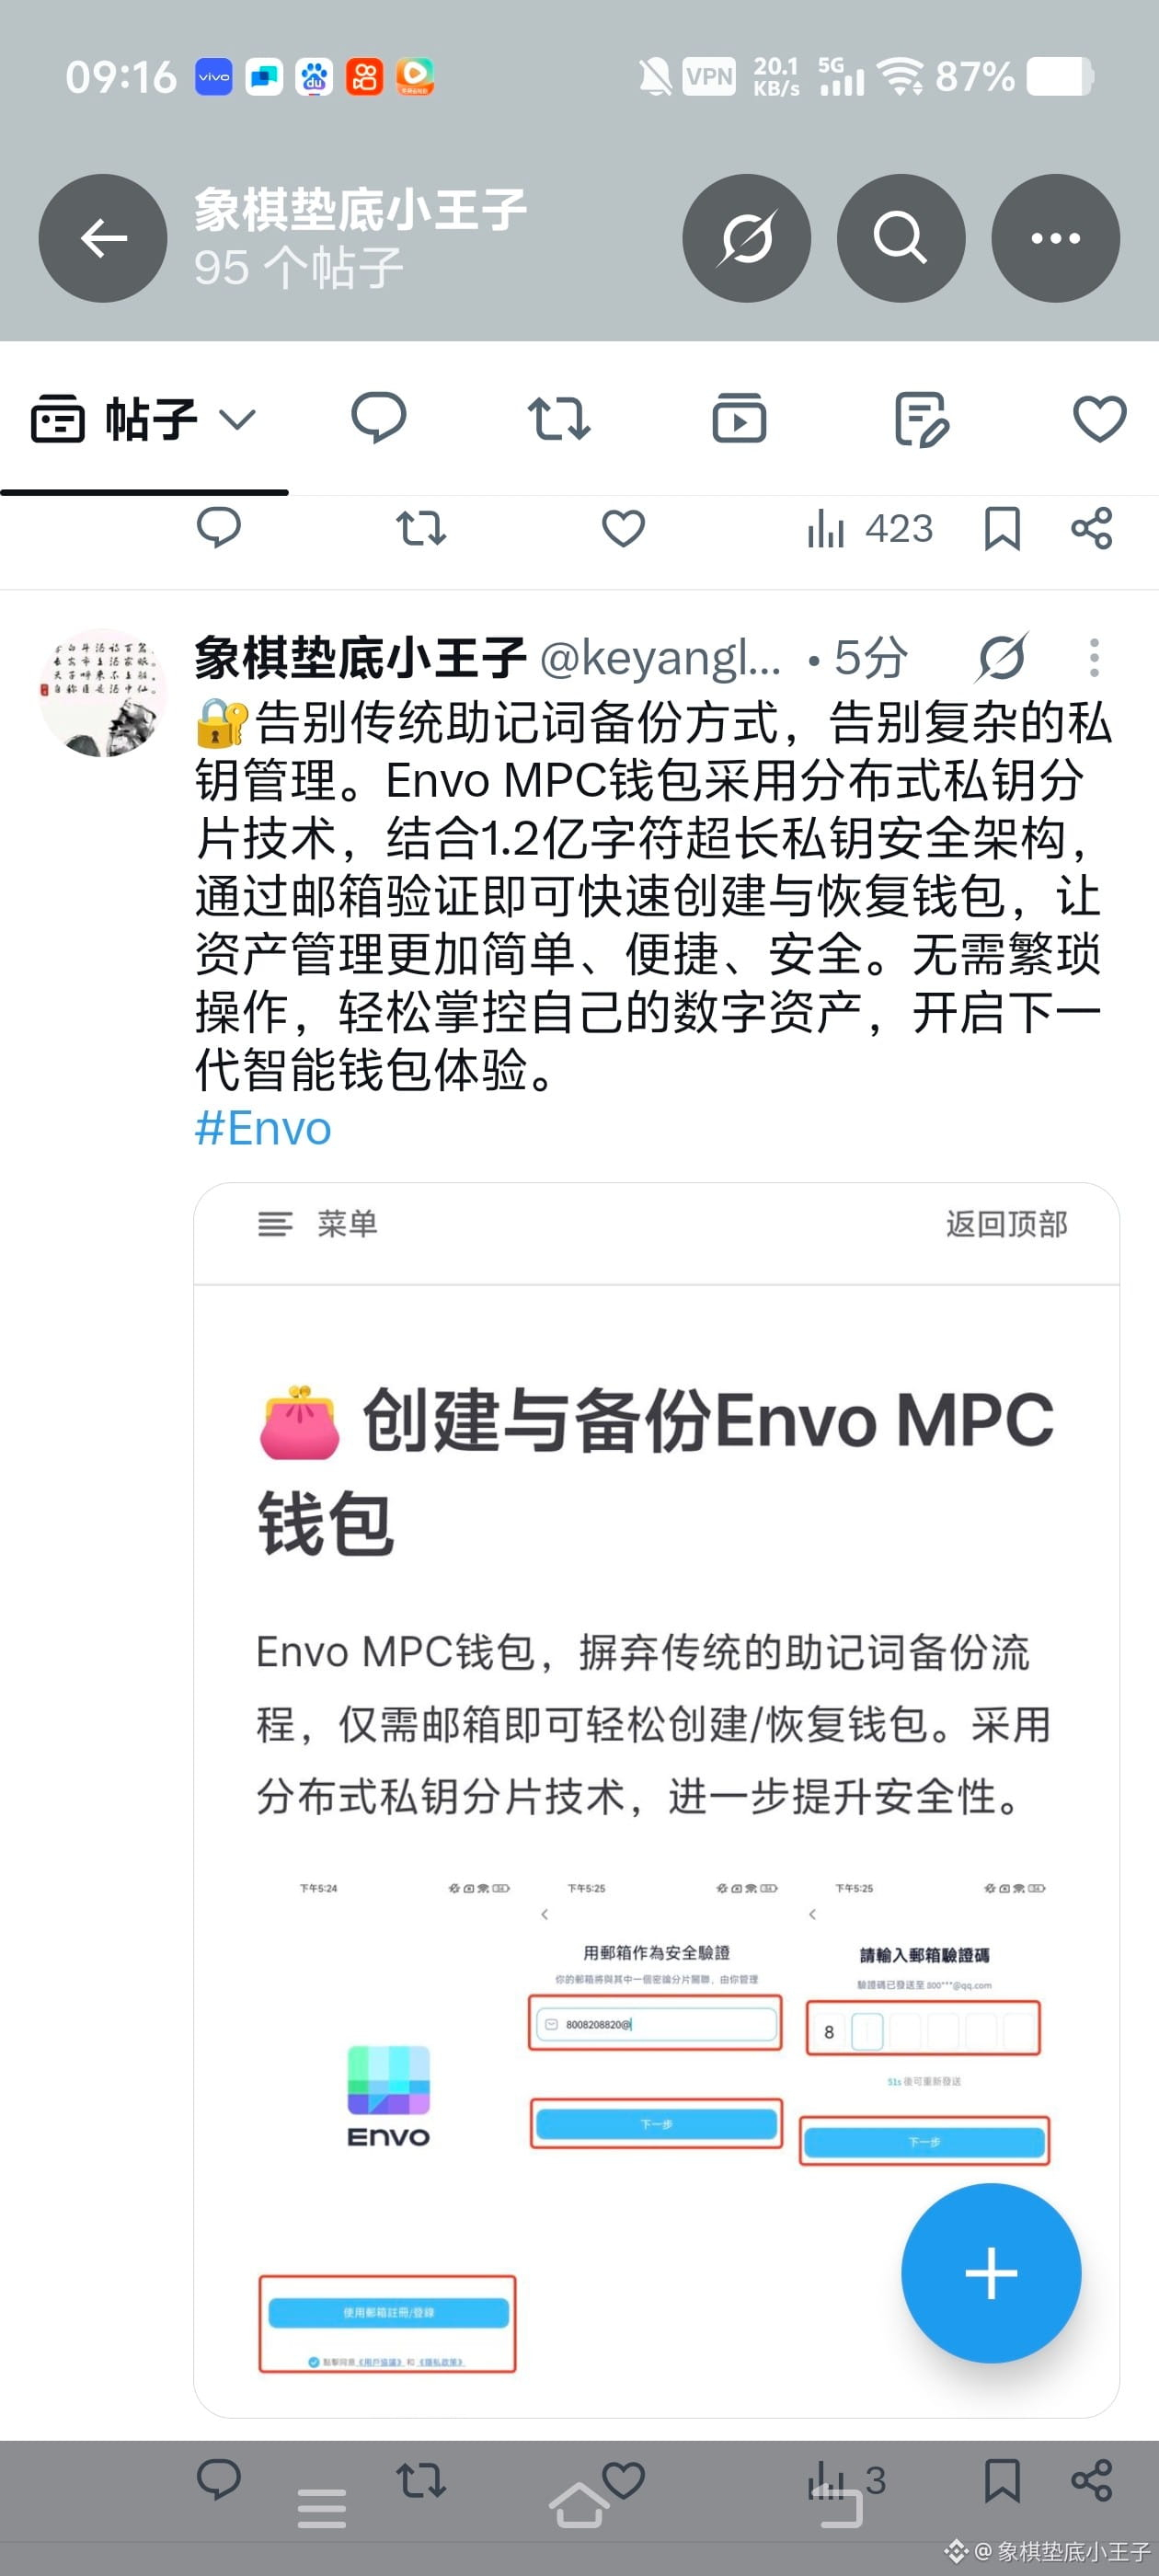
Envo MPC cüzdanı ənənəvi cüzdanların məhdudiyyətlərini aşır; MPC texnologiyası + 1,2 milyard simvol uzunluğunda şəxsi açar sistemi ilə daha təhlükəsiz və daha ağıllı aktiv qoruma həlləri təqdim edir. Sadə ehtiyat nüsxəsi, təhlükəsiz yaddaş — hər bir onlayn zəncir əməliyyatı daha çox arxayınlıqla həyata keçirilir.
#Envo #MPC
Əmlakınız daha güclü bir qoruyucuya ehtiyac duyur.🛡️
Envo MPC cüzdanı ənənəvi cüzdanların məhdudiyyətlərini aşır; MPC texnologiyası + 1,2 milyard simvol uzunluğunda şəxsi açar sistemi ilə daha təhlükəsiz və daha ağıllı aktiv qoruma həlləri təqdim edir. Sadə ehtiyat nüsxəsi, təhlükəsiz yaddaş — hər bir onlayn zəncir əməliyyatı daha çox arxayınlıqla həyata keçirilir.
#Envo #MPC
Envo MPC cüzdanı ənənəvi cüzdanların məhdudiyyətlərini aşır; MPC texnologiyası + 1,2 milyard simvol uzunluğunda şəxsi açar sistemi ilə daha təhlükəsiz və daha ağıllı aktiv qoruma həlləri təqdim edir. Sadə ehtiyat nüsxəsi, təhlükəsiz yaddaş — hər bir onlayn zəncir əməliyyatı daha çox arxayınlıqla həyata keçirilir.
#Envo #MPC
1
83
Daha çox kontent araşdırmaq üçün daxil olun
Binance Square-də qlobal kriptovalyuta istifadəçilərinə qoşulun
⚡️ Kriptovalyuta haqqında ən son və faydalı məlumatları əldə edin.
💬 Dünyanın ən böyük kriptovalyuta birjası tərəfindən etibar edilir.
👍 Doğrulanmış yaradıcılardan gələn real məlumatları kəşf edin.
E-poçt/Telefon nömrəsi
Trenddə olan mövzular
1
#BinanceReopensWithdrawalsForMoreAssets
625,610 baxış
Müzakirə edir: 3,043
2
#BTCRebounds80K
138,099 baxış
Müzakirə edir: 1,340
3
#Binance98PercentReplenished
71,577 baxış
Müzakirə edir: 929
4
#ADPUSPrivateEmployersAdd86000JobsInOctober
8,518 baxış
Müzakirə edir: 157
5
#USMidterms-WhatAreMarketsExpecting?
450,321 baxış
Müzakirə edir: 2,407
6
#US10YearTreasuryYieldFallsTo4.845%
212 baxış
Müzakirə edir: 29
7
#ZcashExpectsNU7ToMake$16MSproutZECInaccessible
50 baxış
Müzakirə edir: 5
8
#AsianChipStocksRetreat
850 baxış
Müzakirə edir: 35
9
#USOctoberNFP-AreRateCutsStillPossible
446,749 baxış
Müzakirə edir: 3,068
10
#TRUMPFalls18.1%In24HoursToRecordLow
8,053 baxış
Müzakirə edir: 76