

#electrum
electrum
10,452 baxış
Müzakirə edir: 73
Populyar
Sonuncu

🔐 Electrum ilə əməliyyatı sürətləndirmək hakerə pul köçürmək ola bilər?
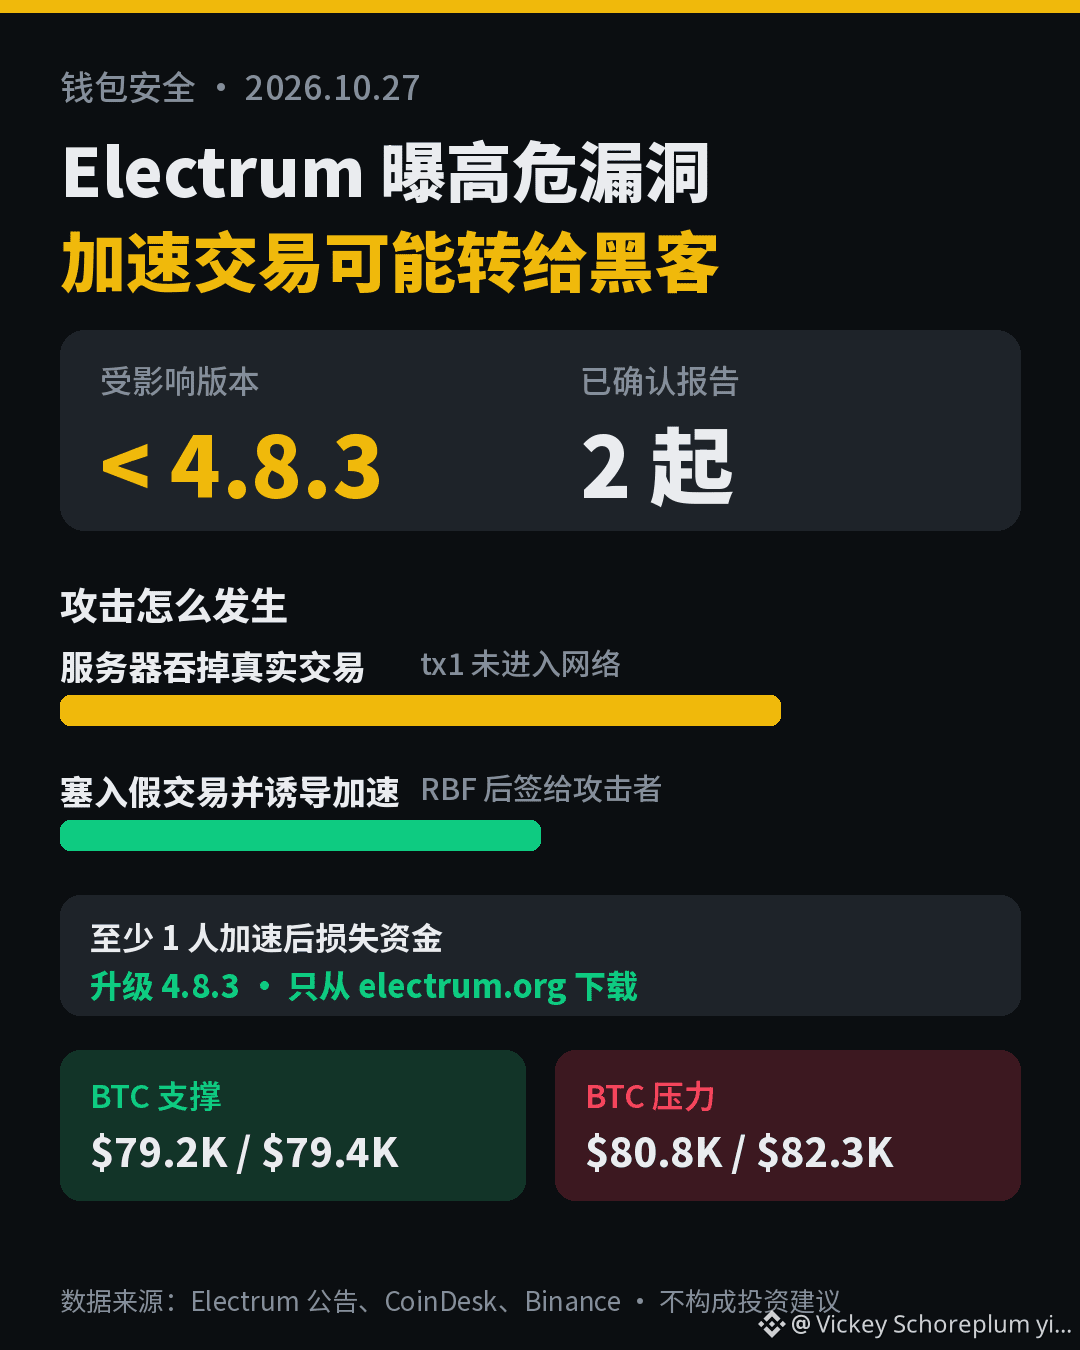
Bitcoin-in köklü Electrum pulqabısı oktyabrın 24-də 4.8.3 təhlükəsizlik yeniləməsini yayımladı. Yeniləmə yüksək riskli boşluğu aradan qaldırır: zərərli server indicə yayımladığınız əməliyyatı “uda” və pulqabıda alıcı ünvanı dəyişdirilmiş saxta əməliyyat göstərə bilər. RBF ilə sürətləndirməyə bassanız, pulqabı hücumçuya həqiqətən ödəniş edən əməliyyatı imzalayacaq.
📋 Hücum necə baş verir
• Siz tx1 əməliyyatını yayımlayırsınız, zərərli server onu ötürmür və əsl əməliyyat Bitcoin şəbəkəsinə heç çatmır
• Server pulqabıya ziddiyyətli tx2 əməliyyatı göndərir: alıcı ünvanı hücumçunun ünvanı ilə əvəzlənir, imza etibarsız olsa da, köhnə versiya bunu yoxlamır
• Saxta əməliyyatın komissiyası 0-dır, “ilişib qalıb” kimi görünür və sizi sürətləndirməyə təhrik edir
• Sürətləndirən kimi Electrum etibarlı əməliyyat imzalayır və vəsait hücumçuya köçürülür
⚠️ Artıq zərərçəkənlər var
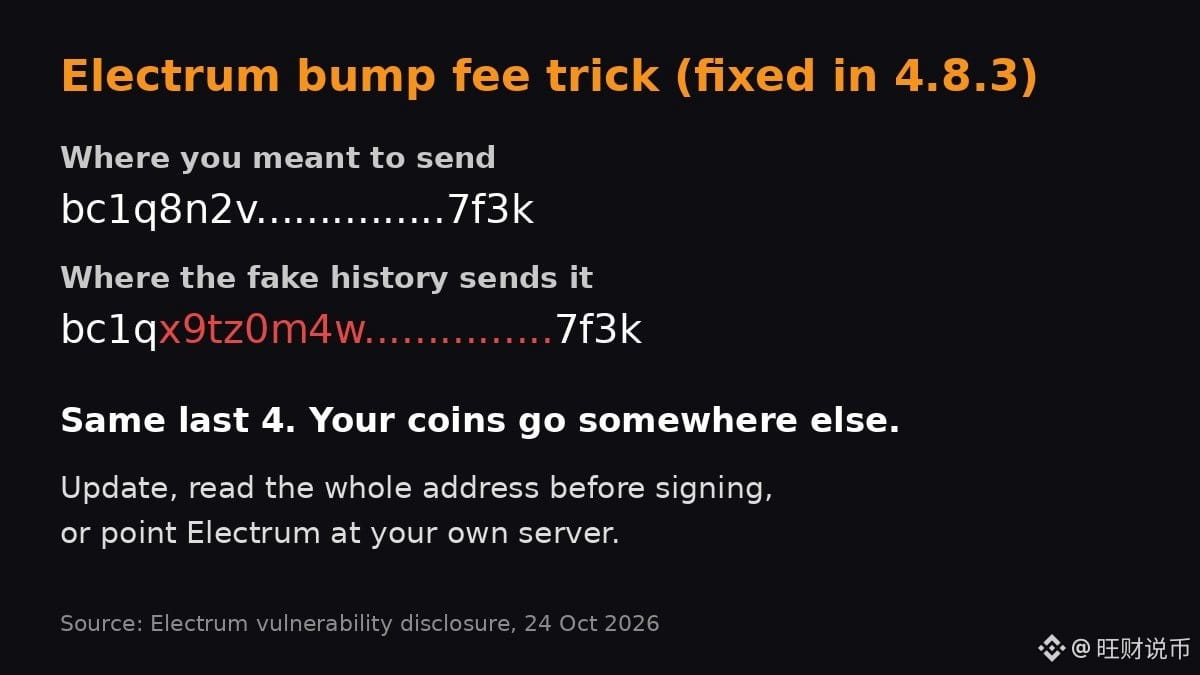
Tərtibatçılar istifadəçilərdən 2 hadisə barədə məlumat alıblar (11 və 18 oktyabr). Onlardan biri saxta əməliyyatı sürətləndirdikdən sonra vəsaitini itirib. Hücumçunun ünvanının son 4 rəqəmi əsl ünvanın son 4 rəqəmi ilə eyni olub; yalnız əvvələ və sona baxmaqla bunu aşkar etmək çətindir. Ümumi zərər açıqlanmayıb.
🛡️ Nə etməli
• 4.8.3-dən əvvəlki bütün versiyalar təsirlənib. 4.8.3-ə yeniləyin və proqramı yalnız electrum.org saytından yükləyin
• Əməliyyatı sürətləndirməzdən (RBF) əvvəl hər çıxış ünvanını və məbləği tam yoxlayın
• Yalnız etibar etdikləri serverlərə (məsələn, öz qovşaqlarına) qoşulan istifadəçilər təsirlənmir
📊 Bazara təsiri
Bu, pulqabı proqram təminatı ilə bağlı problemdir, Bitcoin protokolundakı boşluq deyil; BTC-yə təsiri məhduddur. BTC hazırda təxminən $79,800-dır, son 24 saatda təxminən 0.5% ucuzlaşıb. Əsas səviyyələr: dəstək $79,200–79,400 (son günlərin minimumu), müqavimət $80,800 / $82,300.
Əməliyyatı sürətləndirməzdən əvvəl ünvanı tam yoxlayırsınız? Şərhlərdə danışaq 👇
👉 BTC ilə ticarət edin: https://www.binance.com/zh-CN/trade/BTC_USDT
#Electrum #比特币钱包 #钱包安全 #BTC
⚠️ Yuxarıdakılar investisiya məsləhəti deyil. Riskləri nəzərə alın.
90

·
--
Electrum 4.8.3 komissiyanı artırarkən baş verən xətanı düzəldir
Oktyabrın 24-də təhlükəsizlik bildirişi və düzəldilmiş quraşdırıcılar yayımlandı. Bu problem zərərli serverlərə qoşulmuş 4.8.3-dən əvvəlki versiyalara aiddir.
Server alıcısı dəyişdirilmiş gözləyən ödəniş göstərə bilərdi. RBF vasitəsilə komissiyanı əl ilə artırıb əməliyyatı imzaladıqda, istifadəçi həmin ünvana ödəniş göndərilməsinə icazə verə bilərdi. Tərtibatçılar iki məlumat aldılar; onlardan birində məbləği açıqlanmayan vəsait itkisi barədə məlumat verilmişdi.
Yamaq təsdiqlənməmiş əməliyyatlarda pul kisəsinə aid girişlərin imzalarını yoxlayır. Bu, müştərini tam qovşağa çevirmir. Bildirişə görə, etibarlı serverlərdən istifadə edənlər bu hücumdan təsirlənmirlər.
Tövsiyə electrum.org saytından yeniləməyi, quraşdırıcının imzasını yoxlamağı və imzalamazdan əvvəl, hətta komissiyanı dəyişdirərkən belə, alıcını və məbləği nəzərdən keçirməyi nəzərdə tutur.
Binance Spot, 26 oktyabr, 19:53 UTC: BTC 80.006,85 USDT (-24 saatda 0,736%) və 79.909,19 USDC (-0,749%) qiymətində ticarət olunur. Bunlar kotirovka valyutaları fərqli olan iki bazardır.
Bazar şərhi: bu dəyişikliklər insidentə reaksiya olduğunu sübut etmir. Pul kisəsinin təhlükəsizliyi və qiymət dəyişkənliyi ayrı-ayrı risklərdir. Yamaq konkret bir riskə məruzqalmanı azaldır; BTC-nin dəyərini qoruyacağına zəmanət vermir və özünə məxsus saxlama ilə bağlı bütün riskləri aradan qaldırmır.
$BTC $USDT $USDC
Maarifləndirici məzmun. Maliyyə məsləhəti deyil.
#Bitcoin #Electrum #Seguridad #Autocustodia #Pulqabılar
27

·
--
Köçürməni sürətləndirmək istədi, pulu hakerə göndərdi: Electrum boşluğu aradan qaldırdıYüngül pulqabılar rahatlıq üçündür, amma səhv serverə qoşulub «Komissiyanı artır» düyməsinə bir də bassan, $BTC başqasının ünvanına gedə bilər.
Bitcoin-in köklü pulqabısı Electrum rəsmi açıqlayıb: zərərli serverlər indicə yayımladığın əməliyyatı udub əvəzinə saxta, təsdiqlənməmiş qeyd əlavə edə bilər. Çıxış ünvanı dəyişdirilərək ilkin ünvanla son dörd rəqəmi eyni edilir, imza isə həmin anda yoxlanmır. Sən adi RBF sürətləndirməsi etdiyini düşünürsən, amma bir kliklə hücumçuya öz əlinlə imza atmış olursan. Oktyabrda istifadəçilərdən iki belə hal barədə məlumat daxil olub, onlardan biri həqiqətən pulunu itirib. Rəsmi məlumata görə, artıq belə işlərlə məşğul olan serverlər mövcuddur. Məbləğ açıqlanmayıb.
Köçürməni sürətləndirmək istədi, pulu hakerə göndərdi: Electrum boşluğu aradan qaldırdı
Yüngül pulqabılar rahatlıq üçündür, amma səhv serverə qoşulub «Komissiyanı artır» düyməsinə bir də bassan, $BTC başqasının ünvanına gedə bilər.
Bitcoin-in köklü pulqabısı Electrum rəsmi açıqlayıb: zərərli serverlər indicə yayımladığın əməliyyatı udub əvəzinə saxta, təsdiqlənməmiş qeyd əlavə edə bilər. Çıxış ünvanı dəyişdirilərək ilkin ünvanla son dörd rəqəmi eyni edilir, imza isə həmin anda yoxlanmır. Sən adi RBF sürətləndirməsi etdiyini düşünürsən, amma bir kliklə hücumçuya öz əlinlə imza atmış olursan. Oktyabrda istifadəçilərdən iki belə hal barədə məlumat daxil olub, onlardan biri həqiqətən pulunu itirib. Rəsmi məlumata görə, artıq belə işlərlə məşğul olan serverlər mövcuddur. Məbləğ açıqlanmayıb.
Bitcoin-in köklü pulqabısı Electrum rəsmi açıqlayıb: zərərli serverlər indicə yayımladığın əməliyyatı udub əvəzinə saxta, təsdiqlənməmiş qeyd əlavə edə bilər. Çıxış ünvanı dəyişdirilərək ilkin ünvanla son dörd rəqəmi eyni edilir, imza isə həmin anda yoxlanmır. Sən adi RBF sürətləndirməsi etdiyini düşünürsən, amma bir kliklə hücumçuya öz əlinlə imza atmış olursan. Oktyabrda istifadəçilərdən iki belə hal barədə məlumat daxil olub, onlardan biri həqiqətən pulunu itirib. Rəsmi məlumata görə, artıq belə işlərlə məşğul olan serverlər mövcuddur. Məbləğ açıqlanmayıb.
171

·
--
Electrum 4.8.3 24 oktyabr 2026-cı ildə açıqlanmış, yüksək riskli zərərli-server komissiya artırma tələsini aradan qaldırır.
24 oktyabr 2026-cı ildə Electrum 4.8.3 versiyasını yayımladı (təhlükəsizlik bildirişi GHSA-6jp4-8v48-cc5v). Zərərli Electrum serveri yenicə yayımlanmış $BTC tx əməliyyatını gizlədərək, əvəzində hücumçuya ödəniş göstərən, onunla ziddiyyət təşkil edən saxta təsdiqlənməmiş əməliyyat göstərə bilər — köhnə müştərilər bu etibarsız imzaları yoxlamırdı. İstifadəçi saxta əməliyyatın komissiyasını RBF vasitəsilə artırarsa, hücumçuya real ödəniş imzalamış olur. Bəzi serverlər bundan artıq istifadə edirdi; iki istifadəçi bu barədə məlumat verib, onlardan biri vəsaitini itirib. Hücumçular həmçinin təyinat ünvanının son dörd simvolunu oxşar görünməsi üçün seçirdilər.
4.8.3 və ya daha yeni versiyaya yüksəldin — bütün köhnə versiyalar bu boşluqdan təsirlənir. Düzəliş tarixçəyə əlavə etməzdən əvvəl mempool əməliyyatlarında pulqabıya məxsus girişlərin imzalarını yoxlayır. Proqramı yalnız electrum.org saytından endirin və imzaları yoxlayın. Yeniləyənədək, komissiyanı artırmazdan əvvəl təyinat ünvanının hamısını və məbləği yoxlayın. Etibarlı və ya özlərinin idarə etdiyi serverlərdən istifadə edənlər üçün risk daha azdır; daxil olan təsdiqlənməmiş əməliyyatlar yenə də tam yoxlanmır.
#Bitcoin #Electrum #CryptoSecurity #Pulqabı
Özünüz araşdırın. Bu, maliyyə məsləhəti deyil.
{spot}(BTCUSDT)
Electrum 4.8.3 24 oktyabr 2026-cı ildə açıqlanmış, yüksək riskli zərərli-server komissiya artırma tələsini aradan qaldırır.
24 oktyabr 2026-cı ildə Electrum 4.8.3 versiyasını yayımladı (təhlükəsizlik bildirişi GHSA-6jp4-8v48-cc5v). Zərərli Electrum serveri yenicə yayımlanmış $BTC tx əməliyyatını gizlədərək, əvəzində hücumçuya ödəniş göstərən, onunla ziddiyyət təşkil edən saxta təsdiqlənməmiş əməliyyat göstərə bilər — köhnə müştərilər bu etibarsız imzaları yoxlamırdı. İstifadəçi saxta əməliyyatın komissiyasını RBF vasitəsilə artırarsa, hücumçuya real ödəniş imzalamış olur. Bəzi serverlər bundan artıq istifadə edirdi; iki istifadəçi bu barədə məlumat verib, onlardan biri vəsaitini itirib. Hücumçular həmçinin təyinat ünvanının son dörd simvolunu oxşar görünməsi üçün seçirdilər.
4.8.3 və ya daha yeni versiyaya yüksəldin — bütün köhnə versiyalar bu boşluqdan təsirlənir. Düzəliş tarixçəyə əlavə etməzdən əvvəl mempool əməliyyatlarında pulqabıya məxsus girişlərin imzalarını yoxlayır. Proqramı yalnız electrum.org saytından endirin və imzaları yoxlayın. Yeniləyənədək, komissiyanı artırmazdan əvvəl təyinat ünvanının hamısını və məbləği yoxlayın. Etibarlı və ya özlərinin idarə etdiyi serverlərdən istifadə edənlər üçün risk daha azdır; daxil olan təsdiqlənməmiş əməliyyatlar yenə də tam yoxlanmır.
#Bitcoin #Electrum #CryptoSecurity #Pulqabı
Özünüz araşdırın. Bu, maliyyə məsləhəti deyil.

35

·
--
Məqalə
Yama iki gündür əlçatandır: 4.8.3-ə yenilənmədən komissiyanı artırmaq yenə də vəsaitin oğurlanmasına səbəb ola bilər?Rəsmi 4.8.3 yaması oktyabrın 24-də yayımlandı. Bu versiyadan köhnə Electrum istifadəçiləri RBF vasitəsilə komissiyanı artırmaq üçün klikləsələr belə, etibarlı imzanı hücum edənə ötürə bilərlər.
Hücum belə baş verir: zərərli server yenicə yayımlanmış qanuni əməliyyatı udur və onun yerinə etibarsız imzalı, ziddiyyətli saxta əməliyyat yerləşdirir; yerli tarixçədə yalnız saxta əməliyyat görünür. İstifadəçi əməliyyatın ilişib qaldığını düşünüb komissiyanı artırır və bununla da saxta alıcı ünvanına etibarlı imza verir — nəticədə vəsait oğurlanır. Rəsmi təhlükəsizlik bildirişi belə serverlərin artıq real şəraitdə fəaliyyət göstərdiyini təsdiqləyib; istifadəçi hesabatlarından ikisində ən azı bir nəfərin bump_fee-dən sonra vəsaiti oğurlanıb. Qarşısını almaq üçün 4.8.3-ə yeniləyin. Yeniləməyənədək, hər imza zamanı (komissiyanı artırarkən də) alıcının tam ünvanını və məbləği yoxlayın, yalnız son rəqəmlərə baxmayın. Özünüzün idarə etdiyi və ya etibarlı serverlər təsirlənmir. Proqramı yalnız electrum.org-dan endirin və GPG imzasını yoxlayın.
Yama iki gündür əlçatandır: 4.8.3-ə yenilənmədən komissiyanı artırmaq yenə də vəsaitin oğurlanmasına səbəb ola bilər?
Rəsmi 4.8.3 yaması oktyabrın 24-də yayımlandı. Bu versiyadan köhnə Electrum istifadəçiləri RBF vasitəsilə komissiyanı artırmaq üçün klikləsələr belə, etibarlı imzanı hücum edənə ötürə bilərlər.
Hücum belə baş verir: zərərli server yenicə yayımlanmış qanuni əməliyyatı udur və onun yerinə etibarsız imzalı, ziddiyyətli saxta əməliyyat yerləşdirir; yerli tarixçədə yalnız saxta əməliyyat görünür. İstifadəçi əməliyyatın ilişib qaldığını düşünüb komissiyanı artırır və bununla da saxta alıcı ünvanına etibarlı imza verir — nəticədə vəsait oğurlanır. Rəsmi təhlükəsizlik bildirişi belə serverlərin artıq real şəraitdə fəaliyyət göstərdiyini təsdiqləyib; istifadəçi hesabatlarından ikisində ən azı bir nəfərin bump_fee-dən sonra vəsaiti oğurlanıb. Qarşısını almaq üçün 4.8.3-ə yeniləyin. Yeniləməyənədək, hər imza zamanı (komissiyanı artırarkən də) alıcının tam ünvanını və məbləği yoxlayın, yalnız son rəqəmlərə baxmayın. Özünüzün idarə etdiyi və ya etibarlı serverlər təsirlənmir. Proqramı yalnız electrum.org-dan endirin və GPG imzasını yoxlayın.
Hücum belə baş verir: zərərli server yenicə yayımlanmış qanuni əməliyyatı udur və onun yerinə etibarsız imzalı, ziddiyyətli saxta əməliyyat yerləşdirir; yerli tarixçədə yalnız saxta əməliyyat görünür. İstifadəçi əməliyyatın ilişib qaldığını düşünüb komissiyanı artırır və bununla da saxta alıcı ünvanına etibarlı imza verir — nəticədə vəsait oğurlanır. Rəsmi təhlükəsizlik bildirişi belə serverlərin artıq real şəraitdə fəaliyyət göstərdiyini təsdiqləyib; istifadəçi hesabatlarından ikisində ən azı bir nəfərin bump_fee-dən sonra vəsaiti oğurlanıb. Qarşısını almaq üçün 4.8.3-ə yeniləyin. Yeniləməyənədək, hər imza zamanı (komissiyanı artırarkən də) alıcının tam ünvanını və məbləği yoxlayın, yalnız son rəqəmlərə baxmayın. Özünüzün idarə etdiyi və ya etibarlı serverlər təsirlənmir. Proqramı yalnız electrum.org-dan endirin və GPG imzasını yoxlayın.
91

·
--
Artım
#ElectrumWalletBugLetRogueServersStealFunds
⚠️ Electrum Wallet istifadəçiləri üçün təcili təhlükəsizlik xəbərdarlığı!
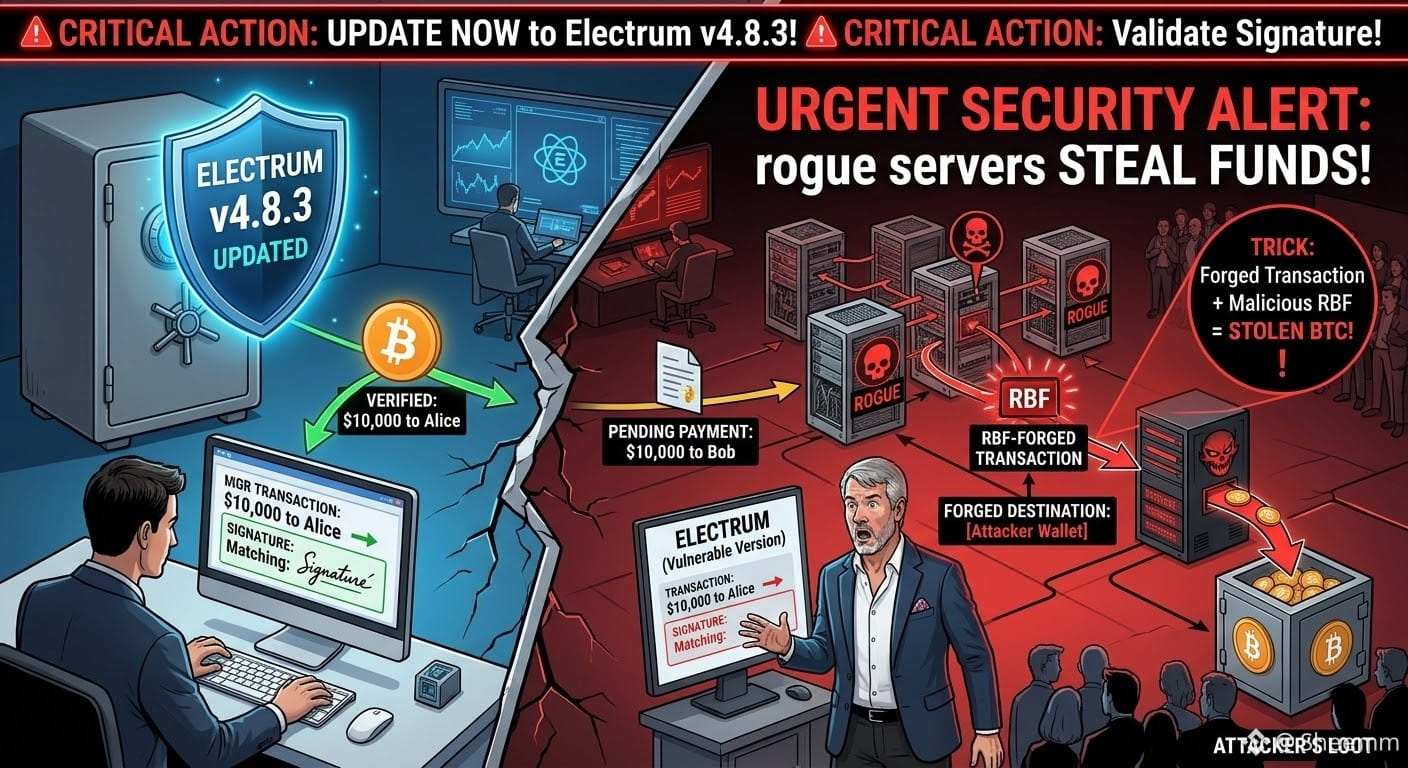
Electrum-un köhnə versiyalarındakı ciddi boşluq saxta serverlərə Replace-by-Fee (RBF) funksiyasından sui-istifadə etməyə imkan verir. İstifadəçilər gözləyən ödənişi sürətləndirməyə çalışarkən, zərərli qovşaqlar saxta tranzaksiyaları əvəz edə və qurbanları hücumçulara ödəniş etməyə razılıq verməyə aldada bilər.
⚡️ Tələb olunan tədbir:
Tətbiqinizi dərhal v4.8.3 versiyasına yeniləyin! Bu yeniləmə təsdiqlənməmiş tranzaksiyalar üçün vacib imza yoxlamasını əlavə edir. Tranzaksiyaları yayımlamazdan əvvəl alıcının ünvanlarını mütləq bir daha yoxlayın!
$BNB
{future}(BNBUSDT)
#ElectrumWalletBugLetRogueServersStealFunds #CryptoSecurity #Electrum
#ElectrumWalletBugLetRogueServersStealFunds
⚠️ Electrum Wallet istifadəçiləri üçün təcili təhlükəsizlik xəbərdarlığı!
Electrum-un köhnə versiyalarındakı ciddi boşluq saxta serverlərə Replace-by-Fee (RBF) funksiyasından sui-istifadə etməyə imkan verir. İstifadəçilər gözləyən ödənişi sürətləndirməyə çalışarkən, zərərli qovşaqlar saxta tranzaksiyaları əvəz edə və qurbanları hücumçulara ödəniş etməyə razılıq verməyə aldada bilər.
⚡️ Tələb olunan tədbir:
Tətbiqinizi dərhal v4.8.3 versiyasına yeniləyin! Bu yeniləmə təsdiqlənməmiş tranzaksiyalar üçün vacib imza yoxlamasını əlavə edir. Tranzaksiyaları yayımlamazdan əvvəl alıcının ünvanlarını mütləq bir daha yoxlayın!
$BNB
#ElectrumWalletBugLetRogueServersStealFunds #CryptoSecurity #Electrum
3
641

·
--
Pulqabı tarixçəsindəki “az əvvəl göndərdiyiniz köçürmə” əslində heç sizin göndərdiyiniz olmaya bilər.
Oktyabrın 24-də köklü Bitcoin masaüstü pulqabısı Electrum 4.8.3 versiyasını yayımladı və artıq real hücumlarda istifadə olunmuş ciddi boşluğu aradan qaldırdı: 4.8.3-dən əvvəlki versiyalar zərərli serverə qoşulduqda, server indicə yayımladığınız əməliyyatı ziddiyyətli saxta əməliyyatla əvəz edə bilirdi. Saxta əməliyyatın alıcı ünvanının son dörd simvolu həqiqi alıcının ünvanındakı ilə eyni olurdu. İstifadəçi əməliyyatın təsdiqlənməsini gözləyərkən “komissiyanı artır” (RBF) düyməsinə basanda, pulqabı həmin saxta əməliyyatı yenidən imzalayır və vəsait birbaşa hücumçuya gedirdi. Artıq istifadəçilər vəsaitlərini itirdiklərini bildiriblər.
Mühəndis gözü ilə:
· Yüngül pulqabılar bütün blokçeyn məlumatlarını özündə saxlamır; əməliyyat tarixçəsini və təsdiqlənməmiş əməliyyatları server onlara “bildirir”;
· Köhnə versiyalar təsdiqlənməmiş əməliyyatların imzasını yoxlamırdı — server nə göndərirdisə, onu da göstərirdi;
· RBF “mövcud əməliyyat” əsasında yenidən imzalamaqdır. Əsas götürülən əməliyyat saxtadırsa, imzalanan da hücumçunun istədiyi əməliyyat olur;
· 4.8.3-dəki düzəliş bu addımı əlavə edir: əvvəl təsdiqlənməmiş əməliyyatın imzasını yoxla, sonra ona etibar et.
Adi istifadəçilər üçün dörd məsləhət:
1)Electrum istifadə edirsinizsə, 4.8.3-ə yeniləyin; proqramı yalnız rəsmi saytdan yükləyin və imzanı yoxlayın;
2)Ünvanı tam şəkildə yoxlayın — hədəfli hücum qarşısında “əvvəlindən və sonundan dörd simvol” kifayət etmir;
3)Əməliyyat ilişib qalarsa, həqiqi vəziyyətini blokçeyn bələdçisində yoxlayın; yalnız pulqabıda görünənə güvənməyin;
4)Böyük məbləğdə vəsait saxlayırsınızsa, öz qovşağınızı işlədin. İctimai serverin sizə göstərdiyi məlumatlara son nəticədə server özü qərar verir.
Mən adətən gözəl qızların “keçmişi” barədə çox da soruşmuram, amma pulqabının tarixçəsində hər əməliyyatın imzasını yoxlayıram 😏
#链上安全 #比特币钱包 #Electrum
必备小神器888:
轻钱包连公共服务器等于把广播权交人,别只对末四位,升4.8.3并核对全地址。
1
1
1.8k

·
--
🎯 Köhnə pulqabıdakı bu boşluq: RBF-də bir toxunuşla coinlər uçur
📰 Electrum boşluğu: zərərli server təsdiqlənməmiş əməliyyatı saxtalaşdırır. Sən komissiyanı artırmaq üçün düyməyə basanda, əslində onun adından ödənişi imzalayırsan. Artıq coin itirənlər var, yalnız 4.8.3 versiyasında düzəldilib
💬 Köklü pulqabı öz etibar modelinin qurbanı oldu. Ən hiyləgər tərəfi saxta ünvanın son dörd rəqəmini də dəyişiblər — adi gözlə həqiqətən seçmək olmur. Tezliklə yeniləyin
🏷️ #Electrum #钱包安全 #RBF #比特币

Az əvvəl CoinDesk-in bugünkü xəbərini gördüm, lap soyuq tər basdı: Bitcoin-in köhnə pul kisəsi Electrum-un 4.8.3 versiyasındakı boşluğun təfərrüatları nəhayət açıqlanıb — məlum olub ki, coinləri oğurlamaq üçün şəxsi açarını ələ keçirməyə ehtiyac yoxdur, sadəcə “Sürətləndir” düyməsinə basmağın kifayətdir.
Fənd belə işləyir: zərərli server əvvəlcə hələ təsdiqlənməmiş əməliyyatını saxtası ilə əvəz edir. Saxta əməliyyat komissiyasız olur və elə görünür ki, ilişib qalıb; sən “Sürətləndir”ə basan kimi pul kisəsi bu saxta əməliyyatı imzalayıb həqiqi əməliyyata çevirir, coinlər də birbaşa hakerin cibinə gedir. Daha hiyləgər tərəfi isə budur ki, hakerin ünvanının son 4 rəqəmi əsl ünvanınkı ilə eynidir — bir baxışda fərqi görmək mümkün deyil.
Oktyabrda bununla bağlı iki məlumat verilib: 11-dəki hadisədə coinlər itməyib, 18-dəki hadisədə isə həqiqətən itib. Məbləği rəsmi olaraq açıqlamayıblar. Hələ 4.8.3-ə yeniləməyənlər, hələ də tanımadığı serverlərə qoşulanlar, özünüzü yoxlayın.
Şərhlərdə iki variantdan birini seçin: A — çoxdan yeniləmişəm, heç narahat deyiləm; B — indicə xəbər tutdum, indi yeniləyirəm. Sən hansındasan: yoldasan, yoxsa bataqlıqda?
$BTC $ETH $SOL #Electrum #比特币 #pulkisəsinin_təhlükəsizliyi
5
·
--
🚨 Bitcoin təhlükəsizlik xəbərdarlığı: Electrum kritik pulqabı boşluğunu aradan qaldırdı!
Electrum pulqabısında aşkar edilmiş son boşluq kriptovalyuta təhlükəsizliyinin şəxsi açarları qorumaqdan daha geniş olduğunu ciddi şəkildə xatırladır.
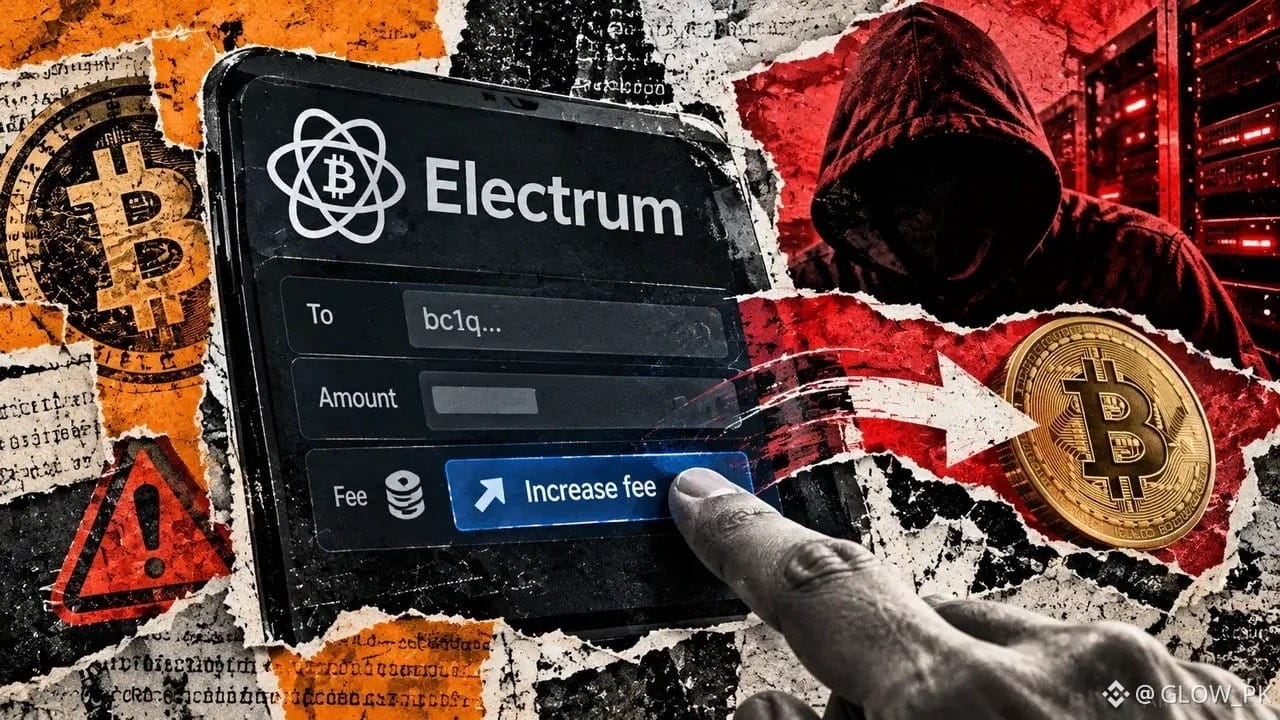
Hücumçular istifadəçilər əməliyyat komissiyasını əl ilə artırdıqda zərərli serverlərin Bitcoin ödənişlərini başqa ünvana yönləndirməsinə imkan verən boşluqdan istifadə ediblər. Məlumatlara görə, ən azı bir istifadəçi vəsaitini itirib.
Electrum 4.8.3 versiyasında pulqabının sahib olduğu girişlərin imzalarını yoxlayaraq bu cür manipulyasiyanın qarşısını alan düzəliş yayımlayıb.
💡 Mənim qənaətim: Şəxsi açarlarınız qorunsa belə, vəsaitinizin tam təhlükəsiz olduğunu heç vaxt düşünməyin. Pulqabı proqramı, əməliyyatların yoxlanması və vaxtında yeniləmələr də ən azı bunun qədər vacibdir.
Electrum istifadə edirsinizsə, 4.8.3 versiyasına yeniləyin və təsdiqləməzdən əvvəl əməliyyatlarınızı diqqətlə yoxlayın.
Kriptovalyuta dünyasında kiçik bir təhlükəsizlik səhvi sizə real pul bahasına başa gələ bilər. Nəsə baş verməmişdən əvvəl aktivlərinizi qoruyun. 🔐
$BULLA $ARIA $DOOD
#Bitcoin #BTC #CryptoSecurity #Electrum #CryptoNews
6
523

·
--
【Bazar xəbərləri】Bir kliklə əməliyyatı sürətləndirmək Bitcoin-i hakerlərin cibinə sala bilər. Electrum-un 24 oktyabr tarixli elanına görə, zərərli serverlər həqiqi əməliyyatı saxlayıb, əvəzinə hücumçunun ünvanına vəsait göndərən saxta əməliyyat göstərir; köhnə versiyalar təsdiqlənməmiş imzaları yoxlamır və yalnız saxta əməliyyatı göstərir. RBF ilə komissiyanı artırdıqda, saxta əməliyyat həqiqi kimi imzalanır. Oktyabrın 18-də artıq zərərçəkənlər olub, 4.8.3 versiyasında problem aradan qaldırılıb. Əvvəlcə yeniləyin, sonra ünvanı yoxlayın.
Siz hələ də kriptovalyutanı standart server vasitəsilə göndərirsiniz?
$BTC $ETH $SOL
#比特币 #Electrum #PulqabıTəhlükəsizliyi
(Mənbə: ABMedia)
⚠️Risk xəbərdarlığı: Yuxarıdakı məlumat bazar xəbərlərinin paylaşımıdır və investisiya tövsiyəsi deyil; investisiya risklidir, bazara daxil olarkən ehtiyatlı olun.
278
·
--
Bitkoin köçürərkən pulun tez çatması üçün komissiya ödədim, amma nəticədə pul birbaşa hakerin əlinə keçdi.
Electrum ən köklü bitkoin cüzdanlarından biridir. Bu dəfə problem şəxsi açarın oğurlanması deyildi — istifadəçilər “sürətləndirmə” düyməsinin qurbanı oldular.
Bu, yüngül cüzdandır: bütün blokçeyn məlumatlarını özündə saxlamır, əməliyyatları yoxlamaq üçün xarici ictimai qovşaqlara qoşulur. Problem də elə buradan qaynaqlanır. Köhnə versiyalar təsdiqlənməmiş əməliyyatların imzalarını yoxlamırdı; qovşaq nə göstərirdisə, cüzdan da ona inanırdı.
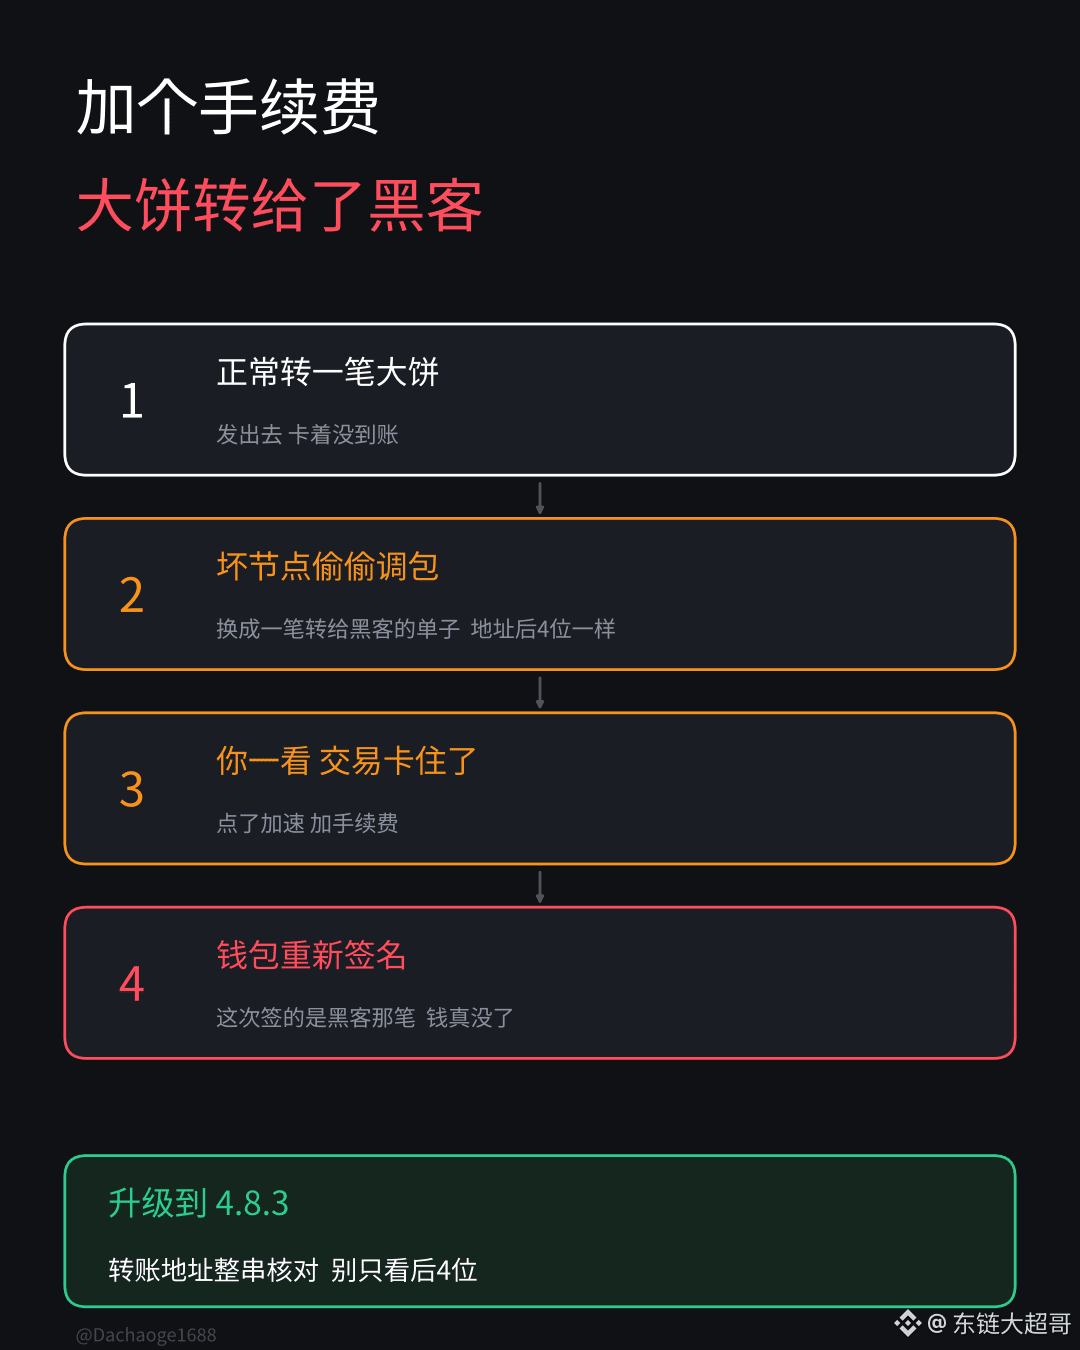
Hakerlər özləri zərərli qovşaq qurub, sən pul köçürəndə əməliyyatı gizlicə əvəz edirdilər. Sənin həqiqi əməliyyatını yayımlamadan saxlayır, cüzdanda isə onun yerinə hakerə göndərilən saxta əməliyyatı göstərirdilər. Saxta əməliyyatın alıcı ünvanının son 4 rəqəmi sənin göndərmək istədiyin ünvanla eyni olurdu. Üstəlik, əməliyyatı bilərəkdən sıfır komissiya ilə qururdular ki, guya ilişib qalıbmış kimi görünsün.
Əməliyyatın ilişib qaldığını görüb “sürətləndir” düyməsinə basır, komissiyanı artırırsan. Cüzdan əməliyyatı yenidən imzalayır, bu dəfə isə hakerin əməliyyatını imzalayır və pul həqiqətən yoxa çıxır.
Oktyabrın 11-də əməliyyatların saxtalaşdırıldığı barədə məlumat verildi, 18-də isə komissiyanı artırdıqdan sonra pulunu itirən istifadəçilərin olduğu təsdiqləndi. Rəsmi düzəliş yalnız 24-də, 4.8.3 versiyasında yayımlandı — bütün proses təxminən iki həftə çəkdi.
Electrum istifadə edən dostlar, dərhal 4.8.3 versiyasına yeniləyin və onu yalnız rəsmi saytdan yükləyin. Köçürmə zamanı alıcı ünvanını başdan sona yoxlayın, təkcə son rəqəmlərinə baxmayın.
Bu hadisənin bitkoinin qiymətinə ciddi təsiri yoxdur; bitkoin hazırda təxminən 79,5 min civarındadır. Rəsmi qurum oğurlanan məbləği də açıqlamayıb, indiyədək yalnız bir zərərçəkən təsdiqlənib. Amma bu hadisə bir şeyi göstərir: cüzdan nə qədər köhnədirsə, onun təhlükəsiz olduğunu bir o qədər öz-özünə qəbul etmək olmaz. #Electrum $BTC Cüzdan boşluğu səbəbindən vəsait oğurlandı
203

·
--
Electrum zəifliyinin ən təhlükəli tərəfi ehtiyatlı davranmağınızdan istifadə etməsidir
Oktyabrın 24-də Electrum yüksək riskli zəiflik barədə bildiriş yayımladı. Bu zəiflik 4.8.3-dən əvvəlki bütün versiyalara təsir edir. Rəsmi açıqlamaya görə, bəzi serverlər artıq bunu real şəraitdə ediblər. İki hadisə barədə məlumat təsdiqlənib, onlardan birində istifadəçi pul itirib.
Hücumun gedişi mürəkkəb deyil: siz köçürmə əməliyyatı yayımlayırsınız, zərərli server onu ötürmür, birbaşa udur və sonra pulqabının tarixçəsinə saxta əməliyyat əlavə edir — eyni girişlərdən istifadə edib vəsaitin demək olar ki, hamısını hücumçunun ünvanına göndərir, komissiya isə 0 göstərilir.
Köçürmənin ilişib qaldığını və komissiyanın 0 olduğunu görəndə, normalda nə edərdiniz? Komissiyanı əl ilə artırardınız, yəni RBF.
Bu zaman Electrum həmin saxta əməliyyatı imzalayır və pul hücumçunun cibinə gedir.
Daha da hiyləgər tərəfi budur: hücumçunun ünvanının son dörd rəqəmi göndərmək istədiyiniz ünvanın son dörd rəqəmi ilə eynidir.
Bu hadisə öz vəsaitini özü idarə edən hər kəsə iki şeyi xatırladır:
Birincisi, ünvanı yoxlayarkən yalnız əvvəlindəki və sonundakı bir neçə simvola baxmayın, tam ünvanı yoxlayın. QR kodu skan etmək mümkündürsə, ünvanı əllə daxil etməyin.
İkincisi, köçürmə ilişib qalıbsa, pulqabının içində birbaşa RBF etməyin. Txid ilə mempool.space-də həqiqi vəziyyəti yoxlayın və yalnız əməliyyatın blokçeyndə həqiqətən olduğunu təsdiqlədikdən sonra hərəkət edin.
4.8.3-ə yeniləmək minimum tələbdir, amma bu, hər şeyi həll etmir.
Pulqabı təhlükəsizliyi onu quraşdırmaqla bitmir — hər addımda diqqətli olmaq lazımdır 👀
$BTC #Electrum #钱包安全 #BTC

67

·
--
Artım
#ElectrumWalletBugLetRogueServersStealFunds
🚨 TƏCİLİ TƏHLÜKƏSİZLİK XƏBƏRDARLIĞI: #ElectrumWalletBug 🚨
#ElectrumWalletBugLetRogueServersStealFunds ilə əlaqəli ciddi təhlükəsizlik boşluğu barədə xəbərdarlıq edilib. Zərərli və ya saxta Electrum serverləri ünsiyyət zəifliklərindən istifadə edərək əməliyyat təsdiqi sorğularını dəyişdirə və istifadəçilərin vəsaitlərini ələ keçirə bilər!
Electrum Bitcoin pul kisəsindən istifadə edirsinizsə, aşağıdakı addımları dərhal ataraq aktivlərinizi qoruyun:
⚠️ İNDİ NƏ ETMƏLİSİNİZ:
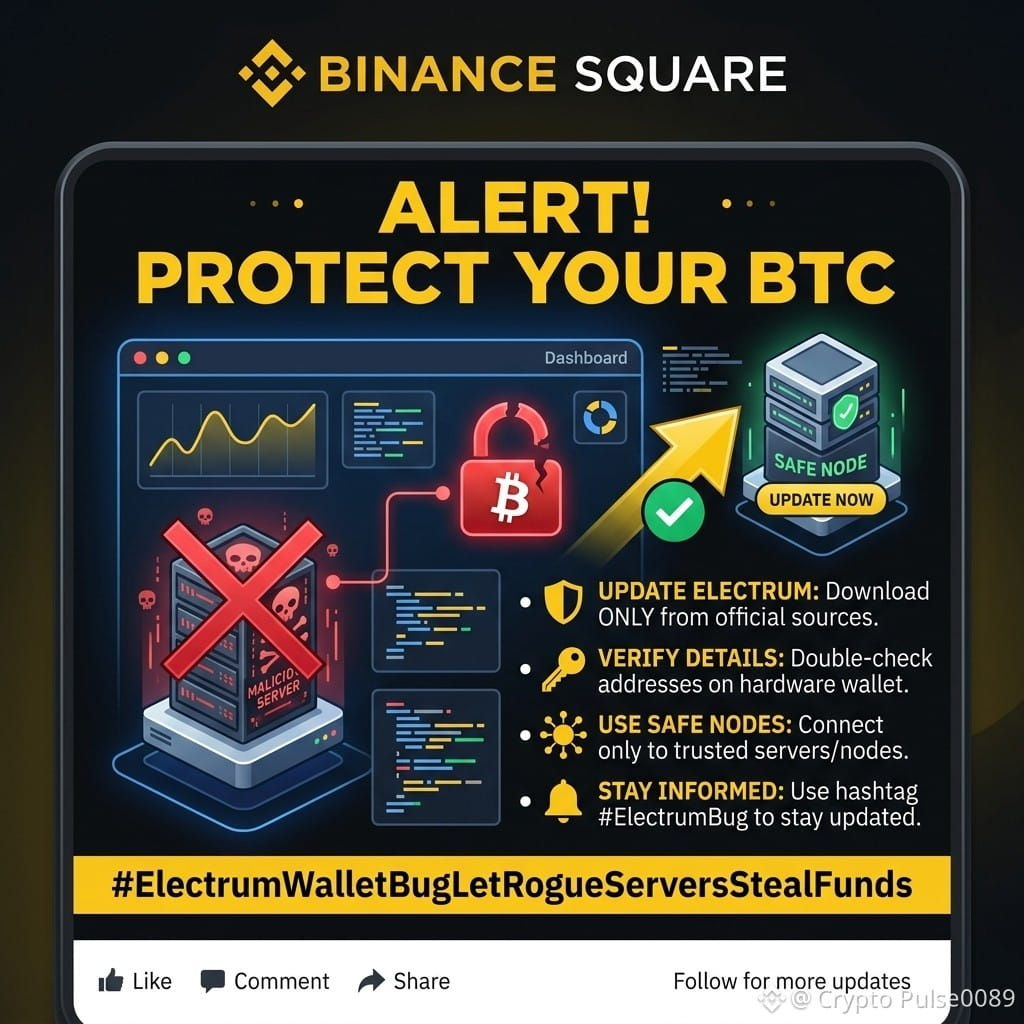
Pul kisənizi yeniləyin: Yalnız rəsmi saytdan (electrum.org) endirilmiş Electrum-un ən son rəsmi versiyasından istifadə etdiyinizə əmin olun.
Naməlum serverlərdən uzaq durun: Təsdiqlənməmiş ictimai serverlərə qoşulmayın.
Öz qovşağınızı/serverinizi işlədin: Mümkündürsə, Electrum-u özəl arxa sisteminizə (məsələn, Electrum Personal Server və ya ElectrumX) qoşun.
Aparat pul kisəsində yoxlayın: Hər hansı əməliyyatı təsdiqləməzdən əvvəl alıcının ünvanını həmişə aparat pul kisənizin ekranında bir daha yoxlayın.
Xəbərdarlığı paylaşın: İcmanı qorumaq üçün bu xəbərdarlığı paylaşın!
🛡️ Təhlükəsiz olun, özünüzü qoruyun və bağlantılarınızı bir daha yoxlayın!
#CryptoSecurity #Bitcoin #Electrum #BTC #CryptoSafety #WalletSecurity
$AMZNB $TSLAB $SQQQB
45
·
--
⚠️ TƏCİLİ: Electrum pul kisəsində xəta — BTC oğurlanıb!
Electrum pul kisəsində ciddi boşluq aşkarlanıb!
Hakerlər saxta Bitcoin ödənişi göstərərək, istifadəçilər Replace-by-Fee vasitəsilə komissiyanı artırarkən onların vəsaitlərini oğurlayırlar.
🔴 Ən azı 1 oğurluq faktı təsdiqlənib
✅ Həll: 4.8.3 versiyası 24 oktyabrda yayımlanıb
⚠️ Köhnə versiyalar hələ də sındırıla bilər
HƏLL: Dərhal electrum.org saytından v4.8.3 versiyasına yeniləyin və imzalamazdan əvvəl ünvanı iki dəfə yoxlayın!
Siz hansı pul kisəsindən istifadə edirsiniz? Təhlükəsizdir?
#BTC☀️ #Bitcoin❗ #Electrum #SecurityAlert #CryptoNews
BTC $80,179.01
68
·
--
Məqalə
Sıfır komissiyalı saxta əməliyyatın son dörd rəqəmi eynidir, amma komissiyanı artıranda kriptovalyutanı hakerə göndərmək üçün imzalayırsınızVəsaitin hesaba daha tez çatması üçün komissiyanı artırmaq istədi, amma nəticədə kriptovalyutasını hakerə göndərmək üçün imzaladı.
Electrum-un rəsmi açıqlamasına görə, 4.8.3-dən əvvəlki versiyalarda zərərli serverlər yenicə yayımladığınız əməliyyatı ələ keçirə və pulqabının tarixçəsinə hücumçunun ünvanına göndərilən ziddiyyətli əməliyyat əlavə edə bilər. RBF ilə komissiyanı artırmaq üçün düyməyə basdığınız anda köhnə versiya saxta əməliyyatı həqiqi köçürmə kimi imzalaya bilər. Daha məkrli tərəfi budur ki, alıcının ünvanının son dörd rəqəmi çox vaxt əsl ünvanla eyni görünəcək şəkildə dəyişdirilir; komissiyası sıfır olan saxta əməliyyat isə qəsdən gözləmədə saxlanılır ki, sizi komissiyanı özünüz artırmağa sövq etsin.
Zaman xətti dəqiqdir: oktyabrın 11-də kimsə əvvəlcə tarixçənin saxtalaşdırıldığını, amma vəsaitin hələ də yerində olduğunu aşkar etdi; oktyabrın 18-də ikinci hadisə təsdiqlədi ki, komissiya artırıldıqdan sonra vəsait oğurlanıb, məbləğ isə indiyədək açıqlanmayıb; 4.8.3 yeniləməsi yalnız oktyabrın 24-də yayımlandı. Rəsmilər bəzi serverlərdən artıq real hücumlarda istifadə edildiyini bildiriblər. Öz serverini işlədənlər və ya yalnız etibarlı qovşaqlara qoşulanlar təsirlənmir; yeniləməyənədək imzalamazdan əvvəl (komissiya artırılması da daxil olmaqla) alıcının tam ünvanını və məbləği yoxlayın, quraşdırma faylını isə yalnız rəsmi saytdan yükləyib GPG ilə yoxlayın.
Sıfır komissiyalı saxta əməliyyatın son dörd rəqəmi eynidir, amma komissiyanı artıranda kriptovalyutanı hakerə göndərmək üçün imzalayırsınız
Vəsaitin hesaba daha tez çatması üçün komissiyanı artırmaq istədi, amma nəticədə kriptovalyutasını hakerə göndərmək üçün imzaladı.
Electrum-un rəsmi açıqlamasına görə, 4.8.3-dən əvvəlki versiyalarda zərərli serverlər yenicə yayımladığınız əməliyyatı ələ keçirə və pulqabının tarixçəsinə hücumçunun ünvanına göndərilən ziddiyyətli əməliyyat əlavə edə bilər. RBF ilə komissiyanı artırmaq üçün düyməyə basdığınız anda köhnə versiya saxta əməliyyatı həqiqi köçürmə kimi imzalaya bilər. Daha məkrli tərəfi budur ki, alıcının ünvanının son dörd rəqəmi çox vaxt əsl ünvanla eyni görünəcək şəkildə dəyişdirilir; komissiyası sıfır olan saxta əməliyyat isə qəsdən gözləmədə saxlanılır ki, sizi komissiyanı özünüz artırmağa sövq etsin.
Zaman xətti dəqiqdir: oktyabrın 11-də kimsə əvvəlcə tarixçənin saxtalaşdırıldığını, amma vəsaitin hələ də yerində olduğunu aşkar etdi; oktyabrın 18-də ikinci hadisə təsdiqlədi ki, komissiya artırıldıqdan sonra vəsait oğurlanıb, məbləğ isə indiyədək açıqlanmayıb; 4.8.3 yeniləməsi yalnız oktyabrın 24-də yayımlandı. Rəsmilər bəzi serverlərdən artıq real hücumlarda istifadə edildiyini bildiriblər. Öz serverini işlədənlər və ya yalnız etibarlı qovşaqlara qoşulanlar təsirlənmir; yeniləməyənədək imzalamazdan əvvəl (komissiya artırılması da daxil olmaqla) alıcının tam ünvanını və məbləği yoxlayın, quraşdırma faylını isə yalnız rəsmi saytdan yükləyib GPG ilə yoxlayın.
76
·
--
🚨 Electrum istifadəçilərinin diqqətinə: Təcili komissiya (RBF) addımı bitkoinlərinizi hakerə göndərə bilər!
Electrum kritik boşluq barədə rəsmi məlumat yayıb: zərərli serverlər əməliyyat tarixçəsini saxtalaşdıra və siz “əməliyyatı sürətləndirəndə” alıcının ünvanını dəyişə bilər. Artıq 2 istifadəçi külli miqdarda BTC itirib (mənbə: Electrum açıqlaması / SecurityOnline, 10/26).
⚠️ Fırıldaq üsulu:
• Yeni ünvanın ilk və son bir neçə simvolu orijinal ünvana bənzəyir, gözünüz tez ötüb keçir
• Siz komissiyanı artırdığınızı düşünürsünüz, amma əslində vəsaiti hücumçuya yenidən göndərirsiniz
✅ Özünüzü necə qorumaq olar:
1️⃣ Dərhal 4.8.3 versiyasına yeniləyin (bütün köhnə versiyalar təsirlənib)
2️⃣ İmzalamazdan əvvəl alıcının ünvanını tam yoxlayın, təkcə ilk və son simvollara baxmayın
3️⃣ Böyük məbləğlər üçün öz Electrum serverinizdən istifadə edin və ya aparat pul kisəsinin təsdiq ekranında ünvanı simvol-simvol yoxlayın
Bazar kəskin düşür (BTC 80 min civarındadır), amma pul kisəsinin təhlükəsizliyi həmişə qiymətdən vacibdir: öz vəsaitinə özün nəzarət edirsənsə, məsuliyyət də öz üzərindədir.
BTC-nizi harada saxlayırsınız? Birjada, aparat pul kisəsində, yoxsa Electrum-da? Şərhlərdə söhbət edək 👇
$BTC #Electrum #比特币安全 #KriptoMaarifləndirmə
Yalnız şəxsi fikirdir, investisiya məsləhəti deyil

Zəifliklər hər yerdədir😧
#Electrum #Bitcoin wallet-dəki bir zəiflik istifadəçilər ilişib qalmış ödənişləri sürətləndirməyə çalışarkən zərərli serverlərə vəsaitləri oğurlamağa imkan verirdi.😕
Köhnə versiyalar imzaları tam yoxlamadan ictimai serverlərdən gələn müəyyən gözləmədə olan əməliyyatları qəbul edirdi. Hücum edənlər onlara bənzəyən əməliyyatlar əlavə edə bilirdilər və istifadəçilər komissiyanı artırdıqda (Replace-by-Fee), əvəzində hücumçuya ödəniş imzalamaq riski ilə üzləşirdilər. Problem ən azı iki real hadisədə təsdiqlənib.
Electrum bu boşluğu aradan qaldırmaq üçün 4.8.3 versiyasını yayımlayıb. İstifadəçilər dərhal yeniləmə etməli və mühüm əməliyyatlar üçün etibarsız serverlərə güvənməməlidirlər.
Təhlükəsizlik riskləri və zəifliklər ekosistemin hər tərəfinə sirayət edir.
Bu əlaqəli məlumata baxın:-
[Is Cybersecurity About to Outshine AI? Here’s Why You Shouldn’t Ignore These Two Tokens!](https://app.binance.com/uni-qr/cart/381137141755585?r=S4DH99WR&l=en&uco=5ewrZ5HoRZsxouAWxbreNw&uc=app_square_share_link&us=copylink)
@Binance_News @KathalVahini #BTC #Security #CoinVahini $BTC
Zəifliklər hər yerdədir😧
#Electrum #Bitcoin wallet-dəki bir zəiflik istifadəçilər ilişib qalmış ödənişləri sürətləndirməyə çalışarkən zərərli serverlərə vəsaitləri oğurlamağa imkan verirdi.😕
Köhnə versiyalar imzaları tam yoxlamadan ictimai serverlərdən gələn müəyyən gözləmədə olan əməliyyatları qəbul edirdi. Hücum edənlər onlara bənzəyən əməliyyatlar əlavə edə bilirdilər və istifadəçilər komissiyanı artırdıqda (Replace-by-Fee), əvəzində hücumçuya ödəniş imzalamaq riski ilə üzləşirdilər. Problem ən azı iki real hadisədə təsdiqlənib.
Electrum bu boşluğu aradan qaldırmaq üçün 4.8.3 versiyasını yayımlayıb. İstifadəçilər dərhal yeniləmə etməli və mühüm əməliyyatlar üçün etibarsız serverlərə güvənməməlidirlər.
Təhlükəsizlik riskləri və zəifliklər ekosistemin hər tərəfinə sirayət edir.
Bu əlaqəli məlumata baxın:-
Is Cybersecurity About to Outshine AI? Here’s Why You Shouldn’t Ignore These Two Tokens!
@Binance News @Kathals Info Bits #BTC #Security #CoinVahini $BTC
1
1

·
--
$BTC komissiya artırıldıqdan sonra naməlum ünvana göndərildi: Electrum ayın 24-də istifadəçilərin vəsait itirdiyini açıqladı, problem 4.8.3 versiyasında aradan qaldırılıb.
Köçürmə ilişib qalanda onun daha tez başa çatması üçün komissiyanı artırmaq tamamilə normaldır. Köhnə pul kisəsi versiyalarındakı problem isə belə idi: ekranda təsdiqlənməmiş ödəniş kimi görünən əməliyyatın alıcısı artıq dəyişdirilmiş ola bilərdi.
Rəsmi açıqlamaya görə, zərərli server ilkin əməliyyatı gizlədib, onun yerinə hücumçuya yönələn əməliyyat əlavə edir. İstifadəçi həmin əməliyyatın komissiyasını artırıb yenidən imzalasa, BTC-ni hücumçuya göndərə bilər. Şirkətə bununla bağlı iki məlumat daxil olub və istifadəçilərdən biri vəsaitini itirib. Saxta ünvanın son dörd rəqəmi ilkin ünvanla eyni olduğundan, diqqətlə baxmayanda bunu gözdən qaçırmaq asandır.
BTC göndərmək üçün hələ də köhnə versiyadan istifadə edənlər üçün risk yenidən imzalama mərhələsindədir. Çıxarış zamanı tam təyinat ünvanını və məbləği yoxlayın; yalnız son dörd rəqəmi müqayisə etməyin. Yeniləməni electrum.org saytından endirin və imzanı yoxlayın. Rəsmi açıqlamada bildirilir ki, etibarlı serverə (məsələn, özünüzün idarə etdiyiniz serverə) qoşulan müştərilər bu hücumdan təsirlənmir. Bu, həmçinin Bitcoin şəbəkəsinin sındırılması demək deyil.
Tələsik yenidən imzalamaqla bütün ödənişin yanlış ünvana göndərilməsi riskini üzərinizə götürürsünüz; yeniləmə və yenidən yoxlama isə əlavə vaxt tələb edir. Ödənişi yalnız sonrakı versiyada problem aradan qaldırıldıqdan və tam təyinat ünvanı ilkin ödənişdəki ilə eyni olduqdan sonra davam etdirmək olar.
Bu məzmun Binance Square-in kontent mədənçiliyi proqramında iştirak edir; müəllif platforma komissiyası və istifadəçi aktivliyinə görə mükafat əldə edə bilər.
#BTC #Electrum #CüzdanTəhlükəsizliyi
{future}(BTCUSDT)
$BTC komissiya artırıldıqdan sonra naməlum ünvana göndərildi: Electrum ayın 24-də istifadəçilərin vəsait itirdiyini açıqladı, problem 4.8.3 versiyasında aradan qaldırılıb.
Köçürmə ilişib qalanda onun daha tez başa çatması üçün komissiyanı artırmaq tamamilə normaldır. Köhnə pul kisəsi versiyalarındakı problem isə belə idi: ekranda təsdiqlənməmiş ödəniş kimi görünən əməliyyatın alıcısı artıq dəyişdirilmiş ola bilərdi.
Rəsmi açıqlamaya görə, zərərli server ilkin əməliyyatı gizlədib, onun yerinə hücumçuya yönələn əməliyyat əlavə edir. İstifadəçi həmin əməliyyatın komissiyasını artırıb yenidən imzalasa, BTC-ni hücumçuya göndərə bilər. Şirkətə bununla bağlı iki məlumat daxil olub və istifadəçilərdən biri vəsaitini itirib. Saxta ünvanın son dörd rəqəmi ilkin ünvanla eyni olduğundan, diqqətlə baxmayanda bunu gözdən qaçırmaq asandır.
BTC göndərmək üçün hələ də köhnə versiyadan istifadə edənlər üçün risk yenidən imzalama mərhələsindədir. Çıxarış zamanı tam təyinat ünvanını və məbləği yoxlayın; yalnız son dörd rəqəmi müqayisə etməyin. Yeniləməni electrum.org saytından endirin və imzanı yoxlayın. Rəsmi açıqlamada bildirilir ki, etibarlı serverə (məsələn, özünüzün idarə etdiyiniz serverə) qoşulan müştərilər bu hücumdan təsirlənmir. Bu, həmçinin Bitcoin şəbəkəsinin sındırılması demək deyil.
Tələsik yenidən imzalamaqla bütün ödənişin yanlış ünvana göndərilməsi riskini üzərinizə götürürsünüz; yeniləmə və yenidən yoxlama isə əlavə vaxt tələb edir. Ödənişi yalnız sonrakı versiyada problem aradan qaldırıldıqdan və tam təyinat ünvanı ilkin ödənişdəki ilə eyni olduqdan sonra davam etdirmək olar.
Bu məzmun Binance Square-in kontent mədənçiliyi proqramında iştirak edir; müəllif platforma komissiyası və istifadəçi aktivliyinə görə mükafat əldə edə bilər.
#BTC #Electrum #CüzdanTəhlükəsizliyi
138

·
--
Azalma
Electrum-un rəsmi açıqlamasına görə, 4.8.3-dən əvvəlki versiyalarda yüksək riskli boşluq mövcuddur. Zərərli server istifadəçinin yeni yayımladığı əməliyyatı ələ keçirə və pul kisəsində alıcı ünvanının dəyişdirildiyi ziddiyyətli əməliyyat göstərə bilər.
İstifadəçi ünvanı yenidən yoxlamadan RBF ilə sürətləndirmə etsə, hücumçunun hazırladığı əməliyyatı öz əli ilə imzalaya bilər. Rəsmi məlumata görə, hücum artıq real həyatda baş verib və istifadəçilərin vəsait itirməsi barədə məlumatlar daxil olub. İstifadəçilər 4.8.3 və ya daha yeni versiyaya yüksəltməli və proqramı yalnız electrum.org saytından yükləməlidirlər. Hər dəfə əməliyyatı sürətləndirməzdən əvvəl ünvanı yenidən yoxlayırsınız?
$BTC 🔸 #Electrum #比特币钱包 #钱包安全 #Electrum修复4.8.3前版本高危漏洞
{future}(BTCUSDT)
{future}(ETHUSDT)
Electrum-un rəsmi açıqlamasına görə, 4.8.3-dən əvvəlki versiyalarda yüksək riskli boşluq mövcuddur. Zərərli server istifadəçinin yeni yayımladığı əməliyyatı ələ keçirə və pul kisəsində alıcı ünvanının dəyişdirildiyi ziddiyyətli əməliyyat göstərə bilər.
İstifadəçi ünvanı yenidən yoxlamadan RBF ilə sürətləndirmə etsə, hücumçunun hazırladığı əməliyyatı öz əli ilə imzalaya bilər. Rəsmi məlumata görə, hücum artıq real həyatda baş verib və istifadəçilərin vəsait itirməsi barədə məlumatlar daxil olub. İstifadəçilər 4.8.3 və ya daha yeni versiyaya yüksəltməli və proqramı yalnız electrum.org saytından yükləməlidirlər. Hər dəfə əməliyyatı sürətləndirməzdən əvvəl ünvanı yenidən yoxlayırsınız?
$BTC 🔸 #Electrum #比特币钱包 #钱包安全 #Electrum修复4.8.3前版本高危漏洞
217
Daha çox kontent araşdırmaq üçün daxil olun
Binance Square-də qlobal kriptovalyuta istifadəçilərinə qoşulun
⚡️ Kriptovalyuta haqqında ən son və faydalı məlumatları əldə edin.
💬 Dünyanın ən böyük kriptovalyuta birjası tərəfindən etibar edilir.
👍 Doğrulanmış yaradıcılardan gələn real məlumatları kəşf edin.
E-poçt/Telefon nömrəsi
Trenddə olan mövzular
1
#CanMicrosoftDeliverOnAI
368,268 baxış
Müzakirə edir: 2,910
2
#CanGoogleDefindItsCore
220,588 baxış
Müzakirə edir: 2,069
3
#EarningsSeason
5.9M baxış
Müzakirə edir: 28,958
4
#$10.9BBitcoinOptionsExpireFriday
684 baxış
Müzakirə edir: 41
5
#ThailandSupremeCourtRulesBitcoinIsProperty
2,245 baxış
Müzakirə edir: 166
6
#BitcoinSurpasses$81K
21,793 baxış
Müzakirə edir: 87
7
#RobinhoodFalls8.4%AfterItsResults
13,657 baxış
Müzakirə edir: 294
8
#KOSPISurges6.63%BackAbove6000
13,816 baxış
Müzakirə edir: 301
9
#DatavaultAICantWithdrawBitcoinFromBiconomy
15,435 baxış
Müzakirə edir: 267
10
#FOMCWatch
9.3M baxış
Müzakirə edir: 29,593