

#blockchainintelligence
blockchainintelligence
17,928 baxış
Müzakirə edir: 42
Populyar
Sonuncu
·
--
387 MİLYON DOLLAR OĞURLANIB.
4 BLOKÇEYN.
20+ SAATLIQ ƏL İŞİ — 10 DƏQİQƏDƏN AZA ENDİRİLİB.
(Chainalysis-in məlumatına görə, süni intellektlə işləyən avtomatlaşdırma 24 sentyabr 2026-cı ildə baş vermiş Bitget oğurluğundan sonra araşdırmaçılara aktivlərin izini sürməyə kömək edib.)
Bir anlıq bu barədə düşünün.
Pul saniyələr ərzində yoxa çıxa bilər. O, blokçeynlər arasında hərəkət edə, müxtəlif protokollardan keçə və izini sürmək getdikcə çətinləşə bilər.
Amma əsl çətinlik təkcə əməliyyatları izləmək deyil. Vacib olan əlaqələri müəyyənləşdirmək, şübhəli fəaliyyəti aşkar etmək və pulun hara getdiyini anlamaqdır.
Chainalysis-in məlumatına görə (1 oktyabr 2026-cı il), bu araşdırmada süni intellekt blokçeynlərarası təhlili əhəmiyyətli dərəcədə sürətləndirib. Bir nümunədə 20 saatdan çox əl ilə aparılan uzlaşdırma işi 10 dəqiqədən az müddətə endirilib.
Blokçeyn kəşfiyyatı məhz bu məqamda həlledici əhəmiyyət qazanır.
AMLBot kimi həllər bizneslərə cüzdanların riskini qiymətləndirməyə, şübhəli əməliyyatları aşkar etməyə və rəqəmsal aktivlərə uyğunluq yanaşmalarını gücləndirməyə kömək edir.
Pul texnologiyanın sürəti ilə hərəkət edən dünyada maliyyə kəşfiyyatı da eyni sürətlə inkişaf etməlidir.
Cinayətkarlar mürəkkəblikdən istifadə edirlər. Sual budur: blokçeyni anlamaq qabiliyyətimiz daha sürətlə inkişaf edə bilərmi?
#BlockchainIntelligence #CryptoCrime #Aİ #compliance #RəqəmsalAktivlər
97
·
--
Cəmi 94 saniyədə təxminən 1 milyon dollar oğurlandı.
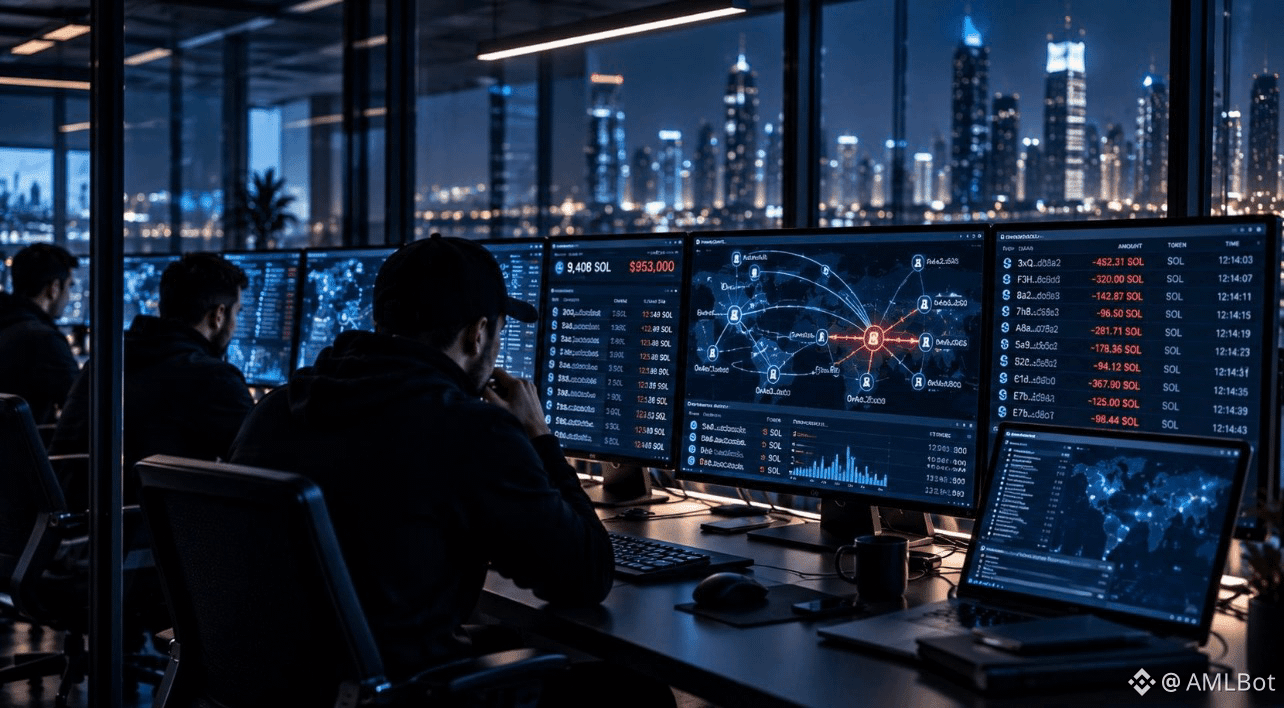
Bitquery-nin blokçeyn araşdırmasına görə, hücum edən şəxs Telegram-da Bloom ticarət botundan istifadə etmiş doqquz treyderə məxsus 48 pul kisəsindən təxminən 953.000 dollar dəyərində 9,408 SOL çıxarıb.
Amma ən narahatedici məqam budur: zərərçəkən pul kisələrinin bəziləri 2025-ci ilin ilk yarısından bəri botla istifadə edilməmişdi.
Hücum edən şəxs pul kisələrini yoxlayıb, hədəfləri müəyyənləşdirib və koordinasiyalı ardıcıllıqla vəsaitləri çıxarıb. Oğurlanmış SOL-un demək olar ki, hamısı bir pul kisəsində toplanıb.
Bloom insidentin səbəbinin üçüncü tərəf modulundakı uzaqdan kod icrası boşluğu olduğunu bildirib və zərər çəkmiş bütün istifadəçilərə zərəri tam ödəyəcəyinə söz verib. Hücumun dəqiq mexanizmi hələ araşdırılır.
Bu insident nəyi üzə çıxarır?
🔹 Köhnə bağlantılar yeni risklər yarada bilər. Xidmətdən istifadəni dayandırmaq əvvəllər qoşulmuş pul kisələri ilə bağlı riskləri mütləq aradan qaldırmır.
🔹 Sürət cinayətin iqtisadi tərəfini dəyişir. Avtomatlaşdırılmış hücumlar qurbanlar reaksiya verməyə macal tapmamış böyük həcmdə rəqəmsal aktivləri hərəkət etdirə bilər.
🔹 İzləmə vacibdir. Blokçeyn kəşfiyyatı əməliyyat axınlarını yenidən qurmağa, əlaqəli köçürmələri bir-biri ilə əlaqələndirməyə və araşdırma aparanlara oğurlanmış aktivlərin hara yönəldiyini müəyyənləşdirməyə kömək edə bilər.
Əsas sual artıq təkcə hücumun qarşısını necə almaq deyil. Şübhəli fəaliyyətin nə qədər tez aşkar edilə, araşdırıla və ona qarşı tədbir görülə bilməsi də vacibdir.
Rəqəmsal maliyyədə hər saniyə önəmlidir.
#AMLBot #BlockchainIntelligence #AML #CryptoCompliance #KriptovalyutaBirjaları
3
4.5k
Daha çox kontent araşdırmaq üçün daxil olun
Binance Square-də qlobal kriptovalyuta istifadəçilərinə qoşulun
⚡️ Kriptovalyuta haqqında ən son və faydalı məlumatları əldə edin.
💬 Dünyanın ən böyük kriptovalyuta birjası tərəfindən etibar edilir.
👍 Doğrulanmış yaradıcılardan gələn real məlumatları kəşf edin.
E-poçt/Telefon nömrəsi
Trenddə olan mövzular
1
#BackedNotBroken:RichardTengSaysUsersBearNoLoss
0 baxış
Müzakirə edir: 0
2
#BinanceRecovery90% of stolen assets
0 baxış
Müzakirə edir: 21
3
#YiHe:ProofOfReserves:10TokensAt100%Backing
1,507 baxış
Müzakirə edir: 42
4
#CZSaysCompensationIsinPlaceUsersAreProtected
55,943 baxış
Müzakirə edir: 769
5
#IntelHasItsWorstDaySince1974
11,153 baxış
Müzakirə edir: 308
6
#TRMCambodianCasinosReceived$1.07BInCrypto
2,464 baxış
Müzakirə edir: 53
7
#USDCCirculationFallsAbout800MInSevenDays
31,261 baxış
Müzakirə edir: 483
8
#SuspectedNorthKoreaAttacksAccountForNearly89%OfCryptoHackLosses
9,452 baxış
Müzakirə edir: 77
9
#OpenAICutsFundraisingTargetBy$10B
2,159 baxış
Müzakirə edir: 61
10
#ASICHasReceivedNoPredictionMarketApplications
43,088 baxış
Müzakirə edir: 904