
#bitgetsecurity
bitgetsecurity
344 baxış
Müzakirə edir: 4
Populyar
Sonuncu
Məqalə
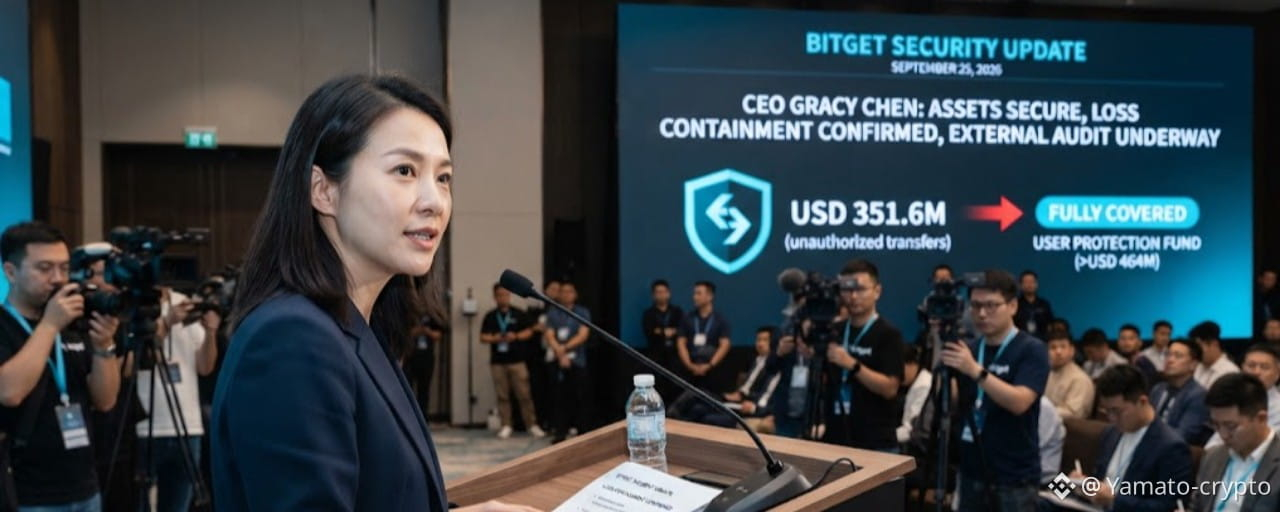
Bitget-in CEO-su kiberhücuma imkan verən zəifliyi açıqlayıb.Bitget birja cümə günü hesablamalara görə təxminən 351,6 milyon ABŞ dolları məbləğində icazəsiz köçürmələr qeydə alıb. Kiberhücumla bağlı şirkətin baş direktoru Gracy Chen ötən gün, 24 sentyabr 2026-cı ildə uğursuzluğun mənşəyini açıqlayıb.
"Hücumçu pul kisəsi infrastrukturumuzda kritik serveri ələ keçirib, əməliyyat qeydlərini dəyişdirib və təsdiqləmə sistemini vəsaitlərin köçürülməsinə aldadıb", — deyə Chen ətraflı bildirib.
Rəhbər bildirib ki, həmin zəiflik istifadəçilərin şəxsi açarlarını kompromat etməyib və bununla da ən pis ssenariləri istisna edib.
Bitget-in CEO-su kiberhücuma imkan verən zəifliyi açıqlayıb.
Bitget birja cümə günü hesablamalara görə təxminən 351,6 milyon ABŞ dolları məbləğində icazəsiz köçürmələr qeydə alıb. Kiberhücumla bağlı şirkətin baş direktoru Gracy Chen ötən gün, 24 sentyabr 2026-cı ildə uğursuzluğun mənşəyini açıqlayıb.
"Hücumçu pul kisəsi infrastrukturumuzda kritik serveri ələ keçirib, əməliyyat qeydlərini dəyişdirib və təsdiqləmə sistemini vəsaitlərin köçürülməsinə aldadıb", — deyə Chen ətraflı bildirib.
Rəhbər bildirib ki, həmin zəiflik istifadəçilərin şəxsi açarlarını kompromat etməyib və bununla da ən pis ssenariləri istisna edib.
"Hücumçu pul kisəsi infrastrukturumuzda kritik serveri ələ keçirib, əməliyyat qeydlərini dəyişdirib və təsdiqləmə sistemini vəsaitlərin köçürülməsinə aldadıb", — deyə Chen ətraflı bildirib.
Rəhbər bildirib ki, həmin zəiflik istifadəçilərin şəxsi açarlarını kompromat etməyib və bununla da ən pis ssenariləri istisna edib.
315

Bitget Təhlükəsizlik İnsidenti: Nə baş verdi?
Kripto dünyası bir daha xatırladı ki, böyük bir birja sıfır risk demək deyil. 😳
24 sentyabrda Bitget bəzi hot/warm (isti/yarı-isti) pul kisələrindən icazəsiz köçürmələr barədə məlumat verdi. İlkin təxmin təxminən 351,6 milyon dollar idi; daha sonra on-çeyn izləri əsasında bu məbləğ təxminən 387,5 milyon dollara yenilənib.
Bitget deyir ki, onun cold (soyuq) pul kisələri təhlükəsiz qalıb və zərər məbləği User Protection Fund (İstifadəçi Qoruma Fondu) tərəfindən ödənilir. Təhlükəsizlik araşdırması davam etdiyi müddətdə çıxarışlar (withdrawals) müvəqqəti dayandırılıb.
Mənim üçün dərs sadədir:
Bütün vəsaitlərinizi bir birjada saxlamayın
Heç vaxt seed phrase (toxum ifadəsini) və ya private key (şəxsi açarı) paylaşmayın
Pul kisənizə qoşmazdan əvvəl həmişə linkləri yoxlayın
Və unutmayın: kripto həmişə risklə gəlir.
Sizcə, CEX yoxsa özünüzün (self custody) custody?
#BinanceSquareFamily #BitgetSecurity #bitgethack
Bitget Təhlükəsizlik İnsidenti: Nə baş verdi?
Kripto dünyası bir daha xatırladı ki, böyük bir birja sıfır risk demək deyil. 😳
24 sentyabrda Bitget bəzi hot/warm (isti/yarı-isti) pul kisələrindən icazəsiz köçürmələr barədə məlumat verdi. İlkin təxmin təxminən 351,6 milyon dollar idi; daha sonra on-çeyn izləri əsasında bu məbləğ təxminən 387,5 milyon dollara yenilənib.
Bitget deyir ki, onun cold (soyuq) pul kisələri təhlükəsiz qalıb və zərər məbləği User Protection Fund (İstifadəçi Qoruma Fondu) tərəfindən ödənilir. Təhlükəsizlik araşdırması davam etdiyi müddətdə çıxarışlar (withdrawals) müvəqqəti dayandırılıb.
Mənim üçün dərs sadədir:
Bütün vəsaitlərinizi bir birjada saxlamayın
Heç vaxt seed phrase (toxum ifadəsini) və ya private key (şəxsi açarı) paylaşmayın
Pul kisənizə qoşmazdan əvvəl həmişə linkləri yoxlayın
Və unutmayın: kripto həmişə risklə gəlir.
Sizcə, CEX yoxsa özünüzün (self custody) custody?
#BinanceSquareFamily #BitgetSecurity #bitgethack
Kripto dünyası bir daha xatırladı ki, böyük bir birja sıfır risk demək deyil. 😳
24 sentyabrda Bitget bəzi hot/warm (isti/yarı-isti) pul kisələrindən icazəsiz köçürmələr barədə məlumat verdi. İlkin təxmin təxminən 351,6 milyon dollar idi; daha sonra on-çeyn izləri əsasında bu məbləğ təxminən 387,5 milyon dollara yenilənib.
Bitget deyir ki, onun cold (soyuq) pul kisələri təhlükəsiz qalıb və zərər məbləği User Protection Fund (İstifadəçi Qoruma Fondu) tərəfindən ödənilir. Təhlükəsizlik araşdırması davam etdiyi müddətdə çıxarışlar (withdrawals) müvəqqəti dayandırılıb.
Mənim üçün dərs sadədir:
Bütün vəsaitlərinizi bir birjada saxlamayın
Heç vaxt seed phrase (toxum ifadəsini) və ya private key (şəxsi açarı) paylaşmayın
Pul kisənizə qoşmazdan əvvəl həmişə linkləri yoxlayın
Və unutmayın: kripto həmişə risklə gəlir.
Sizcə, CEX yoxsa özünüzün (self custody) custody?
#BinanceSquareFamily #BitgetSecurity #bitgethack
134
·
--
Artım
#BitgetHotWalletBreachTiedToThirdPartySecurityFlaw
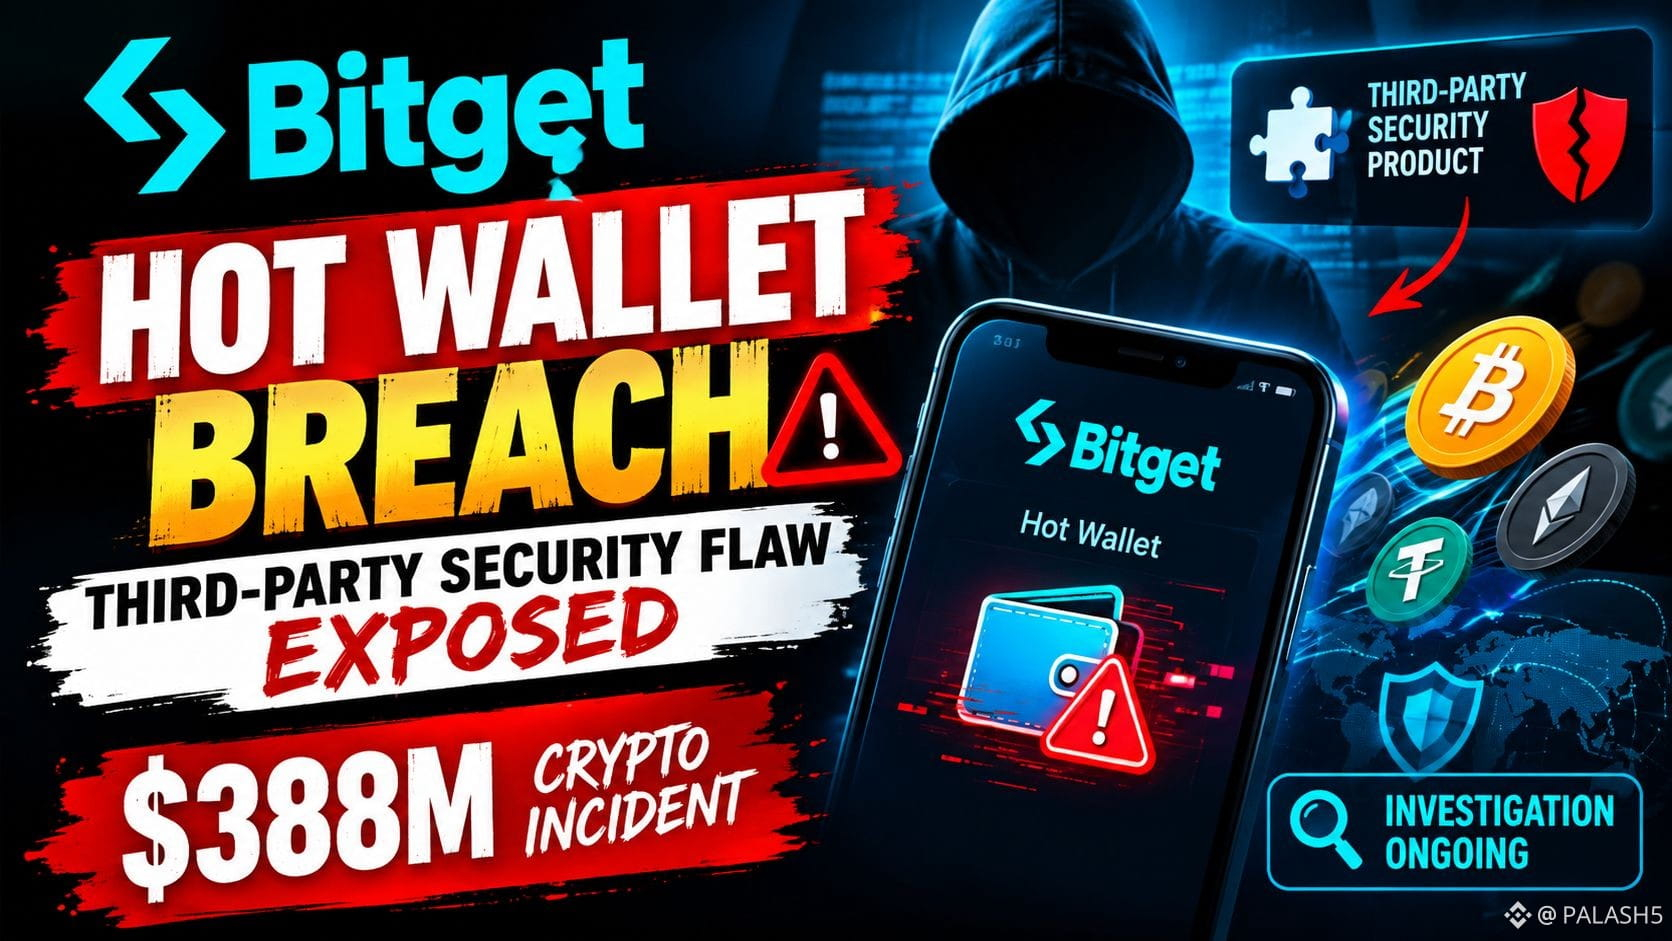
Bitget-in ən son hesabatına görə, sentyabrın 24-də baş verən insident onun isti və isti ehtiyat (hot və warm) pul kisəsi infrastrukturasının bir hissəsindən icazəsiz köçürmələri əhatə edib. Araşdırma göstərir ki, hücumçular üçüncü tərəf təhlükəsizlik məhsulundakı zəiflikdən istifadə edib, daxili etimadnamələr əldə ediblər və saxta geri çəkmə əmrlərindən istifadə ediblər. Bitget bildirir ki, əsas zəiflik artıq aradan qaldırılıb.
Hazırda bildirilən zərər təxminən 387,5–388 milyon ABŞ dollarıdır. Bitget deyir ki, onun soyuq pul kisələri təsirlənməyib, istifadəçi hesablarındakı qalıqlar toxunulmaz qalıb və Mandiant ilə SlowMist davam edən forensik araşdırmaya və aktivlərin bərpasına dəstək verir.
Mənim nəticəm: Bu insident göstərir ki, birja təhlükəsizliyi təkcə pul kisəsi arxitekturasından deyil, həm də üçüncü tərəf sistemlərin təhlükəsizliyindən və giriş nəzarətindən asılıdır. İndi vacib suallar bunlardır: xarici zəiflik necə istismar olunub, əlavə hansı qoruyucu tədbirlər tətbiq edilir və təsirlənmiş aktivlərdən nə qədərinin bərpa olunması mümkündür.
#Bitget #BitgetSecurity #CryptoSecurity #HotWallet #Web3Security
#BitgetHotWalletBreachTiedToThirdPartySecurityFlaw
Bitget-in ən son hesabatına görə, sentyabrın 24-də baş verən insident onun isti və isti ehtiyat (hot və warm) pul kisəsi infrastrukturasının bir hissəsindən icazəsiz köçürmələri əhatə edib. Araşdırma göstərir ki, hücumçular üçüncü tərəf təhlükəsizlik məhsulundakı zəiflikdən istifadə edib, daxili etimadnamələr əldə ediblər və saxta geri çəkmə əmrlərindən istifadə ediblər. Bitget bildirir ki, əsas zəiflik artıq aradan qaldırılıb.
Hazırda bildirilən zərər təxminən 387,5–388 milyon ABŞ dollarıdır. Bitget deyir ki, onun soyuq pul kisələri təsirlənməyib, istifadəçi hesablarındakı qalıqlar toxunulmaz qalıb və Mandiant ilə SlowMist davam edən forensik araşdırmaya və aktivlərin bərpasına dəstək verir.
Mənim nəticəm: Bu insident göstərir ki, birja təhlükəsizliyi təkcə pul kisəsi arxitekturasından deyil, həm də üçüncü tərəf sistemlərin təhlükəsizliyindən və giriş nəzarətindən asılıdır. İndi vacib suallar bunlardır: xarici zəiflik necə istismar olunub, əlavə hansı qoruyucu tədbirlər tətbiq edilir və təsirlənmiş aktivlərdən nə qədərinin bərpa olunması mümkündür.
#Bitget #BitgetSecurity #CryptoSecurity #HotWallet #Web3Security
Bitget-in ən son hesabatına görə, sentyabrın 24-də baş verən insident onun isti və isti ehtiyat (hot və warm) pul kisəsi infrastrukturasının bir hissəsindən icazəsiz köçürmələri əhatə edib. Araşdırma göstərir ki, hücumçular üçüncü tərəf təhlükəsizlik məhsulundakı zəiflikdən istifadə edib, daxili etimadnamələr əldə ediblər və saxta geri çəkmə əmrlərindən istifadə ediblər. Bitget bildirir ki, əsas zəiflik artıq aradan qaldırılıb.
Hazırda bildirilən zərər təxminən 387,5–388 milyon ABŞ dollarıdır. Bitget deyir ki, onun soyuq pul kisələri təsirlənməyib, istifadəçi hesablarındakı qalıqlar toxunulmaz qalıb və Mandiant ilə SlowMist davam edən forensik araşdırmaya və aktivlərin bərpasına dəstək verir.
Mənim nəticəm: Bu insident göstərir ki, birja təhlükəsizliyi təkcə pul kisəsi arxitekturasından deyil, həm də üçüncü tərəf sistemlərin təhlükəsizliyindən və giriş nəzarətindən asılıdır. İndi vacib suallar bunlardır: xarici zəiflik necə istismar olunub, əlavə hansı qoruyucu tədbirlər tətbiq edilir və təsirlənmiş aktivlərdən nə qədərinin bərpa olunması mümkündür.
#Bitget #BitgetSecurity #CryptoSecurity #HotWallet #Web3Security
569
Daha çox kontent araşdırmaq üçün daxil olun
Binance Square-də qlobal kriptovalyuta istifadəçilərinə qoşulun
⚡️ Kriptovalyuta haqqında ən son və faydalı məlumatları əldə edin.
💬 Dünyanın ən böyük kriptovalyuta birjası tərəfindən etibar edilir.
👍 Doğrulanmış yaradıcılardan gələn real məlumatları kəşf edin.
E-poçt/Telefon nömrəsi
Trenddə olan mövzular
1
#USPPIMissMayEaseBTCPressure
80,179 baxış
Müzakirə edir: 1,029
2
#MANTRAPausesUnstakingFor7DaysAfterKeplrSecurityIncident
0 baxış
Müzakirə edir: 0
3
#BitcoinCoreDisclosesTorTrafficVulnerability
35,447 baxış
Müzakirə edir: 574
4
#WhatWillDriveCryptoandStocks’NextRebound?
207,763 baxış
Müzakirə edir: 1,788
5
#BitcoinBreaksBelow200WeekMovingAverage
77,997 baxış
Müzakirə edir: 652
6
#SpaceXTeslaMergerTalksWouldCombine30220BTC
25,597 baxış
Müzakirə edir: 365
7
#Anthropic’s6xIPODemandSignalsPotentialRecordRaise
76,040 baxış
Müzakirə edir: 811
8
#USCryptoETFsLose$1.48BInFiveDays
3,424 baxış
Müzakirə edir: 54
9
#KoreaDigitalAssetBasicActFinalDraftExpectedEarlyJanuary
4,434 baxış
Müzakirə edir: 27
10
#RippleRLUSDMarketCapSurpassesPayPalPYUSD
16,157 baxış
Müzakirə edir: 184