
#714723
714723
1,738 baxış
Müzakirə edir: 7
Populyar
Sonuncu


API açarlarının ehtimal olunan 15,5 milyon dollarlıq istismarından sonra Lighter vəsait çıxarılmalarını dayandırdı• Ehtimal olunan 15,5 milyon dollarlıq hücumdan sonra Lighter noyabrın 16-da vəsait çıxarılmalarını və hovuzların yaradılmasını dayandırıb.
• Tədqiqatçılar #714710 və #714723 market-meyker hesablarının ümumilikdə 10,39 milyon və 5,09 milyon dollar itirdiyini təxmin edirlər.
• Ethereum blokçeyninin qeydinə görə, hücumçunun pul kisəsindən UTC vaxtı ilə saat 10:11:47-də 10,39 milyon dollar dəyərində USDC çıxarılıb.
Vəsaitlərin çıxarılması və hovuzların yaradılması dayandırılıb
Mərkəzləşdirilməmiş perpetual fyuçers platforması Lighter, bazar ertəsi zəncirüstü müşahidəçilər Ethereum Layer 1 müqaviləsindən təxminən 15,5 milyon dolların çıxarıldığını bildirdikdən sonra bütün vəsait çıxarılmalarını və yeni likvidlik hovuzlarının yaradılmasını dayandırıb. Komanda noyabrın 16-da yaydığı açıqlamada, zərərçəkən qurumun adını çəkmədən və itkinin dollarla məbləğini göstərmədən, təhlükəsizlik insidentini araşdırdığını bildirib. İnsidentin tək bir kənar tərəfin hesabının ələ keçirilməsi ilə bağlı olduğu ehtimal edilir. Platformada bütün vəsait çıxarılmaları və yeni hovuzların yaradılması dayandırılıb. Komanda bunu insidentin tam təsirini qiymətləndirənədək görülən ehtiyat tədbiri kimi təqdim edib. Ehtimal olunan zərərin məbləği birjanın deyil, tədqiqatçıların qiymətləndirməsinə əsaslanır. Zəncirüstü ilkin təhlillər hücumçunun təxminən 10,39 milyon dollar dəyərində USDC çıxardığını göstərib. Sonrakı araşdırmalar daha bir zərərçəkmiş hesab müəyyən edib və ümumi təxmini məbləği təxminən 15,48 milyon dollara çatdırıb. Koreyalı blokçeyn analitiklərinin müşahidələrinə istinad edən tədqiqatçı 0xTria, hücum üsulunun Lighter protokolundakı boşluqdan deyil, iki iri market-meyker hesabına məxsus sızdırılmış API açarlarından qaynaqlandığını müəyyən edib. Hücumçu əvvəlcə zərərçəkənlərin açıq ticarət mövqelərini bağlayıb və aktivlərini USDC-yə çevirib. Daha sonra ələ keçirilmiş hesablardan birini istifadə edərək, komissiyasız açıq hovuz yaradıb və onun səhmlərinin təxminən 99,99%-ni əldə etmək üçün təqribən 10 000 dollar yatırıb. Zərərçəkənlərin USDC-si təxminən 1 milyon dollarlıq hissələrlə həmin hovuza köçürülüb və oradan geri çıxarılıb. Bu üsul, eyni Layer 1 ünvanını paylaşan hesablar arasındakı köçürmələr üçün əlavə imza tələb etməyən Lighter mexanizminin istismarına bənzəyir. Məlumatlara görə, #714710 hesabı 10,39 milyon dollar, #714723 hesabı isə daha 5,09 milyon dollar itirib.
API açarlarının ehtimal olunan 15,5 milyon dollarlıq istismarından sonra Lighter vəsait çıxarılmalarını dayandırdı
• Ehtimal olunan 15,5 milyon dollarlıq hücumdan sonra Lighter noyabrın 16-da vəsait çıxarılmalarını və hovuzların yaradılmasını dayandırıb.
• Tədqiqatçılar #714710 və #714723 market-meyker hesablarının ümumilikdə 10,39 milyon və 5,09 milyon dollar itirdiyini təxmin edirlər.
• Ethereum blokçeyninin qeydinə görə, hücumçunun pul kisəsindən UTC vaxtı ilə saat 10:11:47-də 10,39 milyon dollar dəyərində USDC çıxarılıb.
Vəsaitlərin çıxarılması və hovuzların yaradılması dayandırılıb
Mərkəzləşdirilməmiş perpetual fyuçers platforması Lighter, bazar ertəsi zəncirüstü müşahidəçilər Ethereum Layer 1 müqaviləsindən təxminən 15,5 milyon dolların çıxarıldığını bildirdikdən sonra bütün vəsait çıxarılmalarını və yeni likvidlik hovuzlarının yaradılmasını dayandırıb. Komanda noyabrın 16-da yaydığı açıqlamada, zərərçəkən qurumun adını çəkmədən və itkinin dollarla məbləğini göstərmədən, təhlükəsizlik insidentini araşdırdığını bildirib. İnsidentin tək bir kənar tərəfin hesabının ələ keçirilməsi ilə bağlı olduğu ehtimal edilir. Platformada bütün vəsait çıxarılmaları və yeni hovuzların yaradılması dayandırılıb. Komanda bunu insidentin tam təsirini qiymətləndirənədək görülən ehtiyat tədbiri kimi təqdim edib. Ehtimal olunan zərərin məbləği birjanın deyil, tədqiqatçıların qiymətləndirməsinə əsaslanır. Zəncirüstü ilkin təhlillər hücumçunun təxminən 10,39 milyon dollar dəyərində USDC çıxardığını göstərib. Sonrakı araşdırmalar daha bir zərərçəkmiş hesab müəyyən edib və ümumi təxmini məbləği təxminən 15,48 milyon dollara çatdırıb. Koreyalı blokçeyn analitiklərinin müşahidələrinə istinad edən tədqiqatçı 0xTria, hücum üsulunun Lighter protokolundakı boşluqdan deyil, iki iri market-meyker hesabına məxsus sızdırılmış API açarlarından qaynaqlandığını müəyyən edib. Hücumçu əvvəlcə zərərçəkənlərin açıq ticarət mövqelərini bağlayıb və aktivlərini USDC-yə çevirib. Daha sonra ələ keçirilmiş hesablardan birini istifadə edərək, komissiyasız açıq hovuz yaradıb və onun səhmlərinin təxminən 99,99%-ni əldə etmək üçün təqribən 10 000 dollar yatırıb. Zərərçəkənlərin USDC-si təxminən 1 milyon dollarlıq hissələrlə həmin hovuza köçürülüb və oradan geri çıxarılıb. Bu üsul, eyni Layer 1 ünvanını paylaşan hesablar arasındakı köçürmələr üçün əlavə imza tələb etməyən Lighter mexanizminin istismarına bənzəyir. Məlumatlara görə, #714710 hesabı 10,39 milyon dollar, #714723 hesabı isə daha 5,09 milyon dollar itirib.
• Tədqiqatçılar #714710 və #714723 market-meyker hesablarının ümumilikdə 10,39 milyon və 5,09 milyon dollar itirdiyini təxmin edirlər.
• Ethereum blokçeyninin qeydinə görə, hücumçunun pul kisəsindən UTC vaxtı ilə saat 10:11:47-də 10,39 milyon dollar dəyərində USDC çıxarılıb.
Vəsaitlərin çıxarılması və hovuzların yaradılması dayandırılıb
Mərkəzləşdirilməmiş perpetual fyuçers platforması Lighter, bazar ertəsi zəncirüstü müşahidəçilər Ethereum Layer 1 müqaviləsindən təxminən 15,5 milyon dolların çıxarıldığını bildirdikdən sonra bütün vəsait çıxarılmalarını və yeni likvidlik hovuzlarının yaradılmasını dayandırıb. Komanda noyabrın 16-da yaydığı açıqlamada, zərərçəkən qurumun adını çəkmədən və itkinin dollarla məbləğini göstərmədən, təhlükəsizlik insidentini araşdırdığını bildirib. İnsidentin tək bir kənar tərəfin hesabının ələ keçirilməsi ilə bağlı olduğu ehtimal edilir. Platformada bütün vəsait çıxarılmaları və yeni hovuzların yaradılması dayandırılıb. Komanda bunu insidentin tam təsirini qiymətləndirənədək görülən ehtiyat tədbiri kimi təqdim edib. Ehtimal olunan zərərin məbləği birjanın deyil, tədqiqatçıların qiymətləndirməsinə əsaslanır. Zəncirüstü ilkin təhlillər hücumçunun təxminən 10,39 milyon dollar dəyərində USDC çıxardığını göstərib. Sonrakı araşdırmalar daha bir zərərçəkmiş hesab müəyyən edib və ümumi təxmini məbləği təxminən 15,48 milyon dollara çatdırıb. Koreyalı blokçeyn analitiklərinin müşahidələrinə istinad edən tədqiqatçı 0xTria, hücum üsulunun Lighter protokolundakı boşluqdan deyil, iki iri market-meyker hesabına məxsus sızdırılmış API açarlarından qaynaqlandığını müəyyən edib. Hücumçu əvvəlcə zərərçəkənlərin açıq ticarət mövqelərini bağlayıb və aktivlərini USDC-yə çevirib. Daha sonra ələ keçirilmiş hesablardan birini istifadə edərək, komissiyasız açıq hovuz yaradıb və onun səhmlərinin təxminən 99,99%-ni əldə etmək üçün təqribən 10 000 dollar yatırıb. Zərərçəkənlərin USDC-si təxminən 1 milyon dollarlıq hissələrlə həmin hovuza köçürülüb və oradan geri çıxarılıb. Bu üsul, eyni Layer 1 ünvanını paylaşan hesablar arasındakı köçürmələr üçün əlavə imza tələb etməyən Lighter mexanizminin istismarına bənzəyir. Məlumatlara görə, #714710 hesabı 10,39 milyon dollar, #714723 hesabı isə daha 5,09 milyon dollar itirib.
9

·
--
🚨 $LIT LIGHTER-DƏ XƏYANƏT!
Perpetual müqavilələr birjası Lighter, market-meykerlərin iki hesabından 15,48 milyon dollar dəyərində USDC-nin çıxarılması ilə günə başladı. Məncə, ən ciddi məsələ məbləğ deyil: sızdırılmış API açarları protokolun özündə heç bir nasazlıq yaratmadan hesabları boşaltmağa kifayət edib.
Heç kimin diqqət yetirmədiyi məqama baxın:
→ Bu gün, noyabrın 16-sı səhər #714710 hesabından 10,39 milyon dollar, #714723 hesabından isə 5,09 milyon dollar çıxarılıb.
→ Hücumçu 0% komissiyalı açıq pool yaradıb, cəmi təxminən 10.000 dollarla onun 99,99%-ni alıb və vəsaiti təxminən 1 milyon dollarlıq hissələrlə çıxarıb.
→ Oğurlanan vəsait artıq CoW Swap-da ETH-yə çevrilib və 640 ETH (təxminən 1,12 milyon dollar) Hyperliquid-ə köçürülərək izi demək olar ki, tapılması mümkün olmayan 2.240 XMR almaq üçün istifadə edilib.
Lighter geri çəkilmələri və pool yaradılmasını bərpa tarixi bildirmədən dayandırıb, tokeni $LIT isə 9% ucuzlaşaraq 2,75 dollardan 2,50 dollara düşüb.
Sizcə, mərkəzləşdirilməmiş birjalar mərkəzləşdirilmiş birjalardan daha təhlükəsizdir? 👇
$LIT $ETH $XMR
#HackCrypto #Lighter #DeFiTəhlükəsizliyi
🚨 $LIT LIGHTER-DƏ XƏYANƏT!
Perpetual müqavilələr birjası Lighter, market-meykerlərin iki hesabından 15,48 milyon dollar dəyərində USDC-nin çıxarılması ilə günə başladı. Məncə, ən ciddi məsələ məbləğ deyil: sızdırılmış API açarları protokolun özündə heç bir nasazlıq yaratmadan hesabları boşaltmağa kifayət edib.
Heç kimin diqqət yetirmədiyi məqama baxın:
→ Bu gün, noyabrın 16-sı səhər #714710 hesabından 10,39 milyon dollar, #714723 hesabından isə 5,09 milyon dollar çıxarılıb.
→ Hücumçu 0% komissiyalı açıq pool yaradıb, cəmi təxminən 10.000 dollarla onun 99,99%-ni alıb və vəsaiti təxminən 1 milyon dollarlıq hissələrlə çıxarıb.
→ Oğurlanan vəsait artıq CoW Swap-da ETH-yə çevrilib və 640 ETH (təxminən 1,12 milyon dollar) Hyperliquid-ə köçürülərək izi demək olar ki, tapılması mümkün olmayan 2.240 XMR almaq üçün istifadə edilib.
Lighter geri çəkilmələri və pool yaradılmasını bərpa tarixi bildirmədən dayandırıb, tokeni $LIT isə 9% ucuzlaşaraq 2,75 dollardan 2,50 dollara düşüb.
Sizcə, mərkəzləşdirilməmiş birjalar mərkəzləşdirilmiş birjalardan daha təhlükəsizdir? 👇
$LIT $ETH $XMR
#HackCrypto #Lighter #DeFiTəhlükəsizliyi
Perpetual müqavilələr birjası Lighter, market-meykerlərin iki hesabından 15,48 milyon dollar dəyərində USDC-nin çıxarılması ilə günə başladı. Məncə, ən ciddi məsələ məbləğ deyil: sızdırılmış API açarları protokolun özündə heç bir nasazlıq yaratmadan hesabları boşaltmağa kifayət edib.
Heç kimin diqqət yetirmədiyi məqama baxın:
→ Bu gün, noyabrın 16-sı səhər #714710 hesabından 10,39 milyon dollar, #714723 hesabından isə 5,09 milyon dollar çıxarılıb.
→ Hücumçu 0% komissiyalı açıq pool yaradıb, cəmi təxminən 10.000 dollarla onun 99,99%-ni alıb və vəsaiti təxminən 1 milyon dollarlıq hissələrlə çıxarıb.
→ Oğurlanan vəsait artıq CoW Swap-da ETH-yə çevrilib və 640 ETH (təxminən 1,12 milyon dollar) Hyperliquid-ə köçürülərək izi demək olar ki, tapılması mümkün olmayan 2.240 XMR almaq üçün istifadə edilib.
Lighter geri çəkilmələri və pool yaradılmasını bərpa tarixi bildirmədən dayandırıb, tokeni $LIT isə 9% ucuzlaşaraq 2,75 dollardan 2,50 dollara düşüb.
Sizcə, mərkəzləşdirilməmiş birjalar mərkəzləşdirilmiş birjalardan daha təhlükəsizdir? 👇
$LIT $ETH $XMR
#HackCrypto #Lighter #DeFiTəhlükəsizliyi
3.8k
·
--
Bu axşam Lighter özü açıqlama yayımladı. Pekin vaxtı ilə təxminən saat 19:02-də @Lighter_xyz təhlükəsizlik insidentinin araşdırıldığını, görünür, bunun yalnız bir komprometasiya olunmuş xarici tərəfə aid olduğunu bildirdi. Ehtiyat tədbiri olaraq bütün vəsait çıxarışları dayandırılıb, hovuz yaratmaq da dayandırılıb. Nə vaxt bərpa olunacağına dair heç bir vaxt göstərilməyib.
Pulu orada qalanlar hazırda çıxara bilmirlər.
Son bir neçə saatda zəncirüstü məlumatlar baş verənləri xeyli aydın göstərib. Lookonchain, @0xTria-nın təhlilini paylaşıb: iki market-meyker hesabından təxminən 15,5 milyon dollar dəyərində USDC çıxarılıb. Biri #714710 — təxminən 10,39 milyon; digəri #714723 — təxminən 5,09 milyon. Rəsmi tərəf hələ bu rəqəmi təsdiqləməyib, API açarlarının sızdığını da deməyib, amma bu ssenari zəncirüstü məlumatlarla üst-üstə düşür. Təhlilə görə, hadisə bu gün Pekin vaxtı ilə təxminən 17:41-dən 18:25-ə qədər baş verib.
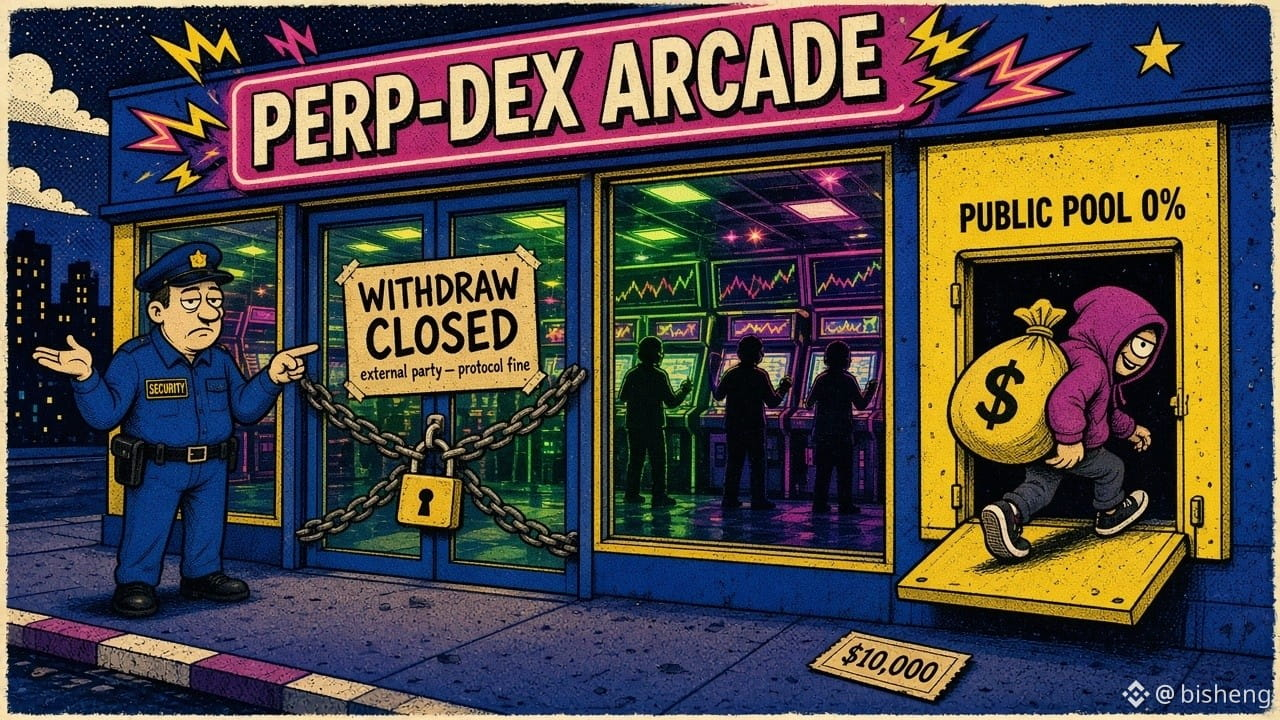
İstifadə olunan üsul mürəkkəb deyil. Əvvəlcə bu iki hesabdakı mövqeləri bağlayıb girovu azad ediblər. Sonra qurbanın hesabından sıfır komissiyalı ictimai hovuz yaradıb, ora təxminən 10 min dollar yatıraraq payın 99,99%-nə yaxınını əldə ediblər. Ardınca qurbanın USDC-sini təxminən hər dəfə 1 milyon dollar olmaqla bu hovuza köçürüb, sonra geri alaraq çıxarıblar. Zəncirüstü müşahidələrə görə, hücum ünvanı əvvəlcə CoW Protocol-da vəsaiti Ethereum-a çevirib, sonra onu başqa pul kisələrinə bölüb; bir hissəsi də Hyperliquid və Monero istiqamətinə gedib.
Təhlildə çox vacib bir məqam var. Lighter-in API açarı əslində pulu birbaşa başqa şəxsin hesabına köçürə bilməzdi; bu addım üçün L1 pul kisəsinin imzası da tələb olunur. Amma eyni L1 ünvanı altındakı hesablar arasında köçürmə üçün yenidən imza atmaq lazım deyil. Qurbanın özünün yaratdığı ictimai hovuz da onun öz hesabı sayılır. Deməli, açar sızan kimi hovuz vəsait çıxarmaq üçün kanala çevrilir. 10 min dollarla çıxış yolu alınıb. Bu, hansısa mürəkkəb hücum deyil, icazələrdə açıq qapı qoyulub.
Rəsmi tərəf indi bunu «tək bir xarici tərəf» məsələsi kimi təqdim edir və protokolda problem olmadığını deyir. Bununla məsuliyyətdən yayınmağa çalışırlar. Bu iddia dayanıqlı deyil. Hovuz yaratmağı belə dayandırıblar, yəni bu yolun işlədiyini etiraf edirlər. Açar giriş nöqtəsidir, hovuz qaydaları isə çıxış nöqtəsi — hər ikisində problem var. «Bu, smart-kontrakt zəifliyi deyil» deyə vurğulayanlar anlayışların tərifi ilə oynayırlar.
Ticarət əməliyyatları — mövqe açmaq və bağlamaq — davam edir, amma pulu çıxarmaq mümkün deyil. Buna mərkəzsizləşmə deyilmir; bu, platformanın bir sözlə kranı bağlamasıdır.
Bir az əvvəl LIT-in təxminən 2,59 dollar olduğunu gördüm; əvvəlki bağlanış qiyməti təxminən 2,87 dollar idi, yəni təxminən 10% düşüb. Upbit və Bithumb rəsmi açıqlamaya əsasən LIT-in yatırılmasını və çıxarılmasını artıq dayandırıblar. Qiymət və Koreya birjaları artıq reaksiya verib, heç kim sonrakı hesabatı gözləmir.
Bəzi təhlillərdə bu iki hesab London market-meykeri Abraxas Capital ilə əlaqələndirilir; deyilənə görə, əməliyyatlardan birində vəsait ilk olaraq onların məlum pul kisələrindən birindən göndərilib. Rəsmi tərəf ad çəkməyib. Hələlik bunu təsdiqlənməmiş məlumat kimi qəbul edin, qəti fakt kimi yazmayın.
Mənim qənaətim budur: bu hadisəni «xarici açar itib» sözləri ilə yola vermək olmaz. Vəsait çıxarışları, böyük ehtimalla, mərhələli şəkildə bərpa ediləcək. Cənubi Koreyadakı həmin iki platformada LIT-in yatırılması və çıxarılmasının bərpa olunub-olunmayacağı onların bunu nə vaxt açacağından asılıdır. Hovuzla bağlı icazələr dəyişdirilməsə, eyni üsulla hücum yenidən təkrarlana bilər. Vəsaiti hələ də orada qalanlar «protokolda problem yoxdur» sözlərini təsəlli kimi qəbul etməsinlər. Rəsmi tərəf hələ də bərpa üçün vaxt cədvəli açıqlamayıb. Hovuz qaydalarının dəyişdirilib-dəyişdirilməyəcəyi, «xarici tərəf» barədə daha bir açıqlamadan daha vacibdir.
#Lighter #LIT
Bu axşam Lighter özü açıqlama yayımladı. Pekin vaxtı ilə təxminən saat 19:02-də @Lighter_xyz təhlükəsizlik insidentinin araşdırıldığını, görünür, bunun yalnız bir komprometasiya olunmuş xarici tərəfə aid olduğunu bildirdi. Ehtiyat tədbiri olaraq bütün vəsait çıxarışları dayandırılıb, hovuz yaratmaq da dayandırılıb. Nə vaxt bərpa olunacağına dair heç bir vaxt göstərilməyib.
Pulu orada qalanlar hazırda çıxara bilmirlər.
Son bir neçə saatda zəncirüstü məlumatlar baş verənləri xeyli aydın göstərib. Lookonchain, @0xTria-nın təhlilini paylaşıb: iki market-meyker hesabından təxminən 15,5 milyon dollar dəyərində USDC çıxarılıb. Biri #714710 — təxminən 10,39 milyon; digəri #714723 — təxminən 5,09 milyon. Rəsmi tərəf hələ bu rəqəmi təsdiqləməyib, API açarlarının sızdığını da deməyib, amma bu ssenari zəncirüstü məlumatlarla üst-üstə düşür. Təhlilə görə, hadisə bu gün Pekin vaxtı ilə təxminən 17:41-dən 18:25-ə qədər baş verib.
İstifadə olunan üsul mürəkkəb deyil. Əvvəlcə bu iki hesabdakı mövqeləri bağlayıb girovu azad ediblər. Sonra qurbanın hesabından sıfır komissiyalı ictimai hovuz yaradıb, ora təxminən 10 min dollar yatıraraq payın 99,99%-nə yaxınını əldə ediblər. Ardınca qurbanın USDC-sini təxminən hər dəfə 1 milyon dollar olmaqla bu hovuza köçürüb, sonra geri alaraq çıxarıblar. Zəncirüstü müşahidələrə görə, hücum ünvanı əvvəlcə CoW Protocol-da vəsaiti Ethereum-a çevirib, sonra onu başqa pul kisələrinə bölüb; bir hissəsi də Hyperliquid və Monero istiqamətinə gedib.
Təhlildə çox vacib bir məqam var. Lighter-in API açarı əslində pulu birbaşa başqa şəxsin hesabına köçürə bilməzdi; bu addım üçün L1 pul kisəsinin imzası da tələb olunur. Amma eyni L1 ünvanı altındakı hesablar arasında köçürmə üçün yenidən imza atmaq lazım deyil. Qurbanın özünün yaratdığı ictimai hovuz da onun öz hesabı sayılır. Deməli, açar sızan kimi hovuz vəsait çıxarmaq üçün kanala çevrilir. 10 min dollarla çıxış yolu alınıb. Bu, hansısa mürəkkəb hücum deyil, icazələrdə açıq qapı qoyulub.
Rəsmi tərəf indi bunu «tək bir xarici tərəf» məsələsi kimi təqdim edir və protokolda problem olmadığını deyir. Bununla məsuliyyətdən yayınmağa çalışırlar. Bu iddia dayanıqlı deyil. Hovuz yaratmağı belə dayandırıblar, yəni bu yolun işlədiyini etiraf edirlər. Açar giriş nöqtəsidir, hovuz qaydaları isə çıxış nöqtəsi — hər ikisində problem var. «Bu, smart-kontrakt zəifliyi deyil» deyə vurğulayanlar anlayışların tərifi ilə oynayırlar.
Ticarət əməliyyatları — mövqe açmaq və bağlamaq — davam edir, amma pulu çıxarmaq mümkün deyil. Buna mərkəzsizləşmə deyilmir; bu, platformanın bir sözlə kranı bağlamasıdır.
Bir az əvvəl LIT-in təxminən 2,59 dollar olduğunu gördüm; əvvəlki bağlanış qiyməti təxminən 2,87 dollar idi, yəni təxminən 10% düşüb. Upbit və Bithumb rəsmi açıqlamaya əsasən LIT-in yatırılmasını və çıxarılmasını artıq dayandırıblar. Qiymət və Koreya birjaları artıq reaksiya verib, heç kim sonrakı hesabatı gözləmir.
Bəzi təhlillərdə bu iki hesab London market-meykeri Abraxas Capital ilə əlaqələndirilir; deyilənə görə, əməliyyatlardan birində vəsait ilk olaraq onların məlum pul kisələrindən birindən göndərilib. Rəsmi tərəf ad çəkməyib. Hələlik bunu təsdiqlənməmiş məlumat kimi qəbul edin, qəti fakt kimi yazmayın.
Mənim qənaətim budur: bu hadisəni «xarici açar itib» sözləri ilə yola vermək olmaz. Vəsait çıxarışları, böyük ehtimalla, mərhələli şəkildə bərpa ediləcək. Cənubi Koreyadakı həmin iki platformada LIT-in yatırılması və çıxarılmasının bərpa olunub-olunmayacağı onların bunu nə vaxt açacağından asılıdır. Hovuzla bağlı icazələr dəyişdirilməsə, eyni üsulla hücum yenidən təkrarlana bilər. Vəsaiti hələ də orada qalanlar «protokolda problem yoxdur» sözlərini təsəlli kimi qəbul etməsinlər. Rəsmi tərəf hələ də bərpa üçün vaxt cədvəli açıqlamayıb. Hovuz qaydalarının dəyişdirilib-dəyişdirilməyəcəyi, «xarici tərəf» barədə daha bir açıqlamadan daha vacibdir.
#Lighter #LIT
Pulu orada qalanlar hazırda çıxara bilmirlər.
Son bir neçə saatda zəncirüstü məlumatlar baş verənləri xeyli aydın göstərib. Lookonchain, @0xTria-nın təhlilini paylaşıb: iki market-meyker hesabından təxminən 15,5 milyon dollar dəyərində USDC çıxarılıb. Biri #714710 — təxminən 10,39 milyon; digəri #714723 — təxminən 5,09 milyon. Rəsmi tərəf hələ bu rəqəmi təsdiqləməyib, API açarlarının sızdığını da deməyib, amma bu ssenari zəncirüstü məlumatlarla üst-üstə düşür. Təhlilə görə, hadisə bu gün Pekin vaxtı ilə təxminən 17:41-dən 18:25-ə qədər baş verib.
İstifadə olunan üsul mürəkkəb deyil. Əvvəlcə bu iki hesabdakı mövqeləri bağlayıb girovu azad ediblər. Sonra qurbanın hesabından sıfır komissiyalı ictimai hovuz yaradıb, ora təxminən 10 min dollar yatıraraq payın 99,99%-nə yaxınını əldə ediblər. Ardınca qurbanın USDC-sini təxminən hər dəfə 1 milyon dollar olmaqla bu hovuza köçürüb, sonra geri alaraq çıxarıblar. Zəncirüstü müşahidələrə görə, hücum ünvanı əvvəlcə CoW Protocol-da vəsaiti Ethereum-a çevirib, sonra onu başqa pul kisələrinə bölüb; bir hissəsi də Hyperliquid və Monero istiqamətinə gedib.
Təhlildə çox vacib bir məqam var. Lighter-in API açarı əslində pulu birbaşa başqa şəxsin hesabına köçürə bilməzdi; bu addım üçün L1 pul kisəsinin imzası da tələb olunur. Amma eyni L1 ünvanı altındakı hesablar arasında köçürmə üçün yenidən imza atmaq lazım deyil. Qurbanın özünün yaratdığı ictimai hovuz da onun öz hesabı sayılır. Deməli, açar sızan kimi hovuz vəsait çıxarmaq üçün kanala çevrilir. 10 min dollarla çıxış yolu alınıb. Bu, hansısa mürəkkəb hücum deyil, icazələrdə açıq qapı qoyulub.
Rəsmi tərəf indi bunu «tək bir xarici tərəf» məsələsi kimi təqdim edir və protokolda problem olmadığını deyir. Bununla məsuliyyətdən yayınmağa çalışırlar. Bu iddia dayanıqlı deyil. Hovuz yaratmağı belə dayandırıblar, yəni bu yolun işlədiyini etiraf edirlər. Açar giriş nöqtəsidir, hovuz qaydaları isə çıxış nöqtəsi — hər ikisində problem var. «Bu, smart-kontrakt zəifliyi deyil» deyə vurğulayanlar anlayışların tərifi ilə oynayırlar.
Ticarət əməliyyatları — mövqe açmaq və bağlamaq — davam edir, amma pulu çıxarmaq mümkün deyil. Buna mərkəzsizləşmə deyilmir; bu, platformanın bir sözlə kranı bağlamasıdır.
Bir az əvvəl LIT-in təxminən 2,59 dollar olduğunu gördüm; əvvəlki bağlanış qiyməti təxminən 2,87 dollar idi, yəni təxminən 10% düşüb. Upbit və Bithumb rəsmi açıqlamaya əsasən LIT-in yatırılmasını və çıxarılmasını artıq dayandırıblar. Qiymət və Koreya birjaları artıq reaksiya verib, heç kim sonrakı hesabatı gözləmir.
Bəzi təhlillərdə bu iki hesab London market-meykeri Abraxas Capital ilə əlaqələndirilir; deyilənə görə, əməliyyatlardan birində vəsait ilk olaraq onların məlum pul kisələrindən birindən göndərilib. Rəsmi tərəf ad çəkməyib. Hələlik bunu təsdiqlənməmiş məlumat kimi qəbul edin, qəti fakt kimi yazmayın.
Mənim qənaətim budur: bu hadisəni «xarici açar itib» sözləri ilə yola vermək olmaz. Vəsait çıxarışları, böyük ehtimalla, mərhələli şəkildə bərpa ediləcək. Cənubi Koreyadakı həmin iki platformada LIT-in yatırılması və çıxarılmasının bərpa olunub-olunmayacağı onların bunu nə vaxt açacağından asılıdır. Hovuzla bağlı icazələr dəyişdirilməsə, eyni üsulla hücum yenidən təkrarlana bilər. Vəsaiti hələ də orada qalanlar «protokolda problem yoxdur» sözlərini təsəlli kimi qəbul etməsinlər. Rəsmi tərəf hələ də bərpa üçün vaxt cədvəli açıqlamayıb. Hovuz qaydalarının dəyişdirilib-dəyişdirilməyəcəyi, «xarici tərəf» barədə daha bir açıqlamadan daha vacibdir.
#Lighter #LIT
161

Tərcüməyə bax
Lighter 这事,现在满屏都在喊“不是协议被黑,只是做市商 API key 泄露”,评论区已经有人顺手喊抄底 LIT 了。我觉得这个说法恰恰是最该警惕的地方。
先说能核实的。社区分析(BlockBeats、@BimbaCrypto 等转述)说被掏的是两个大户账户 #714710 约1039万、#714723 约509万 USDC。我刚去 Lighter 公开 API 查了这两个账户:仓位全清,余额分别只剩1040.39和510.69 USDC。注意这两个数,正好约是原余额的万分之一。
这和社区还原的手法完全对得上:攻击者用受害账户建一个0手续费公共池,自己先放约1万刀拿到99.99%份额,再把受害账户的 USDC 分批挪进池子,然后赎回。受害人那边剩下的,就是那0.01%。
关键在权限设计。按社区分析,API key 本来不能直接往外部地址转钱,但同一个 L1 地址下的账户之间转账不需要额外签名,而受害账户自己建的池子被系统当成“自己的账户”。也就是说,一把只该用来下单的交易 key,绕一圈等于拿到了提款权。在 CEX 上大家开 API 都会关掉提币权限,就是为了防这种事;这里那道墙存在,但有个门没锁。
所以“不是协议漏洞”这句话我不太买账。合约没被打穿是真的,但让交易 key 能把钱搬走的规则就是协议的一部分。key 怎么丢的、是不是真的丢了,Lighter 截至我发帖还没出正式说明,这部分先别下结论。
链上那头:吴说引 Arkham,攻击地址 0xb3fff…e387 把1039万 USDC 通过 CoW 换成约5750枚 ETH;我刚查这个地址还剩约4804.5枚,已经在往外拆。
用 Lighter 跑 API 的兄弟,现在能做的就是把 key 全部作废重建,查一下自己 L1 下面有没有多出来不认识的池子或子账户。
Lighter 这事,现在满屏都在喊“不是协议被黑,只是做市商 API key 泄露”,评论区已经有人顺手喊抄底 LIT 了。我觉得这个说法恰恰是最该警惕的地方。
先说能核实的。社区分析(BlockBeats、@BimbaCrypto 等转述)说被掏的是两个大户账户 #714710 约1039万、#714723 约509万 USDC。我刚去 Lighter 公开 API 查了这两个账户:仓位全清,余额分别只剩1040.39和510.69 USDC。注意这两个数,正好约是原余额的万分之一。
这和社区还原的手法完全对得上:攻击者用受害账户建一个0手续费公共池,自己先放约1万刀拿到99.99%份额,再把受害账户的 USDC 分批挪进池子,然后赎回。受害人那边剩下的,就是那0.01%。
关键在权限设计。按社区分析,API key 本来不能直接往外部地址转钱,但同一个 L1 地址下的账户之间转账不需要额外签名,而受害账户自己建的池子被系统当成“自己的账户”。也就是说,一把只该用来下单的交易 key,绕一圈等于拿到了提款权。在 CEX 上大家开 API 都会关掉提币权限,就是为了防这种事;这里那道墙存在,但有个门没锁。
所以“不是协议漏洞”这句话我不太买账。合约没被打穿是真的,但让交易 key 能把钱搬走的规则就是协议的一部分。key 怎么丢的、是不是真的丢了,Lighter 截至我发帖还没出正式说明,这部分先别下结论。
链上那头:吴说引 Arkham,攻击地址 0xb3fff…e387 把1039万 USDC 通过 CoW 换成约5750枚 ETH;我刚查这个地址还剩约4804.5枚,已经在往外拆。
用 Lighter 跑 API 的兄弟,现在能做的就是把 key 全部作废重建,查一下自己 L1 下面有没有多出来不认识的池子或子账户。
先说能核实的。社区分析(BlockBeats、@BimbaCrypto 等转述)说被掏的是两个大户账户 #714710 约1039万、#714723 约509万 USDC。我刚去 Lighter 公开 API 查了这两个账户:仓位全清,余额分别只剩1040.39和510.69 USDC。注意这两个数,正好约是原余额的万分之一。
这和社区还原的手法完全对得上:攻击者用受害账户建一个0手续费公共池,自己先放约1万刀拿到99.99%份额,再把受害账户的 USDC 分批挪进池子,然后赎回。受害人那边剩下的,就是那0.01%。
关键在权限设计。按社区分析,API key 本来不能直接往外部地址转钱,但同一个 L1 地址下的账户之间转账不需要额外签名,而受害账户自己建的池子被系统当成“自己的账户”。也就是说,一把只该用来下单的交易 key,绕一圈等于拿到了提款权。在 CEX 上大家开 API 都会关掉提币权限,就是为了防这种事;这里那道墙存在,但有个门没锁。
所以“不是协议漏洞”这句话我不太买账。合约没被打穿是真的,但让交易 key 能把钱搬走的规则就是协议的一部分。key 怎么丢的、是不是真的丢了,Lighter 截至我发帖还没出正式说明,这部分先别下结论。
链上那头:吴说引 Arkham,攻击地址 0xb3fff…e387 把1039万 USDC 通过 CoW 换成约5750枚 ETH;我刚查这个地址还剩约4804.5枚,已经在往外拆。
用 Lighter 跑 API 的兄弟,现在能做的就是把 key 全部作废重建,查一下自己 L1 下面有没有多出来不认识的池子或子账户。
7
·
--
Tərcüməyə bax
观点:Lighter或为做市商账户API密钥泄露,而非黑客攻击事件观点:Lighter或为做市商账户API密钥泄露,而非黑客攻击事件
11 月 16 日,Predicts.guru 创始人 @0xTria 转发韩国交易员研究结论称,Lighter 正在经历的不是协议级别黑客攻击,而是 2 个大做市商账户的 API 密钥泄露。
攻击者关闭了受害者的仓位,从受害者账户创建了一个 0% 费用的公共池,投入约 1 万美元以拥有 99.99% 的份额,然后将受害者的 USDC 以 100 万美元的块分批转入池中并赎回。Lighter 上的 API 密钥无法向他人发送资金,但同一 L1 地址上的账户之间转账无需签名,而由受害者创建的池被视为他们自己的账户。
受影响资金总计约 1550 万美元:来自 #714710 的 1039 万美元,来自 #714723 的 509 万美元。
查看原文:https://x.com/0xtria/status/2122280548047671629?s=46
观点:Lighter或为做市商账户API密钥泄露,而非黑客攻击事件
观点:Lighter或为做市商账户API密钥泄露,而非黑客攻击事件
11 月 16 日,Predicts.guru 创始人 @0xTria 转发韩国交易员研究结论称,Lighter 正在经历的不是协议级别黑客攻击,而是 2 个大做市商账户的 API 密钥泄露。
攻击者关闭了受害者的仓位,从受害者账户创建了一个 0% 费用的公共池,投入约 1 万美元以拥有 99.99% 的份额,然后将受害者的 USDC 以 100 万美元的块分批转入池中并赎回。Lighter 上的 API 密钥无法向他人发送资金,但同一 L1 地址上的账户之间转账无需签名,而由受害者创建的池被视为他们自己的账户。
受影响资金总计约 1550 万美元:来自 #714710 的 1039 万美元,来自 #714723 的 509 万美元。
查看原文:https://x.com/0xtria/status/2122280548047671629?s=46
11 月 16 日,Predicts.guru 创始人 @0xTria 转发韩国交易员研究结论称,Lighter 正在经历的不是协议级别黑客攻击,而是 2 个大做市商账户的 API 密钥泄露。
攻击者关闭了受害者的仓位,从受害者账户创建了一个 0% 费用的公共池,投入约 1 万美元以拥有 99.99% 的份额,然后将受害者的 USDC 以 100 万美元的块分批转入池中并赎回。Lighter 上的 API 密钥无法向他人发送资金,但同一 L1 地址上的账户之间转账无需签名,而由受害者创建的池被视为他们自己的账户。
受影响资金总计约 1550 万美元:来自 #714710 的 1039 万美元,来自 #714723 的 509 万美元。
查看原文:https://x.com/0xtria/status/2122280548047671629?s=46
8
Daha çox kontent araşdırmaq üçün daxil olun
Binance Square-də qlobal kriptovalyuta istifadəçilərinə qoşulun
⚡️ Kriptovalyuta haqqında ən son və faydalı məlumatları əldə edin.
💬 Dünyanın ən böyük kriptovalyuta birjası tərəfindən etibar edilir.
👍 Doğrulanmış yaradıcılardan gələn real məlumatları kəşf edin.
E-poçt/Telefon nömrəsi
Trenddə olan mövzular
1
#A Packed Week of Earnings and Data Tests Markets
84,437 baxış
Müzakirə edir: 492
2
#AnthropicIPOTestsInvestorAppetiteForAI
167,791 baxış
Müzakirə edir: 1,773
3
#NvidiaBoardNotConsideringHuang’sReturnasCEO
18,821 baxış
Müzakirə edir: 262
4
#WhatInvestmentSignalsDo13FFilingsReveal?
11,807 baxış
Müzakirə edir: 191
5
#GoldmanSachsAndMillenniumEachHeldOver$1.2BInBitcoinETFs
6 baxış
Müzakirə edir: 1
6
#InvescoStablecoinReservesFundLaunchesOnEthereum
5,066 baxış
Müzakirə edir: 107
7
#CypherpunkReports$306MQ3NetProfit
907 baxış
Müzakirə edir: 17
8
#OPTIMJACKAttackInfectsAtLeast186Websites
8,885 baxış
Müzakirə edir: 137
9
#StrategySells2.09MMSTRSharesFor$244.7M
2,376 baxış
Müzakirə edir: 20
10
#StablecoinMarketShrinksAtFastestPaceSinceTerraLuna
10,255 baxış
Müzakirə edir: 93