

卡卡罗特_BNB
1k منشورات
卡卡罗特_BNB
إبلاغ
حظر المُستخدم
BP-B91A2D77CE9D 喜欢看动漫:龙珠迷 |凡人迷 来币圈只为出人头地,世界没有后悔药💊,希望大家用好每一天,过好每一天 推:@Hope_199703
مُتداول بمُعدّل مرتفع
1.1 سنوات
306 تتابع
1.1K+ المتابعون
909 إعجاب
منشورات
الكل
اقتباسات
مقاطع فيديو
·
--
اليوم الرابع: تحدّي اجتياز المرحلة! في هذه المرة ركّزنا على تعلم المفاهيم الأساسية للتمويل التقليدي (TradFi)، وأصبح لدينا فهم أوضح للترابط والاختلاف بين الأسواق التقليدية وأسواق العملات الرقمية من حيث الأصول وآليات التداول وإدارة المخاطر. استمر في التقدّم نحو القمة، ووجّه نحو هدف معسكر Binance الصيفي! 🔥
#BinanceSummerCamp
#BinanceSummerCamp
1
189
·
--
#币安夏令营 🏕️ مخيم بينانس الصيفي اليوم الأول تم! اليوم تعلمت حماية الحسابات، والأمان دائمًا هو خط الدفاع الأول للمشاركة في عالم العملات المشفرة. واصل التحدي وواصل نحو اليوم الرابع واليوم العاشر!
#币安夏令营 🏕️ مخيم بينانس الصيفي اليوم الأول تم! اليوم تعلمت حماية الحسابات، والأمان دائمًا هو خط الدفاع الأول للمشاركة في عالم العملات المشفرة. واصل التحدي وواصل نحو اليوم الرابع واليوم العاشر!
92
·
--
تهانينا يا إخوة على تناول عملة جديدة اليوم، وهذا يُعدّ أكبر مكسب خلال الفترة الأخيرة! كنت نادمًا على أكل القمامة أمس🗑️
ولنتحدث عن شيء مهم: أمس اختبرت محليًا أداء الاستمرارية (persistence) لتخزين Piecrust VM الخاص بالرقم @Dusk_Foundation . عندما تتبّعت عمليات كتابة العقد (contract) باستخدام `perf`، وجدت أنه يولّد القليل جدًا من تضخيم الكتابة (Write Amplification) عبر IO على القرص، وهو أمر شائع في سلاسل البلوكشين التقليدية.
وبالتمشي عبر `piecrust` في مستودع المحرّك إلى أسفل ملف `store/session.rs` فهمت أخيرًا إعادة الهيكلة “العميقة” التي قام بها Dusk في طبقة التخزين داخل WASM.
الآلات الافتراضية لسلاسل البلوكشين التقليدية (مثل شجرة MPT في EVM) عندما تنفّذ تحديثات الحالة، تحتاج في كل مرة إلى تسلسل كائنات الذاكرة إلى صيغة قابلة للتخزين، ثم حسابًا تراجعيًا متكررًا لتحديث Keccak والتهيئة لبنية الشجرة.
هذا الكم الهائل من عمليات القراءة/الكتابة العشوائية للقرص، خصوصًا مع التسويات المالية واسعة النطاق أو حسابات ZK عالية التكرار، غالبًا ما يستحوذ على أكثر من 60% من وقت عنق الزجاجة في العقد (nodes).
تخلّت Piecrust بالكامل عن النهج التقليدي المتمثل في “قاعدة بيانات KV + شجرة حالة خارجية”، وبدلًا من ذلك صممت في طبقة محرك WASM مجموعة تدعم Zero-Copy (النسخ-صفر) وCopy-on-Write (النسخ عند الكتابة)، وهي Poseidon Sparse Merkle Tree (شجرة ميركل متناثرة باستخدام Poseidon)
وفي منطق جدولة `contract_session` لديها:
1. تقوم بتعيين الذاكرة الخطية في WASM (Linear Memory) مباشرةً إلى صفحات فعلية (Page) عبر تقسيمها إلى أجزاء
2. عند تغيّر حالة العقد، لا يتم تفعيل Copy-on-Write إلا للصفحات التي تم تعديلها، مع توليد فروقات الحالة بشكل فوري (State Diff)
3. عند استخراج دليل (proof) الحالة في دوائر ZK، يتم الوصول إلى الذاكرة مباشرة عبر مؤشرات (pointers)، مما يلغي تمامًا تكلفة فك التسلسل (deserialization) ونسخ الذاكرة (memory copy).
والنتيجة التي تترتب على ذلك هي: لا يستطيع العقد فقط إكمال لقطات الحالة العامة وإرجاع أي تاريخ بشكل منجز ضمن مستوى أجزاء من الملي ثانية، بل إن تجزئة الجذر للحالة الناتجة تتوافق أصلاً وبشكل مباشر مع دوائر ZK-SNARKs، مما يقلل جدًا من تكلفة توليد الإثبات من ناحية CPU.
ما يزال كثير من السلاسل يعتقد أن الأداء يعتمد فقط على سرعة تشغيل تعليمات الآلة الافتراضية، بينما تعيقها فعليًا مستنقع IO على مستوى التخزين في القاع. فهم بنية مشاركة الذاكرة بين التخزين وZK في Piecrust يوضح أن Dusk ينطلق من إدارة الذاكرة على مستوى نظام التشغيل نفسه، ليزيل زوايا اختناق الأداء لتسويات RWA عالية التردد.
وكل مرة يتم فيها تحديث التخزين بشكل مستمر والتحقق من شجرة Poseidon، يستمر الأساس في استهلاك
#dusk $DUSK $BMT
تهانينا يا إخوة على تناول عملة جديدة اليوم، وهذا يُعدّ أكبر مكسب خلال الفترة الأخيرة! كنت نادمًا على أكل القمامة أمس🗑️
ولنتحدث عن شيء مهم: أمس اختبرت محليًا أداء الاستمرارية (persistence) لتخزين Piecrust VM الخاص بالرقم @Dusk . عندما تتبّعت عمليات كتابة العقد (contract) باستخدام `perf`، وجدت أنه يولّد القليل جدًا من تضخيم الكتابة (Write Amplification) عبر IO على القرص، وهو أمر شائع في سلاسل البلوكشين التقليدية.
وبالتمشي عبر `piecrust` في مستودع المحرّك إلى أسفل ملف `store/session.rs` فهمت أخيرًا إعادة الهيكلة “العميقة” التي قام بها Dusk في طبقة التخزين داخل WASM.
الآلات الافتراضية لسلاسل البلوكشين التقليدية (مثل شجرة MPT في EVM) عندما تنفّذ تحديثات الحالة، تحتاج في كل مرة إلى تسلسل كائنات الذاكرة إلى صيغة قابلة للتخزين، ثم حسابًا تراجعيًا متكررًا لتحديث Keccak والتهيئة لبنية الشجرة.
هذا الكم الهائل من عمليات القراءة/الكتابة العشوائية للقرص، خصوصًا مع التسويات المالية واسعة النطاق أو حسابات ZK عالية التكرار، غالبًا ما يستحوذ على أكثر من 60% من وقت عنق الزجاجة في العقد (nodes).
تخلّت Piecrust بالكامل عن النهج التقليدي المتمثل في “قاعدة بيانات KV + شجرة حالة خارجية”، وبدلًا من ذلك صممت في طبقة محرك WASM مجموعة تدعم Zero-Copy (النسخ-صفر) وCopy-on-Write (النسخ عند الكتابة)، وهي Poseidon Sparse Merkle Tree (شجرة ميركل متناثرة باستخدام Poseidon)
وفي منطق جدولة `contract_session` لديها:
1. تقوم بتعيين الذاكرة الخطية في WASM (Linear Memory) مباشرةً إلى صفحات فعلية (Page) عبر تقسيمها إلى أجزاء
2. عند تغيّر حالة العقد، لا يتم تفعيل Copy-on-Write إلا للصفحات التي تم تعديلها، مع توليد فروقات الحالة بشكل فوري (State Diff)
3. عند استخراج دليل (proof) الحالة في دوائر ZK، يتم الوصول إلى الذاكرة مباشرة عبر مؤشرات (pointers)، مما يلغي تمامًا تكلفة فك التسلسل (deserialization) ونسخ الذاكرة (memory copy).
والنتيجة التي تترتب على ذلك هي: لا يستطيع العقد فقط إكمال لقطات الحالة العامة وإرجاع أي تاريخ بشكل منجز ضمن مستوى أجزاء من الملي ثانية، بل إن تجزئة الجذر للحالة الناتجة تتوافق أصلاً وبشكل مباشر مع دوائر ZK-SNARKs، مما يقلل جدًا من تكلفة توليد الإثبات من ناحية CPU.
ما يزال كثير من السلاسل يعتقد أن الأداء يعتمد فقط على سرعة تشغيل تعليمات الآلة الافتراضية، بينما تعيقها فعليًا مستنقع IO على مستوى التخزين في القاع. فهم بنية مشاركة الذاكرة بين التخزين وZK في Piecrust يوضح أن Dusk ينطلق من إدارة الذاكرة على مستوى نظام التشغيل نفسه، ليزيل زوايا اختناق الأداء لتسويات RWA عالية التردد.
وكل مرة يتم فيها تحديث التخزين بشكل مستمر والتحقق من شجرة Poseidon، يستمر الأساس في استهلاك
#dusk $DUSK $BMT
151
·
--
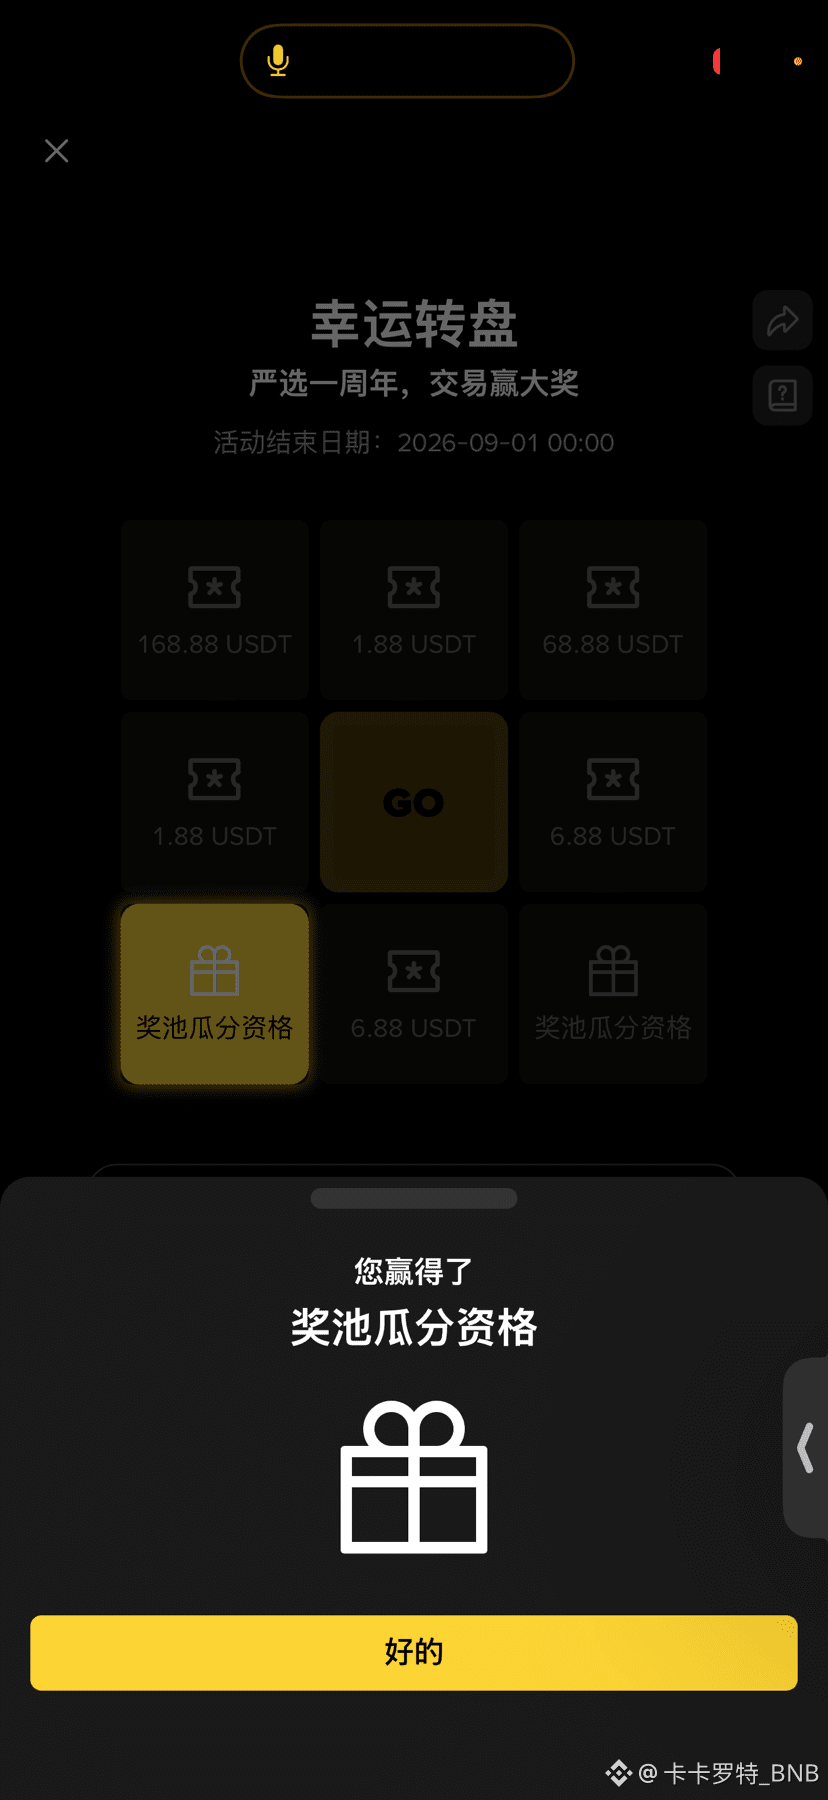
المشاركة في احتفال الذكرى السنوية الأولى لـc2c للفوز بهدايا رائعة
المشاركة في احتفال الذكرى السنوية الأولى لـc2c للفوز بهدايا رائعة

币安Binance华语
·
--
🎉 منطقة C2C المختارة تحتفل بالذكرى السنوية الأولى|انضم ووزّع على إجمالي جوائز 50,000 USDT، ويمكنك الحصول حتى على iPhone 17 Pro Max بسعة 1TB📱🔥
المجتمع يزيد المكافآت 👇
🎟️ مشاركة يومية مع تسجيل الحضور للحصول على فرصة إضافية مجانية للسحب
🥮 سحب إضافي على 10 حزم هدايا محدودة لعيد منتصف الخريف
طريقة المشاركة:
1️⃣ المشاركة في فعالية الذكرى السنوية الأولى لمنطقة C2C المختارة
2️⃣ مشاركة لقطة شاشة تُظهر مشاركتك في الفعالية عبر أي قناة من TG / DC / ساحة بينانس (Binance) داخل المجتمع / مجتمع خارجي
3️⃣ تعبئة النموذج وتحميل لقطة المشاركة
بعد الموافقة، سيتم منح فرص السحب الإضافية خلال 24 ساعة إلى UID، ويمكنك استخدامها فور الدخول إلى صفحة الفعالية.
💡 يمكن تجميع فرص السحب، ولن تختفي في حال عدم استخدامها في نفس اليوم بسبب التحديث اليومي.
📅 موعد انتهاء الفعالية:31 أغسطس
👉 点击查看活动页面
👉 تعبئة النموذج:https://forms.gle/MRRPJB4WceLGHdxt7
87
·
--
العملات الجديدة اليوم ليست مثل العملات القديمة. إذا لم يأتوا بـ "سهم كبير" قريبًا، فإني حقًا سأموت من الجوع. حسبنا، لا داعي للحديث. أتطلع إلى عملة الغد الجديدة
اليوم قضيت طوال الليلة في مراجعة البنية التوافقية للامتثال للمشروع @Dusk_Foundation . وكلما قرأت أكثر، شعرت أنه واقف في موقفٍ محرج جدًا.
استغرق الأمر سنوات حتى يصنع لنفسه “خصوصية متوافقة قابلة للتدقيق”، فيستعرض المفاتيح، وحسابات Moonlight، ومطلوب KYC للمُدققين. وفي الوثائق الرسمية مكتوب بوضوح—هذه المجموعة من النماذج مُصممة “لتلبية متطلبات الامتثال لبلدات التداول المركزية”. منطقيًا لا توجد مشكلة: أنت شفاف وقابل للتدقيق، والجهات التنظيمية يمكنها أن ترى ما يلزم. فلماذا يتم إسقاطك/إيقافك؟
لكن لائحة AMLR في الاتحاد الأوروبي ستدخل حيز التنفيذ في يوليو من العام القادم. قرأتُ نص المادة 79 حرفيًا ثلاث مرات، ووجدت أن ما تحظره ليس “عدم الالتزام”، بل “وظيفة الإخفاء/التعمية”. تم ذكر Monero وZcash وDash صراحةً—لا يُسمح بظهور أي حساب أو خدمة تدعم “تعزيز إخفاء الهوية” على منصات خاضعة للرقابة.
المشكلة هنا. Dusk يعتمد في التحويلات الأساسية على إخفاء طرفي الإرسال/الاستقبال والمبالغ افتراضيًا، كما أن دفتر أوامر Hedger تم التعامل معه عبر التمويه/الخلط. الرهان هنا أنه “لديّ باب خلفي إذن أنا متوافق”، لكن التنظيم ينظر إلى أن “إعدادك الافتراضي هو الإخفاء”. بمجرد وصول عقد/عُقد إنفاذ القانون، لم تعد مسألة سيولة “هل” سيتم سحبها، بل “متى”.
عندما فتحتُ قائمة البورصات توقفت لحظة أيضًا: 72 شركة، عدد كبير. لكن عندما سحبتُ توزيع أحجام التداول، وجدت أن العمق/السيولة تتركز بشدة في Binance وبورصة رئيسية أخرى، أما الباقي فكلها منصات ميتة/زومبي. أي بورصة رئيسية تطلق إعلانًا واحدًا يمكنها أن تُحدث فجوة في السيولة على منصة رقيقة.
وما يجعلني أكثر حذرًا هو سجل عمليات الإيقاف/إزالة الإدراج ثلاث مرات في 2024 لـ BingX وBitfinex وTopE. ليس مرة واحدة—بل ثلاث مرات.
قد تكون فترة الانتقال الخاصة بـ AMLR أخطر من التنفيذ الرسمي نفسه—إذ ستبدأ البورصات بتنفيذ بيع/تصفية مسبقة. إما أن يتم وسم DUSK بتصنيف “مراقبة”، أو يتم تنظيفه ببساطة لأن سيولته رقيقة جدًا.
أنا لستُ أقول إن Dusk بالضرورة به مشكلة. لكن بعد شهر مايو—هل سأقبل/أتجه لاستقبال سيولته على البورصة؟ سأفكر أكثر.
كل ما سبق مجرد سجل بحث شخصي، ولا يشكل نصيحة استثمارية.
#Dusk $DUSK
العملات الجديدة اليوم ليست مثل العملات القديمة. إذا لم يأتوا بـ "سهم كبير" قريبًا، فإني حقًا سأموت من الجوع. حسبنا، لا داعي للحديث. أتطلع إلى عملة الغد الجديدة
اليوم قضيت طوال الليلة في مراجعة البنية التوافقية للامتثال للمشروع @Dusk . وكلما قرأت أكثر، شعرت أنه واقف في موقفٍ محرج جدًا.
استغرق الأمر سنوات حتى يصنع لنفسه “خصوصية متوافقة قابلة للتدقيق”، فيستعرض المفاتيح، وحسابات Moonlight، ومطلوب KYC للمُدققين. وفي الوثائق الرسمية مكتوب بوضوح—هذه المجموعة من النماذج مُصممة “لتلبية متطلبات الامتثال لبلدات التداول المركزية”. منطقيًا لا توجد مشكلة: أنت شفاف وقابل للتدقيق، والجهات التنظيمية يمكنها أن ترى ما يلزم. فلماذا يتم إسقاطك/إيقافك؟
لكن لائحة AMLR في الاتحاد الأوروبي ستدخل حيز التنفيذ في يوليو من العام القادم. قرأتُ نص المادة 79 حرفيًا ثلاث مرات، ووجدت أن ما تحظره ليس “عدم الالتزام”، بل “وظيفة الإخفاء/التعمية”. تم ذكر Monero وZcash وDash صراحةً—لا يُسمح بظهور أي حساب أو خدمة تدعم “تعزيز إخفاء الهوية” على منصات خاضعة للرقابة.
المشكلة هنا. Dusk يعتمد في التحويلات الأساسية على إخفاء طرفي الإرسال/الاستقبال والمبالغ افتراضيًا، كما أن دفتر أوامر Hedger تم التعامل معه عبر التمويه/الخلط. الرهان هنا أنه “لديّ باب خلفي إذن أنا متوافق”، لكن التنظيم ينظر إلى أن “إعدادك الافتراضي هو الإخفاء”. بمجرد وصول عقد/عُقد إنفاذ القانون، لم تعد مسألة سيولة “هل” سيتم سحبها، بل “متى”.
عندما فتحتُ قائمة البورصات توقفت لحظة أيضًا: 72 شركة، عدد كبير. لكن عندما سحبتُ توزيع أحجام التداول، وجدت أن العمق/السيولة تتركز بشدة في Binance وبورصة رئيسية أخرى، أما الباقي فكلها منصات ميتة/زومبي. أي بورصة رئيسية تطلق إعلانًا واحدًا يمكنها أن تُحدث فجوة في السيولة على منصة رقيقة.
وما يجعلني أكثر حذرًا هو سجل عمليات الإيقاف/إزالة الإدراج ثلاث مرات في 2024 لـ BingX وBitfinex وTopE. ليس مرة واحدة—بل ثلاث مرات.
قد تكون فترة الانتقال الخاصة بـ AMLR أخطر من التنفيذ الرسمي نفسه—إذ ستبدأ البورصات بتنفيذ بيع/تصفية مسبقة. إما أن يتم وسم DUSK بتصنيف “مراقبة”، أو يتم تنظيفه ببساطة لأن سيولته رقيقة جدًا.
أنا لستُ أقول إن Dusk بالضرورة به مشكلة. لكن بعد شهر مايو—هل سأقبل/أتجه لاستقبال سيولته على البورصة؟ سأفكر أكثر.
كل ما سبق مجرد سجل بحث شخصي، ولا يشكل نصيحة استثمارية.
#Dusk $DUSK
111
·
--
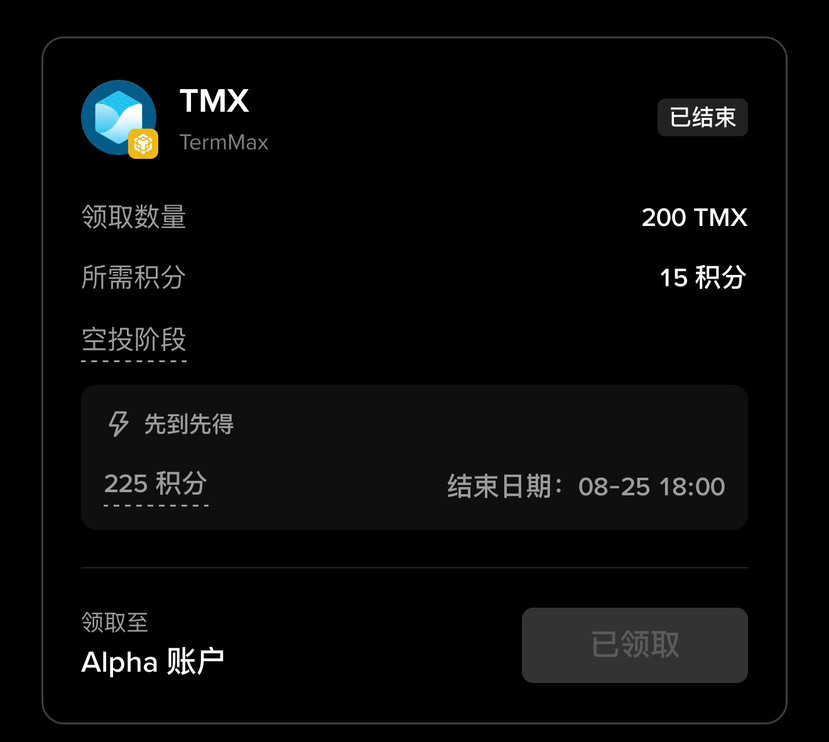
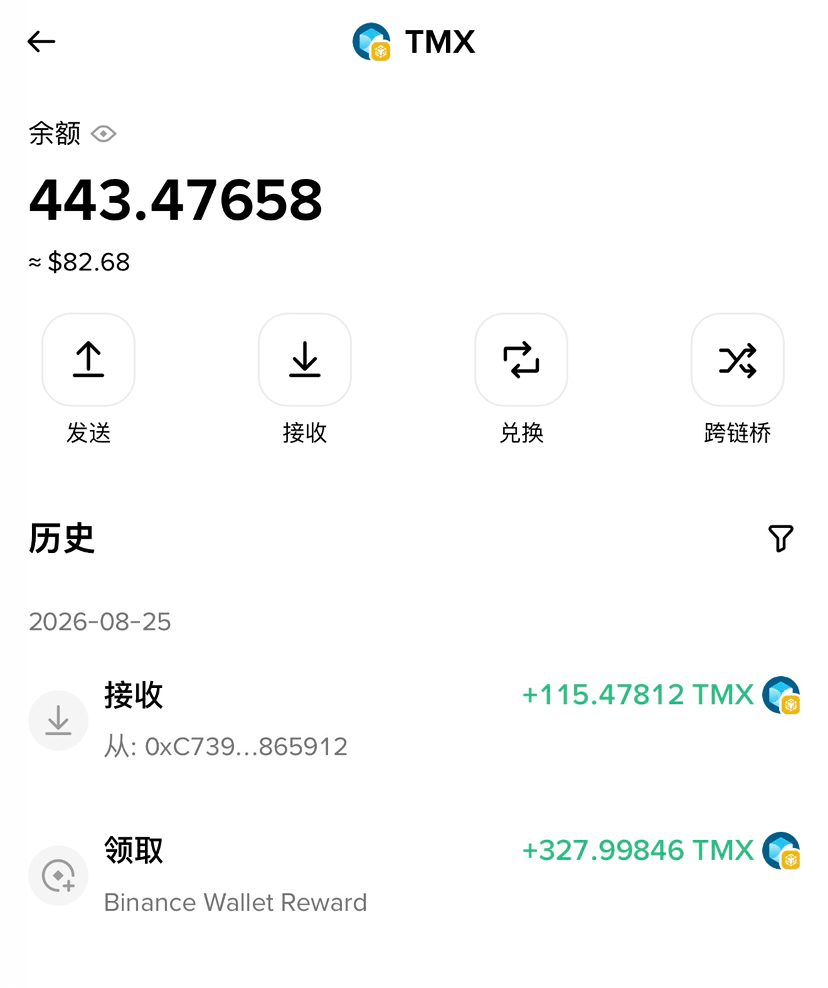
$TMX بصراحة لم يكن كما توقعت. الافتتاح كان منخفضًا. تم إصدار 443 Booster إجمالاً، ووضعت أمر البيع بسعر 0.2 لبيع 88U. أما الـ200 Airdrop التي حصلت عليها فقد تم وضعها أيضًا بسعر 0.2 ولم تُبع. خلك متمسك بها أولاً، نِبقى عليها.
$TMX بصراحة لم يكن كما توقعت. الافتتاح كان منخفضًا. تم إصدار 443 Booster إجمالاً، ووضعت أمر البيع بسعر 0.2 لبيع 88U. أما الـ200 Airdrop التي حصلت عليها فقد تم وضعها أيضًا بسعر 0.2 ولم تُبع. خلك متمسك بها أولاً، نِبقى عليها.
2
1
906
·
--
أيها الإخوة، غدًا سيتم توزيع عملة جديدة عبر Airdrop، تذكّروا ضبط المنبّه كي لا تفوتوا الموعد
في الأسبوع الماضي، على الخادم، استخدمت `tcpdump` لالتقاط حزم الشبكة أثناء تشغيل عقدة @Dusk_Foundation ، ووجدت أنه يكاد لا توجد مصافحة TCP شائعة في مجتمع Ethereum باستخدام `libp2p-gossipsub`، بل تُملأ الحزم بدلًا من ذلك ببيانات UDP عالية التردد. ومن خلال تتبّع شجرة اعتماد Rust وصولًا إلى مكتبة الشبكة الأساسية في `rusk` وهي `dusk-kadcast`، انتبهت أنها أعادت كتابة بروتوكول بث Kadcast مباشرةً داخل طبقة النقل من نظير إلى نظير.
كثير من سلاسل البلوك يوقفها تنفيذ الخصوصية باستخدام ZK في «زاوية ميتة» فيزيائية يسهل تجاهلها — **تأخير نقل الشبكة**. حجم الحزم التي تحمل بيانات مُثبتات المعرفة الصفرية أكبر بكثير من التحويلات العادية؛ فإذا استُخدم بروتوكول Gossip التقليدي لـ«التجوّل العشوائي» وبث فيضان، فسيتسبب ذلك في تكرار هائل للبيانات بين العقد، ويؤدي فورًا إلى اختناق عرض نطاق الشبكة. وفي نظام توافق SA الخاص بإخراج الكتلة كل ثانيتين في Dusk، فإن أي تعثّر بسيط في بث الإثباتات سيؤدي إلى تفعيل مهلة التحقق.
حل Kadcast في `kadcast/src/peer.rs` متقدم جدًا: فهو يدمج بنية Kademlia الطوبولوجية مع **أكواد التصحيح الأمامي للأخطاء (Reed-Solomon FEC)** بتكامل عميق.
عند بث الكتل، لا تُرسل العقد الملف كاملًا، بل تُقسّم إثبات ZK إلى أجزاء وتُشفّرها كقطع زائدة (محتملة زائدة عن الحاجة)، ثم تُسلَّم موجّهة وفق منطق مسافة Kademlia. تكفي العقدة المستقبلة لاستلام عدد محدد من الأجزاء لاستعادة الإثبات الأصلي محليًا في نطاق ملي ثانية. وهذا يقلّل مباشرةً معامل تضخيم بيانات شبكة P2P (Amplification Factor) بمقدار رتبة واحدة.
تعتقد أغلب المشاريع أن الأداء يعتمد فقط على سرعة تشغيل الجهاز الظاهري (VM)، لكنهم يتجاهلون أن طبقة شبكة P2P هي بالفعل عنق الزجاجة الحقيقي لإنتاجية ZK. وعندما تفهم Kadcast، ستدرك أن Dusk، من أجل حمل تسويات مالية عالية التواتر، أعادت هيكلة حتى أبسط رسائل UDP على مستوى البنية التحتية.
أما جدولة التوجيه والشبكة الوسيطة لجميع عقد Kadcast، ففي الأساس كلها تعتمد على الحفاظ على الحوافز والتسوية#dusk $DUSK
أيها الإخوة، غدًا سيتم توزيع عملة جديدة عبر Airdrop، تذكّروا ضبط المنبّه كي لا تفوتوا الموعد
في الأسبوع الماضي، على الخادم، استخدمت `tcpdump` لالتقاط حزم الشبكة أثناء تشغيل عقدة @Dusk ، ووجدت أنه يكاد لا توجد مصافحة TCP شائعة في مجتمع Ethereum باستخدام `libp2p-gossipsub`، بل تُملأ الحزم بدلًا من ذلك ببيانات UDP عالية التردد. ومن خلال تتبّع شجرة اعتماد Rust وصولًا إلى مكتبة الشبكة الأساسية في `rusk` وهي `dusk-kadcast`، انتبهت أنها أعادت كتابة بروتوكول بث Kadcast مباشرةً داخل طبقة النقل من نظير إلى نظير.
كثير من سلاسل البلوك يوقفها تنفيذ الخصوصية باستخدام ZK في «زاوية ميتة» فيزيائية يسهل تجاهلها — **تأخير نقل الشبكة**. حجم الحزم التي تحمل بيانات مُثبتات المعرفة الصفرية أكبر بكثير من التحويلات العادية؛ فإذا استُخدم بروتوكول Gossip التقليدي لـ«التجوّل العشوائي» وبث فيضان، فسيتسبب ذلك في تكرار هائل للبيانات بين العقد، ويؤدي فورًا إلى اختناق عرض نطاق الشبكة. وفي نظام توافق SA الخاص بإخراج الكتلة كل ثانيتين في Dusk، فإن أي تعثّر بسيط في بث الإثباتات سيؤدي إلى تفعيل مهلة التحقق.
حل Kadcast في `kadcast/src/peer.rs` متقدم جدًا: فهو يدمج بنية Kademlia الطوبولوجية مع **أكواد التصحيح الأمامي للأخطاء (Reed-Solomon FEC)** بتكامل عميق.
عند بث الكتل، لا تُرسل العقد الملف كاملًا، بل تُقسّم إثبات ZK إلى أجزاء وتُشفّرها كقطع زائدة (محتملة زائدة عن الحاجة)، ثم تُسلَّم موجّهة وفق منطق مسافة Kademlia. تكفي العقدة المستقبلة لاستلام عدد محدد من الأجزاء لاستعادة الإثبات الأصلي محليًا في نطاق ملي ثانية. وهذا يقلّل مباشرةً معامل تضخيم بيانات شبكة P2P (Amplification Factor) بمقدار رتبة واحدة.
تعتقد أغلب المشاريع أن الأداء يعتمد فقط على سرعة تشغيل الجهاز الظاهري (VM)، لكنهم يتجاهلون أن طبقة شبكة P2P هي بالفعل عنق الزجاجة الحقيقي لإنتاجية ZK. وعندما تفهم Kadcast، ستدرك أن Dusk، من أجل حمل تسويات مالية عالية التواتر، أعادت هيكلة حتى أبسط رسائل UDP على مستوى البنية التحتية.
أما جدولة التوجيه والشبكة الوسيطة لجميع عقد Kadcast، ففي الأساس كلها تعتمد على الحفاظ على الحوافز والتسوية#dusk $DUSK
166
·
--
اليوم عطلة نهاية الأسبوع، وهطلت أمطار غزيرة، لذا لم أخرج من البيت. وفي فترة ما بعد الظهر لم يكن لدي ما أفعله، فقمت بتشغيل اختبارات الوحدة عبر dusk-contracts لمحاكاة كيفية توزيع أرباح نسبية على الأوراق المالية المُرمّزة. كانت لدي عادة تعديل balanceOf والمرور على الحيازات، لكن rust-analyzer أعطاني خطأ—لا توجد في عقد XSC أي حقل واضح للرصد/الرصيد؛ فكل الحيازات مُشفّرة بالكامل باستخدام Pedersen Commitment مع إخفاء البيانات.
بعد ذلك، تصفحت dividend_payout في xsc-core وفهمت ما الذي يفعله بالضبط.
بالنسبة لتوزيعات الأرباح في RWA التقليدي، فإما أن يتم بشكل علني اجتياز balanceOf، أو يطلب من المستخدم التصريح بحيازاته. بالنسبة للمؤسسات فهذا يعني عمليًا تعليق الأسرار التجارية مباشرة على السلسلة.
حل @Dusk_Foundation هو: المُصدِر ينشر فقط نسبةً مُشفّرة لـ“الأرباح لكل سهم”. عندما يحصل حامل الأسهم على أرباحه، يشغّل محليًا Piecrust VM إثباتًا زكّيًا (ZK) لنسبة الرصيد، بحيث يثبت على السلسلة أمرين: 1) أن Note المُشفّر الخاص بي موجود في مُجمّع/تجميع المساهمين؛ 2) أن مبلغ الاستلام = كمية الحيازة × نسبة الأرباح، وبشكل دقيق رياضيًا.
على السلسلة يتم التحقق من إثبات ZK بحجم بضعة مئات من البايتات فقط، ثم تُدفع الأرباح مباشرة إلى حساب Phoenix للخصوصية. لا أحد يعرف من استلم كم.
الأصعب هو الاسترجاع وفق الامتثال. تتطلب لوائح MiCA في أوروبا أن تكون الأصول قابلة للتجميد والاسترجاع. لم يقم Dusk بتضمين باب خلفي مركزي، بل ربط زاوية تدقيق الامتثال مع دوائر عتبات متعددة—لا يمكن تفعيل المقبض (handle) إلا بتوقيع مشترك من المحكمة وعُقد المراقبة، وبالاستناد إلى إثباتات تشفير قسرية لتحويل الـ Notes المخالفة.
معظم مشاريع RWA تتوقف عند خطوة “الترميز (tokenization)”. وعندما تواجه التوزيعات أو التصويت أو الاسترجاع وفق الامتثال تتعثر. هذه المجموعة من تصميمات XSC تعيد بناء أبسط قواعد التوزيع وحوكمة الأوراق المالية التقليدية على مستوى البروتوكول باستخدام ZK.
هل واجهت في مشروع RWA حالة “تمت عملية وضع الأصول على السلسلة لكنك لا تعرف كيفية التعامل مع توزيعات الأرباح”؟ تحدث في قسم التعليقات #dusk $DUSK
اليوم عطلة نهاية الأسبوع، وهطلت أمطار غزيرة، لذا لم أخرج من البيت. وفي فترة ما بعد الظهر لم يكن لدي ما أفعله، فقمت بتشغيل اختبارات الوحدة عبر dusk-contracts لمحاكاة كيفية توزيع أرباح نسبية على الأوراق المالية المُرمّزة. كانت لدي عادة تعديل balanceOf والمرور على الحيازات، لكن rust-analyzer أعطاني خطأ—لا توجد في عقد XSC أي حقل واضح للرصد/الرصيد؛ فكل الحيازات مُشفّرة بالكامل باستخدام Pedersen Commitment مع إخفاء البيانات.
بعد ذلك، تصفحت dividend_payout في xsc-core وفهمت ما الذي يفعله بالضبط.
بالنسبة لتوزيعات الأرباح في RWA التقليدي، فإما أن يتم بشكل علني اجتياز balanceOf، أو يطلب من المستخدم التصريح بحيازاته. بالنسبة للمؤسسات فهذا يعني عمليًا تعليق الأسرار التجارية مباشرة على السلسلة.
حل @Dusk هو: المُصدِر ينشر فقط نسبةً مُشفّرة لـ“الأرباح لكل سهم”. عندما يحصل حامل الأسهم على أرباحه، يشغّل محليًا Piecrust VM إثباتًا زكّيًا (ZK) لنسبة الرصيد، بحيث يثبت على السلسلة أمرين: 1) أن Note المُشفّر الخاص بي موجود في مُجمّع/تجميع المساهمين؛ 2) أن مبلغ الاستلام = كمية الحيازة × نسبة الأرباح، وبشكل دقيق رياضيًا.
على السلسلة يتم التحقق من إثبات ZK بحجم بضعة مئات من البايتات فقط، ثم تُدفع الأرباح مباشرة إلى حساب Phoenix للخصوصية. لا أحد يعرف من استلم كم.
الأصعب هو الاسترجاع وفق الامتثال. تتطلب لوائح MiCA في أوروبا أن تكون الأصول قابلة للتجميد والاسترجاع. لم يقم Dusk بتضمين باب خلفي مركزي، بل ربط زاوية تدقيق الامتثال مع دوائر عتبات متعددة—لا يمكن تفعيل المقبض (handle) إلا بتوقيع مشترك من المحكمة وعُقد المراقبة، وبالاستناد إلى إثباتات تشفير قسرية لتحويل الـ Notes المخالفة.
معظم مشاريع RWA تتوقف عند خطوة “الترميز (tokenization)”. وعندما تواجه التوزيعات أو التصويت أو الاسترجاع وفق الامتثال تتعثر. هذه المجموعة من تصميمات XSC تعيد بناء أبسط قواعد التوزيع وحوكمة الأوراق المالية التقليدية على مستوى البروتوكول باستخدام ZK.
هل واجهت في مشروع RWA حالة “تمت عملية وضع الأصول على السلسلة لكنك لا تعرف كيفية التعامل مع توزيعات الأرباح”؟ تحدث في قسم التعليقات #dusk $DUSK
142
·
--
اليوم رتّبت وثائق معايير عقدة @Dusk_Foundation ، ووجدت إعدادًا غير بديهي تمامًا: باعتبارها سلسلة عامة رئيسية تركز على RWA والتمويل على مستوى المؤسسات، فإن عقدتها الخفيفة يمكنها العمل ضمن استهلاك ذاكرة لا يتجاوز بضعة ميغابايت، كما أن التحقق من حالة السلسلة كاملة لا يحتاج إلا إلى بضع ميلي ثانية.
في سلاسل البلوكشين التقليدية، غالبًا ما تكون “العقدة الخفيفة” حلًّا توفيقيًا. فعلى سبيل المثال، في عقدة Light لدى Ethereum أو Bitcoin، فهي إما تعتمد بشدة على بيانات تُقدَّم من عقد RPC، ولا تملك بحد ذاتها قدرة تحقق تشفيرية مستقلة؛ أو يتعين تنزيل ملفات رأس شجرة حالة ضخمة جدًا، وعند تشغيلها قليلًا على الهاتف أو الأجهزة المضمنة، تنهار الذاكرة والـتدفق (البيانات).
ذهبت للبحث في تنفيذ كود Dusk للطبقة الخاصة بالعقد الخفيفة ومزامنة الحالة، وفهمت فجأة أن Plonk لإثباتات递递 (recursive) مع ضغط شجرة الحالة أعاد بناء معمار العقدة الخفيفة بالكامل.
في العقدة الخفيفة التقليدية، للتحقق من معاملة واحدة تحتاج إلى طلب برهان مسار معقّد لشجرة ميركل من العقدة الكاملة (Merkle Inclusion Proof). أما عقدة Dusk الخفيفة، فهي لا تحتاج إلى حفظ أي رؤوس لكتل تاريخية، ولا إلى طلب مسار Merkle الطويل.
في وحدة client/sync لديها، ما ترسله العقدة الكاملة إلى العقدة الخفيفة هو دليل حالة Constant-size (حجم ثابت) تم توليده بشكل متكرر بواسطة آلة افتراضية Piecrust وتم ضغطه.
حجم هذا البرهان ثابت. وبشكل محلي تحتاج العقدة الخفيفة فقط إلى تهيئة جذر حالة عالمي صغير جدًا ومنطق بسيط للتحقق من ZK، ويمكنها التحقق في غضون ميلي ثانية بسطر كود واحد: “هذه معاملة أوراق NPEX بالفعل موجودة، وحالة الامتثال صحيحة بالكامل”.
ماذا يعني ذلك؟
بالنسبة للمستثمرين المؤسساتيين أو مستخدمي الهاتف المحمول، لا يحتاجون إطلاقًا إلى الوثوق بأي RPC تابع لطرف ثالث. يمكنهم تشغيل عقدة Dusk الخفيفة كاملة الوظائف مع قدرة تحقق تشفيرية كاملة بطريقة “عدم الثقة” داخل متصفح الويب، أو تطبيق Wallet على الهاتف، وحتى في الأجهزة الذكية.
في السابق كنت أعتقد أن Dusk تعمد تنفيذ ZK المتكرر فقط لتوفير Gas على مستوى طبقة VM. لكن اليوم بعد أن فهمت تصميمه الغاطس (downstream) على طرف العقدة الخفيفة أدركت الحقيقة: إنه يمهّد لدمج أصول RWA بسلاسة وللتحقق عالي التواتر على الطرفيات—ليتمكن المؤسسات والمستخدمون من التحقق من الأصول في كل جهاز تقريبًا خلال ميلي ثانية، دون دفع تكلفة ضخمة في العتاد أو عرض النطاق.#dusk $DUSK $TRUMP
اليوم رتّبت وثائق معايير عقدة @Dusk ، ووجدت إعدادًا غير بديهي تمامًا: باعتبارها سلسلة عامة رئيسية تركز على RWA والتمويل على مستوى المؤسسات، فإن عقدتها الخفيفة يمكنها العمل ضمن استهلاك ذاكرة لا يتجاوز بضعة ميغابايت، كما أن التحقق من حالة السلسلة كاملة لا يحتاج إلا إلى بضع ميلي ثانية.
في سلاسل البلوكشين التقليدية، غالبًا ما تكون “العقدة الخفيفة” حلًّا توفيقيًا. فعلى سبيل المثال، في عقدة Light لدى Ethereum أو Bitcoin، فهي إما تعتمد بشدة على بيانات تُقدَّم من عقد RPC، ولا تملك بحد ذاتها قدرة تحقق تشفيرية مستقلة؛ أو يتعين تنزيل ملفات رأس شجرة حالة ضخمة جدًا، وعند تشغيلها قليلًا على الهاتف أو الأجهزة المضمنة، تنهار الذاكرة والـتدفق (البيانات).
ذهبت للبحث في تنفيذ كود Dusk للطبقة الخاصة بالعقد الخفيفة ومزامنة الحالة، وفهمت فجأة أن Plonk لإثباتات递递 (recursive) مع ضغط شجرة الحالة أعاد بناء معمار العقدة الخفيفة بالكامل.
في العقدة الخفيفة التقليدية، للتحقق من معاملة واحدة تحتاج إلى طلب برهان مسار معقّد لشجرة ميركل من العقدة الكاملة (Merkle Inclusion Proof). أما عقدة Dusk الخفيفة، فهي لا تحتاج إلى حفظ أي رؤوس لكتل تاريخية، ولا إلى طلب مسار Merkle الطويل.
في وحدة client/sync لديها، ما ترسله العقدة الكاملة إلى العقدة الخفيفة هو دليل حالة Constant-size (حجم ثابت) تم توليده بشكل متكرر بواسطة آلة افتراضية Piecrust وتم ضغطه.
حجم هذا البرهان ثابت. وبشكل محلي تحتاج العقدة الخفيفة فقط إلى تهيئة جذر حالة عالمي صغير جدًا ومنطق بسيط للتحقق من ZK، ويمكنها التحقق في غضون ميلي ثانية بسطر كود واحد: “هذه معاملة أوراق NPEX بالفعل موجودة، وحالة الامتثال صحيحة بالكامل”.
ماذا يعني ذلك؟
بالنسبة للمستثمرين المؤسساتيين أو مستخدمي الهاتف المحمول، لا يحتاجون إطلاقًا إلى الوثوق بأي RPC تابع لطرف ثالث. يمكنهم تشغيل عقدة Dusk الخفيفة كاملة الوظائف مع قدرة تحقق تشفيرية كاملة بطريقة “عدم الثقة” داخل متصفح الويب، أو تطبيق Wallet على الهاتف، وحتى في الأجهزة الذكية.
في السابق كنت أعتقد أن Dusk تعمد تنفيذ ZK المتكرر فقط لتوفير Gas على مستوى طبقة VM. لكن اليوم بعد أن فهمت تصميمه الغاطس (downstream) على طرف العقدة الخفيفة أدركت الحقيقة: إنه يمهّد لدمج أصول RWA بسلاسة وللتحقق عالي التواتر على الطرفيات—ليتمكن المؤسسات والمستخدمون من التحقق من الأصول في كل جهاز تقريبًا خلال ميلي ثانية، دون دفع تكلفة ضخمة في العتاد أو عرض النطاق.#dusk $DUSK $TRUMP
1
249
·
--
عندما كنت أتابع تكامل البيانات بين NPEX (بورصة الأوراق المالية المرخصة في هولندا) و@Dusk_Foundation ، كنت أراقب نقطة ألم محددة في نظام التسوية: في التمويل التقليدي، أين بالضبط يتعثر زمن التسوية T+2 وحتى T+1؟
في الحقيقة، الجواب بسيط للغاية—يكمن في التحقق المتزامن من حالات ملكية الأصول. فكل من البورصة والجهة المركزية للمقاصة وبنك الحفظ يحتفظ بسجله الخاص (دفتره)، وكل عملية مطابقة (تسعير/تداول) تمر عبر سلسلة طويلة من المطابقة والتجميد والإلغاء/الاستبدال لمنع “double-spend” أو السحب غير القانوني.
لذلك عندما قرأت التصميم الأساسي لتسوية الأصول في Dusk، ما أوقفني ليس أنها “يمكن أن تسوي”، بل أنها تستخدم التشفير لضغط عملية التسوية داخل كتلة.
تستفيد من خاصية Note المخفية في نموذج Phoenix، بحيث يتم تجميع ثلاث تغييرات على الحالة في حزمة واحدة داخل دائرة إثبات ZK-SNARK: تحويل/مبالغ مشتري وأدلة أصول البائع وشواهد الامتثال التنظيمي. عند حدوث التسوية، لا يحتاج العقد للتحقق وفك تشفير حالات الثلاثة على التوالي، بل يقوم فقط بتنفيذ تحقق خطوة واحدة مقابل التزام المتجهات (vector commitment).
يوفر إجماع Succinct Attestation في Dusk نهائية حتمية—فبمجرد تأكيد الكتلة تصبح النتيجة نهائية دون تفرعات ولا تراجع. زمن تأكيد الكتلة يقارب 15 ثانية، ويتم ضغط تأكيد التسوية ضمن دورة كتلة واحدة. التداول هو التسوية. ولا يمكن إظهار تفاصيل مراكز طرفي الصفقة للعامة إطلاقًا؛ إذ إن البورصة وعُقد الرقابة فقط تستطيع التدقيق عبر مفاتيح الوصول.
عندما تفهم بنية dusk-clearing على مستوى الطبقة التحتية، تدرك أن Dusk لا تبني سلاسل بلوكشين “عادية”، بل تؤسس بنية تحتية مالية على مستوى المؤسسات تستطيع الاستغناء مباشرة عن نظام تسوية CSD التقليدي.
وكل مرة يتم فيها تنفيذ تسوية ذرّية لأصول NPEX، والتحقق من التزام المتجهات، وتحديث حالات الامتثال، يتم تشغيل ذلك على مستوى الغاز باستخدام $DUSK كقاعدة. #dusk $DUSK $ETH
عندما كنت أتابع تكامل البيانات بين NPEX (بورصة الأوراق المالية المرخصة في هولندا) و@Dusk ، كنت أراقب نقطة ألم محددة في نظام التسوية: في التمويل التقليدي، أين بالضبط يتعثر زمن التسوية T+2 وحتى T+1؟
في الحقيقة، الجواب بسيط للغاية—يكمن في التحقق المتزامن من حالات ملكية الأصول. فكل من البورصة والجهة المركزية للمقاصة وبنك الحفظ يحتفظ بسجله الخاص (دفتره)، وكل عملية مطابقة (تسعير/تداول) تمر عبر سلسلة طويلة من المطابقة والتجميد والإلغاء/الاستبدال لمنع “double-spend” أو السحب غير القانوني.
لذلك عندما قرأت التصميم الأساسي لتسوية الأصول في Dusk، ما أوقفني ليس أنها “يمكن أن تسوي”، بل أنها تستخدم التشفير لضغط عملية التسوية داخل كتلة.
تستفيد من خاصية Note المخفية في نموذج Phoenix، بحيث يتم تجميع ثلاث تغييرات على الحالة في حزمة واحدة داخل دائرة إثبات ZK-SNARK: تحويل/مبالغ مشتري وأدلة أصول البائع وشواهد الامتثال التنظيمي. عند حدوث التسوية، لا يحتاج العقد للتحقق وفك تشفير حالات الثلاثة على التوالي، بل يقوم فقط بتنفيذ تحقق خطوة واحدة مقابل التزام المتجهات (vector commitment).
يوفر إجماع Succinct Attestation في Dusk نهائية حتمية—فبمجرد تأكيد الكتلة تصبح النتيجة نهائية دون تفرعات ولا تراجع. زمن تأكيد الكتلة يقارب 15 ثانية، ويتم ضغط تأكيد التسوية ضمن دورة كتلة واحدة. التداول هو التسوية. ولا يمكن إظهار تفاصيل مراكز طرفي الصفقة للعامة إطلاقًا؛ إذ إن البورصة وعُقد الرقابة فقط تستطيع التدقيق عبر مفاتيح الوصول.
عندما تفهم بنية dusk-clearing على مستوى الطبقة التحتية، تدرك أن Dusk لا تبني سلاسل بلوكشين “عادية”، بل تؤسس بنية تحتية مالية على مستوى المؤسسات تستطيع الاستغناء مباشرة عن نظام تسوية CSD التقليدي.
وكل مرة يتم فيها تنفيذ تسوية ذرّية لأصول NPEX، والتحقق من التزام المتجهات، وتحديث حالات الامتثال، يتم تشغيل ذلك على مستوى الغاز باستخدام $DUSK كقاعدة. #dusk $DUSK $ETH
2
3
229
·
--
تمّ التحقق
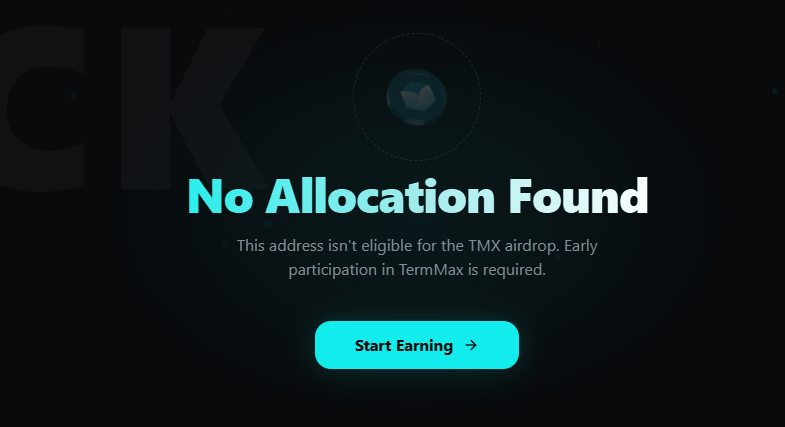
@termmax إعلان استعلام عن الإعطاء العاجل تم فتحه للتو، بعد القيام بتمرين اختبار الشبكة تذكّروا الذهاب للاستعلام، هذه المرة لم تلحقوا، مبروك يا رفاق على وجبتكم
قبل يومين، عندما كنت أبحث في وثائق TermMax V2، كنت في الأصل أفتش عن شيء آخر، لكن علقت بسبب العلاقة بين FT وGT
أقوى عملية فيها ليست مجرد تشغيل رافعة واحدة بضغطة، بل هي تفكيك هيكل ديون الإقراض التقليدي بالكامل إلى قطعتين من الرموز: FT (Fixed Token) وGT (Gearing Token)
FT في جوهره عبارة عن رمز سندات بدون فائدة (صفر فائدة) — اليوم تُشترى بـ 0.95 وتُستبدل عند الاستحقاق بنسبة 1:1 مقابل دولار واحد، وما يتم قفله هو عائد ثابت للمقرض. أما GT فهو NFT ذو رافعة يمثل موضع الضمان والديون. 1 FT مع 1 GT يكملان تمامًا سلسلة التزامات الاقتراض/الإقراض.
في الواقع توجد أيضًا العملة الثالثة XT، التي تمثل جزء الفائدة. يقوم المقترض ببيع XT للحصول على سيولة، بينما يقوم المقرض بشراء XT عبر Range Order للحصول على عائد الفائدة. FT وXT معًا هما فقط الائتمان/الدَين الكامل.
هذه التصميم يحوّل الدورات المعقدة عبر بروتوكولات متعددة وخطوات كثيرة إلى صفقة شراء/بيع لمرة واحدة لرمزي FT وGT.
لكن في التطبيق العملي، أكثر ما يهمني في V2 هو حل التفاصيل الأساسية المتعلقة بـ "تجمّد الأموال غير المُمَطَّطة" و"تجديد الالتزام عند الاستحقاق":
أولًا: Composable Base Yield (عائد أساسي قابل للتركيب). في السابق، أكثر ما تخشاه مجمعات الفائدة الثابتة هو أن تظل الطلبات غير المنفَّذة معلّقة دون أن تُلتهم فتؤدي إلى شَغور السيولة. في V2، يتم إدخال الأموال غير المُقترَنة تلقائيًا إلى Aave للاستفادة من رصيد قاعدي بعائد عائم، كأنها تقدم للمقرض طبقة أمان بعائد سنوي
ثانيًا: One-click Rollover (تجديد بضغطة واحدة). تاريخ الاستحقاق دائمًا كان أكبر نقطة ألم من ناحية تجربة المستخدم في بروتوكولات الفائدة الثابتة. يسمح V2 للمقترض أن يمرّر/يُدحرج الدين بضغطة واحدة إلى سوق بموعد استحقاق لاحق، وحتى أن يعود بسلاسة إلى سوق الفائدة العائمة في Morpho، ما يلغي قلق إدارة آجال الديون
لكن من ناحية آلية التداول، فإن التحدي المحتمل في هيكل الرمزين هذا يكمن في كفاءة التسعير بين FT وGT. إذا لم تكن أربطة التحكيم (Arbitrage) كافية في النشاط، فقد ينحرف علاوة GT وخصم FT عن السعر النظري، ونتيجة لذلك تزيد انزلاقات المطابقة في السوق الثانوي في "القرض الدوري بضغطة واحدة"، وقد تتحمل فعليًا فائدة أعلى مما توقعت
إن تحويل منطق تفكيك التمويل المهيكل إلى رموز قياسية هو ابتكار رائع حقًا. لكن كلما زادت دقة الآلية، ترتفع المتطلبات على مزودي السيولة لتحقيق تحكيم عبر فترات مختلفة#termmax $ONG
@TermMax إعلان استعلام عن الإعطاء العاجل تم فتحه للتو، بعد القيام بتمرين اختبار الشبكة تذكّروا الذهاب للاستعلام، هذه المرة لم تلحقوا، مبروك يا رفاق على وجبتكم
قبل يومين، عندما كنت أبحث في وثائق TermMax V2، كنت في الأصل أفتش عن شيء آخر، لكن علقت بسبب العلاقة بين FT وGT
أقوى عملية فيها ليست مجرد تشغيل رافعة واحدة بضغطة، بل هي تفكيك هيكل ديون الإقراض التقليدي بالكامل إلى قطعتين من الرموز: FT (Fixed Token) وGT (Gearing Token)
FT في جوهره عبارة عن رمز سندات بدون فائدة (صفر فائدة) — اليوم تُشترى بـ 0.95 وتُستبدل عند الاستحقاق بنسبة 1:1 مقابل دولار واحد، وما يتم قفله هو عائد ثابت للمقرض. أما GT فهو NFT ذو رافعة يمثل موضع الضمان والديون. 1 FT مع 1 GT يكملان تمامًا سلسلة التزامات الاقتراض/الإقراض.
في الواقع توجد أيضًا العملة الثالثة XT، التي تمثل جزء الفائدة. يقوم المقترض ببيع XT للحصول على سيولة، بينما يقوم المقرض بشراء XT عبر Range Order للحصول على عائد الفائدة. FT وXT معًا هما فقط الائتمان/الدَين الكامل.
هذه التصميم يحوّل الدورات المعقدة عبر بروتوكولات متعددة وخطوات كثيرة إلى صفقة شراء/بيع لمرة واحدة لرمزي FT وGT.
لكن في التطبيق العملي، أكثر ما يهمني في V2 هو حل التفاصيل الأساسية المتعلقة بـ "تجمّد الأموال غير المُمَطَّطة" و"تجديد الالتزام عند الاستحقاق":
أولًا: Composable Base Yield (عائد أساسي قابل للتركيب). في السابق، أكثر ما تخشاه مجمعات الفائدة الثابتة هو أن تظل الطلبات غير المنفَّذة معلّقة دون أن تُلتهم فتؤدي إلى شَغور السيولة. في V2، يتم إدخال الأموال غير المُقترَنة تلقائيًا إلى Aave للاستفادة من رصيد قاعدي بعائد عائم، كأنها تقدم للمقرض طبقة أمان بعائد سنوي
ثانيًا: One-click Rollover (تجديد بضغطة واحدة). تاريخ الاستحقاق دائمًا كان أكبر نقطة ألم من ناحية تجربة المستخدم في بروتوكولات الفائدة الثابتة. يسمح V2 للمقترض أن يمرّر/يُدحرج الدين بضغطة واحدة إلى سوق بموعد استحقاق لاحق، وحتى أن يعود بسلاسة إلى سوق الفائدة العائمة في Morpho، ما يلغي قلق إدارة آجال الديون
لكن من ناحية آلية التداول، فإن التحدي المحتمل في هيكل الرمزين هذا يكمن في كفاءة التسعير بين FT وGT. إذا لم تكن أربطة التحكيم (Arbitrage) كافية في النشاط، فقد ينحرف علاوة GT وخصم FT عن السعر النظري، ونتيجة لذلك تزيد انزلاقات المطابقة في السوق الثانوي في "القرض الدوري بضغطة واحدة"، وقد تتحمل فعليًا فائدة أعلى مما توقعت
إن تحويل منطق تفكيك التمويل المهيكل إلى رموز قياسية هو ابتكار رائع حقًا. لكن كلما زادت دقة الآلية، ترتفع المتطلبات على مزودي السيولة لتحقيق تحكيم عبر فترات مختلفة#termmax $ONG
3
416
·
--
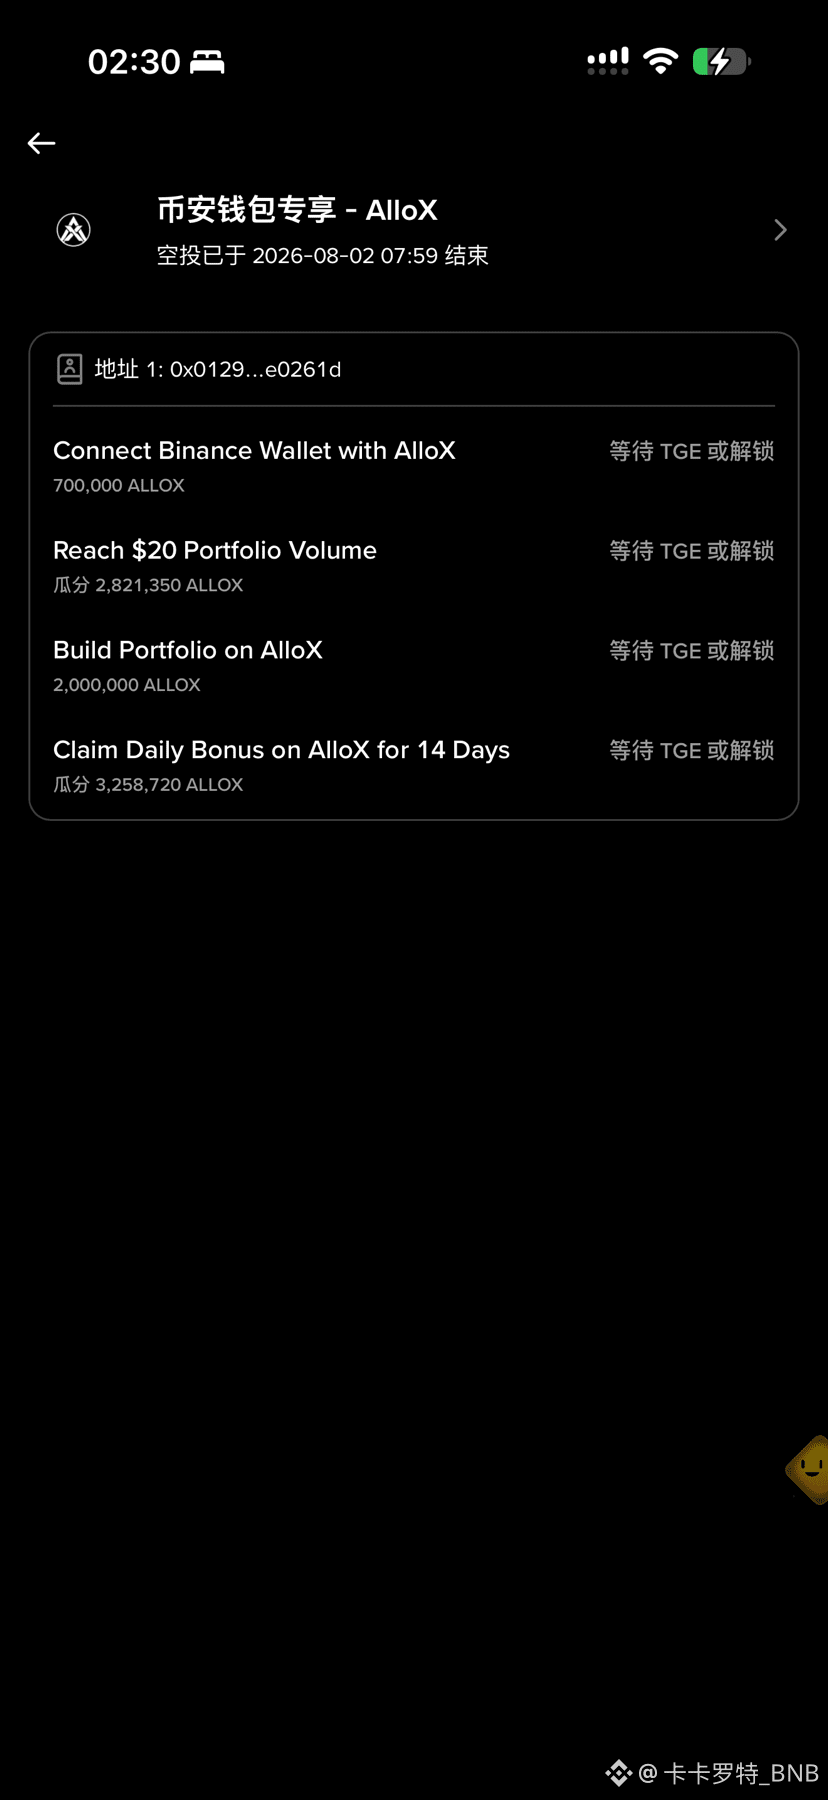
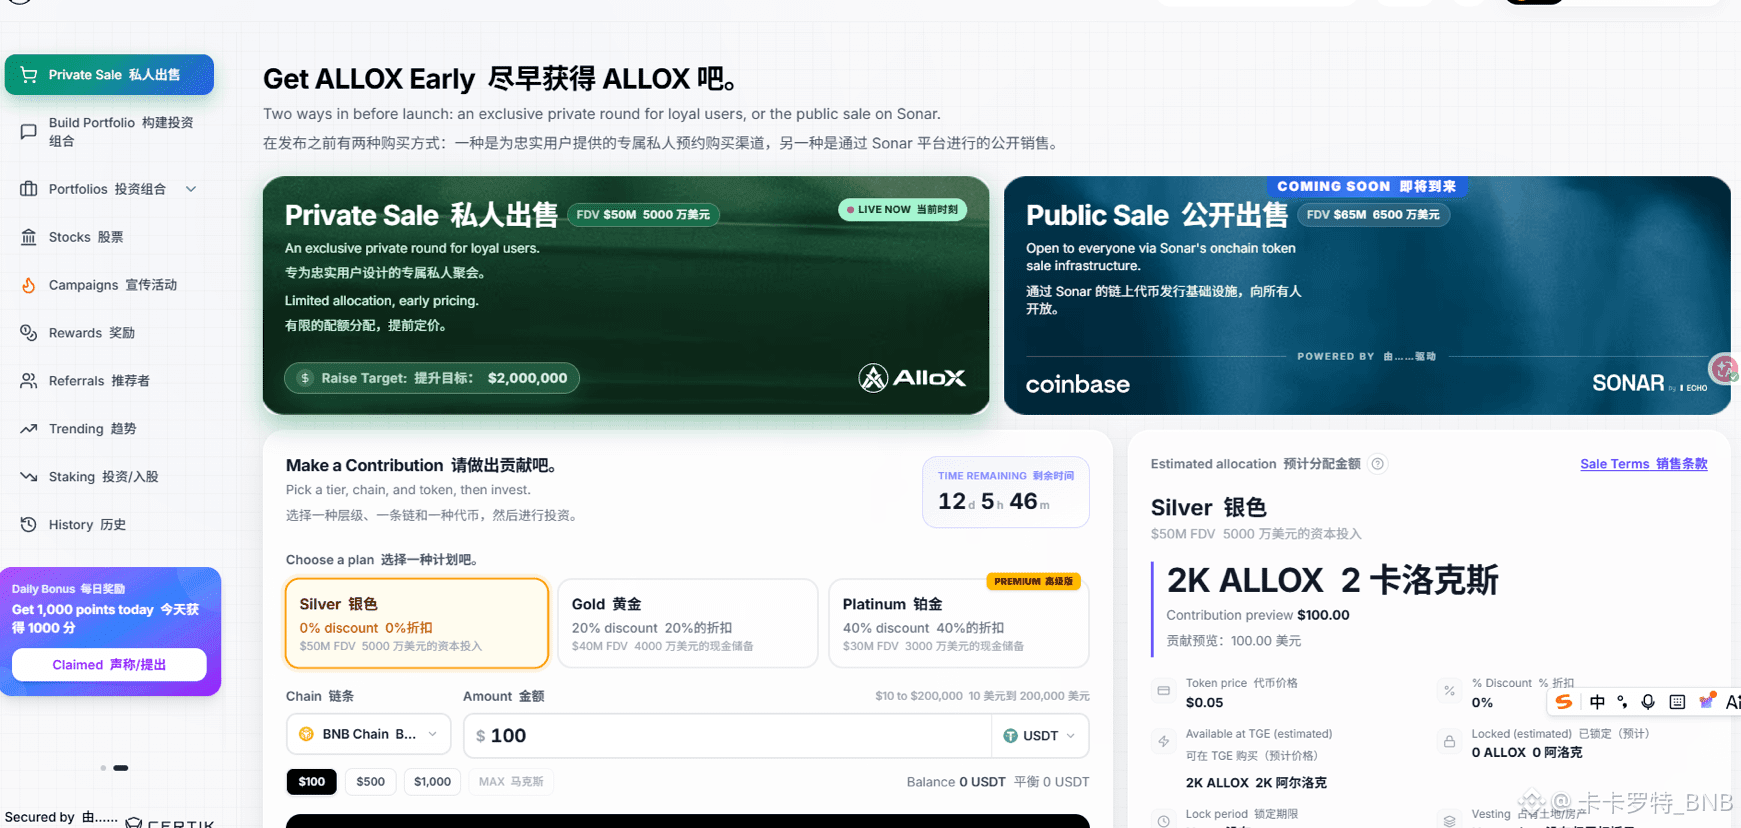
الأصدقاء الذين شاركوا في ALLOX Booster من قبل هذه المرة مرتاحون فعلًا؛ حصلوا مباشرةً على حصة بنسبة 1%، وهذا يُعد مفاجأة سارة.
حاليًا سعر الاكتتاب على الموقع الرسمي هو 0.05. إذا ظهر بعد الافتتاح علاوة تداول (Premium) بنسبة معينة، وبحسب حساب الحصول على 795 قطعة ALLOX بالحد الأقصى لـ Booster، فذلك يعادل تقريبًا 40U. وفي الحالات القصوى قد تصل إلى مكسب كبير قريب من 100U.
بالطبع، سعر الافتتاح والسيولة فيهما عدم يقين، والنتيجة النهائية تعتمد في النهاية على أداء السوق. فلنترقّب افتتاح هذه الدفعة أولًا.
#booster
1.5k
·
--
يا جماعة، اكتشاف جديد اليوم أثناء تصحيح سكربت نشر عقدة @Dusk_Foundation ، لاحظت أن هناك في خيارات الإعداد معلمة متعددة التواقيع مخصصة لاستعادة مفاتيح Citadel (Secret Sharing)
وبتتبعها ضمن وحدات identity/recovery وفق مواصفات DID، اكتشفت أن Dusk في التعامل مع أكثر مشكلة شائكة في Web3 وهي «فقدان المفتاح الخاص/استعادة المفتاح» لم تعتمد أساليب Web2 المعتادة المستضافة أو مجرد عقود متعددة التواقيع بسيطة، بل بنت بشكل قوي بنظام غير مُستضاف (Non-custodial) وآلية اجتماعية لاستعادة الهوية بالاعتماد على التشفير الكفائي (Threshold Cryptography) مع إثباتات لا معرفة (Zero-Knowledge)
في الأنظمة التقليدية لـ Web3، تواجه DID الملتزمة بالامتثال مأزقًا حاسمًا: بمجرد أن يفقد المستخدم المفتاح الخاص، تصبح كل شهادات RWA على السلسلة المربوطة بالهوية وسجلات KYC فورًا «حسابات ميتة»؛ لكن إذا أدخلنا مؤسسة مركزية لاحتفاظ المفاتيح أو لإجبار إعادة التعيين، فهذا يتعارض كليًا مع مبدأ لا مركزية Web3، بل ويخلق أيضًا مخاطر كبيرة لتسرب البيانات.
حل Dusk داخل محرك Citadel كان بديعًا للغاية: يعتمد على Shamir's Secret Sharing وعلى إثباتات Plonk للبرهان اللا معرفي (ZK) لبناء تفكيك «مدروس» للأسفل.
عند إنشاء المستخدم لمفتاح الهوية الرئيسي في Citadel، يقوم النظام بتقسيم المفتاح الجذري إلى عدة أجزاء تشفيرية (Shares)، ثم يوزعها بشكل مُشفّر إلى «حُرّاس» يحددهم المستخدم (مثل جهات اعتماد امتثال، أو عقد موثوقة، أو أجهزة احتياطية شخصية للمستخدم)
والاختراق الحقيقي يكمن في مرحلة الاستعادة: عندما يطلق المستخدم طلب استعادة للمفتاح، لا يحتاج كل حارس إلى تقديم أي جزء مفتاح خاص بصيغته الصريحة إلى السلسلة؛ بل يشغّل كل حارس، خارج السلسلة، دائرة تحقق ZK بسيطة للغاية، ويرسل إلى Citadel على السلسلة إثباتًا لا معرفيًا يفيد بأنه «يمتلك فعلًا جزء مفتاح مشروعًا»
بعد أن يجمع النظام إثباتات ZK ضمن العتبة المحددة، يقوم عقد Citadel مباشرةً بتفعيل إعادة ضبط المفتاح الرئيسي وترحيله على مستوى حالة السلسلة؛ وخلال العملية لا يستطيع أي حارس الاطلاع على النص الصريح للمفتاح الخاص للمستخدم، وتظل بيانات السلسلة مخفية بالكامل
كنت أظن في الأصل أن Citadel مجرد حزمة لإجراء تحقق هوية بسيط، لكن بعد فهم حلقة التشفير الكاملة داخل identity/recovery أدركت أنه لا يعالج فقط أخطر «مخاطر نقطة واحدة» لدى دخول الأموال على مستوى المؤسسات، بل يوازن تمامًا أيضًا بين الخصوصية والآمان دون وصاية
#dusk $DUSK
يا جماعة، اكتشاف جديد اليوم أثناء تصحيح سكربت نشر عقدة @Dusk ، لاحظت أن هناك في خيارات الإعداد معلمة متعددة التواقيع مخصصة لاستعادة مفاتيح Citadel (Secret Sharing)
وبتتبعها ضمن وحدات identity/recovery وفق مواصفات DID، اكتشفت أن Dusk في التعامل مع أكثر مشكلة شائكة في Web3 وهي «فقدان المفتاح الخاص/استعادة المفتاح» لم تعتمد أساليب Web2 المعتادة المستضافة أو مجرد عقود متعددة التواقيع بسيطة، بل بنت بشكل قوي بنظام غير مُستضاف (Non-custodial) وآلية اجتماعية لاستعادة الهوية بالاعتماد على التشفير الكفائي (Threshold Cryptography) مع إثباتات لا معرفة (Zero-Knowledge)
في الأنظمة التقليدية لـ Web3، تواجه DID الملتزمة بالامتثال مأزقًا حاسمًا: بمجرد أن يفقد المستخدم المفتاح الخاص، تصبح كل شهادات RWA على السلسلة المربوطة بالهوية وسجلات KYC فورًا «حسابات ميتة»؛ لكن إذا أدخلنا مؤسسة مركزية لاحتفاظ المفاتيح أو لإجبار إعادة التعيين، فهذا يتعارض كليًا مع مبدأ لا مركزية Web3، بل ويخلق أيضًا مخاطر كبيرة لتسرب البيانات.
حل Dusk داخل محرك Citadel كان بديعًا للغاية: يعتمد على Shamir's Secret Sharing وعلى إثباتات Plonk للبرهان اللا معرفي (ZK) لبناء تفكيك «مدروس» للأسفل.
عند إنشاء المستخدم لمفتاح الهوية الرئيسي في Citadel، يقوم النظام بتقسيم المفتاح الجذري إلى عدة أجزاء تشفيرية (Shares)، ثم يوزعها بشكل مُشفّر إلى «حُرّاس» يحددهم المستخدم (مثل جهات اعتماد امتثال، أو عقد موثوقة، أو أجهزة احتياطية شخصية للمستخدم)
والاختراق الحقيقي يكمن في مرحلة الاستعادة: عندما يطلق المستخدم طلب استعادة للمفتاح، لا يحتاج كل حارس إلى تقديم أي جزء مفتاح خاص بصيغته الصريحة إلى السلسلة؛ بل يشغّل كل حارس، خارج السلسلة، دائرة تحقق ZK بسيطة للغاية، ويرسل إلى Citadel على السلسلة إثباتًا لا معرفيًا يفيد بأنه «يمتلك فعلًا جزء مفتاح مشروعًا»
بعد أن يجمع النظام إثباتات ZK ضمن العتبة المحددة، يقوم عقد Citadel مباشرةً بتفعيل إعادة ضبط المفتاح الرئيسي وترحيله على مستوى حالة السلسلة؛ وخلال العملية لا يستطيع أي حارس الاطلاع على النص الصريح للمفتاح الخاص للمستخدم، وتظل بيانات السلسلة مخفية بالكامل
كنت أظن في الأصل أن Citadel مجرد حزمة لإجراء تحقق هوية بسيط، لكن بعد فهم حلقة التشفير الكاملة داخل identity/recovery أدركت أنه لا يعالج فقط أخطر «مخاطر نقطة واحدة» لدى دخول الأموال على مستوى المؤسسات، بل يوازن تمامًا أيضًا بين الخصوصية والآمان دون وصاية
#dusk $DUSK
117
·
--
عند رؤية هذا الشيء، كيف يمكن عدم رميه؟ لعبة تحكم عن بعد بحجم كبير، وإذا تحركت أوتوماتيكيًا تُصاب بنوبات صرع من لا شيء $UNITREE
عند رؤية هذا الشيء، كيف يمكن عدم رميه؟ لعبة تحكم عن بعد بحجم كبير، وإذا تحركت أوتوماتيكيًا تُصاب بنوبات صرع من لا شيء $UNITREE
2
326
·
--
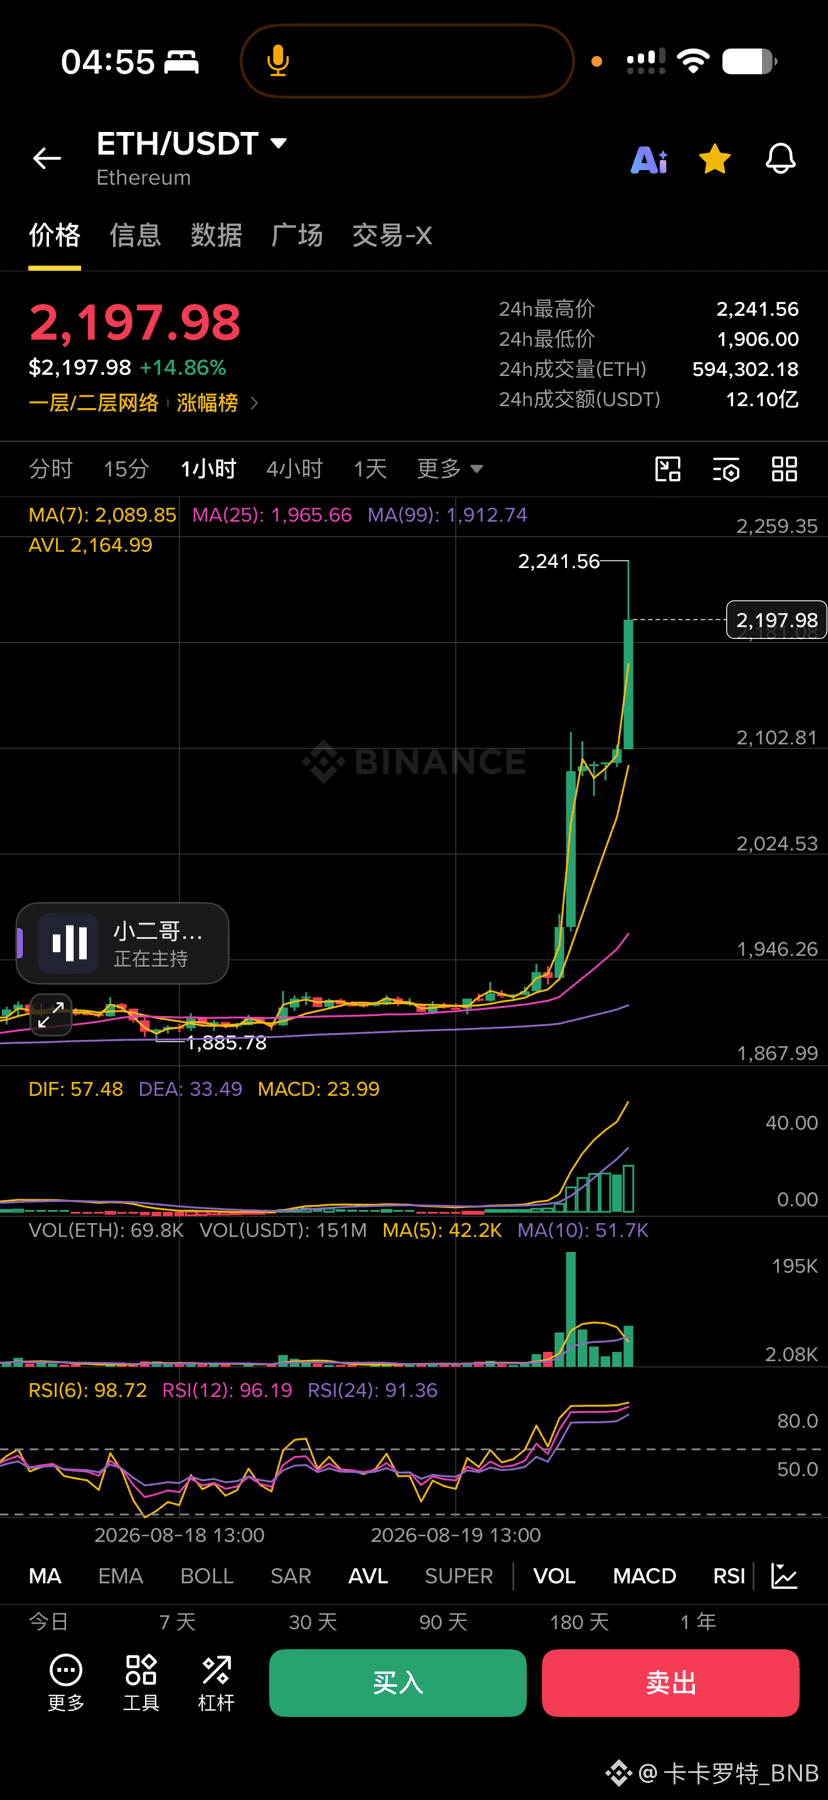
يستيقظ ملك النسخ المقلدة، والماشية تعود بسرعة🐮$ETH
{spot}(ETHUSDT)
يستيقظ ملك النسخ المقلدة، والماشية تعود بسرعة🐮$ETH
563
·
--
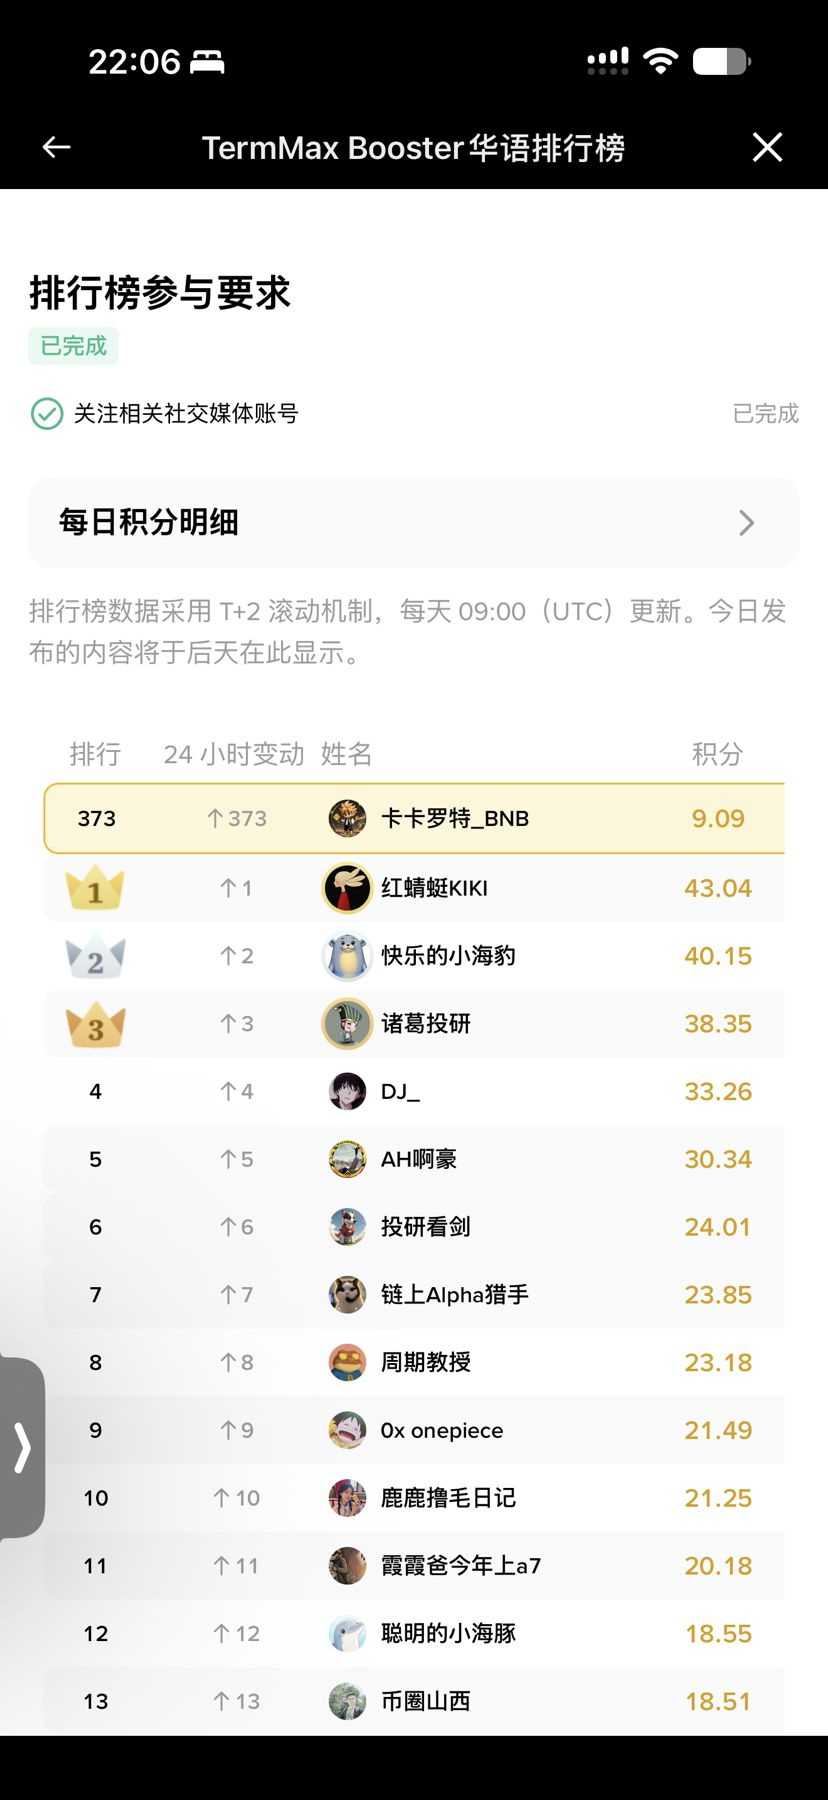
9 دقائق، مقيم مؤقتًا في المركز 373، وظهرت نقاط منشئي اليوم الأول البالغة @termmax يا أصدقاء
يا أصدقاء، قضينا يومين في مشاهدة البنية الأساسية لـ TermMax، وما يهم الجميع بالتأكيد هو التطبيق العملي على أرض الواقع: في التداول وإدارة الأموال تحديدًا، كيف تُستخدم هذه الأداة؟
في الواقع، سواء كان الأمر يتعلق برفع الرافعة إلى أقصى حد في سوق أحادي الاتجاه، أو تناول عائدات مستقرة بهدوء في سوق جانبي متذبذب، فإن القيمة الأساسية لـ TermMax تتمثل في تحويل “تقلبات السوق” إلى مساحة تحكّم تحكّم مؤكدة للمراجحة.
في سوق ثور أحادي الاتجاه أو عندما تتعرض السوق لتقلبات شديدة، أكثر ما يخشاه المتداولون هو أن تقفز أسعار الفائدة على الاقتراض بلا توقف. في السابق، عند عمل قروض دورانية، ربما كنت بحاجة إلى مراقبة APY الاقتراض في Aave باستمرار، خوفًا من أن ترتفع الفائدة فجأة من 4% إلى 25% فتلتهم الأرباح. لكن في TermMax، يمكن للمقترضين استخدام بنية GT مع أسعار فائدة ثابتة لقفل تكلفة الاقتراض بالكامل في مستوى منخفض خلال فترة زمنية قادمة. طالما أن عائدك من المراكز الطويلة للأصول أو من مراوحة/مراجحة رسوم التمويل يمكنه تغطية هذه التكلفة الثابتة، فلا يهم كيف تتزاحم الأموال في السوق في منتصف الطريق—فرق العائد لديك سيكون مؤكدًا بالكامل.
وبالمقابل، عندما يكون السوق متذبذبًا وتتجه الفوائد عمومًا إلى الانخفاض، تكون منطق المُقرِض: “قفل عائد مرتفع مسبقًا”. فعندما ينخفض APY في تجمع الاقتراض المتغير مع برودة السوق، يمكن للمُقرِض شراء FT بخصم لتأمين عائد سنوي ثابت مسبقًا للأشهر القليلة القادمة. هذا يشبه شراء وثيقة “عائد ثابت” على السلسلة؛ حتى لو انخفضت أرباح الاقتراض على الشبكة لاحقًا إلى القاع، يتم السداد عند الاستحقاق وفق القيمة الاسمية.
ومن ناحية مسار التنفيذ على السلسلة، وبالاستفادة من مجمّعات مسارات DEX مثل Odos أو KyberSwap، تقوم TermMax بتقليص الدورات المتعددة المعقدة السابقة: “اقتراض-تحويل-إعادة رهن” إلى معاملة واحدة على المستوى الأساسي.
إن تغليف المسار التجاري المعقد داخل الطبقة الأساسية، واستخدام الفائدة الثابتة لعمل تحوط مخاطر قابل للتحديد—هذا هو جوهر الاستراتيجيات الهيكلية على السلسلة#TermMax
في ظل ظروف السوق الحالية، هل تميل أكثر إلى استخدام TermMax لقفل التكلفة المنخفضة من أجل تضخيم الرافعة، أم اعتباره “ملاذًا” لعائد مستقر؟
9 دقائق، مقيم مؤقتًا في المركز 373، وظهرت نقاط منشئي اليوم الأول البالغة @TermMax يا أصدقاء
يا أصدقاء، قضينا يومين في مشاهدة البنية الأساسية لـ TermMax، وما يهم الجميع بالتأكيد هو التطبيق العملي على أرض الواقع: في التداول وإدارة الأموال تحديدًا، كيف تُستخدم هذه الأداة؟
في الواقع، سواء كان الأمر يتعلق برفع الرافعة إلى أقصى حد في سوق أحادي الاتجاه، أو تناول عائدات مستقرة بهدوء في سوق جانبي متذبذب، فإن القيمة الأساسية لـ TermMax تتمثل في تحويل “تقلبات السوق” إلى مساحة تحكّم تحكّم مؤكدة للمراجحة.
في سوق ثور أحادي الاتجاه أو عندما تتعرض السوق لتقلبات شديدة، أكثر ما يخشاه المتداولون هو أن تقفز أسعار الفائدة على الاقتراض بلا توقف. في السابق، عند عمل قروض دورانية، ربما كنت بحاجة إلى مراقبة APY الاقتراض في Aave باستمرار، خوفًا من أن ترتفع الفائدة فجأة من 4% إلى 25% فتلتهم الأرباح. لكن في TermMax، يمكن للمقترضين استخدام بنية GT مع أسعار فائدة ثابتة لقفل تكلفة الاقتراض بالكامل في مستوى منخفض خلال فترة زمنية قادمة. طالما أن عائدك من المراكز الطويلة للأصول أو من مراوحة/مراجحة رسوم التمويل يمكنه تغطية هذه التكلفة الثابتة، فلا يهم كيف تتزاحم الأموال في السوق في منتصف الطريق—فرق العائد لديك سيكون مؤكدًا بالكامل.
وبالمقابل، عندما يكون السوق متذبذبًا وتتجه الفوائد عمومًا إلى الانخفاض، تكون منطق المُقرِض: “قفل عائد مرتفع مسبقًا”. فعندما ينخفض APY في تجمع الاقتراض المتغير مع برودة السوق، يمكن للمُقرِض شراء FT بخصم لتأمين عائد سنوي ثابت مسبقًا للأشهر القليلة القادمة. هذا يشبه شراء وثيقة “عائد ثابت” على السلسلة؛ حتى لو انخفضت أرباح الاقتراض على الشبكة لاحقًا إلى القاع، يتم السداد عند الاستحقاق وفق القيمة الاسمية.
ومن ناحية مسار التنفيذ على السلسلة، وبالاستفادة من مجمّعات مسارات DEX مثل Odos أو KyberSwap، تقوم TermMax بتقليص الدورات المتعددة المعقدة السابقة: “اقتراض-تحويل-إعادة رهن” إلى معاملة واحدة على المستوى الأساسي.
إن تغليف المسار التجاري المعقد داخل الطبقة الأساسية، واستخدام الفائدة الثابتة لعمل تحوط مخاطر قابل للتحديد—هذا هو جوهر الاستراتيجيات الهيكلية على السلسلة#TermMax
في ظل ظروف السوق الحالية، هل تميل أكثر إلى استخدام TermMax لقفل التكلفة المنخفضة من أجل تضخيم الرافعة، أم اعتباره “ملاذًا” لعائد مستقر؟
2
2
141
·
--
يا إخوتي، شربت القهوة الليلة الماضية ولم أستطع النوم. من عادتي أن أفتح الكمبيوتر وأبحث في @Dusk_Foundation . ووجدت شيئًا مثيرًا للاهتمام: أثناء مراجعة سجلّ التعديلات المتعلقة بـ Dusk Mempool (حوض الذاكرة) ومنطق تجميع المعاملات، ظلّت أفكّر في سؤال واحد: عندما تسعى السلاسل العامة التقليدية لتسوية أصول RWA، ما الذي تخشاه المؤسسات أكثر من غيره؟ ليس أن TPS غير كافٍ بالسرعة، بل إن MEV (أقصى قيمة يمكن استخراجها) يؤدي إلى السبق بخفة وشن هجمات الحشر/الاصطناع (Sandwich Attacks).
في Ethereum أو Solana، روبوتات المراجحة تراقب تدفق الأوامر في Mempool العام. عندما ترى أوامر شراء كبيرة، تتقدّم وتدخل في الطابور قبل الجميع. وبالنسبة لتسوية سندات قد تصل قيمتها إلى عشرات الملايين من اليوروهات، أو بالنسبة لصناع السوق المؤسسيين، فهذا يعادل عمليًا تعريض استراتيجية التداول للعموم. ويمكن أن تصل خسارة الانزلاق (Slippage) في كل مرة إلى عشرات آلاف الدولارات.
عندما عدت أتأمل #dusk في التصميم الأساسي للخصوصية على مستوى المعاملات والتجميع، أدركت أنه يتعامل مع “مكافحة MEV” بحزمة ضربات شديدة الفعالية للغاية.
في السلاسل التقليدية، لمكافحة MEV هناك خياران: الاعتماد على قنوات RPC خاصة ومركزية مثل Flashbots، أو بناء Dark Pool خارج السلسلة. لكن Dusk، بدءًا من نموذج Phoenix على مستوى البنية (Note/UTXO)، يمحو حرفيًا منظور المراقبة لمن يقومون بالسبق من منظور “الترصّد” فيزيائيًا.
في عملية التجميع في Dusk، المعاملات المرسلة إلى Mempool ليست مجرد مبالغ وعناوين مكتوبة بوضوح، بل هي Notes مُشفّرة تتضمن برهانًا معرفيًا ZK. ما يراه Searchers (باحثو MEV) في حوض الذاكرة ليس إلا معرف حالة غير قابل للفكّ، لا يمكنهم معرفة قيمة المعاملة ولا تخمين اتجاهها (شراء أم بيع). وهكذا، يفشل منطق السبق من المصدر.
والأكثر روعة: أنها تتكامل مع حلقة SA الإجماعية (Succinct Attestation). في Ethereum، هوية عقدة إصدار الكتلة تكون علنية ويمكن التنبؤ بها، فيمكن للباحثين دفع رشاوى للعقدة التالية لإعادة ترتيب المعاملات. لكن في إجماع SA الخاص بـ Dusk، تُحدَّد أهلية إصدار الكتلة عبر توقيع أعمى/يانصيب مخفي (Blind Bid) يتم حسابه خارج السلسلة بشكل خفي؛ ولا يمكن للعالم الخارجي التنبؤ أصلًا بمن سيكون المُصدر التالي. لذلك تُقطع مسارات الرشوة وإعادة الترتيب مباشرة.
من Mempool الخفي، إلى الإصدار الأعمى للكتل، ثم إلى نهائية حتمية خلال ~2 ثانية (Finality)، تجعل البروتوكول على المستوى الأساسي متسلقي هجمات الحشر/الاصطياد بلا فرصة لتمرير “عضّتهم”.
بالنسبة للوسطاء التقليديين وصناع السوق المؤسسيين، فإن بيئة الحماية الطبيعية هذه من MEV هي شبكة أمان تجعل الأموال الكبيرة تجرؤ على تسوية كاملة عبر السلسلة بثقة$DUSK
يا إخوتي، شربت القهوة الليلة الماضية ولم أستطع النوم. من عادتي أن أفتح الكمبيوتر وأبحث في @Dusk . ووجدت شيئًا مثيرًا للاهتمام: أثناء مراجعة سجلّ التعديلات المتعلقة بـ Dusk Mempool (حوض الذاكرة) ومنطق تجميع المعاملات، ظلّت أفكّر في سؤال واحد: عندما تسعى السلاسل العامة التقليدية لتسوية أصول RWA، ما الذي تخشاه المؤسسات أكثر من غيره؟ ليس أن TPS غير كافٍ بالسرعة، بل إن MEV (أقصى قيمة يمكن استخراجها) يؤدي إلى السبق بخفة وشن هجمات الحشر/الاصطناع (Sandwich Attacks).
في Ethereum أو Solana، روبوتات المراجحة تراقب تدفق الأوامر في Mempool العام. عندما ترى أوامر شراء كبيرة، تتقدّم وتدخل في الطابور قبل الجميع. وبالنسبة لتسوية سندات قد تصل قيمتها إلى عشرات الملايين من اليوروهات، أو بالنسبة لصناع السوق المؤسسيين، فهذا يعادل عمليًا تعريض استراتيجية التداول للعموم. ويمكن أن تصل خسارة الانزلاق (Slippage) في كل مرة إلى عشرات آلاف الدولارات.
عندما عدت أتأمل #dusk في التصميم الأساسي للخصوصية على مستوى المعاملات والتجميع، أدركت أنه يتعامل مع “مكافحة MEV” بحزمة ضربات شديدة الفعالية للغاية.
في السلاسل التقليدية، لمكافحة MEV هناك خياران: الاعتماد على قنوات RPC خاصة ومركزية مثل Flashbots، أو بناء Dark Pool خارج السلسلة. لكن Dusk، بدءًا من نموذج Phoenix على مستوى البنية (Note/UTXO)، يمحو حرفيًا منظور المراقبة لمن يقومون بالسبق من منظور “الترصّد” فيزيائيًا.
في عملية التجميع في Dusk، المعاملات المرسلة إلى Mempool ليست مجرد مبالغ وعناوين مكتوبة بوضوح، بل هي Notes مُشفّرة تتضمن برهانًا معرفيًا ZK. ما يراه Searchers (باحثو MEV) في حوض الذاكرة ليس إلا معرف حالة غير قابل للفكّ، لا يمكنهم معرفة قيمة المعاملة ولا تخمين اتجاهها (شراء أم بيع). وهكذا، يفشل منطق السبق من المصدر.
والأكثر روعة: أنها تتكامل مع حلقة SA الإجماعية (Succinct Attestation). في Ethereum، هوية عقدة إصدار الكتلة تكون علنية ويمكن التنبؤ بها، فيمكن للباحثين دفع رشاوى للعقدة التالية لإعادة ترتيب المعاملات. لكن في إجماع SA الخاص بـ Dusk، تُحدَّد أهلية إصدار الكتلة عبر توقيع أعمى/يانصيب مخفي (Blind Bid) يتم حسابه خارج السلسلة بشكل خفي؛ ولا يمكن للعالم الخارجي التنبؤ أصلًا بمن سيكون المُصدر التالي. لذلك تُقطع مسارات الرشوة وإعادة الترتيب مباشرة.
من Mempool الخفي، إلى الإصدار الأعمى للكتل، ثم إلى نهائية حتمية خلال ~2 ثانية (Finality)، تجعل البروتوكول على المستوى الأساسي متسلقي هجمات الحشر/الاصطياد بلا فرصة لتمرير “عضّتهم”.
بالنسبة للوسطاء التقليديين وصناع السوق المؤسسيين، فإن بيئة الحماية الطبيعية هذه من MEV هي شبكة أمان تجعل الأموال الكبيرة تجرؤ على تسوية كاملة عبر السلسلة بثقة$DUSK
1
105
·
--
لقد جرّبت bStocks على Binance للتو، ومن الواضح أن تذبذبات السوق هذه الأيام سريعة جدًا بالفعل، ومتابعة الرسم البياني تمنحك إحساسًا قويًا بالإيقاع.📈
هذه المرة كنت أتابع $TSLAB، وكان مسار عملية الطلب سلسًا بشكل عام، كما أن مشاركة بطاقة التداول كانت سهلة جدًا.
أشعر أن طريقة دمج التداول مع تفاعل المجتمع هذه ممتعة بالفعل؛ تراقب السوق وفي الوقت نفسه يمكنك تبادل أفكارك مع الجميع.
إذا كنت أيضًا تتابع أصولًا من نوع الأسهم مؤخرًا، فأهلًا بك للحديث معًا عمّا تتابعه من أصول~
#TradebStocks #BinanceAfrica
112
·
--
جرّب!!
جرّب!!

Binance Africa
·
--
🚀 مغامرة فلاش: الأسهم تتحرك بسرعة على Binance! الأسواق في حالة حركة. 📈
تداول أسهمك المفضلة على Binance، ثم شارك تداولك على Binance Square لتحصل على فرصة للفوز بمكافآت من خلال مجموعة جوائزنا بقيمة 1,000 USDC
كيفية المشاركة:
🔸 اتبع @Binance Africa
🔸 اعلِك هذا المنشور وأعد نشره
🔸 شارك صفقات bStocks الخاصة بك على Square باستخدام بطاقة التداول مع الوسم #TradebStocks #BinanceAfrica
🔸 املأ هذه الاستبيان 👉🏾 Click on the Link to Participate الجوائز: سيتم منح إجمالي 200 فائز 5 USDC لكلٍ منهم.
🔸 📆 الفترة: من 13 أغسطس 2026 10:00 بالتوقيت العالمي UTC – إلى 23 أغسطس 2026 23:59 بالتوقيت العالمي UTC
$TSLAB
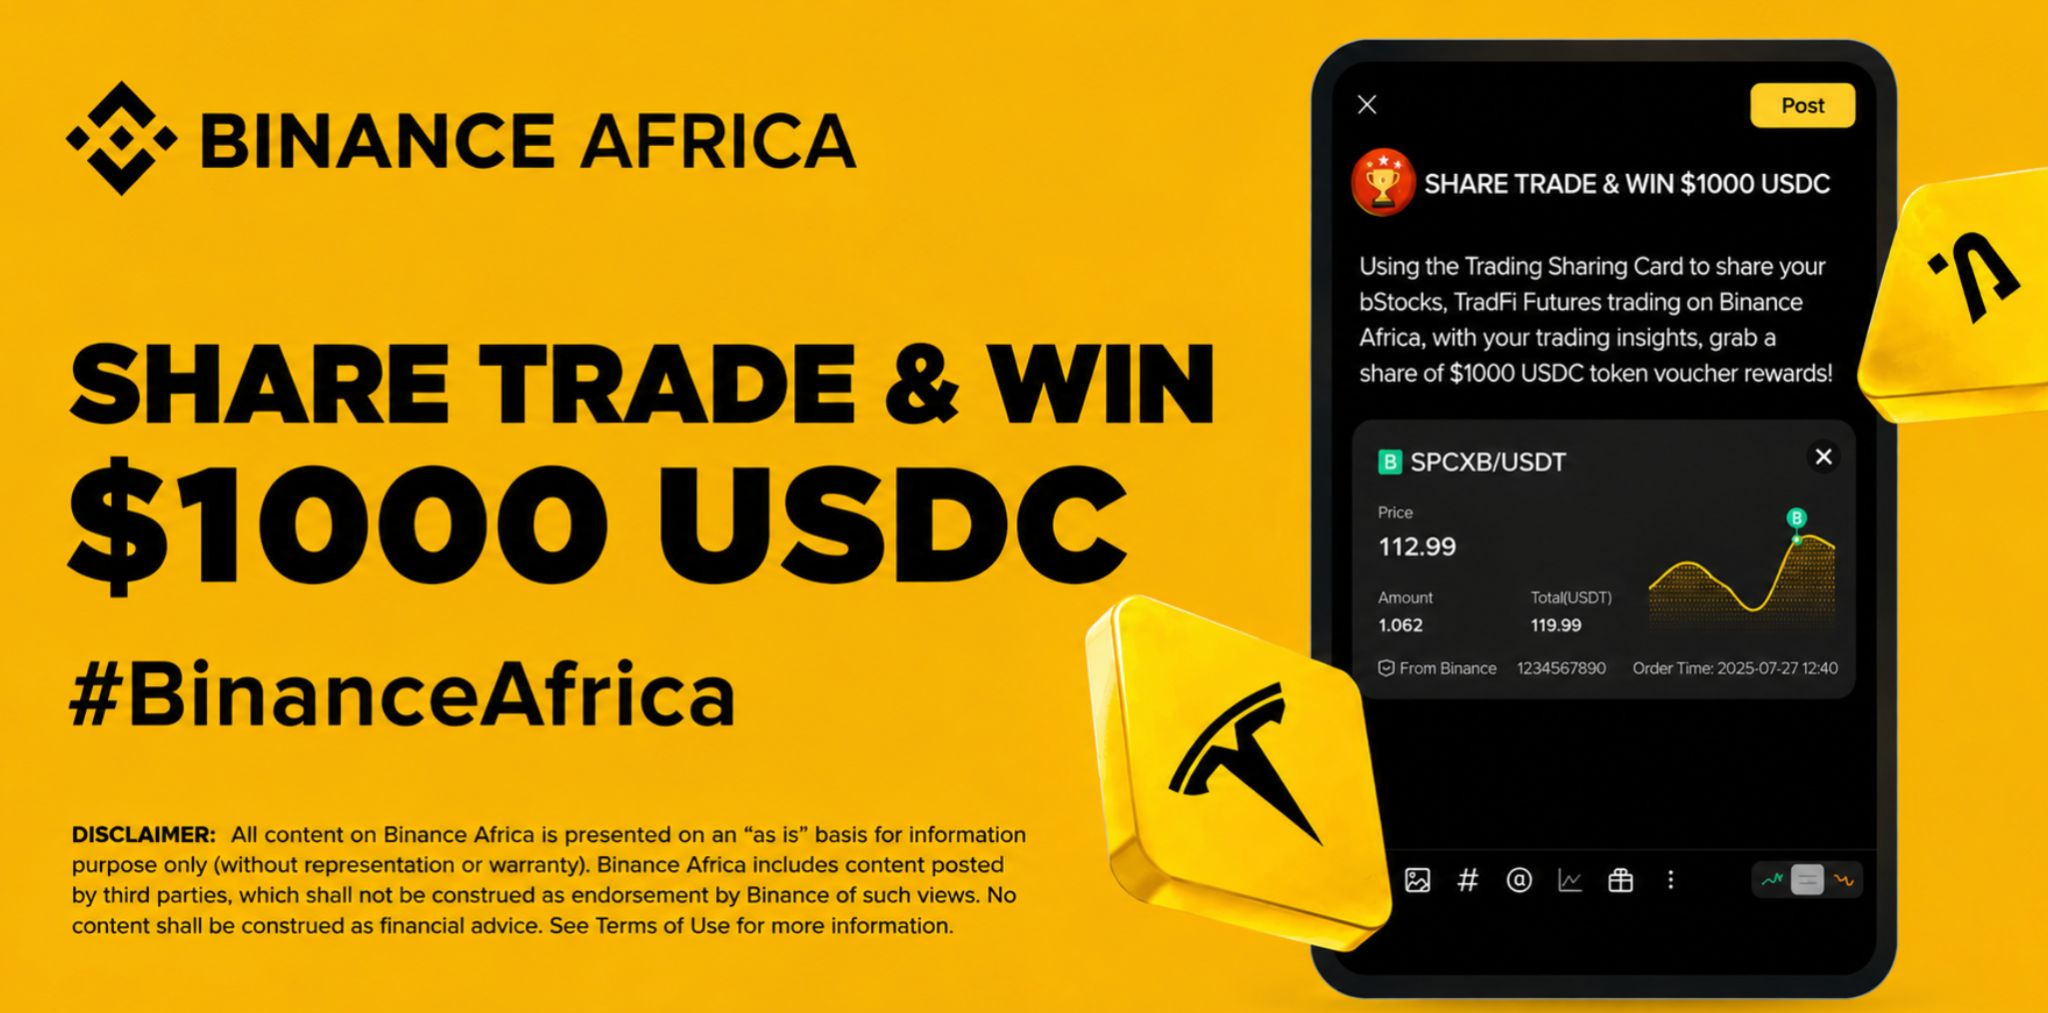
40
·
--
يا أصدقائي يا أبطال، تمطر طوال اليوم، وما عندكمش حاجة تعملوها في البيت، استمروا في البحث @termmax ، راجعوا الوثائق الرسمية؛ أكثر شيء شاهدته هو Range Order
Range Order ليس “أمر تعليق/تعليق صفقة”، بل هو جعل صانع السوق يرسم بنفسه منحنى الفائدة.
مثال من الوثائق الرسمية: طلب اقتراض مُخطط لاستدخال 1.87 مليون وحدة من الديون، الفائدة ليست ثابتة 17%، بل تمشي على ثلاث مراحل—أول 1.5 مليون وحدة من 17% تنخفض تدريجيًا إلى 15%، ثم الـ 200 ألف وحدة القادمة من 15% تنخفض إلى 10%، وأخيرًا 170 ألف وحدة من 10% تنخفض إلى 7.5%. ومع مطابقة الطلب تدريجيًا، تتحرك الفائدة نزولًا على طول المنحنى.
طلب الإقراض يكون عكس ذلك: كلما اقترضتَ لاحقًا تكون الفائدة أعلى، وبآلية السعر يتم كبح الطلب.
عندما وصلت هنا أدركت أن TermMax يقوم بشيء محدد: يكتب “عمق السيولة وكيف ترتبط به الفائدة” مباشرة داخل الآلية—بنفس منطق Uniswap V3 الذي يتيح لـ LP تخصيص نطاقات السيولة
Range Order هي طبقة التسعير، وFT/XT/GT هي طبقة الأصول
يقفل المُقترض الرهن في GT (NFT مركز رافعة)، ثم يُنشئ/يُسك FT (رمز فائدة ثابتة). لكن FT لا يُباع مباشرة—بل يتم تقسيمه إلى جزء أصل المبلغ وجزء الفائدة.
جزء الفائدة يُباع لطلب الاقراض مقابل XT. ثم XT بالإضافة إلى جزء أصل FT، هو ما يمكنه استرداد رمز الدين بالكامل
مثال سريع: FT هو أصل ورقة السند الإذني، وXT هو coupon الفائدة المُلصق على السند. تمزق الـ coupon وتبيعه لتحصل على المال، ثم تستخدم أصل السند مع الـ coupon الذي اشتريته مرة أخرى، لتسترجع النقود الفعلية. في أي وقت: 1 FT + 1 XT = 1 رمز دين. عند الاستحقاق يقوم FT باسترداد الأصل، بينما XT ينعدم تلقائيًا
GT هو كامل وضعية/مركزك—كم رهنك، وكم اقترضت—كل ذلك مسجل في NFT واحد. GT هو “المركز” نفسه، وFT هو “صك/حق دين”، وXT هو “شرائح الفائدة”
التسليم المادي هو خط الدفاع الأخير
إذا لم يتم سداد القرض عند الاستحقاق، يدخل إلى نافذة تصفية مدتها ساعتان. بعد انتهاء النافذة، إن بقيت ديون غير مُسددة، يقوم النظام ببدء التسليم المادي—إذا لم يمكن بيع الأصول على السلسلة، فدعك تمسك بالأصول وتبيعها في مكان آخر. تخلّ عن فكرة كسر التسوية بقوة على السلسلة، واترك التسليم المادي كضمان احتياطي
من هنا أدركت ما الذي تفعله TermMax فعلًا: Range Order هي طبقة التسعير، وFT/XT/GT هي طبقة الأصول، وPhysical Delivery هي طبقة إدارة المخاطر—ثلاث طبقات تتراكب معًا، لتحوّل الفائدة إلى أصل على السلسلة قابل للتداول والتركيب
#TermMax #defi
يا أصدقائي يا أبطال، تمطر طوال اليوم، وما عندكمش حاجة تعملوها في البيت، استمروا في البحث @TermMax ، راجعوا الوثائق الرسمية؛ أكثر شيء شاهدته هو Range Order
Range Order ليس “أمر تعليق/تعليق صفقة”، بل هو جعل صانع السوق يرسم بنفسه منحنى الفائدة.
مثال من الوثائق الرسمية: طلب اقتراض مُخطط لاستدخال 1.87 مليون وحدة من الديون، الفائدة ليست ثابتة 17%، بل تمشي على ثلاث مراحل—أول 1.5 مليون وحدة من 17% تنخفض تدريجيًا إلى 15%، ثم الـ 200 ألف وحدة القادمة من 15% تنخفض إلى 10%، وأخيرًا 170 ألف وحدة من 10% تنخفض إلى 7.5%. ومع مطابقة الطلب تدريجيًا، تتحرك الفائدة نزولًا على طول المنحنى.
طلب الإقراض يكون عكس ذلك: كلما اقترضتَ لاحقًا تكون الفائدة أعلى، وبآلية السعر يتم كبح الطلب.
عندما وصلت هنا أدركت أن TermMax يقوم بشيء محدد: يكتب “عمق السيولة وكيف ترتبط به الفائدة” مباشرة داخل الآلية—بنفس منطق Uniswap V3 الذي يتيح لـ LP تخصيص نطاقات السيولة
Range Order هي طبقة التسعير، وFT/XT/GT هي طبقة الأصول
يقفل المُقترض الرهن في GT (NFT مركز رافعة)، ثم يُنشئ/يُسك FT (رمز فائدة ثابتة). لكن FT لا يُباع مباشرة—بل يتم تقسيمه إلى جزء أصل المبلغ وجزء الفائدة.
جزء الفائدة يُباع لطلب الاقراض مقابل XT. ثم XT بالإضافة إلى جزء أصل FT، هو ما يمكنه استرداد رمز الدين بالكامل
مثال سريع: FT هو أصل ورقة السند الإذني، وXT هو coupon الفائدة المُلصق على السند. تمزق الـ coupon وتبيعه لتحصل على المال، ثم تستخدم أصل السند مع الـ coupon الذي اشتريته مرة أخرى، لتسترجع النقود الفعلية. في أي وقت: 1 FT + 1 XT = 1 رمز دين. عند الاستحقاق يقوم FT باسترداد الأصل، بينما XT ينعدم تلقائيًا
GT هو كامل وضعية/مركزك—كم رهنك، وكم اقترضت—كل ذلك مسجل في NFT واحد. GT هو “المركز” نفسه، وFT هو “صك/حق دين”، وXT هو “شرائح الفائدة”
التسليم المادي هو خط الدفاع الأخير
إذا لم يتم سداد القرض عند الاستحقاق، يدخل إلى نافذة تصفية مدتها ساعتان. بعد انتهاء النافذة، إن بقيت ديون غير مُسددة، يقوم النظام ببدء التسليم المادي—إذا لم يمكن بيع الأصول على السلسلة، فدعك تمسك بالأصول وتبيعها في مكان آخر. تخلّ عن فكرة كسر التسوية بقوة على السلسلة، واترك التسليم المادي كضمان احتياطي
من هنا أدركت ما الذي تفعله TermMax فعلًا: Range Order هي طبقة التسعير، وFT/XT/GT هي طبقة الأصول، وPhysical Delivery هي طبقة إدارة المخاطر—ثلاث طبقات تتراكب معًا، لتحوّل الفائدة إلى أصل على السلسلة قابل للتداول والتركيب
#TermMax #defi
2
2
128
سجّل الدخول لاستكشاف المزيد من المُحتوى
انضم إلى مُستخدمي العملات الرقمية حول العالم على Binance Square
⚡️ احصل على أحدث المعلومات المفيدة عن العملات الرقمية.
💬 موثوقة من قبل أكبر منصّة لتداول العملات الرقمية في العالم.
👍 اكتشف الرؤى الحقيقية من صنّاع المُحتوى الموثوقين.
البريد الإلكتروني / رقم الهاتف
المواضيع الرائجة
EtherGains70.9%InQ3
146,061 مشاهدات
1,126 يقومون بالنقاش
🧭🧭🧭 تحليل 🧭🧭🧭
💡 مؤشر موسم العملات البديلة 💡
🚨🚨🚨 لقد أغلق الربع الثالث (T3). ارتفع سعر ETH بنسبة 71% وBTC بنسبة 43%. 🚨🚨🚨
هل كان هذا بداية موسم العملات البديلة؟
من بين أفضل 100:
🌐🌐🌐 57 تفوقت على BTC خلال 90 يومًا
يبدأ موسم العملات البديلة عند 75، لذا ما زال
كما أنه يتقدم بـ 10 نقاط فقط من قمته السنوية عند 67 🌐🌐
💥💥💥 لكن مهلاً، قبل شهر كان المؤشر عند 23 فقط!
هل يمكن أن يدفعه أكتوبر إلى 75؟ 👀💥💥💥
متابعة من فضلكم
#EtherGains70.9%InQ3
$GRAM
Shamika Metting
·3 إعجاب
·1.1k مشاهدات
TreasuryLetsStatesFileStablecoinCertificationsEarly
7,853 مشاهدات
78 يقومون بالنقاش
US10YearYieldNears5.3%
147,542 مشاهدات
1,119 يقومون بالنقاش