


بواسطة: 23pds@slowmist فريق الأمن
خلفية
في 3 يونيو 2024، نشر مستخدم تويتر @CryptoNakamao قصة حول كيفية تنزيل ملحق Chrome الضار Aggr، مما أدى إلى سرقة مليون دولار، مما دفع غالبية مستخدمي مجتمع العملات المشفرة إلى الاهتمام بمخاطر الامتداد والقلق بشأنها أمن أصول التشفير الخاصة بهم. في 31 مايو، نشر فريق SlowMist الأمني مقالة بعنوان Wolf in Sheep's Clothing | تحليل لسرقة امتداد Chrome الزائف، والتي قدمت تحليلًا تفصيليًا للأساليب الشريرة لامتداد Aggr الخبيث. نظرًا لنقص المعرفة الأساسية بامتدادات المتصفح بين المستخدمين، يشرح كبير مسؤولي أمن المعلومات في SlowMist 23pds المعرفة الأساسية والمخاطر المحتملة للامتدادات من خلال ستة أسئلة وستة إجابات في هذه المقالة، ويقدم اقتراحات للتعامل مع مخاطر الامتدادات، على أمل مساعدة المستخدمين الفرديين ومنصات التداول على تحسين القدرة على حماية أمان الحساب والأصول.

الأسئلة والأجوبة
1. ما هي إضافة Chrome؟
إضافة Chrome (Chrome Extension) هي مكوّن إضافي مصمم لمتصفح جوجل كروم (Google Chrome)، قادر على توسيع وظائف المتصفح وسلوكه. يمكنها تخصيص تجربة المستخدم في التصفح، وإضافة ميزات أو محتوى جديد، أو التفاعل مع المواقع. عادةً ما تُبنى إضافات Chrome باستخدام HTML وCSS وJavaScript وتقنيات ويب أخرى.
عادةً ما تتكوّن بنية إضافات Chrome من الأجزاء التالية:
manifest.json: ملف إعدادات الإضافة، يعرّف المعلومات الأساسية للإضافة (مثل الاسم والإصدار والأذونات… إلخ).
سكريبتات الخلفية (Background Scripts): تعمل في الخلفية داخل المتصفح لمعالجة الأحداث والمهام طويلة المدة.
سكريبتات المحتوى (Content Scripts): تعمل داخل سياق صفحة الويب، وتستطيع التفاعل مباشرة مع الصفحة.
واجهة المستخدم (UI): مثل أزرار شريط أدوات المتصفح، النوافذ المنبثقة، صفحة الإعدادات… إلخ.
2. ما وظيفة إضافة Chrome؟
حظر الإعلانات: يمكن للامتداد اعتراض الإعلانات الموجودة على صفحات الويب ومنعها، وبالتالي تحسين سرعة تحميل الصفحة وتجربة المستخدم. مثلًا: AdBlock و uBlock Origin.
الخصوصية والأمان: بعض الإضافات يمكن أن تعزز خصوصية المستخدم وأمانه، مثل منع التتبع، وتشفير الاتصالات، وإدارة كلمات المرور… إلخ. مثل: Privacy Badger و LastPass.
أدوات الإنتاجية: يمكن للإضافات مساعدة المستخدمين على تحسين الإنتاجية، مثل إدارة المهام، تدوين الملاحظات، تتبع الوقت… إلخ. مثال: Todoist و Evernote Web Clipper.
أدوات المطورين: توفر أدوات التصحيح والتطوير لمطوري الويب، مثل عرض بنية صفحة الويب وتصحيح الكود وتحليل طلبات الشبكة… إلخ. مثال: React Developer Tools و Postman.
وسائل التواصل الاجتماعي والاتصالات: يمكن للإضافات دمج أدوات وسائل التواصل الاجتماعي والاتصال لتسهيل معالجة إشعارات وسائل التواصل والرسائل أثناء تصفح الويب. مثال: Grammarly و Facebook Messenger.
تخصيص صفحات الويب: يمكن للمستخدمين تخصيص مظهر وسلوك صفحات الويب عبر الإضافة، مثل تغيير السمات، وإعادة ترتيب عناصر الصفحة، وإضافة وظائف إضافية… إلخ. مثال: Stylish و Tampermonkey.
مهام الأتمتة: يمكن للإضافات مساعدة المستخدمين على أتمتة المهام المتكررة، مثل تعبئة النماذج تلقائيًا، وتنزيل الملفات على دفعات… إلخ. مثال: iMacros و DownThemAll.
ترجمة اللغة: بعض الإضافات يمكنها ترجمة محتوى صفحات الويب في الوقت الفعلي، لمساعدة المستخدمين على فهم صفحات بلغات مختلفة، مثل Google Translate.
مساعدة في العملات المشفرة: يمكن للإضافات مساعدة المستخدمين على إجراء تداول العملات المشفرة بشكل أكثر سهولة، مثل MetaMask وغيرها.
تُتيح مرونة وتنوع إضافات Chrome إمكانية تطبيقها تقريبًا في أي سيناريوهات للمتصفح، مما يساعد المستخدمين على إنجاز مختلف المهام بكفاءة أكبر.
3. ما هي الأذونات التي قد تطلبها إضافة Chrome بعد التثبيت؟
بعد التثبيت، قد تطلب إضافات Chrome سلسلة من الأذونات لتنفيذ وظائف محددة. تُصرَّح هذه الأذونات في ملف manifest.json للإضافة، ويُطلب من المستخدم تأكيدها أثناء عملية التثبيت. تشمل الأذونات الشائعة:
<all_urls>: يسمح للامتداد بالوصول إلى محتوى جميع المواقع. هذا إذن واسع، يسمح للامتداد بقراءة وتعديل بيانات جميع المواقع.
tabs: يسمح للامتداد بالوصول إلى معلومات علامات تبويب المتصفح، بما في ذلك الحصول على علامات التبويب المفتوحة حاليًا، وإنشاء علامات تبويب وإغلاقها وغيرها.
activeTab: يسمح للامتداد بالوصول مؤقتًا إلى علامة التبويب النشطة الحالية، ويُستخدم عادةً لتنفيذ عملية محددة عندما ينقر المستخدم على زر الإضافة.
storage: يسمح للامتداد باستخدام واجهة برمجة تطبيقات التخزين في Chrome لتخزين البيانات واسترجاعها. ويمكن استخدام ذلك لحفظ إعدادات الإضافة وبيانات المستخدم وغيرها.
الملفات cookie: يسمح بتوسيع الوصول وتعديل ملفات تعريف الارتباط (cookies) داخل المتصفح.
webRequest و webRequestBlocking: يسمح للامتداد باعتراض وتعديل طلبات الشبكة. تُستخدم هذه الأذونات عادةً لحظر الإعلانات وحماية الخصوصية.
العلامات المرجعية (bookmarks): يسمح للامتداد بالوصول إلى العلامات المرجعية للمتصفح وتعديلها.
السجل (history): يسمح للامتداد بالوصول إلى سجل المتصفح وتعديله.
الإشعارات (notifications): يسمح للامتداد بعرض إشعارات سطح المكتب.
القوائم السياقية (contextMenus): يسمح للامتداد بإضافة عناصر قائمة مخصصة إلى قائمة السياق في المتصفح (قائمة النقر بزر الماوس الأيمن).
معلومات الموقع الجغرافي (geolocation): يسمح للامتداد بالوصول إلى معلومات موقع المستخدم الجغرافي.
قراءة وكتابة الحافظة (clipboardRead و clipboardWrite): يسمح للامتداد بقراءة وكتابة محتوى الحافظة.
التنزيلات (downloads): يسمح للامتداد بإدارة التنزيلات، بما في ذلك بدء التنزيل وإيقافه وإلغاؤه.
الإدارة (management): يسمح للامتداد بإدارة امتدادات وتطبيقات المتصفح الأخرى.
الخلفية (background): يسمح للامتداد بالعمل في الخلفية لتنفيذ مهام طويلة المدة.
الإشعارات (notifications): يسمح للامتداد بعرض إشعارات النظام.
التنقل في المتصفح (webNavigation): يسمح للامتداد بمراقبة سلوك تنقل المتصفح وتعديله.
هذه الأذونات تمكن إضافات Chrome من تنفيذ وظائف قوية ومتنوعة، لكنها تعني أيضًا أنها قد تتمكن من الوصول إلى بيانات المستخدم الحساسة، مثل cookies ومعلومات المصادقة وغيرها.
4. لماذا يمكن للإضافة الخبيثة في Chrome سرقة صلاحيات المستخدم؟
يمكن للإضافة الخبيثة في Chrome استغلال الأذونات المطلوبة لسرقة صلاحيات المستخدم ومعلومات المصادقة، لأن هذه الإضافات يمكنها الوصول مباشرة إلى بيئة المتصفح وبيانات المستخدم والتعامل معها. الأسباب وطريقة العمل كالتالي:
وصول واسع للصلاحيات: غالبًا ما تطلب الإضافات الخبيثة عددًا كبيرًا من الصلاحيات، مثل الوصول إلى جميع المواقع (<all_urls>)، وقراءة وتعديل علامات تبويب المتصفح (tabs)، والوصول إلى تخزين المتصفح (storage) وغيرها. تتيح هذه الصلاحيات للإضافة الخبيثة الوصول على نطاق واسع إلى نشاط المستخدم وبياناته داخل المتصفح.
التحكم في طلبات الشبكة:يمكن للإضافة الخبيثة استخدام صلاحيات webRequest و webRequestBlocking لاعتراض طلبات الشبكة وتعديلها، وبالتالي سرقة معلومات المصادقة والبيانات الحساسة للمستخدم. على سبيل المثال، يمكنها اعتراض بيانات النماذج عندما يقوم المستخدم بتسجيل الدخول إلى موقع ما، والحصول على اسم المستخدم وكلمة المرور.
قراءة وكتابة محتوى الصفحة: عبر content scripts، يمكن للإضافة الخبيثة تضمين كود داخل صفحة الويب، وقراءة محتواها وتعديله. وهذا يعني أنها قد تسرق أي بيانات يقوم المستخدم بإدخالها في صفحة الويب، مثل معلومات النماذج، واستعلامات البحث، وغيرها.
الوصول إلى تخزين المتصفح: يمكن للإضافة الخبيثة استخدام صلاحية storage للوصول إلى بيانات المستخدم المحلية وتخزينها، بما في ذلك تخزين المتصفح الذي قد يحتوي على معلومات حساسة (مثل LocalStorage و IndexedDB).
التحكم في الحافظة: عبر صلاحيات clipboardRead و clipboardWrite، يمكن للإضافة الخبيثة قراءة محتوى الحافظة وكتابته لدى المستخدم، وبالتالي سرقة أو العبث بالمعلومات التي يقوم المستخدم بنسخها/لصقها.
التنكر كموقع شرعي: يمكن للإضافة الخبيثة، عبر تعديل محتوى المتصفح أو إعادة توجيه الصفحات التي يزورها المستخدم، أن تتنكر كموقع شرعي وتضلل المستخدم لإدخال معلومات حساسة.
تشغيل طويل في الخلفية: يمكن للإضافة الخبيثة التي تملك صلاحية background أن تعمل باستمرار في الخلفية حتى لو لم يستخدمها المستخدم بشكل مباشر. وهذا يجعلها قادرة على مراقبة نشاط المستخدم لفترة طويلة وجمع كميات كبيرة من البيانات.
التحكم في التنزيلات: باستخدام صلاحية downloads، يمكن للإضافة الخبيثة تنزيل ملفات ضارة وتنفيذها، ما يؤدي إلى تعريض أمان نظام المستخدم للخطر أكثر.
5. لماذا تم سرقة الصلاحيات والأموال من ضحية هذه الإضافة الخبيثة في هذه المرة؟
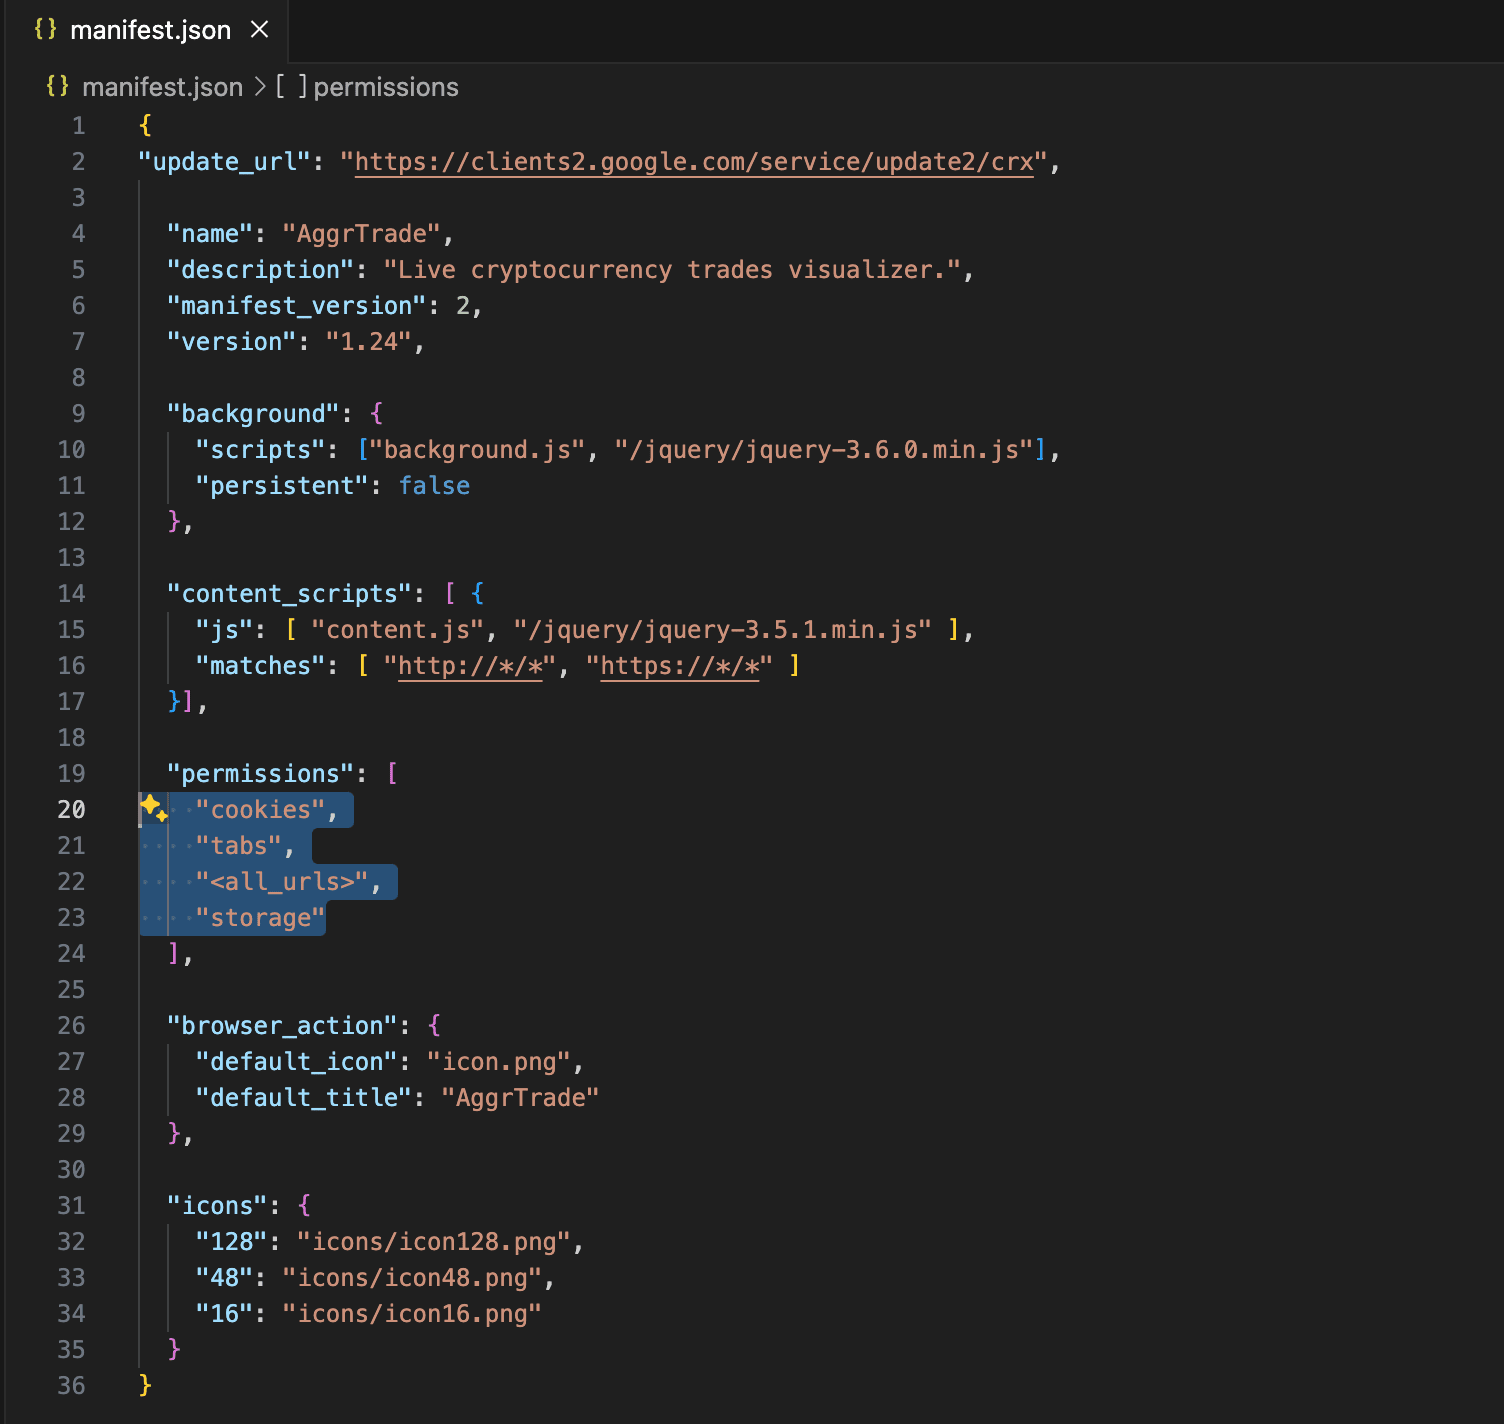
لأن إضافة Aggr الخبيثة في هذه المرة حصلت بالضبط على المعلومات الخلفية التي تحدثنا عنها أعلاه، وفيما يلي مقتطف من محتوى permissions الخاص بملف manifes.json لهذا الإضافة الخبيثة:
cookies
tabs
<all_urls>
التخزين
6. بعد أن تقوم إضافة Chrome خبيثة بسرقة ملفات تعريف الارتباط (cookies) الخاصة بالمستخدم، ما العمليات التي يمكنها القيام بها؟
الوصول إلى الحساب: يمكن للإضافة الخبيثة استخدام cookies المسروقة لمحاكاة تسجيل دخول المستخدم إلى منصة التداول، وبالتالي الوصول إلى معلومات حساب المستخدم، بما في ذلك الرصيد وسجل المعاملات… إلخ.
إجراء المعاملات: قد تسمح cookies المسروقة للإضافة الخبيثة بإجراء المعاملات دون موافقة المستخدم، وشراء أو بيع العملات المشفرة، وحتى نقل الأصول إلى حسابات أخرى.
سحب الأموال: إذا كانت cookies تتضمن معلومات الجلسة وتوكنات المصادقة، فقد تتجاوز الإضافة الخبيثة التحقق الثنائي (2FA) وتباشر مباشرة عملية سحب الأموال، ونقل عملات المستخدم المشفرة إلى محفظة يتحكم بها المهاجم.
الوصول إلى المعلومات الحساسة: يمكن للإضافة الخبيثة الوصول إلى المعلومات الحساسة داخل حساب المستخدم على منصة التداول وجمعها، مثل ملفات التحقق من الهوية والعناوين وغيرها، وقد تُستخدم هذه المعلومات لمزيد من سرقة الهوية أو أنشطة الاحتيال.
تعديل إعدادات الحساب: يمكن للإضافة الخبيثة تغيير إعدادات المستخدم، مثل عنوان البريد الإلكتروني المرتبط ورقم الهاتف… إلخ، مما يتيح التحكم في الحساب وسرقة المزيد من المعلومات.
شن هجمات هندسة اجتماعية عبر انتحال شخصية المستخدم: استخدام حساب المستخدم لشن هجمات هندسة اجتماعية، مثل إرسال رسائل احتيال إلى جهات اتصال المستخدم، وإغرائهم لتنفيذ عمليات غير آمنة أو تقديم معلومات حساسة أكثر.
إجراءات التعامل
عند رؤية هذا، قد يفكر الكثير من المستخدمين: ماذا نفعل إذًا؟ هل نقطع الإنترنت ونتوقف؟ أم نستخدم كمبيوترًا منفصلًا للقيام بالعمليات؟ أم لا نسجل الدخول إلى المنصة عبر الويب؟ توجد على الإنترنت عبارات كثيرة “بضربة واحدة” من نوع هذا النوع، لكن في الحقيقة يمكننا تعلم كيفية الوقاية بشكل معقول من مخاطر كهذه:
إجراءات مواجهة المستخدمين الأفراد:
تعزيز الوعي الأمني الشخصي: تتمثل نصيحة المنع الأولى في تعزيز الوعي الأمني الشخصي، والحفاظ دائمًا على موقف الشك.
تثبيت إضافات من مصادر موثوقة فقط: ثبّت الإضافات من متجر Chrome الإلكتروني أو من مصادر موثوقة أخرى، واطلع على تقييمات المستخدمين وطلبات الأذونات، وحاول ألا تمنح الإضافة صلاحيات وصول غير ضرورية.
استخدام بيئة متصفح آمنة: تجنب تثبيت إضافات من مصادر غير معروفة، وافحص الإضافات غير الضرورية واحذفها بانتظام. كذلك، ثبّت متصفحات مختلفة لعزل متصفح الإضافات عن متصفح أموال التداول.
فحص نشاط الحساب بانتظام: راقب نشاط تسجيل الدخول وسجلات المعاملات لحسابك بشكل دوري، وعند ملاحظة سلوك مشبوه اتخذ إجراءات فورًا.
تذكّر تسجيل الخروج:عند الانتهاء من استخدام منصة إدارة/تصفح الويب، تذكّر تسجيل الخروج. كثير من الناس—لتسهيل الأمر—لا يقومون بالنقر على تسجيل الخروج بعد إتمام العمليات عند تسجيل الدخول إلى المنصة. هذه العادة تشكل خطرًا أمنيًا.
استخدام محفظة الأجهزة (Hardware Wallet):بالنسبة للأصول الكبيرة، استخدم محفظة الأجهزة لتخزينها بهدف رفع مستوى الأمان.
إعدادات المتصفح وأدوات الأمان: استخدم إعدادات متصفح آمنة وإضافات (مثل حاصرات الإعلانات وأدوات حماية الخصوصية) لتقليل مخاطر الإضافات الخبيثة.
استخدام برامج آمنة: ثبّت واستخدم برامج الأمان لاكتشاف ومنع الإضافات الخبيثة وغيرها من البرمجيات الضارة.
وأخيرًا، تقديم نصيحة إدارة مخاطر للمنصات: من خلال هذه الإجراءات يمكن لمنصة التداول تقليل المخاطر الأمنية التي قد تسببها إضافات Chrome الخبيثة للمستخدمين:
الفرض الإجباري للتحقق الثنائي (2FA):
- تفعيل 2FA على مستوى الجميع: يُطلب من جميع المستخدمين تفعيل التحقق الثنائي عند تسجيل الدخول وإجراء العمليات المهمة (مثل التداول والطلب وسحب الأموال) (2FA)، لضمان أنه حتى لو تم سرقة ملفات تعريف الارتباط (cookies)، لا يستطيع المهاجمون الوصول إلى الحساب بسهولة.
- طرق تحقق متعددة: دعم طرق تحقق بخطوتين (ثانوية) مثل الرسائل النصية، البريد الإلكتروني، Google Authenticator، والرموز/التوكنات الخاصة بالأجهزة… إلخ.
إدارة الجلسات والأمان:
- إدارة الأجهزة: توفير ميزة تسمح للمستخدمين بعرض الأجهزة المسجلة وتولي إدارتها، بما يتيح للمستخدم تسجيل خروج جلسات الأجهزة غير المعروفة في أي وقت.
- انتهاء جلسة المستخدم (Session Timeout): تطبيق سياسة انتهاء الجلسة، وإلغاء تسجيل المستخدم تلقائيًا بعد فترة من عدم النشاط المطوّل، لتقليل مخاطر اختطاف الجلسة.
- مراقبة عنوان IP والموقع الجغرافي: اكتشاف والتنبيه لمحاولات تسجيل الدخول القادمة من عناوين IP أو مواقع جغرافية غير معتادة، ومنع هذه المحاولات عند الحاجة.
تعزيز إعدادات أمان الحساب:
- إشعارات الأمان: إرسال إشعارات فورية للمستخدمين حول العمليات المهمة مثل تسجيل الدخول للحساب وتغيير كلمات المرور وعمليات سحب الأموال… ويمكن أن تكون عبر البريد الإلكتروني أو الرسائل النصية لتنبيه المستخدمين إلى النشاط غير المعتاد.
- ميزة تجميد الحساب: توفير خيار يمكن للمستخدم استخدامه بسرعة لتجميد حسابه في حالات الطوارئ، للتحكم في نطاق الضرر.
تعزيز أنظمة المراقبة وإدارة المخاطر:
- اكتشاف السلوك غير المعتاد: استخدام التعلم الآلي وتحليل البيانات الضخمة لمراقبة سلوك المستخدم، وتحديد أنماط المعاملات غير الطبيعية ونشاط الحساب، والتدخل في إدارة المخاطر في الوقت المناسب.
- تنبيه وإدارة مخاطر: إصدار تنبيه وتقييد للسلوكيات المشبوهة مثل تغيير معلومات الحساب بشكل متكرر أو تكرار محاولات تسجيل الدخول الفاشلة.
توفير تعليم أمني وأدوات للمستخدمين:
- التعليم الأمني: نشر المعرفة الأمنية للمستخدمين عبر الحسابات الرسمية على وسائل التواصل والبريد الإلكتروني وإشعارات داخل المنصة وغيرها من القنوات، مع التنبيه إلى مخاطر إضافات المتصفح وكيفية حماية الحساب.
- أدوات الأمان: توفير ملحقات أو إضافات رسمية للمتصفح تساعد المستخدمين على تعزيز أمان الحسابات، والكشف عن التهديدات الأمنية المحتملة والتنبيه إليها.
الخلاصة
بصراحة، ومن الناحية التقنية، في كثير من الأحيان تكون إجراءات إدارة المخاطر المذكورة أعلاه مطبّقة بالفعل، وقد لا تكون هي أفضل الطرق دائمًا. يجب الموازنة بين الأمان والأعمال؛ فعندما تكون إجراءات الأمان صارمة جدًا قد تتأثر تجربة المستخدم، مثلًا: عند الطلب قد يلزم التحقق من مرحلتين، وكثير من المستخدمين—لتسريع إتمام الطلب—يقومون ببساطة بإيقاف ذلك! والنتيجة أن الأمر يصبح سهلًا عليهم وسهلًا أيضًا على القراصنة؛ لأنه بمجرد سرقة ملفات تعريف الارتباط (cookies)، لا يمكن سحب العملات (لا يمكن إجراء عمليات تحويل/سحب)، ويمكن للمهاجمين تنفيذ ما يشبه “الاصطفاف” عبر التبادل/المطابقة (واجهة الأوامر) مما يسبب ضررًا لأصول المستخدم. لذلك، تختلف طرق إدارة المخاطر باختلاف المنصات والمستخدمين. أما نقطة التوازن بين الأمان والأعمال فتختلف من منصة لأخرى؛ نأمل أن تضع المنصة في اعتبارها تجربة المستخدم، وفي الوقت نفسه تحمي حسابات المستخدمين وأصولهم بشكل جيد.
الطريق ألفه خطوة… والأمان أولًا. فريق SlowMist Security Team ينصح جميع المستخدمين: قبل تثبيت البرامج أو “الاندفاع وراء البرمجيات غير الموثوقة” أو تثبيت الإضافات، فكّر لمدة 3 ثوانٍ—اسأل نفسك: هل هذا صحيح؟ هل هو آمن؟ ثم اتخذ الإجراء. حاول أن لا يتحول “القصص” إلى “حوادث”. لمزيد من المعرفة الأمنية، راجع دليل فريق SlowMist (كتيّب الإنقاذ الذاتي في الغابة المظلمة لسلسلة الكتل): https://github.com/slowmist/Blockchain-dark-forest-selfguard-handbook/blob/main/README_CN.md。
حظًا سعيدًا، إلى اللقاء.