


مقدمة
يشير هجوم إعادة الشحن المزيف إلى مهاجم يرسل معلومات معاملة مزورة إلى عنوان محفظة البورصة من خلال استغلال نقاط الضعف أو أخطاء النظام في معالجة إعادة الشحن في البورصة، وتخطئ البورصة في اعتبار معلومات المعاملة المزيفة هذه بمثابة طلب إعادة شحن حقيقي وإضافة الأصول الرقمية المقابلة أو العملات إلى حساب المهاجم. وباستخدام هذه الطريقة، يمكن للمهاجمين الحصول على أصول رقمية غير مدفوعة الأجر، مما يؤدي إلى خسائر في الأصول في البورصة.
تهدف هذه المقالة إلى التعمق في استكشاف كيف يمكن لهجمات الودائع المزيفة اختراق آلية الدفاع في البورصة. سنقوم بتحليل مبادئ هجمات إعادة الشحن الوهمية والكشف عن نقاط الضعف والاستراتيجيات التي يستغلها المهاجمون. وفي الوقت نفسه، سنقوم بتحليل هجمات إعادة الشحن المزيفة من خلال الأمثلة لفهم أساليب الهجوم وتأثيره بشكل أفضل. بالإضافة إلى ذلك، سنناقش أيضًا التدابير الطارئة والوقائية للبورصات للتعامل مع هجمات الودائع المزيفة لتقديم الاقتراحات ذات الصلة لحماية الأصول والرد على الهجمات المماثلة.
شرح مبدأ الإيداع
قبل فهم الإيداع الوهمي، نحتاج أولاً إلى فهم مبدأ شحن/إيداع البورصة.
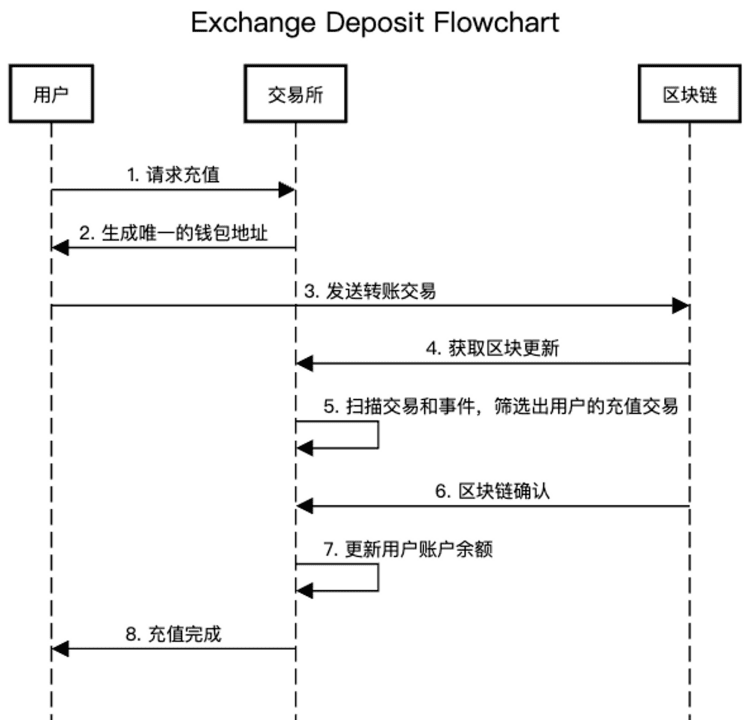
توجد عملية نموذجية كالتالي:
1. توليد عنوان المحفظة
تقوم البورصة بتخصيص عنوان محفظة فريد لكل مستخدم لاستقبال إيداعه. يتم إنشاء هذه العناوين عادةً تلقائيًا بواسطة نظام البورصة. عند قيام المستخدم بالإيداع، يجب عليه إرسال الأصول الرقمية إلى عنوان المحفظة المحدد داخل حساب البورصة.
2. فحص دفتر الأستاذ على البلوكشين
ستقوم عقد البورصة بمزامنة نفسها مع العقد الأخرى في شبكة البلوكشين للحصول على أحدث حالة سلسلة الكتل ومعلومات المعاملات. عندما تتلقى عقد البورصة كتلة جديدة، فإنها تستخرج معرفات معاملات إيداع المستخدم والمبالغ المقابلة من محتوى المعاملات الموجودة ضمن الكتلة أو من أحداث تنفيذ المعاملات التي تسببت بها الكتلة، ثم تُضيفها إلى قائمة الانتظار للإيداع.
3. تأكيد الإيداع
عادةً تشترط البورصة أن تحصل المعاملة على عدد معين من التأكيدات في شبكة البلوكشين قبل اعتبارها صالحة. يقصد بالتأكيد أن المعاملة يتم استشهادها/ضمها من خلال عدد محدد من الكتل في الكتل اللاحقة، وأن يتم التحقق منها وتأكيدها من قبل عمال مناجم آخرين. يمكن أن يختلف عدد التأكيدات الذي تحدده البورصة حسب الأصول الرقمية والشبكة المختلفة.
كما هو موضح في الشكل:
نمط هجمات الإيداع الوهمي
تعد البورصات من أكثر المناطق عرضة لهجمات القراصنة، لذلك غالبًا ما تضع البورصة خوادمها خلف أنظمة دفاع متعددة الطبقات. وبالنسبة للخدمات الأساسية لإدارة الأموال، فقد يصل الأمر إلى التخزين غير المتصل بالإنترنت. ومع ذلك، وبسبب متطلبات سلامة البيانات في أنظمة البلوكشين، لن تتمكن الأنظمة الأمنية الطرفية من اعتراض المعاملات الخبيثة.
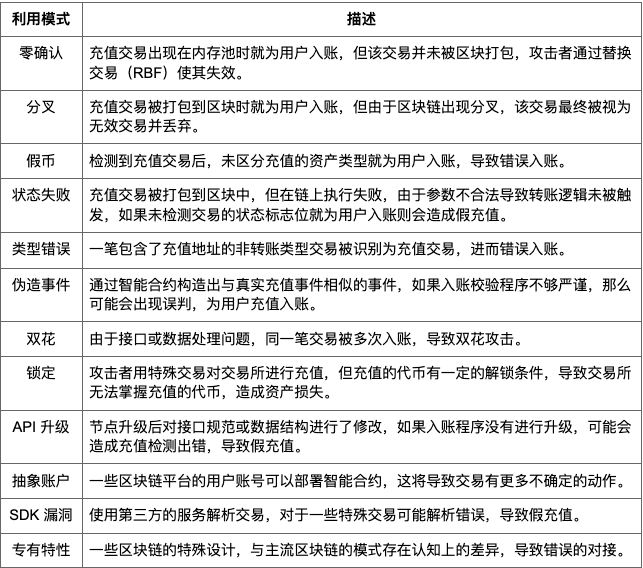
تجدر الإشارة إلى أن هجمات الإيداع الوهمي ليست ثغرات في البلوكشين نفسه، بل يقوم المهاجمون باستغلال بعض خصائصه لإنشاء معاملات خاصة. تجعل هذه المعاملات الخبيثة البورصة تظن أنها طلب إيداع حقيقي، أو تؤدي إلى معالجة نفس طلب الإيداع عدة مرات. وبعد سنوات من الخبرة العملية لدى فريق SlowMist Security، تم تلخيص عدة أساليب شائعة لهجمات الإيداع الوهمي:
منذ عام 2018، قامت مجموعة أمن بطيء الضباب (SlowMist) بالإفصاح عدة مرات عن هجمات متعددة للإيداع الوهمي، بما في ذلك:
تحليل مخاطر التحويل/الإيداع الوهمي لـ USDT [1]
إنذار أحمر: تفاصيل الكشف عن هجمة الإيداع الوهمي في EOS (هجوم حالة hard_fail) وخطة الإصلاح [2]
تفاصيل الكشف عن ثغرة “الإيداع الوهمي” في رموز الإيثريوم وخطة الإصلاح [3]
تحليل مخاطر الإيداع الوهمي على بيتكوين عبر RBF [4]
بالإضافة إلى هجمات الإيداع الوهمي التي تم الكشف عنها مسبقًا، توجد أساليب هجوم كلاسيكية أخرى لم نشاركها علنًا، إلى جانب بعض أساليب الهجوم الشائعة. على سبيل المثال:
إيداع وهمي متعدد التواقيع في Bitcoin
إيداع وهمي للدفع الجزئي في Ripple
إيداع وهمي مزدوج الصرف في Filecoin
الإيداع الوهمي الارتدادي في TON
إذا كنت ترغب في معرفة المزيد من التفاصيل، يسعدنا التواصل معكم لمناقشة الأمر بعمق.
تحليل حالة: الإيداع الوهمي الارتدادي في TON
توجد مشكلة الإيداعات الوهمية في شبه كل سلاسل البلوكشين، لكن تختلف درجة سهولة تجنب الهجوم؛ فبعض الهجمات يمكن تفاديها بسهولة، بينما تتطلب هجمات أخرى أبحاثًا عميقة جدًا في خصائص البلوكشين لتجنب آثارها.
كمثال على الإيداع الوهمي في TON، سنعرض لكم كيفية استغلال المهاجمين الأذكياء لخصائص TON لمهاجمة البورصات.
TON (The Open Network) هو مشروع بلوكشين أطلقه برنامج المراسلة الشهير Telegram، ويدعم نشر العقود الذكية على حسابات المستخدمين.
عند ربط البورصة بإيداعات TON، ووفقًا للطريقة الموصوفة سابقًا، فإنها أولاً تُولّد للمستخدم عنوان إيداع، ثم يقوم المستخدم بتحويل الأصول إلى عنوان الإيداع، وأخيرًا يتم تأكيد الإيداع في الحساب.
كيف تتأكد البورصة أن هذه المعاملة هي معاملة مستخدمها؟ نحن نتحقق من عملية تحويل عادية عبر واجهة RPC:
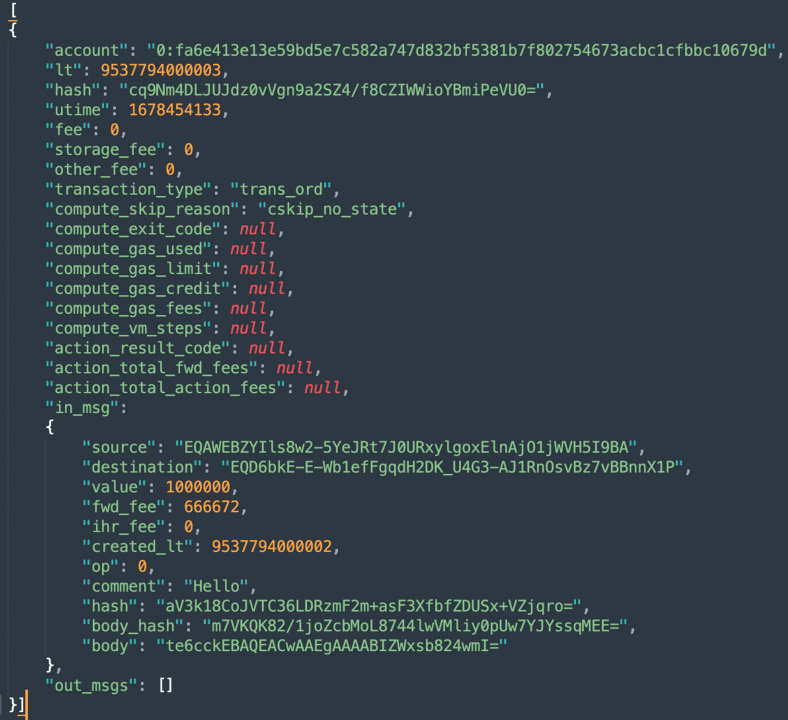
عادةً تتحقق البورصة من أن destination داخل in_msg هو عنوان إيداع المستخدم. إذا كان كذلك، فإنها تحوّل مبلغ value إلى حساب المستخدم وفقًا للدقة ثم تُسجّل الإيداع. ولكن هل هذا آمن؟
ميزة معاملات TON هي أنه تقريبًا ينبغي أن تكون جميع الرسائل الداخلية المرسلة بين العقود الذكية قابلة للارتداد (bounce)، أي يجب تعيين علامة bounce لها. وبهذه الطريقة، إذا لم يكن لدى العقد الذكي الهدف وجود، أو تم طرح استثناء غير مُعالج أثناء معالجة هذه الرسالة، سيتم “إرجاعها/ارتدادها” مع حمل الرصيد الأصلي للقيمة (بعد خصم جميع تحويلات الرسائل ورسوم الغاز).
أي أنه إذا قام مهاجم خبيث، عبر تعيين علامة bounce، بتحويل مبلغ إلى حساب لم يتم نشر عقد عليه مسبقًا، فسيتم ارتداد مبلغ الإيداع إلى الحساب الأصلي بعد خصم رسوم المعاملات. رصدت البورصة سجل إيداع المستخدم، لكنها لم تتوقع أن عملة الإيداع ستعود إلى حساب المهاجم “عن طريق الارتداد” حرفيًا من نفس المسار.
لنلقِ نظرة على هذه المعاملة. عند مقارنتها بمعاملة عادية، يمكن ملاحظة وجود out_msg إضافية. وتكون out_msg هذه عبارة عن عملية ارتداد الأموال إلى الحساب الأصلي.
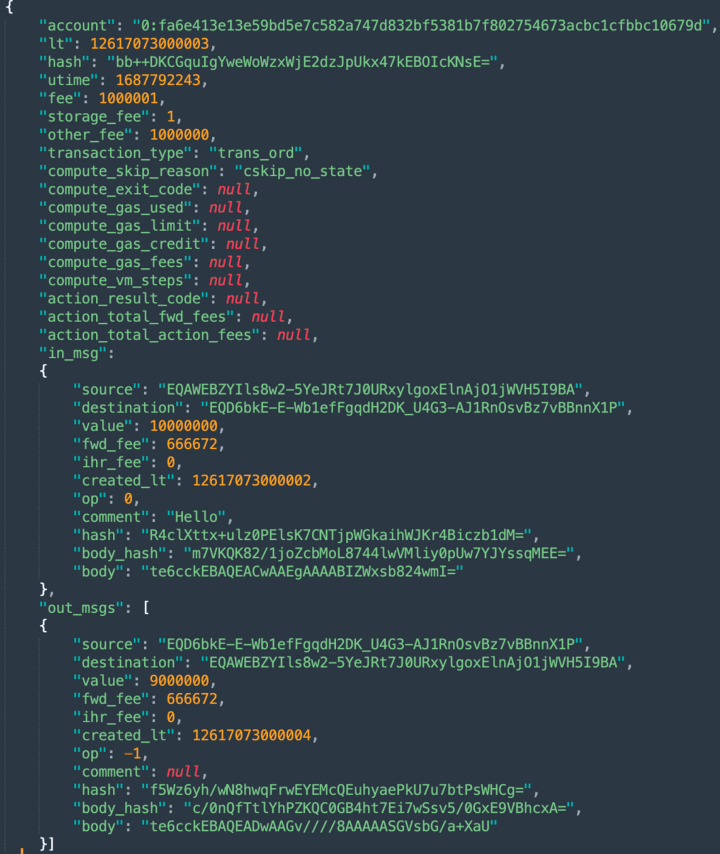
إذا قامت البورصة بفحص in_msg فقط، فقد تسجّل خطأً للمهاجم إيداعًا، مما يؤدي إلى خسارة أصول المنصة.
أفضل الممارسات للوقاية من هجمات الإيداع الوهمي
توجد بعض الاستراتيجيات الأساسية للوقاية من هجمات الإيداع الوهمي:
1. آلية تأكيد متعددة: تحديد متطلبات تأكيد متعددة للإيداع، بحيث لا يُعتبر الإيداع فعّالًا إلا بعد حصول المعاملة على تأكيد كافٍ على سلسلة الكتل. يجب ضبط عدد التأكيدات وفقًا لأمان الأصول الرقمية المختلفة وسرعة تأكيد سلسلة الكتل؛
2. مطابقة صارمة للمعاملة: عند تصفية معاملات المستخدم من الكتل، لا تُعتبر إلا المعاملات التي تطابق تمامًا نمط التحويل العادي مؤهلة لأن يتم ضبطها تلقائيًا كإيداع مكتمل، ثم أخيرًا يتم فحص تغيّر الرصيد؛
3. نظام التحكم في المخاطر: إنشاء نظام متكامل للتحكم في المخاطر لمراقبة واكتشاف الأنشطة غير الطبيعية. يمكن لهذا النظام تحديد المخاطر والسلوكيات الشاذة المحتملة من خلال تحليل عوامل مثل نمط الإيداع وتواتر المعاملات وحجم المعاملات؛
4. تدقيق يدوي: بالنسبة للمعاملات كبيرة المبالغ أو عالية المخاطر، يتم استخدام آلية تدقيق يدوي لإجراء تدقيق إضافي. يمكن للتدقيق اليدوي زيادة موثوقية المعاملة، واكتشاف المعاملات غير الطبيعية، ومنع الإيداعات الخبيثة؛
5. أمان واجهات API: إجراء مصادقة وترخيص لأية واجهات API خارجية لتجنب الوصول غير المصرّح به والثغرات المحتملة. راجع أمان واجهات API بانتظام، وقم بتحديثات أمنية وإصلاحات في الوقت المناسب؛
6. تقييد السحب: بعد حدوث الإيداع/الشحن، يتم تقييد سحب المستخدم مؤقتًا لأصول الإيداع. وهذا يمنح البورصة وقتًا كافيًا للتأكد من صحة عملية الإيداع وللحد من الهجمات المحتملة المتمثلة في الإيداعات الوهمية؛
7. تحديث الأمان: قم بتحديث برنامج البورصة والنظام في الوقت المناسب لإصلاح أي ثغرات أمنية محتملة. راقب باستمرار الحالة الأمنية للبورصة، وتعاون مع خبراء أمن الشبكات لإجراء تدقيقات أمنية واختبارات اختراق بشكل دوري.
بالنسبة لمنع الإيداع الوهمي لسلاسل بلوكشين محددة، يلزم قراءة وثائق المطور/المصدر الرسمية لفهم السمات الموجودة في المعاملات.
نظام اكتشاف الإيداع الوهمي لـ Badwhale
طوّر فريق SlowMist Security نظام اختبار Badwhale للإيداع الوهمي خلال ممارسات طويلة في مجال الهجوم والدفاع، وهو مخصص لمنصات إدارة الأصول الرقمية. يهدف هذا النظام إلى مساعدتها على اكتشاف وتقييم قدرتها على التصدي لهجمات الإيداع الوهمي، وتحسين آليات دفاعها، لضمان أمان أصول المستخدم وموثوقية منصات إدارة الأصول الرقمية.
Badwhale هو نظام تجاري حصري تم تطويره وتراكمه عبر سنوات لدى فريق SlowMist Security، ويقدم الخدمة بشكل مستمر لسنوات عديدة لعشرات المنصات، وقد تجنب بالفعل مخاطر هجمات الإيداع الوهمي التي كان من المتوقع أن تهدد أصولًا بقيمة عشرات المليارات من الدولارات.
الميزات المميزة:
1. محاكاة هجمات الإيداع الوهمي: يستطيع Badwhale محاكاة أنواع مختلفة من هجمات الإيداع الوهمي، ثم يقوم تلقائيًا بإرسال طلبات إيداع وهمية إلى منصة إدارة الأصول الرقمية التي يتم اختبارها. ويساعد ذلك على تقييم نقاط ضعف منصة إدارة الأصول الرقمية، واكتشاف ثغرات ومخاطر أمنية محتملة؛
2. سيناريوهات اختبار متنوعة: يوفر النظام سيناريوهات اختبار وأنماط هجوم متنوعة، ويمكنه إجراء اختبارات شاملة لدفاع منصة إدارة الأصول الرقمية ضد الإيداع الوهمي وفقًا للواقع؛
3. قابلية توسع عالية: تم تصميم Badwhale ليكون نظام اختبار عالي القابلية للتوسع، ويدعم تقديم اختبارات لمنصات إدارة أصول رقمية مختلفة ولمنصات بلوكشين مختلفة، ويمكنه التكيف بمرونة مع احتياجات البنى التحتية المختلفة للأنظمة والبيئات التقنية.
يدعم Badwhale حاليًا اختبارات الإيداع الوهمي لـ مئات سلاسل الكتل العامة، وعشرات الآلاف من الرموز، بما في ذلك:
عوائل بيتكوين (BTC/LTC/DOGE/QTUM...)
BitcoinCash
عوائل الإيثريوم
(ETH/BSC/HECO/RON/CFX-evm/FIL-evm/AVAX-evm/FTM-evm/RSK/GNO/MOVR-evm/GLMR-evm/KLAY/FSN/CELO/CANTO/EGLD/AURORA-evm/TLC/WEMIX/CORE/VS/WAN/KCCL/OKX...)
رموز ERC20 (USDT...)
Ethereum L2 (ARB/OP/METIS...)
Polygon
رموز Polygon
عوائل Cosmos (ATOM/LUNA/KAVA/IRIS/OSMO...)
عوائل EOS ورموز EOS (EOS/WAX/XPR/FIO/TLOS...)
Ripple
Flow
Aptos
Solana
Solana SPL-Tokens
Conflux
عوائل Polkadot (DOT/ASTR/PARA/MOVR/GLMR...)
Tron
Filecoin
Ton
Mina
Sui
Ordinals (ORDI...)
…
بفضل الإمكانيات القوية لـ Badwhale، يمكن لمنصة إدارة الأصول الرقمية إجراء اختبارات دفاعية شاملة ضد الإيداعات الوهمية، وفهم أدائها عند مواجهة هجمات الإيداع الوهمي، ثم تحسين آليات دفاعها لرفع مستوى حماية أصول المستخدم. إدخال Badwhale سيساعد منصة إدارة الأصول الرقمية على تعزيز الحماية الأمنية، وتحسين القدرة على التصدي لهجمات الإيداع الوهمي، وضمان موثوقية تداول الأصول الرقمية وثقة المستخدمين.
الخاتمة
من خلال الدراسة المتعمقة لطرق اختراق هجمات الإيداع الوهمي، يمكننا فهم أفضل لأهمية حماية منصات إدارة الأصول الرقمية لأصول المستخدم والحفاظ على الأمان. ولا يمكن لمنصات إدارة الأصول الرقمية التصدي بفعالية لهجمات الإيداع الوهمي والتهديدات الأمنية الأخرى إلا من خلال تعزيز تدابير الدفاع، والمراقبة المستمرة للثغرات، واتخاذ إجراءات استجابة مناسبة لضمان موثوقية وموثوقية تداول الأصول الرقمية.
روابط مرجعية:
[1] https://mp.weixin.qq.com/s/CtAKLNe0MOKDyUFaod4_hw
[2] https://mp.weixin.qq.com/s/fKINfZLW65LYaD4qO-21nA
[3] https://mp.weixin.qq.com/s/3cMbE6p_4qCdVLa4FNA5-A
[4] https://mp.weixin.qq.com/s/OYi2JDbAoLEdg8VDouqbIg