


الماخذ الرئيسية
التصيد الاحتيالي مشتق من الفعل الإنجليزي "to Fish"، وهو نوع من الهجمات الإلكترونية حيث يقوم المحتالون "بالصيد" للحصول على معلومات شخصية حساسة من خلال التظاهر بأنهم فرد أو شركة حسنة السمعة تثق بها.
تتضمن أساليب التصيد الاحتيالي الأكثر شيوعًا انتحال الشخصية، واستخدام لغة قاسية أو تهديدية، وإرسال روابط خطيرة.
غالبًا ما يقوم المهاجمون بتغيير هوية المرسل/المرسلة لجعل رسالتهم تبدو وكأنها صادرة عن مصدر موثوق.
إذا كانت لديك أي شكوك بشأن مشروعية بريد إلكتروني مزعوم أنه مرسل من Binance، تواصل مع خدمة عملاء Binance وشارك معها ملف EML الخاص بالبريد الإلكتروني بالإضافة إلى لقطات شاشة ذات صلة.
قد يكون حساب Binance الخاص بك هدفًا لمحاولات التصيد الاحتيالي. تعلّم كيفية حماية أموالك المشفرة من خلال دليلنا الشامل.
المهارات اللازمة لاختراق نظام الأمان الخاص بـ Binance ليست متاحة للمتسللين العاديين، لكنهم مع ذلك يملكون الأدوات التي تمكنهم من خداعك وحثّك على كشف اسم المستخدم وكلمة المرور ورمز المصادقة على عاملين (A2F) من خلال الحيلة.
لماذا تهتمّ بتعطيل خزانة شديدة الأمان بينما يكفي إقناع صاحبها بتزويدك بالمفاتيح؟ هذه هي الفكرة الأساسية للتصيد الاحتيالي: استغلال الأخطاء والعواطف البشرية.
استمر في القراءة لمعرفة المزيد عن التصيد الاحتيالي، وفهم كيفية عمل هذه الخدعة، وتعلّم كيفية حماية عملاتك المشفرة من أكثر أساليب التصيد الاحتيالي شيوعًا.
ما هو التصيد الاحتيالي (phishing) وكيف يعمل؟
مشتق من الفعل الإنجليزي «to fish» بمعنى «الصيد»، فإن التصيد الاحتيالي (أو «الاصطياد» بالفرنسية hameçonnage) هو نوع شائع من الهجمات الإلكترونية حيث «يذهب» المحتالون إلى «الصيد» للحصول على معلومات شخصية حساسة عبر انتحال صفة شخص أو شركة معروفة وموثوق بها لديك، مثل Binance. وأكثر تكتيك للتصيد الاحتيالي شيوعًا هو إرسال رسائل البريد الإلكتروني: إذ إن هذه الرسائل سهلة الكتابة بالنسبة للمحتالين وتشبه، إلى حد كبير، رسائلهم الشرعية.
هذه طريقة تبدو بسيطة، لكنها تعمل: فمعظم الهجمات الإلكترونية تبدأ أيضًا برسالة بريد إلكتروني تصيد احتيالي. وقد اكتشفت دراسة أجرتها شركة Valimail المتخصصة في أمن البريد الإلكتروني أنه يتم إرسال أكثر من ثلاثة مليارات رسالة يوميًا تنحلّ/تتحايل على هوية شخص أو شركة، وهو ما يمثل 1٪ من عدد رسائل البريد الإلكتروني المتداولة.
إن معرفة كيفية التعرف على رسائل التصيد الاحتيالي وعدم الوقوع في فخها أمر حيوي لحماية عملاتك المشفرة ومعلوماتك الشخصية. لنستعرض أولًا بعض الأمثلة الشائعة.
ثلاثة أمثلة على رسائل البريد الإلكتروني للتصيد الاحتيالي
تعرض الفقرات التالية بإيجاز التكتيكات التي يستخدمها المحتالون لإرسال رسائل البريد الإلكتروني للتصيد الاحتيالي: انتحال الهوية، لغة مستعجلة أو تهديدية، روابط خطرة… كما أدرجنا عدة أمثلة واقعية لمساعدتك على فهم كل تقنية بشكل أفضل.
1. انتحال الهوية
يُعد انتحال الهوية تكتيكًا يتمثل في إنشاء أسماء نطاقات ومرسلين مزيفين يشبهون الأسماء الرسمية لخداع المستلم. الهدف هو جعله يعتقد أن البريد الإلكتروني شرعي لأن جزءًا من عنوان المرسل يبدو موثوقًا، مثل «binance.com».
إليك مثالًا واقعيًا حيث استخدم المحتالون عنوان «do-not-reply@ses.binance.com»، والذي يبدو رسميًا حتى تلاحظ أن هناك «ses» زيادةً في عنوان المرسل قبل «binance.com».

2. لغة مستعجلة أو تهديدية
غالبًا ما تخلق رسائل البريد الإلكتروني الخاصة بالتصيد الاحتيالي شعورًا بالإلحاح أو الخوف أو الفضول لدى المستلم من أجل التأثير على عواطفه ودفعه لاتخاذ إجراءات فورية. فقد تدفعك، على سبيل المثال، إلى الاعتقاد بأن عملية سحب غير متوقعة قد تم تنفيذها على حسابك، مما يجعلك «تُعيد تعيين» كلمة المرور بينما الحقيقة أنك على وشك الإفصاح عنها لمحتال.
إليك مثالًا على بريد إلكتروني تصيد احتيالي يدّعي أن المستخدم قام بعملية سحب غير متوقعة: لاحظ نبرة القسم المحاط بإطار، إذ تمت صياغته عمدًا لإرباك المستلم وإخافته من خلال عبارات مثل «حظر حسابك» و«حماية جميع أموالك».

3. روابط خطرة ومرفقات مزيفة
تحتوي رسائل البريد الإلكتروني الخاصة بالتصيد الاحتيالي عادةً على روابط تعيد توجيهك إلى مواقع ويب مزيفة مشابهة لنظيراتها الشرعية. وقد تتضمن أيضًا مرفقات مثل ملفات PDF أو ملفات قابلة للتنفيذ أو تطبيقات مُعاد تصميمها تحتوي على سكربتات أو برمجيات خبيثة. قد يؤدي فتح هذه المرفقات إلى منح المتسللين وصولًا غير مصرح به إلى أجهزتك، أو تمكينهم من سرقة معلومات حساسة، أو حتى تحويل الأموال دون موافقتك.
إليك مثالًا على بريد إلكتروني تصيد احتيالي يحتوي رابطًا ضارًا: يؤدي النقر على [التحقق من البريد الإلكتروني] إلى صفحة تسجيل دخول مزيفة في Binance تطلب منك إدخال اسم مستخدم وكلمة مرور. قد يمكّن ذلك لاحقًا المحتالين من استعادة بيانات الأشخاص على الإنترنت لإعادة بيعها أو سرقة حسابهم وأموالهم.

أربع طرق لكشف محاولة تصيد احتيالي
الآن بعد أن قدمنا لك بعض أمثلة رسائل البريد الإلكتروني للتصيد الاحتيالي، دعنا نتناول عدة طرق لتحديدها.
1. Binance Verify
هل تلقيت بريدًا إلكترونيًا من Binance يبدو لك مشبوهًا؟ قبل كل شيء، تحقّق من عنوان المرسل على Binance Verify: إذا أخبرك الأداة بـ «المصدر غير مُتحقق»، فهذا يعني على الأرجح أن هذا البريد الإلكتروني خطير.

حتى إذا تم التحقق من عنوان المصدر بواسطة Binance Verify، فقد يكون ذلك انتحالًا للهوية: كما شرحنا سابقًا، غالبًا ما يستخدم المحتالون هذه الخدعة لجعل مراسلاتهم تبدو شرعية. يستخدمون أسماء نطاقات متشابهة جدًا مع نظيراتها الشرعية أو رؤوسًا مزيفة في حقول «الرد على» أو «مسار العودة».
بالإضافة إلى عناوين المرسل، يمكن لـ Binance Verify أيضًا التحقق من أي حساب على شبكات التواصل الاجتماعي وأي رابط لموقع ويب يتضمنه البريد الإلكتروني المشبوه.
حسابات على وسائل التواصل الاجتماعي
إذا كان البريد الإلكتروني الذي تلقيته يدعوك إلى التواصل مع «موظف/موظفة في Binance» على وسائل التواصل الاجتماعي (مثل Telegram أو Facebook أو WeChat)، فكر في التحقق من اسم مستخدمه/اسم مستخدمها على Binance Verify.
يوضح الشكل أدناه الشاشة التي تظهر عندما يكون اسم مستخدم حساب Binance حقيقيًا. تذكّر أن المجرمين غالبًا ما ينتحلون هوية موظفي الشركة: لا يُعد Binance Verify سوى واحدة من عدة خطوات يجب اتخاذها للتحقق من هوية الفرد.

روابط مواقع الويب
كن حذرًا عند النقر على الروابط الموجودة داخل رسائل البريد الإلكتروني. للتحقق من عنوان URL الخاص بـ Binance، انقر بزر الماوس الأيمن عليه ثم اختر «نسخ الرابط»، وبعد ذلك الصقه في Binance Verify للتحقق من أصالة موقع الويب. يوضح الشكل أدناه الشاشة التي تظهر عندما يحدد Binance Verify أن موقع الويب هو نطاق رسمي لـ Binance.

2. رمز مضاد للتصيد الاحتيالي
نُنصحك بشدة بتكوين رمز مضاد للتصيد الاحتيالي (anti-phishing) إذا لم تقم بذلك بالفعل. إنها عملية بسيطة تستغرق بضع دقائق فقط، وبعد إتمامها، ستذكر كل رسالة بريد إلكتروني حقيقية يتم إرسالها من Binance مجموعةً فريدة من الأرقام والحروف التي قمت بتحديدها.
إليك شكل بريد إلكتروني من Binance مع رمز مضاد للتصيد الاحتيالي وبدونه: انتبه لرسائل البريد الإلكتروني التي يُدّعى أنها مُرسلة من Binance والتي لا تحتوي على رمزك المضاد للتصيد الاحتيالي.

3. التحقق من ملف EML
قم بتنزيل البريد الإلكتروني كملف EML لاسترداد معلومات مخفية إضافية لأغراض التحقق. ورغم أن هذه الطريقة أكثر تقنيّة، فهي فعّالة جدًا لاكتشاف محاولات التصيد الاحتيالي.
SPF/DMARC/DKIM
يمكنك على سبيل المثال فتح الملف وإجراء تحقق SPF/DMARC/DKIM. إذا فشلت جميع عمليات التحقق أو بعضها (على سبيل المثال إذا كانت نتيجة التحقق تشير إلى «dkim=fail»)، فمن المرجح جدًا أن البريد الإلكتروني صادر من مصدر غير مصرح به.

سمعة عنوان IP
ضمن ملف EML، يمكنك أيضًا العثور على عنوان IP ومقارنته بالعناوين التي تم الإبلاغ عنها للنشاط غير القانوني. ما عليك سوى نسخ العنوان ولصقه في أداة التحقق من سمعة عناوين IP مثل abuseipdb أو virustotal. ملاحظة: قد لا تحتوي قواعد البيانات هذه أحيانًا على أي معلومات إذا كان عنوان IP الذي تم التحقق منه حديثًا جدًا. يُرجى الرجوع دائمًا إلى عدة مصادر قبل استخلاص استنتاجاتك.

4. التواصل مع خدمة عملاء Binance
إذا كانت لديك شكوك حول بريد إلكتروني استلمته، فنوصيك بالتواصل مع خدمة عملاء Binance عبر إرسال لقطات شاشة وملف EML. ومن بين جميع الطرق الموضحة في هذا الدليل، فإن هذه الطريقة لا تخطئ عمليًا: بمجرد استلام ملفك، سيساعدك فريقنا ذو الخبرة الكبيرة في محاولات التصيد الاحتيالي في التحقق من أصالة البريد الإلكتروني.
لتنزيل ملف EML، اتبع الخطوات المفصلة في الفقرة التالية.
تنزيل ملف EML
لنرَ كيفية تنزيل محتوى رسالة بريد إلكتروني بصيغة ملف EML من Gmail وOutlook.
Gmail
افتح رسالة البريد الإلكتروني التي تريد تنزيلها بصيغة EML. انقر على النقاط الثلاث في الزاوية العلوية اليمنى من البريد الإلكتروني.
في قائمة الاختيار المنسدلة، اختر «تنزيل الرسالة».

Outlook
افتح رسالة البريد الإلكتروني التي تريد تنزيلها بصيغة EML. انقر على النقاط الثلاث في الزاوية العلوية اليمنى من البريد الإلكتروني.
في قائمة الاختيار المنسدلة، اختر «تنزيل».
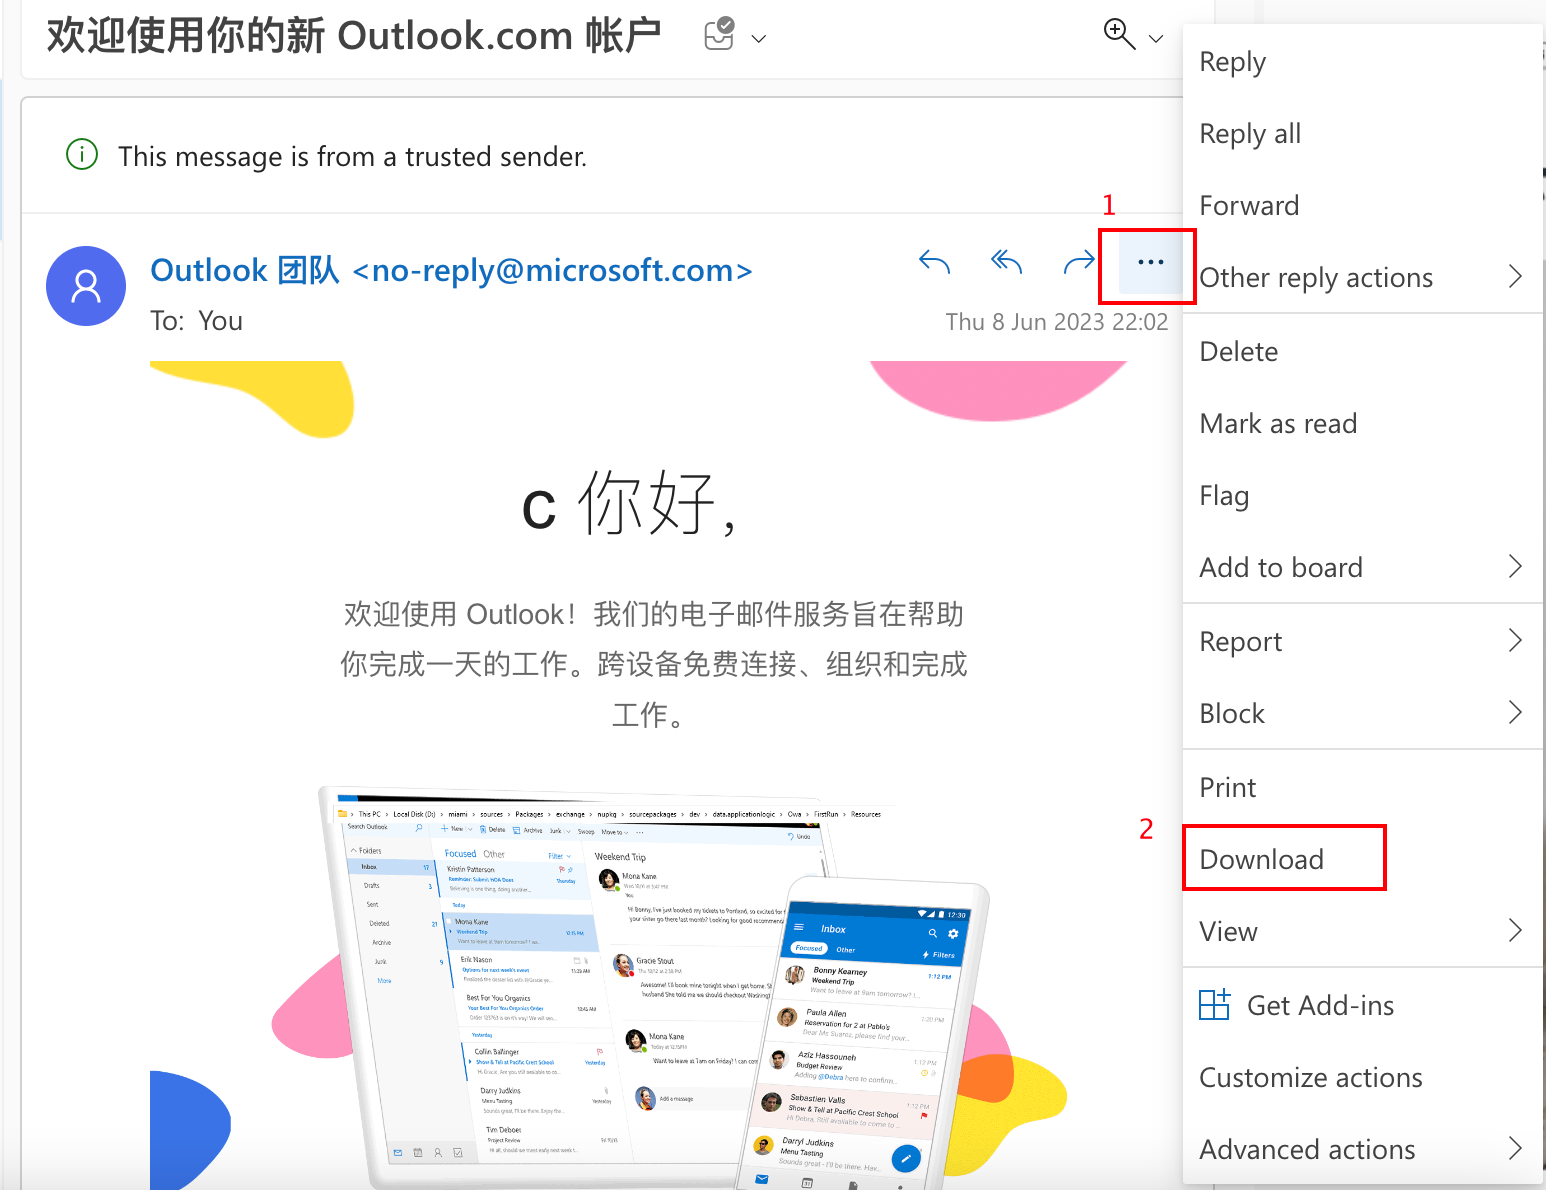
بعد تنزيل البريد الإلكتروني، انقر بزر الماوس الأيمن على ملف EML واختر [فتح باستخدام] ثم [أخرى]. بعد ذلك، اختر TextEdit على macOS أو Notepad(++) على Windows.

كيف تتفادى محاولات التصيد الاحتيالي؟
ابقَ يقظًا تجاه محاولات التصيد الاحتيالي وتعلّم كيفية حماية أموالك اليوم لتجنب كارثة مستقبلية. إليك ملخصًا سريعًا لأفضل الممارسات التي يجب اتباعها:
قم بإعداد رمزك المضاد للتصيد الاحتيالي باستخدام هذا الدليل.
قبل أي شيء، ابحث عن أي عنوان بريد إلكتروني أو عنوان URL أو اسم مستخدم لـ «Binance» على Binance Verify.
لا تنقر على الروابط المشبوهة: فقد تقوم عن طريق الخطأ بتثبيت برامج ضارة على جهازك أو الوصول إلى موقع مزيف تم إنشاؤه بهدف استرجاع معلوماتك الحساسة.
لا تفصح عن أي معلومات شخصية لأي شخص غير معروف لك، بما في ذلك بيانات تسجيل الدخول، وأرقام هاتفك، وحساباتك البنكية، وعبارات استرداد محفظتك أو مفاتيحك الخاصة.
فعّل المصادقة على عاملين (A2F): إذا تم اختراق بيانات حسابك، فقد تعقّد A2F المهمة على المحتال الذي يحاول الاستيلاء على حسابك.
تفاعل فقط مع الشركات الشرعية في إطار الأنشطة، واحذر من الدعوات إلى «جوائز مجانية» أو «airdrops» التي تصل عبر البريد الإلكتروني.
إذا كانت لديك أي شكوك بخصوص بريد إلكتروني، فاطلب المساعدة من خدمة عملاء Binance: سنسعد بالتحقق من ملف EML نيابةً عنك.
لمزيد من المعلومات
لقطة اليوم: أكواد مكافحة التصيد الاحتيالي وكيف تحمي نفسك
ابقَ في أمان: ماذا تفعل إذا تم اختراق حسابك؟
كيف تحمي عملاتك المشفرة من هجمات انتحال الهوية عبر الرسائل النصية SMS؟
تداول في كل مكان عبر تطبيق Binance للتداول عبر الهاتف المحمول (iOS/Android)
تابعنا على:
Instagram: https://www.instagram.com/binancefrench
Twitter: https://twitter.com/LeBinanceFR
Facebook: https://www.facebook.com/BinanceFrance
Telegram: https://t.me/BinanceFrench
تنبيه بشأن المخاطر: تخضع أسعار الأصول الرقمية لمخاطر سوق مرتفعة ولتذبذب الأسعار. قد تنخفض قيمة استثمارك أو ترتفع، وقد لا تتمكن من استرداد المبلغ المستثمر. أنت وحدك المسؤول عن قراراتك الاستثمارية، وBinance غير مسؤولة عن الخسائر التي قد تتعرض لها. لا تمثل الأداءات السابقة مؤشرًا موثوقًا للأداء المستقبلي. يجب عليك أن تستثمر فقط في المنتجات التي تعرفها والتي تفهم مخاطرها. يتعين عليك مراجعة خبرتك الاستثمارية بعناية، ووضعك المالي، وأهدافك الاستثمارية، وقدرتك على تحمل المخاطر، واستشارة مستشار مالي مستقل قبل إجراء أي استثمار. لا يُعد هذا أيًا كان تفسيرًا على أنه نصيحة استثمارية أو حافز أو توصية لاتخاذ قرار بشأن أي أصل رقمي. لمزيد من المعلومات، يُرجى الرجوع إلى شروط الاستخدام الخاصة بنا وإخلاء مسؤوليتنا بشأن المخاطر.