


النقاط الرئيسية التي يجب تذكرها
يُشتق مصطلح التصيد الاحتيالي (Phishing) — ويسمى أيضًا «الاصطياد» في الفرنسية «hameçonnage» — من الفعل الإنجليزي «to fish» الذي يعني «الصيد». وهو نوع من الهجمات الإلكترونية يقوم فيه المحتالون «بالصيد» وراء المعلومات الشخصية الحساسة عبر التظاهر بأنهم شخص أو شركة معروفة وموثوق بها لديك.
تشمل أكثر تكتيكات التصيد الاحتيالي شيوعًا انتحال الهوية، واستخدام لغة مُلحة أو تهديدية، وإرسال روابط خطرة.
يغيّر المهاجمون غالبًا هوية المرسل/المرسِلة لتبدو وكأن رسالة البريد الإلكتروني قادمة من مصدر موثوق.
إذا ساورك الشك حول شرعية بريد إلكتروني يُزعم أنه مرسل من Binance، تواصل مع دعم عملاء Binance وشارك معه ملف EML للبريد الإلكتروني بالإضافة إلى لقطات الشاشة ذات الصلة.
قد يكون حساب Binance الخاص بك هدفًا لمحاولات التصيد الاحتيالي. تعلّم كيفية حماية أموالك المشفرة باستخدام دليلنا الشامل.
إن المهارات اللازمة للاقتحام في نظام الأمان لدى Binance ليست متاحة للمتسللين العاديين، لكنهم مع ذلك يمتلكون الأدوات التي تمكنهم من خداعك بشكل ماكر لإفشاء اسم المستخدم وكلمة المرور وكود المصادقة بخطوتين (A2F).
لماذا تتعب نفسك بفتح خزانة شديدة الأمان بينما يمكنك ببساطة إقناع مالكها بتزويدك بالمفاتيح؟ هذا هو المبدأ الأساسي للتصيد الاحتيالي (Phishing): استغلال الأخطاء والمشاعر البشرية.
تابع القراءة لمعرفة المزيد عن التصيد الاحتيالي، وفهم كيفية عمل هذا الاحتيال، وتعلم كيفية حماية عملاتك المشفرة من أشهر تقنيات التصيد الاحتيالي.
ما هو التصيد الاحتيالي وكيف يعمل؟
يُشتق مصطلح التصيد الاحتيالي (Phishing) — ويسمى «الاصطياد» في الفرنسية «hameçonnage» — من الفعل الإنجليزي «to fish» الذي يعني «الصيد». وهو نوع شائع من الهجمات الإلكترونية يقوم فيه المحتالون «بالصيد» وراء المعلومات الشخصية الحساسة عبر التظاهر بأنهم شخص أو شركة معروف/معروفة يمكنك الوثوق بهما، مثل Binance. وتتمثل أكثر حيلة تصيد احتيالي شيوعًا في إرسال رسائل البريد الإلكتروني؛ إذ يسهل صياغتها وتشبه، إلى حد ما، نظيراتها الشرعية.
قد تبدو هذه طريقة سهلة، لكنها تعمل: فمعظم الهجمات الإلكترونية تبدأ فعلًا برسالة بريد إلكتروني للتصيد الاحتيالي. وجدت دراسة أجرتها شركة Valimail المتخصصة في أمن البريد الإلكتروني أنه يتم إرسال أكثر من ثلاثة مليارات رسالة تنتحل هوية شخص أو شركة يوميًا، وهو ما يمثل 1% من عدد رسائل البريد الإلكتروني المتداولة.
إن القدرة على تحديد رسائل البريد الإلكتروني الخاصة بالتصيد الاحتيالي وعدم الوقوع في فخها أمر حيوي لحماية عملاتك المشفرة ومعلوماتك الشخصية. لنبدأ أولًا ببعض الأمثلة الشائعة.
ثلاثة أمثلة على رسائل البريد الإلكتروني الخاصة بالتصيد الاحتيالي
تستعرض الفقرات التالية باختصار التكتيكات التي يستخدمها المحتالون لإرسال رسائل البريد الإلكتروني الخاصة بالتصيد الاحتيالي: انتحال الهوية، اللغة الملحّة أو التهديدية، الروابط الخطرة... كما أدرجنا أيضًا عدة أمثلة واقعية لمساعدتك على فهم كل تقنية بشكل أفضل.
1. انتحال الهوية
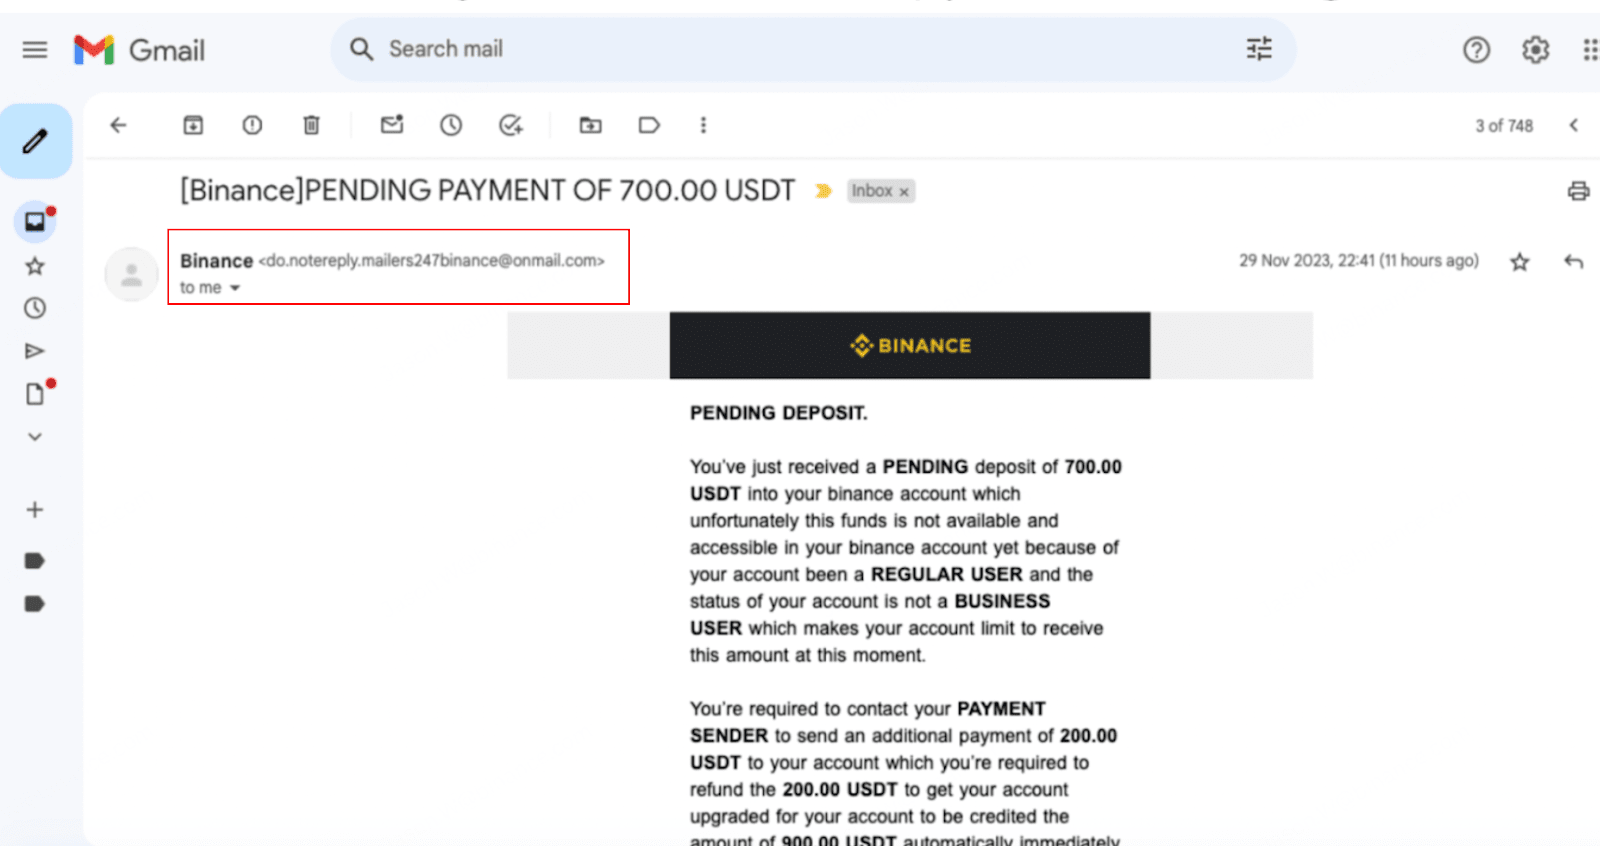
انتحال الهوية هو تكتيك يتمثل في إنشاء أسماء نطاقات ومرسلين مزيفين يشبهون الأسماء الرسمية لخداع المستلم. الهدف هو جعل المستلم يعتقد أن البريد الإلكتروني شرعي لأن جزءًا من عنوان المرسل يبدو موثوقًا، مثل «binance.com».
إليك مثالًا واقعيًا استخدم فيه المحتالون العنوان «do.notereply.mailers247binance@onmail.com»، والذي يبدو رسميًا حتى تلاحظ وجود «onmail» في العنوان بشكل زائد.
2. لغة مُلحة أو تهديدية
غالبًا ما تخلق رسائل البريد الإلكتروني الخاصة بالتصيد الاحتيالي شعورًا بالإلحاح أو الخوف أو الفضول لدى المستلم من أجل التلاعب بمشاعره ودفعه إلى اتخاذ إجراء فوري. وقد يدفعك ذلك مثلًا إلى الاعتقاد بأن سحبًا غير متوقع قد تم تنفيذه على حسابك، مما يؤدي إلى «إعادة تعيين» كلمة المرور بينما تكون أنت في الواقع على وشك الكشف عنها لمحتال.
إليك مثالًا على بريد إلكتروني للتصيد الاحتيالي يدّعي أن المستخدم قد أجرى عملية سحب غير متوقعة: انتبه إلى نبرة القسم المربع، وهي مكتوبة عمدًا بهدف إرباك المستلم وإخافته باستخدام عبارات مثل «حظر حسابك» و«حماية جميع أموالك».

3. روابط خطرة ومرفقات مزيفة
تتضمن رسائل البريد الإلكتروني الخاصة بالتصيد الاحتيالي عادةً روابط تعيد توجيهك إلى مواقع ويب مزيفة مشابهة لنظيراتها الشرعية. وقد تتضمن أيضًا مرفقات مثل ملفات PDF أو ملفات قابلة للتنفيذ أو تطبيقات مُعاد تهيئتها تحتوي على سكربتات أو برامج ضارة. إن فتح هذه المرفقات قد يمنح المتسللين وصولًا غير مصرح به إلى أجهزتك، أو يتيح لهم سرقة معلومات حساسة، أو حتى تحويل الأموال دون موافقتك.
إليك مثالًا على بريد إلكتروني للتصيد الاحتيالي يحتوي على رابط ضار: يؤدي النقر على [التحقق من البريد الإلكتروني] إلى صفحة تسجيل دخول مزيفة من Binance تطلب إدخال اسم مستخدم وكلمة مرور. وقد يتيح ذلك بعد ذلك للمحتالين استرداد بيانات المستخدمين لإعادة بيعها أو سرقة حسابهم وأموالهم.

أربع طرق لتمييز محاولة التصيد الاحتيالي
الآن بعد أن قدمنا لك بعض أمثلة رسائل البريد الإلكتروني الخاصة بالتصيد الاحتيالي، دعنا نتناول عدة طرق لتحديدها.
1. Binance Verify
هل تلقيت بريدًا إلكترونيًا من Binance يبدو لك مشبوهًا؟ قبل كل شيء، تحقّق من عنوان المرسل على Binance Verify: إذا أخبرك الأداة بأنها «مصدر غير مُتحقق»، فهذا يعني أن البريد الإلكتروني على الأرجح خطير.

حتى إذا تم التحقق من عنوان المصدر بواسطة Binance Verify، فقد يكون ذلك انتحال هوية: كما تم توضيحه سابقًا، تُستخدم هذه الخدعة بشكل شائع من قبل المحتالين لجعل تواصلهم يبدو شرعيًا. يستخدمون أسماء نطاقات متشابهة جدًا مع نظيراتها الشرعية أو يستخدمون رؤوسًا (Headers) منتحلة في حقول «الرد» أو «مسار العودة».
بالإضافة إلى عناوين المرسل، يمكن أن يتحقق Binance Verify أيضًا من أي حساب على شبكات التواصل الاجتماعي وأي رابط لموقع ويب يحتوي عليه البريد الإلكتروني المشبوه.
حسابات على شبكات التواصل الاجتماعي
إذا كان البريد الإلكتروني الذي تلقيته يدعوك للتواصل مع «موظف/موظفة من Binance» على شبكات التواصل الاجتماعي (مثل Telegram أو Facebook أو WeChat)، ففكّر في التحقق من اسم المستخدم الخاص به/بها على Binance Verify.
يوضح الرسم أدناه الشاشة التي تظهر عندما يكون اسم المستخدم لحساب Binance حقيقيًا. تذكّر أن المجرمين غالبًا ما ينتحلون هوية موظفين في الشركة: يعد Binance Verify مجرد إجراء واحد من بين العديد من الخطوات التي يجب اتباعها للتحقق من هوية الفرد.

روابط مواقع الويب
كن حذرًا عند النقر على روابط مواقع الويب الموجودة داخل رسائل البريد الإلكتروني. للتحقق من عنوان URL الخاص بـ Binance، انقر بزر الماوس الأيمن عليه وحدّد «نسخ الرابط»، ثم الصقه في Binance Verify للتحقق من أصالة موقع الويب. يوضح الرسم أدناه الشاشة التي تظهر عندما يحدد Binance Verify أن موقع الويب هو نطاق رسمي تابع لـ Binance.

2. كود مكافحة التصيد الاحتيالي
نوصيك بشدة بإعداد كود مكافحة التصيد الاحتيالي إذا لم تقم بذلك بعد. إنها عملية بسيطة تستغرق بضع دقائق فقط، وبعد إتمامها، سيتضمن كل بريد إلكتروني حقيقي يتم إرساله من Binance تركيبة فريدة من الأرقام والحروف التي قمت بتحديدها.
إليك شكل البريد الإلكتروني من Binance مع كود مكافحة التصيد الاحتيالي وبدونه: انتبه من رسائل البريد الإلكتروني التي يُزعم أنها مرسلة من Binance والتي لا تحتوي على كود مكافحة التصيد الاحتيالي الخاص بك.

3. التحقق من ملف EML
قم بتنزيل البريد الإلكتروني بصيغة ملف EML لاستعادة معلومات مخفية إضافية لأغراض التحقق. وعلى الرغم من أنها طريقة أكثر تقنية، فهي فعّالة جدًا لاكتشاف محاولات التصيد الاحتيالي.
SPF/DMARC/DKIM
يمكنك على سبيل المثال فتح الملف وإجراء التحقق SPF/DMARC/DKIM. إذا فشلت جميع عمليات التحقق أو بعضها (على سبيل المثال إذا أظهر التحقق «dkim=fail»)، فمن المرجح جدًا أن البريد الإلكتروني جاء من مصدر غير مصرح به.

سمعة عنوان IP
في ملف EML، يمكنك أيضًا العثور على عنوان IP ومقارنته بعناوين تم الإبلاغ عنها مقابل أنشطة غير قانونية. كل ما عليك فعله هو نسخ العنوان ولصقه في أداة التحقق من سمعة عناوين IP مثل abuseipdb أو virustotal. ملاحظة: قد لا تحتوي قواعد البيانات هذه أحيانًا على أي معلومات إذا كان عنوان IP الذي تم التحقق منه حديثًا جدًا. تحقّق دائمًا من مصادر متعددة قبل استخلاص النتائج بنفسك.

4. التواصل مع دعم عملاء Binance
إذا كانت لديك شكوك حول بريد إلكتروني تم استلامه، فنوصيك بالتواصل مع دعم عملاء Binance عبر إرسال لقطات الشاشة وملف EML. ومن بين جميع الطرق المذكورة في هذا الدليل، فإن هذه الطريقة هي الوحيدة التي لا تخطئ: بمجرد استلام ملفك، ستساعدك فرقنا شديدة الخبرة في محاولات التصيد الاحتيالي على التحقق من أصالة البريد الإلكتروني.
لتنزيل ملف EML، اتبع الخطوات التفصيلية في الفقرة أدناه.
تنزيل ملف EML
لنتعرف على كيفية تنزيل محتوى بريد إلكتروني بصيغة ملف EML من Gmail وOutlook.
Gmail
افتح البريد الإلكتروني الذي ترغب في تنزيله بصيغة EML. انقر على النقاط الثلاث في الزاوية العلوية اليمنى من البريد الإلكتروني.
في قائمة منسدلة، حدّد «تنزيل الرسالة».

Outlook
افتح البريد الإلكتروني الذي ترغب في تنزيله بصيغة EML. انقر على النقاط الثلاث في الزاوية العلوية اليمنى من البريد الإلكتروني.
في القائمة المنسدلة، حدّد «تنزيل».
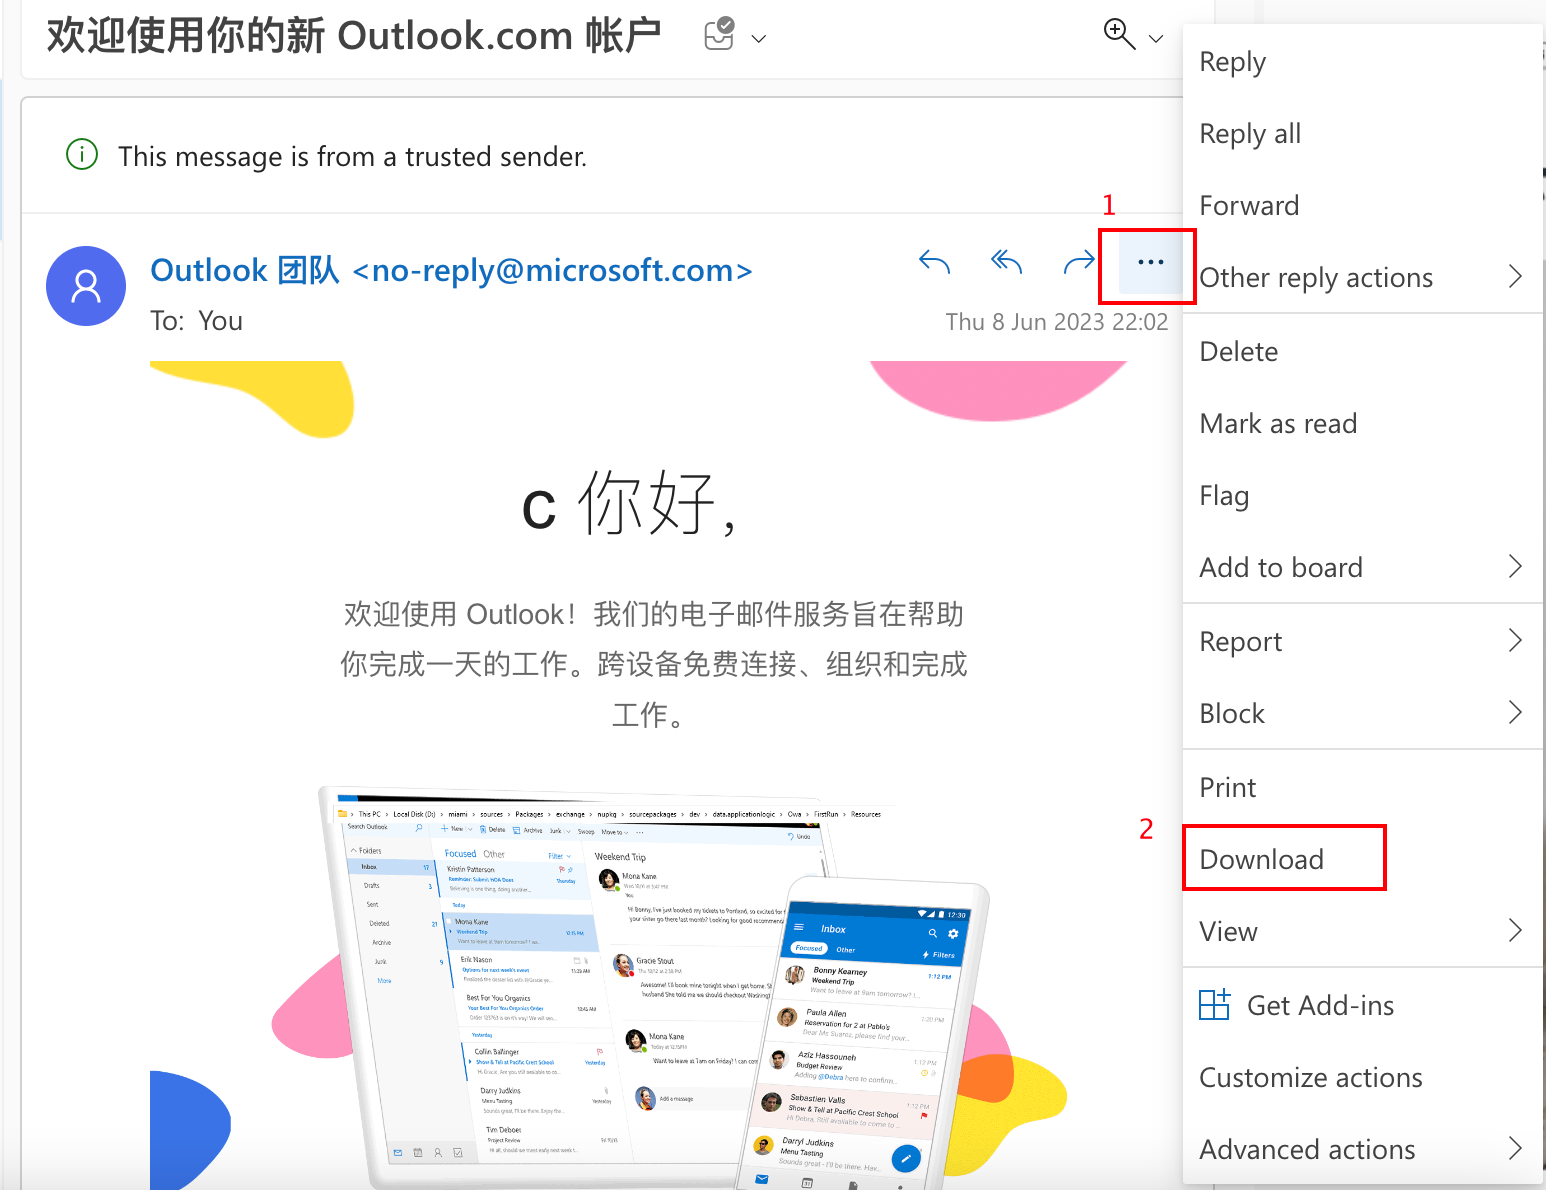
بعد تنزيل البريد الإلكتروني، انقر بزر الماوس الأيمن على ملف EML وحدّد [فتح باستخدام] ثم [غير ذلك]. بعد ذلك، اختر TextEdit على macOS أو Notepad(++) على Windows.

كيف تتجنب محاولات التصيد الاحتيالي؟
ابقَ متيقظًا تجاه محاولات التصيد الاحتيالي وتعلم كيفية حماية أموالك اليوم لتجنب كارثة مستقبلية. إليك ملخصًا سريعًا لأفضل الممارسات التي يجب اتباعها:
قم بإعداد كود مكافحة التصيد الاحتيالي باستخدام هذا الدليل.
قبل كل شيء، ابحث عن أي عنوان بريد إلكتروني أو URL أو أي اسم مستخدم لـ «Binance» على Binance Verify.
لا تنقر على روابط مشبوهة: فقد تقوم عن غير قصد بتثبيت برامج ضارة على جهازك أو الوصول إلى موقع ويب مزيف تم إنشاؤه لاسترداد معلوماتك الحساسة.
لا تفضِ أي معلومات شخصية لأي شخص غير معروف لك، بما في ذلك معلومات تسجيل الدخول وأرقام الهاتف وحساباتك البنكية وعبارات استرداد محفظتك أو مفاتيحك الخاصة.
فعّل المصادقة بخطوتين (A2F): إذا تم سرقة معلومات حسابك، فقد تؤدي A2F إلى تعقيد مهمة المحتال الذي يحاول الاستيلاء على حسابك.
تفاعل فقط مع الشركات الشرعية عند القيام بأنشطة، واحذر من دعوات «المسابقات المجانية» أو «عمليات Airdrop» التي تصل عبر البريد الإلكتروني.
إذا كانت لديك شكوك مستمرة حول بريد إلكتروني ما، فاطلب المساعدة من دعم عملاء Binance: سنسعد بالتحقق من ملف EML نيابةً عنك.
لمزيد من المعلومات
لقطة اليوم: أكواد مكافحة التصيد الاحتيالي وكيف تحمي نفسك
ابقَ في أمان: ماذا تفعل إذا تم اختراق حسابك؟
كيف تحمي أصولك المشفرة من هجمات انتحال الهوية عبر الرسائل القصيرة (SMS)؟
تداول في كل مكان عبر تطبيق Binance للتداول بالعملات الرقمية (iOS/Android)
تابعنا على:
Instagram: https://www.instagram.com/binancefrench
Twitter: https://twitter.com/LeBinanceFR
Facebook: https://www.facebook.com/BinanceFrance
Telegram: https://t.me/BinanceFrench
تحذير بخصوص المخاطر: تخضع أسعار الأصول الرقمية لمخاطر سوق عالية وللتقلبات في الأسعار. قد تنخفض قيمة استثمارك أو ترتفع، وقد لا تسترد مبلغ الاستثمار. أنت وحدك المسؤول عن قراراتك الاستثمارية، ولا تتحمل Binance المسؤولية عن الخسائر التي قد تتكبدها. لا تمثل النتائج السابقة مؤشرًا موثوقًا للأداء المستقبلي. لا يجب أن تستثمر إلا في المنتجات التي تعرفها وتفهم المخاطر المرتبطة بها. يجب عليك مراجعة خبرتك في الاستثمار ووضعك المالي وأهدافك الاستثمارية وقدرتك على تحمل المخاطر بعناية، والتشاور مع مستشار مالي مستقل قبل إجراء أي استثمار. لا يُعد هذا أيًا من نصيحة استثمارية أو تشجيعًا أو توصية بالتصرف بشأن أي أصل رقمي. لمزيد من المعلومات، راجع شروط الاستخدام الخاصة بنا وإخلاء المسؤولية بشأن المخاطر.