


النقاط الرئيسية
تستخدم Binance العديد من الأدوات والتدابير لحماية المستخدمين من عمليات الاحتيال بالعملات المشفرة وهجمات الاستيلاء على الحسابات (ATO).
تتضمن بعض الأمثلة مراقبة المخاطر في الوقت الفعلي وأدوات المستخدم مثل 2FA وأكواد مكافحة التصيد الاحتيالي والتنبيهات في الوقت المناسب.
يلعب فريق التحكم في المخاطر في Binance دورًا لا يقدر بثمن خلف الكواليس. تعرف على كيفية حماية أصول المستخدمين لأكبر بورصة للعملات المشفرة في العالم.

إن إيجاد المزيج الصحيح من الأمان وتجربة المستخدم يشكل مسؤولية صعبة ولكنها يومية لفريق التحكم في المخاطر في Binance. فالكثير من التدابير الوقائية قد تؤدي إلى إحباط المستخدمين، في حين أن القليل منها قد يترك النظام البيئي مفتوحًا للتهديدات المكلفة.
في Binance، دعمنا رحلة كل مستخدم بإجراءات قوية للتحكم بالمخاطر تحميه من عمليات الاحتيال الشائعة ومن هجمات اختطاف الحسابات (ATO). نقوم بذلك عبر تحديد الجهات الفاعلة الخبيثة مسبقًا قبل أن تنفذ هجماتها.
في الأقسام التالية، سنلقي نظرة أعمق على المسؤوليات الرئيسية لفريق التحكم بالمخاطر. وسنبرز أيضًا بعض نصائح أفضل الممارسات لمساعدة مستخدمي Binance على حماية أموالهم.
الوقاية من الاحتيال
تتطور عمليات الاحتيال، وكذلك الأساليب المستخدمة، بنفس السرعة تقريبًا التي تتطور بها صناعة العملات المشفرة. للبقاء خطوة واحدة أمام عالم الجريمة الإلكترونية، نستخدم ترسانة واسعة من الأدوات والإجراءات، بدءًا من المراقبة الخاصة بالمخاطر في الوقت الفعلي وصولًا إلى ضمان حصول مستخدمينا على كل المعرفة التي يحتاجونها لتحديد الملاحين وتجنبهم.
ما الذي حققناه حتى الآن
لنبدأ أولًا بالنظر إلى ما أنجزه فريق التحكم بالمخاطر لدينا منذ بداية عام 2022 في مكافحة عمليات الاحتيال الشائعة في مجال العملات المشفرة. وقد قام الفريق بـ:
تحديد 40 مليون معاملة خبيثة ومحتالة.
تفعيل إجراءات الحماية لما يزيد عن 5.2 مليون من الضحايا المحتملين.
ساعد المستخدمين بنجاح على تجنب خسائر تقارب 460 مليون USDT.
تابع القراءة لمعرفة الطرق المختلفة التي نحمي بها حساباتك، وكذلك الموارد والأدوات المتاحة بسهولة.
كيف نُحافظ على أمان المستخدمين من الاحتيال
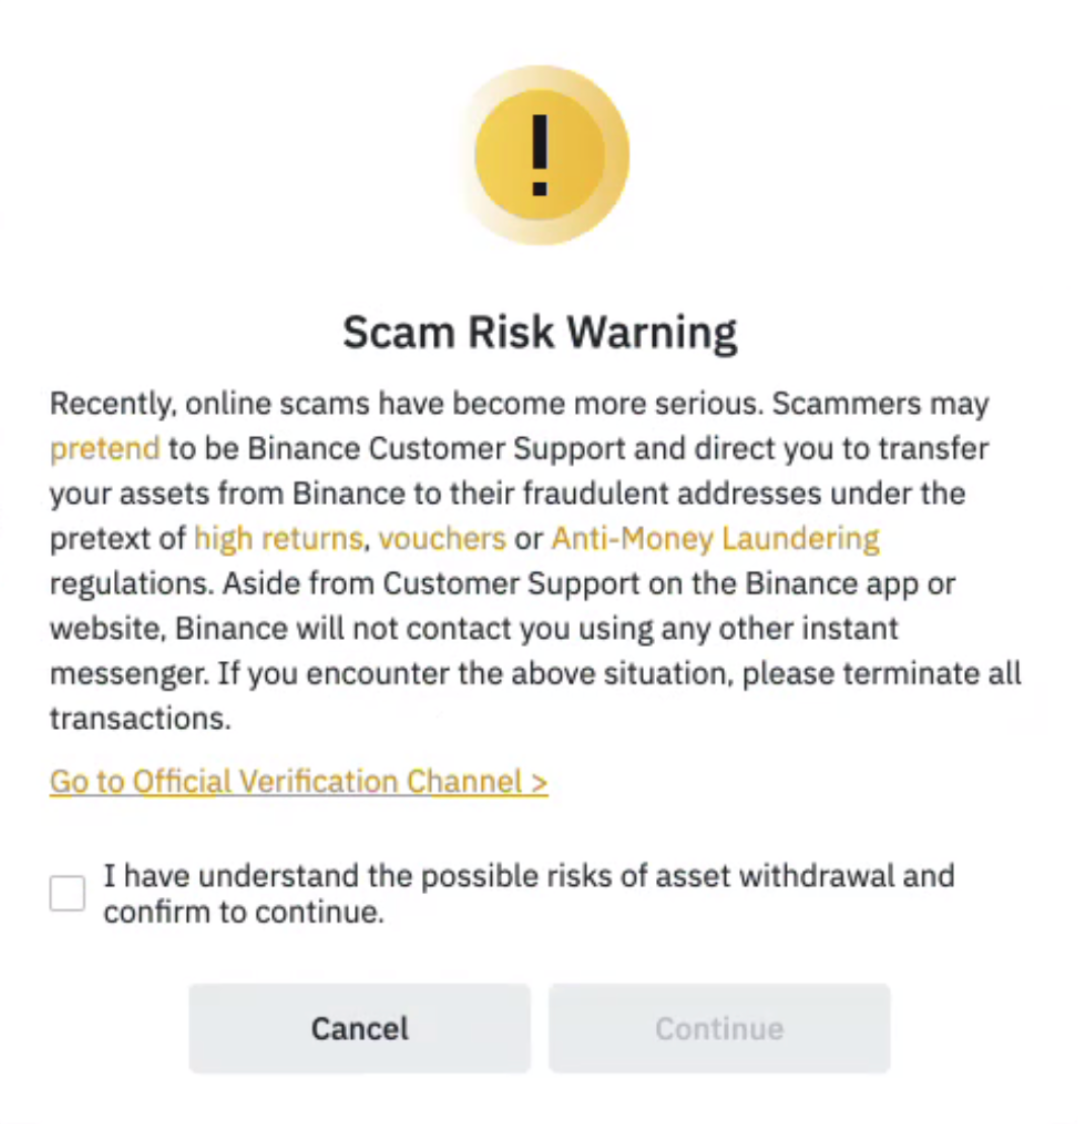
1. إشعارات التحذير
باستخدام محرك للتحكم بالمخاطر إلى جانب قدرات قوية في معالجة البيانات، يمكننا مراقبة كل معاملة تدخل إلى منصتنا أو تخرج منها بحثًا عن سلوك احتيالي. وعند تفعيل التنبيه، يمكن لنظامنا أيضًا إرسال إشعارات في الوقت الفعلي لتنبيه المستخدمين بالمخاطر المحتملة قبل أن يضغطوا على «متابعة».
2. Binance Verify
يُعد انتحال المحتالين لشخصية موظفينا أمرًا مؤسفًا لكنه نتيجة جانبية لتأثيرنا وسمعتنا — تلك التي يثق بها ملايين مستخدمي العملات المشفرة حول العالم.
تسمح قاعدة البيانات الرسمية لدينا، Binance Verify، لأي شخص بالتحقق المتبادل من نطاقات Binance وعناوين البريد الإلكتروني وأرقام الهواتف ومعرّفات WeChat ومعرّفات Telegram وأسماء مستخدمي Twitter. إذا تواصل معك أي شخص على أنه «موظف لدى Binance»، فلا تثق به على الفور. يُرجى التحقق من المصدر أولًا عبر Binance Verify.

3. قائمة مراقبة لعناوين مشبوهة
نضيف العناوين المشبوهة إلى قائمة خاصة للمراقبة الدقيقة. إليك مثالًا على كيفية عمل ذلك لحمايتك.
لنفترض أن مستخدمًا يبدأ سحبًا إلى أحد «هذه العناوين المشبوهة». عندها ستقوم أنظمتنا تلقائيًا باعتراض المعاملة وتقييد عمليات سحب المستخدم مؤقتًا لفترة قصيرة. وفي الوقت نفسه، لدينا قائمة بعناوين موثوقة تساعدنا على تقليل الإيجابيات الخاطئة.
كما أننا نرسل استبيانات إلى المستخدمين الذين نشتبه في أنهم تعرضوا للاحتيال. ستؤدي الإجابات التي ترفع علامة تحذير إلى وضع المستخدم في فترة تبريد، مع تعطيل عمليات السحب مؤقتًا.
4. أداة الإبلاغ
يمكن لمستخدمي Binance الإبلاغ عن أي عمليات احتيال أو أنشطة احتيالية عبر دعم Binance. في حال وقوع احتيال، قد تتيح لنا التقارير مساعدة ضحايا آخرين في استرداد خسائرهم ومنع المجرمين من استهداف المزيد من الأشخاص. نقوم بشكل منتظم بحظر عناوين المحافظ و/أو الحسابات التي نحدد أنها تعود لمحتالين.
5. موارد تعليمية للوقاية من الاحتيال
على مدونة Binance، أنشأنا سلسلة تعليمية مستمرة بعنوان «اعرف عملية الاحتيال»، تساعد المستخدمين على فهم أشهر عمليات الاحتيال في مجال العملات المشفرة، وأساليبها، وكيفية تجنبها. وقد استقبل المستخدمون السلسلة حتى الآن بشكل جيد.
أفضل طريقة لمنع عمليات الاحتيال هي توعية المستخدمين لاتخاذ قرارات أفضل وأكثر اطلاعًا. وفي النهاية، أنت تلعب الدور الأكبر في حماية أموالك. يُرجى الاطلاع على بعض أحدث مقالات «اعرف عملية الاحتيال» التي أصدرناها:
كيفية حماية عملاتك المشفرة من عمليات الاحتيال عبر تصيّد الروابط الخاصة بـ DeFi
عمليات احتيال تحويل الأموال في مجال العملات المشفرة
كيفية التعرف على مواقع التسوق المزيفة
هجمات اختطاف الحسابات
تحتل فرقة التحكم بالمخاطر موقعًا حاسمًا في التخفيف من حوادث الحسابات المخترقة ومعالجتها، والمعروفة أيضًا باسم هجمات اختطاف الحسابات (ATO). تشمل مسؤولياتنا مراقبة النشاط، والتحقيق في الحوادث، وتطوير وتنفيذ تدابير مكافحة ATO.
بالإضافة إلى ذلك، أنشأنا مكتبة من المقالات التعليمية لمساعدتك أنت وغيرك من المستخدمين على تأمين حساباتك، وكذلك ضمان الامتثال التنظيمي للحفاظ على بيئة تداول آمنة.
ما الذي حققناه حتى الآن
منذ عام 2022، حمت إجراءاتنا ضد ATO 67,000 من الضحايا المحتملين من عمليات اختطاف الحسابات. وبالنسبة لخسائر المستخدمين المحتملة، فإن ذلك يصل إلى ما يقارب 223 مليون USDT.
ستشارك الأقسام التالية المزيد حول أدوات الأمان المتاحة للمستخدمين، وأساليب التحكم بالمخاطر التي نستخدمها لعرقلة المهاجمين.
كيف نكافح هجمات اختطاف الحسابات
1. المصادقة الثنائية (2FA)
كإجراء أساسي لمكافحة ATO، نشجع جميع مستخدمي Binance على تفعيل 2FA. يضيف ذلك طبقة أمان إضافية إلى حسابك بدلًا من الاعتماد على كلمة مرور فقط.

لتقليل الاعتماد على 2FA المعتمدة على الرسائل النصية القصيرة (SMS)، يتيح Binance للمستخدمين مجموعة واسعة من بدائل 2FA مثل Passkey وGoogle Authenticator و«Binance Authenticator» الخاص بنا. لاحظ أن غياب التشفير من طرف إلى طرف في 2FA عبر SMS يعرض المستخدمين لثغرات مثل الاعتراض والـ spoofing وعمليات التصيّد الاحتيالي وتبديل شريحة SIM.
لمزيد من المعلومات حول إعداد 2FA، يُرجى الرجوع إلى مكتبة أدلة الأسئلة الشائعة الخاصة بنا.
ما هي كلمات المرور المعتمدة (passkeys)؟
تُعد Passkeys الإضافة الأحدث إلى طرق 2FA التي ندعمها. بدلًا من كلمة مرور أو رمز SMS، فهي تُصادق على هويتك باستخدام بيانات بيومترية مخزّنة محليًا (Face ID وTouch ID… إلخ) أو رموز مرور.

يمكن لمستخدمي Binance إضافة passkeys باستخدام iCloud Keychain لأجهزة iOS، وقفل الشاشة أو PIN لأجهزة Android، ومفتاح أمان USB لكل من أجهزة iOS وAndroid. بعد تفعيلها، يمكنك استخدام passkey فورًا لميزة 2FA عبر جميع الأجهزة المرتبطة.
2. إجراءات وقائية
تشكل عمليات سحب العملات المشفرة مخاطر عالية بسبب الطبيعة غير القابلة للعكس واللا-مسمّاة (pseudonymous) لمعاملات blockchain. بعد خروج الأموال من Binance، يصبح تتبع المالك واسترداد الأصول أكثر صعوبة بشكل ملحوظ. لذلك نستخدم مجموعة من الإجراءات المصممة لمنع المجرمين من الفرار بأموال المستخدمين المسروقة.
قائمة السماح لعناوين السحب. لكل مستخدم في Binance قائمة سماح يمكنه، بعد اجتياز عدة عمليات تحقق، إضافة عناوين سحب موثوقة لعملات مشفرة محددة. يساعد ذلك المستخدمين على منع التحويلات غير المصرح بها في حال تم اختراق حسابهم.
تحديد المخاطر. يقوم محرك التحكم بالمخاطر بإيقاف عمليات السحب مؤقتًا للمستخدمين بعد حدوث سلوك غير طبيعي أو وجود تهديدات أمنية محتملة. على سبيل المثال، يتم عادةً تعطيل عمليات السحب لمدة 24 أو 48 ساعة بعد تغيير كلمة المرور. وتستأنف العمليات تلقائيًا بعد انتهاء فترة الإيقاف.
التحقق عبر الوجه. يتيح لنا التحقق عبر الوجه التأكد من أن الشخص خلف الحساب هو بالفعل من يطابق هويته. نستخدم نماذج ذكاء اصطناعي متقدمة لتعزيز أمان المستخدمين أولًا، كما نواكب في الوقت نفسه التطور السريع للتقنيات الكامنة وراء deep fakes.
3. التنبيهات والإشعارات
توفر التنبيهات والإشعارات للمستخدمين تحديثات فورية حول نشاط حسابهم، بما في ذلك الأجهزة الجديدة، ومحاولات تسجيل الدخول، والمعاملات المشبوهة على سبيل المثال لا الحصر. نشجع المستخدمين دائمًا على تفعيل تنبيهاتهم وتخصيصها وفقًا للمعلومات التي يرون أنها ضرورية.

4. رمز مكافحة التصيّد
مجموعة فريدة من الأحرف والأرقام، تساعد أكواد مكافحة التصيّد المستخدمين في Binance على التمييز بين رسائل البريد الإلكتروني الحقيقية من Binance ومحاولات التصيّد الاحتيالي المزيفة. بعد إعدادها، ستجد رمزك الفريد في أسفل يمين كل رسالة بريد إلكتروني شرعية صادرة من Binance.

5. أمن مفاتيح API
تتم حماية جميع مفاتيح API في Binance بشكل تشفيري عبر Ed25519، وهو تطبيق محدد من عائلة مخططات التوقيع لخوارزمية التوقيع الرقمي Edwards-curve (EdDsa). وهذا يضمن أداءً أفضل وتعزيز الأمان عبر مفاتيح غير متناظرة (asymmetrical).
بالنسبة لواجهات APIs التي تم تمكين أذونات بها تتجاوز «القراءة»، نطلب ربطًا إلزاميًا لقوائم عناوين IP. يتيح ذلك منع المتسللين من استغلال API مُسرَّب من جهة المستخدم. علاوة على ذلك، يجب على الوسطاء من جهات خارجية أيضًا ربط قائمة IP التي تكون محدودة لدى الوسيط عند استخدام Binance API لتقديم الخدمات.

أخيرًا، نجري مراقبة على منصات الجهات الخارجية العامة المتاحة على الإنترنت. وعندما نكتشف تسريبات محتملة لمفاتيح API، نقوم بحذف الـ API وإخطار المستخدمين فورًا.
6. موارد تعليمية لمكافحة ATO
تماشيًا مع مبادرتنا «اعرف عملية الاحتيال»، قدمنا مؤخرًا سلسلة مدونة جديدة بعنوان «ابقَ آمنًا» لاستكشاف ومناقشة هجمات اختطاف الحسابات.
يتمثل هدفنا في زيادة الوعي لدى المستخدمين بالمخاطر المحتملة المرتبطة بتخزين المعلومات الحساسة على الإنترنت، وتمكينهم من حماية أنفسهم في مواجهة الانتشار المتزايد لهجمات ATO.
بناء منظومة آمنة
يعمل فريق التحكم بالمخاطر في Binance على مدار الساعة لحماية منظومة Binance — مع ضمان تجربة مستخدم سلسة دون احتكاك — وذلك عبر مزيج من أدوات وإجراءات متقدمة. نحن نبحث دائمًا عن تحسين تقنياتنا ومنتجاتنا وعملياتنا لخدمة مستخدمينا بأفضل شكل.
إذا كنت ضحية لعملية احتيال أو تعرضت لهجوم من هاكر، يُرجى الاتصال بإنفاذ القانون وتقديم بلاغ إلى دعم Binance فورًا. يعمل Binance بشكل وثيق مع جهات إنفاذ القانون، وغالبًا ما تؤدي تعاوننا إلى اكتشافات ومصادرات. ورغم أن استرداد أموالك ليس مضمونًا على الإطلاق، ففي معظم الحالات هذه هي الفرصة الوحيدة لاسترجاع الأموال المسروقة.
قراءات إضافية
ابقَ آمنًا: أفضل الممارسات لمنع هجمات اختطاف الحسابات
كيفية حماية عملاتك المشفرة من هجمات انتحال SMS
لماذا وكيف نستخدم التعلم الآلي في الوقت الفعلي لمراقبة الأنشطة الاحتيالية في Binance