


المؤلف الأصلي: فيتاليك بوتيرين
المترجم: أوديلي بلانيت ديلي أزوما
في 9 مارس، نشر فيتاليك بوتيرين، المؤسس المشارك لإيثريوم، مقالًا قصيرًا في منتدى أبحاث إيثريوم (ethresear.ch) بعنوان "كيفية إنقاذ أموال المستخدمين من الهجمات الكمومية المفاجئة من خلال الهارد فورك".
يوضح فيتاليك في المقالة كيف يمكن لـ Ethereum تقليل خسارة أموال المستخدم في حالة الطوارئ في حالة حدوث هجوم كمي غدًا، وما هي الإجراءات التي يجب استخدامها للتبديل إلى شكل مقاوم للكم ثم استئناف العمليات العادية.
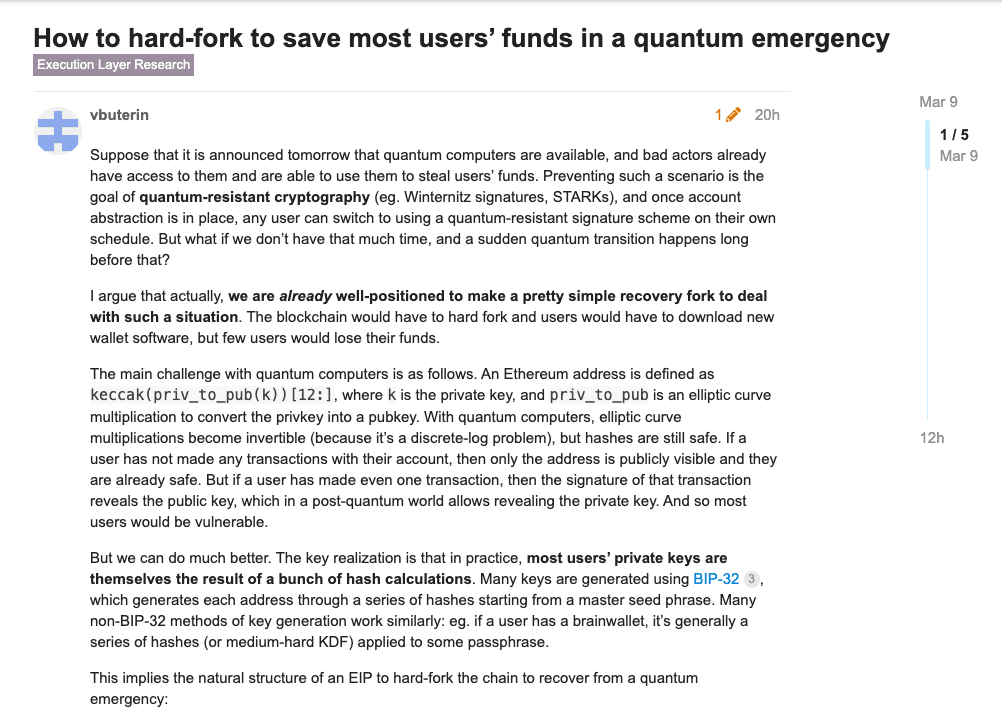
فيما يلي النص الكامل لـ Vitalik، الذي جمعته Odaily Planet Daily.
ماذا سنفعل إذا أصبح الكمبيوتر الكمي متاحًا غدًا وتمكن شخص سيء بطريقة ما من الوصول إليه وأراد استخدامه لسرقة أموال المستخدمين؟
تم تطوير تقنيات مقاومة الكم مثل توقيعات Winternitz وSTARKs لمنع حدوث ذلك، وبمجرد أن يصبح تجريد الحساب جاهزًا، يمكن لأي مستخدم التبديل بشكل عشوائي إلى نظام التوقيع المقاوم للكم. ولكن ماذا نفعل إذا لم يكن لدينا الكثير من الوقت، وإذا وصل الهجوم الكمي بشكل مفاجئ أكثر مما يعتقد الجميع؟
أعتقد أن لدينا بالفعل ما يكفي من الظروف لحل هذه المشكلة من خلال شوكة استرداد بسيطة نسبيًا. مع هذا الحل، سيتعين على شبكة إيثريوم أن تخضع لعملية هارد فورك وسيتعين على المستخدمين تنزيل برنامج محفظة جديد، ولكن قد يفقد عدد قليل فقط من المستخدمين أموالهم.
التهديدات الرئيسية من الهجمات الكمومية هي كما يلي. يتم الحصول على عنوان Ethereum عن طريق تشغيل الدالة keccak(priv_to_pub(k))[ 12:]، حيث يتوافق k مع المفتاح الخاص، ويتوافق priv_to_pub مع منحنى إهليلجي مضاعف، والذي يستخدم لتحويل المفتاح الخاص إلى مفتاح عام .
عندما تتحقق الحوسبة الكمومية، سيصبح مضاعفة المنحنى الإهليلجي أعلاه قابلاً للعكس (لأن هذا هو في الواقع الحل لمشكلة اللوغاريتم المنفصل)، لكن عملية التجزئة لا تزال آمنة. إذا لم يقم المستخدم بإجراء أي معاملات، فسيتم الكشف عن معلومات العنوان فقط، وفي هذه الحالة ستظل آمنة؛ ولكن طالما أن المستخدم قد أجرى معاملة واحدة، فسيكشف توقيع المعاملة عن المفتاح العام، وهو أمر مستحيل في الحواسيب الكمومية، هناك إمكانية لكشف المفتاح الخاص. لذلك، في هذه الحالة، سيكون معظم المستخدمين في خطر.
لكن لدينا في الواقع طرقًا للتخفيف من هذا التهديد، والنقطة الأساسية هي أنه في الممارسة العملية، يتم إنشاء المفاتيح الخاصة لمعظم المستخدمين من خلال سلسلة من عمليات التجزئة. على سبيل المثال، يتم إنشاء العديد من المفاتيح الخاصة باستخدام مواصفات BIP-32، والتي يتم إنشاؤها من خلال سلسلة من عمليات التجزئة بناءً على مجموعة من الكلمات التذكيرية؛ وتتشابه العديد من طرق إنشاء المفاتيح الخاصة غير BIP-32 تقريبًا، على سبيل المثال، إذا يستخدمها المستخدم وهي عبارة عن محفظة دماغية يتم إنشاؤها عادةً من خلال سلسلة من عمليات التجزئة (أو وظيفة اشتقاق مفتاح صعبة إلى حد ما) لكلمة المرور.
وهذا يعني أن حل الهجوم الكمي المفاجئ عبر الشوكة التصالحية سيستغرق الخطوات التالية:
أولاً، دحر جميع الكتل بعد الهجوم واسع النطاق؛
ثانيًا، قم بتعطيل وضع المعاملة التقليدي استنادًا إلى عناوين EOA؛
ثالثًا، (إذا لم يتم تنفيذه بحلول ذلك الوقت) قم بإضافة نوع معاملة جديد للسماح بالمعاملات من خلال محافظ العقود الذكية (مثل أجزاء من RIP-7560)؛
رابعا، أضف نوع معاملة أو رمز تشغيل جديد، يمكن للمستخدمين من خلاله تقديم إثبات STARK، وفي حالة تمرير الإثبات، سيتم تحويل رمز عنوان المستخدم إلى رمز جديد تم التحقق منه، وبعد ذلك يمكن للمستخدم استخدام عنوان الرمز الجديد كمحفظة العقود الذكية..
خامسًا، لغرض توفير الوقود ونظرًا للكمية الكبيرة من البيانات المطلوبة لإثباتات STARK، سندعم مجموعة من اختبارات STARK لإجراء تجارب STARK متعددة من الأنواع المذكورة أعلاه في نفس الوقت.
من حيث المبدأ، يمكننا أن نبدأ غدًا في تطوير البنية التحتية اللازمة لتنفيذ هذه الشوكة التصالحية، مما يسمح للنظام البيئي للإيثريوم بالاستعداد في حالة وقوع هجوم كمي مفاجئ.