


ظهرت العديد من حوادث أمان المحفظة في الصناعة مؤخرًا: في 18 أبريل، تم تداول تغريدة تحتوي على 5000 عملة ETH مسروقة من قبل مطور محفظة MetaMask @tayvano_ على نطاق واسع في مجتمع التشفير، معتقدًا أن MetaMask بها نقاط ضعف، مما تسبب في حالة من الذعر في المجتمع. في 19 أبريل، ردت شركة MetaMask بأنه من الخطأ سرقة الثغرة الأمنية، لكنها تدرس مصدر الثغرة الأمنية. في 20 أبريل، ذكر مسؤولو imToken أن المحتالين انتحلوا مؤخرًا شخصية مسؤولي imToken واتصلوا بالمستخدمين عن طريق إرسال رسائل نصية وطرق أخرى لحث المستخدمين على زيارة مواقع الويب المزيفة وإدخال عبارات تذكيرية، مما تسبب في تكبد المستخدمين خسائر في الأصول في 21 أبريل، حسبما قال باحثو SlowMist يعد الإعلان الأعلى بعد البحث عن "imToken" على Google نوعًا جديدًا من مواقع التصيد الاحتيالي، ويُنصح المستخدمون بعدم النقر على الرابط والحرص على تجنب المخاطر.

في 22 أبريل، أعلنت Trust Wallet أنه توجد ثغرة في عناوين إنشاء محافظ جديدة خلال الفترة من 14 نوفمبر من العام الماضي إلى 23 نوفمبر، وستتم عملية تعويض للمستخدمين المتأثرين.
مع الانفجار في احتياجات التفاعل على السلاسل مثل DeFi وNFT، لم يعد الوضع كما في البداية؛ لم يعد يكفي شراء العملات من CEX ووضعها في CEX لتلبية احتياجات أغلب المستثمرين. غالبًا ما يقوم أغلب المستثمرين بوضع جزء من الرموز أو كلها في محافظهم الخاصة، وهذا جعل هذا المجال “جنة” للهاكرز، ومن وقت لآخر يتم تداول أخبار عن تسرب المفاتيح الخاصة أو سرقة الأصول بسبب تفويض من المستخدم أو تنزيل تطبيقات مزيفة أو ثغرات في المحفظة نفسها، لينتهي الأمر بخسارة الأصول. وبذلك أصبحت ضمانات أمان الأصول الخاصة مهارة لا غنى عنها داخل الصناعة. بعد ذلك، سنستعرض بشكل شامل كيفية حماية أمان الأصول على البلوكشين من خلال عدة جوانب: المعرفة المتعلقة بالمحافظ، وأمثلة عن حالات السرقة، وكيفية حماية المفتاح الخاص…
01 المعرفة المتعلقة بالمحافظ
قبل ضمان أمان أصولك، تحتاج أولًا إلى فهم بعض المعرفة الأساسية داخل المجال حول المحافظ وغيرها، حتى تتمكن من فهم كيفية حماية أصولك بشكل أفضل. بعد ذلك، سنتعرف بشكل بسيط على بعض المفاهيم ذات الصلة. 1. التشفير المتناظر والتشفير غير المتناظر وقبل فهم المفتاح العام (الخاص) — دعنا نتعرف أولًا على التشفير المتناظر والتشفير غير المتناظر في علم التشفير. التشفير المتناظر يعني أن A باستخدام خوارزمية ما يمكنه الحصول على B، وبالعكس أيضًا يستطيع B باستخدام نفس الخوارزمية إجراء فك التشفير العكسي للوصول إلى A، حيث يستخدم التشفير وفك التشفير نفس الخوارزمية؛ أما التشفير غير المتناظر، فيعني أن A باستخدام خوارزمية ما يمكنه الحصول على B، لكن B لا يمكنه عبر الخوارزمية نفسها إجراء فك تشفير عكسي لاستعادة نفسه. في هذه الحالة، يحتاج التشفير وفك التشفير إلى استخدام خوارزميات مختلفة.

كما هو موضح في الشكل، الفرق بين التشفير المتناظر والتشفير غير المتناظر يكمن في ما إذا كان مفتاح المرسل/مستقبل الرسالة العام هو نفسه مفتاح المرسل/مستقبل الرسالة الخاص في الرسم.
2. المفتاح العام (الخاص)، عبارة الاسترجاع، العنوان بعد فهم التشفير المتناظر والتشفير غير المتناظر، يمكنك فهم المفاهيم الأساسية المتعلقة بالمحافظ بشكل أفضل.
' fill='%23FFFFFF'%3E%3Crect x='249' y='126' width='1' height='1'%3E%3C/rect%3E%3C/g%3E%3C/g%3E%3C/svg%3E)
زوج مفاتيح: في التشفير غير المتناظر، يوجد زوج من المفاتيح، ويتألف من مفتاح عام ومفتاح خاص. المفتاح العام مُعلن، بينما المفتاح الخاص غير مُعلن.
المفتاح العام: يُستخدم لتشفير البيانات. البيانات المشفرة بالمفتاح العام لا يمكن فك تشفيرها إلا باستخدام المفتاح الخاص.
المفتاح الخاص: يمكن للمفتاح الخاص أن يولد المفتاح العام، ويُستخدم لفك تشفير البيانات المشفرة بالمفتاح العام.
العنوان: يقابل “المفتاح العام”. وبسبب أن المفتاح العام طويل، ظهرت “العناوين”، ويتم إنشاء العنوان من المفتاح العام.
عبارة الاسترجاع: تقابل “المفتاح الخاص”. وبما أن المفتاح الخاص يتكون عشوائيًا من سلسلة نصية طويلة وصعبة التذكر، فقد تم استبداله بمجموعة من الكلمات التي يمكن للبشر قراءتها لمساعدة المستخدمين على تذكر المفتاح الخاص. وعادة ما تكون 12 عبارة قصيرة غير منتظمة. (المفتاح الخاص = عبارة الاسترجاع)
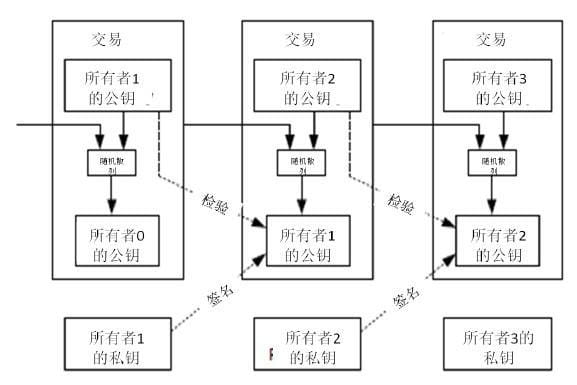
التوقيع الإلكتروني: في حال كانت هناك رسالة ما (مثل تحويل 100 إيثر لشخص ما)، يجب أن يتم توقيع هذه الرسالة باستخدام مفتاحك الخاص، ثم يتم بثها إلى شبكة البلوكشين.
التحقق من التوقيع: يمكن للطرف المستلم التحقق عبر مفتاحك العام أن هذه الرسالة تم توقيعها فعلًا بمفتاحك الخاص، أي أنك أنت من نشرها. لذلك، يتم تسجيلها على السلسلة في سجل المعاملات. وبهذا، من يملك المفتاح الخاص يملك تلك المحفظة.
بعبارة بسيطة: المفتاح العام (العنوان) يشبه حسابك، بينما المفتاح الخاص (عبارة الاسترجاع) يشبه حسابك + كلمة المرور (يمكن للمفتاح الخاص توليد المفتاح العام). كمثال من البطاقات البنكية: المفتاح العام = رقم الحساب البنكي، العنوان = رقم البطاقة البنكية، كلمة المرور = كلمة مرور البطاقة البنكية، المفتاح الخاص = رقم البطاقة البنكية + كلمة مرور البطاقة، عبارة الاسترجاع = المفتاح الخاص = رقم البطاقة البنكية + كلمة مرور البطاقة. Keystore + كلمة المرور = المفتاح الخاص. وبخصوص المعرفة الأساسية حول المحافظ، يمكنك الرجوع إلى مقال التوعية السابق (لرعاية الأصول بأمان، يجب أولًا أن تعرف هذه المعلومات الأساسية عن المحافظ). 3. حفظ المفتاح الخاص (عبارة الاسترجاع) ليست عملتك (coin) مخزنة داخل تطبيق المحفظة لديك؛ بل هي موجودة على شبكة البلوكشين داخل عنوان مطابق للمفتاح الخاص. طالما أنك تملك المفتاح الخاص، يمكنك تسجيل الدخول إلى كل المحافظ (التي تدعم السلسلة التي توجد عليها عملتك). المحفظة مجرد واجهة تعرض لك رصيد الحساب، ولا تقوم بحفظ مفتاحك الخاص. إذا فقدت المفتاح الخاص، فهذا يعني أن أصولك ستفقد أيضًا، ولا يمكنك استردادها عبر المحفظة. وعند التسجيل الأولي للمحفظة، عادة ما تنبه صفحة المحفظة المستخدم إلى هذه النقطة. وهذه تختلف تمامًا عن استخدام QQ وWeChat اللذين استخدمناهما سابقًا: إذا فُقدت كلمة المرور، يمكن استرجاعها عبر تحقق الهاتف، والتحقق من الأسئلة والأصدقاء. أما هنا، فهذا جزء من جمال لامركزية البلوكشين؛ أصولك تخصك أنت بالكامل.
4. أنواع المحافظ
وفقًا لما إذا كانت المفاتيح الخاصة متصلة بالإنترنت، يمكن تقسيم المحافظ إلى محافظ ساخنة ومحافظ باردة، كما هو موضح في الشكل أدناه.

المحفظة الساخنة: محافظ سطح المكتب، محافظ الإضافات، تطبيق الهاتف المحمول. مريحة للاستخدام، سهلة للمبتدئين في التعامل، وكفاءة المعاملات والتحويلات فيها أعلى نسبيًا، لكن أمانها أقل، وقد تتعرض للسرقة بسهولة.
المحفظة الباردة: محفظة الأجهزة.
أمانها مرتفع، مناسبة لتخزين الأصول الكبيرة، إعدادها معقد، والتحويلات مزعجة، كما أن تلف جهاز المحفظة أو فقدان المفتاح الخاص قد يؤدي إلى فقدان الأصول الرقمية. لمزيد من التفاصيل حول تصنيفات المحافظ، يمكنك الرجوع إلى مقالة التوعية السابقة (التوعية | ما هي أنواع محافظ الأصول الرقمية؟) ومن خلال ما سبق، يمكننا أن نعرف أن المفتاح الخاص هو كل شيء، وأن جميع إجراءات حماية أصولنا هي في الواقع لحماية المفتاح الخاص، وحماية المفتاح الخاص، وحماية المفتاح الخاص. (لمنع فقدان المفتاح الخاص، أو وصوله من قبل الآخرين)
02 حالات السرقة
بعد أن فهمنا المفاهيم ذات الصلة، دعونا نلقي نظرة على أكثر حالات الفقد/السرقة التي تحدث حاليًا. ومن خلال دراسة الحالات، يمكننا حماية محافظنا بشكل أفضل. 1) تسرب المفتاح الخاص (عبارة الاسترجاع)
في بداية عام 2021، قام مؤسس موقع “生财有术” (يّي رين) بحفظ مفتاح البيتكوين الخاص في مذكرة سحابية، مما أدى إلى فقدان BTC بقيمة ثمانية أرقام.

في نوفمبر 2022، تم سرقة الأصول الرقمية التي يملكها شَن بو، مؤسس شركة رأس المال الموزع (分布式资本)، والتي بلغت قيمتها 42 مليون دولار أمريكي. وتشمل الأصول المسروقة: 38,233,180 قطعة USDC، و1607 قطع ETH، و719,760 قطعة USDT، و4.13 قطعة BTC. ووفقًا لتحليل لاحق لجهة أمنية (SlowMist)، فإن سبب السرقة هو تسرب عبارة الاسترجاع.

2) فقدان المفتاح الخاص (عبارة الاسترجاع)
كان مهندسًا في مجال تقنية المعلومات في المملكة المتحدة يُدعى James Howells قد فقد قرصًا صلبًا للكمبيوتر في عام 2013، وكان بداخله 8000 بيتكوين. وبعد 9 سنوات، خطط للعثور على القرص الصلب من خلال البحث في مكب النفايات مقابل 74.3 مليون دولار.
3. النقر على رابط مصاب بفيروس
قام مستخدم واحد بالنقر بشكل عشوائي على رابط أرسله شخص آخر، مما أدى إلى أن يقوم الهاكر بقراءة نسخة احتياطية مشفرة محليًا لـ metamask، وتمت سرقة جميع الأصول.

قام KOL على تويتر بالنقر على رابط أرسله شخص آخر عبر رسالة خاصة، فتم اختراق حساب تويتر، ثم نشر معلومات airdrop ملوثة. واستغل الهاكر ثقة المتابعين بـ KOL لإجبارهم على النقر على الرابط وسرقة أصولهم.

4. تفويض عشوائي وظهور ثغرات في التطبيق
في 2 أكتوبر، أعلن DEX Transit Swap التابع لـ Token Pocket رسميًا أنه تعرض لهجوم من قراصنة، وأن خسارة الأصول تجاوزت 15 مليون دولار. ونصح المستخدمين بإلغاء التفويضات.
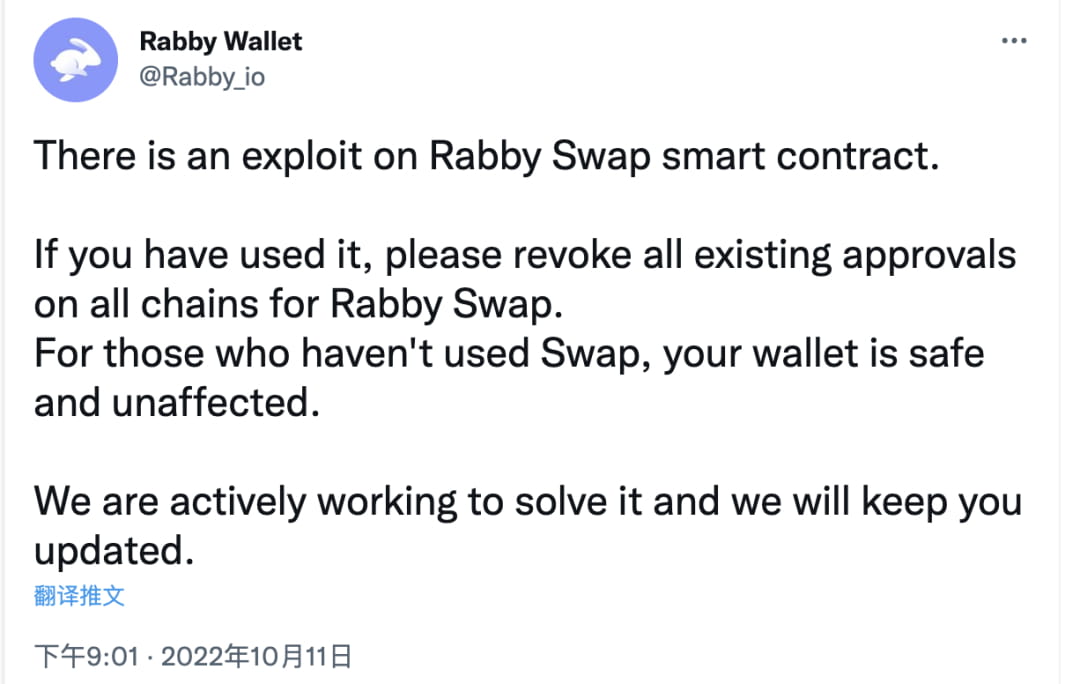
في 11 أكتوبر، ذكر فريق DeBank أن محفظة الإضافات Rabby التي طورها توجد بها ثغرة في عقد الـ Swap، ونصح المستخدمين بإلغاء تفويض Rabby Swap. وفي النهاية حقق الهاكر ربحًا يزيد عن 190 ألف دولار أمريكي.
5. تنزيل تطبيق مزيف (برمجيات خبيثة)
بعد أن يحصل بعض الهاكرز على معلومات مستخدمي المنصات، يقومون ببث معلومات تخويف عبر الرسائل النصية. وتصبح المنصة غير آمنة، فيجب النقر على الرابط لإعادة تثبيت التطبيق أو تسجيل الدخول إلى الحساب. بعد تسجيل الدخول يتم سرقة أموال الحساب.

قام مستخدم بتنزيل تطبيق مزيف من Binance، وعند التحويل تم إدخال عنوان شخص آخر، ففُقدت أصول 5 ETH بالكامل.

من خلال الحالات المذكورة أعلاه، نرى أن سرقة أصول المستخدمين تتركز أساسًا في عدة مواقف: تسرب المفتاح الخاص (عبارة الاسترجاع)، فقدان المفتاح الخاص (عبارة الاسترجاع)، النقر على روابط مصابة بفيروس، التفويض العشوائي، ظهور ثغرات في التطبيق، تنزيل تطبيق مزيف (برمجيات خبيثة)… إلخ. بعد ذلك، سنقوم بتنظيم الطرق التي يمكن أن تمنع حدوث هذه الأمور.
03 كيفية تجنب خسارة الأموال
1) حفظ المفتاح الخاص (المفتاح الأساسي: عدم سهولة فقدانه وعدم سهولة تلفه، وعدم تمكن الآخرين من الوصول إليه أو الوصول إليه مع عدم قدرتهم على استخدامه)
بعد إنشاء المحفظة، قم بعمل نسخة احتياطية في أسرع وقت، ويفضل عمل نسختين احتياطيتين؛ لأنه بمجرد فقدانها فلن تتمكن من استعادتها.
احفظ عبارة الاسترجاع على وسيط غير متصل بالإنترنت وغير سهل الفقد أو التلف، مثل كتابتها على الورق، وإجراء تشفير بنفسك (زيادة أو تقليل أحرف محددة لتسهيل التذكر)؛ أو التقاط صورة وتخزينها عبر هاتف لا يتصل بالإنترنت نهائيًا؛ كما أن بعض مزودي المحافظ يبيعون “لوحات” معدنية خاصة بعبارة الاسترجاع.
استخدم محفظة باردة (محفظة أجهزة)، واختر محفظة باردة معروفة؛ يجب شراؤها من القنوات الرسمية، ولا تشترِ عبر طرف ثالث (قد توجد في القنوات الثالثة برمجيات خبيثة). وقم بإعداد كلمة مرور قوية، وفي الوقت نفسه قم بعمل نسخة احتياطية من المفتاح الخاص، لحمايةً من فقدان جهاز المحفظة الباردة أو تلفه.
2) منع تسرب المفتاح الخاص (عبارة الاسترجاع)
لا تقم بنسخ/لصق المفتاح الخاص. فبعض البرامج يمكنها قراءة الحافظة (clipboard) الخاصة بالمستخدم
لا تحفظ المفتاح الخاص في المفضلة على WeChat، ولا تنقله عبر نقل الملفات، أو تخزينه على منصات شبكية مثل Baidu Cloud وEvernote وما شابه
لا تخبر أي شخص على الإطلاق بالمفتاح الخاص. تذكر: أي شخص. بعض المحتالين ينتحلون صفة المسؤولين الرسميين للمحفظة لطلب مفتاحك الخاص. لا تثق في ذلك، ولا تمتلك الجهة المالكة للمحفظة أي صلاحية للوصول إلى مفتاحك الخاص.
عند استخدام Wi-Fi العام، لا تقم بنسخ/لصق المفتاح الخاص
عند تنزيل مختلف التطبيقات، يجب الذهاب إلى القنوات الرسمية. أحيانًا لا تكون كل متاجر التطبيقات موثوقة (تذكر: كل المتاجر)، وتوجد تطبيقات وهمية.
كن حذرًا عند توقيع المحافظ. بالنسبة لمستخدمي DeFi والتفاعل الثقيل مع NFT، تذكر بإلغاء التفويضات في الوقت المناسب لتجنب حدوث ثغرة في التطبيق تؤدي إلى سرقة الأصول.
لا تنقر عشوائيًا على الروابط التي يرسلها الآخرون (الرسائل القصيرة)، ولا على الملفات التي يشاركها الآخرون، وحتى روابط بعض الـ KOL لا تقم بالنقر عليها عشوائيًا؛ فقد تحتوي على فيروسات.
بمجرد اكتشاف وجود تسرب ولو لجزء صغير من الأصول في محفظتك، يجب أن تتخلى عنها في أسرع وقت ولا تتعامل مع الأمر بعقلية الاطمئنان الزائف.
لا تستخدم VPN مجانيًا
تابع الأخبار عن كثب لتعرف في الوقت الحقيقي معلومات السرقة الجديدة
كل الإجراءات المذكورة أعلاه تهدف في الواقع إلى حماية مفتاحك الخاص من التسريب، Not your key, not your coin!
3. توزيع الأصول
يمكنك توزيع أموالك على المحافظ ومنصات التداول؛ على الرغم من أن FTX قد حدثت فيه مشكلة، مما أدى إلى فقدان الثقة في منصات التداول المركزية، إلا أنه بالنسبة لمعظم الناس، فإن وضع الأصول في عدة منصات مركزية رائدة يكون غالبًا أكثر أمانًا من الاحتفاظ بها بيدك، كما تكون الراحة أعلى من المحافظ. طالما أن الخسارة ليست كبيرة جدًا، فعادةً ما تستطيع هذه المنصات تعويض الخسارة. عند استخدام منصات التداول المركزية، انتبه إلى نقاط عدة:
تفعيل التحقق الثلاثي (الهاتف، البريد الإلكتروني، تحقق Google الثانوي)
تفعيل قائمة المسموح لها بالسحب (提coin white名单)
تنزيل التطبيق من القنوات الرسمية
عند التحويل، تأكد أن العنوان صحيح

04 الخاتمة
من خلال المعرفة ذات الصلة المذكورة أعلاه، يمكن للمستخدمين الجدد أن يحصلوا على فهم شامل لسلامة أصول البلوكشين. ومع تطور البلوكشين وزيادة التفاعل على السلسلة، ستصبح عملية استخدام المحفظة تدريجيًا مهارة أساسية مهمة. وبالنسبة لمختلف الإجراءات، فهي ليست “آمنة تمامًا” بشكل مطلق؛ لكنها نسبيًا تساعدنا على تجنب معظم الفخاخ. ومع تطور البلوكشين، ستظهر مشكلات جديدة أيضًا، ما يتطلب منا باستمرار تحسين مخزوننا المعرفي. يمكن تخزين مبالغ صغيرة دون الالتزام الكامل بالطرق المذكورة أعلاه، لكن عند حفظ مبالغ كبيرة لديك، يجب أن تكون حذرًا جدًا، جدًا، ثم أكثر حذرًا. لأن خطأ واحدًا منك قد يؤدي إلى أن يتم إبعادك نهائيًا عن “قطار” البلوكشين، ولن تتمكن أبدًا من اللحاق به.