عندما تكون المفاتيح بحوزة المخترق بالفعل، فما الذي بقي للتفاوض عليه؟
اكتشف Chainflip ذلك للتو. فقد أكد بروتوكول المبادلة بين السلاسل أن نحو 12 مليون دولار سُحبت من خزائنه في 21 نوفمبر: 122.86 BTC و520.22 ETH و3.25 مليون USDC و758,141 USDT (وفقًا لـ Chainflip Labs، عبر Cointelegraph).
كاد المبلغ أن يتضاعف ثلاث مرات في يوم واحد. ولم ترصد التقارير الأولى سوى خزانة Ethereum، التي احتوت على 4.86 مليون دولار. أما المسروقات من Bitcoin، فكُشف عنها بعد ساعات.
وهنا المفاجأة: لم يكن السبب خللًا في عقد ذكي. تقول شركة الأمن Decurity إن المهاجم يبدو أنه استخدم نسخة من مفتاح التوقيع المشترك لشبكة المدقّقين. ويعود التحضير للعملية إلى تمويل عبر Tornado Cash في 11 نوفمبر، وتسجيل حساب مدقّق في 20 نوفمبر. ووضعت Chainflip البروتوكول في الوضع الآمن، فعطّلت الإيداعات والسحوبات والمبادلات وعروض الأسعار كلها.
لذا قدّمت Chainflip عرضًا للمهاجم: أَعِد 90% بحلول 18:38 بالتوقيت العالمي المنسق في 23 نوفمبر، واحتفظ بـ10% (نحو 1.2 مليون دولار) كمكافأة، وانسحب بصفتك مخترقًا ذا قبعة بيضاء، مع سحب الشكاوى المقدّمة إلى جهات إنفاذ القانون.
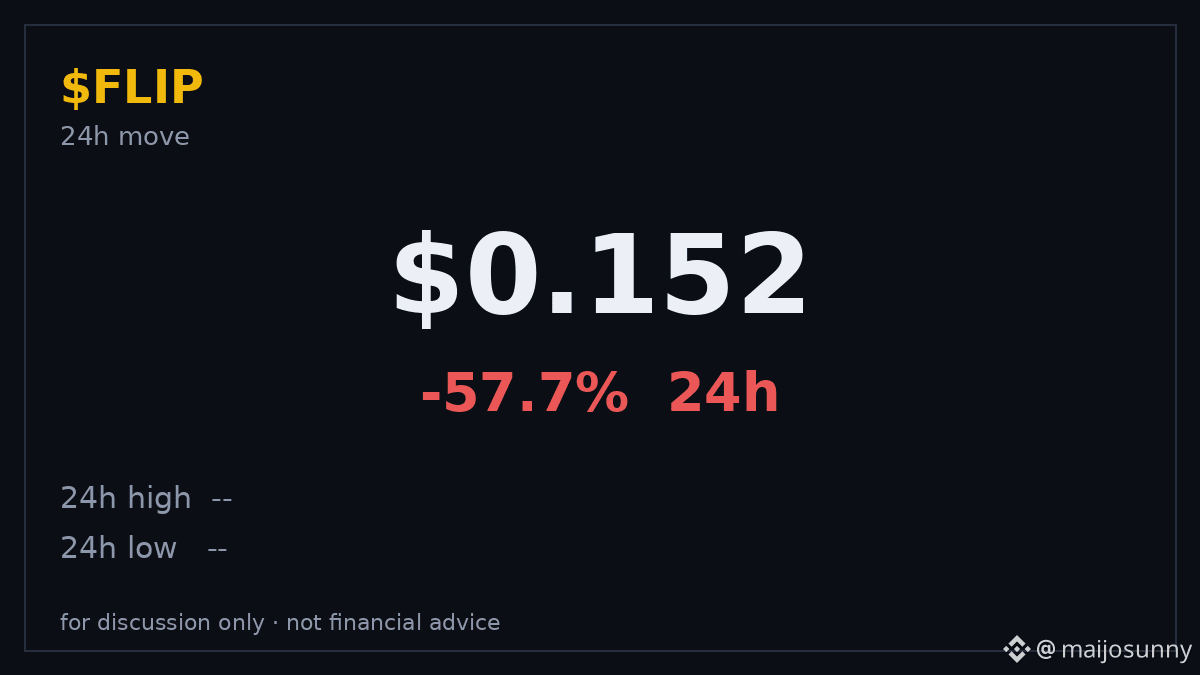
📉 انخفض $FLIP بنحو 58% خلال 24 ساعة، إلى 0.152 دولار (CoinGecko).
لماذا يهمّ ذلك: تحتفظ خزائن الجسور بين السلاسل بأصول أصلية، لذا فإن إدارة المفاتيح هي جوهر نموذج الأمان بأكمله. لا يفيد تدقيق الشيفرة عندما يُنسخ مفتاح التوقيع نفسه. كل جسر يحتفظ بـ $BTC و$ETH في خزائنه يراقب كيف ستنتهي هذه القضية.
رأيي: لم تعد المسألة تتعلق حقًا بمبلغ 12 مليون دولار. بل بما إذا كانت مكافأة بنسبة 10% قادرة على استعادة السيطرة بعد اختراق مفتاح التوقيع، أم أن المهاجم سيفضّل الاحتفاظ بعملات موسومة لن تقترب منها أي منصة تداول.
إجراءات مطلوبة:
- لا تنقر على أي روابط «استرداد» أو حسابات دعم مزيفة؛ فالمحتالون بدأوا بالتربص بالفعل.
- إذا كانت لديك أموال في Chainflip، فانتظر إعلان إعادة الفتح الرسمي.
- تحقّق من عناوين الإرجاع عبر القنوات الرسمية لـ Chainflip فقط.
هل يقبل المهاجم صفقة الـ1.2 مليون دولار، أم تنتهي هذه القضية بمطاردة؟ 👇
هذه ليست نصيحة مالية. أجرِ أبحاثك بنفسك.
#crypto #Chainflip #DeFi
اكتشف Chainflip ذلك للتو. فقد أكد بروتوكول المبادلة بين السلاسل أن نحو 12 مليون دولار سُحبت من خزائنه في 21 نوفمبر: 122.86 BTC و520.22 ETH و3.25 مليون USDC و758,141 USDT (وفقًا لـ Chainflip Labs، عبر Cointelegraph).
كاد المبلغ أن يتضاعف ثلاث مرات في يوم واحد. ولم ترصد التقارير الأولى سوى خزانة Ethereum، التي احتوت على 4.86 مليون دولار. أما المسروقات من Bitcoin، فكُشف عنها بعد ساعات.
وهنا المفاجأة: لم يكن السبب خللًا في عقد ذكي. تقول شركة الأمن Decurity إن المهاجم يبدو أنه استخدم نسخة من مفتاح التوقيع المشترك لشبكة المدقّقين. ويعود التحضير للعملية إلى تمويل عبر Tornado Cash في 11 نوفمبر، وتسجيل حساب مدقّق في 20 نوفمبر. ووضعت Chainflip البروتوكول في الوضع الآمن، فعطّلت الإيداعات والسحوبات والمبادلات وعروض الأسعار كلها.
لذا قدّمت Chainflip عرضًا للمهاجم: أَعِد 90% بحلول 18:38 بالتوقيت العالمي المنسق في 23 نوفمبر، واحتفظ بـ10% (نحو 1.2 مليون دولار) كمكافأة، وانسحب بصفتك مخترقًا ذا قبعة بيضاء، مع سحب الشكاوى المقدّمة إلى جهات إنفاذ القانون.
📉 انخفض $FLIP بنحو 58% خلال 24 ساعة، إلى 0.152 دولار (CoinGecko).
لماذا يهمّ ذلك: تحتفظ خزائن الجسور بين السلاسل بأصول أصلية، لذا فإن إدارة المفاتيح هي جوهر نموذج الأمان بأكمله. لا يفيد تدقيق الشيفرة عندما يُنسخ مفتاح التوقيع نفسه. كل جسر يحتفظ بـ $BTC و$ETH في خزائنه يراقب كيف ستنتهي هذه القضية.
رأيي: لم تعد المسألة تتعلق حقًا بمبلغ 12 مليون دولار. بل بما إذا كانت مكافأة بنسبة 10% قادرة على استعادة السيطرة بعد اختراق مفتاح التوقيع، أم أن المهاجم سيفضّل الاحتفاظ بعملات موسومة لن تقترب منها أي منصة تداول.
إجراءات مطلوبة:
- لا تنقر على أي روابط «استرداد» أو حسابات دعم مزيفة؛ فالمحتالون بدأوا بالتربص بالفعل.
- إذا كانت لديك أموال في Chainflip، فانتظر إعلان إعادة الفتح الرسمي.
- تحقّق من عناوين الإرجاع عبر القنوات الرسمية لـ Chainflip فقط.
هل يقبل المهاجم صفقة الـ1.2 مليون دولار، أم تنتهي هذه القضية بمطاردة؟ 👇
هذه ليست نصيحة مالية. أجرِ أبحاثك بنفسك.
#crypto #Chainflip #DeFi