
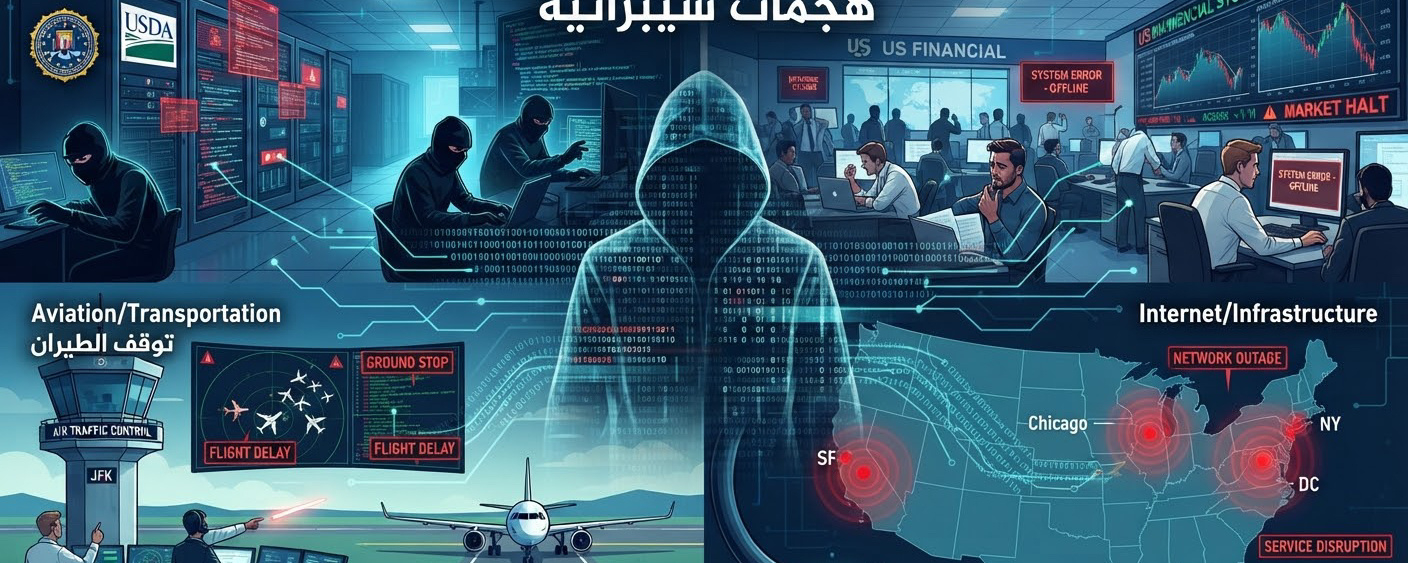
أن ما يحدث مزيج بين هجمات سيبرانية مؤكدة وأعطال تقنية أو عمليات صيانة وتحديث؛ فاختراق الأنظمة الحساسة لا يحدث "صدفة" بل عبر ثغرات أو استغلال بشري وتقني، بينما بعض الانقطاعات المتزامنة في قطاعات أخرى أُرجعت رسمياً إلى أخطاء برمجية أو ترقيات وصيانة داخلية.
ما الذي يُصنّف كهجمات سيبرانية؟
نقطة تعداد اختراقات مؤسسات وبيانات حساسة: شهدت مؤسسات أمريكية اختراقات استهدفت أنظمة وقواعد بيانات، من بينها تقارير عن اختراق طاول مكتب التحقيقات الفيدرالي (FBI) ووزارة الزراعة الأمريكية في نوفمبر 2026.
نقطة تعداد أنماط الهجمات المعتادة: في الهجمات السيبرانية عموماً، يعتمد المهاجمون (سواء مجموعات ابتزاز أو جهات مدعومة من دول) على استغلال الثغرات غير المرقّعة في الأجهزة والأنظمة الطرفية، أو الهندسة الاجتماعية، أو اختراق مزوّدي الخدمات وسلاسل الإمداد.
ولماذا يبدو الأمر أحياناً كأنه "موجة واحدة" أو "صدفة"؟
نقطة تعداد تزامن الحوادث مع أعطال تشغيلية: تزامنت الاختراقات مع اضطرابات وتعطّل في خدمات وقطاعات متعددة (مثل الطيران، والخدمات المصرفية، وشركات تقنية كبرى، وانقطاع شبكات داخلية).
نقطة تعداد الرواية الرسمية حول الأعطال: نفى مسؤولون في الاستخبارات الأمريكية وجود مؤشرات على هجوم سيبراني منسق أو نشاط ترعاه دولة أجنبية وراء مجمل تلك الانقطاعات، معتبرين أن عدداً منها يعود إلى أخطاء أثناء تحديثات داخلية أو إيقاف أنظمة مؤقتاً لإجراء صيانة وترقيع ثغرات.
نقطة تعداد الجدل والشكوك المستمرة: رغم النفي الرسمي لوجود "تنسيق واحد" خلف كل الانقطاعات، فإن تكرار الحوادث وتقارب توقيتها يثيران قلقاً واسعاً ومطالبات بمراجعات أمنية وتحقيقات لتحديد ما إذا كانت هناك روابط خفية أو نقاط ضعف بنيوية مشتركة.