حرف واحد فقط، وسبعون مليون دولار من WBTC دخلت جيب شخص آخر
لنبدأ ببعض الحسابات.
نسخ حوتٌ كبير عنوانًا خاطئًا، وحوّل إليه WBTC بقيمة تقارب 70 مليون دولار. وفي أواخر عام 2025، أجرى شخص آخر تحويلًا تجريبيًا أولًا، وبعد التأكد من نجاحه اطمأن وأرسل مبلغًا كبيرًا، لكن ما يقارب 50 مليون USDT انتهى به المطاف في محفظة المحتال. وفي يناير 2026، تكررت الحيلة نفسها، وخسر حوت كبير آخر 4,556 ETH، أي ما يعادل نحو 12.4 مليون دولار وفقًا لسعر ذلك الوقت.
استخدمت هذه الحوادث كلها الأسلوب نفسه، ويُسمى تسميم العناوين. كما أن نطاقه أكبر بكثير من مجرد بضع قضايا كبرى. فقد حللت جامعة كارنيغي ميلون بيانات على السلسلة لعامين، وحددت نحو 270 مليون هجوم لتسميم العناوين.
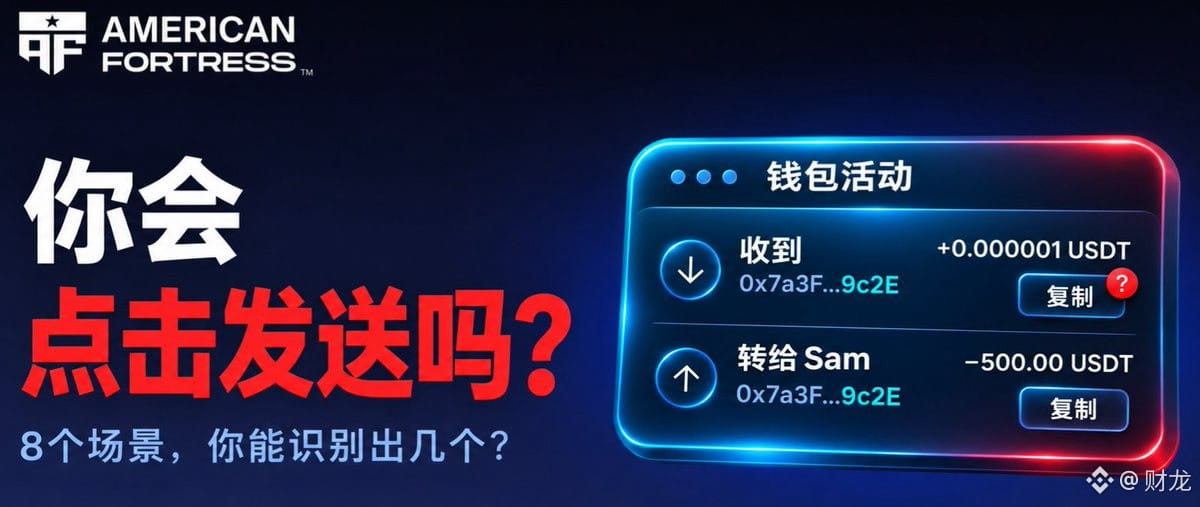
الأسلوب بحد ذاته بسيط. عنوان المحفظة سلسلة طويلة من الأحرف، ومعظم الناس لا يدققون عند مراجعته إلا في بضعة أحرف من بدايته ونهايته. لذا ينشئ المهاجمون عمدًا عناوين مزيفة تتطابق بدايتها ونهايتها مع العنوان الأصلي، بينما تختلف في الوسط، ثم يحولون إلى الضحية مبلغًا ضئيلًا جدًا، أو يجرون تحويلًا بقيمة صفر، كي يظهر العنوان المزيف في سجل معاملات الطرف الآخر. وعندما يجري الهدف تحويلًا في المرة التالية، قد ينسخ العنوان بسهولة من سجل المعاملات، فيرسل المال إلى المهاجم.
حتى التحويل التجريبي لا يقي من ذلك، والسبب هو هذه الثغرة تحديدًا. يُرسل المبلغ التجريبي الصغير إلى العنوان الصحيح، لكن بعد إتمام الاختبار مباشرة، قد يتسلل العنوان المزيف إلى سجل المعاملات. وإذا نُسخ عنوان التحويل الكبير التالي من السجل أيضًا، يصبح الاختبار السابق بلا فائدة.
يبدو الأمر عبثيًا عند النظر إليه على مستوى القطاع كله. فقد تطور التمويل اللامركزي (DeFi) حتى أصبحت أساليب مثل الرافعة المالية الدورية والمشتقات المعقدة ناضجة، ومع ذلك، حين يريد المستخدم إجراء أبسط تحويل للعملة المستقرة، لا يزال عليه التحديق في عشرات الأحرف ومقارنتها واحدًا واحدًا. يكفي أن يخطئ في حرف واحد ليخسر أمواله.
وللعناوين مشكلة أخرى أيضًا، وهي الخصوصية. فسجلات البلوك تشين علنية، وبمجرد انكشاف عنوان محفظتك، يستطيع الآخرون تتبعه لمعرفة حجم أصولك ومعاملاتك السابقة وتحركات أموالك بدقة. ومن يتعاملون بانتظام مع مبالغ كبيرة على السلسلة، كأنهم يفتحون دفاتر حساباتهم أمام الجميع.
هناك مشروع يحاول معالجة هاتين المشكلتين، واسمه American Fortress (@Americanfort_io).
منتجه هو FortressName، وفكرته مباشرة: استخدام الأسماء بدلًا من العناوين. يمكن للمستخدم حجز اسم لمحفظته مسبقًا، بصيغة شبيهة بـ @小萌. وعند إطلاق المحفظة رسميًا، يكفي أن يُدخل الآخرون هذا الاسم لإيجاد طريقة التحويل المناسبة إليك، من دون الحاجة إلى نسخ ذلك العنوان الطويل مجددًا. وبإزالة خطوة النسخ واللصق، تقل إحدى أهم الفرص التي يستغلها المهاجمون لتسميم العناوين.
أما فيما يتعلق بالخصوصية، فقد صمم المشروع آلية لاستلام المدفوعات بسرية تُسمى Send-to-Name. ووفقًا لتصميم المشروع، تُستخدم عناوين مستقلة لكل علاقة بين المرسِل والمستقبِل. فمثلًا، يُستخدم عنوان لتحويل A إليك، وعنوان آخر لتحويل B إليك، ما يصعّب على الغرباء ربط رصيدك وسجل معاملاتك بعنوان ثابت واحد.
وهكذا تعالج هذه المنظومة أمرين في آن واحد: تجعل التحويل أسهل وأقل عرضة للأخطاء، وتجعل استلام الأموال أكثر خصوصية، بحيث يصعب كشف معلومات الأصول.
اعتاد الناس العاديون منذ زمن على التحويل باستخدام الأسماء. فتحويل الأموال عبر WeChat أو Alipay يعتمد عادةً على البحث عن جهة اتصال وإدخال اسم أو رقم هاتف؛ ولا أحد يحفظ سلسلة طويلة من الأرقام. أمضى قطاع العملات المشفرة في السنوات الأخيرة وقتًا وجهدًا كبيرين في دراسة كفاءة رأس المال وكيفية رفع عوائد DeFi بضع نقاط إضافية، بينما لم يطرأ تحسن يُذكر على أبسط تجربة للدفع على السلسلة. حان الوقت الآن لسد هذه الفجوة.
بالطبع، لا تزال هناك فجوة بين تصميم المشروع ونتائجه الفعلية. في الوقت الحالي، يتيح FortressName حجز الأسماء مسبقًا، لكن المحفظة الرسمية لم تُطلق بعد. وسيتعين الانتظار حتى يعمل المنتج فعليًا لمعرفة أداء آلية الخصوصية Send-to-Name بعد تطبيقها، ومدى إقبال المستخدمين عليها. ومن الجدير متابعة ما ستتمكن American Fortress من تحقيقه في نهاية المطاف.
وثمة اتجاه آخر سيجعل هذه الحاجة أكثر إلحاحًا. فسيزداد عدد وكلاء الذكاء الاصطناعي القادرين على إدارة المحافظ وإجراء التحويلات بأنفسهم، ولن يفعل ذلك سوى زيادة وتيرة المعاملات على السلسلة. وعندها، إذا ظل الناس مضطرين إلى تدقيق عنوان مكوّن من 42 حرفًا حرفًا حرفًا عند كل تحويل، فستكون هذه التجربة متأخرة جدًا عن ركب التطور.
لنبدأ ببعض الحسابات.
نسخ حوتٌ كبير عنوانًا خاطئًا، وحوّل إليه WBTC بقيمة تقارب 70 مليون دولار. وفي أواخر عام 2025، أجرى شخص آخر تحويلًا تجريبيًا أولًا، وبعد التأكد من نجاحه اطمأن وأرسل مبلغًا كبيرًا، لكن ما يقارب 50 مليون USDT انتهى به المطاف في محفظة المحتال. وفي يناير 2026، تكررت الحيلة نفسها، وخسر حوت كبير آخر 4,556 ETH، أي ما يعادل نحو 12.4 مليون دولار وفقًا لسعر ذلك الوقت.
استخدمت هذه الحوادث كلها الأسلوب نفسه، ويُسمى تسميم العناوين. كما أن نطاقه أكبر بكثير من مجرد بضع قضايا كبرى. فقد حللت جامعة كارنيغي ميلون بيانات على السلسلة لعامين، وحددت نحو 270 مليون هجوم لتسميم العناوين.
الأسلوب بحد ذاته بسيط. عنوان المحفظة سلسلة طويلة من الأحرف، ومعظم الناس لا يدققون عند مراجعته إلا في بضعة أحرف من بدايته ونهايته. لذا ينشئ المهاجمون عمدًا عناوين مزيفة تتطابق بدايتها ونهايتها مع العنوان الأصلي، بينما تختلف في الوسط، ثم يحولون إلى الضحية مبلغًا ضئيلًا جدًا، أو يجرون تحويلًا بقيمة صفر، كي يظهر العنوان المزيف في سجل معاملات الطرف الآخر. وعندما يجري الهدف تحويلًا في المرة التالية، قد ينسخ العنوان بسهولة من سجل المعاملات، فيرسل المال إلى المهاجم.
حتى التحويل التجريبي لا يقي من ذلك، والسبب هو هذه الثغرة تحديدًا. يُرسل المبلغ التجريبي الصغير إلى العنوان الصحيح، لكن بعد إتمام الاختبار مباشرة، قد يتسلل العنوان المزيف إلى سجل المعاملات. وإذا نُسخ عنوان التحويل الكبير التالي من السجل أيضًا، يصبح الاختبار السابق بلا فائدة.
يبدو الأمر عبثيًا عند النظر إليه على مستوى القطاع كله. فقد تطور التمويل اللامركزي (DeFi) حتى أصبحت أساليب مثل الرافعة المالية الدورية والمشتقات المعقدة ناضجة، ومع ذلك، حين يريد المستخدم إجراء أبسط تحويل للعملة المستقرة، لا يزال عليه التحديق في عشرات الأحرف ومقارنتها واحدًا واحدًا. يكفي أن يخطئ في حرف واحد ليخسر أمواله.
وللعناوين مشكلة أخرى أيضًا، وهي الخصوصية. فسجلات البلوك تشين علنية، وبمجرد انكشاف عنوان محفظتك، يستطيع الآخرون تتبعه لمعرفة حجم أصولك ومعاملاتك السابقة وتحركات أموالك بدقة. ومن يتعاملون بانتظام مع مبالغ كبيرة على السلسلة، كأنهم يفتحون دفاتر حساباتهم أمام الجميع.
هناك مشروع يحاول معالجة هاتين المشكلتين، واسمه American Fortress (@Americanfort_io).
منتجه هو FortressName، وفكرته مباشرة: استخدام الأسماء بدلًا من العناوين. يمكن للمستخدم حجز اسم لمحفظته مسبقًا، بصيغة شبيهة بـ @小萌. وعند إطلاق المحفظة رسميًا، يكفي أن يُدخل الآخرون هذا الاسم لإيجاد طريقة التحويل المناسبة إليك، من دون الحاجة إلى نسخ ذلك العنوان الطويل مجددًا. وبإزالة خطوة النسخ واللصق، تقل إحدى أهم الفرص التي يستغلها المهاجمون لتسميم العناوين.
أما فيما يتعلق بالخصوصية، فقد صمم المشروع آلية لاستلام المدفوعات بسرية تُسمى Send-to-Name. ووفقًا لتصميم المشروع، تُستخدم عناوين مستقلة لكل علاقة بين المرسِل والمستقبِل. فمثلًا، يُستخدم عنوان لتحويل A إليك، وعنوان آخر لتحويل B إليك، ما يصعّب على الغرباء ربط رصيدك وسجل معاملاتك بعنوان ثابت واحد.
وهكذا تعالج هذه المنظومة أمرين في آن واحد: تجعل التحويل أسهل وأقل عرضة للأخطاء، وتجعل استلام الأموال أكثر خصوصية، بحيث يصعب كشف معلومات الأصول.
اعتاد الناس العاديون منذ زمن على التحويل باستخدام الأسماء. فتحويل الأموال عبر WeChat أو Alipay يعتمد عادةً على البحث عن جهة اتصال وإدخال اسم أو رقم هاتف؛ ولا أحد يحفظ سلسلة طويلة من الأرقام. أمضى قطاع العملات المشفرة في السنوات الأخيرة وقتًا وجهدًا كبيرين في دراسة كفاءة رأس المال وكيفية رفع عوائد DeFi بضع نقاط إضافية، بينما لم يطرأ تحسن يُذكر على أبسط تجربة للدفع على السلسلة. حان الوقت الآن لسد هذه الفجوة.
بالطبع، لا تزال هناك فجوة بين تصميم المشروع ونتائجه الفعلية. في الوقت الحالي، يتيح FortressName حجز الأسماء مسبقًا، لكن المحفظة الرسمية لم تُطلق بعد. وسيتعين الانتظار حتى يعمل المنتج فعليًا لمعرفة أداء آلية الخصوصية Send-to-Name بعد تطبيقها، ومدى إقبال المستخدمين عليها. ومن الجدير متابعة ما ستتمكن American Fortress من تحقيقه في نهاية المطاف.
وثمة اتجاه آخر سيجعل هذه الحاجة أكثر إلحاحًا. فسيزداد عدد وكلاء الذكاء الاصطناعي القادرين على إدارة المحافظ وإجراء التحويلات بأنفسهم، ولن يفعل ذلك سوى زيادة وتيرة المعاملات على السلسلة. وعندها، إذا ظل الناس مضطرين إلى تدقيق عنوان مكوّن من 42 حرفًا حرفًا حرفًا عند كل تحويل، فستكون هذه التجربة متأخرة جدًا عن ركب التطور.