هل يستطيع فريق المشروع اكتشاف شخص واحد يستخدم مئات المحافظ للمطالبة بالإيردروب؟
حسب فهمي، يعتمد اكتشاف هجمات سيبيل على الأنماط الإحصائية وتحليل الروابط، ومن المحتم أن يؤدي ذلك أحيانًا إلى تصنيف مستخدمين شرعيين بالخطأ؛ لذا تتيح بعض المشاريع قناة للاعتراض.
قبل توزيع إيردروب ARB في عام 2023، أجرى Arbitrum أيضًا عملية تصفية لحسابات سيبيل، واستبعد العناوين التي اعتُبر أنها خاضعة لسيطرة الشخص نفسه.
ما أفعله الآن: استخدام محافظ متعددة للمشاركة في الإيردروبات يخالف قواعد كثير من المشاريع، وقد ينتهي بك الأمر بلا شيء إذا اكتشفوا ذلك.
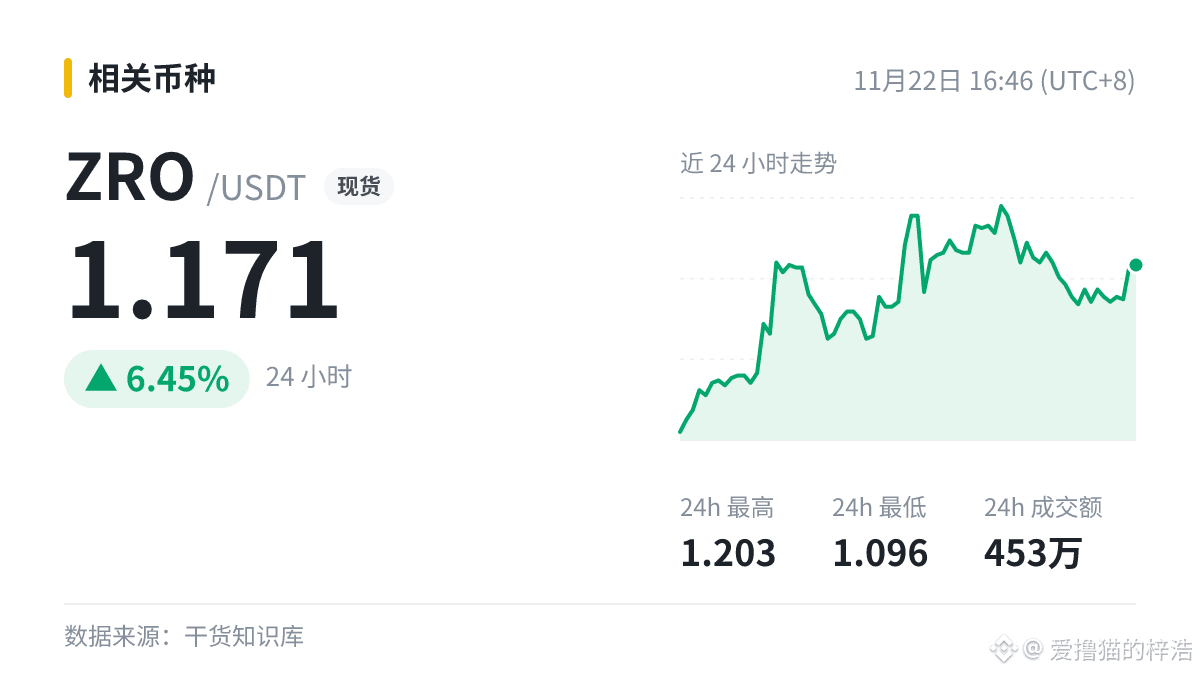
$ZRO هو رمز LayerZero، وقبل إيردروب عام 2024، أجرى فريق المشروع حملة مكثفة لتحديد العناوين التي تستخدم حسابات متعددة.
ما سبق مجرد مشاركة للمعلومات، ولا يشكّل نصيحة استثمارية.
حسب فهمي، يعتمد اكتشاف هجمات سيبيل على الأنماط الإحصائية وتحليل الروابط، ومن المحتم أن يؤدي ذلك أحيانًا إلى تصنيف مستخدمين شرعيين بالخطأ؛ لذا تتيح بعض المشاريع قناة للاعتراض.
قبل توزيع إيردروب ARB في عام 2023، أجرى Arbitrum أيضًا عملية تصفية لحسابات سيبيل، واستبعد العناوين التي اعتُبر أنها خاضعة لسيطرة الشخص نفسه.
ما أفعله الآن: استخدام محافظ متعددة للمشاركة في الإيردروبات يخالف قواعد كثير من المشاريع، وقد ينتهي بك الأمر بلا شيء إذا اكتشفوا ذلك.
$ZRO هو رمز LayerZero، وقبل إيردروب عام 2024، أجرى فريق المشروع حملة مكثفة لتحديد العناوين التي تستخدم حسابات متعددة.
ما سبق مجرد مشاركة للمعلومات، ولا يشكّل نصيحة استثمارية.