Sujet cryptomonnaie d'aujourd'hui:
Si l'IA trouve des failles qu'aucun humain n'a vues, qui gagne : l'attaquant ou le défenseur ?
En crypto, l'asymétrie est brutale.
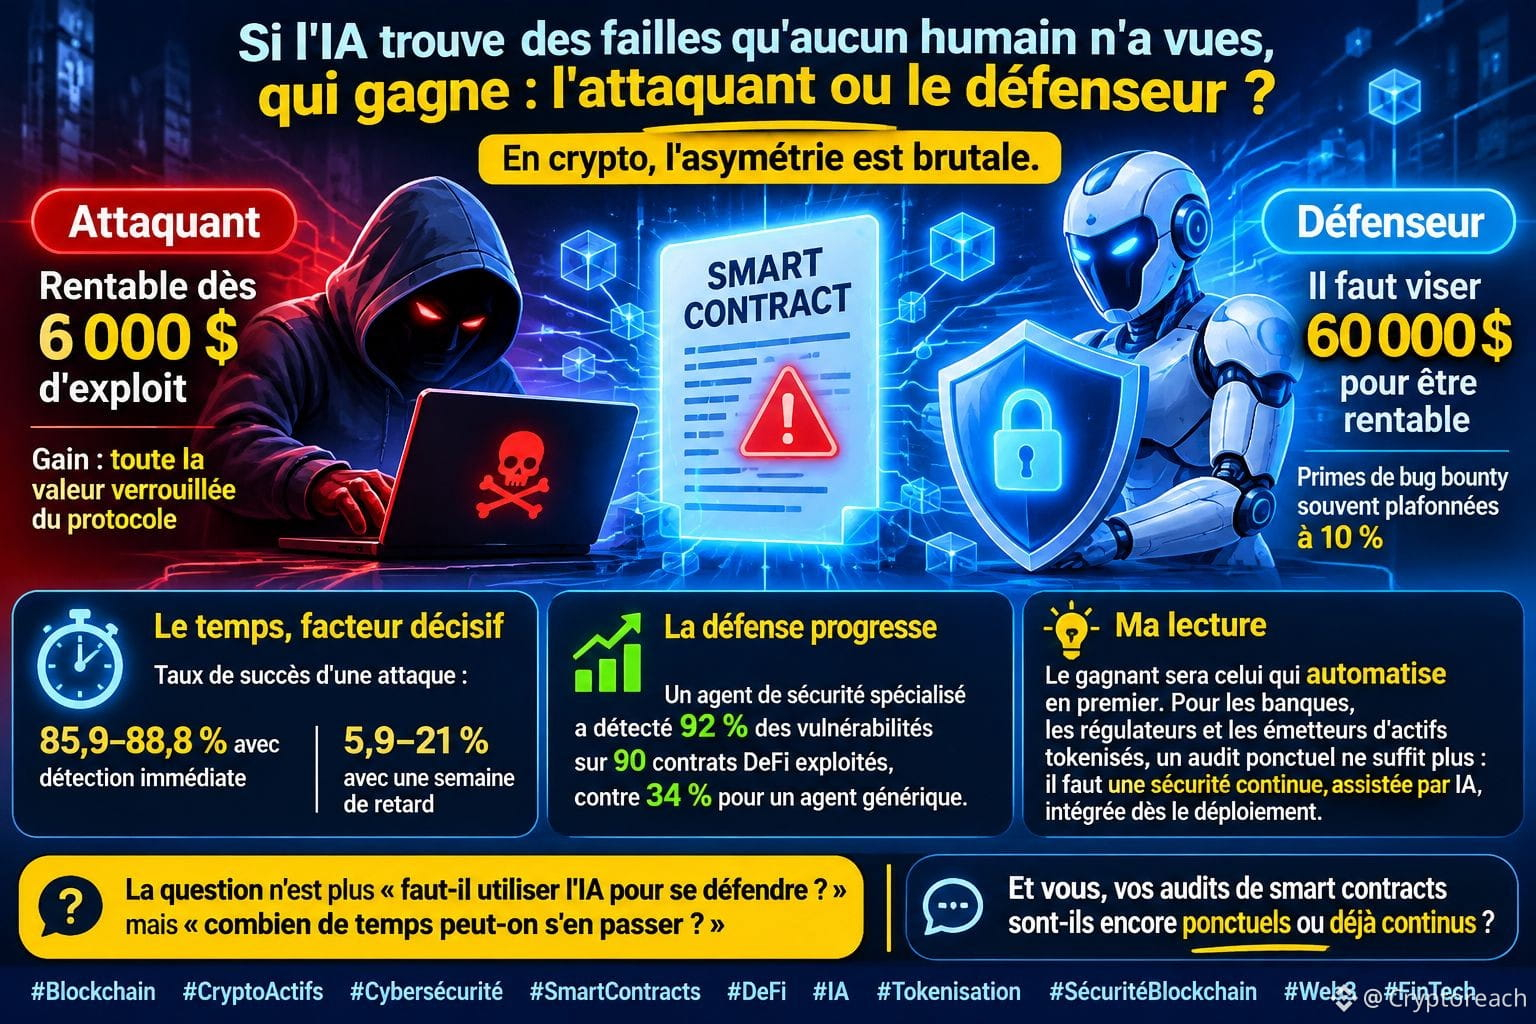
Une étude de chercheurs de UCL et de Sydney sur des agents IA qui exploitent des smart contracts montre que l'attaquant devient rentable dès 6 000 $ d'exploit, contre 60 000 $ pour le défenseur. Pour l'attaquant, le gain, c'est toute la valeur verrouillée du protocole. Pour le défenseur, les primes de bug bounty sont souvent plafonnées à 10 %.
Le facteur décisif, c'est le temps. Le taux de succès d'une attaque passe de 85,9–88,8 % avec une détection immédiate à 5,9–21 % avec une semaine de retard.
Mais la défense progresse aussi. Un agent de sécurité spécialisé a détecté 92 % des vulnérabilités sur 90 contrats DeFi exploités, contre 34 % pour un agent générique basé sur le même modèle.
Ma lecture : le gagnant sera celui qui automatise en premier. Pour les banques, les régulateurs et les émetteurs d'actifs tokenisés, l'audit ponctuel ne suffit plus. Il faut une sécurité continue, assistée par IA, intégrée dès le déploiement.
La question n'est plus « faut-il utiliser l'IA pour se défendre ? » mais « combien de temps peut-on s'en passer ? »
Et vous, vos audits de smart contracts sont-ils encore ponctuels ou déjà continus ?
#Blockchain #CryptoActifs #Cybersécurité #SmartContracts #DeFi #IA #Tokenisation #SécuritéBlockchain #Web3 #FinTech
Si l'IA trouve des failles qu'aucun humain n'a vues, qui gagne : l'attaquant ou le défenseur ?
En crypto, l'asymétrie est brutale.
Une étude de chercheurs de UCL et de Sydney sur des agents IA qui exploitent des smart contracts montre que l'attaquant devient rentable dès 6 000 $ d'exploit, contre 60 000 $ pour le défenseur. Pour l'attaquant, le gain, c'est toute la valeur verrouillée du protocole. Pour le défenseur, les primes de bug bounty sont souvent plafonnées à 10 %.
Le facteur décisif, c'est le temps. Le taux de succès d'une attaque passe de 85,9–88,8 % avec une détection immédiate à 5,9–21 % avec une semaine de retard.
Mais la défense progresse aussi. Un agent de sécurité spécialisé a détecté 92 % des vulnérabilités sur 90 contrats DeFi exploités, contre 34 % pour un agent générique basé sur le même modèle.
Ma lecture : le gagnant sera celui qui automatise en premier. Pour les banques, les régulateurs et les émetteurs d'actifs tokenisés, l'audit ponctuel ne suffit plus. Il faut une sécurité continue, assistée par IA, intégrée dès le déploiement.
La question n'est plus « faut-il utiliser l'IA pour se défendre ? » mais « combien de temps peut-on s'en passer ? »
Et vous, vos audits de smart contracts sont-ils encore ponctuels ou déjà continus ?
#Blockchain #CryptoActifs #Cybersécurité #SmartContracts #DeFi #IA #Tokenisation #SécuritéBlockchain #Web3 #FinTech