إذا كان من سرق الخزينة يملك المفتاح الحقيقي، فهل يُعدّ ذلك اختراقًا؟
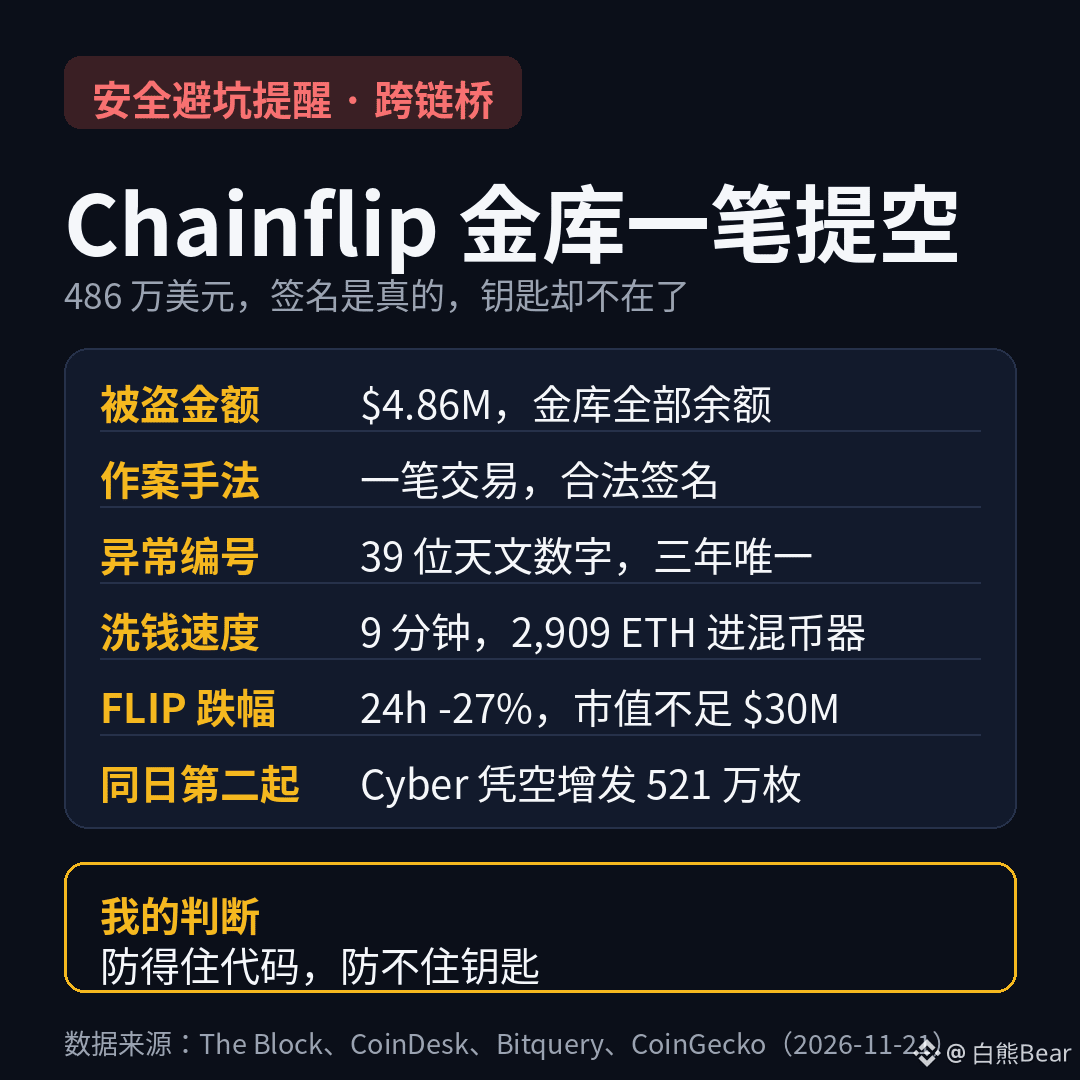
هكذا أُفرغت خزينة إيثيريوم التابعة لـChainflip. معاملة واحدة، 520 ETH و3.25 ملايين USDC و758 ألف USDT، بإجمالي 4.86 ملايين دولار. أُخذ كل ما في الخزينة، ولم يُترك فيها شيء.
الغريب أن توقيع عملية السحب كان حقيقيًا. تقضي قواعد Chainflip بأن يتشارك 150 مدقّقًا مفتاحًا واحدًا، ولا يمكن تحريك أموال الخزينة إلا بمشاركة 100 منهم على الأقل في التوقيع. وما إن اجتاز التوقيع التحقق حتى خرجت الأموال. راجعت Bitquery كل التوقيعات الـ299,677 الخاصة بالخزينة على مدى ثلاث سنوات، ولم تجد سوى توقيع واحد غير متطابق: رقمه فلكي ويتألف من 39 خانة، بينما يفترض أن يكون الرقم المعتاد نحو 315 ألفًا. التوقيع نفسه صحيح، لكنه لم يصدر عبر النظام المعتاد؛ ومن المرجح جدًا أن المفتاح لم يعد بأيدي أصحاب الخزينة.
ولم يُضع المهاجم وقتًا: خلال 9 دقائق، حوّل كل العملات المستقرة إلى ETH، ثم أودع 2,909 ETH في Tornado Cash عبر 38 معاملة خلال 48 ثانية. لم تتلقَّ محفظة الهجوم أموالًا للمرة الأولى إلا قبل دقيقة واحدة من تنفيذ الهجوم، وكانت الأموال قد خرجت من أداة خلط العملات. بعد ذلك أوقفت Chainflip خدماتها بالكامل: أُغلقت الإيداعات والسحوبات والمبادلات وعروض الأسعار، حتى إن مزوّدي السيولة لم يتمكنوا من سحب أموالهم. هبطت FLIP بأكثر من 27% في يوم واحد، وتراجعت قيمتها السوقية من 41.6 مليون دولار إلى أقل من 30 مليونًا. وفي سبتمبر، تعرضت الشركة لحادثة على Tron، وعوّض تصويت المدقّقين مزوّدي السيولة آنذاك. أما هذه المرة، فلم يُحسم بعد ما إذا كان التعويض سيُدفع.
وفي اليوم نفسه، تعرضت Cyber لحادثة أيضًا: أُصدرت 5.213 ملايين عملة CYBER من العدم على Solana، وسُحب عدد مماثل من الأصول المقفلة في جسر إيثيريوم، ثم بيعت مقابل نحو 970 ألف دولار من ETH. وجمّدت Upbit وBithumb مباشرةً إيداعات وسحوبات CYBER. تختلف طريقة تنفيذ الحادثتين، لكن نقطة الضعف واحدة: أمن الجسور العابرة للسلاسل والخزائن لا يتوقف على وجود ثغرات في الشيفرة، بل على ما إذا كان الأشخاص والإجراءات المسؤولة عن المفاتيح قد تعرضت للاختراق.
برأيي، تكدّس الحوادث الأمنية هذا الأسبوع ليس مصادفة: sBOLD في يوم 18، وFluidkey في يوم 19، وXMR1 في يوم 20، ثم Chainflip وCyber في يوم 21. خمس حوادث في أسبوع واحد، تراوحت الأموال المسروقة فيها بين مليون و13.5 مليون دولار. لم يتعافَ السوق إلا بالكاد من قاع بلغ 55.3 ألف دولار، ليعود إلى ما فوق 60 ألفًا، حتى بدأت الحوادث الأمنية تتوالى واحدة تلو الأخرى. كلما ضعف السوق، ازداد نشاط المهاجمين؛ فالناس منشغلون بمحاولة تعويض خسائرهم، ولا أحد يراقب إدارة المخاطر. والأكثر إثارة للقلق هو ما حدث لـChainflip: لا ثغرة في العقد، والتوقيع حقيقي، وحتى التدقيق لم يمنع الهجوم. قد يبدو تقاسم 150 مدقّقًا مفتاحًا واحدًا لامركزيًا، لكن وجود منفذ واحد في آلية التوقيع كفيل بجعل التصميم بأكمله يترك الباب مفتوحًا للمهاجمين.
تابعوا هذه النقاط في الفترة المقبلة: هل ستعوّض Chainflip مزوّدي السيولة؟ لقد فعلت ذلك في حادثة سبتمبر، وإذا لم تفعل هذه المرة، فقد تنهار FLIP ومزوّدو السيولة فيها؛ وكيف ستتعامل Cyber مع 5.21 ملايين عملة CYBER غير المدعومة: هل ستحرقها أم ستجعل إصدارها أمرًا واقعًا؟ وكذلك تحركات 2,909 ETH في Tornado Cash، وهل ستواصل المجموعة نفسها استهداف جسور أخرى؟
هل ما زلتم تجرؤون على إبقاء أموالكم طويلًا في خزائن الجسور العابرة للسلاسل، أم تفضّلون المبادلة عند الحاجة فقط؟
$BTC $FLIP $CYBER
#跨链桥 #أمنDeFi
هكذا أُفرغت خزينة إيثيريوم التابعة لـChainflip. معاملة واحدة، 520 ETH و3.25 ملايين USDC و758 ألف USDT، بإجمالي 4.86 ملايين دولار. أُخذ كل ما في الخزينة، ولم يُترك فيها شيء.
الغريب أن توقيع عملية السحب كان حقيقيًا. تقضي قواعد Chainflip بأن يتشارك 150 مدقّقًا مفتاحًا واحدًا، ولا يمكن تحريك أموال الخزينة إلا بمشاركة 100 منهم على الأقل في التوقيع. وما إن اجتاز التوقيع التحقق حتى خرجت الأموال. راجعت Bitquery كل التوقيعات الـ299,677 الخاصة بالخزينة على مدى ثلاث سنوات، ولم تجد سوى توقيع واحد غير متطابق: رقمه فلكي ويتألف من 39 خانة، بينما يفترض أن يكون الرقم المعتاد نحو 315 ألفًا. التوقيع نفسه صحيح، لكنه لم يصدر عبر النظام المعتاد؛ ومن المرجح جدًا أن المفتاح لم يعد بأيدي أصحاب الخزينة.
ولم يُضع المهاجم وقتًا: خلال 9 دقائق، حوّل كل العملات المستقرة إلى ETH، ثم أودع 2,909 ETH في Tornado Cash عبر 38 معاملة خلال 48 ثانية. لم تتلقَّ محفظة الهجوم أموالًا للمرة الأولى إلا قبل دقيقة واحدة من تنفيذ الهجوم، وكانت الأموال قد خرجت من أداة خلط العملات. بعد ذلك أوقفت Chainflip خدماتها بالكامل: أُغلقت الإيداعات والسحوبات والمبادلات وعروض الأسعار، حتى إن مزوّدي السيولة لم يتمكنوا من سحب أموالهم. هبطت FLIP بأكثر من 27% في يوم واحد، وتراجعت قيمتها السوقية من 41.6 مليون دولار إلى أقل من 30 مليونًا. وفي سبتمبر، تعرضت الشركة لحادثة على Tron، وعوّض تصويت المدقّقين مزوّدي السيولة آنذاك. أما هذه المرة، فلم يُحسم بعد ما إذا كان التعويض سيُدفع.
وفي اليوم نفسه، تعرضت Cyber لحادثة أيضًا: أُصدرت 5.213 ملايين عملة CYBER من العدم على Solana، وسُحب عدد مماثل من الأصول المقفلة في جسر إيثيريوم، ثم بيعت مقابل نحو 970 ألف دولار من ETH. وجمّدت Upbit وBithumb مباشرةً إيداعات وسحوبات CYBER. تختلف طريقة تنفيذ الحادثتين، لكن نقطة الضعف واحدة: أمن الجسور العابرة للسلاسل والخزائن لا يتوقف على وجود ثغرات في الشيفرة، بل على ما إذا كان الأشخاص والإجراءات المسؤولة عن المفاتيح قد تعرضت للاختراق.
برأيي، تكدّس الحوادث الأمنية هذا الأسبوع ليس مصادفة: sBOLD في يوم 18، وFluidkey في يوم 19، وXMR1 في يوم 20، ثم Chainflip وCyber في يوم 21. خمس حوادث في أسبوع واحد، تراوحت الأموال المسروقة فيها بين مليون و13.5 مليون دولار. لم يتعافَ السوق إلا بالكاد من قاع بلغ 55.3 ألف دولار، ليعود إلى ما فوق 60 ألفًا، حتى بدأت الحوادث الأمنية تتوالى واحدة تلو الأخرى. كلما ضعف السوق، ازداد نشاط المهاجمين؛ فالناس منشغلون بمحاولة تعويض خسائرهم، ولا أحد يراقب إدارة المخاطر. والأكثر إثارة للقلق هو ما حدث لـChainflip: لا ثغرة في العقد، والتوقيع حقيقي، وحتى التدقيق لم يمنع الهجوم. قد يبدو تقاسم 150 مدقّقًا مفتاحًا واحدًا لامركزيًا، لكن وجود منفذ واحد في آلية التوقيع كفيل بجعل التصميم بأكمله يترك الباب مفتوحًا للمهاجمين.
تابعوا هذه النقاط في الفترة المقبلة: هل ستعوّض Chainflip مزوّدي السيولة؟ لقد فعلت ذلك في حادثة سبتمبر، وإذا لم تفعل هذه المرة، فقد تنهار FLIP ومزوّدو السيولة فيها؛ وكيف ستتعامل Cyber مع 5.21 ملايين عملة CYBER غير المدعومة: هل ستحرقها أم ستجعل إصدارها أمرًا واقعًا؟ وكذلك تحركات 2,909 ETH في Tornado Cash، وهل ستواصل المجموعة نفسها استهداف جسور أخرى؟
هل ما زلتم تجرؤون على إبقاء أموالكم طويلًا في خزائن الجسور العابرة للسلاسل، أم تفضّلون المبادلة عند الحاجة فقط؟
$BTC $FLIP $CYBER
#跨链桥 #أمنDeFi