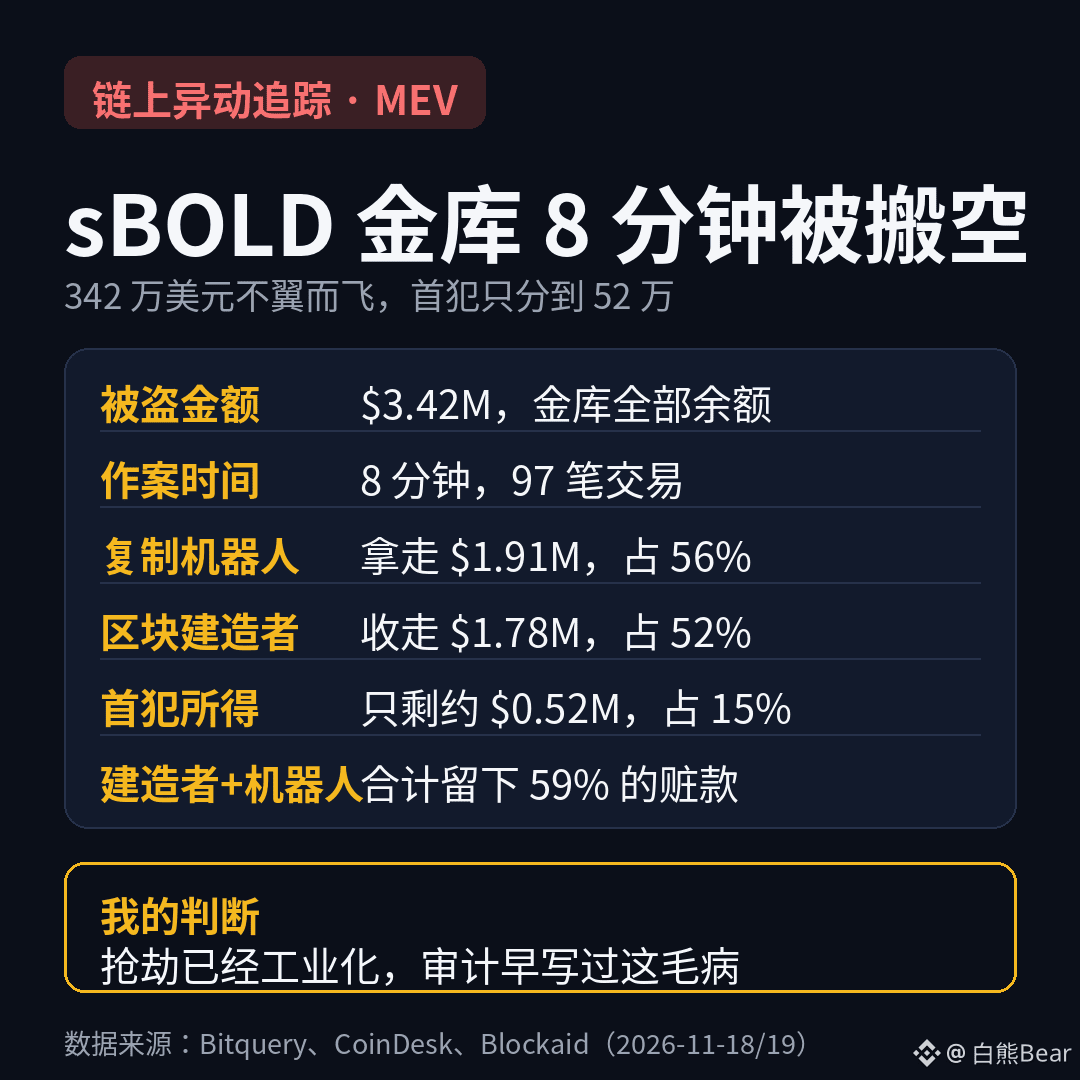
أُفرغت خزنة في 8 دقائق، وخسرت 3.42 مليون دولار. لكن منفّذ الهجوم لم يحصل إلا على 520 ألفًا، بينما ذهبت الحصة الأكبر إلى روبوتات السبق إلى التنفيذ وبناة الكتل.
في ظهر 18 نوفمبر، أُفرغت خزنة sBOLD التابعة لـK3 Capital بالكامل بين الساعة 12:25 و12:33: أي 97 معاملة استنزفت كامل محتوياتها البالغة 3.42 مليون دولار. وsBOLD منتج يتيح إيداع عملة BOLD المستقرة وكسب الفائدة. وقع الخلل في المعادلة التي تستخدمها الخزنة لحساب سعر الحصص: فلم تُحتسب عملات wstETH المودعة. اقترض المهاجم 10 آلاف wstETH عبر قرض سريع من Morpho، وسكّ نحو 9 ملايين BOLD، ثم كرر عمليات الإيداع والتحويل والاسترداد، ليسترد عملات BOLD الخاصة بالمودعين الآخرين. ولم تعلن K3 تعليق العقد إلا في الساعة 13:08، بعدما كانت الأموال قد اختفت بالفعل.
الأكثر إثارة للدهشة هو كيفية توزيع الغنيمة. فالمحفظة الأولى التي أرسلت الهجوم إلى الشبكة لم تحصل إلا على نحو 520 ألف دولار، ثم حوّلتها سريعًا إلى بيتكوين عبر THORChain وMaya وغادرت. أما روبوت MEV الذي هرع إلى المكان بعد أن شمّ رائحة الفرصة ونسخ الهجوم كاملًا، فقد استولى عبر 57 معاملة على 1.91 مليون دولار، أي 56% من المبلغ. ولضمان أولوية ترتيب معاملاته، دفع الروبوت 1.78 مليون دولار لبناة كتل إيثيريوم؛ وبلغت رسوم تجاوز المعاملات الأخرى في إحدى الكتل 44 ETH. وفي المجمل، احتفظ بناة الكتل ومحافظ الروبوتات المستلمة بـ59% من الأموال.
برأيي، أكثر ما يستحق التفكير في هذه الحادثة ليس مبلغ 3.42 مليون، بل إن السطو على السلسلة أصبح صناعة متكاملة: ما إن يُرسل كود الهجوم إلى الشبكة، حتى تصل خلال ثوانٍ ست محافظ وروبوتات وبناة كتل، ويتقاسمون الغنيمة، بينما ينال المهاجم الأصلي الحصة الأصغر. والأمر الأكثر إيلامًا أن ChainSecurity كانت قد أشارت في تدقيقها الصادر في مايو 2025 إلى مشكلة محاسبية عالية الخطورة، وهي من النوع نفسه تمامًا: تسعير الحصص مع إغفال الضمانات. ورد ذلك في تقرير التدقيق، لكن الخلل بقي كما هو حتى أفرغ أحدهم الخزنة. لم يكن هناك خلل في BOLD نفسها ولا في Liquity؛ المشكلة كانت في طبقة التغليف التي أنشأتها K3. لكن المستخدمين أودعوا أموالهم في sBOLD، ومن لم يستطع التمييز بين هذه الطبقات انتهى به الأمر إلى دفع الثمن بنفسه. وثمة أمر آخر: حصل بناة الكتل على 1.78 مليون دولار كرسوم أولوية، لكن Bitquery تقول إنه لا دليل على أنهم كانوا يعلمون أنهم يدرجون معاملات الهجوم ضمن الكتل. آلية MEV لا تميّز بين الخير والشر؛ من يدفع أكثر يُنفّذ أولًا، وهذا هو الجانب الأكثر إزعاجًا فيها.
ثمة ثلاثة أمور ينبغي متابعتها: لم تعلن K3 حتى الآن عن خطة للتعويض، وبالنسبة إلى خزنة صغيرة، فإن خسارة 3.42 مليون تعني خسارة كل شيء؛ لذا على من أودعوا في sBOLD التحقق من مقدار حصصهم المتبقية. كما يجدر بخزائن العائد المماثلة التي تحسب أسعار حصصها بنفسها أن تعيد مراجعة الأسطر التي وُسِمت بأنها عالية الخطورة في تقارير التدقيق. وفي اليوم نفسه، تعرض جسر Gonka لهجوم خسر فيه 1.05 مليون دولار، وبلغت خسائر Reental نحو 950 ألفًا؛ وبجمع الحوادث الثلاث تصل الخسائر إلى نحو 5.4 مليون دولار، ما يشير إلى أن جهة ما تمسح هذا النوع من الخزائن على نطاق واسع.
برأيكم، هل يجعل تقاضي بناة الكتل 1.78 مليون دولار كرسوم أولوية منهم شركاء في هذا السطو؟ أم أن قاعدة السلسلة ببساطة هي أن من يدفع ينال الخدمة؟
$BTC $ETH
#MEV #أمن DeFi
في ظهر 18 نوفمبر، أُفرغت خزنة sBOLD التابعة لـK3 Capital بالكامل بين الساعة 12:25 و12:33: أي 97 معاملة استنزفت كامل محتوياتها البالغة 3.42 مليون دولار. وsBOLD منتج يتيح إيداع عملة BOLD المستقرة وكسب الفائدة. وقع الخلل في المعادلة التي تستخدمها الخزنة لحساب سعر الحصص: فلم تُحتسب عملات wstETH المودعة. اقترض المهاجم 10 آلاف wstETH عبر قرض سريع من Morpho، وسكّ نحو 9 ملايين BOLD، ثم كرر عمليات الإيداع والتحويل والاسترداد، ليسترد عملات BOLD الخاصة بالمودعين الآخرين. ولم تعلن K3 تعليق العقد إلا في الساعة 13:08، بعدما كانت الأموال قد اختفت بالفعل.
الأكثر إثارة للدهشة هو كيفية توزيع الغنيمة. فالمحفظة الأولى التي أرسلت الهجوم إلى الشبكة لم تحصل إلا على نحو 520 ألف دولار، ثم حوّلتها سريعًا إلى بيتكوين عبر THORChain وMaya وغادرت. أما روبوت MEV الذي هرع إلى المكان بعد أن شمّ رائحة الفرصة ونسخ الهجوم كاملًا، فقد استولى عبر 57 معاملة على 1.91 مليون دولار، أي 56% من المبلغ. ولضمان أولوية ترتيب معاملاته، دفع الروبوت 1.78 مليون دولار لبناة كتل إيثيريوم؛ وبلغت رسوم تجاوز المعاملات الأخرى في إحدى الكتل 44 ETH. وفي المجمل، احتفظ بناة الكتل ومحافظ الروبوتات المستلمة بـ59% من الأموال.
برأيي، أكثر ما يستحق التفكير في هذه الحادثة ليس مبلغ 3.42 مليون، بل إن السطو على السلسلة أصبح صناعة متكاملة: ما إن يُرسل كود الهجوم إلى الشبكة، حتى تصل خلال ثوانٍ ست محافظ وروبوتات وبناة كتل، ويتقاسمون الغنيمة، بينما ينال المهاجم الأصلي الحصة الأصغر. والأمر الأكثر إيلامًا أن ChainSecurity كانت قد أشارت في تدقيقها الصادر في مايو 2025 إلى مشكلة محاسبية عالية الخطورة، وهي من النوع نفسه تمامًا: تسعير الحصص مع إغفال الضمانات. ورد ذلك في تقرير التدقيق، لكن الخلل بقي كما هو حتى أفرغ أحدهم الخزنة. لم يكن هناك خلل في BOLD نفسها ولا في Liquity؛ المشكلة كانت في طبقة التغليف التي أنشأتها K3. لكن المستخدمين أودعوا أموالهم في sBOLD، ومن لم يستطع التمييز بين هذه الطبقات انتهى به الأمر إلى دفع الثمن بنفسه. وثمة أمر آخر: حصل بناة الكتل على 1.78 مليون دولار كرسوم أولوية، لكن Bitquery تقول إنه لا دليل على أنهم كانوا يعلمون أنهم يدرجون معاملات الهجوم ضمن الكتل. آلية MEV لا تميّز بين الخير والشر؛ من يدفع أكثر يُنفّذ أولًا، وهذا هو الجانب الأكثر إزعاجًا فيها.
ثمة ثلاثة أمور ينبغي متابعتها: لم تعلن K3 حتى الآن عن خطة للتعويض، وبالنسبة إلى خزنة صغيرة، فإن خسارة 3.42 مليون تعني خسارة كل شيء؛ لذا على من أودعوا في sBOLD التحقق من مقدار حصصهم المتبقية. كما يجدر بخزائن العائد المماثلة التي تحسب أسعار حصصها بنفسها أن تعيد مراجعة الأسطر التي وُسِمت بأنها عالية الخطورة في تقارير التدقيق. وفي اليوم نفسه، تعرض جسر Gonka لهجوم خسر فيه 1.05 مليون دولار، وبلغت خسائر Reental نحو 950 ألفًا؛ وبجمع الحوادث الثلاث تصل الخسائر إلى نحو 5.4 مليون دولار، ما يشير إلى أن جهة ما تمسح هذا النوع من الخزائن على نطاق واسع.
برأيكم، هل يجعل تقاضي بناة الكتل 1.78 مليون دولار كرسوم أولوية منهم شركاء في هذا السطو؟ أم أن قاعدة السلسلة ببساطة هي أن من يدفع ينال الخدمة؟
$BTC $ETH
#MEV #أمن DeFi