العنوان: باينانس تصدر تحذيرًا بشأن حرف واحد بعد استهداف مواقع عملات رقمية مزيفة للمستخدمين
الملخص:
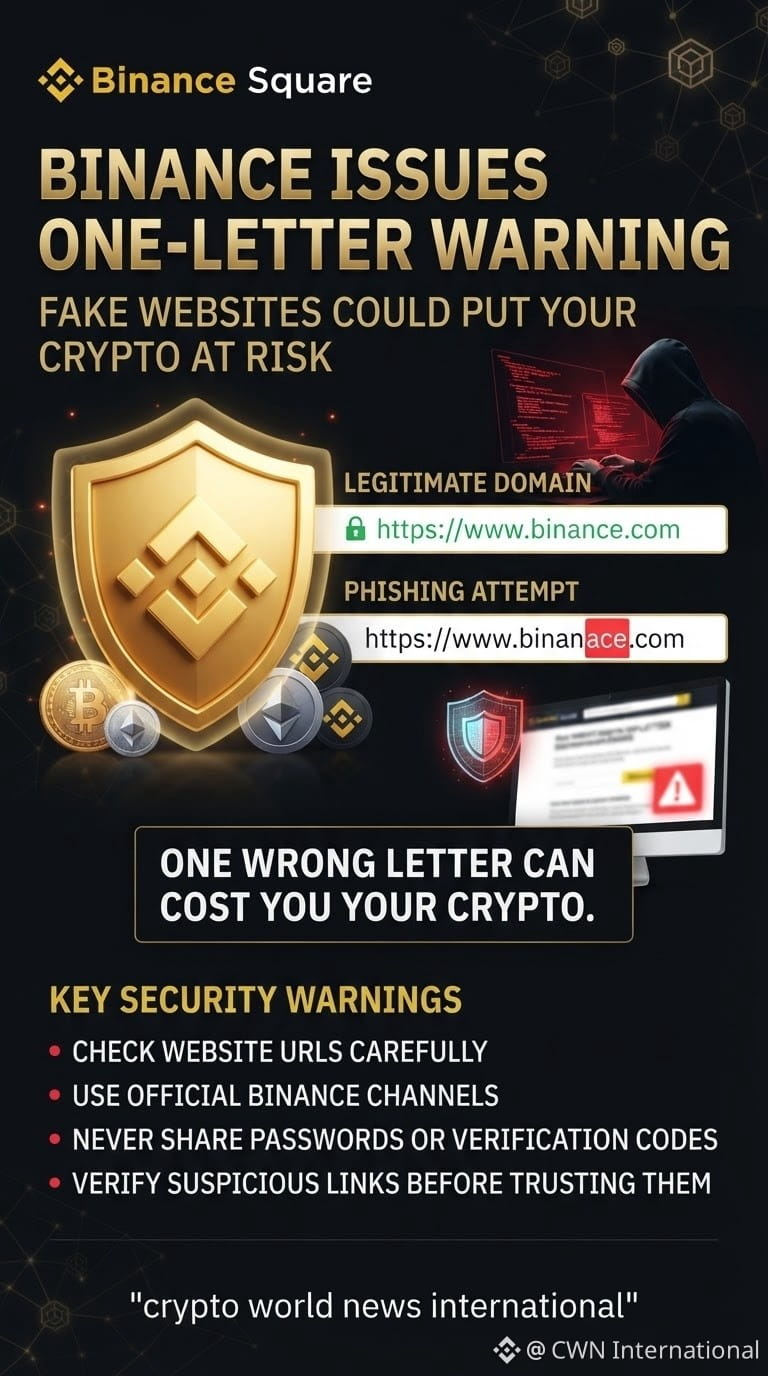
أصدرت باينانس تحذيرًا أمنيًا تذكّر فيه مستخدمي العملات الرقمية بأن خطأً في حرف واحد فقط من عنوان موقع إلكتروني قد يقود إلى موقع مزيف مصمم لسرقة بيانات تسجيل الدخول والأصول الرقمية.
النقاط الرئيسية:
- حذّرت باينانس المستخدمين من مواقع احتيالية تنتحل صفة منصات عملات رقمية شرعية.
- قد يستخدم الموقع المزيف عنوان URL يختلف عن العنوان الأصلي بحرف واحد فقط.
- ينبغي للمستخدمين التحقق بعناية من عناوين المواقع قبل إدخال بيانات تسجيل الدخول.
- توصي باينانس باستخدام أداة التحقق الرسمية الخاصة بها لفحص عناوين URL وعناوين البريد الإلكتروني وأرقام الهواتف وحسابات التواصل الاجتماعي المشبوهة.
- ينتحل المحتالون أيضًا صفة موظفي باينانس عبر واتساب وتيليغرام وقنوات الاتصال الأخرى.
- تجعل مقاطع التزييف العميق المُنشأة بالذكاء الاصطناعي عروض الاستثمار المزيفة وعمليات الاحتيال القائمة على انتحال الهوية أكثر إقناعًا بشكل متزايد.
رؤية السوق:
لا يقتصر أمن العملات الرقمية على حماية المفاتيح الخاصة. فقد تؤدي نقرة غير متأنية أو صفحة تسجيل دخول مزيفة إلى تعريض الحساب بأكمله للخطر.
احرص دائمًا على الوصول إلى باينانس عبر التطبيق الرسمي أو الموقع الإلكتروني الموثق. ولا تشارك كلمات المرور أو رموز التحقق أو عبارات استعادة المحفظة مع أي شخص.
قد يكلفك حرف واحد خاطئ عملاتك الرقمية.
#Binance #CryptoSecurity #phishingscam #CryptoScam #BinanceSquare $ETH $BTC $BNB
الملخص:
أصدرت باينانس تحذيرًا أمنيًا تذكّر فيه مستخدمي العملات الرقمية بأن خطأً في حرف واحد فقط من عنوان موقع إلكتروني قد يقود إلى موقع مزيف مصمم لسرقة بيانات تسجيل الدخول والأصول الرقمية.
النقاط الرئيسية:
- حذّرت باينانس المستخدمين من مواقع احتيالية تنتحل صفة منصات عملات رقمية شرعية.
- قد يستخدم الموقع المزيف عنوان URL يختلف عن العنوان الأصلي بحرف واحد فقط.
- ينبغي للمستخدمين التحقق بعناية من عناوين المواقع قبل إدخال بيانات تسجيل الدخول.
- توصي باينانس باستخدام أداة التحقق الرسمية الخاصة بها لفحص عناوين URL وعناوين البريد الإلكتروني وأرقام الهواتف وحسابات التواصل الاجتماعي المشبوهة.
- ينتحل المحتالون أيضًا صفة موظفي باينانس عبر واتساب وتيليغرام وقنوات الاتصال الأخرى.
- تجعل مقاطع التزييف العميق المُنشأة بالذكاء الاصطناعي عروض الاستثمار المزيفة وعمليات الاحتيال القائمة على انتحال الهوية أكثر إقناعًا بشكل متزايد.
رؤية السوق:
لا يقتصر أمن العملات الرقمية على حماية المفاتيح الخاصة. فقد تؤدي نقرة غير متأنية أو صفحة تسجيل دخول مزيفة إلى تعريض الحساب بأكمله للخطر.
احرص دائمًا على الوصول إلى باينانس عبر التطبيق الرسمي أو الموقع الإلكتروني الموثق. ولا تشارك كلمات المرور أو رموز التحقق أو عبارات استعادة المحفظة مع أي شخص.
قد يكلفك حرف واحد خاطئ عملاتك الرقمية.
#Binance #CryptoSecurity #phishingscam #CryptoScam #BinanceSquare $ETH $BTC $BNB