على مائدة الطعام، قال أحدهم فجأة: «اجتزنا فحص الأصالة بوضوح، فلماذا اختفت الأموال رغم ذلك؟» سؤال في محله تمامًا، وقد أصاب تلك الثغرة التي لم يتوقف أحد ليتفحصها. $XAU
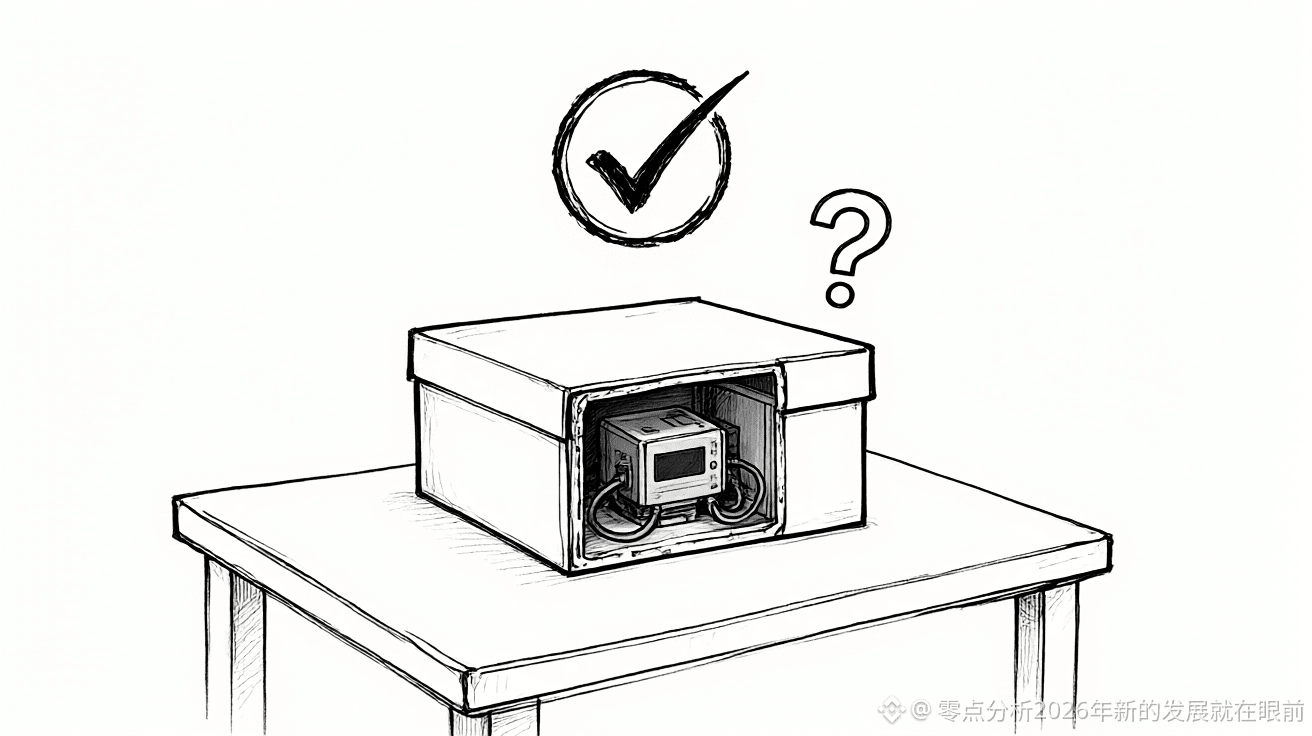
تعتمد طريقة التحقق الرسمية على سؤال وجواب. تحتوي الآلة على شهادة خُزنت فيها أثناء التصنيع، ويرسل الخادم سلسلة من الأرقام العشوائية، فتوقّعها الآلة وتعيدها إليه. إذا تطابقت، يضيء الضوء الأخضر. لم يمس أحد شريحة التوقيع قط، لذا فالإجابة أصلية بالفعل. $BNB
لكن ما يُتحقق منه هو هوية الشريحة، لا ما إذا كان أحد قد فتح الجهاز في أثناء رحلته. قد تظنه جهازًا لم يُفتح قط، لكن ربما رفع أحدهم غطاءه ووصل سلكًا به في مرحلة ما، وهذا أمر لا يستطيع الفحص كشفه. $ZEC
والأكثر تعقيدًا هو المقولة القديمة: «المفتاح الخاص لا يتصل بالإنترنت». وما زالت هذه المقولة صحيحة حتى اليوم. فالمفتاح الخاص لم يتصل بالإنترنت فعلًا، لكن أحدهم أضاف وحدة صغيرة إلى الشاشة التي تعرض الكلمات الأربع والعشرين. الكلمات لم تتصل بالإنترنت، لكن الشاشة اتصلت به.
لذلك يقول البعض إن ما حدث هذه المرة لا يعني أن الحفظ الذاتي نفسه قد فشل. لم يُكسر التشفير الذي تعتمد عليه المحفظة؛ بل كُسر المسار الذي أوصلها إلى يديك. ففي كل محطة، من المستودع إلى الرفوف، وصندوق المرتجعات، والبائع عند المنضدة، ربما فتح أحدهم الغطاء.
يمكن إصلاح مشكلة في الهاتف بتثبيت تحديث. أما جهاز عُدّل وتركته في الدرج، فلا يمكن إصلاحه بهذه الطريقة؛ سيبقى ساكنًا هناك، إلى أن توصله بالكهرباء ذات يوم.
التعليمات الرسمية حازمة: أوقف استخدام الأجهزة المشبوهة أولًا، ولا تفككها بنفسك. استخدم جهازًا اشتريته مباشرة من الموقع الرسمي، وأنشئ مجموعة جديدة تمامًا من الكلمات. ولا تستخدم الكلمات القديمة مجددًا، ولا كلمة المرور الإضافية التي وضعتها فوقها.
ومن يريد التحقق بنفسه، يمكنه إرسال الجهاز إلى المصنع في فرنسا لفحصه بالأشعة السينية؛ إذ يمكن رؤية الأجزاء الإضافية بداخله من دون فتح الغلاف. والمواعيد محدودة.
باختصار، عبارة «المفاتيح في يديك» كانت مبدأً في الماضي، لكنها باتت على نحو متزايد مهمةً عليك إنجازها بنفسك.
هذا رأي شخصي، ولا يشكل نصيحة استثمارية. الأرباح والخسائر على مسؤوليتك.
#Ledger调查柏林遭篡改硬件钱包
تعتمد طريقة التحقق الرسمية على سؤال وجواب. تحتوي الآلة على شهادة خُزنت فيها أثناء التصنيع، ويرسل الخادم سلسلة من الأرقام العشوائية، فتوقّعها الآلة وتعيدها إليه. إذا تطابقت، يضيء الضوء الأخضر. لم يمس أحد شريحة التوقيع قط، لذا فالإجابة أصلية بالفعل. $BNB
لكن ما يُتحقق منه هو هوية الشريحة، لا ما إذا كان أحد قد فتح الجهاز في أثناء رحلته. قد تظنه جهازًا لم يُفتح قط، لكن ربما رفع أحدهم غطاءه ووصل سلكًا به في مرحلة ما، وهذا أمر لا يستطيع الفحص كشفه. $ZEC
والأكثر تعقيدًا هو المقولة القديمة: «المفتاح الخاص لا يتصل بالإنترنت». وما زالت هذه المقولة صحيحة حتى اليوم. فالمفتاح الخاص لم يتصل بالإنترنت فعلًا، لكن أحدهم أضاف وحدة صغيرة إلى الشاشة التي تعرض الكلمات الأربع والعشرين. الكلمات لم تتصل بالإنترنت، لكن الشاشة اتصلت به.
لذلك يقول البعض إن ما حدث هذه المرة لا يعني أن الحفظ الذاتي نفسه قد فشل. لم يُكسر التشفير الذي تعتمد عليه المحفظة؛ بل كُسر المسار الذي أوصلها إلى يديك. ففي كل محطة، من المستودع إلى الرفوف، وصندوق المرتجعات، والبائع عند المنضدة، ربما فتح أحدهم الغطاء.
يمكن إصلاح مشكلة في الهاتف بتثبيت تحديث. أما جهاز عُدّل وتركته في الدرج، فلا يمكن إصلاحه بهذه الطريقة؛ سيبقى ساكنًا هناك، إلى أن توصله بالكهرباء ذات يوم.
التعليمات الرسمية حازمة: أوقف استخدام الأجهزة المشبوهة أولًا، ولا تفككها بنفسك. استخدم جهازًا اشتريته مباشرة من الموقع الرسمي، وأنشئ مجموعة جديدة تمامًا من الكلمات. ولا تستخدم الكلمات القديمة مجددًا، ولا كلمة المرور الإضافية التي وضعتها فوقها.
ومن يريد التحقق بنفسه، يمكنه إرسال الجهاز إلى المصنع في فرنسا لفحصه بالأشعة السينية؛ إذ يمكن رؤية الأجزاء الإضافية بداخله من دون فتح الغلاف. والمواعيد محدودة.
باختصار، عبارة «المفاتيح في يديك» كانت مبدأً في الماضي، لكنها باتت على نحو متزايد مهمةً عليك إنجازها بنفسك.
هذا رأي شخصي، ولا يشكل نصيحة استثمارية. الأرباح والخسائر على مسؤوليتك.
#Ledger调查柏林遭篡改硬件钱包