استعادة 3,620 مفتاحًا خاصًا عبر ست سلاسل كتل
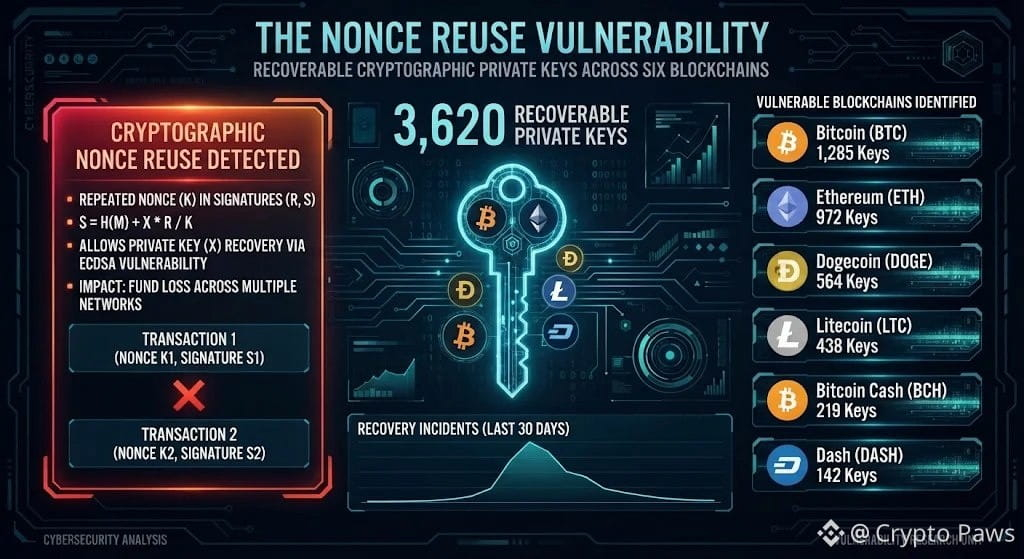
كشفت دراسة أجرتها جامعة لييج عن خلل خطير في طريقة إنشاء بعض محافظ العملات المشفرة للتوقيعات الرقمية، ما أدى إلى كشف 3,620 مفتاحًا خاصًا قابلًا للاستعادة عبر بيتكوين (نحو 3,278)، وإيثيريوم، ودوجكوين، ولايتكوين، وبيتكوين كاش، وداش. واستهدفت روبوتات آلية محافظ الاختبار المكشوفة خلال ثوانٍ.
كيف يؤدي تكرار استخدام الرقم العشوائي إلى كشف المفاتيح؟ يتطلب توقيع معاملة رقمًا سريًا فريدًا يُسمى «نونْس». فإذا أعاد برنامج المحفظة استخدام النونْس نفسه مع المفتاح الخاص نفسه لتوقيع معاملتين، فبإمكان أي شخص يراقب البيانات العامة حل المعادلة رياضيًا واستخراج المفتاح الخاص نفسه.
السياق والخلاصة: لا يعني وجود مفاتيح قابلة للاستعادة أن كل محفظة متأثرة قد أُفرغت أو أن سلاسل الكتل الأساسية قد تعطلت. ومع ذلك، فهذا تذكير قوي بأن الشبكات شديدة الأمان لا تستطيع حماية المستخدمين من برامج التوقيع المعيبة.
هل ستثق بمحفظة تحتوي على أموال طائلة إذا لم يكن بإمكانك التحقق من أمان توقيعاتها؟
$PIEVERSE
$MMT
$ENSO
#CanBTCReboundAfterFallingBelow60K?
#GlobalStocksFaceLongestLosingStreakSince2023
#AnthropicPlungesTowardIPOPriceonDay2
#TwentyOneCapitalAdds172.25BTC
كشفت دراسة أجرتها جامعة لييج عن خلل خطير في طريقة إنشاء بعض محافظ العملات المشفرة للتوقيعات الرقمية، ما أدى إلى كشف 3,620 مفتاحًا خاصًا قابلًا للاستعادة عبر بيتكوين (نحو 3,278)، وإيثيريوم، ودوجكوين، ولايتكوين، وبيتكوين كاش، وداش. واستهدفت روبوتات آلية محافظ الاختبار المكشوفة خلال ثوانٍ.
كيف يؤدي تكرار استخدام الرقم العشوائي إلى كشف المفاتيح؟ يتطلب توقيع معاملة رقمًا سريًا فريدًا يُسمى «نونْس». فإذا أعاد برنامج المحفظة استخدام النونْس نفسه مع المفتاح الخاص نفسه لتوقيع معاملتين، فبإمكان أي شخص يراقب البيانات العامة حل المعادلة رياضيًا واستخراج المفتاح الخاص نفسه.
السياق والخلاصة: لا يعني وجود مفاتيح قابلة للاستعادة أن كل محفظة متأثرة قد أُفرغت أو أن سلاسل الكتل الأساسية قد تعطلت. ومع ذلك، فهذا تذكير قوي بأن الشبكات شديدة الأمان لا تستطيع حماية المستخدمين من برامج التوقيع المعيبة.
هل ستثق بمحفظة تحتوي على أموال طائلة إذا لم يكن بإمكانك التحقق من أمان توقيعاتها؟
$PIEVERSE
$MMT
$ENSO
#CanBTCReboundAfterFallingBelow60K?
#GlobalStocksFaceLongestLosingStreakSince2023
#AnthropicPlungesTowardIPOPriceonDay2
#TwentyOneCapitalAdds172.25BTC