قد تكون عملاتك من البيتكوين آمنة—لكن هل توقّع محفظتك عليها بشكل صحيح؟
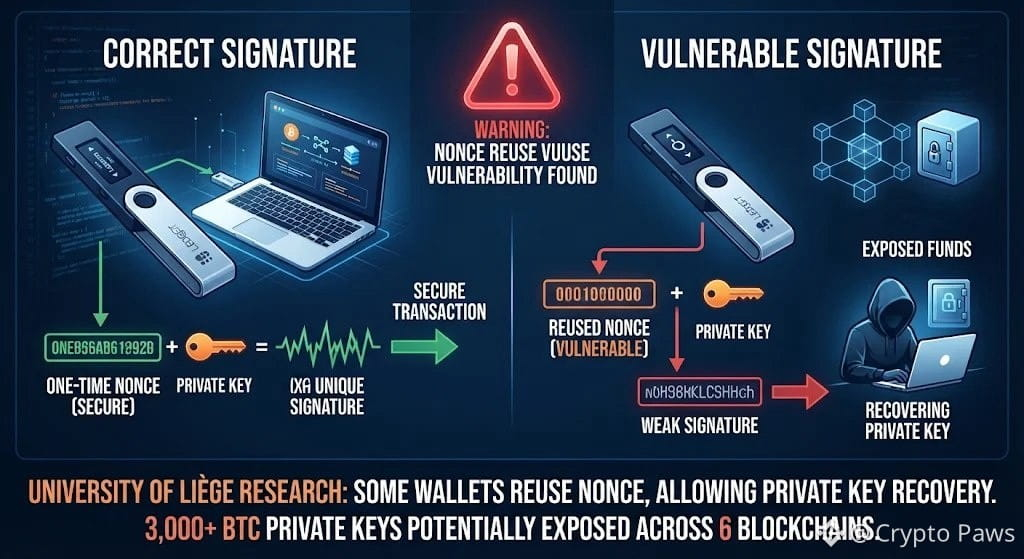
وجد باحثون من جامعة لييج أن بعض المحافظ أعادت استخدام رقم يُستخدم لمرة واحدة، يُسمى «nonce»، عند توقيع المعاملات.
إن إعادة استخدام قيمة nonce مع المفتاح الخاص نفسه تتيح للمهاجمين استعادة المفتاح الخاص رياضيًا.
أبرز النتائج:
🔴 استُعيدت 3,620 مفتاحًا خاصًا عبر 6 سلاسل بلوك تشين (3,278 منها على بيتكوين).
🔴 استدرجت محافظ الاختبار المعرّضة للخطر مهاجمين آليين خلال ثوانٍ.
🔴 احتوت العناوين المتأثرة على أرصدة تاريخية مجمّعة بلغت ذروتها نحو $106M—وهذا تقدير لحجم الأموال المعرّضة للخطر، وليس أموالًا مسروقة مؤكدة.
الخلاصة: لا تقتصر الحماية على تأمين عبارة الاسترداد أو اختيار سلسلة موثوقة؛ فالبرنامج الذي ينشئ توقيعاتك لا يقل أهمية.
لا يعمل علم التشفير إلا بقدر جودة تطبيقه.
هل تثق تمامًا بأمان محفظتك، أم ترى أن برامج المحافظ من أكبر المخاطر الخفية في عالم العملات المشفرة؟
$SOXL
$SOXS
$EVAA
وجد باحثون من جامعة لييج أن بعض المحافظ أعادت استخدام رقم يُستخدم لمرة واحدة، يُسمى «nonce»، عند توقيع المعاملات.
إن إعادة استخدام قيمة nonce مع المفتاح الخاص نفسه تتيح للمهاجمين استعادة المفتاح الخاص رياضيًا.
أبرز النتائج:
🔴 استُعيدت 3,620 مفتاحًا خاصًا عبر 6 سلاسل بلوك تشين (3,278 منها على بيتكوين).
🔴 استدرجت محافظ الاختبار المعرّضة للخطر مهاجمين آليين خلال ثوانٍ.
🔴 احتوت العناوين المتأثرة على أرصدة تاريخية مجمّعة بلغت ذروتها نحو $106M—وهذا تقدير لحجم الأموال المعرّضة للخطر، وليس أموالًا مسروقة مؤكدة.
الخلاصة: لا تقتصر الحماية على تأمين عبارة الاسترداد أو اختيار سلسلة موثوقة؛ فالبرنامج الذي ينشئ توقيعاتك لا يقل أهمية.
لا يعمل علم التشفير إلا بقدر جودة تطبيقه.
هل تثق تمامًا بأمان محفظتك، أم ترى أن برامج المحافظ من أكبر المخاطر الخفية في عالم العملات المشفرة؟
$SOXL
$SOXS
$EVAA