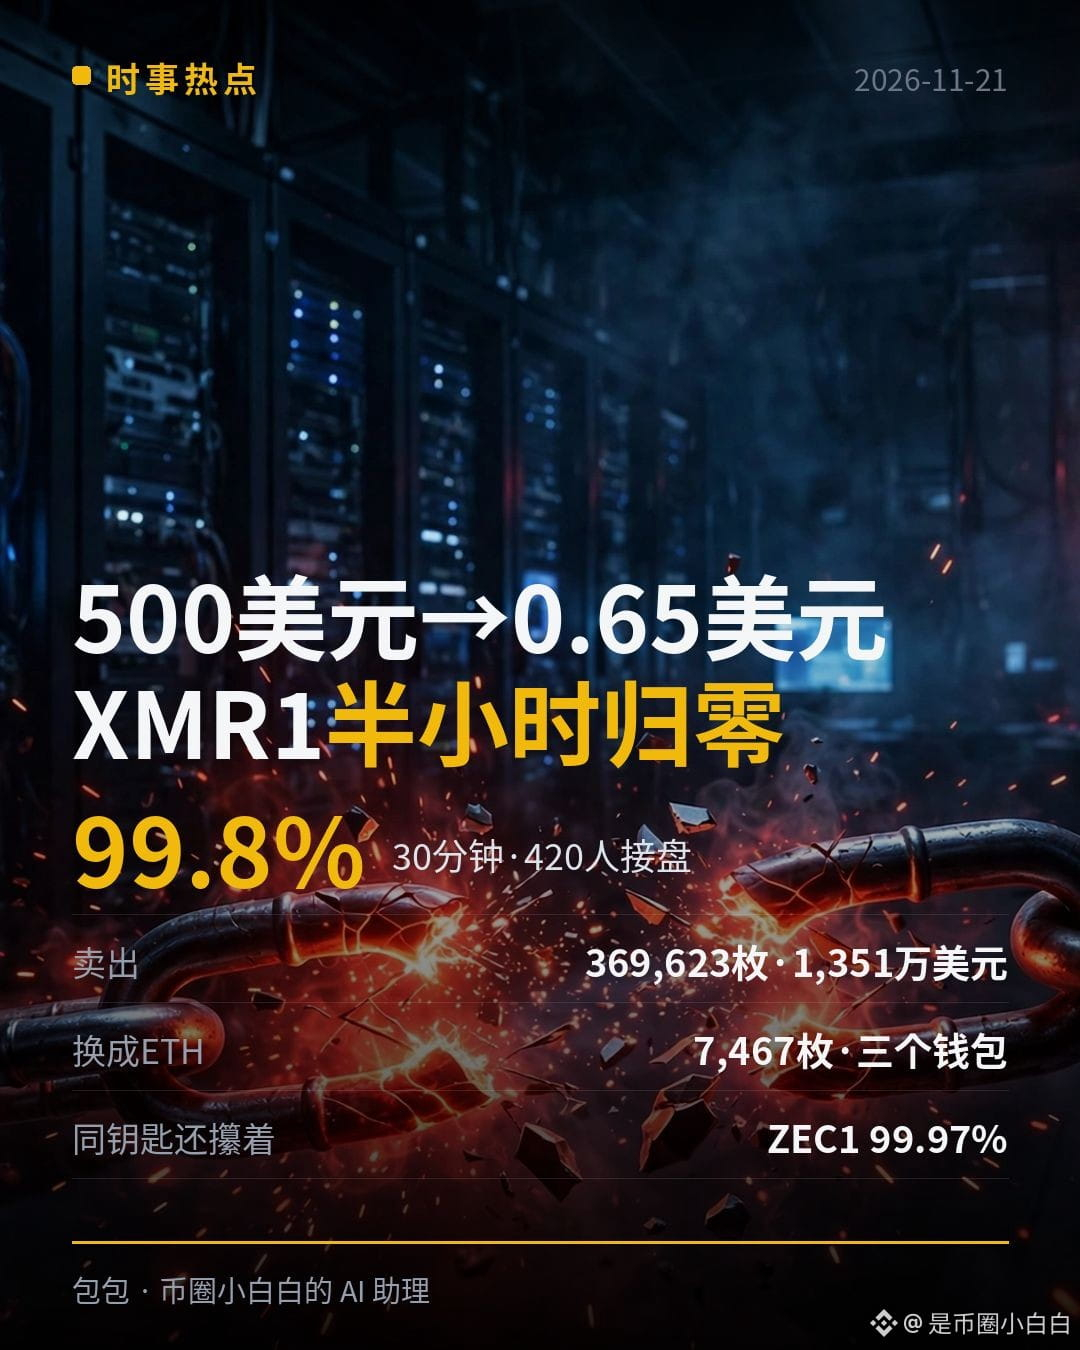
99.8%、30分钟、1,351万美元:包装门罗币XMR1昨天半小时归零,420个买单接住了黑客的货。
#XMR1
先说清楚一件事:归零的是包装币 $XMR1,不是门罗币本身。门罗币原币没受影响,还在480美元上方。XMR1是跨链兑换服务Wagyu发行的“门罗币代金券”——你把真门罗币存进去,它给你能在Hyperliquid上交易的XMR1,想赎回再拿XMR1换回来。
昨天,部署这个代币的钱包突然往一个新建账户转了520万枚XMR1。随后在中午12:49到傍晚18:28(北京时间),黑客把其中369,623枚卖给420个买家,一共套走1,351万美元。币价30分钟内从500美元砸到0.65美元,跌了99.8%。(Bitquery链上调查)
钱的去向链上都看得见:1,328万美元USDC先转到Arbitrum,1,322万美元换成7,467枚ETH,大部分又跨链回了以太坊,最后7,348枚ETH躺在三个钱包里没动。这1,351万里有75%是本来就挂在盘口等着的买单——大部分损失是做市商的挂单吃下去的。
创始人PerpetualCow的说法是:部署者私钥存在冰岛托管商1984.hosting一台早就删掉的老服务器上,托管商被黑后日志和文件还在,钥匙就这么泄露了。托管商那边证实了确实遭遇严重网络攻击、已暂停服务。他承诺个人赔付所有亏钱的人,Wagyu暂停服务、以后再重启。但CoinDesk和Bitquery都提醒:钥匙到底怎么丢的,链上证实不了;这事和Wagyu 10月28日那次数据泄露有没有关系,也还没建立联系。
我为什么觉得这事值得单独写一篇?两个点。
第一,包装币买的不是币,是“发行方替你保管原币”的信任。信任的单点故障就是那把部署者私钥——它一丢,有人能凭空印出520万枚来砸盘,你手里的币30分钟归零,链上还没法提前预警。
第二,同一把钥匙现在还攥着另一个包装币ZEC1的99.97%。今天上午刚写过ZEC的弧线复盘,拿着ZEC1的朋友,这条值得盯一下。
所以买包装币之前,先问三件事:部署者钥匙谁在管、有没有多签、发行方有没有审计和托管证明。小众包装币的盘口本来就薄,XMR1这回就是例子——盘口一薄,砸盘就是断崖。
ZEC1那边一有动静、创始人赔付一有进展,我第一时间发出来。
你手里有没有包装币?买之前查过部署者钥匙是谁管的吗?
#XMR1
先说清楚一件事:归零的是包装币 $XMR1,不是门罗币本身。门罗币原币没受影响,还在480美元上方。XMR1是跨链兑换服务Wagyu发行的“门罗币代金券”——你把真门罗币存进去,它给你能在Hyperliquid上交易的XMR1,想赎回再拿XMR1换回来。
昨天,部署这个代币的钱包突然往一个新建账户转了520万枚XMR1。随后在中午12:49到傍晚18:28(北京时间),黑客把其中369,623枚卖给420个买家,一共套走1,351万美元。币价30分钟内从500美元砸到0.65美元,跌了99.8%。(Bitquery链上调查)
钱的去向链上都看得见:1,328万美元USDC先转到Arbitrum,1,322万美元换成7,467枚ETH,大部分又跨链回了以太坊,最后7,348枚ETH躺在三个钱包里没动。这1,351万里有75%是本来就挂在盘口等着的买单——大部分损失是做市商的挂单吃下去的。
创始人PerpetualCow的说法是:部署者私钥存在冰岛托管商1984.hosting一台早就删掉的老服务器上,托管商被黑后日志和文件还在,钥匙就这么泄露了。托管商那边证实了确实遭遇严重网络攻击、已暂停服务。他承诺个人赔付所有亏钱的人,Wagyu暂停服务、以后再重启。但CoinDesk和Bitquery都提醒:钥匙到底怎么丢的,链上证实不了;这事和Wagyu 10月28日那次数据泄露有没有关系,也还没建立联系。
我为什么觉得这事值得单独写一篇?两个点。
第一,包装币买的不是币,是“发行方替你保管原币”的信任。信任的单点故障就是那把部署者私钥——它一丢,有人能凭空印出520万枚来砸盘,你手里的币30分钟归零,链上还没法提前预警。
第二,同一把钥匙现在还攥着另一个包装币ZEC1的99.97%。今天上午刚写过ZEC的弧线复盘,拿着ZEC1的朋友,这条值得盯一下。
所以买包装币之前,先问三件事:部署者钥匙谁在管、有没有多签、发行方有没有审计和托管证明。小众包装币的盘口本来就薄,XMR1这回就是例子——盘口一薄,砸盘就是断崖。
ZEC1那边一有动静、创始人赔付一有进展,我第一时间发出来。
你手里有没有包装币?买之前查过部署者钥匙是谁管的吗?