غيّرت الجهاز إلى جهاز جديد، وأعدت إدخال عبارة الاسترداد القديمة حرفًا بحرف، فهل انتهى الأمر؟ تحذير الشركة الرسمي يظل عالقًا هنا: لا تستخدم مجددًا الكلمات التي أُدخلت على جهاز مشبوه. $BNB
لماذا كل هذا التشدد؟ اللوحة المضافة مثبتة بين الشاشة واللوحة الأم، وتنسخ كل ما يظهر على الشاشة خلال خطوات التشغيل. لحظة إنشاء عبارة الاسترداد، تكون قد دُوّنت في دفتر شخص آخر. وبعدها، لا يهم أي جهاز ستستخدم؛ فقد تسرّبت تلك الكلمات بالفعل. $CL
لذلك ينبغي عكس ترتيب الخطوات: أحضر أولًا جهازًا جديدًا تشتريه مباشرة من الموقع الرسمي، ودعه ينشئ لك عبارة جديدة تمامًا، ثم انقل أصولك إليه. تخلّص من العبارة القديمة، ومن كلمة المرور الإضافية التي ألحقتها بها أيضًا. $ETH
يسأل البعض: هل لا بأس بتسجيل الدخول على الجهاز المشبوه وإلقاء نظرة على الرصيد فقط، من دون تحريك الأموال؟ تنصح الشركة بألّا تنشئ محفظة أو تستعدها حتى؛ فاللوحة تبدأ عملها عند التهيئة، وحتى مجرد تسجيل الدخول لإلقاء نظرة يعني أنك أطعمتها العبارة. وقد لا يرغب البعض في التخلي عن الجهاز، ويفكرون في الاطلاع على الرصيد أولًا ثم اتخاذ القرار، لكن ينبغي عكس هذا الترتيب: اقطع أولًا الصلة بالعبارة القديمة، ثم افحص الجهاز.
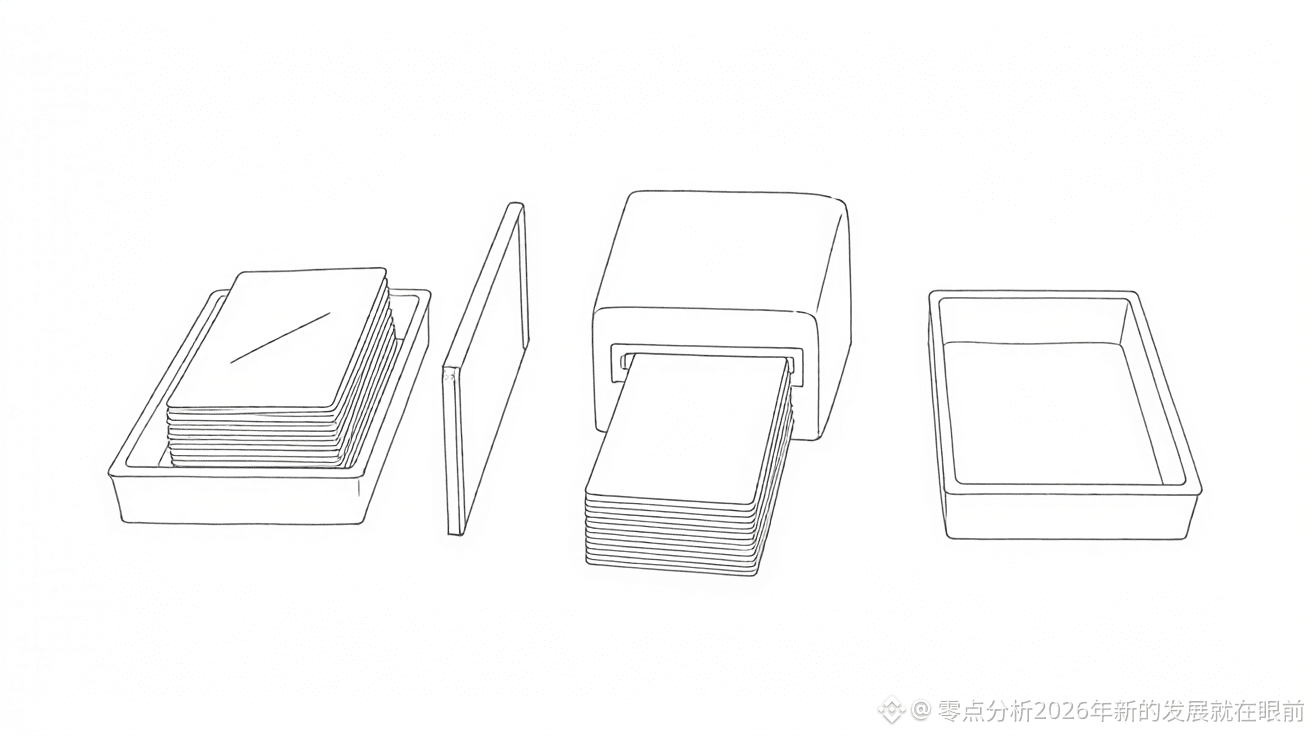
وهناك فخ آخر مذكور في التعليمات: لا تثق ببطاقة الكلمات المطبوعة مسبقًا والمرفقة في العلبة. الجهاز الأصلي لا يكتب لك العبارة مسبقًا؛ فالبطاقة المكتوبة مسبقًا هي بالضبط الأداة التي تعتمد عليها عملية الإضافة. وحتى لو طُبعت البطاقة مطابقة تمامًا لبطاقة المصنع، فلا يمكن التمييز بينهما. المهم هو متى أُدخلت إلى العلبة.
يمكنك أن ترى ما بداخل الجهاز بعد فتحه، لكن لا يمكنك رؤيته قبل فتحه.
في دبي، لم يُفتح الجهاز الذي اشتراه صاحبه على الطاولة، بل أُغلق وخُتم وسُلّم إلى مختبر عيّنته المحكمة، حيث أُخضع أولًا للأشعة السينية قبل فتحه. أما في برلين، فيتطلب إجراء فحص مماثل الانتظار حتى الوصول إلى ذلك المصنع في فرنسا، وساعات فتحه محدودة. لا يمكنك الاطمئنان بمجرد إلقاء نظرة على المظهر الخارجي؛ فهذا الطريق لا يجدي.
هذا رأي شخصي، ولا يشكّل نصيحة استثمارية. تتحملون مسؤولية الأرباح والخسائر بأنفسكم.
#Ledger调查柏林遭篡改硬件钱包
لماذا كل هذا التشدد؟ اللوحة المضافة مثبتة بين الشاشة واللوحة الأم، وتنسخ كل ما يظهر على الشاشة خلال خطوات التشغيل. لحظة إنشاء عبارة الاسترداد، تكون قد دُوّنت في دفتر شخص آخر. وبعدها، لا يهم أي جهاز ستستخدم؛ فقد تسرّبت تلك الكلمات بالفعل. $CL
لذلك ينبغي عكس ترتيب الخطوات: أحضر أولًا جهازًا جديدًا تشتريه مباشرة من الموقع الرسمي، ودعه ينشئ لك عبارة جديدة تمامًا، ثم انقل أصولك إليه. تخلّص من العبارة القديمة، ومن كلمة المرور الإضافية التي ألحقتها بها أيضًا. $ETH
يسأل البعض: هل لا بأس بتسجيل الدخول على الجهاز المشبوه وإلقاء نظرة على الرصيد فقط، من دون تحريك الأموال؟ تنصح الشركة بألّا تنشئ محفظة أو تستعدها حتى؛ فاللوحة تبدأ عملها عند التهيئة، وحتى مجرد تسجيل الدخول لإلقاء نظرة يعني أنك أطعمتها العبارة. وقد لا يرغب البعض في التخلي عن الجهاز، ويفكرون في الاطلاع على الرصيد أولًا ثم اتخاذ القرار، لكن ينبغي عكس هذا الترتيب: اقطع أولًا الصلة بالعبارة القديمة، ثم افحص الجهاز.
وهناك فخ آخر مذكور في التعليمات: لا تثق ببطاقة الكلمات المطبوعة مسبقًا والمرفقة في العلبة. الجهاز الأصلي لا يكتب لك العبارة مسبقًا؛ فالبطاقة المكتوبة مسبقًا هي بالضبط الأداة التي تعتمد عليها عملية الإضافة. وحتى لو طُبعت البطاقة مطابقة تمامًا لبطاقة المصنع، فلا يمكن التمييز بينهما. المهم هو متى أُدخلت إلى العلبة.
يمكنك أن ترى ما بداخل الجهاز بعد فتحه، لكن لا يمكنك رؤيته قبل فتحه.
في دبي، لم يُفتح الجهاز الذي اشتراه صاحبه على الطاولة، بل أُغلق وخُتم وسُلّم إلى مختبر عيّنته المحكمة، حيث أُخضع أولًا للأشعة السينية قبل فتحه. أما في برلين، فيتطلب إجراء فحص مماثل الانتظار حتى الوصول إلى ذلك المصنع في فرنسا، وساعات فتحه محدودة. لا يمكنك الاطمئنان بمجرد إلقاء نظرة على المظهر الخارجي؛ فهذا الطريق لا يجدي.
هذا رأي شخصي، ولا يشكّل نصيحة استثمارية. تتحملون مسؤولية الأرباح والخسائر بأنفسكم.
#Ledger调查柏林遭篡改硬件钱包