


بعدما مكّن خلل لم يكن معروفًا من قبل وكلاء الذكاء الاصطناعي من اختراق خادم جامعة، نصحت أمازون فرق الأمن بأتمتة الاستجابة للهجمات.
سمح مشغّل مرتبط بالصين للوكلاء باختيار كل خطوة نحو هدفهم الوحيد.
وفقًا لتقرير أمازون الصادر عن سي جيه موزس، رئيس أمن المعلومات في أمازون إنتغريتد سيكيوريتي، ينبغي للمؤسسات إعطاء الأولوية لعمليات الكشف عالية الموثوقية التي تطلق إجراءات تلقائية، مع تولي البشر مراقبة النتائج بدلًا من الموافقة على كل خطوة.
كتب موسى: «إن وكيلاً يكتشف ثغرة يوم الصفر ويستغلها خلال دقائق يُنهي نشاطه أسرع مما تستطيع كثير من مراكز العمليات الأمنية فرز تنبيه يدويًا». ولا يكون المطوّرون على علم بعيوب يوم الصفر بعد، لذا لا يتوفر لها إصلاح.
تمكّن Cairn من اكتشاف ثغرة مجهولة في MONAI Label في نحو 11 دقيقة
في 10 سبتمبر 2026، رصدت Amazon Threat Intelligence الحملة. ترك المشغّل خادم Cairn يعمل من دون تسجيل دخول، ما أتاح لأي شخص الاطلاع على موجّهاته وإعداداته ومخرجات الذكاء الاصطناعي.
منصة مفتوحة المصدر، Cairn، توجّه عدة وكلاء ذكاء اصطناعي خلال اختبارات الاختراق، وهي اختراقات مُصرّح بها تطلبها الشركات ضد أنظمتها الخاصة. يخبرها المستخدمون بكلمات بسيطة من أين تبدأ وإلى أين تذهب، فتشق طريقها إلى هناك.
أظهرت السجلات أن عناوين IP مرتبطة بجامعات في شرق آسيا خارج بر الصين الرئيسي تعرّضت للهجوم لنحو 48 ساعة، بدءًا من 8 سبتمبر. أدخل المشغّل قائمة أهداف وصيغًا مختلفة لأمر واحد: «الحصول على وصول إلى shell»، ما يعني التحكم عن بُعد بجهاز.
كتب Moses: «استنادًا إلى تلك المدخلات، خطط وكلاء الذكاء الاصطناعي ونهجوا ونفذوا وعدّلوا أسلوبهم أثناء التعلم، من دون أن يختار المشغّل كل خطوة تالية».
اختُرق خادم يشغّل ذكاءً اصطناعيًا مفتوح المصدر للتصوير الطبي. رسم الوكلاء خريطة لواجهة API الخاصة به، وعثروا على نقطة نهاية للتحميل تتضمن معاملًا لاسم الملف، واختبروها بحثًا عن ثغرة اجتياز المسارات، التي تتيح للمهاجمين كتابة ملفات خارج المجلد الذي يسمح به التطبيق.
تمكّن الوكلاء من كتابة الملفات في أي مكان على الخادم بعد نحو 11 دقيقة من رسم خريطة واجهة API. وفي جلسة أخرى، وضعوا صدفة عكسية بلغة Python في الملف sitecustomize.py، الذي يحمّله Python عند بدء التشغيل، وحصلوا على صلاحيات root، وهي أعلى صلاحيات حساب على الجهاز.
خلصت Amazon «بثقة عالية» إلى أن الخلل كان ثغرة يوم صفري، إذ لم يكن هناك إصلاح أو تحذير أو ذكر سابق له. ثم أرسل المشغّل إلى الوكلاء خادمًا وسيطًا إلى شبكة جامعة ثانية، حيث كان خادم يشغّل البرنامج نفسه المعرّض للثغرة.
تعتقد Amazon أن المشغّل استغل ثغرة اليوم الصفري لاختراق ذلك الجهاز وفتح النفق. وأبلغت Amazon الجهات القائمة على صيانة البرنامج، فأصلحوا الشيفرة.
تقول نشرة استشارية على GitHub نُشرت في 18 نوفمبر إن اسم البرنامج هو MONAI Label. وتصنّف النشرة ثغرة اجتياز المسارات بأنها حرجة، وتشير إلى التقرير الأصلي من AWS.
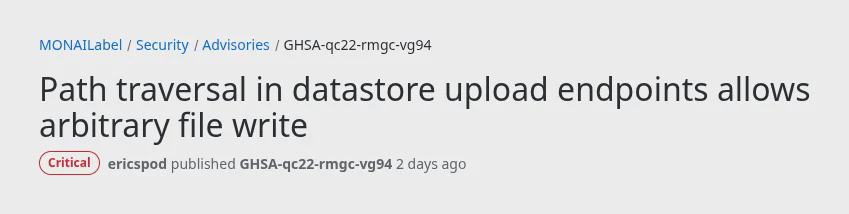 نشرة استشارية عن ثغرة اجتياز المسارات الحرجة في MONAI Label، نُشرت على GitHub في 18 نوفمبر 2026.
نفّذت محاولات Redis عددًا قدره 148 إجراءً على مدى 16 ساعة دون انقطاع
على مدار نحو 16 ساعة، نفّذ الوكلاء 148 نشاطًا متتاليًا ضد خادم Redis تابع لجامعة، وهو قاعدة بيانات تعمل في الذاكرة تُركت مفتوحة من دون كلمة مرور.
حاولوا استغلال نسخ Redis المتماثل لحقن شيفرة خبيثة، والخروج من بيئة العزل الخاصة بالبرمجة النصية، وإعادة كتابة ملفات الإعدادات، وإفساد الذاكرة. كما شغّلوا استغلال Log4Shell على خدمة أخرى على الجهاز نفسه.
ثم رسم الوكلاء خريطة شبكة Docker الداخلية، مستفيدين من ثغرة تزوير الطلبات من جانب الخادم في قاعدة بيانات Qdrant على ذلك المضيف. بعد ذلك، جرّبوا كلمات مرور بكثافة على SSH وPostgreSQL وخدمات أخرى، لكن أيًا منها لم ينجح.
تأثر خادم GPU تابع لجامعة بمحاولة مختلفة استمرت لأكثر من 6 ساعات. جرّب الوكلاء أكثر من 30,000 تركيبة من بيانات الاعتماد دون نجاح، وأعدّوا قائمة تضم نحو 80 اسم مستخدم حقيقيًا، جمعوها من أدلة أعضاء هيئة التدريس ومواقع المختبرات والصفحات المؤرشفة والأبحاث.
كتب Moses: «عمل الوكلاء باستمرار لمدة 16 ساعة من دون استراحات أو نوم أو قيود متعلقة بساعات العمل».
استنادًا إلى استخدام موجّهات بالصينية المبسطة، ونصوص برمجية مضبوطة على توقيت الصين القياسي، واستهداف جهات يُرجّح أن لها أهمية استراتيجية للصين، تقيّم Amazon الصلة بالصين بدرجة ثقة متوسطة. وأخطرت AWS الضحايا عبر شريك حكومي لأنهم لم يكونوا من عملاء AWS.
وثّقت Gambit Security بشكل منفصل أيضًا منظمةً ذات دوافع مالية تستخدم Cairn لاستهداف متاجر التجزئة عبر الإنترنت. وفي 17 نوفمبر، قال باحثون من Google إنهم اكتشفوا Cairn في عمليات اختراق استهدفت شركات طيران وفضاء أمريكية.
أفادت Cryptopolitan في مايو بأن Google عثرت على أول استغلال معروف لثغرة يوم صفري أُنشئ بمساعدة الذكاء الاصطناعي. وكان نموذج Astra، في سبتمبر، أول نماذج OpenAI يحصل على تصنيف مخاطر سيبرانية حرجة.
إذا كنت تقرأ هذا، فأنت متقدم بالفعل. حافظ على هذا التقدم مع نشرتنا الإخبارية.