
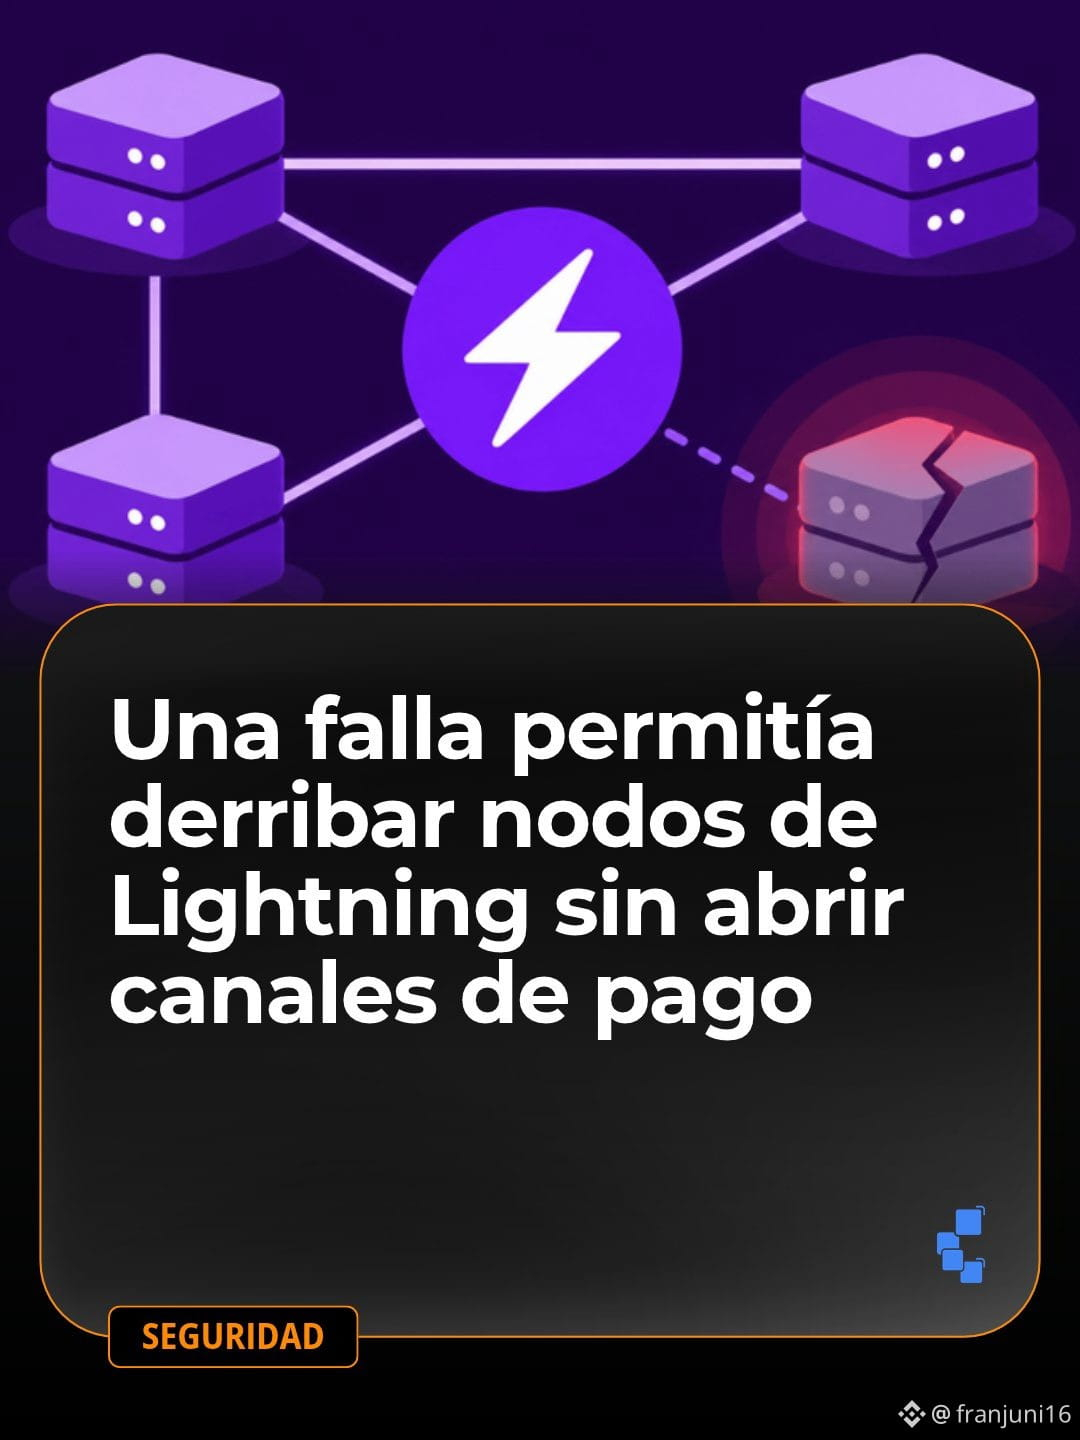
Una vulnerabilidad en Eclair 0.14.0, software de ACINQ para Lightning, permitía que cualquier atacante capaz de conectarse a un nodo agotara su memoria y lo dejara fuera de servicio, sin tener un canal de pagos abierto con él. No daba acceso directo a los bitcoins, pero caídas reiteradas podían impedir que el nodo reaccionara a tiempo para proteger su dinero. Se corrigió hace casi cuatro meses: hay que actualizar a la 0.14.1 o posterior, sin cerrar los canales
انضم إلى مُستخدمي العملات الرقمية حول العالم على Binance Square
⚡️ احصل على أحدث المعلومات المفيدة عن العملات الرقمية.
💬 موثوقة من قبل أكبر منصّة لتداول العملات الرقمية في العالم.
👍 اكتشف الرؤى الحقيقية من صنّاع المُحتوى الموثوقين.
البريد الإلكتروني / رقم الهاتف