#bitcoinwalletsignatureflawexploitablewithinseconds
🚨🔐 وفقًا لدراسة جديدة أجراها باحثون بلجيكيون، يمكن استغلال خطأ تكرار التوقيع (nonce) في محافظ بيتكوين بواسطة روبوتات آلية خلال ثوانٍ.
كشف باحثا جامعة لييج، فنسنت جاكوت وبونوا دونيه، من خلال تجربة مباشرة، مدى السرعة التي يمكن بها إفراغ المحافظ عند إعادة استخدام الأرقام العشوائية (nonce) التي يُفترض استخدامها مرة واحدة فقط في المعاملات المشفرة. كما فحص الفريق البيانات التاريخية، ووجد أن هذا الخطأ عرّض آلاف المحافظ للخطر، إذ بلغت قيمة أرصدتها الإجمالية في ذروتها 106 ملايين دولار.
📌 أبرز التفاصيل
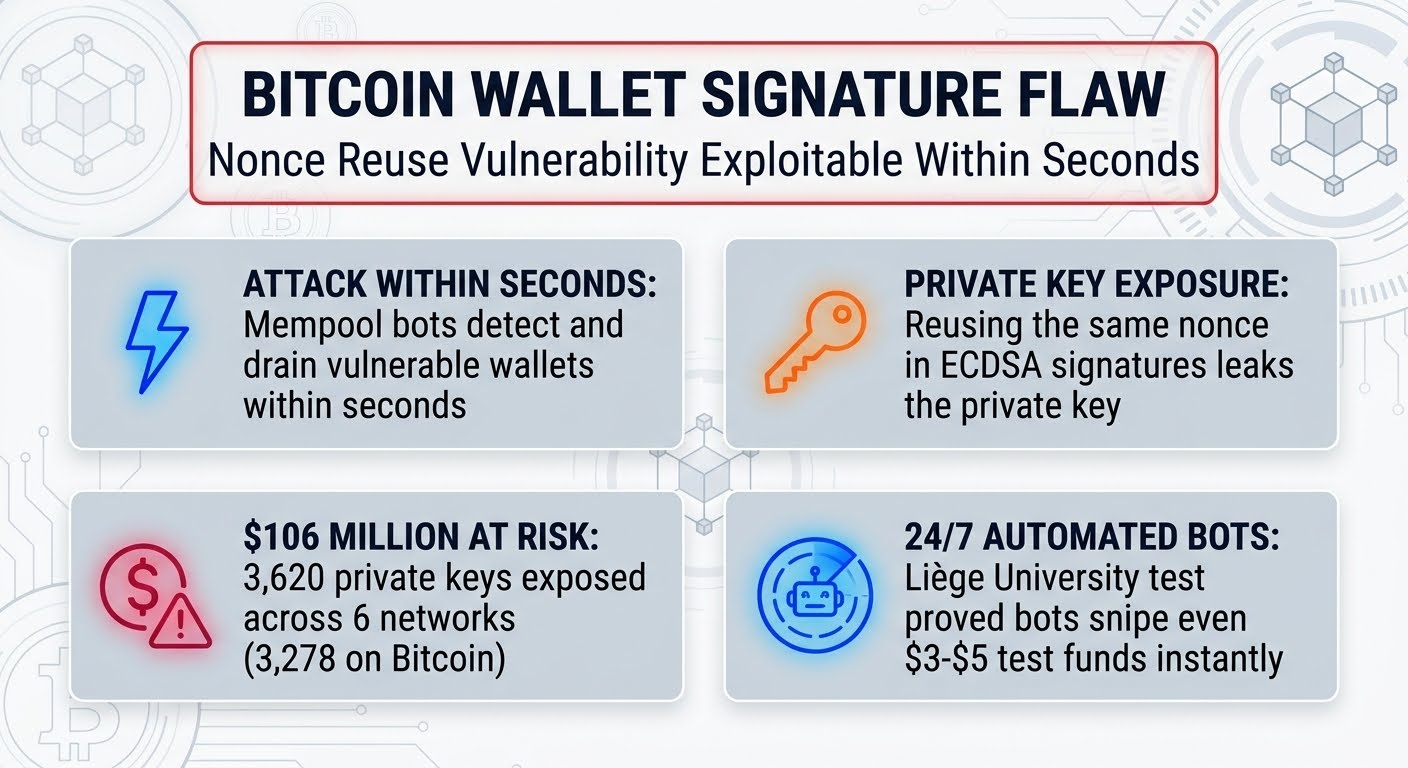
⚡ هجوم خلال ثوانٍ: أودع الباحثون رصيدًا تجريبيًا بقيمة 3-5 دولارات في محفظة بيتكوين أنشؤوها عمدًا معرّضة للخطر، ووقّعوا معاملة باستخدام الرقم العشوائي نفسه (nonce). وبعد ثوانٍ، بدأت روبوتات الهجوم الآلية بالعمل، وتنافس روبوتان مختلفان على الأقل لانتزاع الأموال من مجمع المعاملات (mempool). 🔑 كيف تُسرق المفاتيح الخاصة؟ عندما يُستخدم الرقم العشوائي نفسه (nonce) مع المفتاح الخاص ذاته لتوقيع معاملتين مختلفتين باستخدام طريقة التوقيع ECDSA، يمكن حساب المفتاح الخاص السري للمحفظة مباشرةً، رياضيًا، انطلاقًا من البيانات العلنية على سلسلة الكتل. 💰 خطر بقيمة 106 ملايين دولار: فحص الفريق شبكات بيتكوين وإيثيريوم ودوجكوين ولايتكوين وبيتكوين كاش وداش، وعثر على 3.620 مفتاحًا خاصًا مكشوفًا بسبب هذا الخطأ (منها 3.278 على شبكة بيتكوين). وبلغ إجمالي أرصدة هذه العناوين في ذروة نشاطها نحو 106 ملايين دولار. 🤖 روبوتات تترصد على مدار الساعة: تثبت الدراسة أن المهاجمين يستخدمون برمجيات آلية تفحص شبكات سلسلة الكتل ومجمع المعاملات باستمرار، بدلًا من استهداف أشخاص بعينهم، وأنها تحوّل أي خطأ ولو طفيفًا في العشوائية (entropy) إلى أموال على الفور.
$BTCDOM $BLESS $SKY
🚨🔐 وفقًا لدراسة جديدة أجراها باحثون بلجيكيون، يمكن استغلال خطأ تكرار التوقيع (nonce) في محافظ بيتكوين بواسطة روبوتات آلية خلال ثوانٍ.
كشف باحثا جامعة لييج، فنسنت جاكوت وبونوا دونيه، من خلال تجربة مباشرة، مدى السرعة التي يمكن بها إفراغ المحافظ عند إعادة استخدام الأرقام العشوائية (nonce) التي يُفترض استخدامها مرة واحدة فقط في المعاملات المشفرة. كما فحص الفريق البيانات التاريخية، ووجد أن هذا الخطأ عرّض آلاف المحافظ للخطر، إذ بلغت قيمة أرصدتها الإجمالية في ذروتها 106 ملايين دولار.
📌 أبرز التفاصيل
⚡ هجوم خلال ثوانٍ: أودع الباحثون رصيدًا تجريبيًا بقيمة 3-5 دولارات في محفظة بيتكوين أنشؤوها عمدًا معرّضة للخطر، ووقّعوا معاملة باستخدام الرقم العشوائي نفسه (nonce). وبعد ثوانٍ، بدأت روبوتات الهجوم الآلية بالعمل، وتنافس روبوتان مختلفان على الأقل لانتزاع الأموال من مجمع المعاملات (mempool). 🔑 كيف تُسرق المفاتيح الخاصة؟ عندما يُستخدم الرقم العشوائي نفسه (nonce) مع المفتاح الخاص ذاته لتوقيع معاملتين مختلفتين باستخدام طريقة التوقيع ECDSA، يمكن حساب المفتاح الخاص السري للمحفظة مباشرةً، رياضيًا، انطلاقًا من البيانات العلنية على سلسلة الكتل. 💰 خطر بقيمة 106 ملايين دولار: فحص الفريق شبكات بيتكوين وإيثيريوم ودوجكوين ولايتكوين وبيتكوين كاش وداش، وعثر على 3.620 مفتاحًا خاصًا مكشوفًا بسبب هذا الخطأ (منها 3.278 على شبكة بيتكوين). وبلغ إجمالي أرصدة هذه العناوين في ذروة نشاطها نحو 106 ملايين دولار. 🤖 روبوتات تترصد على مدار الساعة: تثبت الدراسة أن المهاجمين يستخدمون برمجيات آلية تفحص شبكات سلسلة الكتل ومجمع المعاملات باستمرار، بدلًا من استهداف أشخاص بعينهم، وأنها تحوّل أي خطأ ولو طفيفًا في العشوائية (entropy) إلى أموال على الفور.
$BTCDOM $BLESS $SKY