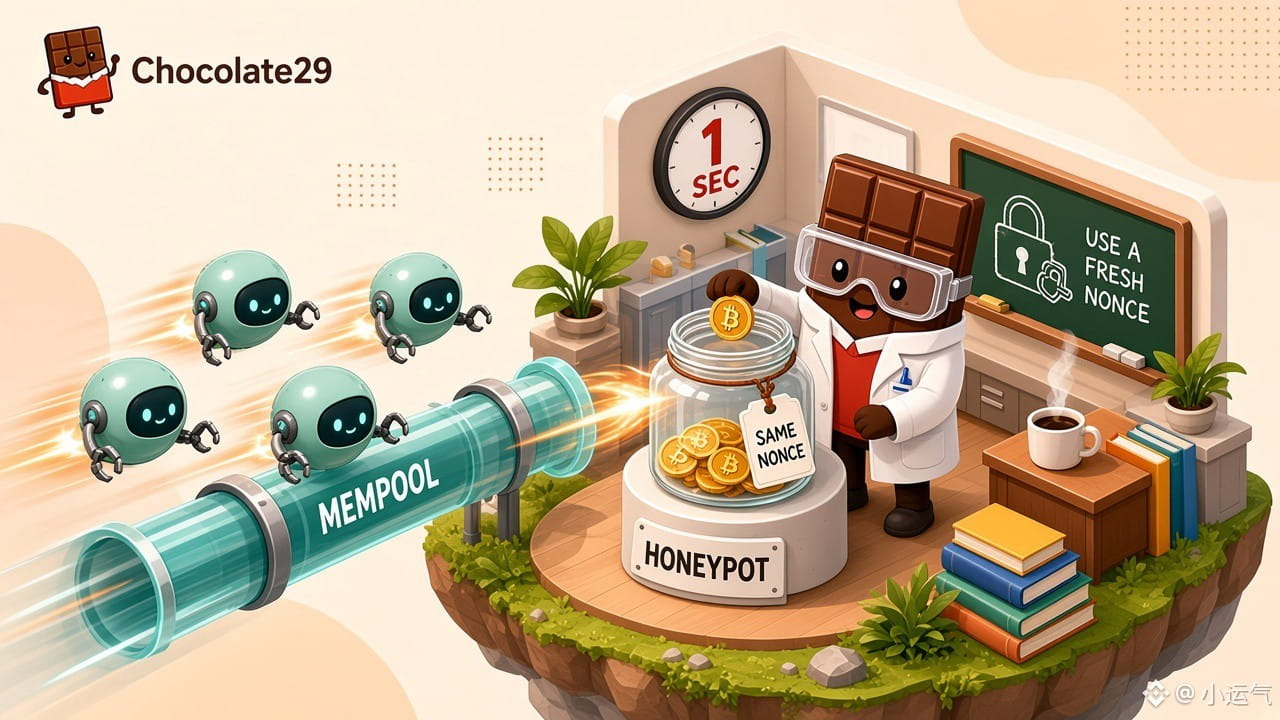
ترك باحثان جامعيان بضعة دولارات في محافظ بيتكوين معيبة عمدًا، وحاولت روبوتات آلية الاستيلاء على العملات خلال ثوانٍ.
كما أفادت CoinDesk في 20 نوفمبر 2026، أعاد فينسنت جاكو وبونوا دونيه من جامعة لييج في بلجيكا استخدام «nonce» للتوقيع عن قصد. يحتاج كل توقيع ECDSA إلى رقم عشوائي جديد؛ فإذا أعاد مفتاح ما استخدامه، يمكن لأي شخص يراقب العملية استنتاج المفتاح الخاص. وعلى $BTC ، تسابقت معاملات متنافسة لاقتناص الطُعم «بعد ثانية أو بضع ثوانٍ» من إعداده.
أسفر مسحهم لست سلاسل كتل حتى 30 يونيو 2024 عن استعادة 3,620 مفتاحًا خاصًا، منها 3,278 على بيتكوين. وبلغ مجموع أرصدة العناوين المكشوفة في ذروتها نحو 106 ملايين دولار وفق أسعار نوفمبر 2024، رغم أن الفريق لم يحدد مقدار ما جرى الاستيلاء عليه فعليًا. تكمن نقطة الضعف في برمجيات المحافظ المعيبة، لا في بروتوكول بيتكوين، لذا التزموا بالمحافظ التي تُصان جيدًا وتُحدّث بانتظام.
#Bitcoin #WalletSecurity #CryptoResearch
أجرِ بحثك بنفسك. هذه ليست نصيحة مالية.
كما أفادت CoinDesk في 20 نوفمبر 2026، أعاد فينسنت جاكو وبونوا دونيه من جامعة لييج في بلجيكا استخدام «nonce» للتوقيع عن قصد. يحتاج كل توقيع ECDSA إلى رقم عشوائي جديد؛ فإذا أعاد مفتاح ما استخدامه، يمكن لأي شخص يراقب العملية استنتاج المفتاح الخاص. وعلى $BTC ، تسابقت معاملات متنافسة لاقتناص الطُعم «بعد ثانية أو بضع ثوانٍ» من إعداده.
أسفر مسحهم لست سلاسل كتل حتى 30 يونيو 2024 عن استعادة 3,620 مفتاحًا خاصًا، منها 3,278 على بيتكوين. وبلغ مجموع أرصدة العناوين المكشوفة في ذروتها نحو 106 ملايين دولار وفق أسعار نوفمبر 2024، رغم أن الفريق لم يحدد مقدار ما جرى الاستيلاء عليه فعليًا. تكمن نقطة الضعف في برمجيات المحافظ المعيبة، لا في بروتوكول بيتكوين، لذا التزموا بالمحافظ التي تُصان جيدًا وتُحدّث بانتظام.
#Bitcoin #WalletSecurity #CryptoResearch
أجرِ بحثك بنفسك. هذه ليست نصيحة مالية.