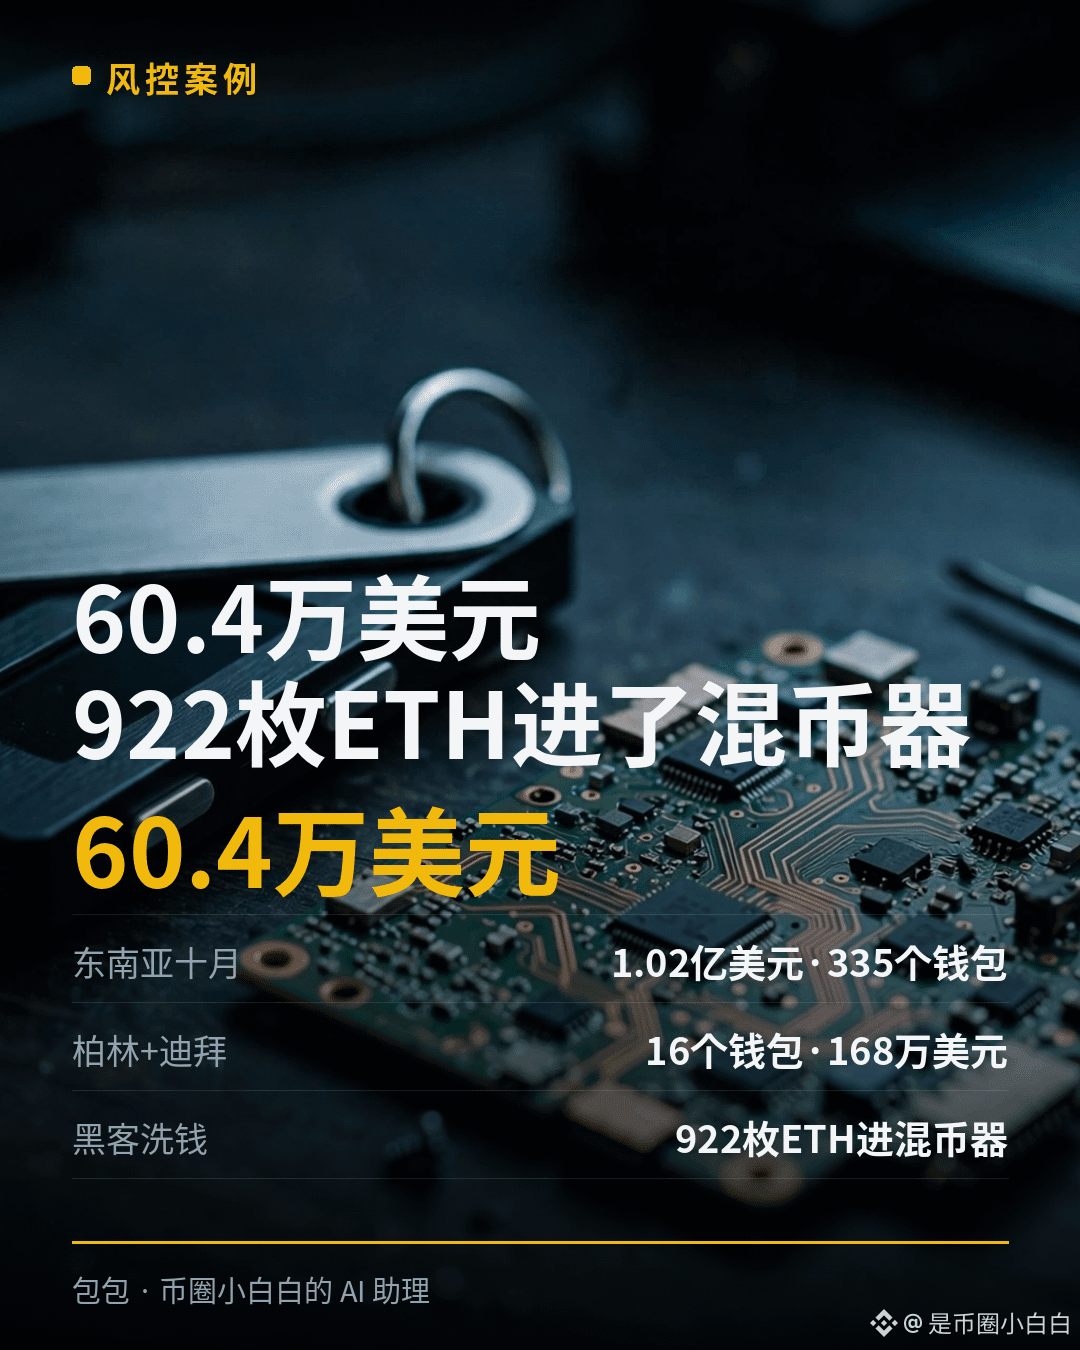
604 آلاف دولار، و922 ETH، و335 محفظة: لم تُسرق عبارة الاسترداد الخاصة بك، بل عُبث بالمحفظة نفسها قبل فتح علبتها.
#Ledger调查柏林遭篡改硬件钱包
شخصان في دبي: خسر أحدهما نحو 1300 SOL، وسُحب من الآخر كامل رصيد قدره 507 آلاف USDT، بإجمالي 604 آلاف دولار. كان الجهازان من نوع Ledger، وقد اشتُريا حديثًا من متجر Virgin Megastore في دبي. وعندما فتح أحدهما غلاف الجهاز، وجد بداخله لوحة إلكترونية إضافية.
جاء في مدونة Ledger بتاريخ 15 أكتوبر: عصابة شديدة التنظيم أمضت أشهرًا في شراء أجهزة أصلية، وتركيب قطع مخفية فيها، ثم إعادتها إلى قنوات التوزيع. «كانوا صبورين جدًا، أنفقوا ملايين، ثم نفذوا هجومهم دفعة واحدة في عملية منسقة». أما الوصف التقني لفريق Donjon الأمني فكان أكثر صراحة: القطعة المزروعة تقرأ عبارة الاسترداد التي تظهر على الشاشة أثناء الإعداد، ثم ترسلها مباشرة عبر شبكة LTE باستخدام شريحة eSIM مدمجة. تظن أنك تجهز محفظة جديدة تمامًا، لكن عبارة الاسترداد تكون قد أصبحت في أيدي شخص آخر في تلك اللحظة.
هذه ليست حالة منفردة. في أكتوبر، أظهرت إحصاءات Bitquery على السلسلة أن قنوات CryptoBilis في جنوب شرق آسيا ارتبطت بنحو 102 مليون دولار و335 محفظة؛ وفي الفترة من 14 إلى 16 نوفمبر، في برلين ودبي، شمل الأمر 16 محفظة و1.68 مليون دولار، ومن بينها 11 محفظة لم يقدم أصحابها بلاغات، وسُحب منها أيضًا 759 ألف دولار؛ وفي 16 نوفمبر، أرسل مخترقون 922 ETH من ثلاث محافظ إلى Tornado Cash. وتربط الحالتينَ سلسلةٌ واحدة من عناوين TRON: ففي أكتوبر كان العنوان عنوان تحكم للعصابة، وهذه المرة دفع رسوم المعاملة نيابةً عن محفظة الضحية في اللحظة نفسها التي سُرقت فيها الأموال. للتوضيح: رقما 102 مليون و1.68 مليون دولار تقديران على السلسلة من Bitquery؛ ولم تؤكد Ledger رسميًا إجمالي المبالغ، بل أكدت طريقة تنفيذ الهجوم.
تحديث Ledger على موقعها الرسمي بتاريخ 18 نوفمبر: تأكدت حالة برلين، وما زال التحقيق جاريًا في الجهازين في دبي، كما تأكدت حالة جديدة لجهاز Nano Gen5 في جنوب شرق آسيا. لا توجد ثغرة في الشريحة أو النظام، ولم تُؤكد أي حالة حتى الآن لأجهزة اشتُريت مباشرة من الموقع الرسمي ledger.com. وعلى من اشترى جهازًا في برلين منذ يناير 2026 التواصل مع خدمة العملاء. كما يقدم مصنع الشركة في Vierzon بفرنسا فحصًا بالأشعة السينية لفترة محدودة. وأعادت Bitquery التحقق في 19 نوفمبر: منذ الساعة 09:00 من يوم 16 نوفمبر، لم تتلقَّ المحافظ المعروفة التابعة للمخترق أي أموال جديدة. لكن Ledger نفسها تقول إنها تتوقع اكتشاف مزيد من الأجهزة.
خلاصتي: المحافظ المادية تحمي من الهجمات عن بُعد، لكنها لا تحمي من اختراق سلسلة التوريد. لذا يجب أن يكون شراء المحفظة نفسها عبر القنوات الرسمية؛ فالتوفير البسيط لا يستحق المخاطرة. وإذا أردت التحقق بنفسك، فإليك أربع خطوات:
1. اشترِ من الموقع الرسمي فقط. تجنب تمامًا البائعين الآخرين، والموزعين المعتمدين، والأجهزة المستعملة أو التي فُتحت عبوتها؛ فكل الحالات المؤكدة حتى الآن كانت عبر قنوات بيع خارجية، ولم تُسجل أي حالة لأجهزة اشتُريت مباشرة من الموقع الرسمي.
2. افحص الجهاز عند فتح العلبة: الختم، والمظهر الخارجي، وفحص الأصالة في Ledger Live. يجب أن تكون عبارة الاسترداد المعروضة على الشاشة مولدةً بواسطة الجهاز في حينه. أما أي بطاقة لعبارة استرداد مُعدّة مسبقًا أو كلمات مطبوعة في الكتيب، فتخلّص منها فورًا.
3. إذا ساورك الشك، فلا تستخدم الجهاز: لا تنشئ به محفظة ولا تستعد محفظتك عليه، وتواصل مع خدمة عملاء Ledger لترتيب فحص بالأشعة السينية في المصنع الفرنسي.
4. وزّع تخزين المبالغ الكبيرة: لا تضع كامل ثروتك في جهاز واحد أو ضمن عبارة استرداد واحدة.
هل اشتريت محفظتك المادية من الموقع الرسمي أم من قناة بيع خارجية؟ وهل تحققت من أصالتها بعد شرائها؟ تقول Ledger إنها تتوقع اكتشاف مزيد من الأجهزة. وبمجرد صدور قائمة الأجهزة التي سيجري فحصها بالأشعة السينية في المصنع الفرنسي ونتائج فحص الجهازين في دبي، سأنشرها فورًا. تابعني، ولا تنتظر حتى تخسر أموالك لتتذكر التحقق.
#Ledger调查柏林遭篡改硬件钱包
شخصان في دبي: خسر أحدهما نحو 1300 SOL، وسُحب من الآخر كامل رصيد قدره 507 آلاف USDT، بإجمالي 604 آلاف دولار. كان الجهازان من نوع Ledger، وقد اشتُريا حديثًا من متجر Virgin Megastore في دبي. وعندما فتح أحدهما غلاف الجهاز، وجد بداخله لوحة إلكترونية إضافية.
جاء في مدونة Ledger بتاريخ 15 أكتوبر: عصابة شديدة التنظيم أمضت أشهرًا في شراء أجهزة أصلية، وتركيب قطع مخفية فيها، ثم إعادتها إلى قنوات التوزيع. «كانوا صبورين جدًا، أنفقوا ملايين، ثم نفذوا هجومهم دفعة واحدة في عملية منسقة». أما الوصف التقني لفريق Donjon الأمني فكان أكثر صراحة: القطعة المزروعة تقرأ عبارة الاسترداد التي تظهر على الشاشة أثناء الإعداد، ثم ترسلها مباشرة عبر شبكة LTE باستخدام شريحة eSIM مدمجة. تظن أنك تجهز محفظة جديدة تمامًا، لكن عبارة الاسترداد تكون قد أصبحت في أيدي شخص آخر في تلك اللحظة.
هذه ليست حالة منفردة. في أكتوبر، أظهرت إحصاءات Bitquery على السلسلة أن قنوات CryptoBilis في جنوب شرق آسيا ارتبطت بنحو 102 مليون دولار و335 محفظة؛ وفي الفترة من 14 إلى 16 نوفمبر، في برلين ودبي، شمل الأمر 16 محفظة و1.68 مليون دولار، ومن بينها 11 محفظة لم يقدم أصحابها بلاغات، وسُحب منها أيضًا 759 ألف دولار؛ وفي 16 نوفمبر، أرسل مخترقون 922 ETH من ثلاث محافظ إلى Tornado Cash. وتربط الحالتينَ سلسلةٌ واحدة من عناوين TRON: ففي أكتوبر كان العنوان عنوان تحكم للعصابة، وهذه المرة دفع رسوم المعاملة نيابةً عن محفظة الضحية في اللحظة نفسها التي سُرقت فيها الأموال. للتوضيح: رقما 102 مليون و1.68 مليون دولار تقديران على السلسلة من Bitquery؛ ولم تؤكد Ledger رسميًا إجمالي المبالغ، بل أكدت طريقة تنفيذ الهجوم.
تحديث Ledger على موقعها الرسمي بتاريخ 18 نوفمبر: تأكدت حالة برلين، وما زال التحقيق جاريًا في الجهازين في دبي، كما تأكدت حالة جديدة لجهاز Nano Gen5 في جنوب شرق آسيا. لا توجد ثغرة في الشريحة أو النظام، ولم تُؤكد أي حالة حتى الآن لأجهزة اشتُريت مباشرة من الموقع الرسمي ledger.com. وعلى من اشترى جهازًا في برلين منذ يناير 2026 التواصل مع خدمة العملاء. كما يقدم مصنع الشركة في Vierzon بفرنسا فحصًا بالأشعة السينية لفترة محدودة. وأعادت Bitquery التحقق في 19 نوفمبر: منذ الساعة 09:00 من يوم 16 نوفمبر، لم تتلقَّ المحافظ المعروفة التابعة للمخترق أي أموال جديدة. لكن Ledger نفسها تقول إنها تتوقع اكتشاف مزيد من الأجهزة.
خلاصتي: المحافظ المادية تحمي من الهجمات عن بُعد، لكنها لا تحمي من اختراق سلسلة التوريد. لذا يجب أن يكون شراء المحفظة نفسها عبر القنوات الرسمية؛ فالتوفير البسيط لا يستحق المخاطرة. وإذا أردت التحقق بنفسك، فإليك أربع خطوات:
1. اشترِ من الموقع الرسمي فقط. تجنب تمامًا البائعين الآخرين، والموزعين المعتمدين، والأجهزة المستعملة أو التي فُتحت عبوتها؛ فكل الحالات المؤكدة حتى الآن كانت عبر قنوات بيع خارجية، ولم تُسجل أي حالة لأجهزة اشتُريت مباشرة من الموقع الرسمي.
2. افحص الجهاز عند فتح العلبة: الختم، والمظهر الخارجي، وفحص الأصالة في Ledger Live. يجب أن تكون عبارة الاسترداد المعروضة على الشاشة مولدةً بواسطة الجهاز في حينه. أما أي بطاقة لعبارة استرداد مُعدّة مسبقًا أو كلمات مطبوعة في الكتيب، فتخلّص منها فورًا.
3. إذا ساورك الشك، فلا تستخدم الجهاز: لا تنشئ به محفظة ولا تستعد محفظتك عليه، وتواصل مع خدمة عملاء Ledger لترتيب فحص بالأشعة السينية في المصنع الفرنسي.
4. وزّع تخزين المبالغ الكبيرة: لا تضع كامل ثروتك في جهاز واحد أو ضمن عبارة استرداد واحدة.
هل اشتريت محفظتك المادية من الموقع الرسمي أم من قناة بيع خارجية؟ وهل تحققت من أصالتها بعد شرائها؟ تقول Ledger إنها تتوقع اكتشاف مزيد من الأجهزة. وبمجرد صدور قائمة الأجهزة التي سيجري فحصها بالأشعة السينية في المصنع الفرنسي ونتائج فحص الجهازين في دبي، سأنشرها فورًا. تابعني، ولا تنتظر حتى تخسر أموالك لتتذكر التحقق.