


نشرت مجموعة الابتزاز المعروفة باسم n0n سجلات تسويقية للعملاء مرتبطة بشركات JPMorgan Chase وVisa وMastercard في 19 نوفمبر 2026، بعد انتهاء مهلة الإنذار التي استمرت 48 ساعة. وأرجعت الشركات الثلاث سبب الحوادث إلى مزودي خدمات خارجيين، مؤكدةً أن أنظمة الدفع الخاصة بها لم تتعرض للاختراق. ومع ذلك، قد تتيح السجلات التسويقية المنشورة للمجرمين شن هجمات تصيد احتيالي مقنعة تستهدف العملاء.
آلاف رسائل البريد الإلكتروني، لكن لا أرقام للبطاقات
سجّلت RansomNews ثلاثة إعلانات على موقع التسريب الخاص بـn0n عند الساعة 16:27 بالتوقيت العالمي المنسق في 16 نوفمبر. ونُشرت الملفات علنًا بعد ثلاثة أيام، في 19 نوفمبر.
احتوت ملفات JPMorgan على ما يقرب من 16,000 عنوان بريد إلكتروني لحاملي بطاقات Reserve، وفقًا لـCybernews. وتقول Reuters إنها عثرت أيضًا على نحو 124 عنوانًا لموظفين.
بالنسبة إلى Visa، احتوت الملفات على بيانات أكثر من 6,000 عميل من أصحاب البطاقات المميزة. أما ملفات Mastercard فاشتملت على نحو 2,000 سجل، لكن Cybernews أشارت إلى أن السجلات سيئة التنظيم يُرجح أن تكون بيانات اختبار.
يُقال إن جميع مجموعات البيانات المُبلّغ عنها لا تتضمن أرقام بطاقات دفع. ولم تتمكن Reuters من التحقق بصورة مستقلة من صحة البيانات المعنية.
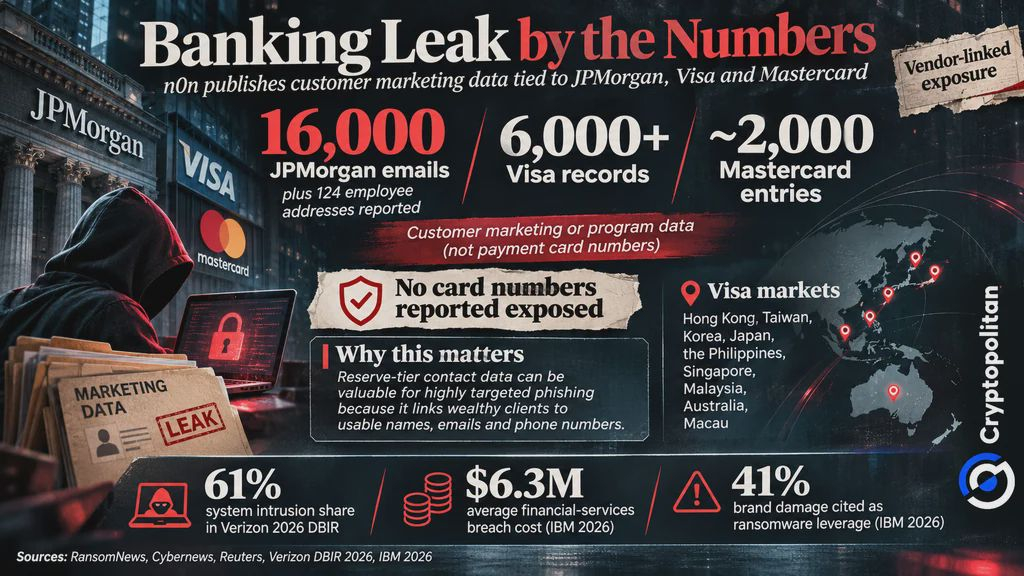 تسريب بيانات JPMorgan وVisa وMastercard: أبرز الأرقام وراء الهجوم الإلكتروني لـn0n
توجيه اللوم إلى المورّدين، دون المساس بشبكات الدفع
وفقًا لـJPMorgan، ارتبط الاختراق بمزوّدي خدمات خارجيين، وليس بأنظمة البنك نفسه. وقال البنك لـReuters في 19 نوفمبر:
«نعتقد أن المهاجمين تمكنوا من الوصول إلى بعض بيانات التسويق التي يحتفظ بها هؤلاء المورّدون.»
أعلنت JPMorgan أيضًا أنها ستتواصل مع العملاء المتضررين.
وفي 17 نوفمبر، قدمت Visa تفسيرًا مشابهًا وأشارت إلى مزوّد خدماتها في منطقة آسيا والمحيط الهادئ. وأكدت الشركة:
«لم تتورط أنظمة Visa في الحادث ولم تتأثر به.»
ورصدت Mastercard أيضًا مخاطر تتعلق بمورّد خارجي يعمل على أحد برامج مزايا العملاء لديها. وقالت الشركة في بيان صدر في 19 نوفمبر:
«لم تتأثر شبكة مدفوعات Mastercard، ولا قدرة الأشخاص على استخدام بطاقاتهم.»
على الرغم من إقرار الشركات بمواجهتها مشكلات مرتبطة بمورّدين من جهات خارجية، لم تكشف أي منها عن أسماء المورّدين المتضررين.
ملف JPMorgan دليل لأثرياء العالم
بطاقة JPMorgan Reserve الائتمانية حصرية، ومخصصة لعملاء محددين فقط ممن لديهم ما لا يقل عن 10 ملايين دولار من الأموال المستثمرة لدى البنك.
وهذا يجعل السجلات المسربة ذات قيمة كبيرة للمحتالين. فحتى من دون أرقام البطاقات، يستطيع المجرمون استخدام الأسماء وعناوين البريد الإلكتروني وأرقام الهواتف لانتحال صفة موظفي البنك وإرسال رسائل تصيّد مقنعة.
تشكل المعلومات الواردة من Visa التهديد نفسه في تسع دول بمنطقة آسيا والمحيط الهادئ، ولا سيما هونغ كونغ وتايوان وكوريا واليابان والفلبين وسنغافورة وماليزيا وأستراليا وماكاو.
مورّد واحد، وأسماء كثيرة على موقع التسريب
ربما جاءت مجموعات البيانات الثلاث من المزوّد نفسه. فقد رصد الباحث في Cybernews أراس نازاروفاس أوجه تشابه في تنسيقات الملفات، رغم أن أيًا من الشركات لم يؤكد وجود مصدر مشترك.
وثّقت SOCRadar أيضًا أنشطة الابتزاز التي تنفذها n0n. وتُظهر الحادثة كيف يمكن لاختراق أحد مزوّدي الخدمات أن يكشف معلومات العملاء المرتبطة بعدة شركات مالية كبرى.
لماذا تتسبب اختراقات المورّدين باستمرار في مشكلات للبنوك
أصبح أمن الأطراف الخارجية مصدر قلق متزايدًا للمؤسسات المالية. ووجد تقرير Verizon لعام 2026 أن المزوّدين الخارجيين كانوا ضالعين في 48% من حالات الاختراق.
قد تكون العواقب المالية جسيمة. وقدّرت IBM متوسط تكلفة اختراق مؤسسات الخدمات المالية بنحو 6.3 مليون دولار. كما وجدت أبحاثها أن الإضرار بالعلامة التجارية استُخدم وسيلة ضغط في 41% من حالات برامج الفدية. وفي الوقت نفسه، أفادت Visa بزيادة قدرها 62% في الحوادث المرتبطة بأطراف خارجية.
المشكلة أوسع من القطاع المصرفي وحده. فقد أفادت Cryptopolitan بأن قراصنة يحاولون بيع نحو 46,000 سجل لموظفي TSMC مقابل 3 BTC، عقب حادثة طالت مورّدًا سحابيًا.
في كلتا الحالتين، تبرز المشكلة نفسها: لا تزال الشركات عرضة للاختراقات التي تشمل مورّدين من جهات خارجية مسؤولين عن بيانات حساسة.
لا تكتفِ بقراءة أخبار العملات المشفرة. افهمها. اشترك في نشرتنا الإخبارية. إنها مجانية.