


قد يساعد نظام الأمان الجديد من فيلاكس بروتوكولات التمويل اللامركزي (DeFi) على إيقاف المعاملات الخبيثة قبل تسويتها.
قد يعزز ذلك دفاعات العملات المشفرة في مواجهة القراصنة الكوريين الشماليين والجهات الخاضعة لعقوبات الولايات المتحدة، لكنه قد يتيح أيضًا تجميد وظائف العقود الذكية من دون منح أي شخص صراحةً صلاحية القيام بذلك.
وهذا هو نوع السيطرة الذي يثير مخاوف من أن يتحول النظام إلى أداة مركزية لإنفاذ القانون بدلًا من أن يخدم التمويل اللامركزي.
تقول ستيفاني بوس، المشاركة في تأليف بحث عن مقاومة الرقابة وسلوك الامتثال في آلية الإجماع بإيثيريوم: «السؤال لا يقتصر على ما إذا كانت هناك مخاطر، بل يتعداه إلى ما إذا كانت تلك المخاطر مقبولة».
وتقول: «في هذه الحالة، أميل إلى اعتبار ذلك مقبولًا، فالهدف هو جعل الشبكة أكثر أمانًا وأكثر توافقًا مع قيم الشبكة والتطبيقات».
آلية أمنية تنطوي على خطر التجميد
أُعلن في 10 نوفمبر عن دمج Phylax مع Titan Builder، وهو ما يتيح لتطبيقات إيثيريوم تحديد قواعد تستبعد المعاملات التي قد تؤدي إلى نتائج ضارة أثناء إنشاء الكتل.
يفحص Titan، الذي تقول Phylax إنه ينتج كتلة واحدة من كل كتلتين في إيثيريوم، المعاملات وفقًا لتلك القواعد قبل إدراجها في كتلِه.
الفكرة هي منع تنفيذ عمليات الاستغلال بدلًا من الاعتماد على أنظمة المراقبة أو التدخلات الطارئة بعد بدء الهجوم. وجاء في الإعلان: «مهمتنا: منع المستخدمين من خسارة أموالهم بسبب الاختراقات والأخطاء في التمويل اللامركزي».
تستخدم Phylax في إحدى تدويناتها مثالًا لخزنة معرضة للثغرات قد تحوّل عن طريق الخطأ مليون دولار إلى مستخدم لا تتجاوز قيمة حصصه 1,000 دولار. وعند تشغيل النظام، يمكن لقاطع الدائرة أن يضع حدًا للمبلغ الذي يغادر الخزنة في معاملة واحدة، ما يمنع استنزاف الأموال.
وقد تحد هذه الضمانات أيضًا من الخسائر المحتملة في اختراقات كبرى، مثل اختراق Binance الذي بلغت خسائره 6.3 مليارات دولار، أو استغلال Bitget الذي بلغت خسائره 380 مليون دولار، حيث استنزف مهاجمون محافظ المنصات وتمكنوا من نقل كميات كبيرة من العملات المشفرة عبر بروتوكولات لامركزية.
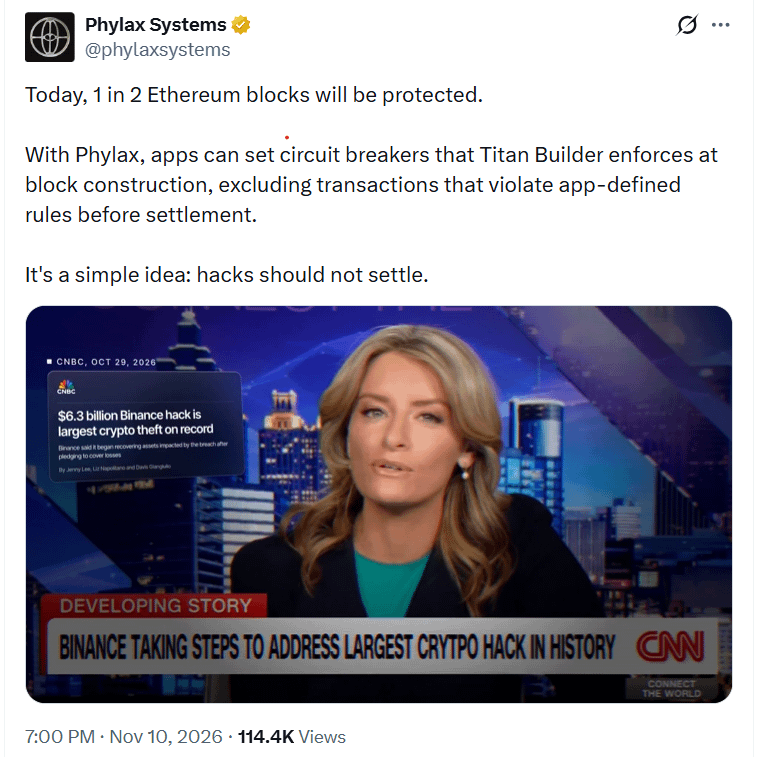
تقول Phylax إن عمليات الاختراق ينبغي ألا تُنفّذ. المصدر: Phylax Systems.
في حين أن منع المعاملات الخبيثة سيكون مكسبًا لمجال العملات المشفرة، حذّر محامي الأصول الرقمية غابرييل شابيرو من أن التطبيقات التي تستخدم النظام قد تصبح قابلة للتجميد فعليًا إذا توقف منشئو الكتل عن تقديم التصديقات المطلوبة.
وأوضح أن بالإمكان ضبط العقود الذكية لرفض المعاملات ما لم تُدرج في كتل أنشأها منشئون أجروا فحوصات الأمان المطلوبة. وإذا توقف هؤلاء المنشئون عن تقديم التصديقات، فقد تواصل الوظائف المحمية رفض المعاملات إلى أن يستأنفوا تقديمها.
يقول أوديسياس لامتزيديس، مؤسس Phylax ورئيسها التنفيذي، إن البروتوكولات تستطيع تجنب هذا الخطر بالسماح بمرور المعاملات حتى عند تعذر إجراء فحوصات الأمان التي يوفرها النظام.
وقال للمجلة: «الخيار الافتراضي المعقول الذي نوفره ونوصي به البروتوكولات هو الاستمرار في العمل عند تعطل النظام».
لكن هذا الضمان اختياري، ما يترك لكل بروتوكول تحديد مدى أولوية الأمان على التوافر. ويقول لامتزيديس: «قد تختار بعض البروتوكولات إعطاء الأولوية للسلامة على استمرارية العمل».
ويقول أيضًا إن البروتوكولات تستطيع أن تقرر ما إذا كانت عقودها الذكية غير قابلة للتغيير أم يمكن تعديلها عبر الحوكمة.
يقول شابيرو إن ضمانات الاستمرار في العمل عند تعطل النظام ينبغي أن تكون إلزامية، وإن التغييرات على الضمانات ينبغي أن تخضع لفترات تأخير لمنع البروتوكولات من إزالتها فورًا.
مشكلة تركز منشئي الكتل في إيثيريوم
وثمة أيضًا مخاوف أوسع نطاقًا بشأن احتمال أن يعزز النظام تركّز سوق إنشاء الكتل في إيثيريوم، وهو تركّز قائم بالفعل بدرجة كبيرة.
يقول فان تشانغ، الباحث في إيثيريوم، إن تقنية Phylax لم تصبح عملية إلا الآن بسبب هذا التركز. ويضيف: «أصبح لدينا أخيرًا سبيل لتنفيذ ذلك بفاعلية، لكن للأسف، يعود الفضل في ذلك إلى مدى مركزية سوق منشئي الكتل في إيثيريوم».
يقول تشانغ إن نهج Phylax ينطوي على «فوائد أمنية جذابة، لا سيما في عصر باتت فيه روبوتات الذكاء الاصطناعي قادرة على اكتشاف الثغرات أسرع من أي وقت مضى».
لكنه يحذر من أن إدخال شيفرة إضافية في نقطة بالغة الأهمية من معالجة المعاملات ينشئ أنماطًا جديدة للإخفاق، منها أخطاء التنفيذ وسرقة مفاتيح توقيع منشئي الكتل أو ضياعها أو انتحال هويتها.
ويضيف: «أعتقد أن المجتمع شديد القلق بشأن مركزية منشئي الكتل ويبذل جهودًا لمعالجة الأمر. لذا أخشى أن تقوض هذه الجهود بعضها بعضًا».
ويقول الباحث في إيثيريوم سين يانغ للمجلة: «إذا اعتمدت البروتوكولات الكبرى على عدد قليل من منشئي الكتل لفرض الأمن، فقد يمنح ذلك المنشئين ميزة تنافسية ويزيد من حدة تركّز السوق».
تعلن Phylax عن نظام قاطع الدائرة الخاص بها. المصدر: Phylax Systems
ويقول إن ترقية فصل مقترِح الكتل عن منشئها، المعروفة باسم (ePBS)، والمقترح تضمينها في ترقية Glamsterdam المقبلة، قد تقلل الاعتماد على المرحّلات التابعة لجهات خارجية، «لكنها لا تعالج مباشرةً تركز سوق منشئي الكتل».
يقول يانغ إن منشئين غير رقيبيين قد يدرجون المعاملات التي يستبعدها المنشئون المهيمنون، ما قد يؤدي إلى تأخيرات بدلًا من الإقصاء الدائم.
متى يتحول الأمن إلى رقابة؟
تقول Phylax إن نظامها لا ينشئ سلطة جديدة تتحكم في معاملات إيثيريوم، لأن التطبيقات نفسها هي التي تحدد القواعد. ويقول لامتزيديس إن استخدام التقنية «اختياري صراحةً».
يقارن عمليات التحقق بالشروط المكتوبة مسبقًا في العقود الذكية. ويقول: «لا يختلف الأمر عن عبارة require(). فالرقابة تعني اتخاذ قرارات تعسفية أو الإكراه».
يميّز تشانغ تمييزًا مشابهًا بين قيام التطبيقات طوعًا بتصفية المعاملات وفرض أطراف خارجية الرقابة. ويقول: «لا بأس في أن تختار التطبيقات الاشتراك في التصفية، إذ يمكن للمستخدم الابتعاد عن هذه التطبيقات. المشكلة هي الرقابة المفروضة من الخارج. وهنا أرسم الخط الفاصل».
تقول بوس إن القواعد التي تستهدف نتيجة المعاملة أقل إثارة للقلق من تلك التي تستهدف الجهة التي تنفذها. وتضيف: «في هذه الحالة، يجري التركيز أيضًا على النتيجة، وهو ما يُعد غالبًا أقل خطورة».
وترى أن الهدف الأمني مشروع، إذ تقول: «إن الضرر الناجم عن تلك الاختراقات أكبر بكثير من الضرر الناجم عن هذا النوع من الإقصاء».
لكنها تحذر من إمكانية استخدام القواعد أيضًا لفرض العقوبات أو الإقصاء بدوافع سياسية.
وتقول: «من المهم ضمان وجود ضوابط مناسبة للتأكد من أن هذه القواعد ستظل منصفة ومصممة لأغراض أمنية».
المجلة: البنوك تحظر وكلاء الذكاء الاصطناعي بسبب المخاوف الأمنية... ومخاوف المنافسة