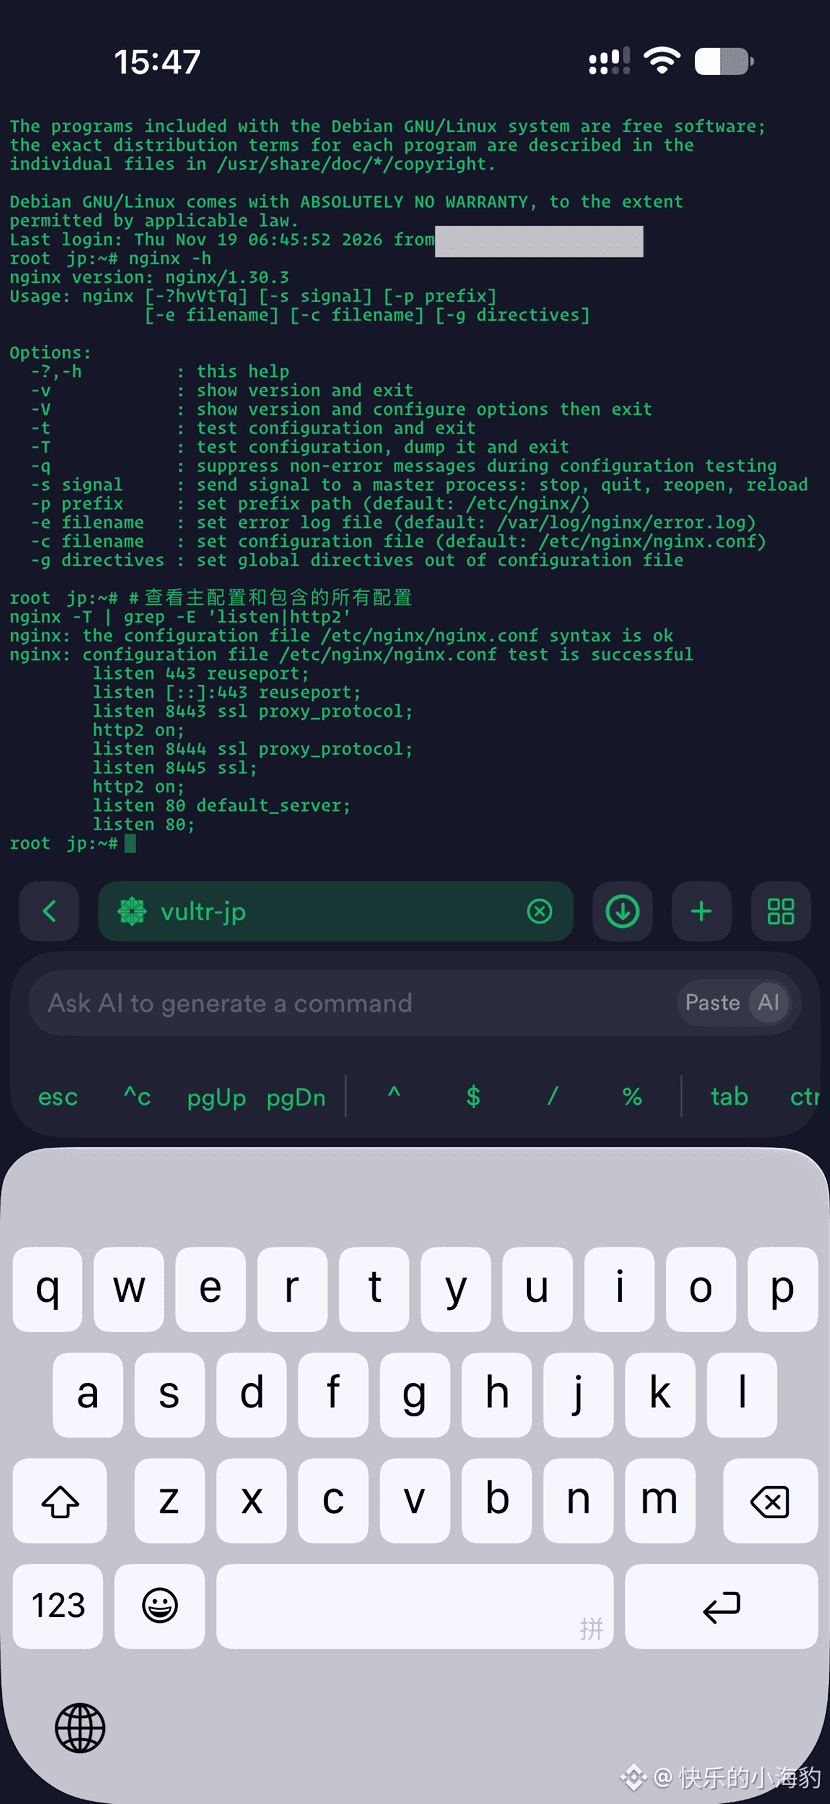

🔥 يا للهول، لقد أرعبني الأمر! تفقدت بعض خوادم VPS لدي، فوجدت أنها جميعًا تعمل بإصدار nginx 1.30.3، وهو من الإصدارات المتأثرة. تبًا، يا إلهي! انظر الصورة 1.
كنت أتساءل لماذا أواجه مؤخرًا مشكلات غريبة وغير مفهومة باستمرار. ولحسن الحظ أنني لم أضع بعض مفاتيح API الحساسة هناك. مثلًا، قبل أيام، أثناء اختباري للإقراض الدائري بين منصات تداول مختلفة، فعّلت مؤقتًا صلاحية التحويل، لكنني أجريت الاختبار محليًا عبر اتصال بالوكيل، كما أعددت قائمة بيضاء للسحب وما إلى ذلك، وأوقفت الصلاحية سريعًا بعد انتهاء الاختبار.
كلما فكرت في الأمر الآن، يتصبب العرق البارد مني.
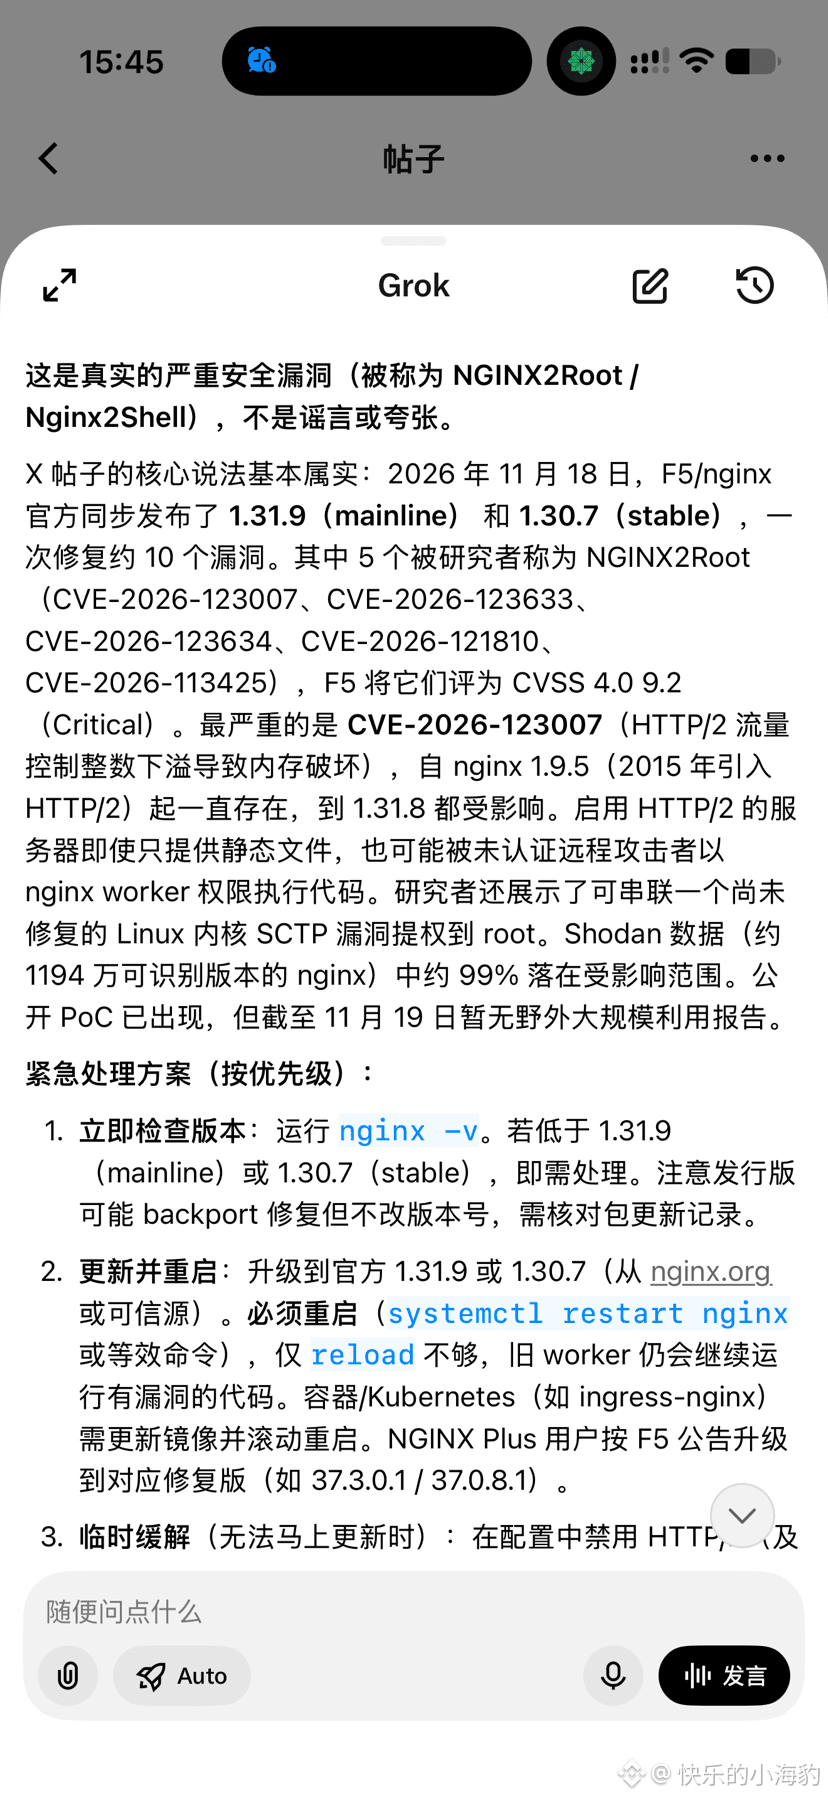
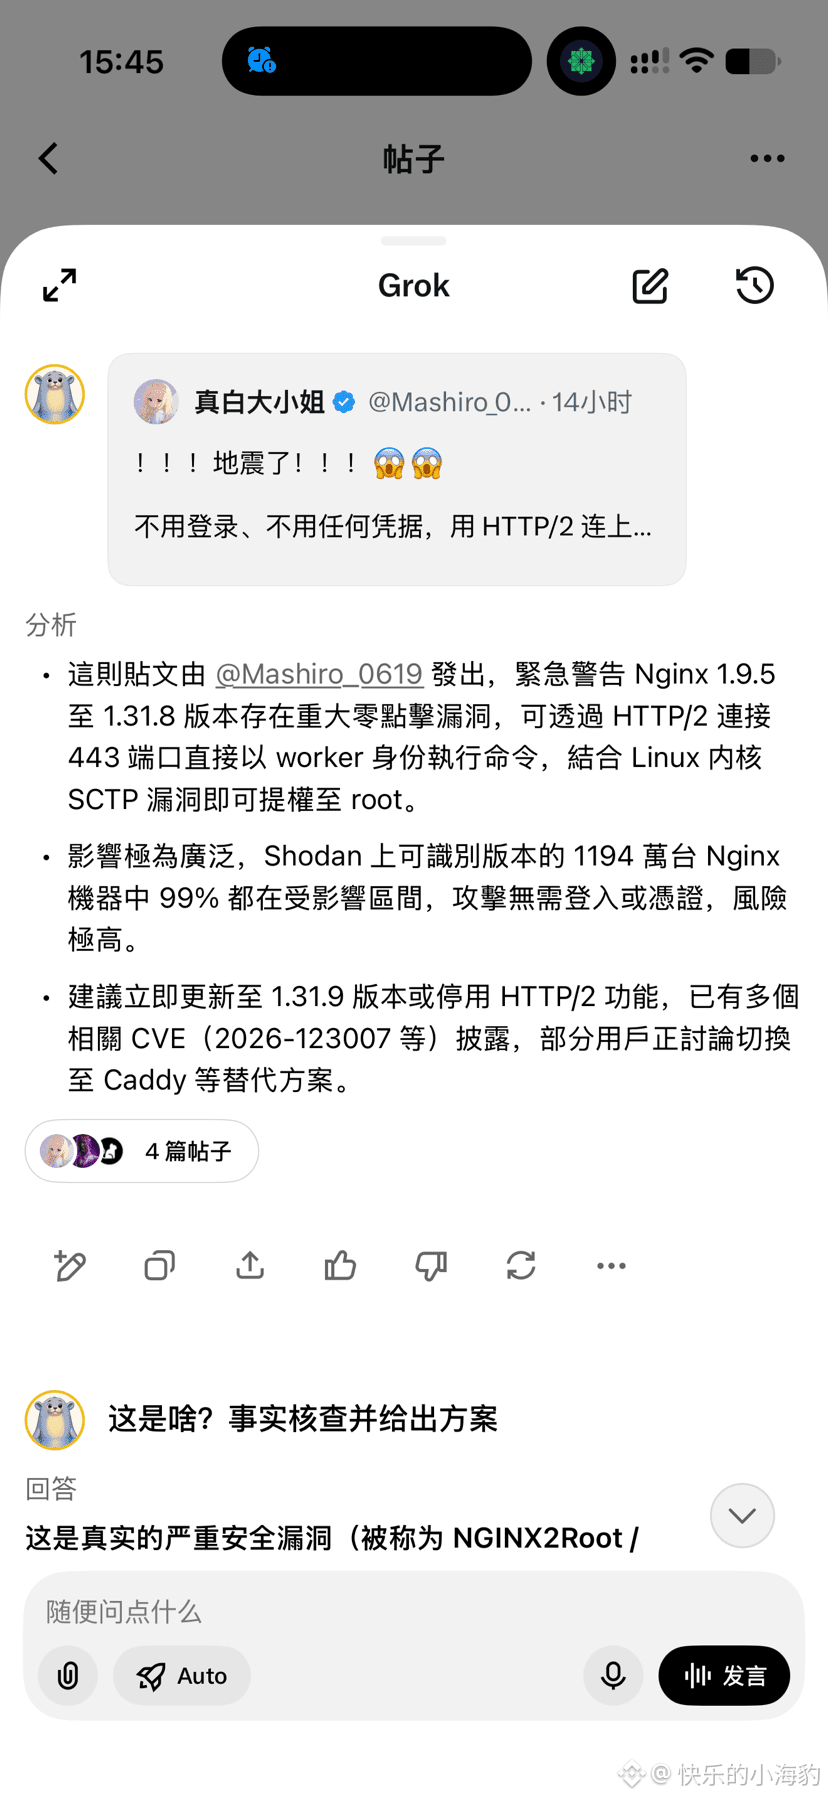
من السهل جدًا جدًا الوقوع ضحية لهذا الثغرة؛ فبمجرد أن يكون HTTP/2 مفعّلًا في إصدار قديم من nginx ومتاحًا للاتصالات الخارجية، يمكن للمهاجمين الحصول على صلاحيات الجذر، ثم تحويل الخادم فورًا إلى «جهاز زومبي» ضمن شبكة قرصنة. وهذه الثغرة موجودة منذ عام 2015.
والآن، بفضل الذكاء الاصطناعي، أشعر أن الثغرات المخفية في مختلف البرمجيات والأنظمة مفتوحة المصدر بدأت تنفجر دفعة واحدة. لا بد من تعزيز الوعي الأمني!
#小海豹的web3受难日志 📔
كنت أتساءل لماذا أواجه مؤخرًا مشكلات غريبة وغير مفهومة باستمرار. ولحسن الحظ أنني لم أضع بعض مفاتيح API الحساسة هناك. مثلًا، قبل أيام، أثناء اختباري للإقراض الدائري بين منصات تداول مختلفة، فعّلت مؤقتًا صلاحية التحويل، لكنني أجريت الاختبار محليًا عبر اتصال بالوكيل، كما أعددت قائمة بيضاء للسحب وما إلى ذلك، وأوقفت الصلاحية سريعًا بعد انتهاء الاختبار.
كلما فكرت في الأمر الآن، يتصبب العرق البارد مني.
من السهل جدًا جدًا الوقوع ضحية لهذا الثغرة؛ فبمجرد أن يكون HTTP/2 مفعّلًا في إصدار قديم من nginx ومتاحًا للاتصالات الخارجية، يمكن للمهاجمين الحصول على صلاحيات الجذر، ثم تحويل الخادم فورًا إلى «جهاز زومبي» ضمن شبكة قرصنة. وهذه الثغرة موجودة منذ عام 2015.
والآن، بفضل الذكاء الاصطناعي، أشعر أن الثغرات المخفية في مختلف البرمجيات والأنظمة مفتوحة المصدر بدأت تنفجر دفعة واحدة. لا بد من تعزيز الوعي الأمني!
#小海豹的web3受难日志 📔