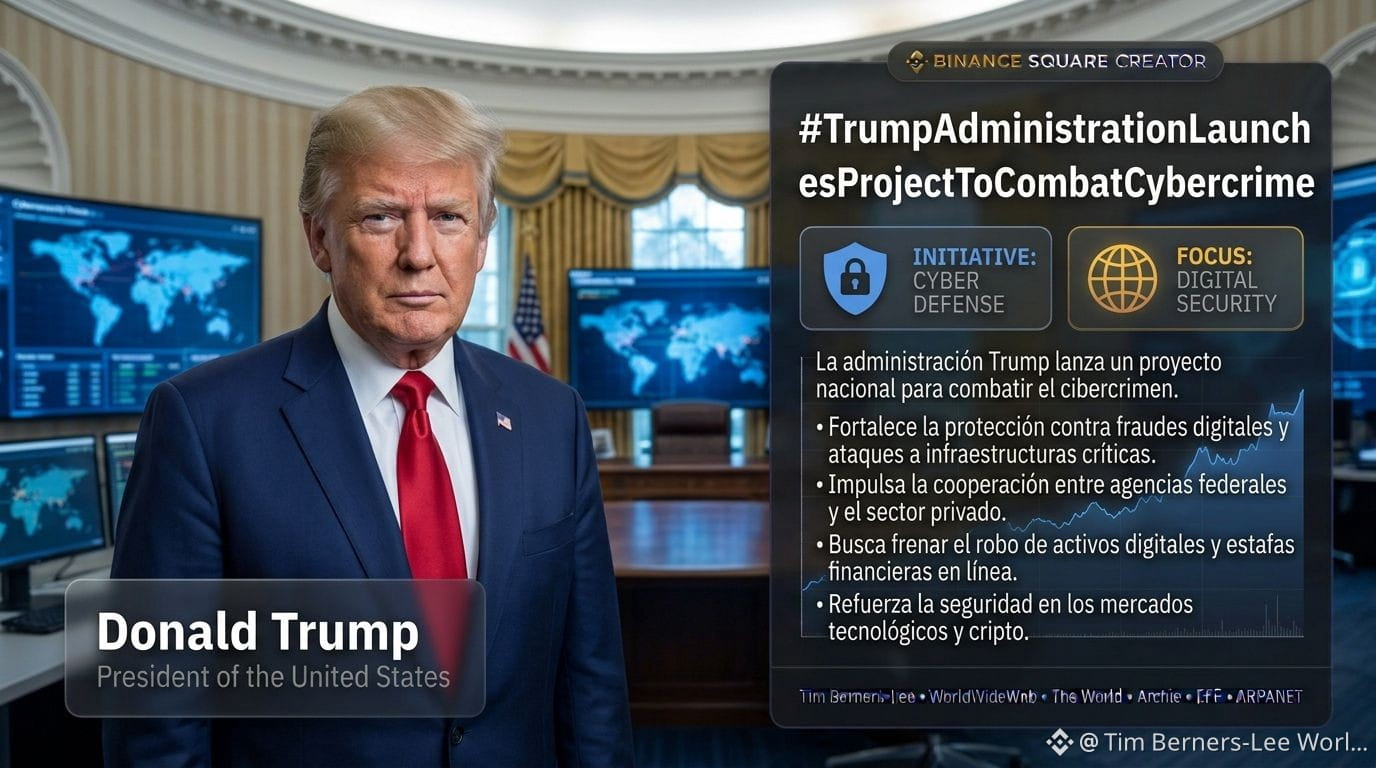
#إدارة_ترامب_تطلق_مشروعًا_لمكافحة_الجريمة_السيبرانية
فعّلت إدارة ترامب إطارًا قانونيًا غير مسبوق لنقل الحرب على الجريمة السيبرانية العابرة للحدود إلى ساحة الهجوم. فمن خلال الأمر التنفيذي 14390 (مارس 2026) والمذكرة الرئاسية للأمن القومي الصادرة في أغسطس، سمحت واشنطن، للمرة الأولى، لشركات الأمن السيبراني الخاصة «المحظورة» بالعمل تحت الإشراف المباشر لوزارة العدل ووزارة الأمن الداخلي، لتنفيذ عمليات مراقبة وتعطيل نشطة ضد المنظمات الإجرامية العابرة للحدود والمُمكّنة بالفضاء السيبراني (CE-TCOs)
3. ورغم تأكيد الحكومة أن هذا ليس تصريحًا مفتوحًا لـ«الاختراق المضاد»، فإن البرنامج يسمح للمتعاقدين من القطاع الخاص بتنفيذ عمليات قد «تعطّل أو تمنع أو تضعف أو تتلاعب» بالأنظمة الأجنبية المعتمدة، مستفيدًا من سرعة القطاع الخاص وقدراته التقنية بوصفهما ميزة استراتيجية هجومية.
ولمنظومة العملات المشفرة، تنطوي هذه المبادرة على تبعات مباشرة وعميقة. إذ أصبحت مجموعات برامج الفدية، وعصابات احتيال «ذبح الخنازير»، والمطورون مجهولو الهوية وراء عمليات سحب البساط واسعة النطاق، ضمن فئة الأهداف العسكرية-الشركاتية المصرح بها؛ فلا يقتصر الأمر على استهدافهم بأوامر توقيف، بل يشمل أيضًا عمليات رقمية حركية تنسقها وكالات اتحادية. فضلًا عن ذلك، يتضمن الأمر إنشاء «برنامج لاستعادة أموال الضحايا»، يستخدم الأموال المصادرة من هؤلاء الفاعلين لتعويض المتضررين من عمليات الاحتيال المدعومة بالجرائم السيبرانية، وهو ما قد يفضي إلى آليات أشد حزمًا وفاعلية لاسترداد الأصول المسروقة عبر سلسلة الكتل
1. ومع أن هذا يزيد الضغط على الولايات القضائية المعادية التي تؤوي هذه العصابات، فإنه يثير أيضًا تساؤلات بشأن الخصوصية واحتمال تصعيد الانتقام ضد البنية التحتية الأمريكية، معلنًا بداية حقبة جديدة لم يعد فيها أمن العملات المشفرة مسؤولية المستخدم وحده، بل أصبح جبهةً من جبهات الدفاع الوطني.
فعّلت إدارة ترامب إطارًا قانونيًا غير مسبوق لنقل الحرب على الجريمة السيبرانية العابرة للحدود إلى ساحة الهجوم. فمن خلال الأمر التنفيذي 14390 (مارس 2026) والمذكرة الرئاسية للأمن القومي الصادرة في أغسطس، سمحت واشنطن، للمرة الأولى، لشركات الأمن السيبراني الخاصة «المحظورة» بالعمل تحت الإشراف المباشر لوزارة العدل ووزارة الأمن الداخلي، لتنفيذ عمليات مراقبة وتعطيل نشطة ضد المنظمات الإجرامية العابرة للحدود والمُمكّنة بالفضاء السيبراني (CE-TCOs)
3. ورغم تأكيد الحكومة أن هذا ليس تصريحًا مفتوحًا لـ«الاختراق المضاد»، فإن البرنامج يسمح للمتعاقدين من القطاع الخاص بتنفيذ عمليات قد «تعطّل أو تمنع أو تضعف أو تتلاعب» بالأنظمة الأجنبية المعتمدة، مستفيدًا من سرعة القطاع الخاص وقدراته التقنية بوصفهما ميزة استراتيجية هجومية.
ولمنظومة العملات المشفرة، تنطوي هذه المبادرة على تبعات مباشرة وعميقة. إذ أصبحت مجموعات برامج الفدية، وعصابات احتيال «ذبح الخنازير»، والمطورون مجهولو الهوية وراء عمليات سحب البساط واسعة النطاق، ضمن فئة الأهداف العسكرية-الشركاتية المصرح بها؛ فلا يقتصر الأمر على استهدافهم بأوامر توقيف، بل يشمل أيضًا عمليات رقمية حركية تنسقها وكالات اتحادية. فضلًا عن ذلك، يتضمن الأمر إنشاء «برنامج لاستعادة أموال الضحايا»، يستخدم الأموال المصادرة من هؤلاء الفاعلين لتعويض المتضررين من عمليات الاحتيال المدعومة بالجرائم السيبرانية، وهو ما قد يفضي إلى آليات أشد حزمًا وفاعلية لاسترداد الأصول المسروقة عبر سلسلة الكتل
1. ومع أن هذا يزيد الضغط على الولايات القضائية المعادية التي تؤوي هذه العصابات، فإنه يثير أيضًا تساؤلات بشأن الخصوصية واحتمال تصعيد الانتقام ضد البنية التحتية الأمريكية، معلنًا بداية حقبة جديدة لم يعد فيها أمن العملات المشفرة مسؤولية المستخدم وحده، بل أصبح جبهةً من جبهات الدفاع الوطني.