
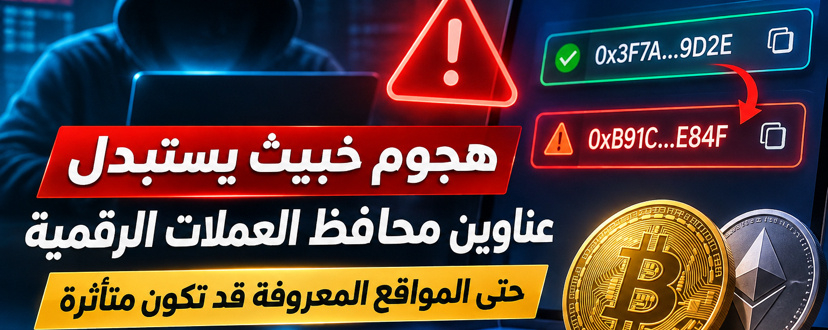

🔐 تخيّل أنك تستعد لتحويل عملات رقمية، فتزور موقعًا معروفًا وتنسخ عنوان المحفظة، ثم تؤكد العملية بثقة.
لكن ماذا لو استُبدل العنوان الذي نسخته بعنوان آخر يتحكم فيه مهاجم؟
⚠️ هذا النوع من المخاطر لم يعد مجرد سيناريو افتراضي.
كشف باحثون أمنيون عن حملة خبيثة مرتبطة بخدمة Optimizely، التي تستخدمها مواقع إلكترونية لمؤسسات وشركات عالمية.
وبحسب تقرير شركة Report URI، انتشرت شيفرة خبيثة عبر مواقع مرتبطة بنحو 178 مؤسسة، واستهدفت تنفيذ أنشطة ضارة، من بينها التلاعب بعناوين محافظ العملات الرقمية ومحاولة جمع بيانات حساسة.
💡 كيف يمكن أن تحدث الخدعة؟
1️⃣ يزور المستخدم موقعًا يبدو موثوقًا.
2️⃣ تتدخل شيفرة خبيثة في عملية نسخ عنوان المحفظة أو التعامل معه.
3️⃣ قد يظهر عنوان مختلف عن العنوان الذي أراد المستخدم استخدامه.
4️⃣ إذا أكد التحويل دون مراجعة، فقد تنتقل الأموال إلى جهة غير مقصودة.
🛡️ كيف تحمي أموالك؟
✅ تحقق من عنوان المستلم كاملًا على شاشة التأكيد، وليس فقط من بدايته ونهايته.
✅ طابق العنوان مع مصدر مستقل وموثوق، خصوصًا عند التحويل لأول مرة.
✅ استخدم محفظة أجهزة موثوقة عند الحاجة، وراجع العنوان على شاشتها المستقلة.
✅ أرسل مبلغًا تجريبيًا صغيرًا قبل التحويلات الكبيرة، مع الانتباه إلى رسوم الشبكة.
✅ لا تفترض أن الموقع آمن لمجرد أنه مشهور أو يستخدم اتصال HTTPS.
📌 معلومة مهمة:
وجود شيفرة خبيثة على موقع معروف لا يعني بالضرورة اختراق أنظمته الداخلية أو سرقة أموال مستخدميه بالفعل. وقد أعلنت Optimizely معالجة المشكلة.
🔎 الخلاصة:
في عالم العملات الرقمية، قد تكون ضغطة التأكيد الأخيرة أهم من جميع خطوات التحويل السابقة.
العنوان الصحيح ليس الذي نسخته… بل الذي تحققت منه قبل الإرسال.
👇 هل تتحقق من عنوان المحفظة كاملًا قبل كل تحويل، أم تكتفي بمراجعة الأحرف الأولى والأخيرة؟
#أمن_العملات_الرقمية #CryptoSecurity