
Сегодня в криптоиндустрии появились сообщения о краже криптовалюты с использованием подмененных аппаратных кошельков Ledger в Дубае. В Восточной Европе зафиксировано самое существенное снижение криптоактивности среди всех регионов, отслеживаемых Chainalysis, а Google сообщила, что впервые выявила хакеров, использующих ИИ-агентов для полной автоматизации поиска и эксплуатации уязвимостей в программном обеспечении.
История с аппаратными имплантами Ledger достигла Virgin Megastore в Дубае
Два владельца Ledger сообщили о краже криптовалюты с аппаратных кошельков, которые, по их словам, были приобретены у авторизованного продавца в Дубае. Это вызывает опасения, что кампания по подмене аппаратных кошельков также распространилась на ОАЭ.
Пользователь X, публикующий сообщения под именем Rewinsky, в понедельник сообщил, что обнаружил вмешательство в работу своего Ledger Flex после сообщения об утрате около 1300 Solana (SOL. Реестр OSINT Ledger Implant, созданный Марком Карпелесом, впоследствии подтвердил наличие в устройстве аппаратного импланта.
Второй владелец, публикующий сообщения под именем New Babylon Order Worldwide, во вторник заявил, что в субботу с его Ledger Stax были украдены 507 000 USDt. По его словам, устройство было куплено новым в Virgin Megastore Dubai 11 октября, через два дня после того, как Ledger публично раскрыл информацию о расследовании случаев потери криптовалюты, связанных с устройствами, проданными реселлером CryptoBilis из Юго-Восточной Азии.
Эти сообщения указывают на то, что подмена устройств Ledger вышла за пределы розничных продавцов только в Азии и Европе. Ledger включает Virgin Megastores в список авторизованных продавцов в Объединенных Арабских Эмиратах.
Криптопотоки в Восточной Европе снизились на 7,9%, а Украина привлекла $12 млрд в стейблкоинах
Согласно опубликованному во вторник отчету, в Восточной Европе за год, завершившийся в июне 2026 года, зафиксировано самое существенное снижение криптовалютной активности среди регионов, отслеживаемых Chainalysis: показатель упал на 7,9%, несмотря на рост стоимости переводов розничного размера.
Согласно отчету, объем криптоэкономики региона сократился с $697,1 млрд годом ранее до $642,1 млрд против общемирового снижения на 1,6%. На долю России, составлявшей около 44% регионального показателя, пришлось снижение активности на 14,7% — до $284,1 млрд за этот период. В то же время в Беларуси зафиксирован рост на 27,6%, а в Болгарии, Молдове и Украине — меньший рост.
Согласно отчету, объем переводов на сумму $10 000 и более в криптосервисы снизился на 17,4% — с $591,5 млрд до $488,6 млрд.
Между тем объем переводов меньшего размера в криптосервисы вырос на 8,3%. На переводы розничного размера пришлось 13,1% стоимости средств, отправленных в криптосервисы Восточной Европы, — это самая высокая доля среди всех изученных регионов и выше среднемирового показателя в 10,1%.
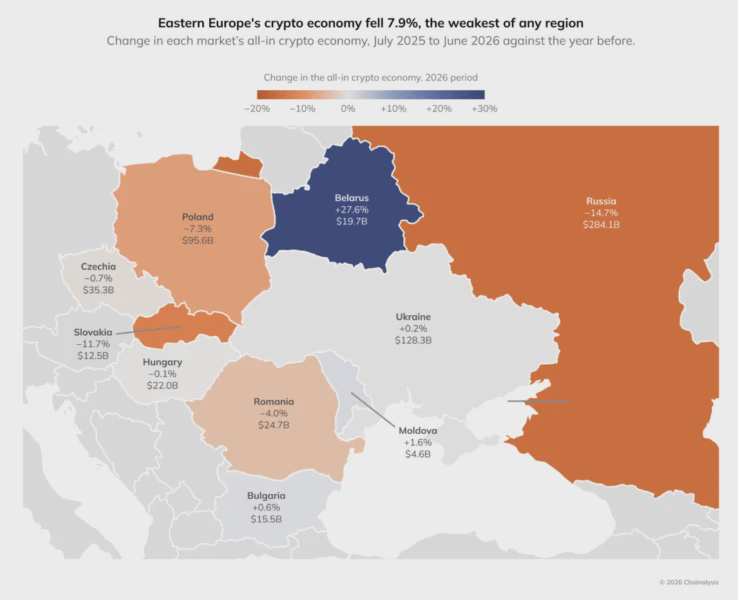
Криптоактивность в странах Восточной Европы с июля 2025 года по июнь 2026 года. Источник: отчет Chainalysis
Google: хакеры используют ИИ-агентов для поиска и эксплуатации уязвимостей в программном обеспечении
Google Threat Intelligence Group (GTIG) заявила, что впервые выявила злоумышленников, использующих фреймворки больших языковых моделей (LLM) для автоматизации поиска и эксплуатации уязвимостей в программном обеспечении без пошагового руководства со стороны человека.
В отчете, опубликованном в понедельник, исследователи описали инструмент, обнаруженный на открытом сервере промежуточной среды: он сравнивал версии программного обеспечения, выявлял потенциальные уязвимости, а также создавал и выполнял эксплойт-код.
«В прошлом квартале GTIG впервые выявила злоумышленников, использующих фреймворки LLM для полной автоматизации поиска и эксплуатации уязвимостей без участия человека», — заявили исследователи.
GTIG обнаружила открытый сервер промежуточной среды, на котором размещался многоагентный фреймворк для исследования уязвимостей и превращения их в инструменты атаки. Он был настроен на непрерывный дифференциальный анализ, сравнивающий код до и после публикации объявлений об исправлениях в популярных веб-приложениях. Модель автономно обнаруживала и эксплуатировала уязвимости в программном обеспечении.
Google предупредила, что эти автоматизированные рабочие процессы оставляют организациям меньше времени на установку исправлений безопасности до того, как злоумышленники разработают способы эксплуатации уязвимых систем.