🚨 **فشل أمني بقيمة 10.39 مليون دولار — من دون اختراق عقد ذكي واحد!**
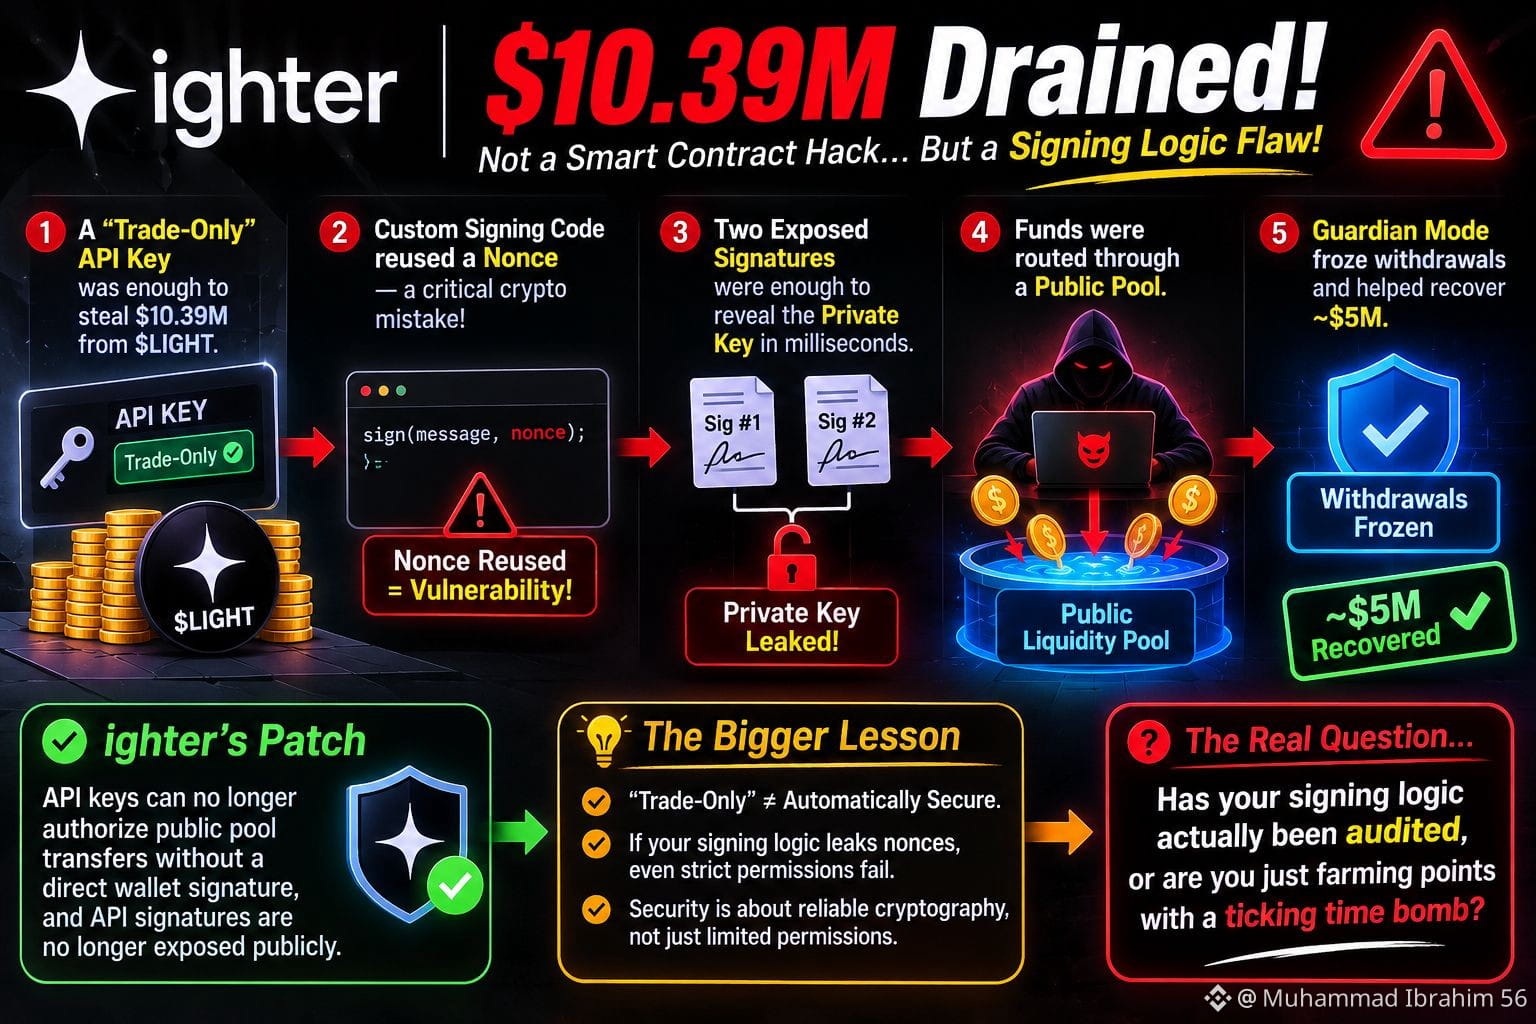
كان مفتاح API يُفترض أنه «للتداول فقط» كافيًا لسرقة 10.39 مليون دولار من $LIGHT. والمفاجئ أن العقود الذكية نفسها لم تتعرض للاختراق قط. كانت الثغرة الحقيقية مخفية في آلية التوقيع:
🔐 أعاد كود التوقيع المخصص استخدام قيمة nonce تشفيرية، ما أدى إلى ثغرة أمنية خطيرة.
⚠️ كان توقيعان مكشوفان فقط كافيين للكشف عن المفتاح الخاص خلال أجزاء من الثانية.
💸 حوّل المهاجم الأموال المسروقة فورًا عبر مجمع سيولة عام.
🛡️ تدخل وضع الحماية، فجمّد عمليات السحب وساعد في استرداد نحو 5 ملايين دولار.
**ما الذي تغيّر؟**
قدّمت Lighter تصحيحًا أمنيًا يمنع مفاتيح API من التصريح بتحويلات إلى مجمعات عامة من دون موافقة مباشرة من المحفظة. كما لم تعد توقيعات API مكشوفة للعامة.
💡 **الدرس الأهم:**
وصف مفتاح API بأنه «للتداول فقط» لا يجعله آمنًا تلقائيًا. إذا كانت آلية التوقيع في روبوتك تسرّب قيم nonce، فحتى أشد إعدادات الأذونات صرامة تصبح بلا معنى.
🔍 لا يقتصر الأمان على تقييد الأذونات؛ بل يتعلق بضمان موثوقية التشفير الذي تستند إليه تلك الأذونات، واختباره، وخضوعه لتدقيق مستقل.
⚡ إذًا، إليك السؤال الحقيقي: **هل خضعت آلية التوقيع لديك فعلًا للتدقيق، أم أنك تكتفي بجمع النقاط بينما تتجاهل قنبلة أمنية موقوتة؟**
#Bitcoin❗ #ENA
كان مفتاح API يُفترض أنه «للتداول فقط» كافيًا لسرقة 10.39 مليون دولار من $LIGHT. والمفاجئ أن العقود الذكية نفسها لم تتعرض للاختراق قط. كانت الثغرة الحقيقية مخفية في آلية التوقيع:
🔐 أعاد كود التوقيع المخصص استخدام قيمة nonce تشفيرية، ما أدى إلى ثغرة أمنية خطيرة.
⚠️ كان توقيعان مكشوفان فقط كافيين للكشف عن المفتاح الخاص خلال أجزاء من الثانية.
💸 حوّل المهاجم الأموال المسروقة فورًا عبر مجمع سيولة عام.
🛡️ تدخل وضع الحماية، فجمّد عمليات السحب وساعد في استرداد نحو 5 ملايين دولار.
**ما الذي تغيّر؟**
قدّمت Lighter تصحيحًا أمنيًا يمنع مفاتيح API من التصريح بتحويلات إلى مجمعات عامة من دون موافقة مباشرة من المحفظة. كما لم تعد توقيعات API مكشوفة للعامة.
💡 **الدرس الأهم:**
وصف مفتاح API بأنه «للتداول فقط» لا يجعله آمنًا تلقائيًا. إذا كانت آلية التوقيع في روبوتك تسرّب قيم nonce، فحتى أشد إعدادات الأذونات صرامة تصبح بلا معنى.
🔍 لا يقتصر الأمان على تقييد الأذونات؛ بل يتعلق بضمان موثوقية التشفير الذي تستند إليه تلك الأذونات، واختباره، وخضوعه لتدقيق مستقل.
⚡ إذًا، إليك السؤال الحقيقي: **هل خضعت آلية التوقيع لديك فعلًا للتدقيق، أم أنك تكتفي بجمع النقاط بينما تتجاهل قنبلة أمنية موقوتة؟**
#Bitcoin❗ #ENA