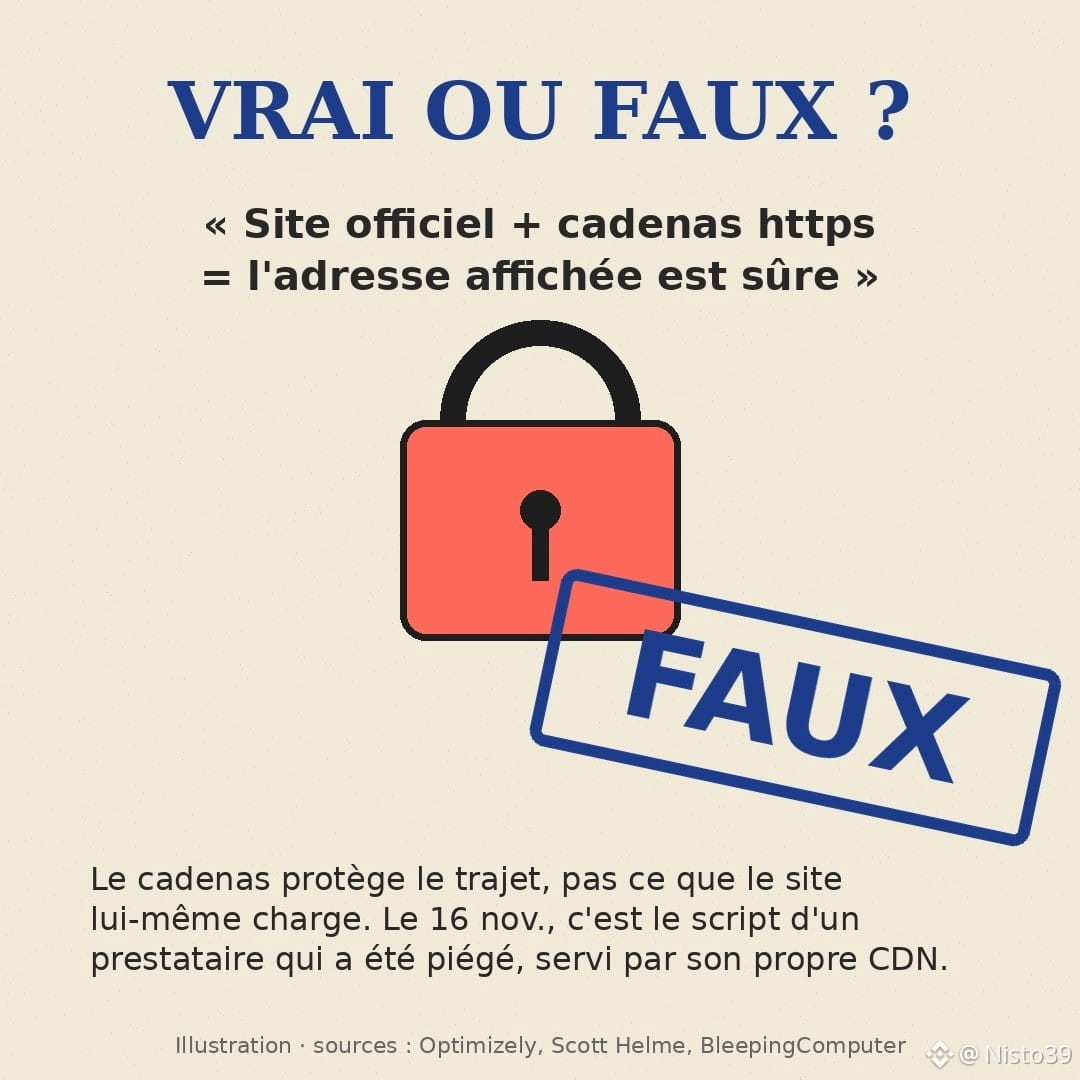
صح أم خطأ: على موقع رسمي، مع قفل https، يكون عنوان العملات المشفرة الذي تنسخه صحيحًا حتمًا.
خطأ. وقد أثبت يوم 16 نوفمبر ذلك على نطاق واسع.
في ذلك اليوم، استغل مهاجم ثغرة في Optimizely، وهي أداة تستخدمها العلامات التجارية الكبرى لاختبار صفحاتها. وقد دسّ شيفرة في مشاريع 178 مؤسسة (أحصاها الباحث سكوت هيلمي). من بينها: Ledger وCNN وBBC وZoom وSalesforce وHSBC Insurance.
عُرض البرنامج النصي عبر شبكة توصيل المحتوى الخاصة بـOptimizely، وبشهادتها الأمنية. بالنسبة إلى متصفحك، بدا كل شيء طبيعيًا.
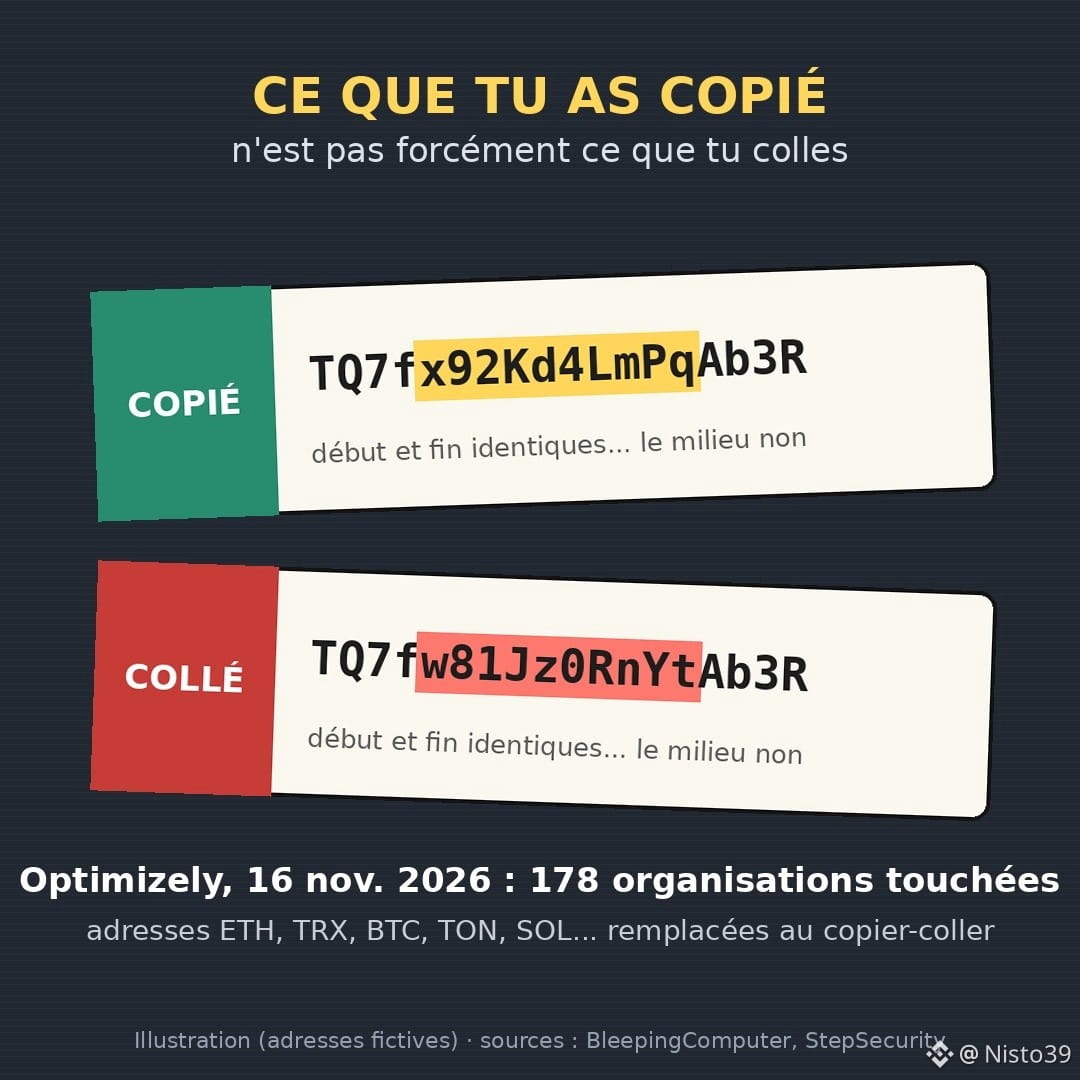
ما كان يفعله: مراقبة الصفحة، ورصد عناوين المحافظ (ETH وTRX وBTC وTON وSOL وLTC وDOGE...) واستبدالها بعناوين المهاجم. عناوين صحيحة تجتاز التحقق من التنسيق. وكان يسرق أيضًا بيانات البطاقات المصرفية.
الحصيلة المعروفة حتى الآن: نحو 7,000 دولار وصلت إلى محافظه بحلول 16 نوفمبر، وفقًا لهيلمي، وبعضها كان نشطًا بالفعل قبل ذلك. تقول Optimizely إنها أصلحت الثغرة؛ وبحلول مساء اليوم نفسه، كان كل شيء قد عاد إلى وضعه السليم.
7,000 دولار مبلغ قليل. في رأيي، الدرس أهم بكثير. فالقفل يحمي المسار بينك وبين الموقع، لا ما يحمّله الموقع بنفسه. دفاعك الحقيقي الوحيد هو شاشة التأكيد في محفظتك أو منصة التداول.
ثلاث خطوات تستغرق عشر ثوانٍ:
- قارن بداية العنوان ونهايته وبعض الأحرف في منتصفه (فبرامج تبديل العناوين تنسخ غالبًا البداية والنهاية)؛
- احفظ العناوين التي تستخدمها كثيرًا في دفتر أو قائمة بيضاء؛
- عند إرسال مبلغ كبير، أرسل أولًا مبلغًا صغيرًا للاختبار.
ينطبق هذا على $TRX أو USDT على شبكة Tron، كما ينطبق على $ETH .
وأنت، هل تراجع عنوانك حرفًا حرفًا، أم تثق بالنسخ واللصق؟
#securitecrypto #arnaque #wallet #Optimizely #الأمن_السيبراني
خطأ. وقد أثبت يوم 16 نوفمبر ذلك على نطاق واسع.
في ذلك اليوم، استغل مهاجم ثغرة في Optimizely، وهي أداة تستخدمها العلامات التجارية الكبرى لاختبار صفحاتها. وقد دسّ شيفرة في مشاريع 178 مؤسسة (أحصاها الباحث سكوت هيلمي). من بينها: Ledger وCNN وBBC وZoom وSalesforce وHSBC Insurance.
عُرض البرنامج النصي عبر شبكة توصيل المحتوى الخاصة بـOptimizely، وبشهادتها الأمنية. بالنسبة إلى متصفحك، بدا كل شيء طبيعيًا.
ما كان يفعله: مراقبة الصفحة، ورصد عناوين المحافظ (ETH وTRX وBTC وTON وSOL وLTC وDOGE...) واستبدالها بعناوين المهاجم. عناوين صحيحة تجتاز التحقق من التنسيق. وكان يسرق أيضًا بيانات البطاقات المصرفية.
الحصيلة المعروفة حتى الآن: نحو 7,000 دولار وصلت إلى محافظه بحلول 16 نوفمبر، وفقًا لهيلمي، وبعضها كان نشطًا بالفعل قبل ذلك. تقول Optimizely إنها أصلحت الثغرة؛ وبحلول مساء اليوم نفسه، كان كل شيء قد عاد إلى وضعه السليم.
7,000 دولار مبلغ قليل. في رأيي، الدرس أهم بكثير. فالقفل يحمي المسار بينك وبين الموقع، لا ما يحمّله الموقع بنفسه. دفاعك الحقيقي الوحيد هو شاشة التأكيد في محفظتك أو منصة التداول.
ثلاث خطوات تستغرق عشر ثوانٍ:
- قارن بداية العنوان ونهايته وبعض الأحرف في منتصفه (فبرامج تبديل العناوين تنسخ غالبًا البداية والنهاية)؛
- احفظ العناوين التي تستخدمها كثيرًا في دفتر أو قائمة بيضاء؛
- عند إرسال مبلغ كبير، أرسل أولًا مبلغًا صغيرًا للاختبار.
ينطبق هذا على $TRX أو USDT على شبكة Tron، كما ينطبق على $ETH .
وأنت، هل تراجع عنوانك حرفًا حرفًا، أم تثق بالنسخ واللصق؟
#securitecrypto #arnaque #wallet #Optimizely #الأمن_السيبراني