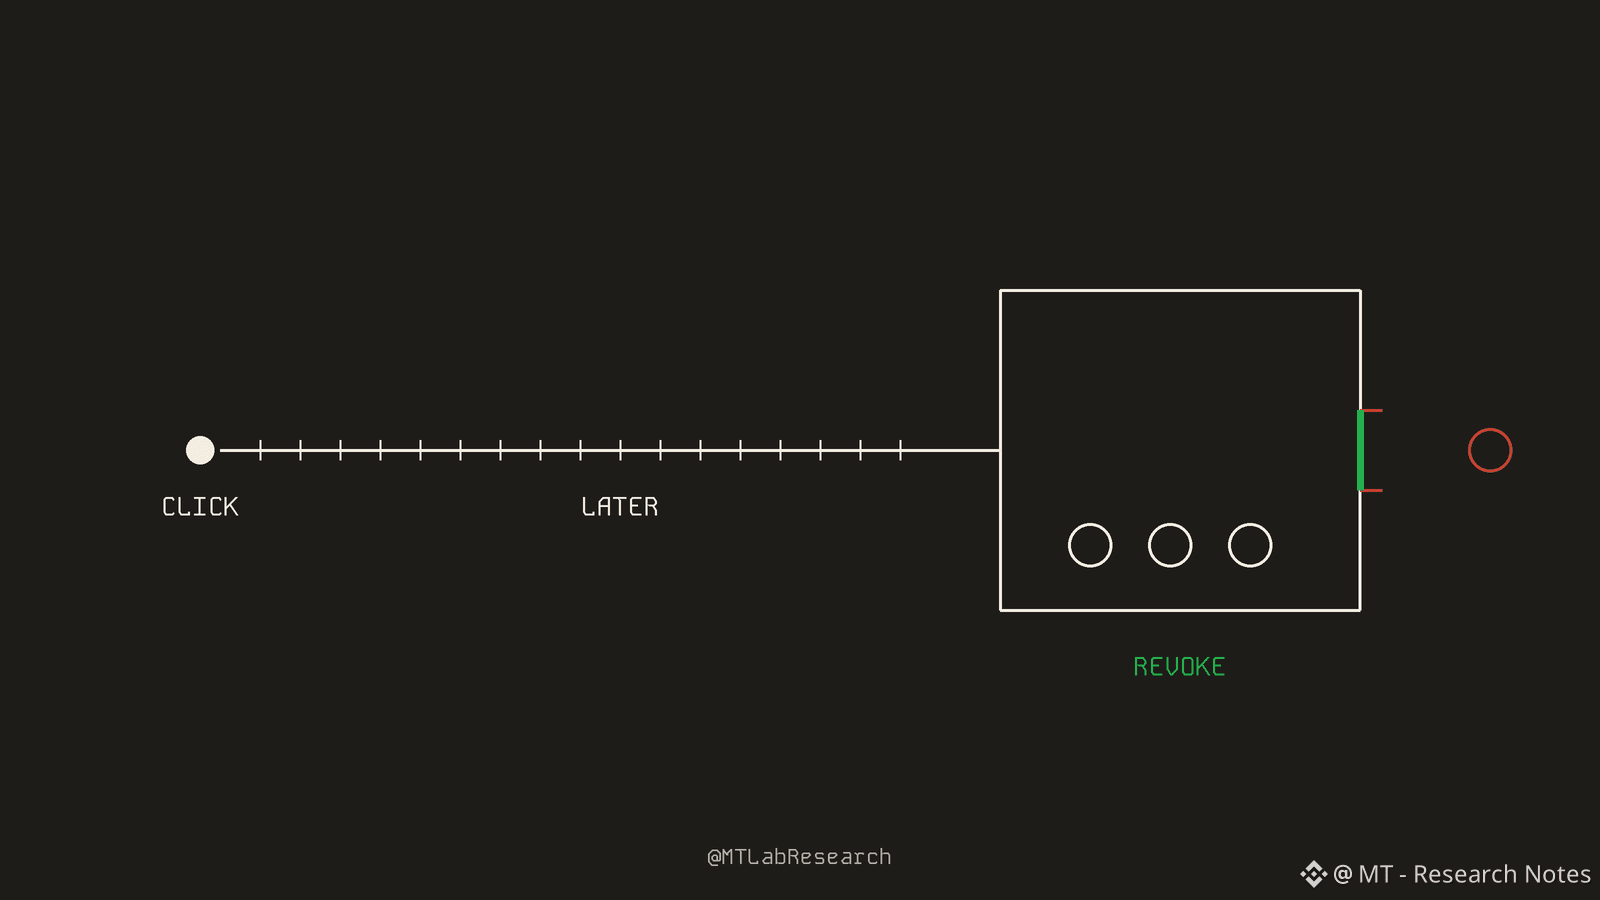
قد تؤدي نقرة أجريتها قبل أشهر إلى إفراغ محفظتك من العملات المشفرة!
في 16 نوفمبر، أطلقت كندا والولايات المتحدة عملية نياجارا لمكافحة الاحتيال عبر طلبات الموافقة: عمليات احتيال تخدعك لتمنح محتالًا «الموافقة» على الوصول إلى رموزك.
تقود العملية هيئة الأوراق المالية في أونتاريو، بمشاركة الشرطة الكندية وجهاز الخدمة السرية الأمريكي وشركات تحليل البلوك تشين مثل Chainalysis وTRM Labs وElliptic.
كيف تعمل هذه الحيلة، ببساطة:
> تظهر نافذة منبثقة مزيفة تبدو وكأنها من تطبيق موثوق، وتطلب منك «الموافقة» على أمر ما. قد يبدو الأمر كأنه تسجيل دخول أو مطالبة.
> لكنك في الواقع منحت عنوان محتال إذنًا بتحريك رموزك. لم تُسرق كلمة مرور، ولم يحدث اختراق.
> لقد وقّعت بنفسك، لذا تعتبر سلسلة الكتل أن السرقة تمت بموافقتك. وبمجرد نقل الأموال، يتعذر عادةً التراجع عن ذلك.
ما الجديد، وفقًا للتقارير؟ تحاول العملية رصد الهجمات شبه لحظيًا، حتى عندما تكون صلاحية الوصول قد سُرقت لكن لم تُستخدم بعد، والوصول إلى الضحايا قبل مغادرة الأموال لمحافظهم.
ما الذي لا نعرفه؟ لم تكشف هيئة الأوراق المالية في أونتاريو عن عدد الضحايا أو شبكات الاحتيال أو قيمة الأموال المتورطة. لذا اعتبرها بدايةً لا نتيجةً. أما العملية السابقة التي أُجريت في مارس، «عملية أتلانتيك»، فأفادت بتحديد أكثر من 45 مليون دولار من العملات المشفرة المرتبطة بالاحتيال، وتجميد 12 مليون دولار، وإغلاق أكثر من 120 نطاقًا احتياليًا.
ما الدروس المستفادة؟
- قد تحذّرك الشرطة بعد التوقيع. لكن القرار قبل التوقيع يعود إليك وحدك.
- اقرأ ما الذي تمنحه مطالبة المحفظة من صلاحيات، ولمن. إذا لم تستطع التأكد، فلا توقّع.
- تحقّق من الموافقات النشطة لديك باستخدام أداة لإلغائها (revoke(.)cash أداة شائعة)، وألغِ الموافقات القديمة التي لم تعد تستخدمها.
- احتفظ بعملاتك طويلة الأجل في محفظة لا توقّع أبدًا على الموافقات.
- إذا تواصل معك «مسؤولون» أولًا، فتحقق عبر الرقم الرسمي للجهة نفسها، ولا تستخدم مطلقًا رابطًا واردًا في رسالة.
متى تحققت من موافقاتك آخر مرة؟
هذه مشاركة عن تجربة شخصية، وليست نصيحة مالية.
#CanadaAndUSLaunchOperationNiagaraAgainstApprovalPhishing
في 16 نوفمبر، أطلقت كندا والولايات المتحدة عملية نياجارا لمكافحة الاحتيال عبر طلبات الموافقة: عمليات احتيال تخدعك لتمنح محتالًا «الموافقة» على الوصول إلى رموزك.
تقود العملية هيئة الأوراق المالية في أونتاريو، بمشاركة الشرطة الكندية وجهاز الخدمة السرية الأمريكي وشركات تحليل البلوك تشين مثل Chainalysis وTRM Labs وElliptic.
كيف تعمل هذه الحيلة، ببساطة:
> تظهر نافذة منبثقة مزيفة تبدو وكأنها من تطبيق موثوق، وتطلب منك «الموافقة» على أمر ما. قد يبدو الأمر كأنه تسجيل دخول أو مطالبة.
> لكنك في الواقع منحت عنوان محتال إذنًا بتحريك رموزك. لم تُسرق كلمة مرور، ولم يحدث اختراق.
> لقد وقّعت بنفسك، لذا تعتبر سلسلة الكتل أن السرقة تمت بموافقتك. وبمجرد نقل الأموال، يتعذر عادةً التراجع عن ذلك.
ما الجديد، وفقًا للتقارير؟ تحاول العملية رصد الهجمات شبه لحظيًا، حتى عندما تكون صلاحية الوصول قد سُرقت لكن لم تُستخدم بعد، والوصول إلى الضحايا قبل مغادرة الأموال لمحافظهم.
ما الذي لا نعرفه؟ لم تكشف هيئة الأوراق المالية في أونتاريو عن عدد الضحايا أو شبكات الاحتيال أو قيمة الأموال المتورطة. لذا اعتبرها بدايةً لا نتيجةً. أما العملية السابقة التي أُجريت في مارس، «عملية أتلانتيك»، فأفادت بتحديد أكثر من 45 مليون دولار من العملات المشفرة المرتبطة بالاحتيال، وتجميد 12 مليون دولار، وإغلاق أكثر من 120 نطاقًا احتياليًا.
ما الدروس المستفادة؟
- قد تحذّرك الشرطة بعد التوقيع. لكن القرار قبل التوقيع يعود إليك وحدك.
- اقرأ ما الذي تمنحه مطالبة المحفظة من صلاحيات، ولمن. إذا لم تستطع التأكد، فلا توقّع.
- تحقّق من الموافقات النشطة لديك باستخدام أداة لإلغائها (revoke(.)cash أداة شائعة)، وألغِ الموافقات القديمة التي لم تعد تستخدمها.
- احتفظ بعملاتك طويلة الأجل في محفظة لا توقّع أبدًا على الموافقات.
- إذا تواصل معك «مسؤولون» أولًا، فتحقق عبر الرقم الرسمي للجهة نفسها، ولا تستخدم مطلقًا رابطًا واردًا في رسالة.
متى تحققت من موافقاتك آخر مرة؟
هذه مشاركة عن تجربة شخصية، وليست نصيحة مالية.
#CanadaAndUSLaunchOperationNiagaraAgainstApprovalPhishing